Script:SNH-gen [trj]
RésoluBonjour,
J'ai eu hier soir une alerte de mon antivirus Norton qu'une page web était infecté par ce Cheval de Troie. Je fais pourtant attention lorsque je navigue sur internet, j'utilise le navigateur Vivaldi et j'évite les sites de crack et de keygen.
Pensez-vous qu'il peut s'agir d'une fausse alerte ?
Je vous remercie de votre aide
Bon dimanche à vous tous
Windows / Chrome 152.0.0.0
6 réponses
-
Modérateur
.
Oui tu peux désinstaller FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-
-
Modérateur@Hitblaze
Bonne fin de journée à toi aussi.
-
-
Bonjour,
Nous n'avons pas de don de divination.
Un Troyen est un script qui ne va avoir d'effet sur le PC que s'il y est exécuté à partir du site, le logiciel de sécurité est censé l'en empêcher.
Norton, Avast, AVG... ont la fâcheuse tendance de tenir pour malveillants des scripts qui ne le sont pas.
On ne voit pas pourquoi il y en aurait sur des sites légitimes; en dehors de leur malveillance éventuelle, ils sont souvent responsables par exemple de pubs, popups ou redirections qui ne le sont pas forcément.
à mon sens le moins permettant la navigation est le mieux, par exemple avec une extension filtrant les scripts comme NoScript. -
Merci de ton explication, je vais installer l'extension NoScript sur mon navigateur. J'ai quand même utiliser FRST.
Addition : https://pjjoint.malekal.com/files.php?read=20261025_5dd4b776244de482
FRST : https://pjjoint.malekal.com/files.php?read=FRST_20261025_69799a689b4688d3
-
Modérateur
.
Pas d'infection sur le pc.
Il n'y a que quelques processus obsolètes orphelins, si tu souhaites les supprimer fait ce qui suit.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\...\Run: [] => [X] HKLM-x32\...\Run: [] => [X] HKU\S-1-5-21-3691170661-191875386-4266760614-1001\...\Run: [] => [X] HKLM\Software\Microsoft\Active Setup\Installed Components: [{49210152-871f-4ffa-961d-a172abcbc09d}] -> "C:\Program Files\Google\Chrome\Application\PlatformExperienceHelper\platform_experience_helper.exe" --first-run (Pas de fichier) Task: {B0C3A16E-7D02-4952-9C07-DAD9143E4F12} - System32\Tasks\Uninstall AdwCleaner Application => C:\Users\Admin\Downloads\adwcleaner.exe /uninstall (Pas de fichier) U3 FamilySvc; pas de ImagePath HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction Task: {CDEEA5A6-0A0C-43E6-A6EA-5C5A3DD54AAF} - System32\Tasks\Remove AdwCleaner Application => C:\Windows\system32\CMD.EXE [339968 2026-10-15] (Microsoft Windows -> Microsoft Corporation) -> /C DEL /F /Q "C:\Users\Admin\Downloads\adwcleaner.exe" CustomCLSID: HKU\S-1-5-21-3691170661-191875386-4266760614-1001_Classes\CLSID\{446889A0-340F-4CC6-84B2-77A832AE2176}\localserver32 -> "C:\Program Files\F-Secure\App\x64\fshoster64.exe" -ToastActivated => Pas de fichier FirewallRules: [TCP Query User{D3589186-17F2-4BC5-B838-E54B577B51F7}D:\footballlife26\fl_2026.exe] => (Allow) D:\footballlife26\fl_2026.exe => Pas de fichier FirewallRules: [UDP Query User{78D98EF4-AF98-4246-9631-761B13F98548}D:\footballlife26\fl_2026.exe] => (Allow) D:\footballlife26\fl_2026.exe => Pas de fichier FirewallRules: [TCP Query User{9948F416-58C3-4ECF-9980-F4FB614CE9D5}D:\stove\games\epicseven\epicseven.exe] => (Allow) D:\stove\games\epicseven\epicseven.exe => Pas de fichier FirewallRules: [UDP Query User{D8605E7C-85CE-43AA-9AF9-50A9CDE8D91F}D:\stove\games\epicseven\epicseven.exe] => (Allow) D:\stove\games\epicseven\epicseven.exe => Pas de fichier FirewallRules: [TCP Query User{53156D2E-2FD6-41ED-B80C-8BAA235FB641}D:\stove\games\chaoszeronightmare\bin\ssr-stove-shield.exe] => (Allow) D:\stove\games\chaoszeronightmare\bin\ssr-stove-shield.exe => Pas de fichier FirewallRules: [UDP Query User{EF287773-CE4B-4D06-9F4A-26B813886AB4}D:\stove\games\chaoszeronightmare\bin\ssr-stove-shield.exe] => (Allow) D:\stove\games\chaoszeronightmare\bin\ssr-stove-shield.exe => Pas de fichier FirewallRules: [TCP Query User{0F8A57A7-F1D4-4FAE-B928-9106256D1C17}C:\users\admin\desktop\lime3ds-2117.1-windows-msys2\lime3ds-gui.exe] => (Allow) C:\users\admin\desktop\lime3ds-2117.1-windows-msys2\lime3ds-gui.exe => Pas de fichier FirewallRules: [UDP Query User{0CF35BB7-49AE-4241-AA08-1239B4070C56}C:\users\admin\desktop\lime3ds-2117.1-windows-msys2\lime3ds-gui.exe] => (Allow) C:\users\admin\desktop\lime3ds-2117.1-windows-msys2\lime3ds-gui.exe => Pas de fichier FirewallRules: [{6F75069A-908D-4241-A3E6-6CAD4BB6036C}] => (Allow) C:\Program Files (x86)\BlueStacks X\Cloud Game.exe => Pas de fichier End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
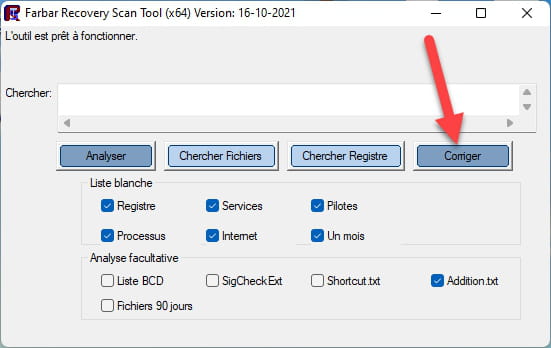

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.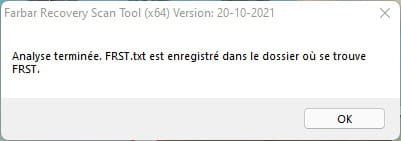
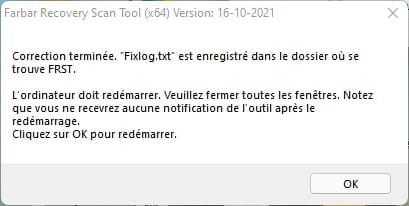

Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://pjjoint.malekal.com/ .Puis donne le lien généré par https://pjjoint.malekal.com/ dans ta réponse.
-
Bonsoir bazfile
Merci de ta réponse, voilà le lien généré : https://pjjoint.malekal.com/files.php?read=20261025_835aecd39bd9fb8a
-
Merci bazfile
Je peux désinstaller FRST ?