Virus fenêtres
RésoluBonjour, j'ai des fenêtres antivirus et mon écran est brouillé comment faire merci d'avance amicalement
Windows / Chrome 145.0.0.0
7 réponses
-
Bonjour
Moi je sais pas faire. Les antivirus qui me pourrissent l'écran de alertes en annonçant des soit disant virus toutes les 5 minutes j'ai du les virer. Gardé l'antivirus de windows vendu avec.
-
bonjour et merci j'ai pris la 2eme solution car je ne suis pas experte en informatique la ca mouline j'ai envoyé le résultat je vais voir cet aprem merci beaucoup pour ton aide Eric amicalement
-
Modérateur
Non tu n'as pas envoyé le résultat, lis la procédure plus attentivement tu dois me donner les liens des rapports sinon je ne peux pas les voir et te faire un script de désinfection, quand tu envoies les rapports sur https://pjjoint.malekal.com/ un lien est créé c'est ce lien que tu dois me donner, vu qu'il y a deux rapports tu dois me transmettre deux liens.
-
@bazfile
hello j'e pense que j'ai pu le faire upload a réussi ! - Le lien à transmettre à vos correspondant pour visualiser le fichier est : https://pjjoint.malekal.com/files.php?id=20260307_z9y8n14i11f12 merci
-
Modérateur@canailleyoyo
.
Ce n'est pas bon, tu m'as envoyé le rapport "shortcut" que je n'ai pas demandé, je t'ai demandé de m'envoyer le lien du rapport "FRST" et le lien du rapport "addition", relit la procédure tout y est clairement expliqué.
-
@bazfile
https://pjjoint.malekal.com/files.php?id=20260307_w86u8l7y8
https://pjjoint.malekal.com/files.php?id=FRST_20260307_t1115i15q9q5
coucou
j'ai bien envoyé et bien reçu la confirmation merci pour ton aide amicalement
-
-
Bonjour, vous rencontrez deux problèmes : une fenêtre contextuelle antivirus et un affichage anormal de l'écran. Ces deux problèmes peuvent être liés ou survenir indépendamment. Tout d'abord, pouvez-vous déterminer si l'anomalie de l'écran est apparue après l'apparition de la fenêtre antivirus ?
-
Modérateur
.
Il y a trop d'antivirus sur ton pc ils ralentissent ton pc, tu as Avast et AVG, tu n'as pas besoin de ces trucs, trop d'antivirus sur un pc ralentissent le pc et peuvent provoquer des bugs pouvant aller jusqu'au blocage du pc, Windows a déjà son propre antivirus il est suffisant et efficace il s'active automatiquement dés qu'aucun antivirus tiers n'est installé.
Procédure à faire dans l'ordre, attention ne fait pas comme précédemment avec les rapports, lis attentivement les consignes et suit la procédure.
En premier désinstalle les logiciels qui suivent :
Désinstalle Avast antivirus gratuit désinstalle-leavec l'utilitaire de désinstallation d'avast qui s'appelle AvastClear .
Désinstalle AVG antivirus gratuit, AVG Secure Browser, AVG TuneUp, AVG Update Helper avec RevoUninstaller .
Désinstalle PDFProSuite et Web Companion avec RevoUninstaller .
IMPORTANT.
En second réinitialise le navigateur internet Google Chrome avec ResetBrowser.
Pour terminer faire la correction FRST qui suit.
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKU\S-1-5-21-3885479422-4067343758-2316940168-1001\...\Run: [PDFProSuite] => cmd.exe /c "start /min /d "C:\Users\yolande\AppData\Local\PDFProSuite" PDFProSuite . --update" (Pas de fichier) Task: {E855887C-4120-4201-82E2-9E2E4E2C1E30} - \Opera scheduled assistant Autoupdate 1733082290 -> Pas de fichier Task: {0414C3E7-826F-4B10-B538-159F31C81579} - System32\Tasks\Microsoft\Windows\Clip\ClipESU => %SystemRoot%\system32\clipesu.exe (Pas de fichier) Task: {904485CD-F843-4431-A83B-0B6B38DA6799} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Pas de fichier) Task: {FB60E0AC-6AC7-4E20-A08B-E3652FB883A0} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Pas de fichier) Task: {B05F4279-23D8-4C6D-8B4B-1C81938B7C06} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe /RunOnAC RebootDialog (Pas de fichier) Task: {7BA9BEA0-3BF3-4485-89C6-35D351E3625E} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe /RunOnBattery RebootDialog (Pas de fichier) Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) Task: {8D240A14-C5C9-4657-BAC1-8F1740ADF423} - System32\Tasks\PDFProSuite-core-update-S-1-5-21-3885479422-4067343758-2316940168-1001 => C:\WINDOWS\system32\cmd.exe [344064 2026-02-25] (Microsoft Windows -> Microsoft Corporation) -> /c "start /min /d "C:\Users\yolande\AppData\Local\PDFProSuite" PDFProSuite node_modules/node-update/index.js" Task: {3525E75B-0A06-46E8-9D56-91CAAF4C9721} - System32\Tasks\PDFProSuite-standalone-update-S-1-5-21-3885479422-4067343758-2316940168-1001 => C:\WINDOWS\system32\cmd.exe [344064 2026-02-25] (Microsoft Windows -> Microsoft Corporation) -> /c "start /min /d "C:\Users\yolande\AppData\Local\PDFProSuite" PDFProSuite . --standalone-update" Task: {8FC65590-C991-40F9-AAEE-A722C98645C1} - System32\Tasks\PDFProSuite-update-S-1-5-21-3885479422-4067343758-2316940168-1001 => C:\WINDOWS\system32\cmd.exe [344064 2026-02-25] (Microsoft Windows -> Microsoft Corporation) -> /c if exist "%LOCALAPPDATA%\PDFProSuite\PDFProSuite.exe" start /min /d "%LOCALAPPDATA%\PDFProSuite" PDFProSuite.exe .\PDFProSuite.userdata\index.js --update Task: {A997EE53-8963-46E5-AED4-0B8B946CB7D2} - System32\Tasks\sys_component_health_e8f25e83-4c1c-fcc0-41e5-36467193177b3773 => C:\Windows\system32\cmd.exe [344064 2026-02-25] (Microsoft Windows -> Microsoft Corporation) -> /c start "" /min "%APPDATA%\NodeJs\node.exe" "%LOCALAPPDATA%\TEMP\e8f25e83-4c1c-fcc0-41e5-36467193177b3773or.js" CHR DefaultSearchURL: Default -> hxxps://search-load.com/wc/search?iid=b86f0731-2820-476a-957d-3b3ee7aaaca4&src=chrome&q={searchTerms} CHR DefaultSearchKeyword: Default -> Chrome Search CHR DefaultNewTabURL: Default -> hxxps://digihack.net CHR DefaultSuggestURL: Default -> hxxp://api.bing.com/osjson.aspx?query={searchTerms} CHR Notifications: Profile 1 -> hxxps://epargnant.ca-els.com; hxxps://mail.google.com; hxxps://www.commentcamarche.net; hxxps://www.facebook.com CHR HomePage: Profile 1 -> hxxps://markedoneofthe.com/hp?mar=QUMyZGVzdQBUU3BzAlJSeXsFVVx2cwIYVHB0BlBUdD8DU1N4dAJXUXJwTiEkCCJ7NQojAFopLCowBD4CGwxKDwIMFX83FgYCcFcSEStFMSAABmslNgACdwMuGzVEIDoDNHc%3D&source=hj CHR StartupUrls: Profile 1 -> "hxxps://markedoneofthe.com/hp?mar=QUMyZGVzdQBUU3BzAlJSeXsFVVx2cwIYVHB0BlBUdD8DU1N4dAJXUXJwTiEkCCJ7NQojAFopLCowBD4CGwxKDwIMFX83FgYCcFcSEStFMSAABmslNgACdwMuGzVEIDoDNHc%3D&source=hj","hxxps://" CHR DefaultSearchURL: Profile 1 -> hxxps://search-load.com/wc/search?iid=b86f0731-2820-476a-957d-3b3ee7aaaca4&src=chrome&q={searchTerms} CHR DefaultSearchKeyword: Profile 1 -> Chrome Search CHR DefaultNewTabURL: Profile 1 -> hxxps://digihack.net CHR DefaultSuggestURL: Profile 1 -> hxxp://api.bing.com/osjson.aspx?query={searchTerms} CHR Notifications: Profile 2 -> hxxps://business.facebook.com; hxxps://calendar.google.com; hxxps://dico-petitbac.com; hxxps://fr-store.tineco.com; hxxps://fr.littlefries.com; hxxps://fr.mappy.com; hxxps://fr.pinterest.com; hxxps://my.pcloud.com; hxxps://outbyte.com; hxxps://savetomp3.net; hxxps://vide-greniers.org; hxxps://www.01net.com; hxxps://www.aramisauto.com; hxxps://www.auto-doc.fr; hxxps://www.autosphere.fr; hxxps://www.bienici.com; hxxps://www.bons-plans-astuces.com; hxxps://www.buzzwebzine.fr; hxxps://www.campings.com; hxxps://www.cesoirtv.com; hxxps://www.commentcamarche.net; hxxps://www.creusot-infos.com; hxxps://www.cuisineaz.com; hxxps://www.decathlon.fr; hxxps://www.espritsciencemetaphysiques.com; hxxps://www.facebook.com; hxxps://www.floabank.fr; hxxps://www.fram.fr; hxxps://www.francebleu.fr; hxxps://www.idmarket.com; hxxps://www.intermarche.com; hxxps://www.kiabi.com; hxxps://www.l-itineraire.com; hxxps://www.lidl.fr; hxxps://www.maeva.com; hxxps://www.manomano.fr; hxxps://www.marc-orian.com; hxxps://www.notretemps.com; hxxps://www.nrj.fr; hxxps://www.oscaro.com; hxxps://www.ouest-france.fr; hxxps://www.pagesjaunes.fr; hxxps://www.piecesauto24.com; hxxps://www.pippit.ai; hxxps://www.rtl2.fr; hxxps://www.seloger.com; hxxps://www.sncf-connect.com; hxxps://www.tiktok.com; hxxps://www.voici.fr; hxxps://www.vol-direct.fr; hxxps://www.waterdrop.fr; hxxps://www.youtube.com CHR HomePage: Profile 2 -> hxxp://facebook/ CHR StartupUrls: Profile 2 -> "hxxp://search.bearshare.net","hxxps://www.google.com/","hxxp://r.orange.fr/r/Ohome_portail?ref=O_OI_defaultPage_CH","hxxps://www.google.com/","hxxp://hxxps://www.google.com//?appId=9A6922B6-D82F-4F1D-9232-F66CA9170FC6","hxxps://www.google.com/","hxxp://mystart.incredibar.com/mb201?a=6OyZy9V9zr&i=26","hxxps://www.google.com/","hxxps://www.google.com/","hxxps://www.google.com/","hxxp://home.torchbrowser.com/?systemid=448&appid=0&ua=Torch","hxxps://encrypted.google.com","hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m004619¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQsUfQvkHFTO4xEnPVtkLklrficx2gXwnN5oHA0NYtVRH3UQldlNNKOOjIoTwap%2BdA9a1WUommbmPcqAJcyVjXiQR0uwtHVxkCb0m%2B7IEXjEXRqQ%2B7RcnkS787iuCayq%2Ft3EQoov8t%2FCHrTryNzXoclY5%2FDSjuri3KOjzwqdQTH9vJY1LbcaUZnvWmbayTp9vIup%2Fv043voRW%2BxZuo20YkgShdv3Yd43VA%2FMNWYa7SebSXQ1jOSKFPVDgpS5saqfX5vEG5iAsCgK0cplw7zP2zhaOYcGbjVnKsvAJHkLn8%2BtH2zjkO3IsEJYsB1VCP4SKVIfmDIkHTPI1PJ53TUTMkOpw3viPlQz364267YJhAT%2F8%3D" CHR NewTab: Profile 2 -> Active:"chrome-extension://jnannpdmmiphnkpaooplhegabbghlplj/newtab.html" CHR DefaultSearchURL: Profile 2 -> hxxps://search-launch.com/?subid=1P1kC5Cb5q9H5es11VNH9qrqH9rrkFPbss1sCV1i&browser=chrome&keyword={searchTerms} CHR DefaultSearchKeyword: Profile 2 -> Search Pro CHR DefaultNewTabURL: Profile 2 -> hxxps://new-tab-url.com/?subid=1P1kC5Cb5q9H5es11VNH9qrqH9rrkFPbss1sCV1i&browser=chrome CHR HKLM-x32\...\Chrome\Extension: [caljgklbbfbcjjanaijlacgncafpegll] CHR HKLM-x32\...\Chrome\Extension: [ccbpbkebodcjkknkfkpmfeciinhidaeh] CHR HKLM-x32\...\Chrome\Extension: [flliilndjeohchalpbbcdekjklbdgfkk] FF Plugin-x32: @tools.google.com/Google Update;version=3 -> C:\Program Files (x86)\Google\Update\1.3.33.17\npGoogleUpdate3.dll [Pas de fichier] FF Plugin-x32: @tools.google.com/Google Update;version=9 -> C:\Program Files (x86)\Google\Update\1.3.33.17\npGoogleUpdate3.dll [Pas de fichier] S2 dbupdate; "C:\Program Files (x86)\Dropbox\Update\DropboxUpdate.exe" /svc [X] S3 dbupdatem; "C:\Program Files (x86)\Dropbox\Update\DropboxUpdate.exe" /medsvc [X] S3 LibreOfficeMaintenance; "C:\Program Files\LibreOffice\program\update_service.exe" [X] S3 dbx; system32\DRIVERS\dbx.sys [X] S1 fchbafhy; \??\C:\WINDOWS\system32\drivers\fchbafhy.sys [X] S1 pbfeikup; \??\C:\WINDOWS\system32\drivers\pbfeikup.sys [X] S1 qlzpjsxi; \??\C:\WINDOWS\system32\drivers\qlzpjsxi.sys [X] S3 usbscan; \SystemRoot\System32\DriverStore\FileRepository\sti.inf_amd64_971c769b103df369\usbscan.sys [X] CustomCLSID: HKU\S-1-5-21-3885479422-4067343758-2316940168-1001_Classes\CLSID\{E797BF82-EFC0-4B94-A059-AA797B10D29C}\localserver32 -> C:\Users\yolande\AppData\Local\Shift\chromium\142.2.0.3487\notification_helper.exe (Shift Technologies Inc.) [Fichier non signé] CustomCLSID: HKU\S-1-5-21-3885479422-4067343758-2316940168-1001_Classes\CLSID\{82A6D7A6-FC2E-4DFD-AAEF-E3BBF9AD71AD}\localserver32 -> "C:\Program Files\CEWE\Logiciel de creation CEWE\AutoBookService.exe" -ToastActivated => Pas de fichier ContextMenuHandlers2: [ContextMenu] -> {ee10d625-cc60-30a4-b3df-4b349785be6b} => C:\Program Files (x86)\Avira\Security\Antivirus.ContextMenu\Antivirus.ContextMenu.DLL -> Pas de fichier ContextMenuHandlers3: [ContextMenu] -> {ee10d625-cc60-30a4-b3df-4b349785be6b} => C:\Program Files (x86)\Avira\Security\Antivirus.ContextMenu\Antivirus.ContextMenu.DLL -> Pas de fichier AlternateDataStreams: C:\Users\yolande\Relevé de compte M. MME MALGORN NOTAIRE.pdf:com.dropbox.attrs [54] FirewallRules: [{35498FCE-F027-4C80-A046-10FE0968248D}] => (Allow) C:\Users\yolande\Desktop\VACANCES ACCUEIL SEPT 2025\hitpaw-univd_11738745114447180202.exe => Pas de fichier FirewallRules: [{127871F8-AB36-4938-9588-88936439C15A}] => (Allow) C:\Users\yolande\Desktop\VACANCES ACCUEIL SEPT 2025\hitpaw-univd_11738745114447180202.exe => Pas de fichier FirewallRules: [{8E852054-17C0-4720-A39E-A1E9C3361630}] => (Allow) C:\Users\yolande\Desktop\hitpaw-edimakor-bing.exe => Pas de fichier FirewallRules: [{7D5DBA06-8195-47E0-B58D-CB296D61C759}] => (Allow) C:\Users\yolande\Desktop\hitpaw-edimakor-bing.exe => Pas de fichier FirewallRules: [{11D39C3D-AE93-4978-9EDF-D8E62EBFFEF8}] => (Allow) C:\Program Files\MiniTool ShadowMaker\AgentService.exe => Pas de fichier FirewallRules: [{E16F005F-9577-4F72-B455-BD3065E75C1E}] => (Allow) C:\Program Files\MiniTool ShadowMaker\AgentService.exe => Pas de fichier End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
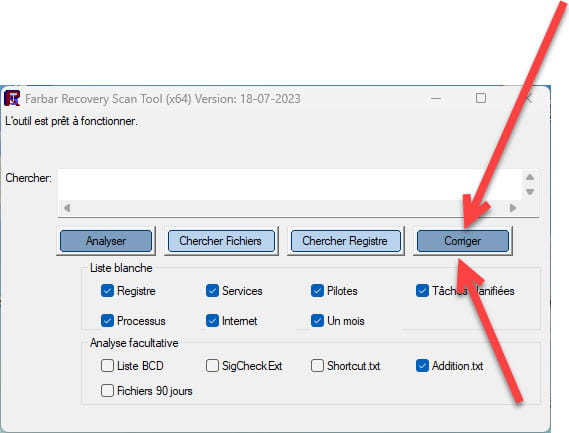

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.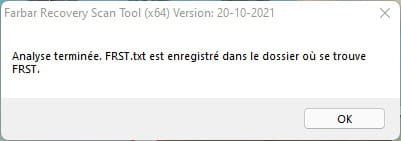

Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://pjjoint.malekal.com/ .Puis donne le lien généré par https://pjjoint.malekal.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Modérateur
Bonjour .
Ce ne sont que des notifications parasites enregistrées dans le navigateur internet.
Deux solutions s'offrent à toi.
- Soit supprimer toi-même les notifications parasites, pour cela lire cette page et aussi cette page .
Ou réinitialiser le navigateur concerné.
- Soit télécharger FRST .
Une fois téléchargé enregistrer FRST sur le bureau puis cliquer avec le bouton droit de la souris sur FRST et choisir Exécuter en tant qu'administrateur ce qui donne ceci :

 Attendre que le message l'outil est prêt à fonctionner s'affiche puis cliquer sur Analyser.
Pour information :
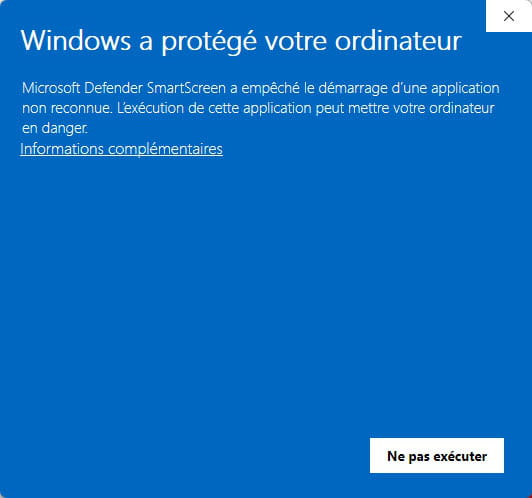
 Si tu as une alerte de Microsoft Defender ne pas en tenir compte cliquer sur Informations complémentaires puis sur Exécuter quand même, voir ci-dessous.

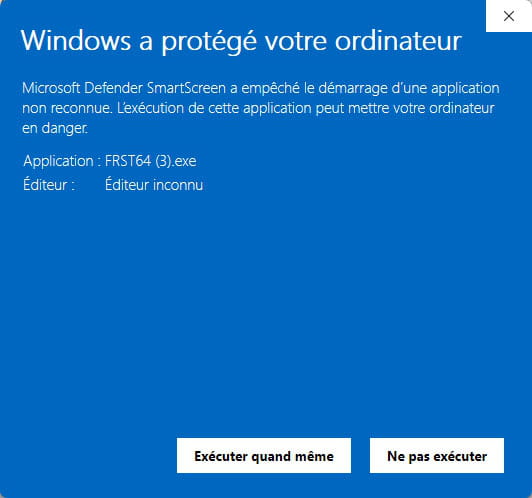
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.


À la fin de l'analyse les deux rapports FRST et Addition seront sur le bureau.


Envoyer les rapports FRST et ADDITION sur https://pjjoint.malekal.com/ .
Puis joindre les deux liens générés par https://pjjoint.malekal.com/ dans ta réponse.
-
Merci pour ton aide amicalement
-
Tout simplement merci a vous tous amicalement