Problème Virus
Résolu
Bonjour je pense avoir un virus sur mon pc j'ai fait un FRSTscan
FRST: https://pjjoint.malekal.com/files.php?id=FRST_20240630_z5c10z12v11d13
ADDITION : https://pjjoint.malekal.com/files.php?id=20240630_m8f14i8q11h7
SHORTCUT : https://pjjoint.malekal.com/files.php?id=20240630_v9b8x11g10k13
Merci d'avance pour votre aide
Cordialement
6 réponses
-
Modérateur
Bonjour .
Sacré bordel ton pc j'espère que ce sera rattrapable.
Tu utilises des logiciels piratés, ce serait bien que tu arrêtes de jouer aux apprentis sorcier sinon tu risques avoir de sérieux problèmes comme par exemple le piratage de comptes bancaires, de comptes mail, de comptes de réseau sociaux, de comptes de jeux en ligne etc etc........
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: File: C:\Users\Mon PC\AppData\Local\Hipper.exe File: C:\Program Files (x86)\Fannin\magnifier.exe File: C:\Users\Mon PC\AppData\Roaming\2Take1 Menu\2Take1 Menu.exe File: C:\Users\Mon PC\AppData\Roaming\Microsoft\Windows NT\netapi32.js HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\SOFTWARE\Policies\Microsoft\MRT: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender Security Center: Restriction HKU\S-1-5-21-3430441853-1384278834-4144629512-1001\...\Run: [netapi32] => wscript.exe "C:\Users\Mon PC\AppData\Roaming\Microsoft\Windows NT\netapi32.js" [180 2024-02-20] () [Fichier non signé] HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction HKLM\Software\Policies\...\system: [EnableSmartScreen] 0 HKLM\...\Run: [Tillers] => C:\Program Files (x86)\Fannin\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgbn (l'élément de données a 106 caractères en plus). (Pas de fichier) HKLM\...\Run: [Hop] => C:\Program Files (x86)\Headley\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgb (l'élément de données a 107 caractères en plus). (Pas de fichier) HKLM-x32\...\Run: [Lambertson] => C:\Program Files (x86)\Fannin\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgbn (l'élément de données a 106 caractères en plus). (Pas de fichier) HKLM-x32\...\Run: [Ruckelshaus] => C:\Program Files (x86)\Headley\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgb (l'élément de données a 107 caractères en plus). (Pas de fichier) HKU\S-1-5-21-3430441853-1384278834-4144629512-1001\...\Run: [Pinaview] => C:\Users\Mon PC\AppData\Local\Programs\Pinaview\Pinaview.exe (Pas de fichier) HKU\S-1-5-21-3430441853-1384278834-4144629512-1001\...\Run: [Scooped] => C:\Program Files (x86)\Fannin\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgbn (l'élément de données a 106 caractères en plus). (Pas de fichier) HKU\S-1-5-21-3430441853-1384278834-4144629512-1001\...\Run: [Discard] => C:\Program Files (x86)\Headley\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgb (l'élément de données a 107 caractères en plus). (Pas de fichier) HKU\S-1-5-21-3430441853-1384278834-4144629512-1001\...\Run: [Filch] => C:\Program Files (x86)\Fannin\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgbn (l'élément de données a 106 caractères en plus). (Pas de fichier) HKU\S-1-5-21-3430441853-1384278834-4144629512-1001\...\Run: [Rheumatology] => C:\Program Files (x86)\Headley\Hipper.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgb (l'élément de données a 107 caractères en plus). (Pas de fichier) Task: {6CBB8F4F-3B98-4A83-863D-CC243A26E93D} - System32\Tasks\AdvancedWindowsManager #1 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 116 -t 8080 Task: {769D7527-DCD6-4327-A668-F8C4E4D79C3B} - System32\Tasks\AdvancedWindowsManager #2 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 117 -t 8080 Task: {8BAF11CB-CC28-4F9C-B5A0-2A369699C533} - System32\Tasks\AdvancedWindowsManager #3 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 118 -t 8080 Task: {B0E88D90-A4AB-446D-BBD3-62924F3EDFEA} - System32\Tasks\AdvancedWindowsManager #4 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 119 -t 8080 Task: {774C737F-640C-4AE4-832B-D77F85F9B93E} - System32\Tasks\AdvancedWindowsManager #5 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 120 -t 8080 Task: {3372590A-B47A-44DB-82FF-8F3AB4086EF9} - System32\Tasks\AdvancedWindowsManager #6 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 121 -t 8080 Task: {41A8A281-D4D6-4540-AAB6-FF868CA0D7E3} - System32\Tasks\AdvancedWindowsManager #7 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 122 -t 8080 Task: {0D7C2C96-4A8A-4C71-8251-2F6D3D6E3D10} - System32\Tasks\AdvancedWindowsManager #8 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 123-t 8080 Task: {A78207B3-95C3-44A4-B4C6-61C2C1D1F182} - System32\Tasks\AdvancedWindowsManager #9 => C:\Program Files (x86)\AW Manager\Windows Manager\AdvancedWindowsManager.exe [697208 2022-05-11] (Microleaves LTD -> Advanced Windows Manager) -> C:\Program Files (x86)\AW Manager\Windows Manager\\-v 124 -t 8080 Task: {FD6F1104-F012-4F45-BF04-9E5D4D9D3E14} - System32\Tasks\chly0w\c1cupu\erm4gn\egoa4v\fgmfbf\psc7t2\7lnvqs\agd869\kxetdc\i6eh2r\tu1qpm\mi8zdf\pe7idk\ub2mjf\y6jajo\aiegwq\aj3s8x => C:\Users\Mon PC\AppData\Local\Hipper.exe [109568 2024-03-31] (Download) [Fichier non signé] Task: {570DEAA1-D4BA-4C78-A982-D1B046977B6A} - System32\Tasks\Microsoft\Office\Background Update => C:\ProgramData\b3b156eb-a36d-427b-a0f8-bfdb22d4bba4\BackgroundUpdate.cmd [131 2024-03-31] () [Fichier non signé] -> Task: {4E131A6D-FBFF-4675-9FA1-106071E6D166} - System32\Tasks\Microsoft\Windows\NetTrace\RefreshNetworkInfo => C:\ProgramData\NetTrace\1.0.0\refreshNetworkInfo.cmd [95 2024-03-31] () [Fichier non signé] -> Task: {20E505EE-F38A-4F69-86D4-C86A63AA2B97} - System32\Tasks\o0vtf2\47qjxe\8566kz\fznvm5\dfixxe\6p62t4\ntaoqs\3gzjra\qoqley\8ci4l6\ir522d\9n8txq\afffbt\9z194s\cczhi7\pjiadh\ul6e69 => C:\Users\Mon PC\AppData\Local\Hipper.exe [109568 2024-03-31] (Download) [Fichier non signé] Task: {7876EFC1-227C-4942-865F-5420B2BD5BA8} - System32\Tasks\wla0oo\v3k2xn\nt1yet\rmk070\10kax7\9pi96r\fn4tbo\zjx29n\kkrxyf\o93w2z\1ptsz8\1yb9ad\et1j7g\drdb5d\q992l6\xgihl6\vd19y6 => C:\Program Files (x86)\Fannin\magnifier.exe [74652 2024-03-31] () [Fichier non signé] Task: {EAA911FB-7C2A-4D77-B54A-8BE201A68C9A} - System32\Tasks\2nopsg\z7uy0f\nfitb6\y9h6o7\xd1az1\x4vtlq\7981ge\mift3w\4agpqe\b0k6hu\w8kstn\444vlj\z3y3yj\89tj2x\wym1w9\eyd7iu\tgwzw1 => %localappdata%\sloshing.exe (Pas de fichier) Task: {6BB5DAC7-A347-4D98-98B1-FA369DBC9974} - System32\Tasks\djfhio\q822eb\nx98bo\d1m1nm\pgsvah\5207yg\3i3jbz\zytgqb\79uux9\spk4i5\r5rshj\5c0q55\3u2cqn\3yqhd7\6m3qmq\oulejg\hkdc9n => %localappdata%\dixie.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyro2o0o2o4otgbnhy0j3j3ro1rotgbnhyohtmu12HEltgbnhyEkBUCVSc5atgbnhyTJ6y" (Pas de fichier) Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) Task: {B51ECEAB-8F80-4885-9444-AE25338EE3FE} - System32\Tasks\rvezwz\obs510\a4qf1i\57pflt\uxq9n2\pbxn2q\4wq0l6\ejquah\zd599k\giqo4e\5wcgh0\n0beyx\l17rri\7xunup\d5182x\xsll6x\dybjjr => %localappdata%\Skunked.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyttgbnhyotgbnhymtgbnhyotgbnhyotgbnhyntgbnhygtgbnhyltgbnhyatgbnhyrtgbnhyetgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyro2o0o2o4otgbnhy0j3j3ro1rotgbnhyohtmu12HEltgbnhyEkBUCVSc5atgbnhyTJ6y" (Pas de fichier) S2 AVGWscReporter; "C:\Program Files\AVG\Antivirus\wsc_proxy.exe" /runassvc /rpcserver [X] S3 EasyAntiCheat; "C:\Program Files (x86)\EasyAntiCheat\EasyAntiCheat.exe" [X] S2 WMIRegistrationService; %SystemRoot%\System32\DriverStore\FileRepository\mewmiprov.inf_amd64_cad1db73e8c782a6\WMIRegistrationService.exe [X] S1 alosmenz; \??\C:\Windows\system32\drivers\alosmenz.sys [X] S2 IDMWFP; \SystemRoot\System32\drivers\idmwfp.sys [X] S1 oaverptg; \??\C:\Windows\system32\drivers\oaverptg.sys [X] HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction CustomCLSID: HKU\S-1-5-21-3430441853-1384278834-4144629512-1001_Classes\CLSID\{28A80003-18FD-411D-B0A3-3C81F618E22B}\InprocServer32 -> C:\Users\Mon PC\AppData\Local\Kingsoft\WPS Office\12.2.0.17119\office6\kwpsmenushellext64.dll => Pas de fichier ContextMenuHandlers1_S-1-5-21-3430441853-1384278834-4144629512-1001: [ kwpsshellext] -> {28A80003-18FD-411D-B0A3-3C81F618E22B} => C:\Users\Mon PC\AppData\Local\Kingsoft\WPS Office\12.2.0.17119\office6\kwpsmenushellext64.dll -> Pas de fichier ContextMenuHandlers4_S-1-5-21-3430441853-1384278834-4144629512-1001: [ kwpsshellext] -> {28A80003-18FD-411D-B0A3-3C81F618E22B} => C:\Users\Mon PC\AppData\Local\Kingsoft\WPS Office\12.2.0.17119\office6\kwpsmenushellext64.dll -> Pas de fichier C:\Program Files (x86)\AW Manager C:\Users\Mon PC\AppData\Local\Hipper.exe C:\Program Files (x86)\Fannin C:\Program Files (x86)\Headley cmd: netsh advfirewall reset RemoveProxy: EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ ou https://pixeldrain.com/
Puis donne le lien généré par https://www.cjoint.com/ ou https://pixeldrain.com/ dans ta réponse.
5- Réinitialise Google Chrome avec Reset Browser.
6- Rétablir les paramètres par défaut de Microsoft Edge.
7- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
8- Fait une nouvelle analyse FRST et donne les liens des deux rapports.
-
Bonjour, merci pour ta reponse rapide voici le fixlog: https://pjjoint.malekal.com/files.php?id=20240630_l15n8i13i14x14
-
Modérateur
-
-
7: je n e rencontre plus le probleme.
8: voila les resultat
FRST:
https://pjjoint.malekal.com/files.php?id=FRST_20240630_1514q6m11w13
Addition: https://pjjoint.malekal.com/files.php?id=20240630_s13r9z8x10d11
Shortcut: https://pjjoint.malekal.com/files.php?id=20240630_l9n12r5t13g14
-
Modérateur
.
Il reste un truc pas net.
Fait la correction FRST qui suit, je ne te rappelle pas la procédure tu la connais (voir mon premier message).
Start::
CreateRestorePoint:
CloseProcesses:
HKU\S-1-5-21-3430441853-1384278834-4144629512-1001\SOFTWARE\Policies\Microsoft\Edge: Restriction
File: C:\Users\Mon PC\AppData\Local\LangUser\LishtPinw\kcvgwsHDeacuiu.dll
Task: {8559E371-8CA8-4504-BE6A-1A29B587D272} - System32\Tasks\Microsoft\Windows\AppxDeploymentClient\perfpmig => C:\Windows\Microsoft.NET\Framework\v4.0.30319\RegAsm.exe [58856 2022-05-07] (Microsoft Corporation -> Microsoft Corporation) -> C:\Users\Mon PC\AppData\Local\LangUser\LishtPinw\"C:\Users\Mon PC\AppData\Local\LangUser\LishtPinw\kcvgwsHDeacuiu.dll" /u /nologo
C:\Users\Mon PC\AppData\Local\LangUser\LishtPinw
EmptyTemp:
End::
N'oublie pas de réinitialiser Edge et Google Chrome comme demandé dans mon premier message (paragraphe 5 et 6) , car apparemment tu ne l'as pas fait.
-
-
Modérateur
.
Le fixlog est OK, ton pc est nettoyé.
Ton pc était infecté par plusieurs trojans, exemple d'infection qui était sur ton pc :
https://virusscan.jotti.org/fr-FR/filescanjob/0p6mq94pza
https://virusscan.jotti.org/fr-FR/filescanjob/0p6mq94pza
Change les mots de passe en ligne qui sont sensibles et importants pour toi.
Important.
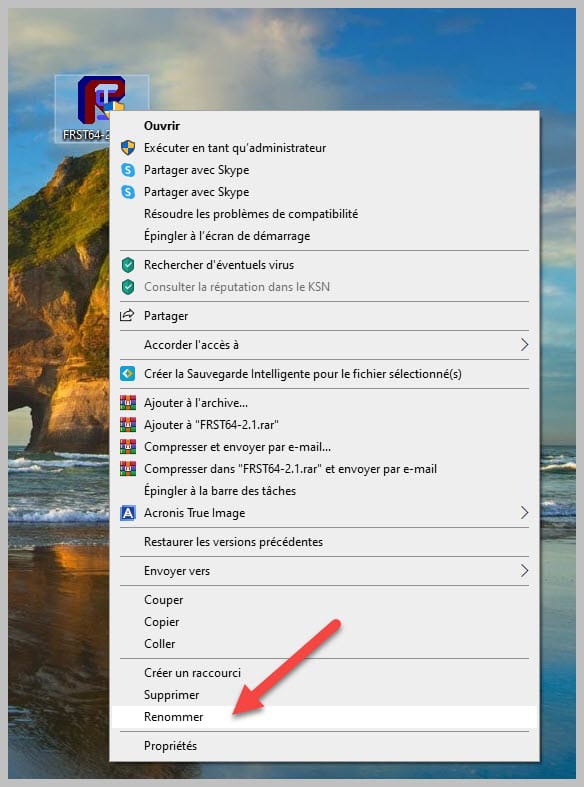
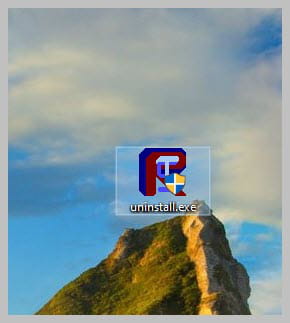
Désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-
Un grand merci pour ton aide .
Bonne fin de week-end.
Cordialement Philippe