
Connexion à Internet
Lorsque je me connecte à Internet, beaucoup des fois mon PC se plante. Je suis obligé de étreindre et rallumer ce qui me fait annuler tout mon travail en cour. Que dois-je faire pour résoudre ce problème ? En attente d'une réponse favorable, je vous remercie d'avance. Merci !
21 réponses
Plantage fréquent du PC lors de la connexion à Internet, obligeant à forcer l’arrêt et à perdre le travail en cours, et demande une solution fiable. Plusieurs conseils recommandent d’identifier la marque et le modèle du PC, l’OS et l’architecture (32 ou 64 bits), puis de vérifier si le plantage survient uniquement sur la connexion ou s’il s’agit d’autre chose. Des procédures techniques sont ensuite suggérées, notamment l’examen du gestionnaire de périphériques pour des alertes, l’exécution du FRST en tant qu’administrateur et la publication des rapports pour diagnostic. Plusieurs éléments détectés dans les textes évoquent des outils de sécurité (McAfee, Avast) et des extensions, indiquant la nécessité d’un nettoyage complet et d’éviter des procédures dangereuses.
-
Contributeursalut
donne la marque et le modèle de ton pc
son OS (W7/W8.1 etc...) en 32 ou 64 bits --> clique ici
quand tu dis que le pc "plante", c'est juste la connexion internet qui se coupe ou autre chose?
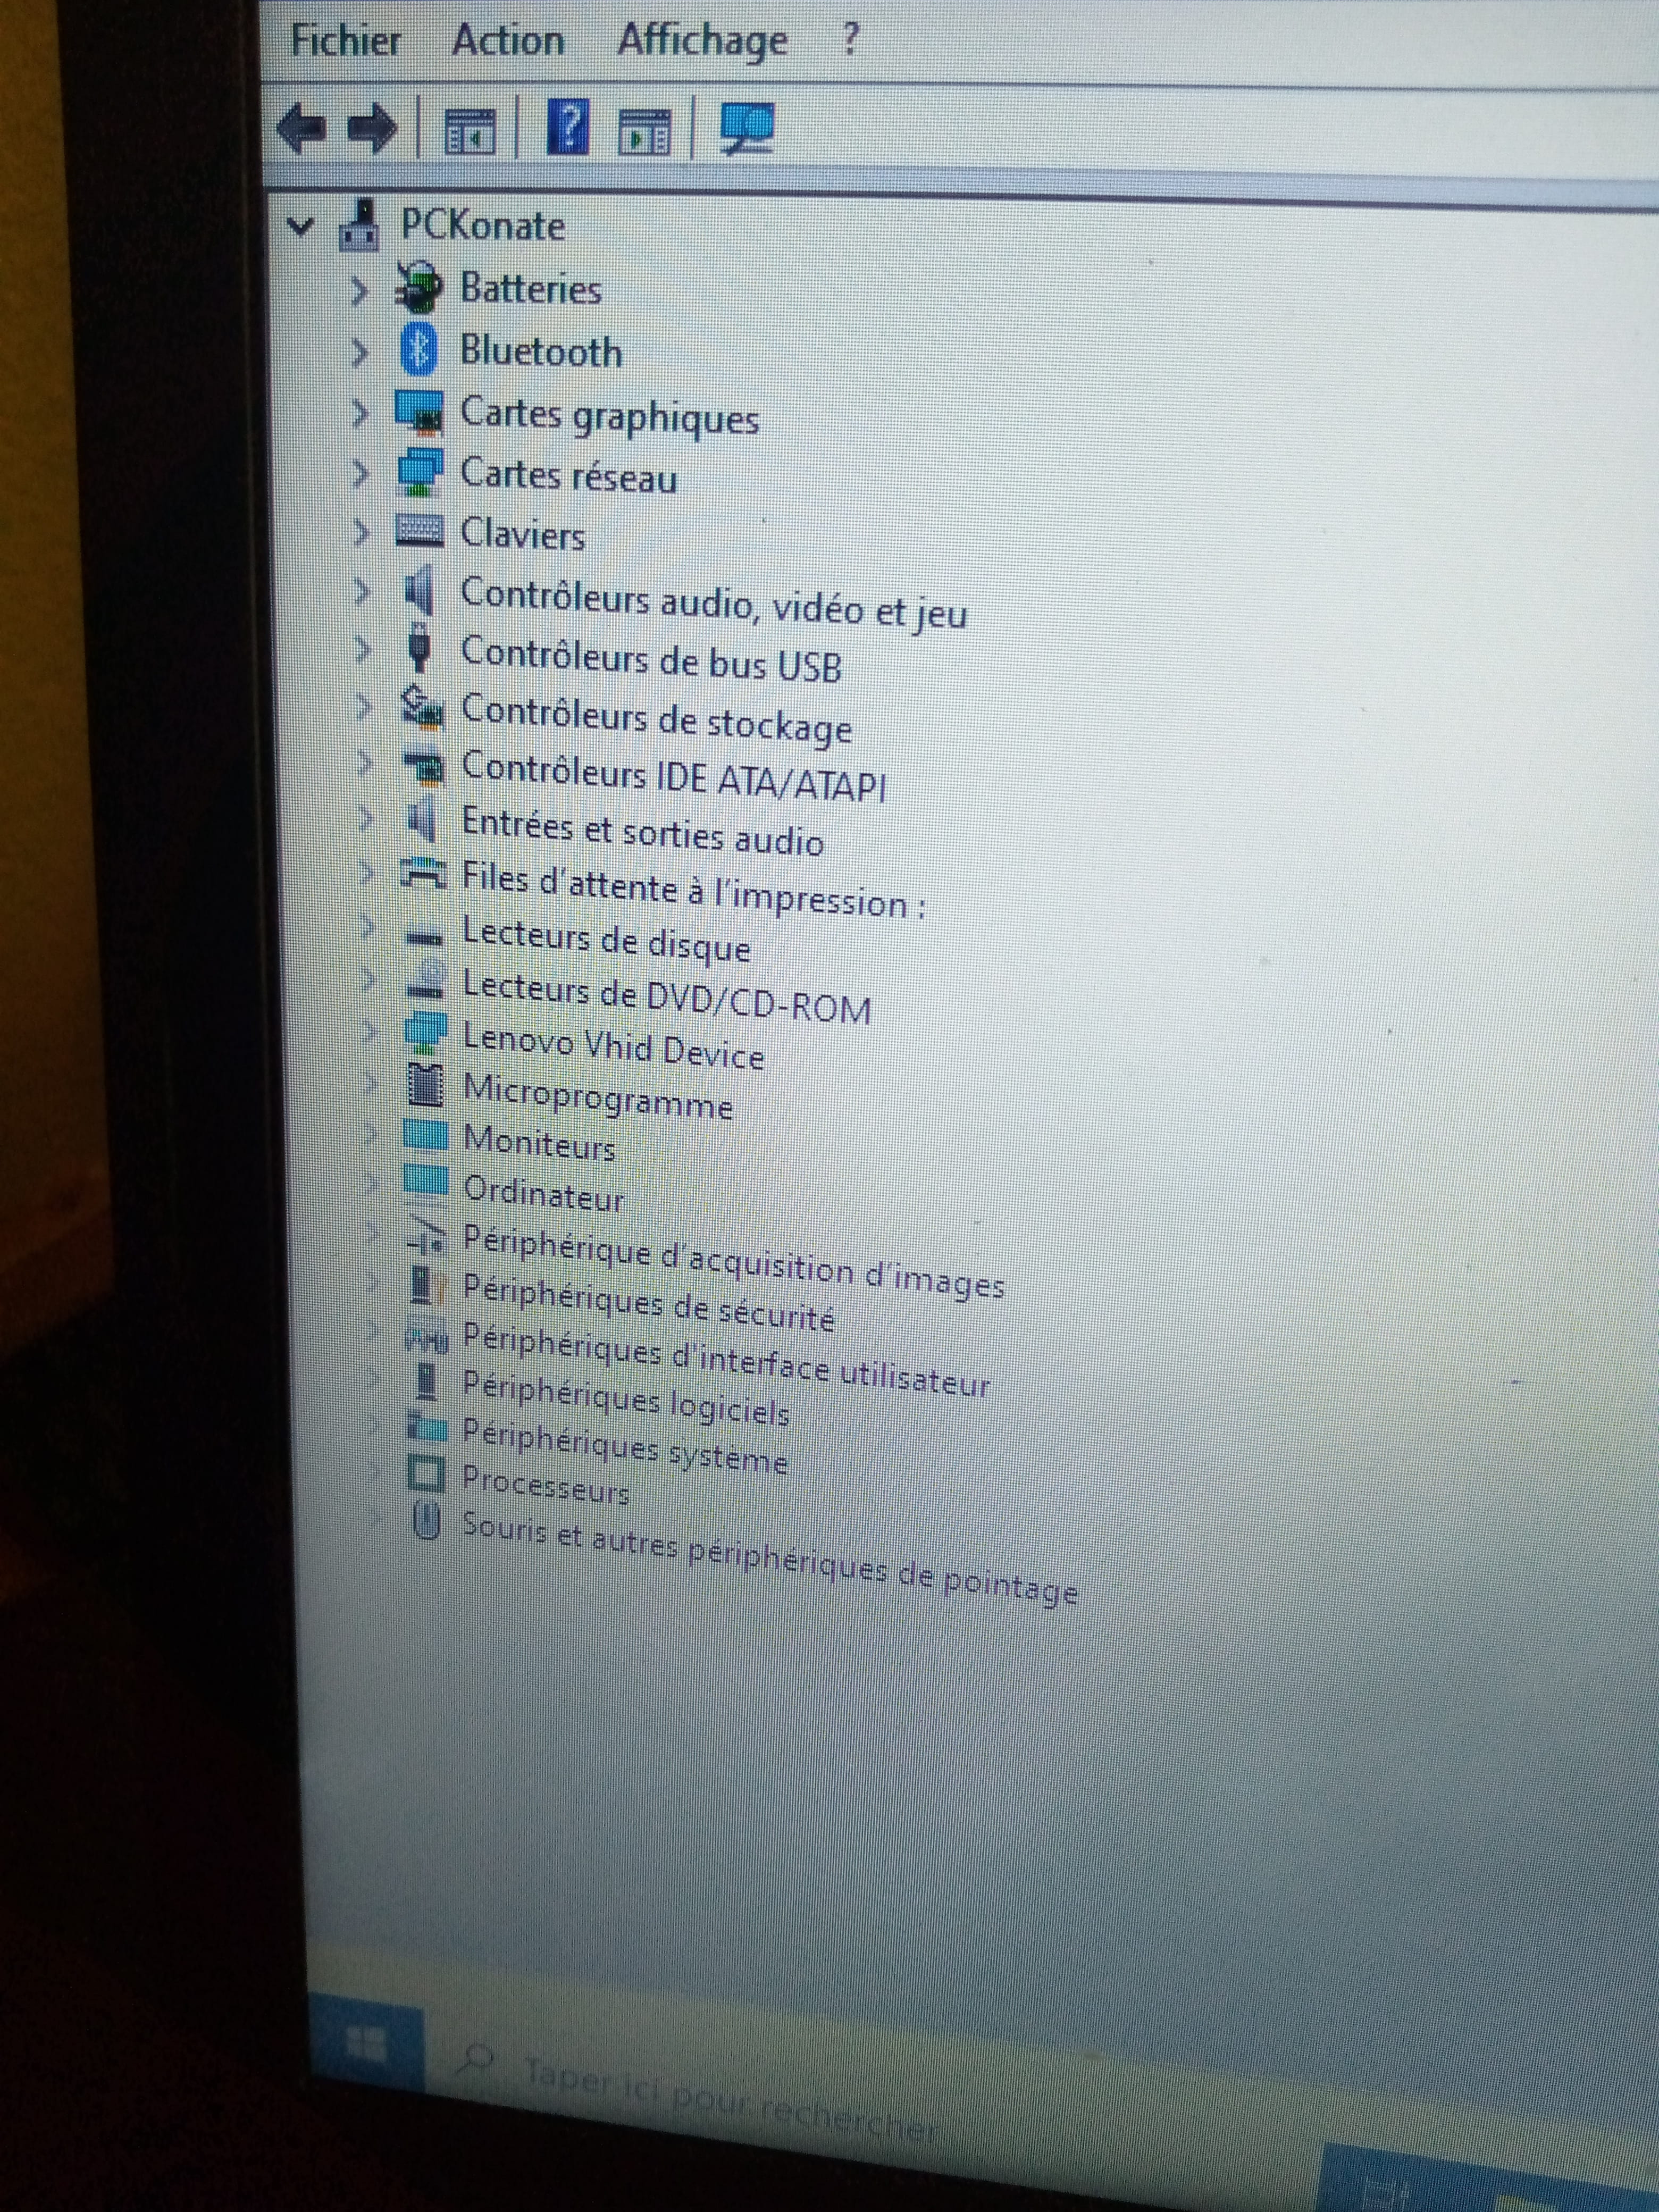
regarde dans le gestionnaire de périphériques si tu n'as pas d'alerte (? ou /!\) jaune
poste 1 capture d'écran de ton gestionnaire de périphériques --> clique ici
@+
-
Contributeurre
ok, tu ne m'as pas dit si le pc plante aussi en mode sans échec
fait ceci et poste les rapports:
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prends celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
@+
-
Contributeurre
Qu'est ce que le FRST ?
c'est 1 logiciel pour voir ce qui tourne sur le pc, car je me demande si ton pc n'est pas infecté
@+
-
Contributeurre
/!\Script uniquement pour cet ordinateur, à ne pas reproduire sur un autre ordinateur/!\
fait ceci:
ouvre le bloc-note
copie/colle le texte ci-dessous:
Start::
CreateRestorePoint:
CloseProcesses:
(McAfee, LLC -> McAfee, Inc.) C:\Program Files\McAfee\WebAdvisor\browserhost.exe
HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe <==== ATTENTION
FF HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION
Task: {209066DB-82B4-49D3-9972-398C7A6A489C} - System32\Tasks\App Explorer => C:\Users\Mr KONATE\AppData\Local\Host App Service\Engine\HostAppServiceUpdater.exe [7470248 2020-01-07] (SweetLabs Inc. -> SweetLabs, Inc) <==== ATTENTION
Task: {450DA09B-B512-4325-AE61-FE235B76E1D3} - System32\Tasks\AvastUpdateTaskMachineUA => C:\Program Files (x86)\AVAST Software\Browser\Update\AvastBrowserUpdate.exe
Task: {9B53A269-7AAD-4C36-B83D-09C19F400D89} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier <==== ATTENTION
Task: {DF27DCCB-F840-49E1-B9FB-78DCADB3698E} - System32\Tasks\AvastUpdateTaskMachineCore => C:\Program Files (x86)\AVAST Software\Browser\Update\AvastBrowserUpdate.exe
SearchScopes: HKU\S-1-5-21-1960310863-1766197830-830914656-1001 -> DefaultScope {4D9D2CBB-C0CC-41BC-8BE3-9F152D266931} URL =
SearchScopes: HKU\S-1-5-21-1960310863-1766197830-830914656-1001 -> {4D9D2CBB-C0CC-41BC-8BE3-9F152D266931} URL =
SearchScopes: HKU\S-1-5-21-1960310863-1766197830-830914656-1001 -> {6A1806CD-94D4-4689-BA73-E35EA1EA9990} URL = hxxp://www.google.com/search?q={sear
BHO: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\x64\IEPlugin.dll [2020-02-22] (McAfee, LLC -> McAfee, Inc.)
BHO-x32: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\win32\IEPlugin.dll [2020-02-22] (McAfee, LLC -> McAfee, Inc.)
Handler: sacore - {5513F07E-936B-4E52-9B00-067394E91CC5} - c:\PROGRA~2\mcafee\SITEAD~1\mcieplg.dll Pas de fichier
FF Extension: (Avast SafePrice | Comparaison, offres, coupons) - C:\Users\Mr KONATE\AppData\Roaming\Mozilla\Firefox\Profiles\ktu2z726.default\Extensions\sp@avast.com.xpi [2020-03-08]
FF Extension: (Avast Online Security) - C:\Users\Mr KONATE\AppData\Roaming\Mozilla\Firefox\Profiles\ktu2z726.default\Extensions\wrc@avast.com.xpi [2019-11-13] [UpdateUrl:hxxps://firefoxext.avcdn.net/firefoxext/avast/aos/update.json]
FF HKLM\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi
FF Extension: (McAfee® WebAdvisor) - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi [2020-02-22]
FF HKLM-x32\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi
CHR Extension: (McAfee® WebAdvisor) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-02-19]
CHR DefaultSearchURL: Profile 1 -> hxxps://fr.search.yahoo.com/search?fr=mcafee&type=E214FR714G0&p={searchTerms}
CHR DefaultSearchKeyword: Profile 1 -> mcafee
CHR Extension: (McAfee® WebAdvisor) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-02-22]
CHR Extension: (Avast Online Security) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\gomekmidlodglbbmalcneegieacbdmki [2020-02-22]
CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho]
CHR HKLM\...\Chrome\Extension: [ngpampappnmepgilojfohadhhmbhlaek] - C:\Program Files (x86)\Internet Download Manager\IDMGCExt.crx <non trouvé(e)>
CHR HKLM-x32\...\Chrome\Extension: [eofcbnmajmjmplflapaojjnihcjkigck]
CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho]
CHR HKLM-x32\...\Chrome\Extension: [gomekmidlodglbbmalcneegieacbdmki]
OPR Extension: (Amazon Assistant for Opera) - C:\Users\Mr KONATE\AppData\Roaming\Opera Software\Opera Stable\Extensions\mmmbddcnnndpbdflpccgcknaaabgldak [2019-02-11]
OPR Extension: (SaveFrom.net Helper) - C:\Users\Mr KONATE\AppData\Roaming\Opera Software\Opera Stable\Extensions\npdpplbicnmpoigidfdjadamgfkilaak [2019-02-19]
S2 McAfee WebAdvisor; C:\Program Files\McAfee\WebAdvisor\ServiceHost.exe [920656 2020-02-22] (McAfee, LLC -> McAfee, Inc.)
S3 McComponentHostService; C:\Program Files (x86)\McAfee Security Scan\3.11.1114\McCHSvc.exe [325408 2019-06-18] (McAfee, Inc. -> McAfee, Inc.)
Task: C:\WINDOWS\Tasks\CreateExplorerShellUnelevatedTask.job => C:\WINDOWS\explorer.exe
2020-03-10 06:41 - 2020-03-10 14:18 - 000000214 _____ C:\WINDOWS\Tasks\CreateExplorerShellUnelevatedTask.job
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth9.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth8.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth7.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth6.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth5.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth4.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth3.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth2.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth12.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth11.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth10.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth1.bin
2020-02-23 02:36 - 2020-02-23 02:37 - 000003556 _____ C:\WINDOWS\system32\Tasks\AvastUpdateTaskMachineUA
2020-02-23 02:36 - 2020-02-23 02:36 - 000003332 _____ C:\WINDOWS\system32\Tasks\AvastUpdateTaskMachineCore
2020-02-23 02:36 - 2020-02-23 02:36 - 000000000 ____D C:\WINDOWS\system32\Tasks\McAfee
2020-02-23 01:04 - 2019-11-13 12:34 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\McAfee Security Scan Plus
2019-02-13 09:50 - 2019-04-29 08:50 - 000000226 _____ () C:\Users\Mr KONATE\AppData\Roaming\WB.CFG
Avast Update Helper (HKLM-x32\...\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}) (Version: 1.4.154.333 - AVAST Software) Hidden
McAfee Security Scan Plus (HKLM-x32\...\McAfee Security Scan) (Version: 3.11.1114.1 - McAfee, Inc.)
McAfee WebAdvisor (HKLM-x32\...\{35ED3F83-4BDC-4c44-8EC6-6A8301C7413A}) (Version: 4.1.1.72 - McAfee, LLC.)
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{144DF3B2-2402-47AE-9583-5A045929A8D4}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.5\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{1BF42E4C-4AF4-4CFD-A1A0-CF2960B8F63E}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Microsoft\OneDrive\19.232.1124.0008\amd64\FileSyncShell64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{62634D95-960B-4834-8E71-A70408AD8FD9}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.34.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{7AFDFDDB-F914-11E4-8377-6C3BE50D980C}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Microsoft\OneDrive\19.232.1124.0008\amd64\FileSyncShell64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{82CA8DE3-01AD-4CEA-9D75-BE4C51810A9E}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Microsoft\OneDrive\19.232.1124.0008\amd64\FileSyncShell64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{86508D42-E5D7-4D10-9C6F-D427AEEB85B5}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.34.11\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{8C46158B-D978-483C-A312-16EE5013BE04}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.3\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{91A41FCC-BC02-42D8-A36E-0D27FF9BFFC8}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{A804CF1A-91E5-4F0C-9E8C-DB39E74056DD}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.23\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{CB492AF1-2CEF-4E58-BE47-471C77D0C8BA}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.32.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{cece6816-6107-4dc7-bdbc-20cd5ae1ffed}\localserver32 -> C:\ProgramData\Lenovo\ImController\Plugins\LenovoAppPromotionPlugin\x64\DesktopToastsHelper.exe => Pas de fichier
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Pas de fichier
ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} =>  -> Pas de fichier
FirewallRules: [{DF507187-CBDE-4A13-9484-E78CE6D22B13}] => (Allow) C:\Program Files (x86)\Lenovo\Lenovo Photo Master\PhotoPlus.exe Pas de fichier
FirewallRules: [{C805218B-B663-4E29-AE7F-E35A11800ED1}] => (Allow) C:\Users\Mr KONATE\AppData\Roaming\uTorrent\uTorrent.exe Pas de fichier
FirewallRules: [{9ABA1C3D-9E88-43BA-A62F-0439EB1B6E6D}] => (Allow) C:\Users\Mr KONATE\AppData\Roaming\uTorrent\uTorrent.exe Pas de fichier
EmptyTemp:
Reboot:
End::
quand le texte est copié/collé, clique sur "fichier">>"enregistrer sous" et choisi le "bureau" dans la colonne de gauche
en bas de page, dans "nom de fichier", tape fixlist.txt et clique sur "enregistrer"
exécute FRST et clique sur "corriger"
quand la correction sera terminée, un fichier texte apparaîtra sur ton bureau, copie/colle le résultat dans ta prochaine réponse
@+
-
-
ok, ci-joint voici le texte en "copie/coller"
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 08-03-2020
Exécuté par Mr KONATE (10-03-2020 22:07:36) Run:1
Exécuté depuis C:\Users\Mr KONATE\Desktop
Profils chargés: Mr KONATE (Profils disponibles: Mr KONATE)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
(McAfee, LLC -> McAfee, Inc.) C:\Program Files\McAfee\WebAdvisor\browserhost.exe
HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe <==== ATTENTION
FF HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION
Task: {209066DB-82B4-49D3-9972-398C7A6A489C} - System32\Tasks\App Explorer => C:\Users\Mr KONATE\AppData\Local\Host App Service\Engine\HostAppServiceUpdater.exe [7470248 2020-01-07] (SweetLabs Inc. -> SweetLabs, Inc) <==== ATTENTION
Task: {450DA09B-B512-4325-AE61-FE235B76E1D3} - System32\Tasks\AvastUpdateTaskMachineUA => C:\Program Files (x86)\AVAST Software\Browser\Update\AvastBrowserUpdate.exe
Task: {9B53A269-7AAD-4C36-B83D-09C19F400D89} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier <==== ATTENTION
Task: {DF27DCCB-F840-49E1-B9FB-78DCADB3698E} - System32\Tasks\AvastUpdateTaskMachineCore => C:\Program Files (x86)\AVAST Software\Browser\Update\AvastBrowserUpdate.exe
SearchScopes: HKU\S-1-5-21-1960310863-1766197830-830914656-1001 -> DefaultScope {4D9D2CBB-C0CC-41BC-8BE3-9F152D266931} URL =
SearchScopes: HKU\S-1-5-21-1960310863-1766197830-830914656-1001 -> {4D9D2CBB-C0CC-41BC-8BE3-9F152D266931} URL =
SearchScopes: HKU\S-1-5-21-1960310863-1766197830-830914656-1001 -> {6A1806CD-94D4-4689-BA73-E35EA1EA9990} URL = hxxp://www.google.com/search?q={sear
BHO: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\x64\IEPlugin.dll [2020-02-22] (McAfee, LLC -> McAfee, Inc.)
BHO-x32: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\win32\IEPlugin.dll [2020-02-22] (McAfee, LLC -> McAfee, Inc.)
Handler: sacore - {5513F07E-936B-4E52-9B00-067394E91CC5} - c:\PROGRA~2\mcafee\SITEAD~1\mcieplg.dll Pas de fichier
FF Extension: (Avast SafePrice | Comparaison, offres, coupons) - C:\Users\Mr KONATE\AppData\Roaming\Mozilla\Firefox\Profiles\ktu2z726.default\Extensions\sp@avast.com.xpi [2020-03-08]
FF Extension: (Avast Online Security) - C:\Users\Mr KONATE\AppData\Roaming\Mozilla\Firefox\Profiles\ktu2z726.default\Extensions\wrc@avast.com.xpi [2019-11-13] [UpdateUrl:hxxps://firefoxext.avcdn.net/firefoxext/avast/aos/update.json]
FF HKLM\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi
FF Extension: (McAfee® WebAdvisor) - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi [2020-02-22]
FF HKLM-x32\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi
CHR Extension: (McAfee® WebAdvisor) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-02-19]
CHR DefaultSearchURL: Profile 1 -> hxxps://fr.search.yahoo.com/search?fr=mcafee&type=E214FR714G0&p={searchTerms}
CHR DefaultSearchKeyword: Profile 1 -> mcafee
CHR Extension: (McAfee® WebAdvisor) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-02-22]
CHR Extension: (Avast Online Security) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\gomekmidlodglbbmalcneegieacbdmki [2020-02-22]
CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho]
CHR HKLM\...\Chrome\Extension: [ngpampappnmepgilojfohadhhmbhlaek] - C:\Program Files (x86)\Internet Download Manager\IDMGCExt.crx <non trouvé(e)>
CHR HKLM-x32\...\Chrome\Extension: [eofcbnmajmjmplflapaojjnihcjkigck]
CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho]
CHR HKLM-x32\...\Chrome\Extension: [gomekmidlodglbbmalcneegieacbdmki]
OPR Extension: (Amazon Assistant for Opera) - C:\Users\Mr KONATE\AppData\Roaming\Opera Software\Opera Stable\Extensions\mmmbddcnnndpbdflpccgcknaaabgldak [2019-02-11]
OPR Extension: (SaveFrom.net Helper) - C:\Users\Mr KONATE\AppData\Roaming\Opera Software\Opera Stable\Extensions\npdpplbicnmpoigidfdjadamgfkilaak [2019-02-19]
S2 McAfee WebAdvisor; C:\Program Files\McAfee\WebAdvisor\ServiceHost.exe [920656 2020-02-22] (McAfee, LLC -> McAfee, Inc.)
S3 McComponentHostService; C:\Program Files (x86)\McAfee Security Scan\3.11.1114\McCHSvc.exe [325408 2019-06-18] (McAfee, Inc. -> McAfee, Inc.)
Task: C:\WINDOWS\Tasks\CreateExplorerShellUnelevatedTask.job => C:\WINDOWS\explorer.exe
2020-03-10 06:41 - 2020-03-10 14:18 - 000000214 _____ C:\WINDOWS\Tasks\CreateExplorerShellUnelevatedTask.job
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth9.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth8.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth7.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth6.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth5.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth4.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth3.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth2.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth12.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth11.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth10.bin
2020-02-29 10:36 - 2020-02-29 10:36 - 000000315 _____ C:\WINDOWS\system32\DrtmAuth1.bin
2020-02-23 02:36 - 2020-02-23 02:37 - 000003556 _____ C:\WINDOWS\system32\Tasks\AvastUpdateTaskMachineUA
2020-02-23 02:36 - 2020-02-23 02:36 - 000003332 _____ C:\WINDOWS\system32\Tasks\AvastUpdateTaskMachineCore
2020-02-23 02:36 - 2020-02-23 02:36 - 000000000 ____D C:\WINDOWS\system32\Tasks\McAfee
2020-02-23 01:04 - 2019-11-13 12:34 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\McAfee Security Scan Plus
2019-02-13 09:50 - 2019-04-29 08:50 - 000000226 _____ () C:\Users\Mr KONATE\AppData\Roaming\WB.CFG
Avast Update Helper (HKLM-x32\...\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}) (Version: 1.4.154.333 - AVAST Software) Hidden
McAfee Security Scan Plus (HKLM-x32\...\McAfee Security Scan) (Version: 3.11.1114.1 - McAfee, Inc.)
McAfee WebAdvisor (HKLM-x32\...\{35ED3F83-4BDC-4c44-8EC6-6A8301C7413A}) (Version: 4.1.1.72 - McAfee, LLC.)
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{144DF3B2-2402-47AE-9583-5A045929A8D4}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.5\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{1BF42E4C-4AF4-4CFD-A1A0-CF2960B8F63E}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Microsoft\OneDrive\19.232.1124.0008\amd64\FileSyncShell64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{62634D95-960B-4834-8E71-A70408AD8FD9}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.34.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{7AFDFDDB-F914-11E4-8377-6C3BE50D980C}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Microsoft\OneDrive\19.232.1124.0008\amd64\FileSyncShell64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{82CA8DE3-01AD-4CEA-9D75-BE4C51810A9E}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Microsoft\OneDrive\19.232.1124.0008\amd64\FileSyncShell64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{86508D42-E5D7-4D10-9C6F-D427AEEB85B5}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.34.11\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{8C46158B-D978-483C-A312-16EE5013BE04}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.3\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{91A41FCC-BC02-42D8-A36E-0D27FF9BFFC8}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{A804CF1A-91E5-4F0C-9E8C-DB39E74056DD}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.33.23\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{CB492AF1-2CEF-4E58-BE47-471C77D0C8BA}\InprocServer32 -> C:\Users\Mr KONATE\AppData\Local\Google\Update\1.3.32.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{cece6816-6107-4dc7-bdbc-20cd5ae1ffed}\localserver32 -> C:\ProgramData\Lenovo\ImController\Plugins\LenovoAppPromotionPlugin\x64\DesktopToastsHelper.exe => Pas de fichier
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier
FirewallRules: [{DF507187-CBDE-4A13-9484-E78CE6D22B13}] => (Allow) C:\Program Files (x86)\Lenovo\Lenovo Photo Master\PhotoPlus.exe Pas de fichier
FirewallRules: [{C805218B-B663-4E29-AE7F-E35A11800ED1}] => (Allow) C:\Users\Mr KONATE\AppData\Roaming\uTorrent\uTorrent.exe Pas de fichier
FirewallRules: [{9ABA1C3D-9E88-43BA-A62F-0439EB1B6E6D}] => (Allow) C:\Users\Mr KONATE\AppData\Roaming\uTorrent\uTorrent.exe Pas de fichier
EmptyTemp:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
C:\Program Files\McAfee\WebAdvisor\browserhost.exe => Aucun processus actif trouvé
HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe <==== ATTENTION => restauré(es) avec succès
HKLM\SOFTWARE\Policies\Mozilla => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{209066DB-82B4-49D3-9972-398C7A6A489C}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{209066DB-82B4-49D3-9972-398C7A6A489C}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\App Explorer => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\App Explorer" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{450DA09B-B512-4325-AE61-FE235B76E1D3}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{450DA09B-B512-4325-AE61-FE235B76E1D3}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\AvastUpdateTaskMachineUA => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\AvastUpdateTaskMachineUA" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{9B53A269-7AAD-4C36-B83D-09C19F400D89}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{9B53A269-7AAD-4C36-B83D-09C19F400D89}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\UNP\RunCampaignManager" => non trouvé(e)
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{DF27DCCB-F840-49E1-B9FB-78DCADB3698E}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{DF27DCCB-F840-49E1-B9FB-78DCADB3698E}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\AvastUpdateTaskMachineCore => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\AvastUpdateTaskMachineCore" => supprimé(es) avec succès
"HKU\S-1-5-21-1960310863-1766197830-830914656-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope" => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{4D9D2CBB-C0CC-41BC-8BE3-9F152D266931} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{6A1806CD-94D4-4689-BA73-E35EA1EA9990} => supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\Software\Classes\PROTOCOLS\Handler\sacore => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{5513F07E-936B-4E52-9B00-067394E91CC5} => supprimé(es) avec succès
C:\Users\Mr KONATE\AppData\Roaming\Mozilla\Firefox\Profiles\ktu2z726.default\Extensions\sp@avast.com.xpi => déplacé(es) avec succès
C:\Users\Mr KONATE\AppData\Roaming\Mozilla\Firefox\Profiles\ktu2z726.default\Extensions\wrc@avast.com.xpi => déplacé(es) avec succès
"HKLM\Software\Mozilla\Firefox\Extensions\\{4ED1F68A-5463-4931-9384-8FFF5ED91D92}" => supprimé(es) avec succès
C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi => déplacé(es) avec succès
"HKLM\Software\Wow6432Node\Mozilla\Firefox\Extensions\\{4ED1F68A-5463-4931-9384-8FFF5ED91D92}" => supprimé(es) avec succès
CHR Extension: (McAfee® WebAdvisor) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-02-19] => Erreur: Pas de correction automatique trouvée pour cet élément.
"Chrome DefaultSearchURL" => supprimé(es) avec succès
"Chrome DefaultSearchKeyword" => supprimé(es) avec succès
CHR Extension: (McAfee® WebAdvisor) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-02-22] => Erreur: Pas de correction automatique trouvée pour cet élément.
CHR Extension: (Avast Online Security) - C:\Users\Mr KONATE\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\gomekmidlodglbbmalcneegieacbdmki [2020-02-22] => Erreur: Pas de correction automatique trouvée pour cet élément.
HKLM\SOFTWARE\Google\Chrome\Extensions\fheoggkfdfchfphceeifdbepaooicaho => supprimé(es) avec succès
HKLM\SOFTWARE\Google\Chrome\Extensions\ngpampappnmepgilojfohadhhmbhlaek => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\eofcbnmajmjmplflapaojjnihcjkigck => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\fheoggkfdfchfphceeifdbepaooicaho => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\gomekmidlodglbbmalcneegieacbdmki => supprimé(es) avec succès
OPR Extension: (Amazon Assistant for Opera) - C:\Users\Mr KONATE\AppData\Roaming\Opera Software\Opera Stable\Extensions\mmmbddcnnndpbdflpccgcknaaabgldak [2019-02-11] => Erreur: Pas de correction automatique trouvée pour cet élément.
OPR Extension: (SaveFrom.net Helper) - C:\Users\Mr KONATE\AppData\Roaming\Opera Software\Opera Stable\Extensions\npdpplbicnmpoigidfdjadamgfkilaak [2019-02-19] => Erreur: Pas de correction automatique trouvée pour cet élément.
McAfee WebAdvisor => Impossible d'arrêter le service.
HKLM\System\CurrentControlSet\Services\McAfee WebAdvisor => supprimé(es) avec succès
McAfee WebAdvisor => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\McComponentHostService => supprimé(es) avec succès
McComponentHostService => service supprimé(es) avec succès
C:\WINDOWS\Tasks\CreateExplorerShellUnelevatedTask.job => déplacé(es) avec succès
"C:\WINDOWS\Tasks\CreateExplorerShellUnelevatedTask.job" => non trouvé(e)
C:\WINDOWS\system32\DrtmAuth9.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth8.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth7.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth6.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth5.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth4.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth3.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth2.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth12.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth11.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth10.bin => déplacé(es) avec succès
C:\WINDOWS\system32\DrtmAuth1.bin => déplacé(es) avec succès
"C:\WINDOWS\system32\Tasks\AvastUpdateTaskMachineUA" => non trouvé(e)
"C:\WINDOWS\system32\Tasks\AvastUpdateTaskMachineCore" => non trouvé(e)
C:\WINDOWS\system32\Tasks\McAfee => déplacé(es) avec succès
C:\ProgramData\Microsoft\Windows\Start Menu\Programs\McAfee Security Scan Plus => déplacé(es) avec succès
C:\Users\Mr KONATE\AppData\Roaming\WB.CFG => déplacé(es) avec succès
"HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}\\SystemComponent" => supprimé(es) avec succès
McAfee Security Scan Plus (HKLM-x32\...\McAfee Security Scan) (Version: 3.11.1114.1 - McAfee, Inc.) => Erreur: Pas de correction automatique trouvée pour cet élément.
McAfee WebAdvisor (HKLM-x32\...\{35ED3F83-4BDC-4c44-8EC6-6A8301C7413A}) (Version: 4.1.1.72 - McAfee, LLC.) => Erreur: Pas de correction automatique trouvée pour cet élément.
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{144DF3B2-2402-47AE-9583-5A045929A8D4} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{1BF42E4C-4AF4-4CFD-A1A0-CF2960B8F63E} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{62634D95-960B-4834-8E71-A70408AD8FD9} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{7AFDFDDB-F914-11E4-8377-6C3BE50D980C} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{82CA8DE3-01AD-4CEA-9D75-BE4C51810A9E} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{86508D42-E5D7-4D10-9C6F-D427AEEB85B5} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{8C46158B-D978-483C-A312-16EE5013BE04} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{91A41FCC-BC02-42D8-A36E-0D27FF9BFFC8} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{A804CF1A-91E5-4F0C-9E8C-DB39E74056DD} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{CB492AF1-2CEF-4E58-BE47-471C77D0C8BA} => supprimé(es) avec succès
HKU\S-1-5-21-1960310863-1766197830-830914656-1001_Classes\CLSID\{cece6816-6107-4dc7-bdbc-20cd5ae1ffed} => supprimé(es) avec succès
HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00asw => supprimé(es) avec succès
HKLM\Software\Classes\Directory\Background\ShellEx\ContextMenuHandlers\igfxcui => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{DF507187-CBDE-4A13-9484-E78CE6D22B13}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{C805218B-B663-4E29-AE7F-E35A11800ED1}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{9ABA1C3D-9E88-43BA-A62F-0439EB1B6E6D}" => supprimé(es) avec succès
=========== EmptyTemp: ==========
BITS transfer queue => 8221927 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 46586903 B
Java, Flash, Steam htmlcache => 1492 B
Windows/system/drivers => 363095593 B
Edge => 3982131 B
Chrome => 534386949 B
Firefox => 30030430 B
Opera => 25403713 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 0 B
NetworkService => 108736 B
Mr KONATE => 646880194 B
RecycleBin => 0 B
EmptyTemp: => 1.5 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 22:19:05
-
-
Essayer de mettre a jours vos pilotes et surtout de carte réseau .
-
Contributeurre
C'est un PC LENOVO
ok, mais quel modèle?
pour le savoir, clique sur les touches Windows+R
dans la fenêtre qui s'ouvre, tape DXDIAG et clique sur OK
dans la page qui s'ouvre, regarde les lignes:
système d'exploitation
modèle du système
Lorsque je dis que le PC se plante , c'est-à-dire, tout se bloque, rien ne marche, les touches, le pavé tactique. Pour se faire j'etteinds le pc par le bouton d'alimentation et le rallumer.
ok, regarde ce que ça donne quand tu le démarres en mode sans échec
si tu as des questions...
@+
-
Contributeurre
Mais comment démarrer le PC en mode sans échec ?
regarde cette page --> clique ici
PS: le pc "plante" après + ou - combien de temps quand tu le démarres?
@+
-
Il plante lorsque je suis en train de faire un processus. C'est à dire, souvent à l'ouverture d'un logiciel oubien étant connecté à internet. Beaucoup de fois lorsque je veux faire un clic sur un logiciel ou un fichier. En plus, lorsque j'allume ou redémare le PC, mes programmes, logiciels, dossier , tout ce qui est sur le bureau apparaît blanc et les éléments de la barre de d'outils d'apparaissent pas immédiatement c'est après un petit temps qu'ils apparaissent. Encore plus, le cursus après le démarrage reste en recherche. La durée du clic est long. Le curseur tourne beaucoup. Merci
-
-
Contributeurre
ça donne quoi en mode sans échec, le pc "plante" comme en mode "normal"?
regarde cette page, et donne moi le N° de série de ton pc --> clique ici
@+
-
-
Salut,
J'ai essayé de connecter le PC via un cable réseau à ma box. Et depuis que je suis connect pratiquement lus de 2 heures du temps que je n'ai pas eu de plantage de mon PC. avec ce mode sans échec beaucoup de périphériques sont pas visibles tel que le coté wifi. Dans l'attente de vos réponses favorables à mes préoccupations ' Je vous remercie!
-
-
Contributeur
-
Contributeursalut
Lorsque j'essaie de télécharger le logiciel on l'affiche un message d'alerte disant que le rechargement dudit logiciel risque d'endommager mon PC. Que dois-je faire pour cela ?
regarde cette page, je pense que c'est Smartscreen qui affiche le message clique ici
et FRST n'est pas 1 logiciel malveillant
@+
-
Contributeurre
J'ai essayé de connecter le PC via un cable réseau à ma box. Et depuis que je suis connect pratiquement lus de 2 heures du temps que je n'ai pas eu de plantage de mon PC.
avec le pc démarrer "normalement"?
avec ce mode sans échec beaucoup de périphériques sont pas visibles tel que le coté wifi.
c'est normal, car toutes les fonctions ne démarrent pas en mode sans échec
@+
-
Contributeurre
ok, alors fait le scan avec FRST et poste les rapports
@+
-
Contributeurre
les rapports seront postés où ?
ici, dans ta réponse
PS: il n'y a rien de personnel dans les rapports
@+
-
Contributeurre
tu dois envoyer les rapports avec Cjoint, regarde cette page pour la procédure clique ici
et c'est du texte
@+
-
Ok , merci
https://www.cjoint.com/c/JCkrDmrlcOe
-
-
Contributeurre
il manque le rapport Addition
@+
-
ok, voici ci-joint le rapport d' ADDITION
https://www.cjoint.com/c/JCksgFlxz2e
-
-
Contributeur
-
Ok, le rapport voici:
Malwarebytes
www.malwarebytes.com
-Détails du journal-
Date de l'analyse: 13/03/2020
Heure de l'analyse: 09:24
Fichier journal: 67b8137e-650c-11ea-a5b0-c85b764b1fd7.json
-Informations du logiciel-
Version: 4.1.0.56
Version de composants: 1.0.835
Version de pack de mise à jour: 1.0.20514
Licence: Essai
-Informations système-
Système d'exploitation: Windows 10 (Build 18362.693)
Processeur: x64
Système de fichiers: NTFS
Utilisateur: PCKONATE\Mr KONATE
-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Analyse lancée par: Manuel
Résultat: Terminé
Objets analysés: 315591
Menaces détectées: 0
Menaces mises en quarantaine: 0
Temps écoulé: 13 min, 14 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Détection
PUM: Détection
-Détails de l'analyse-
Processus: 0
(Aucun élément malveillant détecté)
Module: 0
(Aucun élément malveillant détecté)
Clé du registre: 0
(Aucun élément malveillant détecté)
Valeur du registre: 0
(Aucun élément malveillant détecté)
Données du registre: 0
(Aucun élément malveillant détecté)
Flux de données: 0
(Aucun élément malveillant détecté)
Dossier: 0
(Aucun élément malveillant détecté)
Fichier: 0
(Aucun élément malveillant détecté)
Secteur physique: 0
(Aucun élément malveillant détecté)
WMI: 0
(Aucun élément malveillant détecté)
(end)
-
-
Contributeursalut
ok, le pc fonctionne correctement?
supprime le dossier C:\FRST
refait 1 analyse avec FRST et poste les rapports via Cjoint clique ici
@+
-
Salut Billmaxime,
Le PC est toujours lent en mode normal à moins que ça soit en mode sans échec. Le démarrage est lent, le chargement des logiciels, des dossiers sur est lent également. L'ouverture d'un dossier ou logiciel est pareillement lent. Tout est lent , sans qu'il soit en mode ''sans échec''.
-
-
Contributeursalut
refait 1 scan avec FRST et poste les rapports via Cjoint
@+
-
Salut,
Ci-joints, voici les nouveau rapports ADDITION et FRST
https://www.cjoint.com/c/JCpxkO88KzO
https://www.cjoint.com/c/JCpxvN0ZCsO
-
-
ModérateurBonjour,
Si pas d'amélioration, fais une réparation de windows 10
Regarde ceci --> Réparer Windows 10 sans perte de données
-
-
Modérateur@KONATE_LADJINormalement non, mais tu peux faire une sauvegarde de tes données personnelles avant de procéder.
-
-
Contributeursalut KONATE_LADJI,
dit moi si tu choisis de réparer W10 sans perte de données, car ça ne sert a rien que je lise les rapports dans ce cas la
merci
@+


- 1
- 2

