Virus infectant périphériques (raccourcis)
Résolu
Bonjour,
Je vous demande votre aide car j'ai attrapé un virus sur mes périphériques (carte SD, clé USB) qui a transformé tous mes fichiers en raccourcis. J'ai fais un CCleaner -> pas de résultats, ADW cleaner -> pas de résultats, Avast-> pas de résultats, Malwarebytes sur le pc et aussi analyse spécifique sur les périphériques infectés -> pas de résultats. J'ai voulu essayer USBFix (recommandé partout), j'ai donc lancé une recherche sur ce logiciel, qui m'a donné un compte rendu incompréhensible, et puis j'ai voulu relancer le logiciel pour faire le nettoyage mais à partir de ce moment là il me demande de faire la mise à jour payante!
Je désespère et je n'ose plus rien brancher à mon ordinateur de peur que ça transforme tout en raccourcis. Je n'ai repéré aucun élément déclencheur.
Merci d'avance pour votre aide.
Je vous demande votre aide car j'ai attrapé un virus sur mes périphériques (carte SD, clé USB) qui a transformé tous mes fichiers en raccourcis. J'ai fais un CCleaner -> pas de résultats, ADW cleaner -> pas de résultats, Avast-> pas de résultats, Malwarebytes sur le pc et aussi analyse spécifique sur les périphériques infectés -> pas de résultats. J'ai voulu essayer USBFix (recommandé partout), j'ai donc lancé une recherche sur ce logiciel, qui m'a donné un compte rendu incompréhensible, et puis j'ai voulu relancer le logiciel pour faire le nettoyage mais à partir de ce moment là il me demande de faire la mise à jour payante!
Je désespère et je n'ose plus rien brancher à mon ordinateur de peur que ça transforme tout en raccourcis. Je n'ai repéré aucun élément déclencheur.
Merci d'avance pour votre aide.
13 réponses
-
ModérateurSalut,
Désinstalle USBFix, nous n'allons pas l'utiliser puis :
Suis le tutoriel FRST. ( prends le temps de lire attentivement - tout y est bien expliqué ).
Télécharge et lance le scan FRST, 3 rapports FRST seront générés :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie ces 3 rapports sur le site http://pjjoint.malekal.com/ et en retour donne les 3 liens pjjoint qui mènent aux rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
Veuillez appuyer sur une touche pour continuer la désinfection... -
Bonjour,
J'ai branché les périphériques infectés et j'ai lancé le scan (en desactivant Avast).
Voilà les 3 rapports :
https://pjjoint.malekal.com/files.php?id=20170519_q13x9j12r7q9
https://pjjoint.malekal.com/files.php?id=FRST_20170519_e13i13j12g13e15
https://pjjoint.malekal.com/files.php?id=20170519_q13z9d15l8j9
Merci d'avance, -
ModérateurDésinstalle Java
Voici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Ouvre le bloc-notes : Touche Windows + R,
Dans le champs "Exécuter", saisir notepad et OK.
Copie/Colle dedans ce qui suit :
CreateRestorePoint:
CloseProcesses:
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [SysinfY2X] => C:\WINDOWS\system32\cmd.exe /c start wscript  /e:VBScript.Encode %temp%\SysinfY2X.db
 HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [CCleaner Monitoring] => C:\Program Files\CCleaner\CCleaner64.exe [7451928 2015-03-13] (Piriform Ltd)
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [AdobeBridge] => [X]
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [Spotify Web Helper] => C:\Users\Anouk\AppData\Roaming\Spotify\SpotifyWebHelper.exe [1431664 2016-10-27] (Spotify Ltd)
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [Spotify] => C:\Users\Anouk\AppData\Roaming\Spotify\Spotify.exe [7039088 2016-10-27] (Spotify Ltd)
CHR Extension: (McAfee® WebAdvisor) - C:\Users\Anouk\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2017-03-28]
2017-05-17 22:32 - 2017-05-18 21:45 - 00000000 ____D C:\UsbFix
2017-05-17 22:32 - 2017-05-17 22:32 - 03124524 _____ (El Desaparecido - SosVirus.net - UsbFix.net) C:\Users\Anouk\Downloads\usbfix-8-248.exe
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Une fois, le texte collé dans le Bloc-notes,
Menu "Fichier" puis "Enregistrer sous",
A gauche, place toi sur le Bureau,
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clique sur "Enregistrer", cela va créer fixlist.txt sur le Bureau.
Relance FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire ( pas obligatoire )
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur.
2/
Pour te protéger des infections amovibles type Wscript (Windows Script Host)
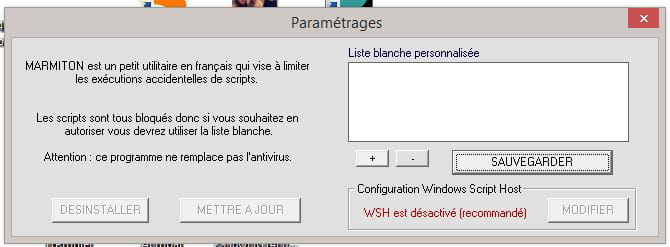
Télécharger et installer Marmiton
Clic sur Désactiver au niveau de Windows Script Host.
Marmiton va bloquer les scripts malicieux (VBS, VBE, JavaScript etc) notamment qui sont utilisés pour propager des ransomwares comme Locky.
3/
C'est une infection qui se propage par disques amovibles ( clefs USB, disques externes, cartes flash etc.. )
Tous les disques amovibles insérés depuis que Windows est infecté doivent être vérifiés et nettoyés sinon le simple fait de double-cliquer sur ta clef USB/disque dur externe va réinfecter ton système. Tu trouveras un lien explicatif sur la propagation de ces infections et sur comment s'en protéger :
=> Les virus par clé USB
Pour nettoyer les disques amovibles, suivre dans l'ordre les étapes du tutoriel : insère un à un tes clefs USB et disques durs externes que tu as pour les nettoyer. Envoie ensuite les rapports sur http://pjjoint.malekal.com/ et donne les liens menant à ces rapports pour que l'on puisse les consulter.
1°) Remediate VBS Worm
1°) Brancher toutes les clefs USB et autres périphériques amovibles.- Télécharger Remediate VBS Worm
- Lancer l'option B
- Taper la lettre de la clef USB, par exemple, E et entrée
[color=red]ATTENTION: NE PAS INDIQUER LE LECTEUR DE TON DISQUE DUR ![/color]- Va dans "Mon ordinateur" puis disque "C", un rapport "Rem-VBS.log" doit s'y trouver.
Ouvre ce rapport avec le bloc-notes et copie/colle le contenu ici dans une prochaine réponse.
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 14-05-2017
Exécuté par Anouk (19-05-2017 10:40:41) Run:1
Exécuté depuis C:\Users\Anouk\Desktop
Profils chargés: UpdatusUser & Anouk (Profils disponibles: UpdatusUser & Anouk)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [SysinfY2X] => C:\WINDOWS\system32\cmd.exe /c start wscript /e:VBScript.Encode %temp%\SysinfY2X.db
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [CCleaner Monitoring] => C:\Program Files\CCleaner\CCleaner64.exe [7451928 2015-03-13] (Piriform Ltd)
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [AdobeBridge] => [X]
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [Spotify Web Helper] => C:\Users\Anouk\AppData\Roaming\Spotify\SpotifyWebHelper.exe [1431664 2016-10-27] (Spotify Ltd)
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\...\Run: [Spotify] => C:\Users\Anouk\AppData\Roaming\Spotify\Spotify.exe [7039088 2016-10-27] (Spotify Ltd)
CHR Extension: (McAfee� WebAdvisor) - C:\Users\Anouk\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2017-03-28]
2017-05-17 22:32 - 2017-05-18 21:45 - 00000000 ____D C:\UsbFix
2017-05-17 22:32 - 2017-05-17 22:32 - 03124524 _____ (El Desaparecido - SosVirus.net - UsbFix.net) C:\Users\Anouk\Downloads\usbfix-8-248.exe
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\Software\Microsoft\Windows\CurrentVersion\Run\\SysinfY2X => valeur supprimé(es) avec succès
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\Software\Microsoft\Windows\CurrentVersion\Run\\CCleaner Monitoring => valeur supprimé(es) avec succès
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\Software\Microsoft\Windows\CurrentVersion\Run\\AdobeBridge => valeur supprimé(es) avec succès
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\Software\Microsoft\Windows\CurrentVersion\Run\\Spotify Web Helper => valeur supprimé(es) avec succès
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\Software\Microsoft\Windows\CurrentVersion\Run\\Spotify => valeur supprimé(es) avec succès
C:\Users\Anouk\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho => déplacé(es) avec succès
"C:\UsbFix" => non trouvé(e).
C:\Users\Anouk\Downloads\usbfix-8-248.exe => déplacé(es) avec succès
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
========= RemoveProxy: =========
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-4269420596-1335344758-453588666-1002\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 12582912 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 11624627 B
Java, Flash, Steam htmlcache => 570 B
Windows/system/drivers => 165042099 B
Edge => 0 B
Chrome => 798559485 B
Firefox => 4504241 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 1645600 B
systemprofile32 => 0 B
LocalService => 3322 B
NetworkService => 0 B
UpdatusUser => 0 B
Anouk => 27805153 B
RecycleBin => 318209995 B
EmptyTemp: => 1.2 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 10:44:14
-
Rem-VBSworm v8.0
=========== - General info:
Running under: Anouk on profile: C:\Users\Anouk
Computer name: PC-ANOUK
Operating System:
Microsoft Windows 8.1
Boot Mode:
Normal boot
Antivirus software installed:
Avast Antivirus
Windows Defender
Executed on: 19/05/2017 @ 22:11:53,29
=========== - Drive info:
Listing currently attached drives:
Caption Description VolumeName
C: Disque fixe local OS
D: Disque fixe local Data
E: Disque CD-ROM
Physical drives information:
C: \Device\HarddiskVolume4 NTFS
D: \Device\HarddiskVolume5 NTFS
=========== - Disinfection info:
=========== - USB drive info:
G: selected
USB Device ID:
SCSI\DISK&VEN_TOSHIBA&PROD_MQ01ABD100\4&33F42687&0&000000
USBSTOR\DISK&VEN_JETFLASH&PROD_TRANSCEND_64GB&REV_1100\02ZDC7EBWU8CYQOP&0
Fichier supprim‚ - G:\20170509_120620.pdf.lnk
Fichier supprim‚ - G:\20170509_120913.pdf.lnk
Fichier supprim‚ - G:\enfantsavantdetresorciers-anoukdesury.pdf.lnk
Fichier supprim‚ - G:\ITWmrkabi.wav.lnk
Fichier supprim‚ - G:\autorisation - 02 - Sujet mineur - 2016.pdf.lnk
Fichier supprim‚ - G:\droitimagemajeur.pdf.lnk
Fichier supprim‚ - G:\CLAP_presentation3.pdf.lnk
Fichier supprim‚ - G:\imp_portraits.pdf.lnk
Fichier supprim‚ - G:\pasdequartier.pdf.lnk
Fichier supprim‚ - G:\System Volume Information.lnk
Fichier supprim‚ - G:\Crispin.lnk
Fichier supprim‚ - G:\CNRPPH.lnk
Fichier supprim‚ - G:\Erwin.lnk
Fichier supprim‚ - G:\sons.lnk
Fichier supprim‚ - G:\kessy.lnk
Fichier supprim‚ - G:\kich.lnk
Fichier supprim‚ - G:\touriste.lnk
Fichier supprim‚ - G:\transitions.lnk
Fichier supprim‚ - G:\precieuse.lnk
Fichier supprim‚ - G:\dernaiss.lnk
Fichier supprim‚ - G:\UNICEF.lnk
Fichier supprim‚ - G:\soeurflorine.lnk
Fichier supprim‚ - G:\merveille.lnk
Fichier supprim‚ - G:\Esdras.lnk
Fichier supprim‚ - G:\Dieuvit.lnk
Fichier supprim‚ - G:\Jeremie.lnk
Fichier supprim‚ - G:\cifemsy.lnk
WARNING... Possible Andromeda/Gamarue infection...
Listing root contents of G:
Le volume dans le lecteur G s'appelle ANOUKDESURY
Le num‚ro de s‚rie du volume est 0A1D-98FF
R‚pertoire de G:\
05/08/2016 00:20 <DIR> Crispin
05/08/2016 12:30 <DIR> CNRPPH
05/08/2016 12:51 <DIR> Erwin
05/08/2016 15:10 17ÿ546ÿ822 enfantsavantdetresorciers-anoukdesury.pdf
05/08/2016 23:39 <DIR> sons
06/08/2016 22:34 <DIR> kessy
07/08/2016 21:02 <DIR> kich
07/08/2016 21:05 <DIR> touriste
08/08/2016 20:43 <DIR> UNICEF
08/08/2016 21:35 <DIR> transitions
08/08/2016 21:36 <DIR> precieuse
08/08/2016 21:37 <DIR> dernaiss
10/08/2016 16:50 <DIR> merveille
10/08/2016 17:01 <DIR> soeurflorine
12/08/2016 23:38 <DIR> Esdras
21/08/2016 19:58 <DIR> Dieuvit
28/08/2016 11:10 <DIR> Jeremie
31/08/2016 09:35 398ÿ734ÿ478 ITWmrkabi.wav
01/09/2016 20:23 <DIR> cifemsy
19/03/2017 20:28 460ÿ176 droitimagemajeur.pdf
09/04/2017 22:19 468ÿ319 autorisation - 02 - Sujet mineur - 2016.pdf
28/04/2017 10:26 19ÿ466ÿ362 CLAP_presentation3.pdf
08/05/2017 18:09 2ÿ190ÿ326 imp_portraits.pdf
09/05/2017 12:06 21ÿ400 20170509_120620.pdf
09/05/2017 12:09 118ÿ706 20170509_120913.pdf
13/05/2017 23:08 28ÿ120ÿ816 pasdequartier.pdf
15/05/2017 15:34 11ÿ195 Manuel.doc
10 fichier(s) 467ÿ138ÿ600 octets
18 R‚p(s) 15ÿ564ÿ668ÿ928 octets libres
USB drive disinfected and files unhidden!! -
Rem-VBSworm v8.0
=========== - General info:
Running under: Anouk on profile: C:\Users\Anouk
Computer name: PC-ANOUK
Operating System:
Microsoft Windows 8.1
Boot Mode:
Normal boot
Antivirus software installed:
Avast Antivirus
Windows Defender
Executed on: 19/05/2017 @ 22:11:53,29
=========== - Drive info:
Listing currently attached drives:
Caption Description VolumeName
C: Disque fixe local OS
D: Disque fixe local Data
E: Disque CD-ROM
Physical drives information:
C: \Device\HarddiskVolume4 NTFS
D: \Device\HarddiskVolume5 NTFS
=========== - Disinfection info:
=========== - USB drive info:
G: selected
USB Device ID:
SCSI\DISK&VEN_TOSHIBA&PROD_MQ01ABD100\4&33F42687&0&000000
USBSTOR\DISK&VEN_JETFLASH&PROD_TRANSCEND_64GB&REV_1100\02ZDC7EBWU8CYQOP&0
Fichier supprim‚ - G:\20170509_120620.pdf.lnk
Fichier supprim‚ - G:\20170509_120913.pdf.lnk
Fichier supprim‚ - G:\enfantsavantdetresorciers-anoukdesury.pdf.lnk
Fichier supprim‚ - G:\ITWmrkabi.wav.lnk
Fichier supprim‚ - G:\autorisation - 02 - Sujet mineur - 2016.pdf.lnk
Fichier supprim‚ - G:\droitimagemajeur.pdf.lnk
Fichier supprim‚ - G:\CLAP_presentation3.pdf.lnk
Fichier supprim‚ - G:\imp_portraits.pdf.lnk
Fichier supprim‚ - G:\pasdequartier.pdf.lnk
Fichier supprim‚ - G:\System Volume Information.lnk
Fichier supprim‚ - G:\Crispin.lnk
Fichier supprim‚ - G:\CNRPPH.lnk
Fichier supprim‚ - G:\Erwin.lnk
Fichier supprim‚ - G:\sons.lnk
Fichier supprim‚ - G:\kessy.lnk
Fichier supprim‚ - G:\kich.lnk
Fichier supprim‚ - G:\touriste.lnk
Fichier supprim‚ - G:\transitions.lnk
Fichier supprim‚ - G:\precieuse.lnk
Fichier supprim‚ - G:\dernaiss.lnk
Fichier supprim‚ - G:\UNICEF.lnk
Fichier supprim‚ - G:\soeurflorine.lnk
Fichier supprim‚ - G:\merveille.lnk
Fichier supprim‚ - G:\Esdras.lnk
Fichier supprim‚ - G:\Dieuvit.lnk
Fichier supprim‚ - G:\Jeremie.lnk
Fichier supprim‚ - G:\cifemsy.lnk
WARNING... Possible Andromeda/Gamarue infection...
Listing root contents of G:
Le volume dans le lecteur G s'appelle ANOUKDESURY
Le num‚ro de s‚rie du volume est 0A1D-98FF
R‚pertoire de G:\
05/08/2016 00:20 <DIR> Crispin
05/08/2016 12:30 <DIR> CNRPPH
05/08/2016 12:51 <DIR> Erwin
05/08/2016 15:10 17ÿ546ÿ822 enfantsavantdetresorciers-anoukdesury.pdf
05/08/2016 23:39 <DIR> sons
06/08/2016 22:34 <DIR> kessy
07/08/2016 21:02 <DIR> kich
07/08/2016 21:05 <DIR> touriste
08/08/2016 20:43 <DIR> UNICEF
08/08/2016 21:35 <DIR> transitions
08/08/2016 21:36 <DIR> precieuse
08/08/2016 21:37 <DIR> dernaiss
10/08/2016 16:50 <DIR> merveille
10/08/2016 17:01 <DIR> soeurflorine
12/08/2016 23:38 <DIR> Esdras
21/08/2016 19:58 <DIR> Dieuvit
28/08/2016 11:10 <DIR> Jeremie
31/08/2016 09:35 398ÿ734ÿ478 ITWmrkabi.wav
01/09/2016 20:23 <DIR> cifemsy
19/03/2017 20:28 460ÿ176 droitimagemajeur.pdf
09/04/2017 22:19 468ÿ319 autorisation - 02 - Sujet mineur - 2016.pdf
28/04/2017 10:26 19ÿ466ÿ362 CLAP_presentation3.pdf
08/05/2017 18:09 2ÿ190ÿ326 imp_portraits.pdf
09/05/2017 12:06 21ÿ400 20170509_120620.pdf
09/05/2017 12:09 118ÿ706 20170509_120913.pdf
13/05/2017 23:08 28ÿ120ÿ816 pasdequartier.pdf
15/05/2017 15:34 11ÿ195 Manuel.doc
10 fichier(s) 467ÿ138ÿ600 octets
18 R‚p(s) 15ÿ564ÿ668ÿ928 octets libres
USB drive disinfected and files unhidden!!
=========== - USB drive info:
F: selected
USB Device ID:
USBSTOR\DISK&VEN_MULTIPLE&PROD_CARD_READER&REV_1.00\058F63666485&00
SCSI\DISK&VEN_TOSHIBA&PROD_MQ01ABD100\4&33F42687&0&000000
Fichier supprim‚ - F:\NIKON001.DSC.lnk
Fichier supprim‚ - F:\._.Trashes.lnk
Fichier supprim‚ - F:\STEREO.lnk
Fichier supprim‚ - F:\4CH.lnk
Fichier supprim‚ - F:\MTR.lnk
Fichier supprim‚ - F:\System Volume Information.lnk
Fichier supprim‚ - F:\DCIM.lnk
Fichier supprim‚ - F:\.Trashes.lnk
Fichier supprim‚ - F:\plateforme_webdoc.lnk
WARNING... Possible Andromeda/Gamarue infection...
Listing root contents of F:
Le volume dans le lecteur F s'appelle H4N_SD
Le num‚ro de s‚rie du volume est 960A-0000
R‚pertoire de F:\
18/03/2008 12:15 <DIR> STEREO
18/03/2008 12:15 <DIR> 4CH
18/03/2008 12:15 <DIR> MTR
23/01/2016 16:50 512 NIKON001.DSC
23/01/2016 16:50 <DIR> DCIM
10/03/2016 18:46 <DIR> .Trashes
10/03/2016 18:46 4ÿ096 ._.Trashes
22/05/2016 11:14 <DIR> MUSE?
20/03/2017 23:59 <DIR> plateforme_webdoc
17/05/2017 22:23 11ÿ195 Manuel.doc
3 fichier(s) 15ÿ803 octets
8 R‚p(s) 678ÿ297ÿ600 octets libres
USB drive disinfected and files unhidden!! -
Rem-VBSworm v8.0
=========== - General info:
Running under: Anouk on profile: C:\Users\Anouk
Computer name: PC-ANOUK
Operating System:
Microsoft Windows 8.1
Boot Mode:
Normal boot
Antivirus software installed:
Avast Antivirus
Windows Defender
Executed on: 19/05/2017 @ 22:11:53,29
=========== - Drive info:
Listing currently attached drives:
Caption Description VolumeName
C: Disque fixe local OS
D: Disque fixe local Data
E: Disque CD-ROM
Physical drives information:
C: \Device\HarddiskVolume4 NTFS
D: \Device\HarddiskVolume5 NTFS
=========== - Disinfection info:
=========== - USB drive info:
G: selected
USB Device ID:
SCSI\DISK&VEN_TOSHIBA&PROD_MQ01ABD100\4&33F42687&0&000000
USBSTOR\DISK&VEN_JETFLASH&PROD_TRANSCEND_64GB&REV_1100\02ZDC7EBWU8CYQOP&0
Fichier supprim‚ - G:\20170509_120620.pdf.lnk
Fichier supprim‚ - G:\20170509_120913.pdf.lnk
Fichier supprim‚ - G:\enfantsavantdetresorciers-anoukdesury.pdf.lnk
Fichier supprim‚ - G:\ITWmrkabi.wav.lnk
Fichier supprim‚ - G:\autorisation - 02 - Sujet mineur - 2016.pdf.lnk
Fichier supprim‚ - G:\droitimagemajeur.pdf.lnk
Fichier supprim‚ - G:\CLAP_presentation3.pdf.lnk
Fichier supprim‚ - G:\imp_portraits.pdf.lnk
Fichier supprim‚ - G:\pasdequartier.pdf.lnk
Fichier supprim‚ - G:\System Volume Information.lnk
Fichier supprim‚ - G:\Crispin.lnk
Fichier supprim‚ - G:\CNRPPH.lnk
Fichier supprim‚ - G:\Erwin.lnk
Fichier supprim‚ - G:\sons.lnk
Fichier supprim‚ - G:\kessy.lnk
Fichier supprim‚ - G:\kich.lnk
Fichier supprim‚ - G:\touriste.lnk
Fichier supprim‚ - G:\transitions.lnk
Fichier supprim‚ - G:\precieuse.lnk
Fichier supprim‚ - G:\dernaiss.lnk
Fichier supprim‚ - G:\UNICEF.lnk
Fichier supprim‚ - G:\soeurflorine.lnk
Fichier supprim‚ - G:\merveille.lnk
Fichier supprim‚ - G:\Esdras.lnk
Fichier supprim‚ - G:\Dieuvit.lnk
Fichier supprim‚ - G:\Jeremie.lnk
Fichier supprim‚ - G:\cifemsy.lnk
WARNING... Possible Andromeda/Gamarue infection...
Listing root contents of G:
Le volume dans le lecteur G s'appelle ANOUKDESURY
Le num‚ro de s‚rie du volume est 0A1D-98FF
R‚pertoire de G:\
05/08/2016 00:20 <DIR> Crispin
05/08/2016 12:30 <DIR> CNRPPH
05/08/2016 12:51 <DIR> Erwin
05/08/2016 15:10 17ÿ546ÿ822 enfantsavantdetresorciers-anoukdesury.pdf
05/08/2016 23:39 <DIR> sons
06/08/2016 22:34 <DIR> kessy
07/08/2016 21:02 <DIR> kich
07/08/2016 21:05 <DIR> touriste
08/08/2016 20:43 <DIR> UNICEF
08/08/2016 21:35 <DIR> transitions
08/08/2016 21:36 <DIR> precieuse
08/08/2016 21:37 <DIR> dernaiss
10/08/2016 16:50 <DIR> merveille
10/08/2016 17:01 <DIR> soeurflorine
12/08/2016 23:38 <DIR> Esdras
21/08/2016 19:58 <DIR> Dieuvit
28/08/2016 11:10 <DIR> Jeremie
31/08/2016 09:35 398ÿ734ÿ478 ITWmrkabi.wav
01/09/2016 20:23 <DIR> cifemsy
19/03/2017 20:28 460ÿ176 droitimagemajeur.pdf
09/04/2017 22:19 468ÿ319 autorisation - 02 - Sujet mineur - 2016.pdf
28/04/2017 10:26 19ÿ466ÿ362 CLAP_presentation3.pdf
08/05/2017 18:09 2ÿ190ÿ326 imp_portraits.pdf
09/05/2017 12:06 21ÿ400 20170509_120620.pdf
09/05/2017 12:09 118ÿ706 20170509_120913.pdf
13/05/2017 23:08 28ÿ120ÿ816 pasdequartier.pdf
15/05/2017 15:34 11ÿ195 Manuel.doc
10 fichier(s) 467ÿ138ÿ600 octets
18 R‚p(s) 15ÿ564ÿ668ÿ928 octets libres
USB drive disinfected and files unhidden!!
=========== - USB drive info:
F: selected
USB Device ID:
USBSTOR\DISK&VEN_MULTIPLE&PROD_CARD_READER&REV_1.00\058F63666485&00
SCSI\DISK&VEN_TOSHIBA&PROD_MQ01ABD100\4&33F42687&0&000000
Fichier supprim‚ - F:\NIKON001.DSC.lnk
Fichier supprim‚ - F:\._.Trashes.lnk
Fichier supprim‚ - F:\STEREO.lnk
Fichier supprim‚ - F:\4CH.lnk
Fichier supprim‚ - F:\MTR.lnk
Fichier supprim‚ - F:\System Volume Information.lnk
Fichier supprim‚ - F:\DCIM.lnk
Fichier supprim‚ - F:\.Trashes.lnk
Fichier supprim‚ - F:\plateforme_webdoc.lnk
WARNING... Possible Andromeda/Gamarue infection...
Listing root contents of F:
Le volume dans le lecteur F s'appelle H4N_SD
Le num‚ro de s‚rie du volume est 960A-0000
R‚pertoire de F:\
18/03/2008 12:15 <DIR> STEREO
18/03/2008 12:15 <DIR> 4CH
18/03/2008 12:15 <DIR> MTR
23/01/2016 16:50 512 NIKON001.DSC
23/01/2016 16:50 <DIR> DCIM
10/03/2016 18:46 <DIR> .Trashes
10/03/2016 18:46 4ÿ096 ._.Trashes
22/05/2016 11:14 <DIR> MUSE?
20/03/2017 23:59 <DIR> plateforme_webdoc
17/05/2017 22:23 11ÿ195 Manuel.doc
3 fichier(s) 15ÿ803 octets
8 R‚p(s) 678ÿ297ÿ600 octets libres
USB drive disinfected and files unhidden!!
=========== - USB drive info:
H: selected
USB Device ID:
SCSI\DISK&VEN_TOSHIBA&PROD_MQ01ABD100\4&33F42687&0&000000
USBSTOR\DISK&VEN_APPLE&PROD_IPOD&REV_1.62\000A27001D3BC6A9&0
Fichier supprim‚ - H:\.metadata_never_index.lnk
Fichier supprim‚ - H:\BOOTEX.LOG.lnk
Fichier supprim‚ - H:\iPod_Control.lnk
Fichier supprim‚ - H:\Calendars.lnk
Fichier supprim‚ - H:\Contacts.lnk
Fichier supprim‚ - H:\Notes.lnk
Fichier supprim‚ - H:\Recordings.lnk
Fichier supprim‚ - H:\Photos.lnk
Fichier supprim‚ - H:\System Volume Information.lnk
Fichier supprim‚ - H:\iPod_Control\iTunes\Temp File.tmp
WARNING... Possible Andromeda/Gamarue infection...
Listing root contents of H:
Le volume dans le lecteur H s'appelle ANOUK
Le num‚ro de s‚rie du volume est 3141-5926
R‚pertoire de H:\
16/11/2008 11:27 <DIR> Photos
08/07/2010 11:14 3ÿ130 BOOTEX.LOG
17/10/2063 23:06 <DIR> Notes
17/10/2063 23:06 <DIR> Recordings
17/10/2063 23:06 <DIR> Contacts
17/10/2063 23:06 <DIR> Calendars
17/10/2063 23:06 0 .metadata_never_index
24/11/2071 05:34 <DIR> iPod_Control
2 fichier(s) 3ÿ130 octets
7 R‚p(s) 4ÿ549ÿ296ÿ128 octets libres
USB drive disinfected and files unhidden!! -
Voilà j'ai tout fais, comment puis-je être sûr que c'est bien tout éradiqué et que ça va pas revenir ? :)
Merci beaucoup pour votre aide ! -
Modérateursi tu as mis Marmiton et réglé comme indiqué non :)
-
Comme ça ?
:)
Merci beaucoup encore!! -
Bonjour, j'ai le même soucis que mon amie Anoukdsry.
J'ai commencé à suivre toutes les étapes que vous lui avez recommandé, je suis à l'étape des 3 rapports qui suivent pour FRST.txt, Shortcut.txt, Additionnal.txt:
https://pjjoint.malekal.com/files.php?id=FRST_20170601_m9o8h15l15o5
https://pjjoint.malekal.com/files.php?id=20170601_m11g5w12i14b8
https://pjjoint.malekal.com/files.php?id=20170601_t14b9b11p5c11
Que dois je faire maintenant ?
Merci d'avance pour votre réponse -
ModérateurSalut,
Tu as aussi des adwares qui traînent.
Désinstalle :
Bing Search Engine
Google Toolbar
Yahoo! Powered
tu as mis marmiton, c'est déjà ça,
Voici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Ouvre le bloc-notes : Touche Windows + R,
Dans le champs "Exécuter", saisir notepad et OK.
Copie/Colle dedans ce qui suit :
CreateRestorePoint:
CloseProcesses:
Task: {14C1E22D-C840-4D20-AF77-A2872A304DE8} - System32\Tasks\Bing Search Engine titon
Task: {EB7F82A2-AD83-4178-BA1C-A2121185F39B} - System32\Tasks\LaunchSignup => C:\Program Files (x86)\MyPC Backup\Signup Wizard.exe [2014-09-20] (MyPC Backup) <==== ATTENTION
Task: {BAD3AC91-52F4-49D2-BDC9-88C273BA550E} - System32\Tasks\Yahoo! Powered titon
Task: C:\WINDOWS\Tasks\Bing Search Engine titon.job => Wscript.exe  C:\ProgramData\{B37B7618-3939-FCDE-BFFF-629C25BDE952}\fide.txt <==== ATTENTION
Task: C:\WINDOWS\Tasks\Plus-HD-3.5-chromeinstaller.job => C:\Program Files (x86)\Plus-HD-3.5\Plus-HD-3.5-chromeinstaller.exe�̑/installcrx /agentregpath='Plus-HD-3.5' /extensionfilepath C:\Program Files (x86)\Plus-HD-3.5\37180.crx' /appid=37180 /srcid='000597' /subid='0' /zdata='0' /bic=8C69CF610C964189B7D2F50751D13B1DIE /verifier=1f6c8490a61f0b2f177ecff800cbd8d4 /installerversion=1_30_153 /installerfullversion=1.30.153.0 /installationtime=1384446990 /statsdomain=hxxp:/stats.srvstatsdata.com /errorsdomain=hxxp:/errors.srvstatsdata.com <==== ATTENTION
Task: C:\WINDOWS\Tasks\Plus-HD-3.5-codedownloader.job => C:\Program Files (x86)\Plus-HD-3.5\Plus-HD-3.5-codedownloader.exe�ư/reinstallapp /agentregpath='Plus-HD-3.5' /appid=37180 /srcid='000597' /subid='0' /zdata='0' /bic=8C69CF610C964189B7D2F50751D13B1DIE /verifier=1f6c8490a61f0b2f177ecff800cbd8d4 /installerversion=1_30_153 /installerfullversion=1.30.153.0 /installationtime=1384446990 /statsdomain=hxxp:/stats.srvstatsdata.com /errorsdomain=hxxp:/errors.srvstatsdata.com /codedownloaddomain=hxxp:/app-static.crossrider.com <==== ATTENTION
Task: C:\WINDOWS\Tasks\Plus-HD-3.5-updater.job => C:\Program Files (x86)\Plus-HD-3.5\Plus-HD-3.5-updater.exe�Ǩ/runupdater /agentregpath='Plus-HD-3.5' /appid=37180 /srcid='000597' /subid='0' /zdata='0' /bic=8C69CF610C964189B7D2F50751D13B1DIE /verifier=1f6c8490a61f0b2f177ecff800cbd8d4 /installerversion=1_30_153 /installationtime=1384446990 /statsdomain=hxxp:/stats.srvstatsdata.com /errorsdomain=hxxp:/errors.srvstatsdata.com /monetizationdomain=hxxp:/stats.syncstatsdata.com /geoserviceurl=hxxp:/ipgeoapi.com/ /updatejsondomain=hxxp:/update.srvstatsdata.com <==== ATTENTION
Task: C:\WINDOWS\Tasks\X-Rite Device Services Software Updater.job => C:\Program Files (x86)\X-Rite\Devices\Services\XRD Software Update.exe
Task: C:\WINDOWS\Tasks\Yahoo! Powered titon.job => Wscript.exe  C:\ProgramData\{54D391B0-DE91-1B76-5857-8534C2150EFA}\fide.txt <==== ATTENTION
Task: C:\WINDOWS\Tasks\{4DED6609-771E-409A-9488-B8EB9BA347F4}.job => C:\Users\ju'\AppData\Local\{3D910~1\UNINST~1.EXE <==== ATTENTION
Task: C:\WINDOWS\Tasks\{AD08BFBB-40C9-4220-87B8-77D6CD7DE09A}.job => C:\Users\ju'\AppData\Local\Temp\is-EF3RC.tmp\XRD Manager.exe�Ȋ/exenoupdates  /exelang 1036 /noprereqs  /qr   AI_RESUME=1 ADDLOCAL=MainFeature,XRDdrivers64 ACTION=INSTALL EXECUTEACTION=INSTALL ROOTDRIVE D:\ TRANSFORMS=:1036 AI_PREREQFILES=C:\Users\ju'\AppData\Local\Temp\{AD08BFBB-40C9-4220-87B8-77D6CD7DE09A}\drivers64.msi AI_PREREQDIRS=C:\Users\ju'\AppData\Local\Temp AI_SETUPEXEPATH=C:\Users\ju'\AppData\Local\Temp\is-EF3RC.tmp\XRD Manager.exe SETUPEXEDIR=C:\Users\ju'\AppData\Local\Temp\is-EF3RC.tmp <==== ATTENTION
 AppInit_DLLs: C:\PROGRA~2\SupTab\SEARCH~2.DLL => Pas de fichier
 HKU\S-1-5-21-153414153-107510762-1972347710-1002\...\Run: [SysinfY2X] => C:\WINDOWS\system32\cmd.exe /c start wscript /e:VBScript.Encode %temp%\SysinfY2X.db
 HKU\S-1-5-21-153414153-107510762-1972347710-1002\...\Run: [CCleaner Monitoring] => C:\Program Files\CCleaner\CCleaner64.exe [8722136 2016-06-01] (Piriform Ltd)
HKU\S-1-5-21-153414153-107510762-1972347710-1002\...\Run: [cacaoweb] => C:\Users\ju'\AppData\Roaming\cacaoweb\cacaoweb.exe [568624 2017-03-31] ()
Startup: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\errorlog.txt [2017-05-21] ()
Startup: C:\Users\ju'\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\errorlog.txt [2017-05-21] ()
Startup: C:\Users\ju'\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\MyPC Backup.lnk [2014-03-31]
 ShortcutTarget: MyPC Backup.lnk -> C:\Program Files (x86)\MyPC Backup\MyPC Backup.exe (MyPCBackup.com)
C:\Program Files (x86)\MyPC Backup
S2 BackupStack; C:\Program Files (x86)\MyPC Backup\BackupStack.exe [36936 2014-09-20] (Just Develop It) [Fichier non signé] <==== ATTENTION
  2017-05-30 23:37 - 2016-06-13 13:37 - 00000000 ___DC C:\ProgramData\{54D391B0-DE91-1B76-5857-8534C2150EFA}
 2017-05-30 23:24 - 2017-01-18 19:24 - 00000000 ___DC C:\ProgramData\{B37B7618-3939-FCDE-BFFF-629C25BDE952}
 Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Une fois, le texte collé dans le Bloc-notes,
Menu "Fichier" puis "Enregistrer sous",
A gauche, place toi sur le Bureau,
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clique sur "Enregistrer", cela va créer fixlist.txt sur le Bureau.
Relance FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire ( pas obligatoire )
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur.
2°)
Réinitialise/Répare les navigateurs WEB concernés par les problèmes :- Réparer Mozilla Firefox (premier paragraphe)
- Réparer Google Chrome (seulement le premier paragraphe).
- Réinitialiser et réparer Internet Explorer
3°)
Termine par un nettoyage Malwarebytes - Tutoriel Malwarebytes Anti-Malware version gratuite
-
Bonjour,
J'ai bien suivi toutes instructions que tu m'as donné je pense que tout est nickel. Pour nettoyer mes clés usb je dois suivre la même procédure que tu a expliqué précedemment à Anoukdsry ?