
Micro freeze
RésoluJe ne m'y connais pas trop en informatique et depuis quelques temps j'ai des micro freeze qui sont apparus lorsque je joue.
Ils ne durent pas longtemps (moins d'une sec) mais cela deviens de plus en plus gênant.
J'ai essayé de recherché des solutions sur le net mais je n'ai rien trouvé d'assez clair pour m'aider.
Mon matériel:
carte mère Maximus 7
processeur I5-4690K
ram 16G (4x4G)
CG radeon R9 200
disque dur SSD pour win 10 64bit
disque dur normal pour tout le reste
Merci de tout conseil qui pourrait m’être apporté.
30 réponses
Des micro-freezes apparaissent lors des sessions de jeu sur un PC équipé d'une carte mère Maximus 7, d'un i5-4690K, de 16 Go de RAM et d'un SSD Windows 10, perturbant l'expérience malgré des freezes courts. Plusieurs solutions sont évoquées, notamment vérifier et mettre à jour le pilote de la carte graphique, optimiser l'espace libre sur le SSD et lancer une analyse antivirus ou antimalware pour écarter une infection. En cas de doute, certains préconisent d'installer Windows sur un autre disque sans formater le SSD, puis de mettre à jour les pilotes périphériques et d'observer si les freezes persistent. Enfin, une nuance utile indique que le manque d'espace libre sur le SSD peut amplifier les lenteurs, avec des rapports montrant une dégradation en dessous de 20 à 30 Go, apportant un élément à vérifier.
-
Contributeur sécuritéPour encore vérifier :
[*] Téléchargez ZHPDiag (de Nicolas coolman) à partir: ce lien
[*] Enregistrez le sur ton bureau.
[*] Pour XP lance ZHPDiag par double clic sur son icône présente sur le bureau
[*] Pour Vista/Windows 7/8/10 clic droit sur le fichier téléchargé et choisis Exécuter en tant qu'administrateur
[*] Exécutez ZHPDiag.exe, puis lisez et acceptez les conditions d’utilisation du logiciel ;
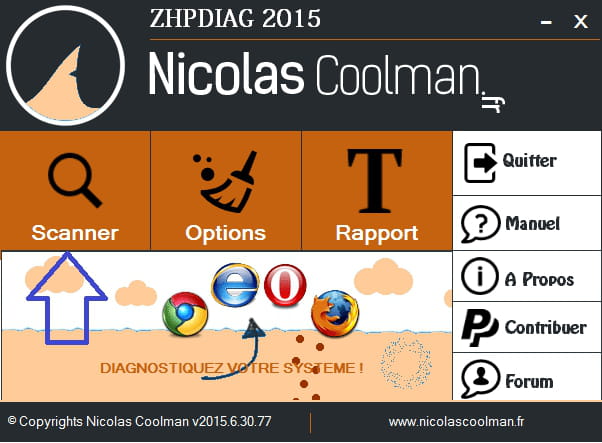
[*] Cliquez sur Scanner:
[*] Patientez pendant que le programme analyse votre système (Note : si le programme ne répond plus, c’est normal, il tourne tout de même en tâche de fond : patientez quelques minutes et laissez-le tourner). Cela ne devrait durer que quelques minutes ;
[*] Hébergez le rapport présent sur votre bureau sous le nom de ZHPDiag.txt sur: pjjoint.malekal
-
Contributeur sécuritéSalut,
On va vérifier si ton PC est infecté :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse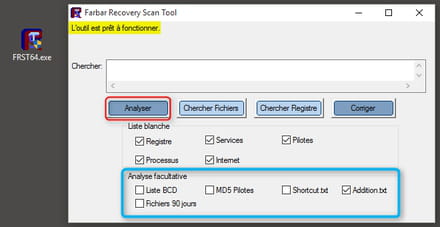
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
@+
-
Merci pour ton aide, voici les 2 fichiers comme demandé si j'ai pas fait de boulettes)
https://pjjoint.malekal.com/files.php?id=FRST_20161225_c15m14h10j13r12
https://pjjoint.malekal.com/files.php?id=20161225_o14f8y6l8b11 -
Contributeur sécuritéBonsoir,
Pour continuer :
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/libraries/force-download.php?d=3Q1ymKHIxPBk
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
2/
[*]Désactive temporairement ton antivirus.
[*] Télécharge : Zoek.exe sur ton bureau
[*] Ferme toutes les applications en cours, puis lance Zoek.exe
[*] Sous Windows Vista/Seven/8/10, clique droit sur Zoek.exe puis Exécuter en tant qu'administrateur
[*] Clique sur ce lien: https://up2sha.re/libraries/force-download.php?d=6RZi7eOyewh4
[*] Sur la page qui s'ouvre clic droit et Tout sélectionner
[*] Refais un clic droit et Copier
[*] Colle ensuite les lignes précédemment copiées dans la fenêtre de Zoek
[*] Puis clique sur le bouton Run Script. Patiente.
[*] A la fin du scan, le PC va redémarrer.
[*] Un rapport est généré ici : C:\zoek-result.log.
[*] Héberge ce rapport sur : ci-joint pour poster le lien dans ta prochaine réponse
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen “Menaces”.
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet “Historique”.
- Clic à gauche sur l’onglet Journaux de l’application.
- Double-clic sur le journal d’examen pour l’afficher.
- En bas à gauche choisis “Copier dans le presse papier”
- colle le rapport le contenu du journal ici
----
Aide : https://forum.security-x.fr/tutoriels-317/tutoriel-malwarebytes-anti-malware-22723/?PHPSESSID=jfo8okvsg05l70hkkj0p8mm1vp
Bonne soirée ;)
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 21-12-2016
Exécuté par Mozartiny (25-12-2016 19:49:31) Run:1
Exécuté depuis C:\Users\Mozartiny\Desktop
Profils chargés: Mozartiny (Profils disponibles: Mozartiny)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
S2 amdacpksd; \??\C:\WINDOWS\system32\drivers\amdacpksd.sys [X]
CHR HKLM-x32\...\Chrome\Extension: [eofcbnmajmjmplflapaojjnihcjkigck] - C:\Program Files\AVAST Software\Avast\WebRep\Chrome\aswWebRepChromeSp.crx <non trouvé(e)>
CHR HKLM-x32\...\Chrome\Extension: [gomekmidlodglbbmalcneegieacbdmki] - C:\Program Files\AVAST Software\Avast\WebRep\Chrome\aswWebRepChrome.crx <non trouvé(e)>
Task: {1A678060-3BB8-4400-B3AA-B271DCABAB8E} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {2CECF398-6496-4631-B7B8-719AA2BE4C4E} - \WPD\SqmUpload_S-1-5-21-2756995076-3579112869-3818782984-1001 -> Pas de fichier <==== ATTENTION
Task: {2EB52BE2-01C6-4D42-998E-56B14872B448} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {5D005427-915A-47EC-A8B8-338014B4E308} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {826B2681-55E7-4D71-A893-3F7ED62B09A4} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {8CE84307-41B5-468F-8A9D-4B69A6609A0A} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {AAE33774-8270-4504-90C2-CA96DF657460} - \Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd -> Pas de fichier <==== ATTENTION
Task: {B51E0925-ABE1-4833-965F-0FDE475CE70D} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
Task: {B647E0CA-D679-4D00-8B88-A74B9CAE12B4} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {B657F09B-A4B4-4A2E-BF42-4F4B5456E4AE} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {BA31806E-35C9-453D-9C07-6EA21B2495D8} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {FBDB7F9E-05FE-494F-BC50-D45809B361B3} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
EmptyTemp:
end
Erreur: (0) Impossible de créer un point de restauration.
Processus fermé avec succès.
amdacpksd => service supprimé(es) avec succès
"HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\eofcbnmajmjmplflapaojjnihcjkigck" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\gomekmidlodglbbmalcneegieacbdmki" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{1A678060-3BB8-4400-B3AA-B271DCABAB8E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1A678060-3BB8-4400-B3AA-B271DCABAB8E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Logon-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{2CECF398-6496-4631-B7B8-719AA2BE4C4E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2CECF398-6496-4631-B7B8-719AA2BE4C4E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\WPD\SqmUpload_S-1-5-21-2756995076-3579112869-3818782984-1001" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{2EB52BE2-01C6-4D42-998E-56B14872B448}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2EB52BE2-01C6-4D42-998E-56B14872B448}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{5D005427-915A-47EC-A8B8-338014B4E308}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{5D005427-915A-47EC-A8B8-338014B4E308}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Time-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{826B2681-55E7-4D71-A893-3F7ED62B09A4}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{826B2681-55E7-4D71-A893-3F7ED62B09A4}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{8CE84307-41B5-468F-8A9D-4B69A6609A0A}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8CE84307-41B5-468F-8A9D-4B69A6609A0A}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfig" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{AAE33774-8270-4504-90C2-CA96DF657460}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AAE33774-8270-4504-90C2-CA96DF657460}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B51E0925-ABE1-4833-965F-0FDE475CE70D}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B51E0925-ABE1-4833-965F-0FDE475CE70D}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B647E0CA-D679-4D00-8B88-A74B9CAE12B4}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B647E0CA-D679-4D00-8B88-A74B9CAE12B4}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{B657F09B-A4B4-4A2E-BF42-4F4B5456E4AE}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B657F09B-A4B4-4A2E-BF42-4F4B5456E4AE}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\launchtrayprocess" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{BA31806E-35C9-453D-9C07-6EA21B2495D8}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{BA31806E-35C9-453D-9C07-6EA21B2495D8}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxcontent" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{FBDB7F9E-05FE-494F-BC50-D45809B361B3}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FBDB7F9E-05FE-494F-BC50-D45809B361B3}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d" => clé supprimé(es) avec succès
=========== EmptyTemp: ==========
BITS transfer queue => 1438243 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 71074466 B
Java, Flash, Steam htmlcache => 493419825 B
Windows/system/drivers => 21840726 B
Edge => 12221 B
Chrome => 605238722 B
Firefox => 0 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 7680 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 2486 B
NetworkService => 0 B
Mozartiny => 17876321 B
RecycleBin => 0 B
EmptyTemp: => 1.1 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 19:49:37
-
http://www.cjoint.com/c/FLztijvdBOx
-
Malwarebytes
www.malwarebytes.com
-Détails du journal-
Date de l'analyse: 25/12/2016
Heure de l'analyse: 20:13
Fichier journal:
Administrateur: Oui
-Informations du logiciel-
Version: 3.0.5.1299
Version de composants: 1.0.43
Version de pack de mise à jour: 1.0.860
Licence: Essai
-Informations système-
Système d'exploitation: Windows 10
Processeur: x64
Système de fichiers: NTFS
Utilisateur: TERMINATOR\Mozartiny
-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 401988
Temps écoulé: 3 min, 0 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Activé
Heuristique: Activé
PUP: Activé
PUM: Activé
-Détails de l'analyse-
Processus: 0
(Aucun élément malveillant détecté)
Module: 0
(Aucun élément malveillant détecté)
Clé du registre: 0
(Aucun élément malveillant détecté)
Valeur du registre: 0
(Aucun élément malveillant détecté)
Flux de données: 0
(Aucun élément malveillant détecté)
Dossier: 0
(Aucun élément malveillant détecté)
Fichier: 0
(Aucun élément malveillant détecté)
Secteur physique: 0
(Aucun élément malveillant détecté)
(end) -
Ainsi 3eme rapport comme demandé.
Merci de prendre du temps pour t'occuper de mon problème.
Bonne soirée -
Contributeur sécuritéBonjour,
Est ce que tu as encore des soucis, si oui sur quel navigateur ?
@+
-
Effectivement
Cependant je me suis rendu compte que cela arrive sur d'autre jeux comme Wasteland 2 qui lui ne se joue pas sur internet
C'est moins flagrant dans la mesure où c'est un jeux au tour par tour mais les freeze surviennent quand même de temps en temps
Après en avoir discuté autour de moi on m'à parlé que c'était peut être avec la carte son intégré à la carte mère mais pour moi il me semble que tout est à jour pour ce qui est des pilotes -
-
Contributeur sécuritéOn va lancer un script :
/!\ Avertissement /!\,
ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage !
Ce script va cibler certains éléments à supprimer :
[*]Télécharge ZHPFix, exécuter en tant qu'administrateur sous
Windows : 7/8 et Vista
[*] Clique sur ce lien: https://pjjoint.malekal.com/files.php?id=20161226_p9w13j12s11s5
[*] Sur la page qui s'ouvre clique droit et Tout sélectionner
[*] Fais un autre clic droit et choisis Copier
[*]Lance ZHPFix depuis le bureau
[*]Clique sur Importer
[*]Les lignes précedemment copiées doivent être collées dans le cadre
[*]Clique ensuite sur GO
[*]Confirmes les nettoyages des données en cliquant sur Oui
[*] Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
[*] Héberge le rapport ZHPFixReport sur SosUpload ou cjoint.com, puis copie/colle le lien fourni dans ta prochaine réponse.
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
-
Contributeur sécuritéAvant de finaliser :
[*] Télécharge Reset Browser
sur ton bureau et pas ailleurs
[*] Pour Vista, Windows 7 et 8 clic droit sur [*] Clique sur : ResetBrowser.exe choisis Exécuter en tant qu'administrateur
[*] Clique ensuite sur "Réinitialiser Chrome"
[*] Clique ensuite sur ”Réinitialiser Internet explorer”
[*] Clique enfin sur ”Réinitialiser Firefox”
[*] Les opérations suivantes seront effectuées :
------------- Sauvegarde des favoris et des mots de passes.
- Suppression des cookies, de l'historique, du cache et des fichiers temporaires.
- Suppression des toutes ses extensions.
- Suppression du navigateur.
- Réinstallation du navigateur.
- Rétablissement des favoris et des mots de passe
----
Une fois terminé, tiens moi au courant..
-
Réinstallation terminée
-
-
@Fish66malheureusement oui
Je viens de tester sur Diablo 3 et bien que le jeu paraisse plus fluide, les freeze eux sont toujours présent
-
-
Contributeur sécurité
Je viens de tester sur Diablo 3 et bien que le jeu paraisse plus fluide, les freeze eux sont toujours présent
Le problème n'est pas du aux infections...
---
Pour finir :
1/
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
2/
Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne soirée ;)
-
# DelFix v1.013 - Rapport créé le 26/12/2016 à 17:21:41
# Mis à jour le 17/04/2016 par Xplode
# Nom d'utilisateur : Mozartiny - TERMINATOR
# Système d'exploitation : Windows 10 Home (64 bits)
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\zoek_backup
Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ZHP
Supprimé : C:\zoek-results.log
Supprimé : C:\Users\Mozartiny\Desktop\Addition.txt
Supprimé : C:\Users\Mozartiny\Desktop\Fixlog.txt
Supprimé : C:\Users\Mozartiny\Desktop\FRST.txt
Supprimé : C:\Users\Mozartiny\Desktop\FRST64.exe
Supprimé : C:\Users\Mozartiny\Desktop\ZHPDiag.lnk
Supprimé : C:\Users\Mozartiny\Desktop\ZHPDiag.txt
Supprimé : C:\Users\Mozartiny\Desktop\ZHPDiag3.exe
Supprimé : C:\Users\Mozartiny\Desktop\ZHPFix.exe
Supprimé : C:\Users\Mozartiny\Desktop\ZHPFixReport.txt
Supprimé : C:\Users\Mozartiny\Desktop\zoek.exe
Supprimé : C:\Users\Public\Desktop\ZHPFix.lnk
Supprimé : C:\Users\Mozartiny\Downloads\Zoek_Script-2.txt
~ Purge de la restauration système ...
Supprimé : RP #1 [zoek.exe restore point | 12/25/2016 18:56:23]
Nouveau point de restauration créé !
########## - EOF - ##########
Merci pour ton aide jusque la.
J'ai fait un autre test avec LoL et le résultat est le même: jeux plus fluide mais les freeze sont toujours présent
Si cela ne viens pas d'une infection, que puis-je faire maintenant?-
Contributeur sécuritéTu peux ouvrir un nouveau sujet ici : https://forums.commentcamarche.net/forum/windows-10-328
-
-
ok
Merci a toi
Bonne soirée -
salut. moi je te conseille de changer ta carte mere.
tu peut faire un test svp, si tu réinstalle Windows, ou comme tu a plusieurs disk dur, installe ou lance Windows a partir d'un autre disque dur pour voir si le problème persiste.
Combien de Mega octets (ou giga octets) il te reste de libre sur ton SSD S.V.P ?-
Bonjour
Dans la mesure ou ma carte mère n'a qu'un an je me vois mal investir dans une nouvelle maintenant
Mon SSD est remplit a 72/111 GO
Pour la réinstallation de windows sur un autre disque dur je peux essayer mais pour le moment je n'en ai aucun de vierge pour faire le test.
Je vais voir ce que je peux faire.
-
-
si tu peut installer Windows sur un autre disque sans rien perdre.
débranche ton ssd (celui qui a Windows) laisse juste le disque que tu va installer Windows brancher et lance l'installation. En aucun cas il faut choisir formater . tu pourra poursuivre l'installation sans rien perdre.
Apres la fin de l'installation tu pourras remmetre tes disque, et tu boot sur le disque désiré. Pour tous tes peripheriques qui seront afficher inconnues fait les mise a jour automatique des pilotes ou manuellement en lui indiquant le dossier Windows de ton SSD (C:\Windows)
si jamais l'installation t'oblige a formater ne le fait pas, regarde bien si il n'y a pas une autre case a cliquer.



- 1
- 2
