
Impossible de supprimer un virus
Bonjour, sa fait 2 jours que j'ai installer un logiciel sur mon nouveau pc, mais il c'est avérer que c'étais un virus depuis se temps j'ai dés pub qui se lance (domain7769) ou encore quand je lance google (Feed.snapdo). Mais le pire dans tout sa et que je ne peu même pas installer d'antivirus ou activer windows defender.
Logiciel déjà utilisé :
ccleaner
adwcleaner
roguekiller
Norton power eraser
et d'autre....
Tout ces logiciel n'arrive pas a enlever le virus, quelqu'un aurai quelque chose d'autre a proposer ?
Merci d'avance
Logiciel déjà utilisé :
ccleaner
adwcleaner
roguekiller
Norton power eraser
et d'autre....
Tout ces logiciel n'arrive pas a enlever le virus, quelqu'un aurai quelque chose d'autre a proposer ?
Merci d'avance
4 réponses
-
la je vois le formatage de l'ordi ... sinon pas grand chose d'autre ...
-
ModérateurSalut,
Commence par un nettoyage adwcleaner : https://www.malekal.com/adwcleaner-supprimer-virus-adwares-pup/?t=33839&start=
Donne le rapport de nettoyage dans un nouveau message.
puis
Suis le tutoriel FRST https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
Cela va générer trois rapports FRST :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie comme expliqué, ces trois rapports sur le site pjjoint et donne les trois liens pjjoint de ces rapports afin qu'ils puissent être consultés.
-- -
Contributeur sécuritéBonsoir,
Suivant l'ordre fais ceci stp :
1/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien :https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Nettoyer]
[*]Accepte toutes les réparations proposées
[*]Unrapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
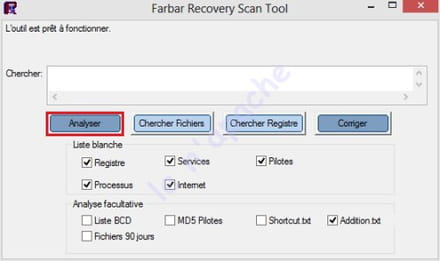
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
Bonne soirée :)
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤-
Voila mon test fait sur ZHPcleaner https://pjjoint.malekal.com/files.php?id=20151209_b10h7g9f6j9
-
-
Modérateur@SlayzzePasse à FRST.
-
Fichier FRST : https://pjjoint.malekal.com/files.php?id=FRST_20151213_x13u157g12z11
Fichier Addition : https://pjjoint.malekal.com/files.php?id=20151213_d12j13x14g11k5
-
-
ModérateurIl n'y a que des restes.
Voici la correction à effectuer avec FRST.
Tu peux t'inspirer de cette note explicative avec des captures d'écran pour t'aider: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
Ouvre le bloc-notes : Touche Windows + R, dans le champs executer, tape notepad et OK.
Copie/colle dedans ce qui suit :
HKLM\...\Run: [Sound+] => C:\Program Files\Sound+\Sound+.exe
HKU\S-1-5-21-489062683-2932448879-3828868111-1001\Software\Microsoft\Internet Explorer\Main,SearchAssistant = hxxp://%66%65%65%64.%73%6F%6E%69%63-%73%65%61%72%63%68.%63%6F%6D/?p=mKO_AwFzXIpYRaHdGKBUTxkij9_ByKo5GOPu13rXww8HpekXEu_Z_-8k5UXoEKFmaC-ZVXYdynzHmhgPi-hEVbYfRvsLtH-bnGuceoPyk0BRNtItfJPlp65L-gMMxHnPRwwUWPiYPo37mKOrfGLMNq_tAX9dztIwwLrCtGfGAOWS4zOWSdUXvCcj&q={searchTerms}
C:\Program Files\Sound+
2015-12-06 11:24 - 2015-12-06 11:24 - 00000000 ____D C:\ProgramData\Bamcofs
2015-12-06 11:23 - 2015-12-06 11:23 - 03797355 _____ C:\Program Files\Common Files\hdpuxeeg.exe
2015-12-06 11:21 - 2015-12-07 21:28 - 00000000 ____D C:\Program Files\Common Files\rww3l3eg
2015-12-06 00:50 - 2015-12-06 14:45 - 00000000 ____D C:\temp
2015-12-06 00:50 - 2015-12-06 00:50 - 00000000 ____D C:\Users\alexa\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\News
2015-12-06 00:47 - 2015-12-06 16:45 - 00000017 _____ C:\Windows\SysWOW64\history.dat
2015-12-06 00:36 - 2015-12-06 00:36 - 00004768 _____ C:\Windows\SysWOW64\Jeiionvi.ini
2015-12-06 00:36 - 2015-12-06 00:36 - 00002480 _____ C:\Windows\SysWOW64\JeiionviOff.ini
2015-12-06 00:36 - 2015-12-06 00:36 - 00002480 _____ C:\Windows\system32\JeiionviOff.ini
2015-12-06 00:36 - 2015-12-06 00:36 - 00000000 ____D C:\ProgramData\Uasbsadsu
2015-12-06 00:36 - 2015-12-06 00:24 - 00375144 _____ C:\Windows\system32\Jeiionvi64.dll
2015-12-06 00:33 - 2015-12-07 21:28 - 00000000 ____D C:\Users\alexa\AppData\Local\Builder Bus
2015-12-06 00:27 - 2015-12-06 00:45 - 00000000 ____D C:\ProgramData\UZSCYID
2015-12-06 00:27 - 2015-12-06 00:27 - 00000000 ____D C:\ProgramData\034a4c14-5521-1
2015-12-06 00:27 - 2015-12-06 00:27 - 00000000 ____D C:\ProgramData\034a4c14-3b81-0
2015-12-06 00:26 - 2015-12-06 00:26 - 00000187 _____ C:\Users\alexa\AppData\Local\opeline.exe.config
2015-12-06 00:22 - 2015-12-06 00:31 - 00004696 _____ C:\Windows\SysWOW64\Ijattueu.ini
2015-12-06 00:22 - 2015-12-06 00:31 - 00002408 _____ C:\Windows\SysWOW64\IjattueuOff.ini
2015-12-06 00:22 - 2015-12-06 00:31 - 00002408 _____ C:\Windows\system32\IjattueuOff.ini
2015-12-06 00:22 - 2015-12-06 00:22 - 00000000 ____D C:\Users\Public\Documents\Baidu
2015-12-06 00:22 - 2015-12-06 00:22 - 00000000 ____D C:\Users\alexa\AppData\Local\Tempfolder
2015-12-06 00:22 - 2015-12-06 00:22 - 00000000 ____D C:\uninst
2015-12-06 00:22 - 2015-12-05 21:58 - 00375120 _____ C:\Windows\system32\Ijattueu64.dll
2015-12-06 00:22 - 2015-12-05 21:58 - 00289104 _____ C:\Windows\SysWOW64\Ijattueu.dll
2015-12-06 00:22 - 2015-10-30 08:21 - 00000824 _____ C:\Windows\system32\Drivers\etc\hp.bak
2015-12-06 00:19 - 2015-12-06 00:27 - 06801752 _____ (Piriform Ltd) C:\Users\alexa\Downloads\ccsetup512.exe
2015-12-06 00:18 - 2015-12-06 00:49 - 00000000 ____D C:\ProgramData\Tmp0x0x
Une fois, le texte collé dans le bloc-note.
Menu Fichier puis Enregistrer sous.
A gauche, place toi sur le bureau.
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clic sur Enregistrer - cela va créer un fichier fixlist.txt sur le bureau.
Relance FRST et clic sur le bouton Corriger / Fix
Selon comment un redémarrage est nécessaire (pas obligatoire).
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur
puis réinitialise tes navigateurs:
==================================
Réinitialise tes navigateurs et ou manuellement reparamètre tes navigateurs WEB (page de démarrage, moteur de recherche etc) mais aussi supprimer/désactiver les extensions inutiles/parasites :- Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
- Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
- Internet Explorer et modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
~~~
Par contre :
Ton Norton est dépassé, car tu n'as pas dû l'acheter.
Désinstalle tous les programmes Norton et Symantec depuis le Panneau de Configuration et programmes et fonctionnalités.
installe Avast! : https://www.malekal.com/tutoriel-antivirus-avast/
(Surtout active les détections LPIs pour détecter les programmes parasites et publicitaires)
AV: Norton Internet Security (Disabled - Out of date) {D87FA2C0-F526-77B1-D6EC-0EDF3936CEDB}
AS: Norton Internet Security (Disabled - Out of date) {631E4324-D31C-783F-EC5C-35AD42B18466}
Like the angel you are, you laugh creating a lightness in my chest,
Your eyes they penetrate me,
(Your answer's always 'maybe')
That's when I got up and left-
-
J'ai fait sa mais rien ne change j'ai toujours http://search.sidecubes.com/ qui se lance quand j'allume google chrome. Mais j'ai réussi a installer enfin avast je lance un scan tout de suite merci :)
-
Modérateur@Slayzzeau pire pour Google Chrome, soit zoek, soit dernière étape de cette page :
Désinstalle/Réinstalle Google Chrome comme expliqué dans le second paragraphe de la FAQ : Réinitialiser / Réparer / Réinstaller Google Chrome -


