Ras le bol des pubs
Résolu
bonjour,
Je cherche une solution pour enlever toutes les pubs de mon ordi. celles-ci prenne tout l'écran. Margré Ad-Block et malwarebytes. Comment dois je faire SVP ?
Je cherche une solution pour enlever toutes les pubs de mon ordi. celles-ci prenne tout l'écran. Margré Ad-Block et malwarebytes. Comment dois je faire SVP ?
7 réponses
-
Contributeur sécurité
- Bonjour
Nous allons voir ça ensemble
Recommandations avant de commencer- Suivre à la lettre les instructions que je te donnerai
- "Nous allons utiliser des outils qui nous permettrons d'amorcer le nettoyage." donc :
- Ne plus télécharger ou installer de programmes durant la désinfection,sauf ceux que je dirai de télécharger et d'installer
- Ne pas ouvrir un autre sujet pour le même problème
- La désinfection se déroulera en plusieurs étapes. Rester patient et respecter les temps de réponses
- Même si les symptômes de l'infection disparaissent, Merci de continuer pour finaliser la procédure jusqu'au bout..
//\\
1-Adwcleaner:- Télécharger sur le bureau AdwCleaner(merci Xplode) > (tuto) et lancer son exécution.
/!\ Les Utilisateurs de Windows Vista-7-8-10 , Cliquer droit sur l'icône adwcleaner puis "exécuter en tant qu'Administrateur"
- Le programme va s'ouvrir.
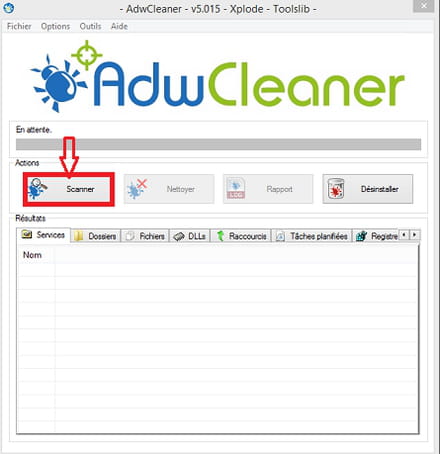
- Cliquer sur le bouton Scanner Patienter le temps du scan.
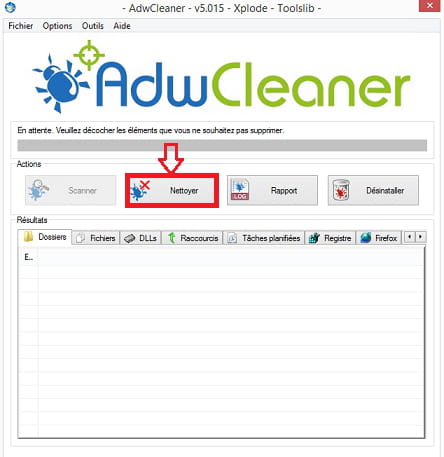
- Une fois le scan terminé,Sans rien décocher cliquer sur Nettoyer
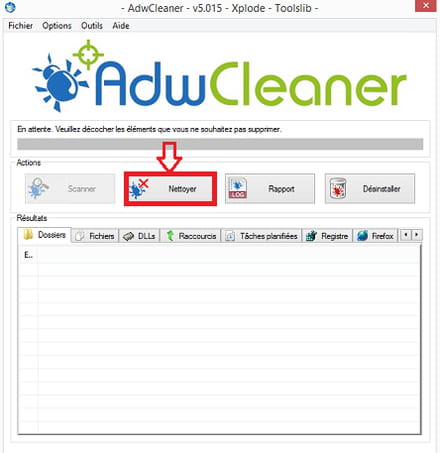
- Adwcleaner demandera un redémarre du pc >> OK .
Une fois Redémarré, un rapport sera éditer > enregistre-le sur ton bureau.- Merci de poster ce rapport dans ta prochaine réponse.
- Le rapport est également sauvegardé sous C:\AdwCleaner\AdwCleaner[S0].txt
- si tu ne sais pas comment poster un rapport voici une explication >>ICI<<
//
\\
Ensuite ...
//-
Merci,
Voici le rapport :
# AdwCleaner v5.019 - Rapport créé le 12/11/2015 à 19:54:45
# Mis à jour le 08/11/2015 par Xplode
# Base de données : 2015-11-09.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : MOJITO - MOJITO-PC
# Exécuté depuis : C:\Users\MOJITO\Downloads\adwcleaner_5.019.exe
# Option : Nettoyer
# Support : http://toolslib.net/forum- [ Services ] *****
- [ Dossiers ] *****
[-] Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Super Optimizer
[-] Dossier Supprimé : C:\Users\MOJITO\AppData\Roaming\RPEng
[-] Dossier Supprimé : C:\Users\MOJITO\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Gameo- [ Fichiers ] *****
[-] Fichier Supprimé : C:\Users\MOJITO\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\StartMenu\Play Forge Of Empires.lnk
[-] Fichier Supprimé : C:\Users\MOJITO\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\gameo.lnk
[-] Fichier Supprimé : C:\Users\MOJITO\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Play Games Online.url
[-] Fichier Supprimé : C:\Users\MOJITO\Desktop\cacaoweb.exe
[-] Fichier Supprimé : C:\Users\MOJITO\Desktop\Facebook.lnk
[-] Fichier Supprimé : C:\Users\MOJITO\Desktop\Play Forge Of Empires.lnk
[-] Fichier Supprimé : C:\Users\MOJITO\Desktop\Play Games Online.url- [ DLLs ] *****
- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
- [ Registre ] *****
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{533403E2-6E21-4615-9E28-43F4E97E977B}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0FCE4F01-64EC-42F1-83E1-1E08D38605D2}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1A2A195A-A0F9-4006-AF02-3F05EEFDE792}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2D9DB233-DC4B-4677-946C-5FA5ABCF506B}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3AE76A17-C344-4A83-81CE-65EFEE41E42D}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4C0A69B0-CE97-42B7-86FC-08280C99C74D}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E9EB4D5-C929-4005-AC62-1856B1DA5A24}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8FAF962C-3EDE-405E-B1D0-62B8235C6044}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C1F5E799-B218-4C32-B189-3C389BA140BB}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F60C9408-3110-4C98-A139-ABE1EE1111DD}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{BF7BE8B5-B05D-4B1A-BCBD-8A22CD0210A2}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{067740F7-08E9-47C4-968D-5608B2014D50}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0FCE4F01-64EC-42F1-83E1-1E08D38605D2}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1A2A195A-A0F9-4006-AF02-3F05EEFDE792}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2D9DB233-DC4B-4677-946C-5FA5ABCF506B}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3AE76A17-C344-4A83-81CE-65EFEE41E42D}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4C0A69B0-CE97-42B7-86FC-08280C99C74D}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E9EB4D5-C929-4005-AC62-1856B1DA5A24}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8FAF962C-3EDE-405E-B1D0-62B8235C6044}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C1F5E799-B218-4C32-B189-3C389BA140BB}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F60C9408-3110-4C98-A139-ABE1EE1111DD}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{BF7BE8B5-B05D-4B1A-BCBD-8A22CD0210A2}
[-] Clé Supprimée : HKCU\Software\cacaoweb
[-] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}- [ Navigateurs ] *****
[-] [C:\Users\MOJITO\AppData\Local\Google\Chrome\User Data\Default\Web Data] [Search Provider] Supprimé : palikan.com
[-] [C:\Users\MOJITO\AppData\Local\Google\Chrome\User Data\Default\Web Data] [Search Provider] Supprimé : searchinterneat-a.akamaihd.net
[-] [C:\Users\MOJITO\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] [Startup_URLs] Supprimé : hxxp://searchinterneat-a.akamaihd.net/h?eq=U0EeCFZVBB8SRggVc1wABVhEEhhHdABbTA1HQAYOeFwPVRRGQgETeFsMWQpBF1cFIk0FA1oDB0VXfV5bFElXTwh3MlxZEkwDRGFRIVpT
[-] [C:\Users\MOJITO\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] [Default_Search_Provider_Data] Supprimé : hxxp://searchinterneat-a.akamaihd.net/s?eq=U0EeE1xZE1oZB1ZEfQ8LBAEVQAAQbV0MWFpcFQNCcxQABA5FDAJAdAkAAw1JEgUVIh9aFQQTQkcFME0FBloEURNNfW1KBFgCVEdGFEtZAlI=&q={searchTerms}
[-] [C:\Users\MOJITO\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] [Homepage] Supprimé : hxxp://www.palikan.com/?f=1&a=plk_ggbg_15_36&cd=2XzuyEtN2Y1L1Qzuzzzzzy0F0F0AtAyBtA0FyBzytByC0C0FtN0D0Tzu0StCtAyEtCtN1L2XzutAtFtCtBtFyDtFtDtN1L1Czu1ByEtN1L1G1B1V1N2Y1L1Qzu2S0EyD0AzztDtB0FtDtGtDyCyDtBtGyEzy0AzztG0B0CyC0BtGyCtBtDyBtC0ByCtAyDyCtC0C2QtN1M1F1B2Z1V1N2Y1L1Qzu2SyCtBtBtA0D0AtDtAtGyC0EzzyDtGyE0Bzy0DtG0B0B0D0AtGtByB0B0DzztAyEyDtA0EyCtB2QtN0A0LzuyEtN1B2Z1V1T1S1NzuzyyBtA&cr=248866948&ir=
:: Clés "Tracing" supprimées
:: Paramètres Winsock réinitialisés
########## EOF - C:\AdwCleaner\AdwCleaner[C1].txt - [5139 octets] ########## -
-
-
Contributeur sécuritéParfait pour adwcleaner ;)
Tu as installé des Adware/Pup :
Peux tu pour les prochains rapports les héberger comme indiqué sur ce lien merci :
===========================- Télécharger et enregistrer Zhpcleaner sur le bureau :
- Une fois téléchargé sur le bureau, lance-le
/!\ Les Utilisateurs de Vista-7-8-10 Cliquer droit sur le logo de ZHPcleaner et "exécuter en tant qu'Administrateur"- Appuyer sur Scanner // Laisser travailler l'outil sans rien toucher.
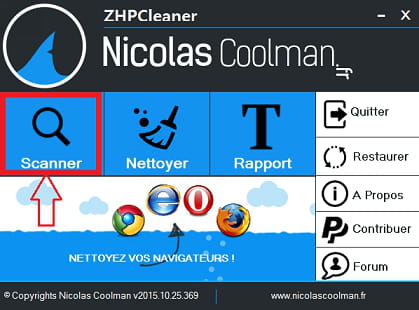
- A la fin du scan > Cliquer sur nettoyer .
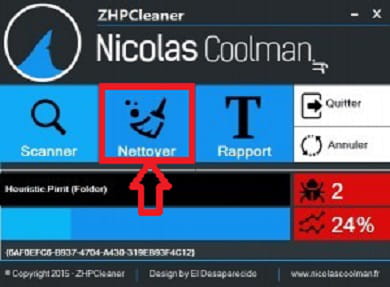
- Une fois le nettoyage terminé,le rapport s'affichera sur le bureau.
- Merci de le poster dans ta prochaine réponse.
- si tu ne sais pas comment poster un rapport voici une explication >>ICI<<
jm -
Contributeur sécuritéhey parfairt pour le lien ;)
On peut passer à la suite :
==================
ZHPdiag:- Télécharger >ZHPdiag sur le bureau
- Ou utiliser ce lien si le précédent lien ne fonctionne pas
- Une fois téléchargé sur le bureau, lance-le
/!\ Les Utilisateurs de Windows Vista-7-8-10 , Cliquer droit sur l'icône ZHPdiag puis "exécuter en tant qu'Administrateur"
- Cliquer ensuite sur "Scanner"
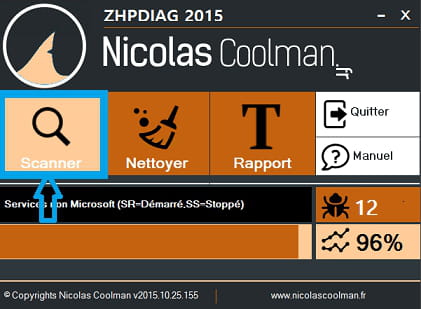
- Laisser travailler l'outil sans rien toucher même s'il semble bloqué !
- A la fin du scan, le rapport s'affiche et sera enregistré sur le bureau.
- Merci de poster ce rapport dans ta prochaine réponse.
- Télécharger >ZHPdiag sur le bureau
-
Contributeur sécuritéça va s'arranger pour les pubs ;)
/!\ Désinstalle par le panneau de configuration >> Programmes et fonctionnalitées- Ad-Aware Web Companion
- TuneUp Utilities 2014
=======================
ensuite passe zhpfix :
ZHPfix
Voici la correction à apporter avec zhpfix et on voit ensuite- Télécharger et enregistrer Zhpfix sur ton bureau
- lancer zhpfix, il va s'installer sur le pc,
/!\ Les Utilisateurs de Vista-7-8-10 Cliquer droit sur le logo de ZHPfix et "exécuter en tant qu'Administrateur"
/!\ Avertissement /!\ce script est spécialement rédigé pour ce pc en cours du nettoyage, ne pas utiliser ce script sur un autre pc, Risque de
Plantage !- Lancer ZHPFix via le raccourci qui se trouve sur le Bureau. "L'icône ressemble à une seringue".
- Cliquer sur "importer" > Une fenêtre d'avertissement apparait cliquer sur OK
- Copier ( Ctrl + C ) et coller ( Ctrl + V ) les lignes ci-dessous en gras dans la fenêtre de Zhpfix.
Script ZHPFix
O3 - Toolbar: 0xE3EFEB7F196B494398D2FFB09D4B49CA011F060000 - [HKCU]{7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} . (...) -- (.not file.)
O43 - CFD: 02/05/2015 - [] D -- C:\ProgramData\McAfee
[MD5.00000000000000000000000000000000] [APT] [Defender] (...) -- C:\ProgramData\Defender.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [Defender] (...) -- C:\ProgramData\Defender.exe (.not file.) [0]
EmptyTemp
EmptyCLSID
FirewallRAZ
EmptyFlash
HiddenFix
ProxyFix
EmptyPrefetch
ShortCutFix
SysRestore
- Cliquer sur le bouton "GO" pour lancer le nettoyage puis Confirmer le nettoyage

- Redémarre le pc ... et dans ta prochaine réponse, dis moi comment se comporte le pc stp .
- Un rapport ZHPfix.txt se trouvera sur le bureau...
- Merci de poster ce rapport (zhpfix) dans ta prochaine réponse.
-
Contributeur sécuritéOk pour le rapport ;)
Pour ad-aware nous verrons juste après ceci :
========================
ResetBorwser réinitialise les navigateurs. L'historique ainsi que les modules complémentaire seront supprimmés </li>les favoris et les mots de passes seront conservés.</li></ul>
===========
RestBrowserTu vas réinitialiser tes navigateurs à l'aide de ce logiciel. Cela ne supprimera pas tes mots de passe et tes favoris, en revanche, tu devras réinstaller les modules complémentaires
- Télécharger resetbrowser sur le bureau
- Lance-le :
/!\ Les Utilisateurs de Vista-7-8-10 Cliquer droit sur resetbrowser et "exécuter en tant qu'Administrateur"
//
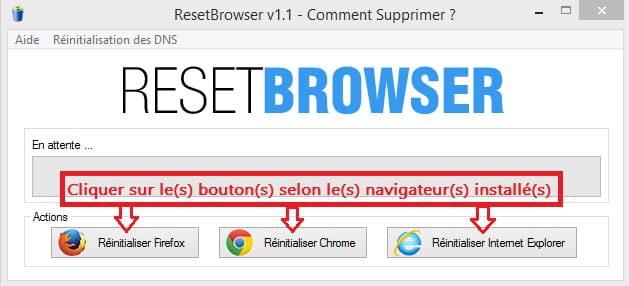
\\- 2) Ensuite réinitialisation des navigateurs :
Dans ton cas:- Cliquer sur "Réinitialiser Chrome".... laisser travailler l'outil ...
- Ensuite :
- Cliquer sur "Réinitialiser Internet Explorer" ...
- Enfin
- Cliquer sur "Firefox"

jm-
-
-
@jmdepiseApparemment oui
-
Contributeur sécuritéAlors c'est parfait :)
- Important et à faire :
- Tu vas désactiver Windows Defender , car 2 antivirus n'est pas conseillé, de plus ça ralenti énormément le PC !
- Comment désactiver Windows defender :
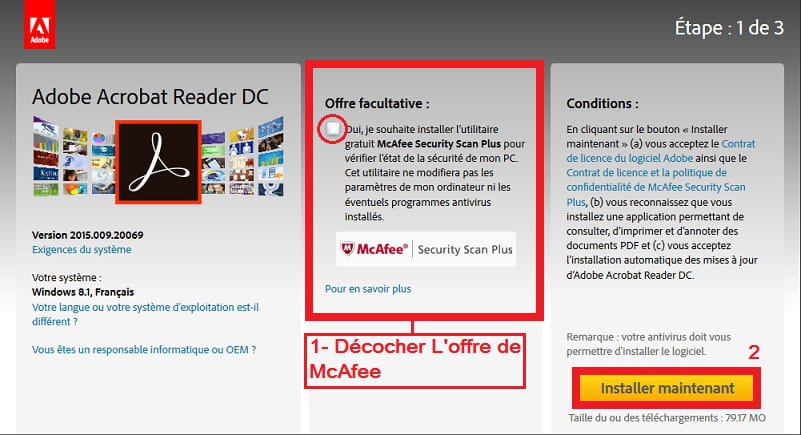
===================- /!\ Mettre à jour Adobe reader clic sur ce lien
https://get2.adobe.com/fr/reader/otherversions/- Attention décocher le sponsor Mcafee !

=============================
Un fois que tu auras fais ça , on pourra supprimer les outils de désinfections :)
=============
@ + tard
jm
- Important et à faire :
-
Contributeur sécuritéBonjour
Bien c'est tout bon pour moi .
"Si tu ne l'as pas fais, tu peux désactiver Windows defender" sinon c'est ok- Tu peux désinstaller les outils de désinfection avec delfix comme indiqué ci-dessous:
=========- Pour supprimer les outils.
- Télécharger DelFix (de Xplode) sur ton Bureau
- Si le lien ne fonctionne pas utilise ceclui-ci
/!\ Les utilisateurs de Vista-7-8-10, cliquer droit puis "Exécuter en temps qu'administrateur".- Cocher les cases comme indiqué ci-dessous:

- Supprimer les outils de désinfection
- Cliquer ensuite sur Exécuter puis patienter pendant le processus de suppression.
- Laisser travailler l'outil.
- Un rapport s'ouvre Copie la totalité (Ctrl+C) >> colle (Ctrl+V) le contenu dans ta prochaine réponse
- Delfix se supprime automatiquement
- /!\ Le rapport se trouve aussi >> C\Defix.txt
===================
jm
-
je ne suis pas très rapide mais je le fais :)
Voici le rapport de defix :
# DelFix v1.011 - Rapport créé le 16/11/2015 à 18:32:42
# Mis à jour le 18/08/2015 par Xplode
# Nom d'utilisateur : MOJITO - MOJITO-PC
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
~ Suppression des outils de désinfection ...
Supprimé : C:\AdwCleaner
Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ZHP
Supprimé : C:\log.txt
Supprimé : C:\Users\MOJITO\Desktop\ZHPCleaner.lnk
Supprimé : C:\Users\MOJITO\Desktop\ZHPCleaner.txt
Supprimé : C:\Users\MOJITO\Desktop\ZHPDiag.lnk
Supprimé : C:\Users\MOJITO\Desktop\ZHPDiag.txt
Supprimé : C:\Users\MOJITO\Desktop\ZHPFixReport.txt
Supprimé : C:\Users\Public\Desktop\ZHPFix.lnk
Supprimé : C:\Users\MOJITO\Downloads\adwcleaner_5.019 (1).exe
Supprimé : C:\Users\MOJITO\Downloads\adwcleaner_5.019 (2).exe
Supprimé : C:\Users\MOJITO\Downloads\adwcleaner_5.019.exe
Supprimé : C:\Users\MOJITO\Downloads\ZHPCleaner.exe
Supprimé : C:\Users\MOJITO\Downloads\ZHPDiag3.exe
Supprimé : C:\Users\MOJITO\Downloads\ZHPFix.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
########## - EOF - ##########