
Virus ou Pas

Bonjour,
Je trouve bizarre mon PC des Pup intempestives, des e mails malicieux tous les jours je commence a me demander si il y a pas virus ou logiciel espion etc si vous pouviez me dire comment faire svp Merci de votre Aide
--
NINI
Je trouve bizarre mon PC des Pup intempestives, des e mails malicieux tous les jours je commence a me demander si il y a pas virus ou logiciel espion etc si vous pouviez me dire comment faire svp Merci de votre Aide
--
NINI
4 réponses
-
Contributeur sécuritéBonjour,
Suivant l'ordre fais ceci stp :
1/- Télécharge : AdwCleaner (merci à Xplode)
- Lance AdwCleaner
- Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
- Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
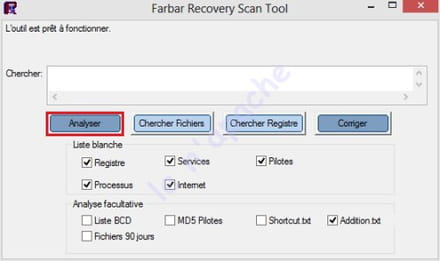
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤-
Bonjour voici les résultats le reste suite
@+ cordialement
# AdwCleaner v5.014 - Rapport créé le 23/10/2015 à 11:50:07
# Mis à jour le 18/10/2015 par Xplode
# Base de données : 2015-10-18.5 [Serveur]
# Système d'exploitation : Windows 10 Home (x64)
# Nom d'utilisateur : NICOLE - NIM
# Exécuté depuis : C:\Users\NICOLE\Downloads\adwcleaner_5.014.exe
# Option : Scanner
# Support : https://toolslib.net/forum- [ Services ] *****
- [ Dossiers ] *****
- [ Fichiers ] *****
- [ DLLs ] *****
- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
- [ Registre ] *****
- [ Navigateurs ] *****
########## EOF - C:\AdwCleaner\AdwCleaner[S2].txt - [607 octets] ##########
-
-
-
-
@Fish66Bjr
excuse voici le texte Addition
https://pjjoint.malekal.com/files.php?id=20151024_n11c14q8x8r7
@
-
-
Contributeur sécuritéBonsoir,
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/do7wqg7m8fx85dt1hpl2cgi3ru7hkkk6pdv5vt6n
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Télécharge: Junkware Removal Tool à partir ce lien : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*] Ferme tout tes navigateurs
[*] Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*] Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
[*] Tuto : http://hackinginterdit.blogspot.fr/2013/02/junkware-removal-tool.html
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
4/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
Bonne soirée
-
Bjr Me revoilà voici le 1er résultat le reste suit
start
CloseProcesses: start
CloseProcesses:
CreateRestorePoint:
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
S3 wfpcapture; \SystemRoot\System32\drivers\wfpcapture.sys [X]
2015-05-30 21:05 - 2015-10-23 11:58 - 0000062 _____ () C:\Users\NICOLE\AppData\Roaming\sp_data.sys
2015-08-08 11:03 - 2015-08-08 11:03 - 0000000 ____H () C:\ProgramData\DP45977C.lfl
2013-05-01 11:11 - 2012-09-07 13:40 - 0000256 _____ () C:\ProgramData\SetStretch.cmd
2013-05-01 11:11 - 2009-07-22 12:04 - 0024576 _____ () C:\ProgramData\SetStretch.exe
2013-05-01 11:11 - 2012-09-07 13:37 - 0000103 _____ () C:\ProgramData\SetStretch.VBS
Task: {05E5E254-1511-4C1E-A068-2B50A4999F6A} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {1CD1DE0F-4857-49F1-90E2-8F3E3B81906A} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {2475AC4A-E948-4864-BE1F-C922B6B31A16} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {834FAAD9-BAD6-4E26-B18D-741A8294F239} - \Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd -> Pas de fichier <==== ATTENTION
Task: {B0482F7D-C811-4D5C-9E83-30862363E793} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
Task: {C6D19C21-18B9-4083-9E58-AFDDC4B7535E} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {C8C2484E-2B0C-42F8-A354-B874DB1FE577} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {D2A60611-E830-42C9-B134-1A85CEC0A4EF} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {DE060938-5881-4FE6-86BA-F766112ED28B} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {E003530A-BEC8-4434-8DF4-22DD383FCE94} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {FF7FCD26-5C09-4A65-A621-D39AEAC2CC95} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
Toolbar: HKU\S-1-5-21-3507101761-2711143210-323578003-1002 -> Pas de nom - {4D02E7E6-5930-4B51-B9B0-9F21B3789401} - Pas de fichier
EmptyTemp:
end
CreateRestorePoint:
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
S3 wfpcapture; \SystemRoot\System32\drivers\wfpcapture.sys [X]
2015-05-30 21:05 - 2015-10-23 11:58 - 0000062 _____ () C:\Users\NICOLE\AppData\Roaming\sp_data.sys
2015-08-08 11:03 - 2015-08-08 11:03 - 0000000 ____H () C:\ProgramData\DP45977C.lfl
2013-05-01 11:11 - 2012-09-07 13:40 - 0000256 _____ () C:\ProgramData\SetStretch.cmd
2013-05-01 11:11 - 2009-07-22 12:04 - 0024576 _____ () C:\ProgramData\SetStretch.exe
2013-05-01 11:11 - 2012-09-07 13:37 - 0000103 _____ () C:\ProgramData\SetStretch.VBS
Task: {05E5E254-1511-4C1E-A068-2B50A4999F6A} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {1CD1DE0F-4857-49F1-90E2-8F3E3B81906A} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {2475AC4A-E948-4864-BE1F-C922B6B31A16} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {834FAAD9-BAD6-4E26-B18D-741A8294F239} - \Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd -> Pas de fichier <==== ATTENTION
Task: {B0482F7D-C811-4D5C-9E83-30862363E793} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
Task: {C6D19C21-18B9-4083-9E58-AFDDC4B7535E} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {C8C2484E-2B0C-42F8-A354-B874DB1FE577} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {D2A60611-E830-42C9-B134-1A85CEC0A4EF} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {DE060938-5881-4FE6-86BA-F766112ED28B} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {E003530A-BEC8-4434-8DF4-22DD383FCE94} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {FF7FCD26-5C09-4A65-A621-D39AEAC2CC95} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
Toolbar: HKU\S-1-5-21-3507101761-2711143210-323578003-1002 -> Pas de nom - {4D02E7E6-5930-4B51-B9B0-9F21B3789401} - Pas de fichier
EmptyTemp:
end -
-
@Fish66Bjr
J'ai omis de te dire que j'avais Windows 10 est ce que ça pose problème car j'ai du mal a télécharger Merci e ton aide et @+ -
Contributeur sécuritéNon pas de problème, l'essentiel refais la procédure correctement puis poste le rapport stp
Aide : https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
@+ -
@Fish66Re je n'arrive pas j'ai essayé plusieurs fois ???mais ça fonctionne pas si tu pouvais me dire comment faire imp écran ci dessous
Merci et @+
?
Désolé, nous ne pouvons pas atteindre cette page.
Essayer- Assurez-vous d'avoir la bonne URL : http://www.malekal.com
- Actualiser la page
- Rechercher les éléments souhaités
?


