Impossible de me débarrasser de www.stshrt (en cache)
Résolu
Bonjour,
Après nettotage avec ADW cleaner, Malwarebytes et analyse complère avec Microsift Securyti essentiel, je n'arrive pas à supprimer ce malware. A chaque fois que j'ouvre une fenêtre avec IE 10, j'ai une fenêtre qui s'ouvre avec " SFR" et impossible de la fermer. Je suis obligé d'éteindre le PC.
Que faire ?? Mon OS est Windows7.
Je vous remercie d'avoir ptis le temps de me lire.
Très cordialement
Après nettotage avec ADW cleaner, Malwarebytes et analyse complère avec Microsift Securyti essentiel, je n'arrive pas à supprimer ce malware. A chaque fois que j'ouvre une fenêtre avec IE 10, j'ai une fenêtre qui s'ouvre avec " SFR" et impossible de la fermer. Je suis obligé d'éteindre le PC.
Que faire ?? Mon OS est Windows7.
Je vous remercie d'avoir ptis le temps de me lire.
Très cordialement
11 réponses
-
Contributeur sécuritéBonjour,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
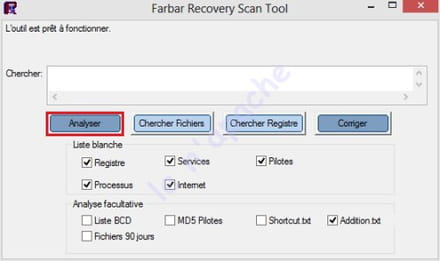
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Contributeur sécuritéRe,
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/x63el9og5aofazqqrgi8n6biep7lyvu8qas1ntwp
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien :https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Nettoyer]
[*]Accepte toutes les réparations proposées
[*]Unrapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
3/
Télécharge: Junkware Removal Tool à partir ce lien : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*] Ferme tout tes navigateurs
[*] Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*] Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
[*] Tuto : http://hackinginterdit.blogspot.fr/2013/02/junkware-removal-tool.html
@+
-
-
Contributeur sécuritéBonjour,
D'accord! :-)
----------
1/
Poste le rapport fixlog.txt de la première étape stp
2/
Télécharge: Junkware Removal Tool à partir ce lien : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*] Ferme tout tes navigateurs
[*] Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*] Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
[*] Tuto : http://hackinginterdit.blogspot.fr/2013/02/junkware-removal-tool.html
@+
-
-
Bonjour
Voici le rapport fixlog.
Je passe à la phse 2.
Cordaielemnt
Santiano62 -
Avec le rapport, c'est mieux :-((
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:08-10-2015
Exécuté par Benjamin (2015-10-10 11:07:52) Run:1
Exécuté depuis C:\Users\Benjamin\Desktop
Profils chargés: UpdatusUser & Benjamin (Profils disponibles: UpdatusUser & Benjamin & Invité)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
Task: {43B2C494-95A3-40AD-BE68-B260F9882F35} - System32\Tasks\BlockAndSurf_wd => C:\Program Files (x86)\BlockAndSurf Corp\BlockAndSurf_wd.exe <==== ATTENTION
Task: {97AE5289-B8DA-444C-BE24-A0E48FCD40FE} - System32\Tasks\{8026931D-B510-4285-915D-655FA2BB6066} => pcalua.exe -a c:\users\benjamin\appdata\local\lollipop\lollipop_04271055.bat
RemoveDirectory: c:\users\benjamin\appdata\local\lollipop
Task: C:\Windows\Tasks\BlockAndSurf_wd.job => C:\Program Files (x86)\BlockAndSurf Corp\BlockAndSurf_wd.exe <==== ATTENTION
GroupPolicy: Restriction - Chrome <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
ProxyServer: [.DEFAULT] => http=127.0.0.1:54034;https=127.0.0.1:54034 [Attention - Possible Proxy Malicieux]
ProxyServer: [S-1-5-21-4114023449-1409351968-120684194-1001] => http=127.0.0.1:12485 [Attention - Possible Proxy Malicieux]
SearchScopes: HKU\.DEFAULT -> {0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9} URL =
SearchScopes: HKU\S-1-5-19 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKU\S-1-5-20 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKU\S-1-5-21-4114023449-1409351968-120684194-1001 -> URL hxxp://search.conduit.com/Results.aspx?ctid=CT3320133&octid=EB_ORIGINAL_CTID&SearchSource=58&CUI=&UM=4&UP=SPA6D780FB-D802-4999-B579-01DFA9AD41BB&q={searchTerms}&SSPV= [Pays NL - 195.78.120.88]
BHO: SNT -> {7766C5F1-A9DB-0BE0-CF3E-495BDE92399F} -> C:\Program Files (x86)\SNT\ctFhmw6atu.x64.dll Pas de fichier
BHO: SNT -> {91CF1119-984D-94F3-A968-46E013FB906A} -> C:\Program Files (x86)\SNT\vOvTbyxf1.x64.dll Pas de fichier
S1 fjbfdnib; \??\C:\Windows\system32\drivers\fjbfdnib.sys [X]
S1 glskxfbk; \??\C:\Windows\system32\drivers\glskxfbk.sys [X]
2015-10-08 21:08 - 2014-09-14 08:48 - 00000000 ____D C:\ProgramData\IIsaver
2015-10-08 21:08 - 2014-09-14 08:48 - 00000000 ____D C:\ProgramData\DowwNSave
2015-10-08 21:06 - 2014-07-13 15:56 - 00000000 ____D C:\ProgramData\Isaaveur
2015-10-04 18:51 - 2014-05-29 13:30 - 00000000 ____D C:\ProgramData\SaveLotss
2015-10-04 18:51 - 2014-04-16 16:58 - 00000000 ____D C:\ProgramData\TakeeTheCoupuon
2015-10-04 18:50 - 2014-07-13 15:46 - 00000000 ____D C:\ProgramData\DOwnSAve
2014-04-25 14:47 - 2014-04-25 14:47 - 1107304 _____ () C:\Users\Benjamin\AppData\Local\nsg3925.tmp
C:\Users\Benjamin\AppData\Local\Temp\37912-89884-adobe-illustrator.exe
C:\Users\Benjamin\AppData\Local\Temp\7F75_HiDefMedia-1.1.12-win32.exe
C:\Users\Benjamin\AppData\Local\Temp\air69D4.exe
C:\Users\Benjamin\AppData\Local\Temp\air7F74.exe
C:\Users\Benjamin\AppData\Local\Temp\airC79E.exe
C:\Users\Benjamin\AppData\Local\Temp\BackupSetup.exe
C:\Users\Benjamin\AppData\Local\Temp\boxore.exe
C:\Users\Benjamin\AppData\Local\Temp\coupish.exe
C:\Users\Benjamin\AppData\Local\Temp\Driver_Pro.exe -
Bonjour
Voici le rapport gégéré par malwaresbytes :
unkware Removal Tool (JRT) by Malwarebytes
Version: 7.6.4 (09.28.2015:1)
OS: Windows 7 Home Premium x64
Ran by Benjamin on 10/10/2015 at 13:45:36,79
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Tasks
~~~ Registry Values
Successfully repaired: [Registry Value] HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Search\\SearchAssistant
~~~ Registry Keys
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\Clients\StartMenuInternet\Torch.XE65SKEZ6QDVYBXJI4WBNTX7FU
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{11111111-1111-1111-1111-110111991162}
~~~ Files
Failed to delete: [File] C:\Users\Benjamin\Appdata\Local\37e4eccafdacf8a8d71d94251bc275fd
~~~ Folders
Successfully deleted: [Empty Folder] C:\Users\Benjamin\Appdata\Local\{5E7FCF08-CD05-4591-BB15-A4C6493F2F40}
Successfully deleted: [Empty Folder] C:\Users\Benjamin\Appdata\Local\{64AEA747-A411-488D-8A19-1AAB627586F8}
Successfully deleted: [Empty Folder] C:\Users\Benjamin\Appdata\Local\{7393923E-A06F-49CF-864C-BD520C3EE5B1}
Successfully deleted: [Empty Folder] C:\Users\Benjamin\Appdata\Local\{9042D751-394A-4B31-AD9B-BA86237C1035}
Successfully deleted: [Empty Folder] C:\Users\Benjamin\Appdata\Local\{A2B67C0F-005A-4ECC-B965-E578A8B79210}
Successfully deleted: [Empty Folder] C:\Users\Benjamin\Appdata\Local\{C81C6239-7FF5-4896-BBCF-E531932175E4}
Successfully deleted: [Empty Folder] C:\Users\Benjamin\Appdata\Local\{CF632625-5134-455A-B883-F354062F5C1F}
Successfully deleted: [Folder] C:\Program Files (x86)\MediaWatchV1
Successfully deleted: [Folder] C:\Program Files (x86)\VideoPlayerV3
Successfully deleted: [Folder] C:\Program Files (x86)\webexpenhancedv1
Successfully deleted: [Folder] C:\ProgramData\Microsoft\Windows\Start Menu\Programs\optimizer pro v3.2
Successfully deleted: [Folder] C:\Users\Benjamin\Appdata\LocalLow\datamngr
Successfully deleted: [Folder] C:\Windows\SysWOW64\amd64
Successfully deleted: [Folder] C:\Windows\SysWOW64\x86
Successfully deleted: [Folder] C:\ProgramData\DigiCOeupon
Successfully deleted: [Folder] C:\Users\Benjamin\Appdata\Local\1978
~~~ Chrome
[C:\Users\Benjamin\Appdata\Local\Google\Chrome\User Data\Default\Preferences] - default search provider reset
[C:\Users\Benjamin\Appdata\Local\Google\Chrome\User Data\Default\Preferences] - Extensions Deleted:
[C:\Users\Benjamin\Appdata\Local\Google\Chrome\User Data\Default\Secure Preferences] - default search provider reset
[C:\Users\Benjamin\Appdata\Local\Google\Chrome\User Data\Default\Secure Preferences] - Extensions Deleted:
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 10/10/2015 at 13:51:34,98
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Cordialement
Santiano62 -
Contributeur sécuritéSalut,
- Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau
à partir: ce lien- Cliquer sur le Bouton Bleu + Nicolas Coolman :

- Pour XP lance ZHPDiag par double clic sur son icône présente sur le bureau
- Pour Vista Windows 7 et Windows 8 clic droit sur le fichier téléchargé et choisis Exécuter en tant qu'administrateur- Une fois le téléchargement achevé
- Clique droit sur l'icone marron clair

- Clique sur scanner

- Un rapport s'affiche sur le bureau héberge sur sosUpload
@+
-
-
Contributeur sécuritéBonjour,
Essais avec ce lien: https://nicolascoolman.eu
-
Bonjour
Voici le lien :
http://upload.sosvirus.net/downloadhibrmcw99buaqf378xopt4xd35pjg557dsnvqndw
Cordialement
Santiano62-
-
@Fish66Bonjour
Voici le nouveau lien.
http://upload.sosvirus.net/download/h68sgrmsghpx3fp5j1gw2xv9py566xrvf9qv4wl0
Cordialement
santiano62
-
-
Contributeur sécuritéSalut,
Désolé, je t'ai envoyé les procédures à effectuer en BBCode.
En HTML voici ce que tu vas effectuer :
1/
/!\ Avertissement /!\,
ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage !
Ce script va cibler certains éléments à supprimer :
[*]Télécharge ZHPFix, exécuter en tant qu'administrateur sous
Windows : 7/8 et Vista
[*] Clique sur ce lien: http://upload.sosvirus.net/download/zqben8ktsrks5rjnokvgzckxmenlppmbcde4nhor
[*] Sur la page qui s'ouvre clique droit et Tout sélectionner
[*] Fais un autre clic droit et choisis Copier
[*]Lance ZHPFix depuis le bureau
[*]Clique sur Importer
[*]Les lignes précedemment copiées doivent être collées dans le cadre
[*]Clique ensuite sur GO
[*]Confirmes les nettoyages des données en cliquant sur Oui
[*] Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
[*] Héberge le rapport ZHPFixReport sur SosUpload ou cjoint.com, puis copie/colle le lien fourni dans ta prochaine réponse.
2/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
3/
Comment se comporte ton PC maintenant ?
Bonne soirée
-
Bonsoir
Voici le rapport.
http://upload.sosvirus.net/download/rcsz87sdobg3efgfg3yaepqrkrp4o2k6iu29yvc0
Je n'ai plus de pages indésirables qui s'affichent et le PCl a l'air plus rapide.
Je te remercie sincèrement pour ton aide. Elle m'a été d'un très grand secours. C'est le PC de mon petit fils de 17 ans qui télécharge sans prendre de précautions malgré mes recommandations. J'ai encore appris à mon niveau.
Encore merci. :-))
@+
Santiano62
-
-
Contributeur sécuritéBonsoir,
Parfait! :-)
Pour finir :- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
-------------
1 rapport (Delfix) à me faire parvenir
Bonne soirée
-
Bonjour
Voici le rapport. J'ai pris bonne note de tes conseils. J'utilise Firefox depuis plus d'un an.
De nouveau je te remercie d'avoir pris le temps de me conseiler et de m'aider.
Très cordialement
# DelFix v1.011 - Rapport créé le 15/10/2015 à 14:16:27
# Mis à jour le 18/08/2015 par Xplode
# Nom d'utilisateur : Benjamin - BENJAMIN-HP
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ZHP
Supprimé : C:\Users\Benjamin\Desktop\Addition.txt
Supprimé : C:\Users\Benjamin\Desktop\adwcleaner_4.201 - Raccourci.lnk
Supprimé : C:\Users\Benjamin\Desktop\Fixlog.txt
Supprimé : C:\Users\Benjamin\Desktop\FRST.txt
Supprimé : C:\Users\Benjamin\Desktop\FRST64.exe
Supprimé : C:\Users\Benjamin\Desktop\JRT.txt
Supprimé : C:\Users\Benjamin\Desktop\ZHPDiag.lnk
Supprimé : C:\Users\Benjamin\Desktop\ZHPDiag.txt
Supprimé : C:\Users\Benjamin\Desktop\ZHPDiag3.exe
Supprimé : C:\Users\Benjamin\Desktop\ZHPFix.exe
Supprimé : C:\Users\Benjamin\Desktop\ZHPFixReport.txt
Supprimé : C:\Users\Public\Desktop\ZHPFix.lnk
Supprimé : C:\Users\Benjamin\Downloads\ZHPDiag3.exe
Supprimé : C:\Users\Benjamin\Downloads\ZHPFix.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #174 [Windows Update | 10/08/2015 17:54:29]
Supprimé : RP #175 [Removed Google Earth Plug-in. | 10/08/2015 19:02:32]
Supprimé : RP #177 [Restore Point Created by FRST | 10/10/2015 09:07:59]
Supprimé : RP #178 [JRT Pre-Junkware Removal | 10/10/2015 11:45:44]
Supprimé : RP #179 [Windows Update | 10/12/2015 16:57:40]
Supprimé : RP #180 [ZHPFix Restore System Point | 10/14/2015 16:15:35]
Supprimé : RP #181 [Supprimé IDT Audio | 10/14/2015 17:08:49]
Supprimé : RP #182 [Windows Update | 10/15/2015 11:54:36]
Nouveau point de restauration créé !
########## - EOF - ##########
-
Contributeur sécuritéSalut,
De rien, sois prudent et bon surf.. :-)
Bonne journée .
-
Bonsoir j'ai le meme soucis et ca fait 1 mois que ces fenêtres apparaissent dès que je clique sur un menu déroulant.
Des onglets qui s'ouvrent de toutes sortes, plan Q, loterie, sondage et j'en passe.....
CCLEANER ne me le supprime pas
J ai beau bloquer les fenêtres rien y fait !
Help me PLEASE