Ordi qui rame enormement....
Bonjour,
J'ai un souci avec mon ordi,il rame de plus en plus , c'est vraiment une catastrophe... quelqu'un avait eu la gentillesse de me guider pour le nettoyer ici il y a un bout de temps,si quelqu'un peut me faire de même ce serait super !
Merci beaucoup
J'ai un souci avec mon ordi,il rame de plus en plus , c'est vraiment une catastrophe... quelqu'un avait eu la gentillesse de me guider pour le nettoyer ici il y a un bout de temps,si quelqu'un peut me faire de même ce serait super !
Merci beaucoup
9 réponses
-
Bonjour/soir,
Quelle est la configuration de ton ordinateur? -
Contributeur sécuritéBonsoir,
1/
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse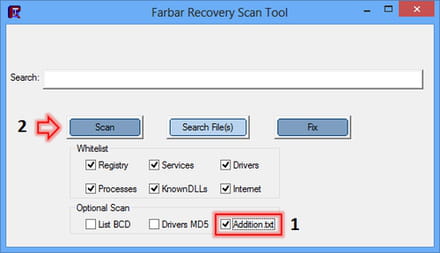
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
-
Oula désolé j'en sais absolument rien par contre ...
-
Pas grave... Peut-être faut-il redonner un coup de jeune à ton ordi, ou alors, si tu penses que c'est un virus derrière tout ça, télécharge MWAVSCAN de eScanAV, qui te permettra de vérifier ton ordi avec des définitions de virus nouvelles d'heure en heure. C'est l'idéal de ce point de vue-là, et en plus il est totalement gratuit.
-
Contributeur sécuritéBonsoir,
Tu peux démarrer pas à pas en commencant par la procédure de ADWCleaner..
==> : https://forums.commentcamarche.net/forum/affich-31995871-ordi-qui-rame-enormement#2
-
Merci pour votre rapidité !
J'ai donc commencé par ADW Cleaner etc ...
Voilà le résultat :
# AdwCleaner v4.204 - Rapport créé le 19/05/2015 à 21:39:34
# Mis à jour le 12/05/2015 par Xplode
# Base de données : 2015-05-12.2 [Serveur]
# Système d'exploitation : Windows 7 Professional Service Pack 1 (x64)
# Nom d'utilisateur : nqnnds - USER-PC
# Exécuté depuis : C:\Users\nqnnds\Downloads\adwcleaner_4.204.exe
# Option : Nettoyer- [ Services ] *****
Service Supprimé : APNMCP- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\apn
Dossier Supprimé : C:\ProgramData\AskPartnerNetwork
Dossier Supprimé : C:\Program Files (x86)\AskPartnerNetwork
Dossier Supprimé : C:\Users\nqnnds\AppData\Local\Temp\apn
Dossier Supprimé : C:\Users\nqnnds\AppData\Local\AskPartnerNetwork
Fichier Supprimé : C:\Users\nqnnds\AppData\Roaming\Mozilla\Firefox\Profiles\mzcxwnn6.default\searchplugins\ask-search.xml- [ Tâches planifiées ] *****
Tâche Supprimée : Dealply
Tâche Supprimée : DealPlyLiveUpdateTaskMachineCore
Tâche Supprimée : DealPlyLiveUpdateTaskMachineUA
Tâche Supprimée : MySearchDial- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\superfish.com
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [ApnTbMon]
Valeur Supprimée : HKLM\SOFTWARE\Policies\Google\Chrome\ExtensionInstallForcelist [1]
Clé Supprimée : HKCU\Software\AskPartnerNetwork
Clé Supprimée : HKLM\SOFTWARE\AskPartnerNetwork
Clé Supprimée : HKU\.DEFAULT\Software\AskPartnerNetwork
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{09854D8E-46B5-057B-5B6E-BFD2A04AD5AB}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{0C516764-8CFC-C2FE-7BB0-A50A646E4DCD}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{4F524A2D-5354-2D53-5045-A758B70C1C01}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{7BCAC0EB-3993-2416-0531-848C39DF8B65}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{86593088-CB6B-8BD7-2277-397C45F99E2D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{D86C82B0-1F02-816A-5F3D-6466F6A67566}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{ac225167-00fc-452d-94c5-bb93600e7d9a}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\7AB5857A57A0687786597A857BFFFFFF
Donnée Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyOverride] - *.offerbox.com;<local>- [ Navigateurs ] *****
-\\ Internet Explorer v10.0.9200.16736
-\\ Mozilla Firefox v37.0.2 (x86 fr)
[mzcxwnn6.default\prefs.js] - Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://www.search.ask.com/?tpid=ORJ-ST-SPE&o=APN11464&pf=V7&trgb=FF&p2=%5EBEA%5EOSJ000%5EYY%5EFR&gct=hp&apn_ptnrs=BEA&apn_dtid=%5EOSJ000%5EYY%5EFR&apn_dbr=ff_35.[...]
[mzcxwnn6.default\prefs.js] - Ligne Supprimée : user_pref("extensions.Y3ZR8mmh5H.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1url.indexOf(\"warnalert11.com\")>-1url.indexOf(\"sumor[...]
[mzcxwnn6.default\prefs.js] - Ligne Supprimée : user_pref("extensions.geu7Yfkj.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1url.indexOf(\"warnalert11.com\")>-1url.indexOf(\"sumorob[...]
[mzcxwnn6.default\prefs.js] - Ligne Supprimée : user_pref("extensions.xpiState", "{\"app-profile\":{\"***@***\":{\"d\":\"C:\\\\Users\\\\nqnnds\\\\AppData\\\\Roaming\\\\Mozilla\\\\Firefox\\\\Profiles\\\\mzcxwnn6.default\\\\ext[...]
AdwCleaner[R0].txt - [59241 octets] - [09/07/2014 15:22:52]
AdwCleaner[R1].txt - [3962 octets] - [19/05/2015 21:34:17]
AdwCleaner[S0].txt - [53547 octets] - [09/07/2014 15:28:50]
AdwCleaner[S1].txt - [3910 octets] - [19/05/2015 21:39:34]
########## EOF - C:\AdwCleaner\AdwCleaner[S1].txt - [3970 octets] ##########
Voici pour le reste :
http://pjjoint.malekal.com/files.php?id=20150519_s12w10c5k5z10
et
http://pjjoint.malekal.com/files.php?id=20150519_z7d12c10c7d9
Merci beaucoup -
Contributeur sécuritéBien! :-)
On poursuit alors :
1/
Depuis le panneau de configuration, désinstalle s'il est possible :
- Ask Toolbar
- Bizzybolt
- Google Update Helper
- Search App by Ask
2/
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)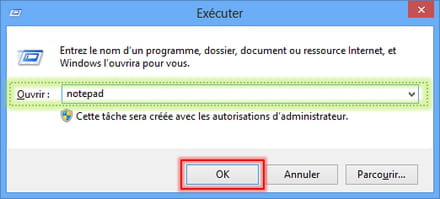
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
BHO: dEal4mE -> {9559CB7C-A041-C5EC-6233-698824D7A20C} -> C:\ProgramData\dEal4mE\wjeY8cK4.x64.dll No File
BHO: EXEcchEckear -> {B7A1F5C3-5FB4-100D-BEF2-911C7B07E859} -> C:\ProgramData\EXEcchEckear\LmgbFZ.x64.dll No File
2013-12-23 04:00 - 2014-03-30 18:30 - 0000171 _____ () C:\Users\nqnnds\AppData\Roaming\WB.CFG
2014-07-02 12:12 - 2014-07-02 12:13 - 0000000 _____ () C:\Users\nqnnds\AppData\Local\{5B5F2D25-5B48-4917-9C10-8B3DF928C2EF}
GroupPolicy: Group Policy on Chrome detected <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
Ask Toolbar (HKLM-x32\...\{4F524A2D-5637-4300-76A7-A758B70C0F01}) (Version: 12.15.1.16 - APN, LLC) <==== ATTENTION [Pays US - 12.15.1.16]
Bizzybolt (HKLM\...\Bizzybolt) (Version: 2013.11.20.184610 - Bizzybolt) <==== ATTENTION
Google Update Helper (x32 Version: 1.3.23.0 - DealPly Technologies Ltd) Hidden <==== ATTENTION
Search App by Ask (HKLM-x32\...\{4F524A2D-5350-4500-76A7-A758B70C1C01}) (Version: 12.28.1.169 - APN, LLC) <==== ATTENTION [Pays US - 12.28.1.169]
Task: {0D77D698-E2E3-4DFE-89CE-DFF673CBC846} - \Plus-HD-4.8-updater No Task File <==== ATTENTION
Task: {187A6AC0-7052-4F7F-B865-386E8047730F} - \weDownload-codedownloader No Task File <==== ATTENTION
Task: {1A0015C2-5070-41B9-BDE4-DAAE4E535797} - \weDownload-updater No Task File <==== ATTENTION
Task: {5C465B41-93F6-4B96-B858-9FB6CD6B2330} - \Plus-HD-4.8-enabler No Task File <==== ATTENTION
Task: {662D357F-B259-4772-BDE1-93E15B919DBA} - \weDownload-chromeinstaller No Task File <==== ATTENTION
Task: {8558B679-AE80-4856-87A2-C8B47E5F0BE9} - \weDownload-enabler No Task File <==== ATTENTION
Task: {90EB2908-1B73-4EAC-BB00-B91B3C4F1535} - \weDownload-firefoxinstaller No Task File <==== ATTENTION
Task: {92F87DD3-F045-4606-9E38-ED863833F533} - \Plus-HD-4.8-firefoxinstaller No Task File <==== ATTENTION
Task: {D107F945-2618-4951-A03E-FCB4B54648E9} - \Plus-HD-4.8-codedownloader No Task File <==== ATTENTION
Task: {DA960AD0-D294-461A-A4F9-ED23343BB62E} - \Plus-HD-4.8-chromeinstaller No Task File <==== ATTENTION
AlternateDataStreams: C:\ProgramData\TEMP:373E1720
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"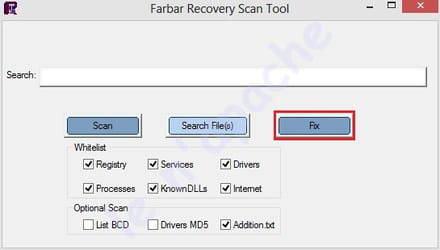
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
3/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
Bonne soirée et à demain
-
Merci encore !
Voilà les resultats :
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 19-05-2015
Ran by nqnnds at 2015-05-20 05:13:33 Run:1
Running from C:\Users\nqnnds\Desktop
Loaded Profiles: nqnnds (Available profiles: nqnnds)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CreateRestorePoint:
BHO: dEal4mE -> {9559CB7C-A041-C5EC-6233-698824D7A20C} -> C:\ProgramData\dEal4mE\wjeY8cK4.x64.dll No File
BHO: EXEcchEckear -> {B7A1F5C3-5FB4-100D-BEF2-911C7B07E859} -> C:\ProgramData\EXEcchEckear\LmgbFZ.x64.dll No File
2013-12-23 04:00 - 2014-03-30 18:30 - 0000171 _____ () C:\Users\nqnnds\AppData\Roaming\WB.CFG
2014-07-02 12:12 - 2014-07-02 12:13 - 0000000 _____ () C:\Users\nqnnds\AppData\Local\{5B5F2D25-5B48-4917-9C10-8B3DF928C2EF}
GroupPolicy: Group Policy on Chrome detected <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
Ask Toolbar (HKLM-x32\...\{4F524A2D-5637-4300-76A7-A758B70C0F01}) (Version: 12.15.1.16 - APN, LLC) <==== ATTENTION [Pays US - 12.15.1.16]
Bizzybolt (HKLM\...\Bizzybolt) (Version: 2013.11.20.184610 - Bizzybolt) <==== ATTENTION
Google Update Helper (x32 Version: 1.3.23.0 - DealPly Technologies Ltd) Hidden <==== ATTENTION
Search App by Ask (HKLM-x32\...\{4F524A2D-5350-4500-76A7-A758B70C1C01}) (Version: 12.28.1.169 - APN, LLC) <==== ATTENTION [Pays US - 12.28.1.169]
Task: {0D77D698-E2E3-4DFE-89CE-DFF673CBC846} - \Plus-HD-4.8-updater No Task File <==== ATTENTION
Task: {187A6AC0-7052-4F7F-B865-386E8047730F} - \weDownload-codedownloader No Task File <==== ATTENTION
Task: {1A0015C2-5070-41B9-BDE4-DAAE4E535797} - \weDownload-updater No Task File <==== ATTENTION
Task: {5C465B41-93F6-4B96-B858-9FB6CD6B2330} - \Plus-HD-4.8-enabler No Task File <==== ATTENTION
Task: {662D357F-B259-4772-BDE1-93E15B919DBA} - \weDownload-chromeinstaller No Task File <==== ATTENTION
Task: {8558B679-AE80-4856-87A2-C8B47E5F0BE9} - \weDownload-enabler No Task File <==== ATTENTION
Task: {90EB2908-1B73-4EAC-BB00-B91B3C4F1535} - \weDownload-firefoxinstaller No Task File <==== ATTENTION
Task: {92F87DD3-F045-4606-9E38-ED863833F533} - \Plus-HD-4.8-firefoxinstaller No Task File <==== ATTENTION
Task: {D107F945-2618-4951-A03E-FCB4B54648E9} - \Plus-HD-4.8-codedownloader No Task File <==== ATTENTION
Task: {DA960AD0-D294-461A-A4F9-ED23343BB62E} - \Plus-HD-4.8-chromeinstaller No Task File <==== ATTENTION
AlternateDataStreams: C:\ProgramData\TEMP:373E1720
EmptyTemp:
end
Processes closed successfully.
Restore point was successfully created.
"HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{9559CB7C-A041-C5EC-6233-698824D7A20C}" => Key deleted successfully.
"HKCR\CLSID\{9559CB7C-A041-C5EC-6233-698824D7A20C}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{B7A1F5C3-5FB4-100D-BEF2-911C7B07E859}" => Key deleted successfully.
"HKCR\CLSID\{B7A1F5C3-5FB4-100D-BEF2-911C7B07E859}" => Key deleted successfully.
C:\Users\nqnnds\AppData\Roaming\WB.CFG => Moved successfully.
C:\Users\nqnnds\AppData\Local\{5B5F2D25-5B48-4917-9C10-8B3DF928C2EF} => Moved successfully.
C:\Windows\system32\GroupPolicy\Machine => Moved successfully.
C:\Windows\system32\GroupPolicy\GPT.ini => Moved successfully.
C:\Windows\SysWOW64\GroupPolicy\GPT.ini => Moved successfully.
"HKLM\SOFTWARE\Policies\Google" => Key deleted successfully.
Ask Toolbar (HKLM-x32\...\{4F524A2D-5637-4300-76A7-A758B70C0F01}) (Version: 12.15.1.16 - APN, LLC) <==== ATTENTION [Pays US - 12.15.1.16] => Error: No automatic fix found for this entry.
Bizzybolt (HKLM\...\Bizzybolt) (Version: 2013.11.20.184610 - Bizzybolt) <==== ATTENTION => Error: No automatic fix found for this entry.
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}\\SystemComponent => value deleted successfully.
Search App by Ask (HKLM-x32\...\{4F524A2D-5350-4500-76A7-A758B70C1C01}) (Version: 12.28.1.169 - APN, LLC) <==== ATTENTION [Pays US - 12.28.1.169] => Error: No automatic fix found for this entry.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{0D77D698-E2E3-4DFE-89CE-DFF673CBC846}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{0D77D698-E2E3-4DFE-89CE-DFF673CBC846}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-4.8-updater" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{187A6AC0-7052-4F7F-B865-386E8047730F}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{187A6AC0-7052-4F7F-B865-386E8047730F}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\weDownload-codedownloader" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{1A0015C2-5070-41B9-BDE4-DAAE4E535797}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1A0015C2-5070-41B9-BDE4-DAAE4E535797}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\weDownload-updater" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{5C465B41-93F6-4B96-B858-9FB6CD6B2330}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{5C465B41-93F6-4B96-B858-9FB6CD6B2330}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-4.8-enabler" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{662D357F-B259-4772-BDE1-93E15B919DBA}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{662D357F-B259-4772-BDE1-93E15B919DBA}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\weDownload-chromeinstaller" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{8558B679-AE80-4856-87A2-C8B47E5F0BE9}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8558B679-AE80-4856-87A2-C8B47E5F0BE9}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\weDownload-enabler" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{90EB2908-1B73-4EAC-BB00-B91B3C4F1535}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{90EB2908-1B73-4EAC-BB00-B91B3C4F1535}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\weDownload-firefoxinstaller" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{92F87DD3-F045-4606-9E38-ED863833F533}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{92F87DD3-F045-4606-9E38-ED863833F533}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-4.8-firefoxinstaller" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{D107F945-2618-4951-A03E-FCB4B54648E9}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{D107F945-2618-4951-A03E-FCB4B54648E9}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-4.8-codedownloader" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{DA960AD0-D294-461A-A4F9-ED23343BB62E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{DA960AD0-D294-461A-A4F9-ED23343BB62E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-4.8-chromeinstaller" => Key deleted successfully.
C:\ProgramData\TEMP => ":373E1720" ADS removed successfully.
EmptyTemp: => Removed 3.3 GB temporary data.
The system needed a reboot.End of Fixlog 05:17:05
Et par contre je n'arrive pas à enregistrer le rapport de Malwarebyte comme vous me l'indiquer! -
Contributeur sécuritéBonjour,
1/Et par contre je n'arrive pas à enregistrer le rapport de Malwarebyte comme vous me l'indiquer!
Est ce que Malwarebytes a détecté des infections ?
Aide pour poster le rapport mbam : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
2/
Télécharger Eset Nod32 :
http://download.eset.com/special/eos/esetsmartinstaller_fra.exe- Lancer le fichier
- Accepter les conditions
- Autoriser le programme à accéder à Internet
- Cliquer sur paramètre avancées pour ouvrir le menu et sélectionner les options (par défaut le scanner analyse votre ordinateur entièrement)
- Téléchargement des signatures
Il est recommandé de désactiver votre antivirus afin de ne pas ralentir le scan et d'afficher des message d'alerte !- Le scan débute dés la fin du téléchargement
- Générer le rapport
- Cliquer sur liste des menaces détectées puis sur exporter dans un fichier texte...
Vous pouvez l'enregistrer sur le bureau en lui donnant un nom. Poster le rapport sur le forum.
Si le rapport n'est pas sur le bureau regarde ici ==> C:\Program Files\EsetOnlineScanner\log.txt
Pour vous aider voici un tuto rédigé par dorgane :
https://www.commentcamarche.net/faq/29643-scanner-en-ligne-avec-eset-nod32
3/
Relance FRST puis héberge les nouveaux rapports .
Bonne journée