Simple vérification de l'état de mon ordinateur
Salut :)
Je vous écrit aujourd'hui car je suis un peu parano, mon ordinateur étant celui de toute la famille, je ne suis pas le seul à l'utiliser, j'aimerais en prendre soin et éviter toute sorte d'infections...Pourriez vous m'aider à savoir si il est infecter ou non s'il vous plait ? Merci :)
Je vous écrit aujourd'hui car je suis un peu parano, mon ordinateur étant celui de toute la famille, je ne suis pas le seul à l'utiliser, j'aimerais en prendre soin et éviter toute sorte d'infections...Pourriez vous m'aider à savoir si il est infecter ou non s'il vous plait ? Merci :)
3 réponses
-
Bonjour , as tu un antivirus ? , si oui lance un scan approfondi , télécharges MALWAREBYTES ANTIMALWARES , installes le et lance le . Télécharges CCLEANER ,installes le et lance le . Télécharges ADWCLEANER ,installes le et lance le .( fais une opération à la fois ).
Commence par ADWCLEANER . -
Contributeur sécuritéBonjour,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Additio<n.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse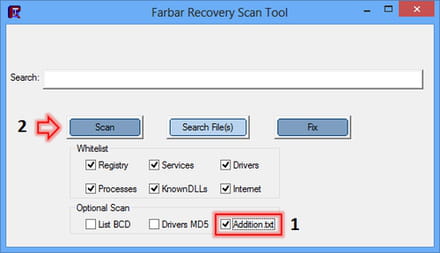
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
-
-
@Fish66FRST : http://pjjoint.malekal.com/files.php?id=20150501_10x15f9f6f7
Addition: http://pjjoint.malekal.com/files.php?id=20150501_c9p11n6n7y9
le mot de passe est "fish"
Merci :)
-
-
Contributeur sécuritéBonsoir,
1/
Tu as avira et des traces de Norton, pour cela utilise ce lien pour désinstaller le dernier:
https://support.norton.com/sp/fr/fr/home/current/solutions/v60392881
2/
Tu as installé des adwares et programmes indésirables sur ton PC.
-------------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
3/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer] ( ou [Nettoyer])
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
4/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)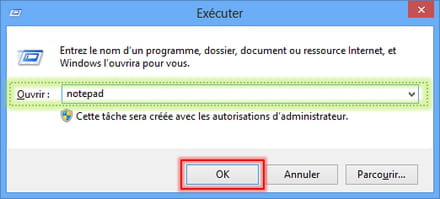
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
HKU\S-1-5-21-3560743689-995262404-3729932675-1001\...\Run: [EpicScale] => C:\ProgramData\EpicScale\0\EpicScale.exe EpicScale StartMinimized
R4 ccSet_NIS; \SystemRoot\system32\drivers\NISx64\1507000.00B\ccSetx64.sys [X]
S3 EagleX64; \??\C:\Windows\system32\drivers\EagleX64.sys [X]
R4 IDSVia64; \??\C:\Program Files (x86)\Norton Internet Security\NortonData\21.1.0.18\Definitions\IPSDefs\20150130.001\IDSvia64.sys [X]
S3 MSICDSetup; \??\D:\CDriver64.sys [X]
S3 NTIOLib_1_0_C; \??\D:\NTIOLib_X64.sys [X]
R4 SRTSPX; \SystemRoot\system32\drivers\NISx64\1507000.00B\SRTSPX64.SYS [X]
R4 SymDS; \SystemRoot\system32\drivers\NISx64\1507000.00B\SYMDS64.SYS [X]
R4 SymEFA; \SystemRoot\system32\drivers\NISx64\1507000.00B\SYMEFA64.SYS [X]
R4 SymEvent; \??\C:\Windows\system32\Drivers\SYMEVENT64x86.SYS [X]
C:\Users\Admin\AppData\Local\Temp\i4jdel0.exe
C:\Users\Admin\AppData\Local\Temp\nvSCPAPI.dll
C:\Users\Admin\AppData\Local\Temp\nvSCPAPI64.dll
C:\Users\Admin\AppData\Local\Temp\nvStereoApiI.dll
C:\Users\Admin\AppData\Local\Temp\nvStInst.exe
C:\Users\Admin\AppData\Local\Temp\SEVINST64x86.EXE
C:\Users\Admin\AppData\Local\Temp\SpOrder.dll
C:\Users\Admin\AppData\Local\Temp\WebCompanionInstaller.exe
C:\Users\Admin\AppData\Local\Temp\{0C55C096-0F1D-4F28-AAA2-85EF591126E7}_NIS_15096.exe
AlternateDataStreams: C:\Users\Invité_2\OneDrive:ms-properties
AlternateDataStreams: C:\Users\Admin\OneDrive:ms-properties
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"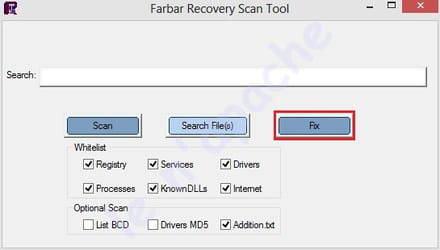
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
Bonne soirée
-
-
Contributeur sécuritéBonjour,
On continue alors :
1/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
2/
Relance FRST depuis le bureau lance l'analyse puis poste les deux nouveaux rapports (FRST et addition)
Bonne journée
-