Problème virus
Bonjour,
Depuis quelque temps il y a des pubs qui apparaissent subitement sur mon navigateur et je trouve mon PC plus lent.
Quelqu'un aurait une solution ?
Merci à celui qui prendra le temps ;)
Depuis quelque temps il y a des pubs qui apparaissent subitement sur mon navigateur et je trouve mon PC plus lent.
Quelqu'un aurait une solution ?
Merci à celui qui prendra le temps ;)
3 réponses
-
Contributeur sécuritéBonsoir,
Tu as installé des adwares et programmes indésirables sur ton PC.
-------------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
Bonne soirée
-
Merci pour ton aide ;)
Voila le rapport :
# AdwCleaner v4.201 - Rapport crÈÈ le 21/04/2015 # 21:34:58
# Mis # jour le 08/04/2015 par Xplode
# Base de donnÈes : 2015-04-20.1 [Serveur]
# SystËme d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Elodie - ELODIE-PC
# ExÈcutÈ depuis : C:\Users\Elodie\Downloads\adwcleaner_4.201.exe
# Option : Nettoyer- [ Services ] *****
[#] Service SupprimÈ : FiwQVKC
[#] Service SupprimÈ : ff148bd5- [ Fichiers / Dossiers ] *****
Dossier SupprimÈ : C:\ProgramData\NetEngine
Dossier SupprimÈ : C:\ProgramData\HpIuscNG
Dossier SupprimÈ : C:\ProgramData\Microsoft\Windows\Start Menu\goforfiles
Dossier SupprimÈ : C:\Program Files (x86)\HomeTab
Dossier SupprimÈ : C:\Windows\SysWOW64\config\systemprofile\AppData\Local\speed browser
Dossier SupprimÈ : C:\Users\Elo\AppData\Local\Boxore
Dossier SupprimÈ : C:\Users\Elo\AppData\Local\Google\Chrome\User Data\Default\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
Dossier SupprimÈ : C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
Dossier SupprimÈ : C:\Users\Les gens !!\AppData\Local\Google\Chrome\User Data\Default\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
Fichier SupprimÈ : C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_licjnkifamhpbaefhdpacpmihicfbomb_0.localstorage
Fichier SupprimÈ : C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_licjnkifamhpbaefhdpacpmihicfbomb_0.localstorage-journal
Fichier SupprimÈ : C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_pbpohikckhbcljgombipcdoinkaedlfa_0.localstorage
Fichier SupprimÈ : C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_pbpohikckhbcljgombipcdoinkaedlfa_0.localstorage-journal
Fichier SupprimÈ : C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_st.chatango.com_0.localstorage
Fichier SupprimÈ : C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_st.chatango.com_0.localstorage-journal- [ T'ches planifiÈes ] *****
T'che SupprimÈe : NetEngine- [ Raccourcis ] *****
- [ Registre ] *****
Valeur SupprimÈe : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [fmconverter@gmail.com]
ClÈ SupprimÈe : HKLM\SOFTWARE\Google\Chrome\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
ClÈ SupprimÈe : [x64] HKLM\SOFTWARE\Google\Chrome\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
ClÈ SupprimÈe : HKLM\SOFTWARE\134b8bff-53d4-b75b-3d68-c04ef6276374
Valeur SupprimÈe : HKLM\SOFTWARE\Policies\Google\Chrome\ExtensionInstallForcelist [1]
ClÈ SupprimÈe : HKCU\Software\Local AppWizard-Generated Applications
ClÈ SupprimÈe : HKLM\SOFTWARE\SpeedBit
ClÈ SupprimÈe : HKU\.DEFAULT\Software\Boxore
ClÈ SupprimÈe : HKU\.DEFAULT\Software\IBUpdaterService
ClÈ SupprimÈe : HKU\.DEFAULT\Software\MozillaPlugins\boxore.com/BoxorePlugin
ClÈ SupprimÈe : HKU\.DEFAULT\Software\Local AppWizard-Generated Applications
ClÈ SupprimÈe : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{7D41BC10-F03E-41EB-8E2D-B7006948332F}
ClÈ SupprimÈe : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\2B0DA5D75B5B33B4B83724742699814F
ClÈ SupprimÈe : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\C506B89D971FBA3418F37674F3BC1244
ClÈ SupprimÈe : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FEA78903E905F6C41BA2E3CC615507CA- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17728
-\\ Mozilla Firefox v
[Solo_588476\prefs.js] - Ligne SupprimÈe : user_pref("HomeTab_6533.global.CurrentSearchEngineSelection", "US: United States of America");
-\\ Google Chrome v42.0.2311.90
[C:\Users\Elo\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : mkfokfffehpeedafpekjeddnmnjhmcmk
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - SupprimÈe [Search Provider] : hxxp://nortonsafe.search.ask.com/web?q={searchTerms}&o=APN10506&l=dis&prt=NIS&chn=retail&geo=FR&ver=21&locale=fr_FR&gct=sb&qsrc=2869
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : bkomkajifikmkfnjgphkjcfeepbnojok
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : coljhboelhlkbgaaolcngflenaggpeao
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : dlfienamagdnkekbbbocojppncdambda
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : eppeebfgcgojgpffkdcpiljephjaboki
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : fcljdicbcnmfhekdcaobgbpjjifniemh
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : ifohbjbgfchkkfhphahclmkpgejiplfo
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : ihflimipbcaljfnojhhknppphnnciiif
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : jbolfgndggfhhpbnkgnpjkfhinclbigj
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : kmedakdfngfmagjlndeckcbfcmidlbio
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : mkfokfffehpeedafpekjeddnmnjhmcmk
[C:\Users\Elodie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Default_Search_Provider_Data] :
[C:\Users\Les gens !!\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - SupprimÈe [Extension] : mkfokfffehpeedafpekjeddnmnjhmcmk
AdwCleaner[R0].txt - [88528 octets] - [17/03/2015 19:04:25]
AdwCleaner[R1].txt - [21186 octets] - [21/04/2015 21:32:54]
AdwCleaner[S0].txt - [84523 octets] - [17/03/2015 19:08:03]
AdwCleaner[S1].txt - [6176 octets] - [21/04/2015 21:34:58]
########## EOF - C:\AdwCleaner\AdwCleaner[S1].txt - [6236 octets] ########## -
Contributeur sécuritéBonjour,
Etape 1 :
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer] ( ou [Nettoyer])
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
Etape 2 :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Additio<n.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse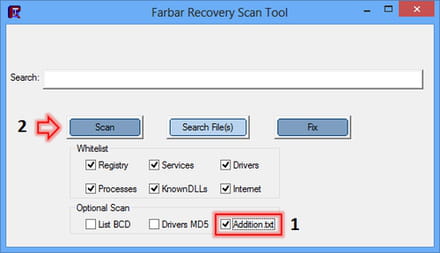
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
Bonne journée