Transformation de programmes en raccourcis inutilisable

Bonjour,
Depuis quelques temps certains programme de mon PC deviennent des fichiers .EXE blanc et inutilisable. Par exemple GOM Player, Steam, Origin, ou bien encore des exécuteurs de jeu. Lorsque je désire lancer le programme une fenêtre s'ouvre et m'indique " l'élément "nom du programme" auquel ce raccourci renvoie à été modifié ou déplacé si bien qu'il ne fonctionne plus correctement. Voulez vous supprimer ce raccourci?"
Je suis absolument sure de n'avoir rien bouger sur mon PC.
Je suis totalement perdue, en plus il me semble que le problème "infecte" de plus en plus de programmes. J'ai lancé des scans d'antivirus qui n'ont rien donner...
De plus rien de suspect dans ma corbeille.
Merci d'avance pour votre aide :).
Depuis quelques temps certains programme de mon PC deviennent des fichiers .EXE blanc et inutilisable. Par exemple GOM Player, Steam, Origin, ou bien encore des exécuteurs de jeu. Lorsque je désire lancer le programme une fenêtre s'ouvre et m'indique " l'élément "nom du programme" auquel ce raccourci renvoie à été modifié ou déplacé si bien qu'il ne fonctionne plus correctement. Voulez vous supprimer ce raccourci?"
Je suis absolument sure de n'avoir rien bouger sur mon PC.
Je suis totalement perdue, en plus il me semble que le problème "infecte" de plus en plus de programmes. J'ai lancé des scans d'antivirus qui n'ont rien donner...
De plus rien de suspect dans ma corbeille.
Merci d'avance pour votre aide :).
5 réponses
-
Okey', moi et ma panique... J'avais pas vu qu'ils y avait d'autres sujets similaire et que c'est donc un virus.
Je n'ai malheureusement aucune idée de comment il a attérit sur mon PC.
Et j'ai toujours aucune idée de comment le bouter hors de mon ordi ^^ -
Contributeur sécuritéBonjour,
Telecharge et installe : ICI<<< ou encore : [htt:p//general-changelog-team.fr/telechargements/logiciels/viewdownload/80-outils-de-el-desaparecido/32-usbfix >>> ICI <<<]
(!) Branche tes sources de données externes à ton PC, (clé USB, disque dur externe, etc...) susceptibles d'avoir été infectés sans les ouvrir- Double clique sur le raccourci UsbFix sur ton Bureau (clique droit avec la souris
:exécuter en tant qu'administrateur pour vista/seven), l'installation se fera
automatiquement
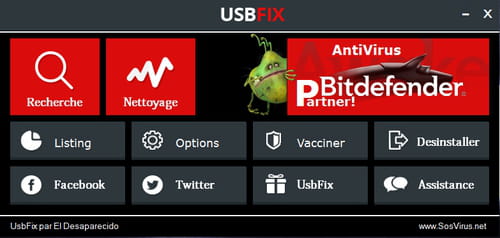
- Clique sur "Recherche"
- Laisse travailler l'outil
- A la fin, le rapport va s'afficher : poste le dans ta prochaine réponse (il est aussi https://www.usb-antivirus.com/download/usbfix/
osauvegardé a la racine du disque dur : C:\UsbFix.txt )
-------> Aide : https://www.usb-antivirus.com/fr/2013/09/tutoriel-usbfix-nettoyage/
@+
-
Merci beaucoup de prendre du temps :).
Alors voici le rapport: https://www.usb-antivirus.com/product/usbfix-premium/
Merci encore. -
-
Rapport nettoyage:
https://www.usb-antivirus.com/product/usbfix-premium/
-
Contributeur sécuritéBien! :-)
Si tu veux vérifier si ton PC est encore infecté, fais ceci stp :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
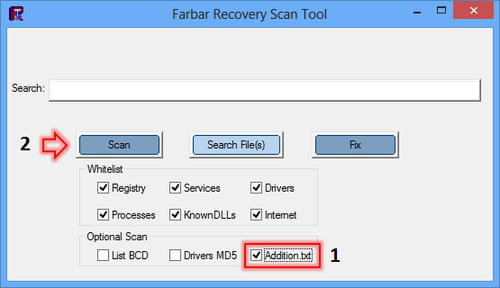
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse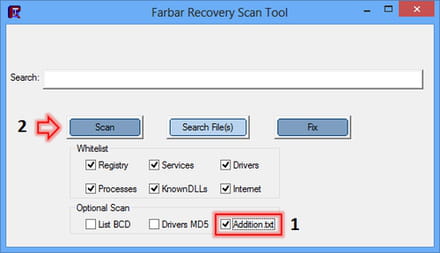
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Alors pour le rapport FRST.txt : https://pjjoint.malekal.com/files.php?id=20150317_s12e6i5b8o8
Et pour Addition.txt: https://pjjoint.malekal.com/files.php?id=20150317_f8z10r10j10y7
Merci :)
-
-
Contributeur sécuritéLa seule chose à remarquer : les extensions parasites installés (asksearch,..)
--------------
1/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/]cjoint.com
[*]Copie/Colle le lien généré dans ta réponse.
2/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
@+
-
Rapport ZHP: https://pjjoint.malekal.com/files.php?id=20150317_g5k11x15f6i13
Rapport MBAM: Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 17/03/2015
Heure de l'examen: 16:16:42
Fichier journal:
Administrateur: Oui
Version: 0.00.0.0000
Base de données Malveillants: v2015.03.17.05
Base de données Rootkits: v2015.02.25.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Le Monstre
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 358931
Temps écoulé: 10 min, 16 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux detecté)
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 0
(Aucun élément malicieux detecté)
Valeurs du Registre: 0
(Aucun élément malicieux detecté)
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 0
(Aucun élément malicieux detecté)
Fichiers: 0
(Aucun élément malicieux detecté)
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end) -
-
-
-
Capture d'écran: https://pjjoint.malekal.com/files.php?id=20150317_x5s8e14v12r5
Non, seulement certains.
-
Contributeur sécuritéTu peux faire ceci :
- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
@+
-
Je l'ai déjà fait mais je j'ai recommencé:
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 17/03/2015
Heure de l'examen: 22:59:29
Fichier journal:
Administrateur: Oui
Version: 2.00.4.1028
Base de données Malveillants: v2015.03.17.07
Base de données Rootkits: v2015.02.25.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Le Monstre
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 360441
Temps écoulé: 13 min, 5 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Activé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux detecté)
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 0
(Aucun élément malicieux detecté)
Valeurs du Registre: 0
(Aucun élément malicieux detecté)
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 0
(Aucun élément malicieux detecté)
Fichiers: 0
(Aucun élément malicieux detecté)
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end)