Supprimer Zombie news
Résolu
Je souhaite qu'une personne puisse m'aider pour supprimer définitivement Zombie news.
J'ai suivi les conseils de Malekal_morte- du 7 janv. 2015 à 19:46.
Telechargé AdwCleaner, copié le rapport.
généré et copie les trois rapports FRST :
Voila ou j'en suis, et là s'arréte mes compétences.
Merci de votre aide
Je suis sur PC / windows 7 - 64 bits
J'ai suivi les conseils de Malekal_morte- du 7 janv. 2015 à 19:46.
Telechargé AdwCleaner, copié le rapport.
généré et copie les trois rapports FRST :
- FRST.txt
- Shortcut.txt
- Additionnal.txt
Voila ou j'en suis, et là s'arréte mes compétences.
Merci de votre aide
Je suis sur PC / windows 7 - 64 bits
8 réponses
-
Contributeur sécuritéBonsoir,
Tu n'as pas encore posté les rapports de FRST ?
-------------------
Pour avancer fais ceci stp :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
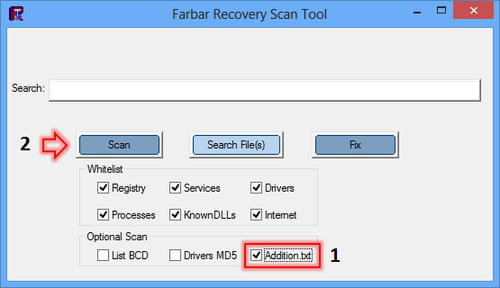
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
Bonne soirée
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Bonsoir,
Voici les liens pour les rapports
Rapport ADWCleaner
https://pjjoint.malekal.com/files.php?read=20150227_m7d15i8d7w6
FRST.txt
https://pjjoint.malekal.com/files.php?id=FRST_20150227_u9e8e12v12l7
Addition.txt
https://pjjoint.malekal.com/files.php?id=20150227_q13z5c13d15h5
Shortcut.txt
https://pjjoint.malekal.com/files.php?id=20150227_n6b15b8q7q7 -
Contributeur sécuritéBonsoir,
On continue alors :
1/
Voici la correction à effectuer avec FRST.
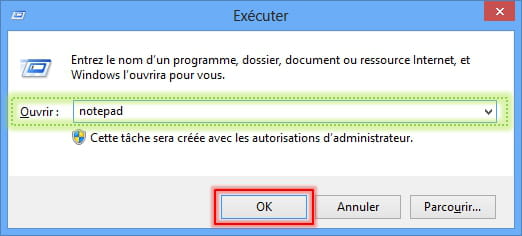
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
() C:\Users\E3CI\AppData\Roaming\FD318795-1424512648-11E2-A156-9A8CBF0CF001\nsd7AB4.tmpfs
S4 toqukozi; C:\Users\E3CI\AppData\Roaming\FD318795-1424512648-11E2-A156-9A8CBF0CF001\jnsdB402.tmp [90624 2015-02-21] () [File not signed]
R2 gusomybu; C:\Users\E3CI\AppData\Roaming\FD318795-1424512648-11E2-A156-9A8CBF0CF001\nsd7AB4.tmpfs [X]
2015-02-27 18:00 - 2015-02-27 18:00 - 00000000 ____D () C:\Users\E3CI\AppData\Local\ZombieNews
2015-02-21 09:57 - 2015-02-25 11:14 - 00000000 ____D () C:\Users\E3CI\AppData\Roaming\FD318795-1424512648-11E2-A156-9A8CBF0CF001
2015-02-21 09:52 - 2015-02-21 09:57 - 00000000 ____D () C:\Program Files (x86)\Software
2015-02-21 09:52 - 2015-02-21 09:52 - 00000000 ____D () C:\Users\E3CI\AppData\Local\Software
2015-02-03 16:18 - 2015-02-03 16:18 - 05000286 _____ (Doctor PC) C:\Users\E3CI\AppData\Roaming\DoctorPCSetup.exe
2015-02-23 17:26 - 2015-01-25 17:12 - 00000365 _____ () C:\Users\E3CI\AppData\Roaming\VGDBHP
2015-02-23 17:26 - 2015-01-25 17:12 - 00000365 _____ () C:\Users\E3CI\AppData\Roaming\KQBAIA
2015-02-03 16:18 - 2015-02-03 16:18 - 5000286 _____ (Doctor PC) C:\Users\E3CI\AppData\Roaming\DoctorPCSetup.exe
2015-01-25 17:12 - 2015-02-23 17:26 - 0000365 _____ () C:\Users\E3CI\AppData\Roaming\KQBAIA
2015-01-25 17:12 - 2015-02-23 17:26 - 0000365 _____ () C:\Users\E3CI\AppData\Roaming\VGDBHP
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"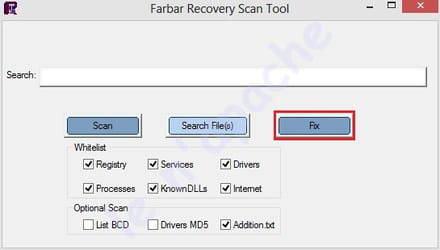
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
3/
Je te conseille de désinstaller Doctor PC
Bonne soirée
-
Bonsoir FISH66,
Merci pour ces explications claires et précises.
Ci desous joint le rapport du journanl Malwarebytes
Bonne soirée
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 2015-02-28
Heure de l'examen: 00:33:53
Fichier journal:
Administrateur: Oui
Version: 2.00.4.1028
Base de données Malveillants: v2015.02.27.08
Base de données Rootkits: v2015.02.25.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: E3CI
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 344629
Temps écoulé: 11 min, 54 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Activé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux detecté)
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 0
(Aucun élément malicieux detecté)
Valeurs du Registre: 0
(Aucun élément malicieux detecté)
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 0
(Aucun élément malicieux detecté)
Fichiers: 0
(Aucun élément malicieux detecté)
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end)-
Contributeur sécurité
-
@Fish66Bonsoir désolé pour mon manque d'assiduité, j'ai un doute sur le rapport que tu demande ci joint le lien en espérant qu'il s'agisse du bon ?https://pjjoint.malekal.com/files.php?id=20150228_p14n14c7v14z5
-
-
Contributeur sécuritéBonjour,
1/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
2/
Est ce zombie est encore présent ?
Bonne journée.
-
Bonsoir,
Réinitialisation faite du navigateur.
Zombie news n'est plus apparu depuis la mise en application de tes conseils.
Un grand merci à toi.
Reste-t-il une etape pour parfaire le nettoyage?
Dois-je garder ou supprimer certains des logiciels installés?
Bonne soirée -
Contributeur sécuritéBonsoir,
Parfait! :-)
------------
Pour finir:
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système- Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
- Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
- Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
- le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre- Télécharge et installe CCleaner version Slim
- Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
- Avancé et décoche la case Effacer uniquement les fichiers etc....
- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
- Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
- Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT
==> Adblock plus
Google chrome :
==> WOT
==> Adblock plus
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :- Les dangers du Peer-To-Peer, Emule etc..
- Comment Sécuriser son ordinateur...
- Pourquoi et comment je me fais infecter
- pourquoi maintenir son navigateur à jour
Bonne soirée -
Bonsoir,
Voila le rapport Delfix
# DelFix v10.9 - Rapport créé le 02/03/2015 à 21:56:22
# Mis à jour le 27/02/2015 par Xplode
# Nom d'utilisateur : E3CI - E3CI-HP8770W
# Système d'exploitation : Windows 7 Professional Service Pack 1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\E3CI\Desktop\Addition.txt
Supprimé : C:\Users\E3CI\Desktop\Fixlog.txt
Supprimé : C:\Users\E3CI\Desktop\FRST.txt
Supprimé : C:\Users\E3CI\Desktop\FRST64.exe
Supprimé : C:\Users\E3CI\Desktop\Shortcut.txt
Supprimé : C:\Users\E3CI\Downloads\adwcleaner_4.111.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #176 [Windows Update | 02/12/2015 10:49:50]
Supprimé : RP #177 [Windows Update | 02/12/2015 18:45:44]
Supprimé : RP #178 [Windows Update | 02/16/2015 07:53:41]
Supprimé : RP #179 [Windows Update | 02/16/2015 23:38:45]
Supprimé : RP #180 [Windows Update | 02/17/2015 08:16:36]
Supprimé : RP #181 [Windows Update | 02/20/2015 14:09:52]
Supprimé : RP #182 [Microsoft Visual C++ 2012 Redistributable (x86) - 11.0.61030 | 02/21/2015 08:53:14]
Supprimé : RP #183 [Removed Boxore Client | 02/21/2015 08:56:18]
Supprimé : RP #184 [Microsoft Visual C++ 2012 Redistributable (x86) - 11.0.61030 | 02/21/2015 09:07:24]
Supprimé : RP #185 [Microsoft Visual C++ 2012 Redistributable (x86) - 11.0.61030 | 02/22/2015 18:24:14]
Supprimé : RP #186 [avast! antivirus system restore point | 02/23/2015 14:52:45]
Supprimé : RP #187 [Windows Update | 02/23/2015 17:04:37]
Supprimé : RP #188 [Windows Update | 02/25/2015 17:07:58]
Supprimé : RP #189 [Windows Update | 02/25/2015 23:05:21]
Supprimé : RP #190 [Windows Update | 03/02/2015 07:34:32]
Nouveau point de restauration créé !
########## - EOF - ##########
Bonne soirée