Desinstaller mcafee
Résolu
Bonjour,
Après l'installation d'un logiciel , Mcafee c'est installé sur mon ordinateur , j'ai donc désinstalle depuis programme et fonctionnalité mais l'icône Mcafee est toujours présente sur mon bureau , lorsque je clique dessus il me lance une mise à jour , mais dans programme et fonctionnalité il n'y apparait plus .
comment me débarrasser de cette icône?
En vous remerciant par avance.
http://cjoint.com/?EApm21XaMGL
17 réponses
-
http://cjoint.com/?EApm21XaMGL
-
J'imagine que l'icône sur ton bureau n'est que l'exécutable que tu as téléchargé. Supprime le et c'est réglé.
Par sécurité tu peux toujours lancer un scan Adwcleaner et CCleaner.
Par ailleurs quand tu installes des programmes pense à lire avant de cliquer sur suivant, c'est courant que les développeurs incluent des programmes parasites à des fins de publicités dans leur installation.
EDIT: Effectivement tu as des process mcaffee qui tournent. Désinstalle le depuis les programmes et lance un cleaning comme je t'ai dis ci-dessous. -
Mcafee je ne peux plus le désinstaller par programme .... le logiciel en question c'est celui de mon imprimante hp (je dois tout de même tout desinstaller ?).
voici Adwwcleaner
# AdwCleaner v4.107 - Rapport créé le 15/01/2015 à 13:00:42
# Mis à jour le 07/01/2015 par Xplode
# Database : 2015-01-13.2 [Live]
# Système d'exploitation : Windows Vista (TM) Home Premium Service Pack 2 (32 bits)
# Nom d'utilisateur : sandra - PC-DE-SANDRA
# Exécuté depuis : C:\Users\sandra\Downloads\AdwCleaner-4.107.exe
# Option : Scanner
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Présent : C:\Program Files\NCH Software
Dossier Présent : C:\ProgramData\Babylon
Dossier Présent : C:\ProgramData\NCH Software
Dossier Présent : C:\Users\sandra\AppData\Local\Babylon
Dossier Présent : C:\Users\sandra\AppData\Local\Google\Chrome\User Data\Default\Extensions\elchiiiejkobdbblfejjkbphbddgmljf
Dossier Présent : C:\Users\sandra\AppData\Roaming\Babylon
Dossier Présent : C:\Users\sandra\AppData\Roaming\NCH Software
Dossier Présent : C:\Users\sandra\AppData\Roaming\OpenCandy
Fichier Présent : C:\Users\sandra\AppData\Roaming\Mozilla\Firefox\Profiles\pfe2wsle.default\searchplugins\softonic.xml
Fichier Présent : C:\Users\sandra\AppData\Roaming\Mozilla\Firefox\Profiles\pfe2wsle.default\user.js
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Présente : HKCU\Software\Conduit
Clé Présente : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{BE915B06-523F-446A-B8B6-92F561B04E37}
Clé Présente : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{D82E2950-B517-45C4-8435-7E733865F113}
Clé Présente : HKCU\Software\Microsoft\Windows\CurrentVersion\App Management\ARPCache\Softonic
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{7ABBFE1C-E485-44AA-8F36-353751B4124D}
Clé Présente : HKLM\SOFTWARE\Classes\d
Clé Présente : HKLM\SOFTWARE\Classes\Prod.cap
Clé Présente : HKLM\SOFTWARE\Conduit
Clé Présente : HKLM\SOFTWARE\Google\Chrome\Extensions\bopakagnckmlgajfccecajhnimjiiedh
Clé Présente : HKLM\SOFTWARE\Google\Chrome\Extensions\bpegkgagfojjbcpkihigfmkojdmmimdf
Clé Présente : HKLM\SOFTWARE\Google\Chrome\Extensions\ehgldbbpchgpcfagfpfjgoomddhccfgh
Clé Présente : HKLM\SOFTWARE\Uniblue
Donnée Présente : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - c:\progra~2\browse~1\261125~1.80\{c16c1~1\browse~1.dll
***** [ Navigateurs ] *****
-\\ Internet Explorer v9.0.8112.16599
-\\ Mozilla Firefox v35.0 (x86 fr)
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.admin", false);
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.aflt", "OC");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.appId", "{7ABBFE1C-E485-44AA-8F36-353751B4124D}");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.autoRvrt", "false");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.dfltLng", "fr");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.dfltSrch", true);
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.dnsErr", true);
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.excTlbr", false);
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.ffxUnstlRst", false);
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.hmpg", true);
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.hmpgUrl", "hxxp://search.softonic.com/MOY00621/tb_v1?SearchSource=13&cc=&mi=34d74fab000000000000001a9219c5e1");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.id", "34d74fab000000000000001a9219c5e1");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.instlDay", "16035");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.instlRef", "MOY00621");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.newTab", true);
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.newTabUrl", "hxxp://search.softonic.com/MOY00621/tb_v1/?SearchSource=15&cc=&mi=34d74fab000000000000001a9219c5e1");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.prdct", "Softonic");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.prtnrId", "softonic");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.rvrt", "false");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.smplGrp", "none");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.srchPrvdr", "Search the web (Softonic)");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.tlbrId", "opencandy2013");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.tlbrSrchUrl", "hxxp://search.softonic.com/MOY00621/tb_v1?SearchSource=1&cc=&mi=34d74fab000000000000001a9219c5e1&q=");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.vrsn", "1.8.21.14");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.vrsnTs", "1.8.21.1416:24:24");
[pfe2wsle.default] - Ligne Trouvée : user_pref("extensions.Softonic.vrsni", "1.8.21.14");
-\\ Google Chrome v
*************************
AdwCleaner[R0].txt - [2056 octets] - [27/10/2013 18:59:33]
AdwCleaner[R1].txt - [5163 octets] - [15/01/2015 13:00:42]
AdwCleaner[S0].txt - [2086 octets] - [27/10/2013 19:02:46]
########## EOF - C:\AdwCleaner\AdwCleaner[R1].txt - [5283 octets] ########## -
Bon adwcleaner aura l'avantage de t'avoir cleané quelques adware.
Essaie d'utiliser appremover pour supprimer mcafee -
ContributeurSalut,
Bon adwcleaner aura l'avantage de t'avoir cleané quelques adware.
Adwcleaner a juste trouvé pour le moment.
Après avoir scanné, il faut choisir l'option "Nettoyer" ;)
-- -
chose faite j'ai nettoyer ''du coup'' :)
-
Contributeursalut
pour rajouter , pour supprimer McAfee correctement il faut utiliser son outil :
M.P.C.R
ensuite ce qui reste il faut les supprimer manuellement ....
Mais cela ne dois pas t'empêcher de finir cette désinfection car tu as l'air d'avoir quelques soucis ......
Les questions montrent l'étendue de l'esprit , les réponses : sa finesse
Il y a toujours quelqu'un qui sait ce que tu ne sais pas *Helper* *Contributeur/Sécurité* -
bonjour voila mcafee propose un outil de désinstallation sur cette page
https://service.mcafee.com/webcenter/portal/cp/home/articleview?articleId=TS101331
et voila l'outil
http://download.mcafee.com/products/licensed/cust_support_patches/MCPR.exe
La vie ce n'est pas comme tu la vis , mais simplement comment tu te la racontes ! -
déjà fait par son site mcafee mais en vain.
appremover ne voit que avira et malwarebyte-
-
@buckhulkchose faite et en voici le lien . merci http://cjoint.com/?EApoDFaqUET
-
-
ContributeurIl faut savoir que Vista ne sera plus mis à jour (comme XP avant) le 11 avil 2017 :
regarde ICI
Tu as java à mettre à jour :Pour java :
- Java
ensuite passe ce script :
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!
/!\ Double Avertissement /!\
.
Ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.3D558E2572EDF52FAD098AF2534B4E20] - (.McAfee, Inc. - McAfee Security Scanner Scheduler.) -- C:\Program Files\McAfee Security Scan\3.8.150\SSScheduler.exe [279456] [PID.2396] => McAfee, Inc
M2 - MFEP: RegExtension {e4f94d1e-2f53-401e-8885-681602c0ddd8} . (...) -- C:\ProgramData\McAfee Security Scan\Extensions\{e4f94d1e-2f53-401e-8885-681602c0ddd8}.xpi => McAfee, Inc
P2 - FPN:Firefox Plugin Navigator . (.BitComet - BitCometAgent v1.30 for Firefox.) -- C:\Program Files\Mozilla Firefox\Plugins\npBitCometAgent.dll =>P2P.BitComet
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{71576546-354D-41C9-AAE8-31F2EC22BF0D} Clé orpheline => WOT Web Of Trust / PUP.BearShare
O4 - GS\Desktop [Public]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Program Files\uTorrent\uTorrent.exe =>P2P.BitTorrent
[MD5.00000000000000000000000000000000] [APT] [{1E6A08C2-08AA-40F1-A61C-612EA01BF66F}] (...) -- C:\Users\sandra\Downloads\HP_Vista_MFP_Ph1.exe (.not file.) [0] => Fichier absent
[MD5.00ACD1175A9F5D63E379530402510962] [APT] [{3B184F5C-8899-418C-AFEC-BC2AE181A12E}] (.KL Soft (www.kl-soft.com).) -- C:\HAUPPA~1\WINTV6~1.6B\Setup.exe [990208]
[MD5.00000000000000000000000000000000] [APT] [{D739EB9E-A603-4FD2-89EB-044013CB81A0}] (...) -- C:\Users\sandra\Downloads\android-sdk-r06-windows_1279799797\android-sdk-windows\SDK Setup.exe (.not file.) [0] => Fichier absent
O39 - APT: - (..) -- C:\Windows\Tasks\WebReg Photosmart C5100 series.job [310]
O39 - APT: - (..) -- C:\Windows\System32\Tasks\WebReg Photosmart C5100 series [310]
[HKCU\Software\BitComet] =>P2P.BitComet
[HKCU\Software\?? ?? ???? ????? ??? ?? ????]
O43 - CFD: 27/03/2013 - 13:57:23 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PI Free Player
O43 - CFD: 11/07/2012 - 18:50:48 - [] ----D C:\Users\sandra\AppData\Roaming\BitComet =>P2P.BitComet
O43 - CFD: 22/10/2012 - 21:24:38 - [0] ----D C:\Users\sandra\AppData\Roaming\Ocgoil
O43 - CFD: 07/07/2012 - 19:54:03 - [0] ----D C:\Users\sandra\AppData\Roaming\Olah
O87 - FAEL: "TCP Query User{9A38834A-08B5-497E-B169-111827402A32}C:\program files\utorrent\utorrent.exe" | In - Public - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\program files\utorrent\utorrent.exe =>P2P.BitTorrent
O87 - FAEL: "UDP Query User{7E513118-88D1-4DA1-8105-EEF30B56FA9A}C:\program files\utorrent\utorrent.exe" | In - Public - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\program files\utorrent\utorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{43CE7078-7231-4A71-BCBF-EA4292A60EA6}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Program Files\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{8FE2123F-45FD-4738-A462-55AA05A40C28}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Program Files\uTorrent\uTorrent.exe =>P2P.BitTorrent
SS - | Demand 09/04/2014 235696 | (McComponentHostService) . (.McAfee, Inc..) - C:\Program Files\McAfee Security Scan\3.8.150\McCHSvc.exe => McAfee, Inc
C:\Users\sandra\AppData\Roaming\BitComet =>P2P.BitComet^
[HKCU\Software\BitComet] =>P2P.BitComet^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels Tutoriels officiels
et tu me referas un ZHPDiag pour vérification
Merci
-
Tout d'abord merci pour votre aide .
voici le fix
Rapport de ZHPFix 2014.10.24.12 par Nicolas Coolman, Update du 24/10/2014
Fichier d'export Registre :
Run by sandra at 15/01/2015 15:49:52
High Elevated Privileges : OK
Windows Vista Home Premium Edition, 32-bit Service Pack 2 (Build 6002)
Corbeille vidée (00mn 15s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Clés du Registre ==========
SUPPRIMÉ: [HKLM\SOFTWARE\Classes\CLSID\{71576546-354D-41C9-AAE8-31F2EC22BF0D}]
SUPPRIMÉ: HKCU\Software\BitComet
SUPPRIMÉ: Service: McComponentHostService
========== Valeurs du Registre ==========
SUPPRIMÉ: RegExtension: {e4f94d1e-2f53-401e-8885-681602c0ddd8}
SUPPRIMÉ: Toolbar: {71576546-354D-41C9-AAE8-31F2EC22BF0D}
SUPPRIMÉ: TCP Query User{9A38834A-08B5-497E-B169-111827402A32}C:\program files\utorrent\utorrent.exe
SUPPRIMÉ: UDP Query User{7E513118-88D1-4DA1-8105-EEF30B56FA9A}C:\program files\utorrent\utorrent.exe
SUPPRIMÉ: {43CE7078-7231-4A71-BCBF-EA4292A60EA6}
SUPPRIMÉ: {8FE2123F-45FD-4738-A462-55AA05A40C28}
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
========== Dossiers ==========
SUPPRIMÉ: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PI Free Player
SUPPRIMÉ: C:\Users\sandra\AppData\Roaming\BitComet
SUPPRIMÉ: C:\Users\sandra\AppData\Roaming\Ocgoil
SUPPRIMÉ: C:\Users\sandra\AppData\Roaming\Olah
SUPPRIMÉS Flash Cookies (1)
SUPPRIMÉS Temporaires Windows (113)
========== Fichiers ==========
SUPPRIMÉ: c:\program files\mozilla firefox\plugins\npbitcometagent.dll
SUPPRIMÉ: c:\users\public\desktop\µtorrent.lnk
SUPPRIMÉ: c:\program files\utorrent\utorrent.exe
SUPPRIMÉ: c:\windows\tasks\webreg photosmart c5100 series.job
SUPPRIMÉ: c:\windows\system32\tasks\webreg photosmart c5100 series
SUPPRIMÉ: c:\program files\mcafee security scan\3.8.150\mcchsvc.exe
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (415) (27 788 125 octets)
========== Tache planifiée ==========
SUPPRIMÉ: {1E6A08C2-08AA-40F1-A61C-612EA01BF66F}
SUPPRIMÉ: {3B184F5C-8899-418C-AFEC-BC2AE181A12E}
SUPPRIMÉ: {D739EB9E-A603-4FD2-89EB-044013CB81A0}
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
3 : Clés du Registre
14 : Valeurs du Registre
6 : Dossiers
8 : Fichiers
3 : Tache planifiée
1 : Restauration Système
End of clean in 01mn 19s
========== Chemin de fichier rapport ==========
C:\Users\sandra\AppData\Roaming\ZHP\ZHPFix[R1].txt - 15/01/2015 15:50:09 [2666]
et pour l'autre http://cjoint.com/?EApqe4eIYb8
-
-
Contributeurmerci et le diag pour vérification
-
Contributeurbonsoir
Java à mettre à jour : Java 7 Update 71 => Oracle
[url=http://www.java.com/fr/download/][b]java ICI[/b][/url] version 8 Update 25
Ensuite on recommence encore trois trucs qui me plaise pas :Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!
/!\ Double Avertissement /!\
.
Ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.3D558E2572EDF52FAD098AF2534B4E20] - (.McAfee, Inc. - McAfee Security Scanner Scheduler.) -- C:\Program Files\McAfee Security Scan\3.8.150\SSScheduler.exe [279456] [PID.2396] => McAfee, Inc
O3 - Toolbar: (no name) - [HKLM]{71576546-354D-41c9-AAE8-31F2EC22BF0D} Clé orpheline => WOT Web Of Trust / PUP.BearShare
[HKCU\Software\?? ?? ???? ????? ??? ?? ????]
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels Tutoriels officiels
-
Bonjour ,
Je viens de continuer j'en suis ici pour zhpdiagfix
Rapport de ZHPFix 2014.10.24.12 par Nicolas Coolman, Update du 24/10/2014
Fichier d'export Registre : C:\Users\sandra\AppData\Roaming\ZHP\ZHPExportRegistry-16-01-2015-13-14-52.txt
Run by sandra at 16/01/2015 13:14:48
High Elevated Privileges : OK
Windows Vista Home Premium Edition, 32-bit Service Pack 2 (Build 6002)
Corbeille vidée (00mn 02s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Valeurs du Registre ==========
SUPPRIMÉ: Toolbar: {71576546-354D-41c9-AAE8-31F2EC22BF0D}
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
========== Dossiers ==========
SUPPRIMÉS Flash Cookies (1)
SUPPRIMÉS Temporaires Windows (4)
========== Fichiers ==========
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (16) (91 478 octets)
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
9 : Valeurs du Registre
2 : Dossiers
2 : Fichiers
1 : Restauration Système
End of clean in 00mn 42s
========== Chemin de fichier rapport ==========
C:\Users\sandra\AppData\Roaming\ZHP\ZHPFix[R1].txt - 15/01/2015 15:50:09 [2747]
C:\Users\sandra\AppData\Roaming\ZHP\ZHPFix[R2].txt - 16/01/2015 13:14:52 [1339] -
et pour diag voici le lien
http://cjoint.com/?EAqoRzv9Cqo
MERCI -
Contributeurc'est bon!

Le logiciel à mettre à jour c'est Java !
voici mon canned de fin , juste des conseil sauf Delfix important :
c'est juste des conseils ......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
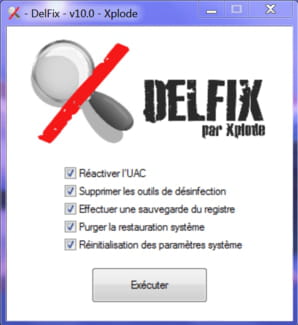
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2 - Avant toute chose commence par décocher la case activer la surveillance du système :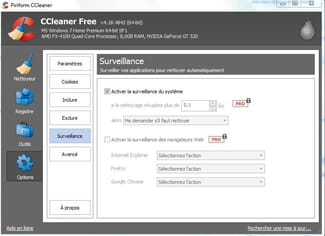
3- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
4- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
5- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
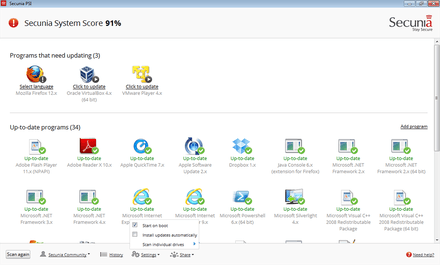
===Secunia PSI scanne votre PC :===
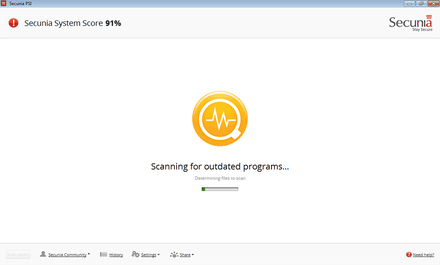
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
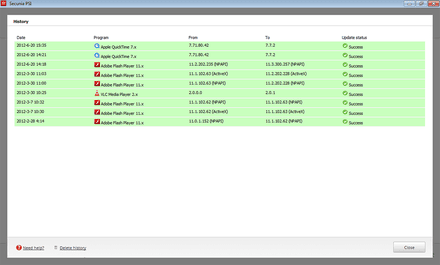
===Historique===
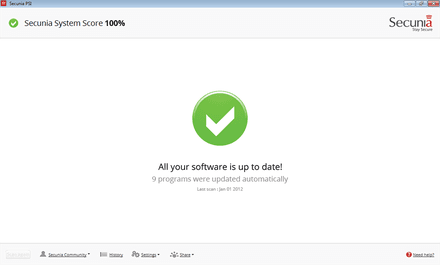
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
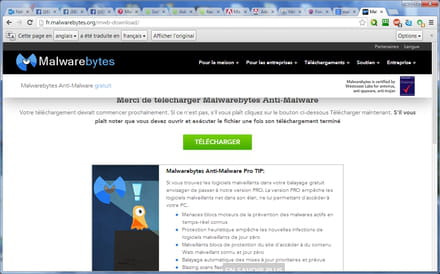
Il faut maintenant ouvrir le fichier , clic droit bien évidement :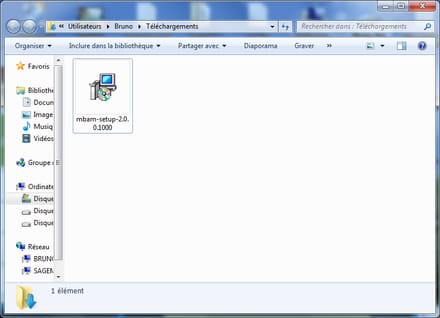
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum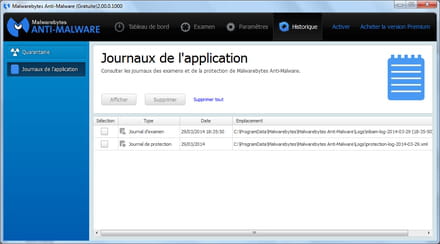
Á la deuxième utilisation (et les suivantes)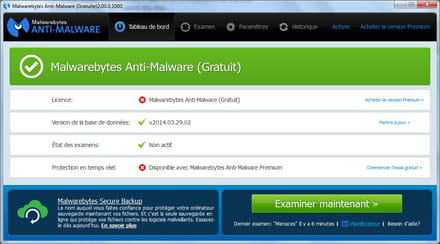
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces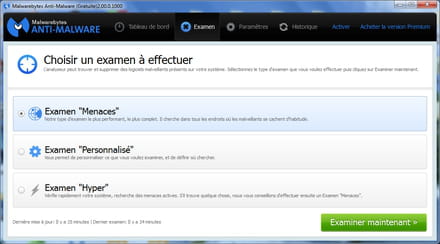
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________
SXGU de igor 51
Téléchargement
Compatible : Windows XP (32 / 64 bit), Vista (32 / 64 bit), 2008, Windows 7 (32 / 64 bit)
Utilisateur d'AVAST : Il vous faut désactiver les agents de protections le temps de l'exécution.
Désactiver l'Agent WEB pour que l'outil puisse correctement fonctionner.
Au menu principal, choisir l'option Rapport.
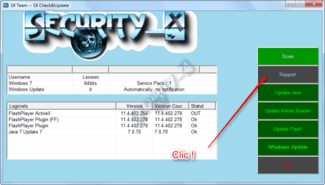
Le rapport indique que Flash player pour Internet Explorer (ActiveX) n'est pas à jour, il suffit de cliquer sur le bouton Update Flash pour lancer la mise à jour au travers du navigateur concerné.
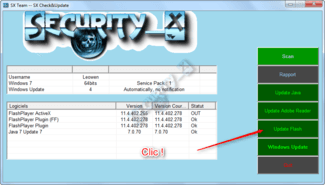
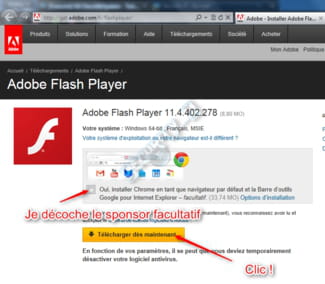
Le programme vous ouvre le navigateur concerné instantanément sur la page de téléchargement de la mise à jour qui fait défaut
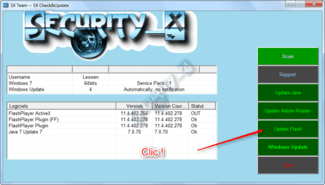
A noter que vous pouvez visualiser instantanément les mises à jour à faire sans lancer de rapport comme sur cette image:
ssouligne>Information complémentaire : </souligne>
Maintenir Java, Adobe Reader et Flash Player à jour :
https://www.malekal.com/maintenir-java-adobe-reader-et-le-player-flash-a-jour/
Et aussi :
Comment éviter les fausses mises à jour
_______________________________________________________________________________________________________________D'autre liens TRÈS utiles Pour les mises à jour :
Java
Adobe reader
Flash player
Update checker
Delfix
Ccleaner
Unchecky
Comodo
________________________________________________________________________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ Pour ne plus se faire avoir, A lire :
Programmes parasites / PUPs
12/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
13/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
14/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
15/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
16/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas. -
je m'y attelle . et encore une fois merci . bonne journée
-
Contributeurà toi aussi bon WE