
Programmes malveillants
Résolu
Bonjour j'ai chopé des programmes que j'arrive pas à enlever et desinstaller ad by meteroids et shopping helper smartbar engine. j'ai des pubs à chaque fois que je me connecte sur internet, jai fait un scan avec adw cleaner mais rien ne change pouvez vous m'aider svp. Merci d'avance.
22 réponses
-
Bonjour,
poste moi le rapport de adwcleaner stp
Avant de faire quoi que ce soit on va établir un diagnostic de ton pc pour voir quel est son degré d'infection et apporter la solution la plus appropriée pour le désinfecter.
Scan ZHPDiag :
Nous allons utiliser cet outil de diagnostic pour voir tous les problèmes
</pre>
- Télécharge ZHPDiag (de Nicolas Coolman) sur ton bureau ==> regarde ici comme faire
- Laisse-toi guider lors de l'installation.
- Ouvre ZHPDiag (icône parchemin)
- Clique sur Complet.
Note: Pour les utilisateurs de Vista/Seven/8, cliquer droit sur l'icône et "Exécuter en tant qu'administrateur",
- Héberge le rapport ZHPDiag.txt présent sur ton bureau sur Cjoint puis copie/colle le lien fourni dans ta prochaine réponse.
==>NOTE: Il faut héberger ce rapport qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
==> Pour t'aider a héberger le rapport<==
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
==> tutorial zhpdiag <==
Le rapport ZHPDiag.txt sera aussi sur votre bureau. En cas de nécessité, il est sauvegardé dans C:\ZHP\ZHPDiag.txt.
En informatique, le bug se situe toujours entre la chaise et le clavier -
ok je le fait sur le champ merci
-
-
voici le lien si vous pouvez m'aider svp
-
Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : https://www.cjoint.com/
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
================================================
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître quelques instants, c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Pour t'aider ==> TUTORIEL Junkware Removal Tool de Thisisu
====================================================
ZHPCleaner:
3) [*]Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
[*]Fais un double clique sur l'icône pour le lancer
Accepter le CLUF
Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
[*]Clique sur Reparer
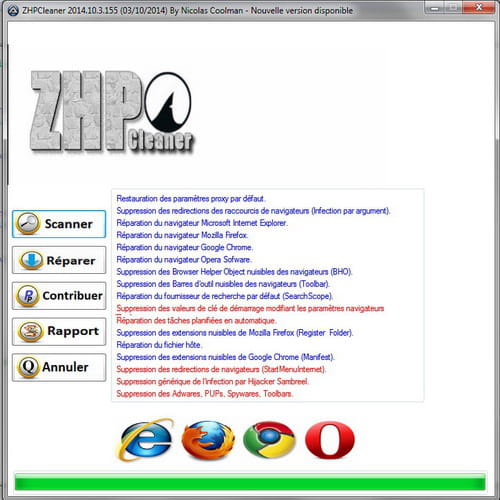
Fermeture des navigateurs pour le nettoyage
Laisser la barre de progression arriver jusqu'à la fin.
Note: durant le nettoyage, si l'outil te demande "Avez-vous installé ce proxy ?" et que tu n'en as pas installé, clique sur "Non" ou "Voulez-vous remplacer la page d'accueil ?, clique sur "Oui".Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
[*] héberger ce rapport ZHPCleaner.txt qui se trouve sur le bureau, Pour héberger le rapport Rendez vous sur le site Cjoint=>https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/ puis copie/colle le lien fourni dans ta prochaine réponse.
-
le rapport adwcleaner
# AdwCleaner v1.606 - Rapport créé le 05/11/2014 à 17:01:18
# Mis à jour le 10/05/2012 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : virgin - VIRGIN-HP
# Exécuté depuis : C:\Users\virgin\Desktop\adwcleaner-1.606-en.exe
# Option [Suppression]
***** [Services] *****
***** [Fichiers / Dossiers] *****
***** [Registre] *****
Clé Supprimée : HKCU\Software\Smartbar
Clé Supprimée : HKLM\SOFTWARE\Microsoft\SystemCertificates\AuthRoot\Certificates\0563B8630D62D75ABBC8AB1E4BDFB5A899B24D43
***** [Registre - GUID] *****
***** [Navigateurs] *****
-\\ Internet Explorer v9.11.9600.17358
[OK] Le registre ne contient aucune entrée illégitime.
-\\ Mozilla Firefox v33.0.2 (x86 fr)
Nom du profil : default-1414800330791 [Profil par défaut]
Fichier : C:\Users\virgin\AppData\Roaming\Mozilla\Firefox\Profiles\nx4qelwn.default-1414800330791\prefs.js
[OK] Le fichier ne contient aucune entrée illégitime.
-\\ Google Chrome v [Impossible d'obtenir la version]
Fichier : C:\Users\virgin\AppData\Local\Google\Chrome\User Data\Default\Preferences
[OK] Le fichier ne contient aucune entrée illégitime.
*************************
AdwCleaner[R1].txt - [25727 octets] - [17/08/2014 03:50:12]
AdwCleaner[S1].txt - [24783 octets] - [17/08/2014 03:53:24]
AdwCleaner[R2].txt - [7195 octets] - [01/11/2014 00:34:52]
AdwCleaner[S2].txt - [5693 octets] - [01/11/2014 00:35:18]
AdwCleaner[R3].txt - [1772 octets] - [05/11/2014 16:58:43]
AdwCleaner[S3].txt - [1534 octets] - [05/11/2014 17:01:18]
########## EOF - C:\AdwCleaner[S3].txt - [1662 octets] ########## -
AdwCleaner v1.606 ne pas a jour on ne a la version
AdwCleaner v3.311 à refaire stp et poste le bon rapport merci =>
Télécharge AdwCleaner (de Xplode) sur ton bureau
En informatique, le bug se situe toujours entre la chaise et le clavier -
https://www.cjoint.com/?3KfsFWDzsee
le rapport junkware
https://www.cjoint.com/?3KfsHV6dSbq
le rapport zhpcleaner
merci d'avance -
ok pour le 2 rapport ;)
refais => AdwCleaner v3.311 poste le bon rapport merci =>
Télécharge AdwCleaner (de Xplode) sur ton bureau
En informatique, le bug se situe toujours entre la chaise et le clavier -
# AdwCleaner v3.311 - Rapport créé le 05/11/2014 à 18:36:04
# Mis à jour le 30/09/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : virgin - VIRGIN-HP
# Exécuté depuis : C:\Users\virgin\Downloads\adwcleaner_3.311.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\Users\virgin\AppData\Local\Meteoroids
Dossier Supprimé : C:\Users\virgin\AppData\Local\Google\Chrome\User Data\Default\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
[!] Dossier Supprimé : C:\Users\virgin\AppData\Local\Google\Chrome\User Data\Default\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
Fichier Supprimé : C:\END
Fichier Supprimé : C:\Users\virgin\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_igdhbblpcellaljokkpfhcjlagemhgjl_0.localstorage
***** [ Tâches planifiées ] *****
Tâche Supprimée : RegClean Pro
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\fpmeembnagmagppkgghhfjfdfajdfcah
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\superfish.com
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\www.superfish.com
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.Update3WebControl.4
Clé Supprimée : HKLM\SOFTWARE\Classes\speedupmypc
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\mypc backup
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=10
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=4
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@www.dlmanager.net/omaha/tools//Software Update;version=8
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginServices
Clé Supprimée : HKCU\Software\AppDataLow\{5F189DF5-2D05-472B-9091-84D9848AE48B}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{5F189DF5-2D05-472B-9091-84D9848AE48B}{f1f78e38}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{6A7CD9EC-D8BD-4340-BCD0-77C09A282921}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02A96331-0CA6-40E2-A87D-C224601985EB}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{051E9166-B275-4683-907B-372FAE22BC7C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3B5702BA-7F4C-4D1A-B026-1E9A01D43978}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{42AEFAF9-09D6-4185-87AE-DEDF6E955CB4}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{69F256DF-BA98-45E9-86EA-FC3CFECF9D30}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6E87FC94-9866-49B9-8E93-5736D6DE3DD7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7E49F793-B3CD-4BF7-8419-B34B8BD30E61}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{834469E3-CA2B-4F21-A5CA-4F6F4DBCDE87}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8529FAA3-5BFD-43C1-AB35-B53C4B96C6E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8DE6FC60-E023-4AD7-A3B7-591E1460E7F7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{ADBC39BE-3D20-4333-8D99-E91EB1B62474}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AF175732-0D59-716D-F757-9F1492D808D9}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CFC47BB5-5FB5-4AD0-8427-6AA04334A3FC}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E06CA7F5-BA34-4FF6-8D24-B1BDC594D91F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E0ADB535-D7B5-4D8B-B15D-578BDD20D76A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F6421EE5-A5BE-4D31-81D5-C16B7BF48E4C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FD8E81D0-F5FE-4CB1-9AEA-1E163D2BAB78}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{75BF416E-4326-45B5-8A2D-AE32D05B930B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{726E90BE-DC22-4965-B215-E0784DC26F47}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{E2343056-CC08-46AC-B898-BFC7ACF4E755}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{8DE6FC60-E023-4AD7-A3B7-591E1460E7F7}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{8DE6FC60-E023-4AD7-A3B7-591E1460E7F7}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{54739D49-AC03-4C57-9264-C5195596B3A1}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{8DE6FC60-E023-4AD7-A3B7-591E1460E7F7}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{42AEFAF9-09D6-4185-87AE-DEDF6E955CB4}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{42AEFAF9-09D6-4185-87AE-DEDF6E955CB4}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{051E9166-B275-4683-907B-372FAE22BC7C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{54739D49-AC03-4C57-9264-C5195596B3A1}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{56561B2A-FB5D-363A-9631-4C03D6054209}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{A717364F-69F3-3A24-ADD5-3901A57F880E}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{CCB08265-B35D-30B2-A6AF-6986CA957358}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{CD92622E-49B9-33B7-98D1-EC51049457D7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{E041E037-FA4B-364A-B440-7A1051EA0301}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{75BF416E-4326-45B5-8A2D-AE32D05B930B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2FA28606-DE77-4029-AF96-B231E3B8F827}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{B7FCA997-D0FB-4FE0-8AFD-255E89CF9671}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{D43B3890-80C7-4010-A95D-1E77B5924DC3}
Clé Supprimée : HKCU\Software\Store
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKCU\Software\AppDataLow\Software\DynConIE
Clé Supprimée : HKLM\SOFTWARE\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\SOFTWARE\{5F189DF5-2D05-472B-9091-84D9848AE48B}
Clé Supprimée : HKLM\SOFTWARE\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\SOFTWARE\{77D46E27-0E41-4478-87A6-AABE6FBCF252}
Clé Supprimée : HKLM\SOFTWARE\AllDaySavings
Clé Supprimée : HKLM\SOFTWARE\NewPlayer
Clé Supprimée : HKLM\SOFTWARE\systweak
Clé Supprimée : HKLM\SOFTWARE\Uniblue
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{99C91FC5-DB5B-4AA0-BB70-5D89C5A4DF96}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{BC0BF363-63AB-4FF7-8EF1-AE0D7F711B24}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Free Games 111
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\RegClean Pro_is1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{594FD08C-0622-F9B8-CB02-7C1355D33CB8}
Clé Supprimée : [x64] HKLM\SOFTWARE\AllDaySavings
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\649A52D257CA5DB4EAAE8BA9EB23E467
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\64A6E60055D801F4BB8AC269354B72B8
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17344
-\\ Mozilla Firefox v33.0.2 (x86 fr)
[ Fichier : C:\Users\virgin\AppData\Roaming\Mozilla\Firefox\Profiles\nx4qelwn.default-1414800330791\prefs.js ]
-\\ Google Chrome v
[ Fichier : C:\Users\virgin\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://istart.webssearches.com/web/?type=ds&ts=1407531725&from=tugs&uid=HitachiXHTS547575A9E384_J2140054FSKPUAFSKPUAX&q={searchTerms}
Supprimée [Search Provider] : hxxp://www.softonic.fr/s/{searchTerms}
Supprimée [Search Provider] : hxxp://search.snapdo.com/?q={searchTerms}&category=Web&publisher=outbrowse&country=us&feedid=infospace&st=dn&dpid=us&lan=fr&start=1
*************************
AdwCleaner[R0].txt - [74896 octets] - [06/10/2014 18:09:46]
AdwCleaner[R1].txt - [11756 octets] - [05/11/2014 18:30:34]
AdwCleaner[S0].txt - [9192 octets] - [06/10/2014 18:13:19]
AdwCleaner[S1].txt - [11457 octets] - [05/11/2014 18:36:04]
########## EOF - C:\AdwCleaner\AdwCleaner[S1].txt - [11518 octets] ########## -
voici le nouveau rapport merci encore :)
-
j'espère avoir réussi cette fois lol
-
ok c'est mieux ;)
Ensuite Fais ceci ==>
Scan Malwarebytes - nouvelle version
Télécharge et installe Malwarebyte : MalwareByte Anti-Malware Free
Procède à l'installation de celui çi Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
Si l'outil n'est pas en français clique en haut sur "Settings puis sur Général settings et chosis à la ligne Language Français" comme langue par défaut.
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
==>Comment poster un rapport de Malwarebytes 2.0<==
==> tutorial Malwarebytes Anti-Malware Version 2.0
==> tutoriel en vidéo
puis:
Pour contrôle refais un nouveau scan ZHPDiag Complet
</pre>
Refais un scan avec ZHPDiag poste ensuite son rapport en lien. -
ci joint le rapport malwarebyte
https://www.cjoint.com/?3KfudXbabqp
et le nouveau rapport zhpdiag
https://www.cjoint.com/?3Kfuf4zglp5
merci encore -
le lien de zhpdiag ne pas bon tu ma donne un rapport de ZHPCleaner => https://www.cjoint.com/?3Kfuf4zglp5 poste moi le rapport de zhpdiag
-
https://www.cjoint.com/?3KfuuzJnlsD
voici le nouveau rapport zhpdiag -
dsl je suis pas doué lol
-
puis fais ceci =>
Utilisation de l'outil ZHPFix :
/!\Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
/!\Avertissement : Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
Le temps de téléchargement du script a été volontairement limité à 4 jours passé ce délai il ne sera plus disponible/!\
NOTE: faut tout sélectionner dans le script cjoint
Tu commences bien à partir de Script ZHPFix jusqu'à EmptyTemp
Clique sur ce lien ==> http://www.cjoint.com/data3/3KfuRAJlknr.htm
Sur la page qui s'ouvre clic droit et Tout sélectionner
Refais un clic droit et Copier
Lance zhpfix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
1- Clique sur Importer
2- Puis Clic sur "GO"
Confirmes les nettoyages des données en cliquant sur "Oui"
Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
Héberge le rapport ZHPFixReport sur https://www.cjoint.com/ puis copie/colle le lien
Redémarre le PC et poste le rapport stp.
==> pour t'aider tuto ici ZHPFix
==================================================
<ensuite ==> As tu encore des soucis ? - sinon on passe phase finale "Désinstallation des outils de désinfection" !
-
https://www.cjoint.com/?3Kfu7KpXEKJ
voici le rapport zhp fix -
j'ai plus les pubs comme avant et je vois plus les logiciels indésirables que je voyais :)

- 1
- 2
Suivant

