
Virus : clé usb raccourcis + Mozilla obsolete
Bonjour,
J'ai, depuis quelques temps, remarqué que les dossiers enregistrés sur divers supports usb m'appartenant se transforment en raccourcis, ne s'ouvrant malheureusement pas correctement.
Ensuite, lorsque je navigue sur le net avec Mozilla Firefox, à chaque nouvelle page ouverte, le message "Vous naviguez actuellement sur le web avec Firefox et votre lecteur vidéo peut-être obsolète" s'affiche.
Pouvez-vous m'aider, please ? :-)
J'ai, depuis quelques temps, remarqué que les dossiers enregistrés sur divers supports usb m'appartenant se transforment en raccourcis, ne s'ouvrant malheureusement pas correctement.
Ensuite, lorsque je navigue sur le net avec Mozilla Firefox, à chaque nouvelle page ouverte, le message "Vous naviguez actuellement sur le web avec Firefox et votre lecteur vidéo peut-être obsolète" s'affiche.
Pouvez-vous m'aider, please ? :-)
4 réponses
-
bonjour,
# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et
désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Nettoyage.
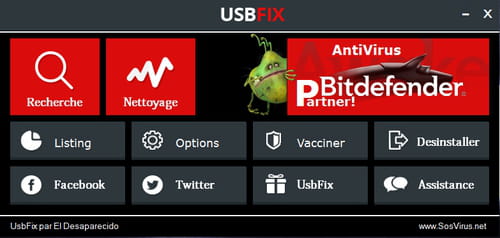
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Clean ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
-
Merci pour votre réponses des plus vives. :-)
Voici le rapport :
############################## | UsbFix V 7.182 | [Nettoyage]
Utilisateur: TiTom (Administrateur) # TITOM-PC
Mis à jour le 14/09/2014 par El Desaparecido - SosVirus
Lancé à 13:39:19 | 21/09/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Détection en Live : http://comment-supprimer.fr/
Contact : https://www.usb-antivirus.com/fr/contact/
################## | System information |
MB: Hewlett-Packard (3660)
CPU: Intel(R) Atom(TM) CPU N455 @ 1.66GHz
RAM -> [Total : 1012 Mo | Free : 121 Mo]
Bios: Hewlett-Packard
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Starter (6.1.7601 32-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Mozilla Firefox : 30.0
################## | Security Information |
AV: avast! Antivirus [(!) Désactivé |A jour]
AS: avast! Antivirus [(!) Désactivé |A jour]
AS: Windows Defender [Actif |A jour]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 217 Go (117 Go libre(s) - 54%) [] # NTFS
D:\ -> Disque fixe # 15 Go (1 Go libre(s) - 8%) [RECOVERY] # NTFS
E:\ -> Disque fixe # 99 Mo (93 Mo libre(s) - 94%) [HP_TOOLS] # FAT32
F:\ -> Disque amovible # 956 Mo (783 Mo libre(s) - 82%) [] # FAT32
G:\ -> Disque amovible # 7 Go (5 Go libre(s) - 61%) [] # FAT32
H:\ -> Disque amovible # 15 Go (2 Go libre(s) - 14%) [USB20FD] # FAT32
################## | Recherche générique |
Supprimé! F:\SURVIVAL.vbe
Supprimé! F:\flashmemory.vbe
Supprimé! G:\SURVIVAL.vbe
Supprimé! F:\Exemples articles.lnk
Supprimé! F:\Taff.lnk
Supprimé! F:\SURVIVAL.lnk
Supprimé! F:\flashmemory.lnk
Supprimé! G:\.lnk
Supprimé! G:\DCIM.lnk
Supprimé! G:\MISC.lnk
Supprimé! G:\FILMS.lnk
Supprimé! G:\.Trashes.lnk
Supprimé! G:\Bday Tom.lnk
Supprimé! H:\Speak.lnk
Supprimé! H:\Taken.lnk
Supprimé! H:\Sexy Dance 3.lnk
Supprimé! H:\CV ROBERT Tom.lnk
Supprimé! H:\Winrar-420.lnk
Supprimé! H:\The Specialist 2012 FRENCH BDRip Xvid AC3-Ganesh.lnk
Supprimé! H:\The.Change.Up.2011.TRUEFRENCH.BRRiP.x264.AC3-AUTOPSiE.lnk
Supprimé! H:\The.Expatriate.2012.FRENCH.DVDRip.XviD-ARTEFAC.lnk
Supprimé! H:\Exposé Anglais.lnk
Supprimé! H:\Capture d'écran.lnk
Supprimé! H:\Fiançailles Kim Kardashian et Kanye West.lnk
(!) Fichiers temporaires supprimés. (2470.63684940338 MB)
################## | Registre |
Supprimé! HKLM\Software\SURVIVAL
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] Explorer.exe
F2 - HKLM\..\Winlogon : [TaskMan]
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,userinit.exe,
04 - HKCU\..\Run : [Sidebar] C:\Program Files\Windows Sidebar\sidebar.exe /autoRun
04 - HKCU\..\Run : [Spotify Web Helper] "C:\Users\TiTom\AppData\Roaming\Spotify\Data\SpotifyWebHelper.exe"
04 - HKCU\..\Run : [Spotify] "C:\Users\TiTom\AppData\Roaming\Spotify\spotify.exe" /uri spotify:autostart
04 - HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - HKLM\..\Run : [SynTPEnh] %ProgramFiles%\Synaptics\SynTP\SynTPEnh.exe
04 - HKLM\..\Run : [IAAnotif] C:\Program Files\Intel\Intel Matrix Storage Manager\iaanotif.exe
04 - HKLM\..\Run : [SysTrayApp] C:\Program Files\IDT\WDM\sttray.exe
04 - HKLM\..\Run : [ZumoDrive] "C:\Program Files\Hewlett-Packard\HP CloudDrive\ZumoLauncher.lnk"
04 - HKLM\..\Run : [HPWirelessAssistant] C:\Program Files\Hewlett-Packard\HP Wireless Assistant\DelayedAppStarter.exe 120 C:\Program Files\Hewlett-Packard\HP Wireless Assistant\HPWA_Main.exe /hidden
04 - HKLM\..\Run : [Windows Mobile Device Center] %windir%\WindowsMobile\wmdc.exe
04 - HKLM\..\Run : [avast] "C:\Program Files\AVAST Software\Avast\avastUI.exe" /nogui
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [APSDaemon] "C:\Program Files\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\..\Run : [iTunesHelper] "C:\Program Files\iTunes\iTunesHelper.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-4087956315-1973466180-259806925-1000\..\Run : [Sidebar] C:\Program Files\Windows Sidebar\sidebar.exe /autoRun
04 - HKU\S-1-5-21-4087956315-1973466180-259806925-1000\..\Run : [Spotify Web Helper] "C:\Users\TiTom\AppData\Roaming\Spotify\Data\SpotifyWebHelper.exe"
04 - HKU\S-1-5-21-4087956315-1973466180-259806925-1000\..\Run : [Spotify] "C:\Users\TiTom\AppData\Roaming\Spotify\spotify.exe" /uri spotify:autostart
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-18\..\RunOnce : [SPReview] "C:\Windows\System32\SPReview\SPReview.exe" /sp:1 /errorfwlink:"https://support.microsoft.com/en-us/windows/install-windows-7-service-pack-1-sp1-b3da2c0f-cdb6-0572-8596-bab972897f61" /build:7601
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
Restauré! [D] F:\Exemples articles
Restauré! [D] F:\Taff
Restauré! [D] G:\DCIM
Restauré! [D] G:\MISC
Restauré! [D] G:\FILMS
Restauré! [D] G:\Bday Tom
Restauré! [N] H:\CV ROBERT Tom bis.docx
Restauré! [D] H:\HOOLIGANS
Restauré! [D] H:\Machine.Gun.Preacher.2011.LiMiTED.FRENCH.BRRiP.XviD.AC3-AUTOPSiE
Restauré! [D] H:\Respect TRUEFRENCH DvDRiP Xvid-TFTD
Restauré! [N] H:\power point approches croisées.pptx
Restauré! [D] H:\The Specialist 2012 FRENCH BDRip Xvid AC3-Ganesh
Restauré! [D] H:\The.Change.Up.2011.TRUEFRENCH.BRRiP.x264.AC3-AUTOPSiE
Restauré! [D] H:\The.Expatriate.2012.FRENCH.DVDRip.XviD-ARTEFAC
Restauré! [N] H:\._power point approches croisées.pptx
Restauré! [N] H:\Article ligne 13 ROBERT Tom.pdf
Restauré! [N] H:\Sexy Dance 3.avi
Restauré! [D] H:\Sept Vies
Restauré! [D] H:\Sister Act 1&2
Restauré! [N] H:\Speak.2004.STV.TRUEFRENCH.DVDRiP.XViD-THEWARRIOR777.avi
Restauré! [N] H:\Taken.2.FRENCH.MD.TS.XViD-73v3n.avi
Restauré! [N] H:\Winrar-420.exe
Restauré! [D] H:\Microsoft office 2007 pro fr + serial + activation crack
Restauré! [D] H:\Exposé Anglais
Restauré! [D] H:\Capture d'écran
Restauré! [N] H:\Holy Motors.odt
Restauré! [N] H:\Hip-Hop culture à part entière.odt
Restauré! [N] H:\Article fiançailles Kim et Kanye.pdf
Restauré! [N] H:\Critique spectacle Nawell Madani.pdf
Restauré! [N] H:\RappInt.doc
Restauré! [N] H:\Lettre de motivation ROBERT Tom.docx
Restauré! [N] H:\Lettre de motivation ROBERT Tom.pdf
Restauré! [N] H:\Robert TOM.odt
Restauré! [N] H:\Robert TOM2 .odt
Restauré! [N] H:\Robert TOM 3.odt
Restauré! [N] H:\ROBERT Tom .odt
Restauré! [N] H:\.~lock.Robert TOM 3.odt#
Restauré! [N] H:\Fiche_de_suivi_2012-2013_vierge.pdf
Restauré! [N] H:\CV ROBERT Tom.docx
Restauré! [N] H:\Kim Kardashian et Kanye.docx
Restauré! [N] H:\Fiançailles Kim Kardashian et Kanye West.pdf
Restauré! [N] H:\Critique spectacle Nawell Madani.docx
Restauré! [N] H:\.~lock.ROBERT Tom Real.odt#
Restauré! [N] H:\.~lock.MéMoire-PartieB. Les pressions eco et extérieures.odt#
################## | C:\ %SystemDrive% - Disque Fixe (NTFS) |
[11/04/2008 - 10:07:18 | A | 10 Ko] - C:\eula.1049.txt
[11/04/2008 - 10:07:18 | A | 13 Ko] - C:\eula.3082.txt
[11/04/2008 - 10:07:18 | A | 4 Ko] - C:\eula.2052.txt
[11/04/2008 - 10:07:18 | A | 6 Ko] - C:\eula.1042.txt
[11/04/2008 - 10:07:18 | A | 6 Ko] - C:\eula.1041.txt
[11/04/2008 - 10:07:18 | A | 14 Ko] - C:\eula.1040.txt
[11/04/2008 - 10:07:18 | A | 12 Ko] - C:\eula.1036.txt
[11/04/2008 - 10:07:18 | A | 10 Ko] - C:\eula.1033.txt
[11/04/2008 - 10:07:18 | A | 15 Ko] - C:\eula.1031.txt
[11/04/2008 - 10:07:18 | A | 4 Ko] - C:\eula.1028.txt
[31/03/2011 - 00:41:06 | A | 5 Ko] - C:\Ad-Report-CLEAN[1].txt
[31/03/2011 - 00:46:18 | A | 3 Ko] - C:\Ad-Report-CLEAN[2].txt
[09/09/2014 - 14:57:32 | A | 7 Ko] - C:\Ad-Report-SCAN[1].txt
[09/09/2014 - 15:01:13 | A | 1 Ko] - C:\sc-cleaner.txt
[10/06/2009 - 23:42:20 | A | 0 Ko] - C:\config.sys
[29/05/2011 - 18:31:56 | RASH | 0 Ko] - C:\MSDOS.SYS
[29/05/2011 - 18:31:56 | RASH | 0 Ko] - C:\IO.SYS
[21/09/2014 - 12:59:09 | ASH | 777364 Ko] - C:\hiberfil.sys
[21/09/2014 - 12:59:13 | ASH | 1048576 Ko] - C:\pagefile.sys
[30/03/2011 - 15:37:42 | D] - C:\SYSTEM.SAV
[11/04/2008 - 10:11:40 | A | 228 Ko] - C:\VC_RED.MSI
[30/03/2011 - 18:41:36 | A | 3 Ko] - C:\aswBoot.log
[11/04/2008 - 10:07:18 | A | 1 Ko] - [VirusTotal - (0/55)] - C:\globdata.ini
[11/04/2008 - 10:07:18 | A | 1 Ko] - [VirusTotal - (0/55)] - C:\install.ini
[11/04/2008 - 08:03:48 | A | 550 Ko] - [VirusTotal - (0/55)] - C:\install.exe
[11/04/2008 - 08:03:48 | A | 78 Ko] - [VirusTotal - (0/55)] - C:\install.res.1042.dll
[11/04/2008 - 08:03:48 | A | 94 Ko] - [VirusTotal - (0/55)] - C:\install.res.1031.dll
[11/04/2008 - 08:03:48 | A | 74 Ko] - [VirusTotal - (0/55)] - C:\install.res.2052.dll
[11/04/2008 - 08:03:48 | A | 75 Ko] - [VirusTotal - (0/55)] - C:\install.res.1028.dll
[11/04/2008 - 08:03:48 | A | 80 Ko] - [VirusTotal - (0/55)] - C:\install.res.1041.dll
[11/04/2008 - 08:03:48 | A | 89 Ko] - [VirusTotal - (0/54)] - C:\install.res.1033.dll
[11/04/2008 - 08:03:48 | A | 95 Ko] - [VirusTotal - (0/55)] - C:\install.res.1036.dll
[11/04/2008 - 08:03:48 | A | 93 Ko] - [VirusTotal - (0/55)] - C:\install.res.1040.dll
[11/04/2008 - 08:03:48 | A | 94 Ko] - [VirusTotal - (0/55)] - C:\install.res.3082.dll
[11/04/2008 - 10:09:24 | A | 91 Ko] - [VirusTotal - (0/55)] - C:\install.res.1049.dll
[11/04/2008 - 10:09:38 | A | 3708 Ko] - C:\VC_RED.cab
[11/04/2008 - 10:07:18 | A | 6 Ko] - C:\vcredist.bmp
[14/11/2010 - 19:01:06 | SHD] - C:\$Recycle.Bin
[10/06/2009 - 23:42:20 | A | 0 Ko] - C:\autoexec.bat
[14/07/2009 - 03:38:58 | RASH | 375 Ko] - C:\bootmgr
[14/07/2009 - 04:37:05 | D] - C:\PerfLogs
[14/07/2009 - 06:53:55 | SHD] - C:\Documents and Settings
[13/11/2010 - 21:16:34 | SHD] - C:\Recovery
[14/11/2010 - 18:58:02 | RD] - C:\Users
[30/03/2011 - 15:31:58 | D] - C:\HP
[30/03/2011 - 15:36:48 | SHD] - C:\boot
[30/03/2011 - 23:13:35 | D] - C:\rsit
[18/01/2012 - 16:24:17 | D] - C:\Temp
[03/12/2012 - 20:22:55 | D] - C:\SwSetup
[09/01/2013 - 13:34:43 | D] - C:\PS_CS2_FR_NonRet
[09/01/2013 - 16:05:59 | D] - C:\ID_CS2_FR_NonRet
[12/02/2014 - 08:15:04 | D] - C:\afee38728b15850d3b89f33779c0c4d2
[21/07/2014 - 02:15:19 | HD] - C:\ProgramData
[30/07/2014 - 09:23:30 | D] - C:\Windows
[19/08/2014 - 14:01:26 | D] - C:\AdwCleaner
[21/08/2014 - 16:29:22 | D] - C:\Program Files
[18/09/2014 - 01:24:33 | D] - C:\UsbFix
[20/09/2014 - 22:19:00 | SHD] - C:\System Volume Information
################## | D:\ - Disque Fixe (NTFS) |
[29/07/2012 - 13:12:43 | AC | 0 Ko] - D:\HPSF_Rep.txt
[09/10/2012 - 23:24:12 | AC | 0 Ko] - D:\FirexFoxXPCOMLogging.txt
[21/09/2014 - 12:59:19 | ASH | 1024000 Ko] - D:\pagefile.sys
[13/11/2010 - 21:20:28 | D] - D:\system.sav
[10/06/2010 - 14:03:48 | N | 0 Ko] - D:\RPCONFIG.LOG
[10/06/2010 - 14:03:49 | N | 14 Ko] - D:\DeployRp.log
[13/11/2010 - 21:20:27 | N | 0 Ko] - D:\language.ini
[13/11/2010 - 21:20:27 | N | 0 Ko] - D:\BT_HP.FLG
[10/06/2010 - 13:56:29 | N | 0 Ko] - D:\CSP.DAT
[28/07/2012 - 02:22:09 | AC | 0 Ko] - D:\HP_WSD.dat
[14/11/2010 - 19:01:06 | SHD] - D:\$RECYCLE.BIN
[14/07/2009 - 20:39:00 | ASH | 375 Ko] - D:\bootmgr
[13/11/2010 - 21:20:27 | SHD] - D:\boot
[13/11/2010 - 21:20:27 | D] - D:\hp
[13/11/2010 - 21:20:27 | SHD] - D:\preload
[13/11/2010 - 21:20:27 | SD] - D:\Recovery
[31/03/2011 - 00:30:05 | SHD] - D:\System Volume Information
################## | E:\ - Disque Fixe (FAT32) |
[29/07/2012 - 13:12:46 | A | 0 Ko] - E:\HPSF_Rep.txt
[28/07/2012 - 02:22:10 | A | 0 Ko] - E:\HP_WSD.dat
[13/11/2010 - 20:20:36 | SHD] - E:\$RECYCLE.BIN
[26/12/2012 - 03:31:22 | D] - E:\Hewlett-Packard
################## | F:\ - Disque USB (FAT32) |
[24/06/2014 - 16:11:44 | D] - F:\Exemples articles
[24/06/2014 - 16:12:14 | D] - F:\Taff
################## | G:\ - Disque USB (FAT32) |
[02/05/2012 - 15:20:16 | SH | 4 Ko] - G:\._.Trashes
[02/05/2012 - 15:20:16 | SHD] - G:\.Trashes
[01/01/2000 - 00:00:00 | D] - G:\MISC
[01/01/2000 - 00:00:00 | D] - G:\DCIM
[01/04/2012 - 18:03:16 | D] - G:\FILMS
[24/03/2013 - 17:47:04 | D] - G:\Bday Tom
################## | H:\ - Disque USB (FAT32) |
[01/10/2012 - 01:05:24 | D] - H:\The.Expatriate.2012.FRENCH.DVDRip.XviD-ARTEFAC
[08/10/2012 - 09:29:54 | SH | 4 Ko] - H:\._.Trashes
[08/10/2012 - 09:29:54 | SHD] - H:\.Trashes
[08/10/2012 - 09:29:54 | SHD] - H:\.Spotlight-V100
[26/11/2012 - 11:19:38 | N | 25211 Ko] - H:\power point approches croisées.pptx
[26/11/2012 - 11:21:50 | N | 4 Ko] - H:\._power point approches croisées.pptx
[07/06/2012 - 14:26:40 | N | 123 Ko] - H:\Article ligne 13 ROBERT Tom.pdf
[11/03/2013 - 17:15:42 | N | 138 Ko] - H:\Fiche_de_suivi_2012-2013_vierge.pdf
[08/11/2013 - 18:10:08 | N | 70 Ko] - H:\Critique spectacle Nawell Madani.pdf
[08/11/2013 - 18:12:42 | N | 83 Ko] - H:\Article fiançailles Kim et Kanye.pdf
[08/11/2013 - 18:41:26 | N | 125 Ko] - H:\Lettre de motivation ROBERT Tom.pdf
[13/11/2013 - 17:46:28 | N | 83 Ko] - H:\Fiançailles Kim Kardashian et Kanye West.pdf
[15/11/2013 - 18:05:24 | A | 64 Ko] - H:\Critique du spectacle de Nawell Madani.pdf
[15/11/2013 - 18:08:38 | A | 78 Ko] - H:\Article fiançailles Kim Kardashian et Kanye West.pdf
[15/11/2013 - 18:35:26 | A | 490 Ko] - H:\CV ROBERT Tom bis.pdf
[15/11/2013 - 18:38:08 | A | 490 Ko] - H:\CV ROBERT Tom.pdf
[15/11/2013 - 18:41:14 | A | 94 Ko] - H:\ROBERT Tom.pdf
[28/03/2014 - 07:51:28 | A | 105 Ko] - H:\vademecum_pour_la_pre_professionnalisation.pdf
[08/04/2013 - 15:57:10 | N | 0 Ko] - H:\.~lock.Robert TOM 3.odt#
[18/11/2013 - 16:26:02 | N | 0 Ko] - H:\.~lock.ROBERT Tom Real.odt#
[05/05/2014 - 14:41:24 | N | 0 Ko] - H:\.~lock.MéMoire-PartieB. Les pressions eco et extérieures.odt#
[03/12/2012 - 10:51:16 | N | 155 Ko] - H:\Holy Motors.odt
[03/12/2012 - 12:21:12 | N | 174 Ko] - H:\Hip-Hop culture à part entière.odt
[06/03/2013 - 15:33:40 | N | 8 Ko] - H:\Robert TOM.odt
[06/03/2013 - 15:50:46 | N | 480 Ko] - H:\Robert TOM2 .odt
[15/03/2013 - 12:18:38 | N | 493 Ko] - H:\ROBERT Tom .odt
[08/04/2013 - 15:57:14 | N | 493 Ko] - H:\Robert TOM 3.odt
[18/11/2013 - 16:26:04 | A | 494 Ko] - H:\ROBERT Tom Real.odt
[05/05/2014 - 14:18:58 | A | 15 Ko] - H:\Rapport de stage PUBLIC .odt
[04/12/2013 - 15:09:12 | HD] - H:\.fseventsd
[01/11/2012 - 21:04:20 | N | 1064 Ko] - [VirusTotal - (15/53)] - H:\Winrar-420.exe
[26/06/2013 - 12:29:56 | N | 3049 Ko] - H:\CV ROBERT Tom.docx
[07/11/2013 - 15:23:04 | N | 3049 Ko] - H:\CV ROBERT Tom bis.docx
[08/11/2013 - 18:38:50 | N | 433 Ko] - H:\Lettre de motivation ROBERT Tom.docx
[13/11/2013 - 17:47:02 | N | 401 Ko] - H:\Kim Kardashian et Kanye.docx
[15/11/2013 - 18:01:48 | N | 70 Ko] - H:\Critique spectacle Nawell Madani.docx
[15/11/2013 - 18:45:34 | A | 433 Ko] - H:\ROBERT Tom Real.docx
[20/11/2013 - 18:56:00 | A | 273 Ko] - H:\nabilla.docx
[17/09/2014 - 04:53:14 | A | 200 Ko] - H:\Vitaa feat Maitre Gims.docx
[26/04/2011 - 15:35:28 | A | 1104 Ko] - H:\rapport Audrey Canlet.doc
[11/11/2012 - 19:31:22 | N | 118 Ko] - H:\RappInt.doc
[02/10/2012 - 20:04:18 | N | 714562 Ko] - H:\Sexy Dance 3.avi
[01/11/2012 - 20:32:58 | N | 717190 Ko] - H:\Speak.2004.STV.TRUEFRENCH.DVDRiP.XViD-THEWARRIOR777.avi
[01/11/2012 - 21:01:52 | N | 1436864 Ko] - H:\Taken.2.FRENCH.MD.TS.XViD-73v3n.avi
[29/06/2012 - 22:49:30 | D] - H:\Machine.Gun.Preacher.2011.LiMiTED.FRENCH.BRRiP.XviD.AC3-AUTOPSiE
[02/10/2012 - 11:26:04 | D] - H:\The.Change.Up.2011.TRUEFRENCH.BRRiP.x264.AC3-AUTOPSiE
[04/01/2011 - 09:19:24 | D] - H:\Microsoft office 2007 pro fr + serial + activation crack
[15/09/2012 - 21:12:16 | D] - H:\Respect TRUEFRENCH DvDRiP Xvid-TFTD
[21/09/2012 - 01:48:56 | D] - H:\HOOLIGANS
[22/09/2012 - 18:48:22 | D] - H:\Sister Act 1&2
[02/10/2012 - 11:33:34 | D] - H:\The Specialist 2012 FRENCH BDRip Xvid AC3-Ganesh
[01/11/2012 - 19:51:26 | D] - H:\Sept Vies
[22/11/2012 - 09:03:06 | D] - H:\Exposé Anglais
[25/11/2012 - 20:47:32 | D] - H:\Capture d'écran
[04/12/2013 - 15:06:20 | D] - H:\Article buzz chat?
[09/05/2014 - 15:49:24 | D] - H:\Public Fuck
################## | Vaccin |
C:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
E:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
F:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
G:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
H:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.sosvirus.net/ | https://www.usbfix.net/ | -
super,
est ce que tu as retrouvé tes données sur la clé ?
-
redémarre le pc pour que usbfix termine le travail !
sur que type de sites, tu as ce message ?
fais une impression d'écran de ce message et héberge le sur cjoint, colle le lien sur ton prochain message pour voir ce que c'est !

