
Pub a l'achat
Bonjour, je viens a l'aide car j'ai acheté un pc portable il y a deux jours pour la fac. C'est un Acer, i7, 8Go de ram, c'est un bon ordi (pour l'utilisation que j'en ai) seulement depuis que je l'ai j'ai des pubs qui ne cessent d'apparaitre sur le net alors que je n'ai seulement fais que les MAJ et telechargé uniquement Mozilla Firefox. J'avais des pub de Browserads mais j'ai reussi a les supprimer, et j'ai bien sur eu le fameux "Salut c'est Julien". Les pubs que j'ai en ce moment sont du meme type, ce sont des pop up.
J'éspere avoir bien expliqué mon probléme et j'éspére encore plus que vous pourrez 'aider a resoudre mon probléme.
Merci :)
J'éspere avoir bien expliqué mon probléme et j'éspére encore plus que vous pourrez 'aider a resoudre mon probléme.
Merci :)
9 réponses
-
Bonsoir
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau.
Lance le, clique sur [Scanner] puis patiente le temps du scan.
Une fois le scan terminé clique sur le bouton [Nettoyer]
Patiente durant le nettoyage. Lis le message qui apparaît, puis clique sur Ok . Le PC va être redémarré automatiquement et le rapport s'ouvrira à la fin du redémarrage.
Poste le rapport
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
A lire :
Les programmes potentiellement indésirables :
https://www.malekal.com/adwares-pup-protection/
Les toolbars, c'est pas obligatoire ( par Malekal ) :https://forum.malekal.com/viewtopic.php?t=6173&start=
@+
-
Désolé je suis parti en vacances pas eu le temps de moccuper de ca ! En tout cas merci de la reponse c'est bien brave. Voici le rapport :
# AdwCleaner v3.309 - Rapport créé le 05/09/2014 à 19:58:54
# Mis à jour le 02/09/2014 par Xplode
# Système d'exploitation : Windows 8.1 (64 bits)
# Nom d'utilisateur : Valentin - PC-VALENTIN
# Exécuté depuis : C:\Users\Valentin\Downloads\adwcleaner_3.309.exe
# Option : Nettoyer
***** [ Services ] *****
Service Supprimé : F06DEFF2-5B9C-490D-910F-35D3A9119622
Service Supprimé : IePluginServices
Service Supprimé : servervo
[#] Service Supprimé : SmdmFService
[#] Service Supprimé : Update ToggleMark
[#] Service Supprimé : Util ToggleMark
Service Supprimé : WindowsMangerProtect
[#] Service Supprimé : Update SmarterPower
[#] Service Supprimé : Util SmarterPower
Service Supprimé : {5eeb83d0-96ea-4249-942c-beead6847053}w64
Service Supprimé : {9a9157bb-003e-4fef-8bd1-c09bc4586a28}w64
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\IePluginServices
[!] Dossier Supprimé : C:\ProgramData\smdmf
Dossier Supprimé : C:\ProgramData\Systweak
Dossier Supprimé : C:\ProgramData\WindowsMangerProtect
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Freesofttoday
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Wajam
Dossier Supprimé : C:\Program Files (x86)\Deeal
Dossier Supprimé : C:\Program Files (x86)\globalUpdate
Dossier Supprimé : C:\Program Files (x86)\Mozilla Firefox\distribution\bundles\Deeal
Dossier Supprimé : C:\Program Files (x86)\SearchProtect
[!] Dossier Supprimé : C:\Program Files (x86)\Settings Manager
Dossier Supprimé : C:\Program Files (x86)\SupTab
Dossier Supprimé : C:\Program Files (x86)\ToggleMark
Dossier Supprimé : C:\Program Files (x86)\Wajam
Dossier Supprimé : C:\Program Files (x86)\wse_astromenda
Dossier Supprimé : C:\Program Files (x86)\fst_fr_365
Dossier Supprimé : C:\Program Files (x86)\SmarterPower
Dossier Supprimé : C:\Users\Public\Pokki
Dossier Supprimé : C:\Users\Valentin\AppData\Local\Astromenda
Dossier Supprimé : C:\Users\Valentin\AppData\Local\globalUpdate
Dossier Supprimé : C:\Users\Valentin\AppData\Local\Linkey
Dossier Supprimé : C:\Users\Valentin\AppData\Local\Pokki
Dossier Supprimé : C:\Users\Valentin\AppData\Local\SearchProtect
Dossier Supprimé : C:\Users\Valentin\AppData\Local\fst_fr_365
Dossier Supprimé : C:\Users\Valentin\AppData\LocalLow\DataMngr
Dossier Supprimé : C:\Users\Valentin\AppData\Roaming\Ironsource
Dossier Supprimé : C:\Users\Valentin\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\Valentin\AppData\Roaming\VOPackage
Dossier Supprimé : C:\Users\Valentin\AppData\Roaming\webssearches
Dossier Supprimé : C:\Users\Valentin\AppData\Roaming\wse_astromenda
Dossier Supprimé : C:\Users\Valentin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\VOPackage
Dossier Supprimé : C:\Users\Valentin\AppData\Local\Google\Chrome\User Data\Default\Extensions\fpmeembnagmagppkgghhfjfdfajdfcah
Fichier Supprimé : C:\Users\Public\Desktop\eBay.lnk
Fichier Supprimé : C:\Windows\System32\roboot64.exe
Fichier Supprimé : C:\Windows\System32\drivers\{5eeb83d0-96ea-4249-942c-beead6847053}w64.sys
Fichier Supprimé : C:\Windows\System32\drivers\{9a9157bb-003e-4fef-8bd1-c09bc4586a28}w64.sys
Fichier Supprimé : C:\Users\Valentin\AppData\Roaming\aps.uninstall.scan.results
Fichier Supprimé : C:\Users\Valentin\Desktop\Continue Live Installation.lnk
Fichier Supprimé : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\sd6ec74h.default-1409828285958\invalidprefs.js
Fichier Supprimé : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\hvoiu9w9.default-1409243431939\searchplugins\astromenda.xml
Fichier Supprimé : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\yzcm7x8i.default\searchplugins\astromenda.xml
Fichier Supprimé : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\hvoiu9w9.default-1409243431939\user.js
Fichier Supprimé : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\yzcm7x8i.default\user.js
***** [ Tâches planifiées ] *****
Tâche Supprimée : APSnotifierPP1
Tâche Supprimée : APSnotifierPP2
Tâche Supprimée : APSnotifierPP3
Tâche Supprimée : ASP
Tâche Supprimée : 522b9ede-5430-491b-8ed7-f7df3d6402fd-4
Tâche Supprimée : 7bb32423-c1bf-46e8-a29d-13f4514ce8e8
***** [ Raccourcis ] *****
Raccourci Désinfecté : C:\Users\Valentin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\fpmeembnagmagppkgghhfjfdfajdfcah
Clé Supprimée : HKCU\Software\Classes\pokki
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [BRS]
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Pokki]
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\AddonsFramework.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\ButtonSite.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\ScriptHost.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\Deeal.ScriptHostObject
Clé Supprimée : HKLM\SOFTWARE\Classes\Deeal.ScriptHostObject.1
Clé Supprimée : HKLM\SOFTWARE\Classes\Linkey.Linkey
Clé Supprimée : HKLM\SOFTWARE\Classes\ScriptHost.Tool
Clé Supprimée : HKLM\SOFTWARE\Classes\ScriptHost.Tool.1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WajamInternetEnhancer_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WajamInternetEnhancer_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bitguard.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bprotect.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browserdefender.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browserprotect.exe
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [AnyProtect Scanner]
Valeur Supprimée : HKLM\SYSTEM\ControlSet001\Control\Session Manager\AppCertDlls [x64]
Valeur Supprimée : HKLM\SYSTEM\ControlSet001\Control\Session Manager\AppCertDlls [x86]
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginServices
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [fst_fr_365]
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\SmarterPower_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\SmarterPower_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateSmarterPower_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateSmarterPower_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilSmarterPower_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilSmarterPower_RASMANCS
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Update SmarterPower
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Util SmarterPower
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\ToggleMark_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\ToggleMark_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateToggleMark_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateToggleMark_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilToggleMark_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilToggleMark_RASMANCS
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Update ToggleMark
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Util ToggleMark
Clé Supprimée : HKEY_USERS\.DEFAULT\Software\Microsoft\.NETFramework\SQM\Apps\updateToggleMark.exe
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{18B9B16E-716F-43DF-A6AD-512C7D2EB983}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{19975B78-1907-4DD6-A437-4C48120F46A4}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{562B9316-C08A-444A-9482-62080DD851AE}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{562B9317-C08A-444A-9482-62080DD851AE}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{6A7CD9EC-D8BD-4340-BCD0-77C09A282921}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{43969E3F-3E7C-4911-A8F1-79C6CA6AC731}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{70C53538-9F82-42BC-A327-74F7A46E700C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{861A4A3E-EC88-4BD1-B09E-C9DA95130969}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{A74D0C30-5CE2-4E3E-9C35-99ABEC75BE51}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F91870ED-0B2A-4044-903F-19675DCF609D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{045F91B3-695F-423A-98C7-8DE3C47AA020}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1348BD1B-C32A-41A7-9BD4-5377AA1AB925}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{395AFE6E-8308-48DB-89BE-ED5F4AA3D3EC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{43969E3F-3E7C-4911-A8F1-79C6CA6AC731}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{43B390F0-6BA2-45CA-ABF2-5DB0CEE9B49D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{93CF54F5-CFAA-4440-B588-8ED0DFAD5C21}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{94CADA2E-1D3F-419F-8A3D-06C58EDF53C8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9E52EB8B-8DD9-4605-AD36-D352BCD482F2}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A1440EC3-F0FA-407A-B811-DE6668C06D29}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B9A84AD0-5777-46FD-8B8F-1EBD06750FBC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C1995F88-1C7F-40D7-B0FA-6F107F6308B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C815E3DA-0823-49B0-9270-D1771D58B317}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D3BC53E7-0437-4C97-90EE-2CD6FF47FB14}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E4A994B0-5550-4680-A4C6-B9470B888069}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EE95078D-518C-4FD2-8093-FD1D4E33D3CA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F9EB11AB-9384-4736-9B33-993940F88895}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{15471168-82D3-49F9-A16B-2F455C1AD4BF}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{726E90BE-DC22-4965-B215-E0784DC26F47}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{85CD8584-3403-4489-B826-CA6FCE6E1694}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{97D91814-80A6-444F-AD27-551657E99C94}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A719A841-028A-427B-807E-667359D91C96}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{70C53538-9F82-42BC-A327-74F7A46E700C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{DC59A866-959C-4638-A191-C13177D0BD68}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{70C53538-9F82-42BC-A327-74F7A46E700C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{DC59A866-959C-4638-A191-C13177D0BD68}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{014DB5FA-EAFB-4592-A95B-F44D3EE87FA9}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{2E00D31D-D171-423D-836D-1A4D7EA7F1A9}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2492}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2492}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{54739D49-AC03-4C57-9264-C5195596B3A1}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{045F91B3-695F-423A-98C7-8DE3C47AA020}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1348BD1B-C32A-41A7-9BD4-5377AA1AB925}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{395AFE6E-8308-48DB-89BE-ED5F4AA3D3EC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{43969E3F-3E7C-4911-A8F1-79C6CA6AC731}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{43B390F0-6BA2-45CA-ABF2-5DB0CEE9B49D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{93CF54F5-CFAA-4440-B588-8ED0DFAD5C21}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{94CADA2E-1D3F-419F-8A3D-06C58EDF53C8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9E52EB8B-8DD9-4605-AD36-D352BCD482F2}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A1440EC3-F0FA-407A-B811-DE6668C06D29}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B9A84AD0-5777-46FD-8B8F-1EBD06750FBC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C1995F88-1C7F-40D7-B0FA-6F107F6308B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C815E3DA-0823-49B0-9270-D1771D58B317}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D3BC53E7-0437-4C97-90EE-2CD6FF47FB14}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E4A994B0-5550-4680-A4C6-B9470B888069}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EE95078D-518C-4FD2-8093-FD1D4E33D3CA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F9EB11AB-9384-4736-9B33-993940F88895}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2E00D31D-D171-423D-836D-1A4D7EA7F1A9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2492}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : HKCU\Software\AnyProtect
Clé Supprimée : HKCU\Software\FreeSoftToday
Clé Supprimée : HKCU\Software\GlobalUpdate
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\Linkey
Clé Supprimée : HKCU\Software\Pokki
Clé Supprimée : HKCU\Software\SmdmF
Clé Supprimée : HKCU\Software\SupHpUISoft
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\ToggleMark
Clé Supprimée : HKCU\Software\Tutorials
Clé Supprimée : HKCU\Software\TutoTag
Clé Supprimée : HKCU\Software\Wajam
Clé Supprimée : HKCU\Software\WSE_Astromenda
Clé Supprimée : HKCU\Software\SmarterPower
Clé Supprimée : HKCU\Software\AppDataLow\Software\Crossrider
Clé Supprimée : HKCU\Software\AppDataLow\Software\Re_Markable
Clé Supprimée : HKLM\SOFTWARE\Deeal
Clé Supprimée : HKLM\SOFTWARE\FreeSoftToday
Clé Supprimée : HKLM\SOFTWARE\GlobalUpdate
Clé Supprimée : HKLM\SOFTWARE\InstallCore
Clé Supprimée : HKLM\SOFTWARE\Linkey
Clé Supprimée : HKLM\SOFTWARE\SmdmF
Clé Supprimée : HKLM\SOFTWARE\SupDp
Clé Supprimée : HKLM\SOFTWARE\SupTab
Clé Supprimée : HKLM\SOFTWARE\supWindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\supWPM
Clé Supprimée : HKLM\SOFTWARE\systweak
Clé Supprimée : HKLM\SOFTWARE\ToggleMark
Clé Supprimée : HKLM\SOFTWARE\Tutorials
Clé Supprimée : HKLM\SOFTWARE\Wajam
Clé Supprimée : HKLM\SOFTWARE\webssearchesSoftware
Clé Supprimée : HKLM\SOFTWARE\SmarterPower
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Linkey
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Pokki
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Deeal
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Settings Manager
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\VOPackage
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Wajam
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\webssearches uninstall
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\WindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\WSE_Astromenda
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\fst_fr_365_is1
Clé Supprimée : [x64] HKLM\SOFTWARE\Linkey
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\ToggleMark
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SmarterPower
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SEARCH~1\SEARCH~1\bin\SPVC32~1.DLL
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\Users\Valentin\AppData\Local\Linkey\IEEXTE~1\iedll.dll
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SEARCH~1\SEARCH~1\bin\SPVC64~1.DLL
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\Users\Valentin\AppData\Local\Linkey\IEEXTE~1\iedll64.dll
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bpsvc.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browsersafeguard.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\dprotectsvc.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\jumpflip
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\protectedsearch.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchinstaller.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchprotection.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchprotector.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchsettings.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchsettings64.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\snapdo.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\stinst32.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\stinst64.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\umbrella.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\utiljumpflip.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\volaro
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\vonteera
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\websteroids.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\websteroidsservice.exe
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17037
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Mozilla Firefox v32.0 (x86 fr)
[ Fichier : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\hvoiu9w9.default-1409243431939\prefs.js ]
Ligne Supprimée : user_pref("browser.search.selectedEngine", "Astromenda");
Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://astromenda.com/?f=1&a=ast_tele_14_36_ff&cd=2XzuyEtN2Y1L1Qzuzy0C0DtBtC0Ezz0Dzz0FzytCtB0D0ByBtN0D0Tzu0SzyyByCtN1L2XzutAtFtBtFtCtFtCtN1L1CzutCyEtBzytDyD1V1Tt[...]
[ Fichier : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\sd6ec74h.default-1409828285958\prefs.js ]
[ Fichier : C:\Users\Valentin\AppData\Roaming\Mozilla\Firefox\Profiles\yzcm7x8i.default\prefs.js ]
Ligne Supprimée : user_pref("browser.search.selectedEngine", "Astromenda");
Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://astromenda.com/?f=1&a=ast_tele_14_36_ff&cd=2XzuyEtN2Y1L1Qzuzy0C0DtBtC0Ezz0Dzz0FzytCtB0D0ByBtN0D0Tzu0SzyyByCtN1L2XzutAtFtBtFtCtFtCtN1L1CzutCyEtBzytDyD1V1Tt[...]
-\\ Google Chrome v37.0.2062.103
[ Fichier : C:\Users\Valentin\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Startup_urls] : hxxp://astromenda.com/?f=7&a=ast_tele_14_36_ff&cd=2XzuyEtN2Y1L1Qzuzy0C0DtBtC0Ezz0Dzz0FzytCtB0D0ByBtN0D0Tzu0SzyyByCtN1L2XzutAtFtBtFtCtFtCtN1L1CzutCyEtBzytDyD1V1TtN1L1G1B1V1N2Y1L1Qzu2SyE0EzyyD0CtDtCtCtG0AzytCtAtGyD0F0EyCtGyByB0AzytGtB0E0Azy0AtCyBzzyCtD0A0C2QtN1M1F1B2Z1V1N2Y1L1Qzu2StCyC0ByEyB0C0DtAtG0C0BtAyDtGyE0C0E0BtG0A0B0EyDtGtDtDtC0F0E0B0FyD0C0A0EyE2Q&cr=399641411&uref=308&ir=
Supprimée [Homepage] : hxxp://astromenda.com/?f=1&a=ast_tele_14_36_ff&cd=2XzuyEtN2Y1L1Qzuzy0C0DtBtC0Ezz0Dzz0FzytCtB0D0ByBtN0D0Tzu0SzyyByCtN1L2XzutAtFtBtFtCtFtCtN1L1CzutCyEtBzytDyD1V1TtN1L1G1B1V1N2Y1L1Qzu2SyE0EzyyD0CtDtCtCtG0AzytCtAtGyD0F0EyCtGyByB0AzytGtB0E0Azy0AtCyBzzyCtD0A0C2QtN1M1F1B2Z1V1N2Y1L1Qzu2StCyC0ByEyB0C0DtAtG0C0BtAyDtGyE0C0E0BtG0A0B0EyDtGtDtDtC0F0E0B0FyD0C0A0EyE2Q&cr=399641411&uref=308&ir=
Supprimée [Extension] : fpmeembnagmagppkgghhfjfdfajdfcah
*************************
AdwCleaner[R0].txt - [25775 octets] - [05/09/2014 19:50:58]
AdwCleaner[S0].txt - [22956 octets] - [05/09/2014 19:58:54]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [23017 octets] ########## -
Bonsoir
Télécharge Malwaresbytes anti malware ici
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/
--->> Installe le (choisis bien français ); ne modifie pas les paramètres d'installe
--->> Décoche la case Activer l'essai gratuit de Malwarebytes Anti-Malware Premium à la fin de l'installation
--->> /!\ Utilisateurs de Vista/7/8/8.1 : faire un clic droit sur le raccourci de MalwareBytes' Anti-Malware et choisir Exécuter en tant qu'administrateur
--->> Clique sur Mettre à jour dans le Tableau de bord afin de mettre à jour la base de données.
--->> Dans l'onglet Examen, sélectionnez Examen Menaces puis clique sur Examiner maintenant.
--->> Une fois le scan terminé, clique sur Tout mettre en quarantaine puis sur Appliquez les actions
--->> (Si un message demande de redémarrer le PC pour terminer la suppression, accepte)
--->> Le rapport est disponible dans Historique > Journaux de l'application. (Choisis bien le dernier en date
Tu sélectionnes le fichier et tu demandes l'affichage
En bas à gauche un bouton exporter ; tu cliques dessus et tu choisis fichier texte et tu choisis ensuite ou l'enregistrer pour ensuite pouvoir le poster dans ta prochaine réponse
Merci
@+
-
Bonjour je ne trouve pas historique>journaux d'application
encore merci de votre aide -
Tu as ouvert Malwaresbytes.
onglet historique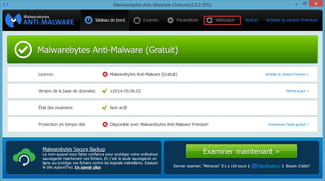
@+
-
Ok merci, voici donc le rapport :
Malwarebytes Anti-Malware
www.malwarebytes.org
Update, 06/09/2014 11:52:09, SYSTEM, PC-VALENTIN, Manual, Rootkit Database, 2014.2.20.1, 2014.8.21.1,
Error, 06/09/2014 11:52:20, SYSTEM, PC-VALENTIN, Manual, 0,
Error, 06/09/2014 11:52:20, SYSTEM, PC-VALENTIN, Manual, 0,
Update, 06/09/2014 11:54:11, SYSTEM, PC-VALENTIN, Manual, Malware Database, 2014.3.4.9, 2014.9.6.1,
(end) -
Re
je parle d'un journal d'examen
-
desolé :
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 06/09/2014
Heure de l'examen: 11:55:08
Fichier journal:
Administrateur: Oui
Version: 2.00.2.1012
Base de données Malveillants: v2014.09.06.01
Base de données Rootkits: v2014.08.21.01
Licence: Gratuite
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Self-protection: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Valentin
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 301526
Temps écoulé: 11 min, 27 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristics: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Clés du Registre: 5
PUP.Optional.SmarterPower.A, HKU\S-1-5-21-3273309958-779513708-3088927183-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\SETTINGS\{bd7c9b62-a7d9-4405-be51-7fd633f08791}, Mis en quarantaine, [1158ab3f2754290d661b512ae71bd62a],
PUP.Optional.SearchProtect, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\APPCOMPATFLAGS\INSTALLEDSDB\{8a4d5a43-c64a-45ab-bdf4-804fe18ceafd}, Mis en quarantaine, [ed7c06e4c8b342f41ae2c99727dd09f7],
PUP.Optional.SearchProtect, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\APPCOMPATFLAGS\INSTALLEDSDB\{cf2797aa-b7ec-e311-8ed9-005056c00008}, Mis en quarantaine, [5b0e04e65a2184b22dceb5abb15350b0],
PUP.Optional.SettingsManager.A, HKLM\SOFTWARE\WOW6432NODE\SmdmF, Mis en quarantaine, [0168f2f888f351e58485d523e919629e],
PUP.Optional.BrowsersApp.A, HKU\S-1-5-18-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\APPDATALOW\SOFTWARE\Browsers Apps +, Mis en quarantaine, [1e4b4d9d3348b086fee1fefc01011ee2],
Valeurs du Registre: 2
PUP.Optional.SettingsManager, HKLM\SYSTEM\CURRENTCONTROLSET\CONTROL\SESSION MANAGER\APPCERTDLLS|x64, c:\program files (x86)\settings manager\smdmf\x64\sysapcrt.dll, Mis en quarantaine, [aebbf4f69dde02342e645e9d857d7c84]
PUP.Optional.SettingsManager, HKLM\SYSTEM\CURRENTCONTROLSET\CONTROL\SESSION MANAGER\APPCERTDLLS|x86, c:\program files (x86)\settings manager\smdmf\sysapcrt.dll, Mis en quarantaine, [1f4ae8026714de58751ddb2081819967]
Données du Registre: 0
(No malicious items detected)
Dossiers: 1
PUP.Optional.Linkey.A, C:\Users\Valentin\AppData\Local\Google\Chrome\User Data\Default\Extensions\fpmeembnagmagppkgghhfjfdfajdfcah, Mis en quarantaine, [db8e26c413681a1cbc1b13bc4bb730d0],
Fichiers: 6
PUP.Optional.InstallCore, C:\Users\Valentin\Downloads\ccsetup417.exe, Mis en quarantaine, [54150ddd5427ef4723e91dc334d0ec14],
Trojan.Downloader, C:\Users\Valentin\AppData\Local\Microsoft\WinU\~skujlay.exe, Mis en quarantaine, [0d5c4f9ba6d53bfbb6f26edd629e956b],
PUP.Optional.SearchProtect.A, C:\Windows\apppatch\apppatch64\SPVCLdr64.dll, Supprimé-au-redémarrage, [21488d5d4239d561884074264ab7fb05],
PUP.Optional.Astromenda.A, C:\Windows\System32\Tasks\WSE_Astromenda, Mis en quarantaine, [5e0b6d7d1d5e5dd90e206b8b649ecc34],
PUP.Optional.Astromenda.A, C:\Windows\Tasks\WSE_Astromenda.job, Mis en quarantaine, [30394e9c0f6c2d0934fb8d69837f9769],
PUP.Optional.SearchProtect, C:\Windows\apppatch\Custom\Custom64\{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb, Mis en quarantaine, [20492ebcdba07db928d70957848005fb],
Secteurs physiques: 0
(No malicious items detected)
(end) -
Re
as tu noté une amélioration?
@+


