
Ordi qui rame
Résolu33 réponses
Un ordinateur qui rame et des échecs de mise à jour Windows apparaissent, Avast ne décelant pas d’infection et une garantie expirée de peu, ce qui complique les réparations. La meilleure réponse conseille d’utiliser ZHPDiag et ZHPFix, avec des instructions détaillées pour lancer les outils en mode administrateur, générer un rapport, puis interpréter les résultats et nettoyer les traces de logiciels indésirables. En complément, la discussion évoque USBFix et RogueKiller comme mesures préliminaires, ainsi que la mise à jour de Java, tout en rappelant d’éviter certaines manipulations dangereuses et de sauvegarder les rapports pour évaluer l’évolution. Le rapport est enregistré sur le bureau et l’exécution requiert des autorisations élevées, ce qui peut influencer le déroulement de la désinfection.
-
Contributeurbonjour,
est-ce que je peux avoir un ZHPDiag s'il te plait :
ZHPDiag
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu
ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
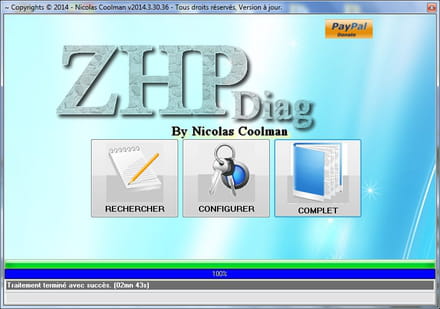
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :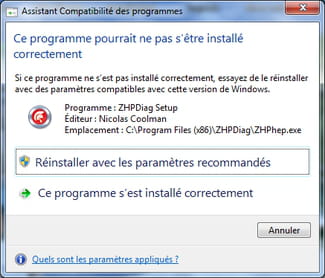
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
http://cjoint.com/?0HBmSDk8UqA
voila le rapport une plombe pour le faire car souvent la fenêtre me dis internet explorer ne réponds pas... Merci pour votre aide -
Contributeur.
voila le rapport une plombe pour le faire car souvent la fenêtre me dis internet explorer ne réponds pas... Merci pour votre aide
ce n'est pas possible d'utiliser un autre moteur de recherche comme Firefox ou Chrome ??
En effet tu as pas mal d'infections .....
Mise à jour de java : Java Update 67 ICI
Puis tu vas commencer par passer ZHPCleaner , Adwcleaner et Malwarebytes après tu me referas un ZHPDiag s'il te plait !
merci :
ZHPcleaner
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
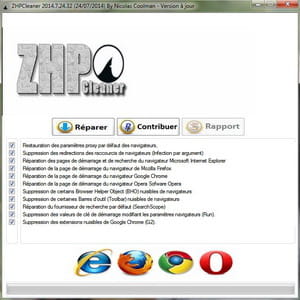
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- Cliquer uniquement sur réparer
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes
- Fermeture du navigateur pour le nettoyage
_________________________________________________________AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
----------------------------------------------------------------------------JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
__________________________________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
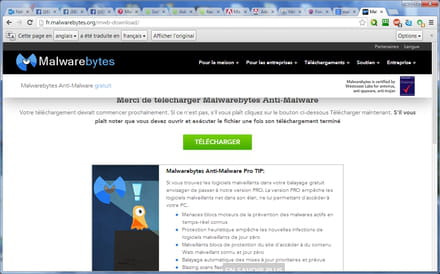
Il faut maintenant ouvrir le fichier , clic droit bien évidement :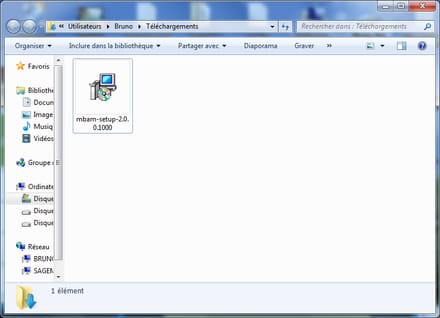
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum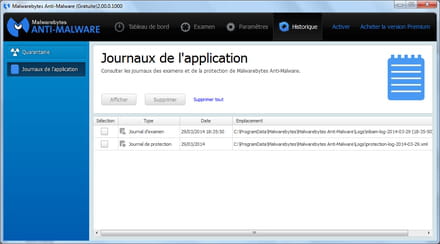
Á la deuxième utilisation (et les suivantes)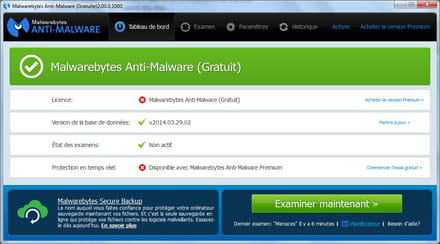
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces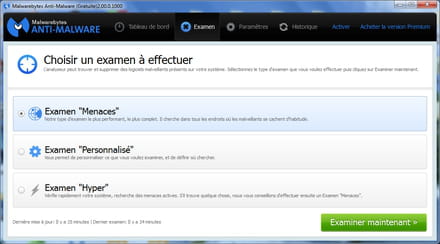
puis examiner maintenant
si rapport demandé , le poster sur le forum
Don 4 rapports et une mise à jour ....
Merci
-
merci pour ton aide, bon java mis à jour, par contre pour ZHP cleaner mon ordi me dis cette application ne peut s'appliquer sur votre pc !!
-
ContributeurIl faut que tu le fasses avec un autre moteur de recherche , Chrome ou FF
il y a des "clés" de restrictions sur internet explorer soit tu passes outre soit tu télécharge un autre moteur de recherche pour passer les outils soit tu peux essayer de le faire en mode sans echec !
en attendant fais le reste !
-
# AdwCleaner v3.308 - Rapport créé le 27/08/2014 à 13:52:38
# Mis à jour le 20/08/2014 par Xplode
# Système d'exploitation : Windows 8.1 (64 bits)
# Nom d'utilisateur : gil - PC-SALON
# Exécuté depuis : C:\Users\gil\Downloads\AdwCleaner-3.308.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\DealPlyLive
Dossier Supprimé : C:\ProgramData\rvlkl
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Flash Player Pro
Dossier Supprimé : C:\Program Files (x86)\DealPly
Dossier Supprimé : C:\Program Files (x86)\DealPlyLive
Dossier Supprimé : C:\Program Files (x86)\Flash Player Pro
Dossier Supprimé : C:\Program Files (x86)\HiDefMedia
Dossier Supprimé : C:\Program Files (x86)\Mobogenie
Dossier Supprimé : C:\Program Files (x86)\MyPC Backup
Dossier Supprimé : C:\Program Files (x86)\TelevisionFanatic
Dossier Supprimé : C:\Users\gil\AppData\Local\DealPlyLive
Dossier Supprimé : C:\Users\gil\AppData\Local\genienext
Dossier Supprimé : C:\Users\gil\AppData\Local\iac
Dossier Supprimé : C:\Users\gil\AppData\Local\Mobogenie
Dossier Supprimé : C:\Users\gil\AppData\Local\TelevisionFanatic
Dossier Supprimé : C:\Users\gil\AppData\Local\Temp\AirInstaller
Dossier Supprimé : C:\Users\gil\AppData\LocalLow\TelevisionFanatic
Dossier Supprimé : C:\Users\gil\AppData\Roaming\DealPly
Dossier Supprimé : C:\Users\gil\AppData\Roaming\loadtbs
Dossier Supprimé : C:\Users\gil\AppData\Roaming\newnext.me
Dossier Supprimé : C:\Users\gil\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\gil\Documents\Flash Player Pro
Dossier Supprimé : C:\Users\gil\Documents\Mobogenie
Dossier Supprimé : C:\Users\gil\Documents\Optimizer Pro
Dossier Supprimé : C:\Users\gil\Documents\PC Health Kit
Fichier Supprimé : C:\Users\Public\Desktop\eBay.lnk
Fichier Supprimé : C:\WINDOWS\System32\roboot64.exe
Fichier Supprimé : C:\Users\gil\daemonprocess.txt
Fichier Supprimé : C:\Users\gil\AppData\Local\mysearchdial-speeddial.crx
Fichier Supprimé : C:\Program Files (x86)\Mozilla Firefox\plugins\npmieze.dll
Fichier Supprimé : C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_igdhbblpcellaljokkpfhcjlagemhgjl_0.localstorage
Fichier Supprimé : C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_igdhbblpcellaljokkpfhcjlagemhgjl_0.localstorage-journal
Fichier Supprimé : C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_pflphaooapbgpeakohlggbpidpppgdff_0.localstorage
***** [ Tâches planifiées ] *****
Tâche Supprimée : Dealply
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\fgeapihpgbepllencafcpkfbjlkogfan
Clé Supprimée : [x64] HKLM\SOFTWARE\Google\Chrome\Extensions\pflphaooapbgpeakohlggbpidpppgdff
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho.1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{74F475FA-6C75-43BD-AAB9-ECDA6184F600}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\SnapDo_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\SnapDo_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateJumpFlip_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateJumpFlip_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\dealplylive.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\MobogenieAdd
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [mobilegeni daemon]
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [TelevisionFanatic Browser Plugin Loader]
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [TelevisionFanatic Browser Plugin Loader 64]
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02054E11-5113-4BE3-8153-AA8DFB5D3761}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{04D2B915-19FF-41E9-994D-95DC898BEA43}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7F232128-6F42-4F37-8EFE-2E6020B2D478}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{D40753C7-8A59-4C1F-BE88-C300F4624D5B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F02C0832-C85C-4B93-8C6F-9DF20121A10D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{2BF2028E-3F3C-4C05-AB45-B2F1DCFE0759}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{DB538320-D3C5-433C-BCA9-C4081A054FCF}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{5D79F641-C168-40DF-A32F-BACEA7509E75}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{7F232128-6F42-4F37-8EFE-2E6020B2D478}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{CB41FC95-F1B3-4797-8BB6-1012FF62ABBA}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{5D79F641-C168-40DF-A32F-BACEA7509E75}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{7F232128-6F42-4F37-8EFE-2E6020B2D478}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{CB41FC95-F1B3-4797-8BB6-1012FF62ABBA}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{7F232128-6F42-4F37-8EFE-2E6020B2D478}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{04D2B915-19FF-41E9-994D-95DC898BEA43}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{F02C0832-C85C-4B93-8C6F-9DF20121A10D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{68B81CCD-A80C-4060-8947-5AE69ED01199}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{E6B969FB-6D33-48D2-9061-8BBD4899EB08}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{A5B9C0F5-5616-47CD-A95F-E43B488FACCF}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{A5B9C0F5-5616-47CD-A95F-E43B488FACCF}
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{AE07101B-46D4-4A98-AF68-0333EA26E113}]
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{C98D5B61-B0EA-4D48-9839-1079D352D880}]
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{DFEFCDEE-CF1A-4FC8-88AD-129872198372}]
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{C98D5B61-B0EA-4D48-9839-1079D352D880}]
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{DFEFCDEE-CF1A-4FC8-88AD-129872198372}]
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\URLSearchHooks [{0696F815-A3A9-490A-BB14-9EC3350B1276}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
Valeur Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{AE07101B-46D4-4A98-AF68-0333EA26E113}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKCU\Software\DealPlyLive
Clé Supprimée : HKCU\Software\IM
Clé Supprimée : HKCU\Software\Iminent
Clé Supprimée : HKCU\Software\ImInstaller
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\Offerbox
Clé Supprimée : HKCU\Software\SecuredDownload
Clé Supprimée : HKCU\Software\SmartBar
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\TelevisionFanatic
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKCU\Software\AppDataLow\Software\TelevisionFanatic
Clé Supprimée : HKLM\SOFTWARE\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\SOFTWARE\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\SOFTWARE\DealPlyLive
Clé Supprimée : HKLM\SOFTWARE\Iminent
Clé Supprimée : HKLM\SOFTWARE\ImInstaller
Clé Supprimée : HKLM\SOFTWARE\systweak
Clé Supprimée : HKLM\SOFTWARE\TelevisionFanatic
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\3152E1F19977892449DC968802CE8964
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\43C098337DB065A49B665D4EA7F16D1C
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A71991503412AEB42838B02C5ED9F9CD
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F7652513C62FF63448CFF05163719DB7
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.16518
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Search [Default_Search_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Search [SearchAssistant]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchUrl [Default]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
-\\ Google Chrome v36.0.1985.143
[ Fichier : C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Extension] : amfclgbdpgndipgoegfpkkgobahigbcl
Supprimée [Extension] : hphehadppenpmajgnkjdcopcfijjegaf
Supprimée [Extension] : pflphaooapbgpeakohlggbpidpppgdff
*************************
AdwCleaner[R0].txt - [20011 octets] - [27/08/2014 13:44:58]
AdwCleaner[S0].txt - [18409 octets] - [27/08/2014 13:52:38]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [18470 octets] ########## -
Contributeurbien , JRT Malwarebytes et tu me refais un ZHPDiag après !!
Merci
-
voila le rapport de jrt
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Thisisu
Version: 6.1.4 (04.06.2014:1)
OS: Windows 8.1 x64
Ran by gil on 27/08/2014 at 14:51:07,59
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Registry Values
Successfully deleted: [Registry Value] HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\\pc speed maximizer
Successfully repaired: [Registry Value] HKEY_LOCAL_MACHINE\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\Default_Page_URL
~~~ Registry Keys
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\im
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\installcore
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\pc speed maximizer
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\installcore
~~~ Files
~~~ Folders
Failed to delete: [Folder] "C:\ProgramData\boost_interprocess"
Successfully deleted: [Folder] "C:\Users\gil\AppData\Roaming\pc speed maximizer"
Failed to delete: [Folder] "C:\Program Files (x86)\pc speed maximizer"
~~~ Chrome
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\Policies\Google [Blacklisted Policy]
~~~ Event Viewer Logs were cleared
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 27/08/2014 at 15:10:36,94
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ -
voila le rapport de walmarebytes
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 27/08/2014
Heure de l'examen: 15:31:26
Fichier journal: malwarebytes.txt
Administrateur: Oui
Version: 2.00.2.1012
Base de données Malveillants: v2014.03.04.09
Base de données Rootkits: v2014.02.20.01
Licence: Gratuite
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Self-protection: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: gil
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 256878
Temps écoulé: 46 min, 10 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristics: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Clés du Registre: 0
(No malicious items detected)
Valeurs du Registre: 0
(No malicious items detected)
Données du Registre: 0
(No malicious items detected)
Dossiers: 0
(No malicious items detected)
Fichiers: 4
PUP.Optional.Linkury.A, C:\Users\gil\AppData\Local\Temp\airFD9.exe, Mis en quarantaine, [70d9f7086614d0662d6502178f75e719],
PUP.Optional.Iminent.A, C:\Users\gil\AppData\Local\Temp\air2583.exe, Mis en quarantaine, [0e3b8679176345f1f89d76f9649d49b7],
PUP.Optional.OptimizerPro.A, C:\Users\gil\AppData\Local\Temp\air4B0F.exe, Mis en quarantaine, [2d1c817e9ae08ea80f0bc69d46bb1de3],
PUP.Optional.AirInstaller, C:\Users\gil\Downloads\FlashPlayerPro.exe, Mis en quarantaine, [3118cc33d2a8b2848e30ef6e3dc4a45c],
Secteurs physiques: 0
(No malicious items detected)
(end) -
voila le dernier rapport de ZHP
http://cjoint.com/?0HBqRFHV4JK -
ContributeurTu vas passer USBFix s'il te plait :
USBFix
Télécharge : UsbFix par El Desaparecido sur ton Bureau.
mirror
A / Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement. Tous les Antivirus
B / Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
C / Double clique sur UsbFix.exe.
D / Clique sur Options, dans le menu BBCode choisis CCM
E / Valide en cliquant sur Appliquer.
F / UsbFix se relancera pour prendre en compte tes réglages.
G / Clique sur Nettoyage.
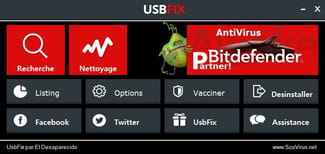
H / Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage.
I / À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
1 / Le rapport est aussi sauvegardé à la racine du disque système.
( C:\UsbFix\Log\UsbFix [Clean 1] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
2 / ->> Tutoriel (aide) en images sur le site de l'auteur.
Java toujours pas à jour :Pour java :
- Java
____________________________________________________________
Puis Roguekiller :Roguekiller
RogueKiller est un outil (créé par Tigzy) permettant de tuer les processus appartenant à des rogues de manière automatique. Dans la mesure où certaines infections empêchent l'exécution des scans antivirus/antimalware habituels, cet outil est un outil préliminaire à un processus complet de désinfection.
Téléchargement :Roguekiller officiel
Attention, afin d'éviter tout désagrément dû aux anciennes versions de Roguekiller, il est fortement recommandé d'utiliser le lien de téléchargement officiel de Roguekiller
bien choisir sa version :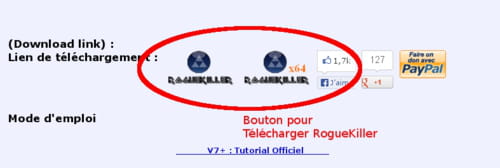
1/ Quitter tous les programmes en cours.
2/ Sous Vista/Seven, clique droit => Éxécuter en tant qu'administrateur
3/ Sinon lancer simplement RogueKiller.exe
Si Roguekiller ne se lance pas, il ne faut pas hésiter à le renommer en Winlogon.
4/ Cliquer sur Scan .
5/ Attendre la fin du scan. A ce stade aucune modification n'a été apportée au système
à la demande relancer Roguekiller et
6/ Cliquer sur le bouton Suppression.
A l'inverse du bouton Scan, ce bouton supprime les infections de type rogue et modifie donc le système.
Le rapport a été généré sur le bureau.
7/ Poster le rapport :(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
Important : Pour quitter l'outil
Il faut passer par le bouton Fichier -> Quitter.
Ce mode est le moyen de fermer l'outil correctement. En effet, si l'on ferme RogueKiller sans avoir utilisé ce mode, le driver créé par l'outil ne sera pas supprimé.
Important : Toute sorte de manipulation avec un logiciel de désinfection peut planter le PC.
Si vous utilisez seul un logiciel, c'est à vos risques et périls
tutoriel officiel
ICI
- Incredimail c'est mauvais ....
passe ce script :ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.AFB2B284A0614B52CC521D7F54840E4B] - (.IncrediMail, Ltd. - IncrediMail Application.) -- C:\Program Files (x86)\IncrediMail\Bin\IncMail.exe [444840] [PID.3752] => Messaging.Incredimail
[MD5.BAC2085EC6FD104AA39FEAEAE510EF91] - (...) -- C:\Program Files (x86)\WSE_Astromenda\BRS\brs.exe [1072128] [PID.3772] =>PUP.Astromenda
[MD5.137FB519EFAA187E3D8136DDB15A2447] - (.IncrediMail, Ltd. - IncrediMail Tray Application.) -- C:\Program Files (x86)\IncrediMail\Bin\ImApp.exe [297384] [PID.4000] => Messaging.Incredimail
G0 - GCSP: Preference [User Data\Default][HomePage] http://astromenda.com =>PUP.Astromenda
O2 - BHO: Google Toolbar Helper [64Bits] - {AA58ED58-01DD-4d91-8333-CF10577473F7} . (.Google Inc. - Google Toolbar.) -- C:\Program Files (x86)\Google\Google Toolbar\GoogleToolbar_32.dll
O3 - Toolbar: (no name) - [HKLM]{318A227B-5E9F-45bd-8999-7F8F10CA4CF5} Clé orpheline => Toolbar.Avast
O3 - Toolbar: (no name) - [HKLM]{CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F} Clé orpheline => Orphean Key not necessary
O3 - Toolbar: Google Toolbar - [HKLM]{2318C2B1-4965-11d4-9B18-009027A5CD4F} . (.Google Inc. - Google Toolbar.) -- C:\Program Files (x86)\Google\Google Toolbar\GoogleToolbar_64.dll
O4 - GS\Desktop [Public]: Acheter en ligne.lnk . (...) -- C:\Program Files (x86)\Accessory Store\StartUrl.exe (.not file.) => Fichier absent
O4 - GS\Desktop [gil]: PC Speed Maximizer.lnk . (...) -- C:\Program Files (x86)\PC Speed Maximizer\PCSpeedMaximizer.exe (.not file.) =>Rogue.PCSpeedMaximizer
O4 - HKCU\..\Run: [IncrediMail] . (.IncrediMail, Ltd. - IncrediMail Application.) -- C:\Program Files (x86)\IncrediMail\bin\IncMail.exe => Messaging.Incredimail
O4 - HKCU\..\Run: [BRS] . (...) -- C:\Program Files (x86)\WSE_Astromenda\BRS\brs.exe =>PUP.Astromenda
O4 - HKUS\S-1-5-21-1488747389-1801760363-1135928264-1002\..\Run: [IncrediMail] . (.IncrediMail, Ltd. - IncrediMail Application.) -- C:\Program Files (x86)\IncrediMail\bin\IncMail.exe => Messaging.Incredimail
O4 - HKUS\S-1-5-21-1488747389-1801760363-1135928264-1002\..\Run: [BRS] . (...) -- C:\Program Files (x86)\WSE_Astromenda\BRS\brs.exe =>PUP.Astromenda
[MD5.00000000000000000000000000000000] [APT] [LaunchSignup] (...) -- C:\Program Files (x86)\MyPC Backup\Signup Wizard.exe (.not file.) [0] =>PUP.JDIBackup
[MD5.00000000000000000000000000000000] [APT] [Norton WSC Integration] (...) -- C:\Program Files (x86)\Norton Internet Security\Engine\20.4.0.40\WSCStub.exe (.not file.) [0] => Symantec*
[MD5.00000000000000000000000000000000] [APT] [PC Speed Maximizer Schedule] (...) -- C:\Program Files (x86)\PC Speed Maximizer\SPMLauncher.exe (.not file.) [0] =>Rogue.PCSpeedMaximizer
[MD5.7ED6D8142F1ADBFFDD650640E0BA128A] [APT] [WSE_Astromenda] (...) -- C:\Users\gil\AppData\Roaming\WSE_AS~1\UPDATE~1\UPDATE~1.exe [136192] =>PUP.Astromenda
[MD5.5816F55C22AB1C3EC3E77A94D6777CA0] [APT] [{8B77F4E0-6147-425A-98D3-6B2D8987D46F}] (...) -- C:\Users\gil\Downloads\gamesplayerinstall (1).exe [510480]
[MD5.00000000000000000000000000000000] [APT] [Norton Error Analyzer] (...) -- C:\Program Files (x86)\Norton Internet Security\Engine\20.4.0.40\SymErr.exe (.not file.) [0] => Symantec*
[MD5.00000000000000000000000000000000] [APT] [Norton Error Processor] (...) -- C:\Program Files (x86)\Norton Internet Security\Engine\20.4.0.40\SymErr.exe (.not file.) [0] => Symantec*
O39 - APT: WSE_Astromenda - (...) -- C:\Windows\Tasks\WSE_Astromenda.job [302] =>PUP.Astromenda
O39 - APT: WSE_Astromenda - (...) -- C:\Windows\System32\Tasks\WSE_Astromenda [302] =>PUP.Astromenda
O42 - Logiciel: File Extractor Packages - (...) [HKCU][64Bits] -- File Extractor Packages =>Adware.DownTango
O42 - Logiciel: Google Toolbar for Internet Explorer - (.Google Inc..) [HKLM][64Bits] -- {18455581-E099-4BA8-BC6B-F34B2F06600C} => Toolbar.Google
O42 - Logiciel: Google Toolbar for Internet Explorer - (.Google Inc..) [HKLM][64Bits] -- {2318C2B1-4965-11d4-9B18-009027A5CD4F} => Toolbar.Google
O42 - Logiciel: Governor of Poker 2 Premium Edition - (.WildTangent.) [HKLM][64Bits] -- WTA-736ae809-53c0-4251-ba93-96c9090f9baf => Online Poker Games
O42 - Logiciel: IncrediMail - (.IncrediMail.) [HKLM][64Bits] -- {5C083736-2916-4D06-BCE9-4F981EA53AEC} => Messaging.Incredimail
O42 - Logiciel: IncrediMail 2.5 - (.IncrediMail Ltd..) [HKLM][64Bits] -- IncrediMail => Messaging.Incredimail
O42 - Logiciel: Java 7 Update 65 - (.Oracle.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F83217021FF} => Oracle
O42 - Logiciel: PC Speed Maximizer v3.2 - (.Smart PC Solutions.) [HKLM][64Bits] -- PC Speed Maximizer_is1 =>Rogue.PCSpeedMaximizer
O42 - Logiciel: Photo Notifier and Animation Creator - (.IncrediMail Ltd..) [HKLM][64Bits] -- Photo Notifier and Animation Creator => Messaging.Incredimail
O42 - Logiciel: PokerStars.fr - (.PokerStars.fr.) [HKLM][64Bits] -- PokerStars.fr => Online.PokerGame
O42 - Logiciel: TelevisionFanatic Internet Explorer Toolbar - (.Mindspark Interactive Network.) [HKLM][64Bits] -- TelevisionFanaticbar Uninstall Internet Explorer =>PUP.TelevisionFanatic
O42 - Logiciel: WSE_Astromenda - (.WSE_Astromenda.) [HKLM][64Bits] -- WSE_Astromenda =>PUP.Astromenda
O42 - Logiciel: coupon downloader - (.coupon downloader.) [HKLM][64Bits] -- coupon downloader =>PUP.CouponDownloader
O42 - Logiciel: eBay Worldwide - (.OEM.) [HKLM][64Bits] -- {A694AF57-9891-4D62-824C-7E55A1361A14} =>Toolbar.eBay
[HKCU\Software\IncrediMail] => Messaging.Incredimail
[HKCU\Software\MCAFEE]
[HKCU\Software\wse_astromenda] =>PUP.Astromenda
O43 - CFD: 07/08/2013 - 19:49:24 - [] ----D C:\Program Files (x86)\IncrediMail => Messaging.Incredimail
O43 - CFD: 27/08/2014 - 14:58:58 - [] ----D C:\Program Files (x86)\PC Speed Maximizer =>Rogue.PCSpeedMaximizer
O43 - CFD: 27/08/2014 - 14:08:19 - [] ----D C:\Program Files (x86)\WSE_Astromenda =>PUP.Astromenda
O43 - CFD: 25/07/2014 - 21:45:57 - [] ----D C:\Program Files (x86)\PokerStars.FR => Online.PokerGame
O43 - CFD: 17/01/2013 - 14:33:05 - [] ----D C:\ProgramData\boost_interprocess => boost.org
O43 - CFD: 07/08/2013 - 19:50:55 - [] ----D C:\ProgramData\IM => Messaging.IncrediMail
O43 - CFD: 07/08/2013 - 19:49:24 - [] ----D C:\ProgramData\IncrediMail => Messaging.Incredimail
O43 - CFD: 30/10/2013 - 18:51:33 - [] ----D C:\ProgramData\McAfee
O43 - CFD: 27/08/2014 - 14:07:25 - [] ----D C:\Users\gil\AppData\Roaming\1H1Q => PUP.BundleInstaller
O43 - CFD: 27/08/2014 - 14:08:31 - [] ----D C:\Users\gil\AppData\Roaming\WSE_Astromenda =>PUP.Astromenda
O43 - CFD: 17/08/2013 - 20:51:49 - [] ----D C:\Users\gil\AppData\Local\IM => Messaging.IncrediMail
O43 - CFD: 08/08/2014 - 23:32:04 - [] ----D C:\Users\gil\AppData\Local\PokerStars.FR => Online.PokerGame
O45 - LFCP:[MD5.CC5A95B74E30A4123B55FF64B7BA8F78] - 17/11/2013 - 21:08:15 ---A- - C:\Windows\Prefetch\MINIBARCHROME.EXE-63494D5F.pf =>PUP.Minibar
O45 - LFCP:[MD5.030EBAD11598BE2AD5DFD25AF093A348] - 17/11/2013 - 21:08:11 ---A- - C:\Windows\Prefetch\MINIBARFIREFOX.EXE-443ABB48.pf =>PUP.Minibar
O45 - LFCP:[MD5.5C89E65F10F39A1CFF4B5DE46A37664B] - 17/01/2014 - 11:23:15 ---A- - C:\Windows\Prefetch\MOBOGENIE.EXE-7EA50C05.pf =>PUP.Mobogenie
O45 - LFCP:[MD5.C5413ABDD80088753D6268C0F529A3F2] - 27/08/2014 - 13:25:34 ---A- - C:\Windows\Prefetch\PCSPEEDMAXIMIZER.EXE-60BA47FF.pf =>Rogue.PCSpeedMaximizer
O45 - LFCP:[MD5.AAD9C8E515521AC5F94DD6D32C2B184A] - 05/02/2014 - 10:08:44 ---A- - C:\Windows\Prefetch\RKFREE_SETUP64.EXE-416F0F8B.pf =>Keylogger.Logixoft
O45 - LFCP:[MD5.7F387BD8A5C0870AE36DC71D8E01415C] - 27/08/2014 - 13:11:50 ---A- - C:\Windows\Prefetch\SIGNUP WIZARD.EXE-9554BD21.pf =>PUP.JDIBackup
O51 - MPSK:{250ea054-58cc-11e3-beee-eca86bde614c}\AutoRun\command. (...) -- E:\Startme.exe (.not file.) => Fichier absent
O51 - MPSK:{6490d49f-d751-11e3-bfaa-eca86bde614c}\AutoRun\command. (...) -- E:\Startme.exe (.not file.) => Fichier absent
O61 - LFC: 27/08/2014 - 16:36:13 ---A- . (...) -- C:\Users\gil\AppData\Local\Microsoft\Windows\ConnectedSearch\Templates\Web.DcardAlgo_Landscape_8_1_RP_Appified-9a63acce.dll [12760]
O61 - LFC: 27/08/2014 - 16:36:13 ---A- . (...) -- C:\Users\gil\AppData\Local\Microsoft\Windows\ConnectedSearch\Templates\Web.DcardAlgo_Portrait_8_1_RP_Appified-d7abe6e0.dll [12760]
O61 - LFC: 27/08/2014 - 16:36:14 ---A- . (...) -- C:\Users\gil\AppData\Local\Microsoft\Windows\Sqm\Manifest\Sqm10245.bin [262312]
O61 - LFC: 27/08/2014 - 16:36:17 ---A- . (...) -- C:\Users\gil\AppData\Local\Temp\CloudBackup8552.exe [5556040] => Temporary file not necessary
O61 - LFC: 27/08/2014 - 16:36:20 ---A- . (...) -- C:\Users\gil\AppData\Roaming\WSE_Astromenda\UpdateProc\UpdateTask.exe [136192] =>PUP.Astromenda
O69 - SBI: SearchScopes [HKCU] {0633EE93-D776-472f-A0FF-E1416B8B2E3A} [DefaultScope] - (Astromenda) - http://astromenda.com =>PUP.Astromenda
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateSpringSmart_RASAPI32 =>PUP.SpringSmart
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateSpringSmart_RASMANCS =>PUP.SpringSmart
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilSpringSmart_RASAPI32 =>PUP.SpringSmart
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilSpringSmart_RASMANCS =>PUP.SpringSmart
[HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\File Extractor Packages] =>Adware.DownTango^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\PC Speed Maximizer_is1] =>Rogue.PCSpeedMaximizer^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\TelevisionFanaticbar Uninstall Internet Explorer] =>PUP.TelevisionFanatic^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\WSE_Astromenda] =>PUP.Astromenda^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\coupon downloader] =>PUP.CouponDownloader^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{A694AF57-9891-4D62-824C-7E55A1361A14}] =>Toolbar.eBay^
[HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]:BRS =>PUP.Astromenda^
C:\Program Files (x86)\PC Speed Maximizer =>Rogue.PCSpeedMaximizer^
C:\Program Files (x86)\WSE_Astromenda =>PUP.Astromenda^
C:\Users\gil\AppData\Roaming\WSE_Astromenda =>PUP.Astromenda^
C:\Program Files (x86)\WSE_Astromenda\BRS\brs.exe =>PUP.Astromenda^
C:\Users\gil\AppData\Roaming\WSE_AS~1\UPDATE~1\UPDATE~1.exe =>PUP.Astromenda^
C:\Windows\Tasks\WSE_Astromenda.job =>PUP.Astromenda^
C:\Windows\System32\Tasks\WSE_Astromenda =>PUP.Astromenda^
[HKCU\Software\wse_astromenda] =>PUP.Astromenda^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
ensuite tu me referas un ZHPDiag pour vérification s'il te plait !
Merci
-
salut, déoslée hier soir j'étais de sortie donc voilà je reprend le nettoyage voilà le premier rapport
############################## | UsbFix V 7.179 | [Nettoyage]
Utilisateur: gil (Administrateur) # PC-SALON
Mis à jour le 27/08/2014 par El Desaparecido - SosVirus
Lancé à 09:36:59 | 28/08/2014
Site Web : http://www.usbfix.net/
Changelog : http://www.usbfix.net/maj/
Assistance : http://www.sosvirus.net/forum-virus-securite.html
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : http://www.usbfix.net/contact/
################## | System information |
MB: Packard Bell (imedia S2110)
CPU: AMD E1-1200 APU with Radeon(tm) HD Graphics
GC: AMD Radeon HD 7310 Graphics
RAM -> [Total : 3800 Mo | Free : 1824 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 8.1 (6.3.9600 64-Bit)
WB: Internet Explorer : 11.00.9600.16384
WB: Google Chrome : 37.0.2062.94
################## | Security Information |
AV: Windows Defender [(!) Désactivé |A jour]
AV: avast! Antivirus [(!) Désactivé |A jour]
AS: Windows Defender [(!) Désactivé |A jour]
AS: avast! Antivirus [(!) Désactivé |A jour]
FW: avast! Antivirus [(!) Désactivé]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 220 Go (171 Go libre(s) - 78%) [Packard Bell] # NTFS
D:\ -> Disque fixe # 221 Go (221 Go libre(s) - 100%) [DATA] # NTFS
E:\ -> Disque fixe # 466 Go (436 Go libre(s) - 94%) [Elements] # NTFS
################## | Autorun |
################## | Recherche générique |
(!) Fichiers temporaires supprimés. (1021.22057819366 MB)
################## | Registre |
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe,
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [IncrediMail] C:\Program Files (x86)\IncrediMail\bin\IncMail.exe /c
04 - HKCU\..\Run : [BRS] C:\Program Files (x86)\WSE_Astromenda\BRS\brs.exe -runBRS
04 - HKLM\..\Run : [StartCCC] "C:\Program Files (x86)\ATI Technologies\ATI.ACE\Core-Static\CLIStart.exe" MSRun
04 - HKLM\..\Run : [Norton Online Backup] C:\Program Files (x86)\Symantec\Norton Online Backup\NOBuClient.exe
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKLM\..\Run : [CanonQuickMenu] C:\Program Files (x86)\Canon\Quick Menu\CNQMMAIN.EXE /logon
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - [x64] HKLM\..\Run : [RTHDVCPL] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - HKU\S-1-5-21-1488747389-1801760363-1135928264-1002\..\Run : [IncrediMail] C:\Program Files (x86)\IncrediMail\bin\IncMail.exe /c
04 - HKU\S-1-5-21-1488747389-1801760363-1135928264-1002\..\Run : [BRS] C:\Program Files (x86)\WSE_Astromenda\BRS\brs.exe -runBRS
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
################## | C:\ %SystemDrive% - Disque Fixe (NTFS) |
[25/08/2013 - 00:23:23 | A | 0 Ko] - C:\log.txt
[27/08/2014 - 16:30:14 | A | 2 Ko] - C:\malwarebytes.txt
[27/08/2014 - 16:21:07 | ASH | 3112976 Ko] - C:\hiberfil.sys
[27/08/2014 - 16:21:09 | ASH | 262144 Ko] - C:\swapfile.sys
[27/08/2014 - 21:11:38 | ASH | 817520 Ko] - C:\pagefile.sys
[16/01/2014 - 20:55:00 | SHD] - C:\$Recycle.Bin
[27/08/2014 - 16:38:24 | A | 1 Ko] - C:\PhysicalDisk0_MBR.bin
[17/01/2013 - 22:41:49 | D] - C:\sources
[18/06/2013 - 14:18:29 | N | 0 Ko] - C:\BOOTNXT
[07/08/2013 - 19:13:39 | D] - C:\OEM
[16/08/2013 - 15:59:21 | D] - C:\Msc
[22/08/2013 - 16:45:52 | SHD] - C:\Documents and Settings
[22/08/2013 - 17:22:35 | D] - C:\PerfLogs
[03/10/2013 - 11:09:39 | RHD] - C:\MSOCache
[23/10/2013 - 14:02:54 | RD] - C:\Users
[23/10/2013 - 14:44:36 | SHD] - C:\Recovery
[30/10/2013 - 12:44:40 | D] - C:\Zylom Games
[27/08/2014 - 13:59:17 | D] - C:\AdwCleaner
[27/08/2014 - 14:11:34 | D] - C:\Program Files
[27/08/2014 - 14:51:05 | D] - C:\Windows
[27/08/2014 - 17:24:47 | RD] - C:\Program Files (x86)
[28/08/2014 - 09:14:40 | SHD] - C:\System Volume Information
[28/08/2014 - 09:31:58 | HD] - C:\ProgramData
[28/08/2014 - 09:34:40 | D] - C:\UsbFix
################## | D:\ - Disque Fixe (NTFS) |
[07/08/2013 - 19:25:16 | SHD] - D:\$RECYCLE.BIN
[27/08/2014 - 01:05:10 | SHD] - D:\System Volume Information
################## | E:\ - Disque Fixe (NTFS) |
[26/04/2014 - 15:20:10 | A | 10167 Ko] - E:\Présentation1.pptx
[17/02/2014 - 18:59:26 | A | 22 Ko] - E:\lettre motivation jérémy.pdf
[27/02/2014 - 22:33:51 | A | 25 Ko] - E:\Lettre de motivation Lucie Gil.pdf
[27/05/2014 - 20:51:55 | A | 34 Ko] - E:\klimezak edmond.pdf
[27/05/2014 - 20:58:08 | A | 32 Ko] - E:\tableau.pdf
[11/06/2014 - 17:50:36 | A | 17 Ko] - E:\accuseReception.pdf
[03/07/2014 - 20:25:27 | A | 52 Ko] - E:\GIL Jean-louis cv.pdf
[03/07/2014 - 20:56:25 | A | 51 Ko] - E:\cv agent d'entretien.pdf
[31/07/2014 - 16:09:25 | A | 50 Ko] - E:\GIL Jérémy cv.pdf
[06/08/2014 - 15:25:49 | A | 23 Ko] - E:\lettre motivation jérémy gardien.pdf
[06/08/2014 - 15:29:16 | A | 50 Ko] - E:\cv GIL jérémy.pdf
[23/08/2014 - 11:39:51 | A | 42 Ko] - E:\GIL Jérémy cv mission jeune.pdf
[27/02/2014 - 22:07:56 | A | 15 Ko] - E:\CV GIL lucie.odt
[31/03/2014 - 22:52:01 | A | 37 Ko] - E:\Sans nom 1.odt
[01/04/2014 - 18:29:19 | A | 15 Ko] - E:\Lettre de motivation Lucie Gil.odt
[27/05/2014 - 20:58:21 | A | 11 Ko] - E:\Sans nom 2.odt
[27/05/2014 - 20:58:55 | A | 18 Ko] - E:\kli.odt
[01/06/2014 - 17:41:01 | A | 18 Ko] - E:\le journal de fanny.odt
[03/07/2014 - 20:25:05 | A | 18 Ko] - E:\GIL Jean-louis cv.odt
[31/07/2014 - 16:08:37 | A | 17 Ko] - E:\GIL Jérémy cv.odt
[06/08/2014 - 15:25:26 | A | 16 Ko] - E:\lettre motivation jérémy.odt
[23/08/2014 - 11:40:08 | A | 16 Ko] - E:\GIL Jérémy.odt
[21/07/2014 - 22:43:55 | A | 1 Ko] - E:\IMG_20140721_222034 - Raccourci.lnk
[21/07/2014 - 22:44:09 | A | 1 Ko] - E:\IMG_20140721_222102 - Raccourci.lnk
[10/11/2013 - 15:25:39 | A | 245 Ko] - E:\1401300_255729591241707_657558203_o.jpg
[10/11/2013 - 15:26:15 | A | 290 Ko] - E:\1465964_255729201241746_852541078_o.jpg
[19/06/2014 - 10:49:13 | A | 22 Ko] - E:\10440709_681236778615776_5672147766231215022_n.jpg
[14/07/2014 - 22:17:33 | A | 599 Ko] - E:\IMG_20140714_194333.jpg
[04/08/2014 - 13:11:31 | A | 851 Ko] - E:\20140804_131131.jpg
[04/08/2014 - 13:27:49 | A | 302 Ko] - E:\P2014août04-1407151669601.jpg.jpg
[14/08/2014 - 08:42:06 | A | 390 Ko] - E:\DSC02008 (2).JPG
[14/08/2014 - 08:44:08 | A | 550 Ko] - E:\DSC02008.JPG
[14/08/2014 - 08:46:39 | A | 54 Ko] - E:\P2014août04-1407151669601.jpg (2).jpg
[02/09/2013 - 19:25:16 | A | 13 Ko] - E:\PLANNING.docx
[15/10/2013 - 15:33:46 | A | 12 Ko] - E:\taxe foncière.docx
[22/08/2014 - 20:22:04 | A | 20 Ko] - E:\GIL Jérémy.docx
[11/06/2014 - 16:52:26 | SHD] - E:\$RECYCLE.BIN
[10/06/2014 - 21:04:22 | D] - E:\disque dur papa maman
[03/07/2014 - 06:25:39 | SHD] - E:\System Volume Information
[04/07/2014 - 07:20:31 | SHD] - E:\RECYCLER
[26/08/2014 - 22:28:03 | D] - E:\2014-06-22
[26/08/2014 - 22:28:14 | D] - E:\2014-06-26
[26/08/2014 - 22:28:16 | D] - E:\2014-06-27
[26/08/2014 - 22:28:17 | D] - E:\2014-07-06
[26/08/2014 - 22:28:17 | D] - E:\2014-07-27
[26/08/2014 - 22:28:31 | D] - E:\2009-06-17
[26/08/2014 - 22:28:47 | D] - E:\2013-11-04
[26/08/2014 - 22:28:47 | D] - E:\2013-12-05
[26/08/2014 - 22:28:48 | D] - E:\2013-12-06
[26/08/2014 - 22:28:48 | D] - E:\2014-01-22
[26/08/2014 - 22:28:48 | D] - E:\2014-02-17
[26/08/2014 - 22:28:51 | D] - E:\2014-04-04
[26/08/2014 - 22:28:51 | D] - E:\2014-05-09
[26/08/2014 - 22:28:51 | D] - E:\2014-05-09 (2)
[26/08/2014 - 22:28:52 | D] - E:\2014-05-09 (3)
[26/08/2014 - 22:28:52 | D] - E:\2014-05-16
[26/08/2014 - 22:28:55 | D] - E:\2014-05-30
[26/08/2014 - 22:28:57 | D] - E:\2014-06-04
[26/08/2014 - 22:28:58 | D] - E:\2014-06-05
[26/08/2014 - 22:28:58 | D] - E:\2014-06-20
[26/08/2014 - 22:31:31 | AD] - E:\Documents
[26/08/2014 - 22:41:35 | RD] - E:\Mes images
################## | Vaccin |
C:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
E:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | http://www.sosvirus.net/ | http://www.usbfix.net/ | -
voila le deuxième
RogueKiller V9.2.8.0 [Jul 11 2014] par Adlice Software
Mail : http://www.adlice.com/contact/
Remontées : http://forum.adlice.com
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : http://www.adlice.com
Système d'exploitation : Windows 8.1 (6.3.9200 ) 64 bits version
Démarrage : Mode normal
Utilisateur : gil [Droits d'admin]
Mode : Suppression -- Date : 08/28/2014 10:17:19
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 10 ¤¤¤
[PUM.Policies] (X64) HKEY_USERS\S-1-5-21-1488747389-1801760363-1135928264-1002\Software\Microsoft\Windows\CurrentVersion\Policies\System | DisableTaskMgr : 0 -> NON SELECTIONNÉ
[PUM.Policies] (X86) HKEY_USERS\S-1-5-21-1488747389-1801760363-1135928264-1002\Software\Microsoft\Windows\CurrentVersion\Policies\System | DisableTaskMgr : 0 -> NON SELECTIONNÉ
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> NON SELECTIONNÉ
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> NON SELECTIONNÉ
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> NON SELECTIONNÉ
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> NON SELECTIONNÉ
[PUM.HomePage] (X64) HKEY_USERS\S-1-5-21-1488747389-1801760363-1135928264-1002\Software\Microsoft\Internet Explorer\Main | Start Page : http://www.sfr.fr/portail.html# -> NON SELECTIONNÉ
[PUM.HomePage] (X86) HKEY_USERS\S-1-5-21-1488747389-1801760363-1135928264-1002\Software\Microsoft\Internet Explorer\Main | Start Page : http://www.sfr.fr/portail.html# -> NON SELECTIONNÉ
[PUM.SearchPage] (X64) HKEY_USERS\S-1-5-21-1488747389-1801760363-1135928264-1002\Software\Microsoft\Internet Explorer\Main | Search Page : http://www.bing.com/search?q={searchTerms}&FORM=AVASDF&PC=AV01 -> NON SELECTIONNÉ
[PUM.SearchPage] (X86) HKEY_USERS\S-1-5-21-1488747389-1801760363-1135928264-1002\Software\Microsoft\Internet Explorer\Main | Search Page : http://www.bing.com/search?q={searchTerms}&FORM=AVASDF&PC=AV01 -> NON SELECTIONNÉ
¤¤¤ Tâches planifiées : 2 ¤¤¤
[Suspicious.Path] WSE_Astromenda.job -- C:\Users\gil\AppData\Roaming\WSE_AS~1\UPDATE~1\UPDATE~1.EXE (/Check) -> SUPPRIMÉ
[Suspicious.Path] \\WSE_Astromenda -- C:\Users\gil\AppData\Roaming\WSE_AS~1\UPDATE~1\UPDATE~1.EXE (/Check) -> SUPPRIMÉ
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier HOSTS : 0 ¤¤¤
¤¤¤ Antirootkit : 0 (Driver: NON CHARGE [0xc000036b]) ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: WDC WD5000AAKX-22ERMA0 +++++
--- User ---
[MBR] 3ccb15c63c9967f632964f309c01eed4
[BSP] 7c1cb4f37d53b4c5c1cd21b802d8d2fd : Empty MBR Code
Partition table:
0 - [XXXXXX] UNKNOWN (0x0) [VISIBLE] Offset (sectors): 1 | Size: 2097151 MB
User = LL1 ... OK
User = LL2 ... OK
============================================
RKreport_SCN_08282014_101534.log -
voila le zhp fix
Rapport de ZHPFix 2014.8.3.6 par Nicolas Coolman, Update du 03/08/2014
Fichier d'export Registre :
Run by gil at 28/08/2014 10:33:59
High Elevated Privileges : OK
Windows 8 Home Premium Edition, 64-bit Service Pack 1 (9600)
Corbeille vidée (01mn 01s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
SUPPRIMÉ: Governor of Poker 2 Premium Edition
SUPPRIMÉ: IncrediMail
SUPPRIMÉ: Java 7 Update 65
ABSENT Uninstall Process: c:\program files (x86)\pc speed maximizer\unins000.exe
SUPPRIMÉ: Photo Notifier and Animation Creator
ABSENT Uninstall Process: c:\program files (x86)\pokerstars.fr\pokerstarsuninstall.exe
SUPPRIMÉ: TelevisionFanatic Internet Explorer Toolbar
ABSENT Uninstall Process: c:\progra~2\wse_as~1\uninstall.exe
SUPPRIMÉ: eBay Worldwide
========== Clés du Registre ==========
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\PC Speed Maximizer_is1]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\Photo Notifier and Animation Creator]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\PokerStars.fr]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\TelevisionFanaticbar Uninstall Internet Explorer]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WSE_Astromenda]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{A694AF57-9891-4D62-824C-7E55A1361A14}]
SUPPRIMÉ: HKCU\Software\IncrediMail
SUPPRIMÉ: HKCU\Software\MCAFEE
SUPPRIMÉ: HKCU\Software\wse_astromenda
SUPPRIMÉ CLSID MPSK: {250ea054-58cc-11e3-beee-eca86bde614c}
SUPPRIMÉ CLSID MPSK: {6490d49f-d751-11e3-bfaa-eca86bde614c}
SUPPRIMÉ: SearchScopes :{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateSpringSmart_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateSpringSmart_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilSpringSmart_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilSpringSmart_RASMANCS
SUPPRIMÉ: HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\File Extractor Packages
SUPPRIMÉ:* HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\coupon downloader
========== Valeurs du Registre ==========
SUPPRIMÉ: Toolbar: {318A227B-5E9F-45bd-8999-7F8F10CA4CF5}
SUPPRIMÉ: Toolbar: {CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F}
SUPPRIMÉ RunValue: BRS
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (Domain) : {9E3D57FC-7C37-4424-9352-4831E97D029D}
SUPPRIMÉ: FirewallRaz (Domain) : {548DCF8C-BFF2-4BA4-AA88-FBAF9AC8BCC6}
SUPPRIMÉ: FirewallRaz (Domain) : NetPres-In-TCP-NoScope
SUPPRIMÉ: FirewallRaz (Domain) : NetPres-Out-TCP-NoScope
SUPPRIMÉ: FirewallRaz (None) : NetPres-WSD-In-UDP
SUPPRIMÉ: FirewallRaz (None) : NetPres-WSD-Out-UDP
SUPPRIMÉ: FirewallRaz (Public) : NetPres-In-TCP
SUPPRIMÉ: FirewallRaz (Public) : NetPres-Out-TCP
SUPPRIMÉ: FirewallRaz (None) : MCX-Prov-Out-TCP
SUPPRIMÉ: FirewallRaz (None) : MCX-McrMgr-Out-TCP
SUPPRIMÉ: FirewallRaz (Private) : {68D03799-2326-44FD-8171-E56B7416E1F6}
SUPPRIMÉ: FirewallRaz (Private) : {4A705C01-9663-41F0-BFA2-812730EE0752}
SUPPRIMÉ: FirewallRaz (None) : {148EC092-EE4F-4B51-87F8-3739E12692C3}
SUPPRIMÉ: FirewallRaz (Private) : {77BC68E2-9034-4E27-BF91-A119EB4204CF}
SUPPRIMÉ: FirewallRaz (Private) : {C4C946E4-B673-4673-A643-5D7611AD0D4C}
SUPPRIMÉ: FirewallRaz (Domain) : {E7985E1D-C36F-4787-80A8-6350D07E9266}
SUPPRIMÉ: FirewallRaz (None) : {808F1451-4108-46FD-ADBB-F17324B5F0BD}
SUPPRIMÉ: FirewallRaz (Private) : {692D0BAA-C4E6-4216-B8D5-9D40304533BD}
SUPPRIMÉ: FirewallRaz (Private) : {BDC332D2-D8F4-4A2C-8A0B-C2275870E5F3}
SUPPRIMÉ: FirewallRaz (Private) : {DEC81803-8086-4EC2-9594-16FDCA5B8F62}
SUPPRIMÉ: FirewallRaz (Private) : {3DF9EE63-DA6E-4A15-8E59-00CB9C8E46B0}
========== Préférences navigateur ==========
PRESENT Chrome File: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Preferences
SUPPRIMÉ Chrome Site: http://astromenda.com
SUPPRIMÉ Chrome Site: http://astromenda.com
SUPPRIMÉ Chrome Site: http://astromenda.com
========== Dossiers ==========
SUPPRIMÉ: C:\Program Files (x86)\IncrediMail
SUPPRIMÉ: C:\Program Files (x86)\PC Speed Maximizer
SUPPRIMÉ: C:\Program Files (x86)\WSE_Astromenda
SUPPRIMÉ: C:\Program Files (x86)\PokerStars.FR
SUPPRIMÉ: C:\ProgramData\boost_interprocess
SUPPRIMÉ: C:\ProgramData\IM
SUPPRIMÉ: C:\ProgramData\IncrediMail
SUPPRIMÉ: C:\ProgramData\McAfee
SUPPRIMÉ: C:\Users\gil\AppData\Roaming\1H1Q
SUPPRIMÉ: C:\Users\gil\AppData\Roaming\WSE_Astromenda
SUPPRIMÉ: C:\Users\gil\AppData\Local\IM
SUPPRIMÉ: C:\Users\gil\AppData\Local\PokerStars.FR
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (0)
========== Fichiers ==========
SUPPRIMÉ: c:\users\public\desktop\acheter en ligne.lnk
SUPPRIMÉ: c:\users\gil\desktop\pc speed maximizer.lnk
SUPPRIMÉ: c:\program files (x86)\wse_astromenda\brs\brs.exe
SUPPRIMÉ: c:\users\gil\appdata\local\microsoft\windows\connectedsearch\templates\web.dcardalgo_landscape_8_1_rp_appified-9a63acce.dll
SUPPRIMÉ: c:\users\gil\appdata\local\microsoft\windows\connectedsearch\templates\web.dcardalgo_portrait_8_1_rp_appified-d7abe6e0.dll
SUPPRIMÉ: c:\users\gil\appdata\local\microsoft\windows\sqm\manifest\sqm10245.bin
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (0) (0 octets)
========== Tache planifiée ==========
SUPPRIMÉ: LaunchSignup
SUPPRIMÉ: Norton WSC Integration
SUPPRIMÉ: PC Speed Maximizer Schedule
SUPPRIMÉ: {8B77F4E0-6147-425A-98D3-6B2D8987D46F}
SUPPRIMÉ: Norton Error Analyzer
SUPPRIMÉ: Norton Error Processor
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
18 : Clés du Registre
32 : Valeurs du Registre
14 : Dossiers
8 : Fichiers
9 : Logiciels
4 : Préférences navigateur
6 : Tache planifiée
1 : Restauration Système
End of clean in 09mn 17s
========== Chemin de fichier rapport ==========
C:\Users\gil\AppData\Roaming\ZHP\ZHPFix[R1].txt - 28/08/2014 10:35:00 [6408] -
pour le zhp diag chaque fois que je le fais il s'arréte à 82% sur la fenêtre il y à écrit entre paranthése (ne réponds pas)....
-
bon ben il a suffit que je t'envoie ce message pour qu'il le fasse jusqu'à 100% !!! je comprends pas tout mais c'est pas grave voilà le rapport
~ Rapport de ZHPDiag v2014.8.13.118 - Nicolas Coolman (13/08/2014)
~ Lancé par gil (28/08/2014 10:45:24)
~ Adresse du Site Web http://nicolascoolman.fr
~ Adresse du Forum http://forum.nicolascoolman.fr
~ Traduit par Nicolas Coolman
~ Etat de la version : Nouvelle version disponible
~ Liste blanche : Désactivée par l'utilisateur
~ Elévation des Privilèges : OK
~ User Account Control (UAC): Deactivate by program
---\\ Navigateurs Internet
MSIE: Internet Explorer v11.0.9600.16663 (Defaut)
GCIE: Google Chrome v37.0.2062.94
---\\ Informations sur les produits Windows
~ Langage: Français
Windows 8.1, 64-bit (Build 9600)
Windows Server License Manager Script : OK
~ Windows(R) Operating System, OEM_DM channel
Windows ID Activation : OK
~ Windows Partial Key : GMQHT
Windows License : OK
~ Windows Remaining Initializations Number : 999
Software Protection Service (Protection logicielle) : OK
Windows Automatic Updates : OK
Windows Activation Technologies : OK
---\\ Logiciels de protection du système
avast! Free Antivirus v9.0.2021
Malwarebytes Anti-Malware version 2.0.2.1012
Windows Defender W8 (Deactivate)
---\\ Logiciels d'optimisation du système
CCleaner v4.17
---\\ Logiciels de partage PeerToPeer
---\\ Surveillance de Logiciels
Adobe Flash Player 14 Plugin
Adobe Reader XI
---\\ Informations sur le système
~ Processor: AMD64 Family 20 Model 2 Stepping 0, AuthenticAMD
~ Operating System: 64 Bits
Boot mode: Normal (Normal boot)
Total RAM: 3800 MB (56% free)
System Restore: Activé (Enable)
System drive C: has 172 GB (78%) free of 220 GB
---\\ Mode de connexion au système
~ Computer Name: PC-SALON
~ User Name: gil
~ All Users Names: gil, Administrateur,
~ Unselected Option: None
Logged in as Administrator
---\\ Variables d'environnement
~ System Unit : C:\
~ %AppZHP% : C:\Users\gil\AppData\Roaming\ZHP\
~ %AppData% : C:\Users\gil\AppData\Roaming\
~ %Desktop% : C:\Users\gil\Desktop\
~ %Favorites% : C:\Users\gil\Favorites\
~ %LocalAppData% : C:\Users\gil\AppData\Local\
~ %StartMenu% : C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\
~ %Windir% : C:\Windows\
~ %System% : C:\Windows\System32\
---\\ Enumération des unités disques
C: Hard drive, Flash drive, Thumb drive (Free 172 Go of 220 Go)
D: Hard drive, Flash drive, Thumb drive (Free 221 Go of 221 Go)
F: CD-ROM drive (Not Inserted)
---\\ Etat du Centre de Sécurité Windows
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiSpywareOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiVirusOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] FirewallOverride: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer] NoActiveDesktopChanges: Modified
[HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System] DisableTaskMgr: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system] EnableLUA: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\NOHIDDEN] CheckedValue: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\SHOWALL] CheckedValue: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Associations] Application: OK
[HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon] Shell: OK
[HKLM\SYSTEM\CurrentControlSet\Services\COMSysApp] Type: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\WindowsUpdate\Auto Update\Results\Install] LastSuccessTime : OK
~ Security Center: 44 Scanned in 00mn 00s
---\\ Recherche particulière de fichiers génériques
[MD5.63DC38C3E4564B2405D562855643ABA2] - (.Microsoft Corporation - Explorateur Windows.) (.22/10/2013 - 08:55:27.) -- C:\Windows\Explorer.exe [2328872]
[MD5.48CFA7BE561A7BE144C29BB912055016] - (.Microsoft Corporation - Application de démarrage de Windows.) (.22/08/2013 - 10:58:29.) -- C:\Windows\System32\Wininit.exe [144384]
[MD5.DF79CE9B950C62677D232154E93A81C7] - (.Microsoft Corporation - Extensions Internet pour Win32.) (.01/03/2014 - 04:10:28.) -- C:\Windows\System32\wininet.dll [2334208]
[MD5.7C94FDA3809015B8F2208D2E1C221F17] - (.Microsoft Corporation - Application d'ouverture de session Windows.) (.22/08/2013 - 10:55:08.) -- C:\Windows\System32\Winlogon.exe [564736]
[MD5.AFCAB4DC692CCE37E283B00E2D7B438F] - (.Microsoft Corporation - Bibliothèque de licences.) (.21/12/2013 - 09:54:07.) -- C:\Windows\System32\sppcomapi.dll [447488]
[MD5.239268BAB58EAE9A3FF4E08334C00451] - (.Microsoft Corporation - Pilote de fonction connexe pour WinSock.) (.22/08/2013 - 14:25:35.) -- C:\Windows\system32\Drivers\AFD.sys [567296]
[MD5.74B14192CF79A72F7536B27CB8814FBD] - (.Microsoft Corporation - ATAPI IDE Miniport Driver.) (.22/08/2013 - 13:43:41.) -- C:\Windows\system32\Drivers\atapi.sys [26464]
[MD5.2FA6510E33F7DEFEC03658B74101A9B9] - (.Microsoft Corporation - CD-ROM File System Driver.) (.22/08/2013 - 12:40:15.) -- C:\Windows\system32\Drivers\Cdfs.sys [88576]
[MD5.C6796EA22B513E3457514D92DCDB1A3D] - (.Microsoft Corporation - SCSI CD-ROM Driver.) (.22/08/2013 - 09:46:35.) -- C:\Windows\system32\Drivers\Cdrom.sys [164352]
[MD5.5DB26D7E0216D0BF364A81D3829AD7B9] - (.Microsoft Corporation - DFS Namespace Client Driver.) (.22/08/2013 - 12:38:00.) -- C:\Windows\system32\Drivers\DfsC.sys [134656]
[MD5.03909BDBFF0DCACCABF2B2D4ADEE44DC] - (.Microsoft Corporation - High Definition Audio Bus Driver.) (.22/08/2013 - 12:38:38.) -- C:\Windows\system32\Drivers\HDAudBus.sys [78336]
[MD5.84CFC5EFA97D0C965EDE1D56F116A541] - (.Microsoft Corporation - Pilote de port i8042.) (.22/08/2013 - 12:39:15.) -- C:\Windows\system32\Drivers\i8042prt.sys [107520]
[MD5.B7342B3C58E91107F6E946A93D9D4EFD] - (.Microsoft Corporation - IP Network Address Translator.) (.27/11/2013 - 13:02:29.) -- C:\Windows\system32\Drivers\IpNat.sys [142848]
[MD5.79B6F3DF7CDFD12159871FF71464F0CE] - (.Microsoft Corporation - Minirdr SMB Windows NT.) (.23/11/2013 - 08:08:19.) -- C:\Windows\system32\Drivers\MRxSmb.sys [403456]
[MD5.0217532E19A748F0E5D569307363D5FD] - (.Microsoft Corporation - MBT Transport driver.) (.22/08/2013 - 12:37:02.) -- C:\Windows\system32\Drivers\netBT.sys [282624]
[MD5.725EF69B2DBEB7B33280019A556201BC] - (.Microsoft Corporation - Pilote du système de fichiers NT.) (.10/03/2014 - 11:35:58.) -- C:\Windows\system32\Drivers\ntfs.sys [2008408]
[MD5.764B1121867B2D9B31C491668AC72B2B] - (.Microsoft Corporation - Pilote de port parallèle.) (.22/08/2013 - 12:40:02.) -- C:\Windows\system32\Drivers\Parport.sys [94208]
[MD5.BBB6272B7F46C4640A8CDB8A70C3450F] - (.Microsoft Corporation - RAS L2TP mini-port/call-manager driver.) (.22/08/2013 - 12:35:51.) -- C:\Windows\system32\Drivers\Rasl2tp.sys [120832]
[MD5.680C1DAE268B6FB67FA21B389A8B79EF] - (.Microsoft Corporation - Redirecteur de périphérique de Microsoft RDP.) (.30/09/2013 - 04:59:53.) -- C:\Windows\system32\Drivers\rdpdr.sys [195584]
[MD5.FFF28F9F6823EB1756C60F1649560BBF] - (.Microsoft Corporation - TDI Translation Driver.) (.22/08/2013 - 14:25:35.) -- C:\Windows\system32\Drivers\tdx.sys [107520]
[MD5.C85C075DE5B6D0FE116043054DE8EE02] - (.Microsoft Corporation - Pilote de cliché instantané du volume.) (.31/01/2014 - 17:15:23.) -- C:\Windows\system32\Drivers\volsnap.sys [311640]
~ Generic Processes: Scanned in 00mn 00s
---\\ Etat des fichiers cachés (Caché/Total)
~ Mes images (My Pictures) : 1/135
~ Mes Favoris (My Favorites) : 1/185
~ Mes Documents (My Documents) : 2/39
~ Mon Bureau (My Desktop) : 2/2260
~ Menu demarrer (Programs) : 1/28
~ Hidden Files: Scanned in 00mn 01s
---\\ Processus lancés
[MD5.73F5C13B431915BAE35254B4E95DFB71] - (.AVAST Software - avast! Service.) -- C:\Program Files\AVAST Software\Avast\AvastSvc.exe [50344] [PID.1180]
[MD5.26B558B2D31C7425B455B00E562EAD93] - (.AVAST Software - avast! Antivirus.) -- C:\Program Files\AVAST Software\Avast\avastui.exe [4085896] [PID.3992]
[MD5.506708142BC63DABA64F2D3AD1DCD5BF] - (.Google Inc. - Programme d'installation de Google.) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [116648] [PID.25172]
[MD5.9FBB2F038A2DDCE696BDEE7080241C0C] - (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files (x86)\Internet Explorer\IEXPLORE.exe [808112] [PID.24284]
[MD5.DC2E338E63159454B71659D82515A04E] - (.Nicolas Coolman - ZHPDiag.) -- C:\Program Files (x86)\ZHPDiag\ZHPDiag.exe [8091648] [PID.33672]
~ Processes Running: Scanned in 00mn 00s
---\\ Google Chrome, Démarrage,Recherche,Extensions (G0,G1,G2)
C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Preferences
G0 - GCSP: Preference [User Data\Default][HomePage] http://www.sfr.fr
G1 - GCS: Preference [User Data\Default] None
G0 - GCSP: Preference [User Data\Default][HomePage] D3BDE3353416A2220910275E114CD513E95084DC05B505E8398B63F8E92AB883
G2 - GCE: Preference [User Data\Default] [ahfgeienlihckogmohjhadlkjgocpleb] GoogleÃ'Â Store v.0.2 (Activé)
G2 - GCE: Preference [User Data\Default] [aohghmighlieiainnegkcijnfilokake] Google Docs v.0.7 (Activé)
G2 - GCE: Preference [User Data\Default] [apdfllckaahabafndbhieahigkjlhalf] GoogleÃ'Â Drive v.6.3 (Activé)
G2 - GCE: Preference [User Data\Default] [bepbmhgboaologfdajaanbcjmnhjmhfn] Google Voice Search Hotword (Beta) v.0.1.1.5023, (Désactivé)
G2 - GCE: Preference [User Data\Default] [blpcfgokakmgnkcojhhkbfbldkacnbeo] YouTube v.4.2.6 (Activé)
G2 - GCE: Preference [User Data\Default] [coobgpohoikkiipiblmjeljniedjpjpf] Recherche Google v.0.0.0.20 (Activé)
G2 - GCE: Preference [User Data\Default] [dnhpdliibojhegemfjheidglijccjfmc] hotword helper v.0.0.2.0 (Activé)
G2 - GCE: Preference [User Data\Default] [eemcgdkfndhakfknompkggombfjjjeno] Bookmark Manager v.0.1 (Activé)
G2 - GCE: Preference [User Data\Default] [ennkphjdgehloodpbhlhldgbnhmacadg] Settings v.0.2 (Activé)
G2 - GCE: Preference [User Data\Default] [gfdkimpbcpahaombhbimeihdjnejgicl] Feedback v.1.0 (Activé)
G2 - GCE: Preference [User Data\Default] [gomekmidlodglbbmalcneegieacbdmki] avast! Online Security v.9.0.2022.121, (Désactivé)
G2 - GCE: Preference [User Data\Default] [kmendfapggjehodndflmmgagdbamhnfd] CryptoTokenExtension v.0.0.1 (Activé)
G2 - GCE: Preference [User Data\Default] [mfehgcgbbipciphmccgaenjidiccnmng] Cloud Print v.0.1 (Activé)
G2 - GCE: Preference [User Data\Default] [mfffpogegjflfpflabcdkioaeobkgjik] GaiaAuthExtension v.0.0.1, (Activé)
G2 - GCE: Preference [User Data\Default] [mgndgikekgjfcpckkfioiadnlibdjbkf] Chrome v.0.1 (Activé)
G2 - GCE: Preference [User Data\Default] [neajdppkdcdipfabeoofebfddakdcjhd] Google Network Speech v.1.0 (Activé)
G2 - GCE: Preference [User Data\Default] [nkeimhogjdpnpccoofpliimaahmaaome] Hangout Services v.1.0 (Activé)
G2 - GCE: Preference [User Data\Default] [nmmhkkegccagdldgiimedpiccmgmieda] Google Wallet v.0.0.6.1 (Activé)
G2 - GCE: Preference [User Data\Default] [pafkbggdmjlpgkdkcbjmhmfcdpncadgh] Google Now v.1.2.0.1 (Activé)
G2 - GCE: Preference [User Data\Default] [pfkfdlcdbajamklbneflfbcmfgddmpae] Astromenda New Tab v.0.3.6, (Désactivé) =>PUP.Astromenda
G2 - GCE: Preference [User Data\Default] [pjkljhegncpnkpknbcohdijeoejaedia] Gmail v.7 (Activé)
---\\ Liste des dossiers d'extension Google Chrome
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\aohghmighlieiainnegkcijnfilokake [Google Docs]
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\apdfllckaahabafndbhieahigkjlhalf [GoogleÃ'Â Drive]
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\bepbmhgboaologfdajaanbcjmnhjmhfn [Google Voice Search Hotword (Beta)]
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\blpcfgokakmgnkcojhhkbfbldkacnbeo [YouTube]
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\coobgpohoikkiipiblmjeljniedjpjpf [Recherche Google]
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\gomekmidlodglbbmalcneegieacbdmki [avast! Online Security]
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [Google Wallet]
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\pfkfdlcdbajamklbneflfbcmfgddmpae [Astromenda New Tab] =>PUP.Astromenda
G2 - EXT: C:\Users\gil\AppData\Local\Google\Chrome\User Data\Default\Extensions\pjkljhegncpnkpknbcohdijeoejaedia [Gmail]
~ Google Lines Browser: 33 Scanned in 00mn 06s
---\\ Mozilla Firefox, Plugins,Demarrage,Recherche,Extensions (P2,M0,M1,M2,M3)
P2 - FPN:Firefox Plugin Navigator . (.Microsoft Corporation - The plugin allows you to have a better experience with Microsoft Lync.) -- C:\Program Files (x86)\Mozilla Firefox\Plugins\npMeetingJoinPluginOC.dll
P2 - FPN: [HKLM] [@adobe.com/FlashPlayer] - (...) -- C:\WINDOWS\system32\Macromed\Flash\NPSWF64_14_0_0_145.dll
P2 - FPN: [HKLM] [@Microsoft.com/NpCtrl,version=1.0] - (. Microsoft Corporation - 5.1.30214.0.) -- C:\Program Files\Microsoft Silverlight\5.1.30214.0\npctrl.dll
~ Firefox Browser: 4 Scanned in 00mn 00s
---\\ Internet Explorer, Démarrage,Recherche,URLSearchHook, Phishing (R0,R1,R3,R4)
R0 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = http://www.sfr.fr
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = http://www.google.com
R0 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = http://www.msn.com
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = http://www.bing.com
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Bar = http://www.msn.com
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Search,Default_Search_URL = http://www.google.com
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Search,SearchAssistant = http://www.google.com
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\AboutURLs,Tabs = about:newtab
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.google.com
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R3 - URLSearchHook: Microsoft Url Search Hook [64Bits] - {CFBFAE00-17A6-11D0-99CB-00C04FD64497} . (.Microsoft Corporation - Navigateur Internet.) (11.00.9600.16412 (winblue_gdr.130925-1958)) -- C:\Windows\SysWOW64\ieframe.dll
~ IE Browser: 19 Scanned in 00mn 00s
---\\ Internet Explorer, Proxy Management (R5)
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyServer = no key
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyEnable = 0
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,MigrateProxy = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,AutoConfigProxy = wininet.dll
~ Proxy management: Scanned in 00mn 00s
---\\ Analyse des lignes F0, F1, F2, F3 - IniFiles, Autoloading programs
F2 - REG:system.ini: USERINIT=C:\Windows\system32\userinit.exe,
F2 - REG:system.ini: Shell=C:\Windows\explorer.exe
F2 - REG:system.ini: VMApplet=C:\Windows\System32\SystemPropertiesPerformance.exe
~ Keys: Scanned in 00mn 00s
---\\ Hosts file redirection (O1)
~ Le fichier hôte est sain (The hosts file is clean).
~ Hosts File: Scanned in 00mn 00s
---\\ Browser Helper Objects de navigateur (O2)
O2 - BHO: Lync Click to Call BHO [64Bits] - {31D09BA0-12F5-4CCE-BE8A-2923E76605DA} . (.Microsoft Corporation - Microsoft Lync.) -- C:\Program Files (x86)\Microsoft Office\Office15\OCHelper.dll
O2 - BHO: Canon Easy-WebPrint EX BHO [64Bits] - {3785D0AD-BFFF-47F6-BF5B-A587C162FED9} . (.CANON INC. - Easy-WebPrint EX.) -- C:\Program Files (x86)\Canon\Easy-WebPrint EX\ewpexbho.dll
O2 - BHO: avast! Online Security [64Bits] - {8E5E2654-AD2D-48bf-AC2D-D17F00898D06} . (.AVAST Software - IE Webrep plugin.) -- C:\Program Files\AVAST Software\Avast\aswWebRepIE.dll
O2 - BHO: Microsoft SkyDrive Pro Browser Helper [64Bits] - {D0498E0A-45B7-42AE-A9AA-ABA463DBD3BF} . (.Microsoft Corporation - Microsoft OneDrive for Business Extensions.) -- C:\Program Files (x86)\Microsoft Office\Office15\GROOVEEX.dll =>.Microsoft Corporation
~ BHO: 8 Scanned in 00mn 00s
---\\ Internet Explorer Toolbars (O3)
O3 - Toolbar: Canon Easy-WebPrint EX - [HKLM]{759D9886-0C6F-4498-BAB6-4A5F47C6C72F} . (.CANON INC. - Easy-WebPrint EX.) -- C:\Program Files (x86)\Canon\Easy-WebPrint EX\addon64\ewpexhlp.dll
~ Toolbar: Scanned in 00mn 00s
---\\ Applications lancées au démarrage du système (O4)
O4 - HKLM\..\Run: [RTHDVCPL] . (.Realtek Semiconductor - Gestionnaire audio HD Realtek.) -- C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe =>.Realtek Semiconductor Corp
O4 - HKLM\..\Wow6432Node\Run: [StartCCC] . (.Advanced Micro Devices, Inc. - Catalyst® Control Center Launcher.) -- C:\Program Files (x86)\ATI Technologies\ATI.ACE\Core-Static\CLIStart.exe =>.Advanced Micro Devices, Inc
O4 - HKLM\..\Wow6432Node\Run: [Norton Online Backup] . (.Symantec Corporation - Norton Online Backup Service.) -- C:\Program Files (x86)\Symantec\Norton Online Backup\NOBuClient.exe =>.Symantec Corporation
O4 - HKLM\..\Wow6432Node\Run: [Adobe ARM] . (.Adobe Systems Incorporated - Adobe Reader and Acrobat Manager.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe =>.Adobe Systems Incorporated
O4 - HKLM\..\Wow6432Node\Run: [AvastUI.exe] . (.AVAST Software - avast! Antivirus.) -- C:\Program Files\AVAST Software\Avast\AvastUI.exe
O4 - HKLM\..\Wow6432Node\Run: [CanonQuickMenu] . (.CANON INC. - Canon Quick Menu.) -- C:\Program Files (x86)\Canon\Quick Menu\CNQMMAIN.exe
~ Application: Scanned in 00mn 00s
---\\ Invisibilité de l'icône d'options IE dans le panneau de Configuration (O5)
O5 - control.ini: [HKLM\..\Control Panel] inetcpl.cpl=no
~ IE Control Panel: 1 Scanned in 00mn 00s
---\\ Boutons situés sur la barre d'outils principale d'Internet Explorer (O9)
O9 - Extra button: &Envoyer à OneNote [64Bits] - {2670000A-7350-4f3c-8081-5663EE0C6C49} -- C:\Program Files (x86)\MICROS~2\Office15\ONBttnIE.dll (.not file.)
O9 - Extra button: Cliquer pour appeler Lync [64Bits] - {31D09BA0-12F5-4CCE-BE8A-2923E76605DA} -- C:\Program Files\Microsoft Office\Office15\lync.exe (.not file.)
O9 - Extra button: Notes &liées OneNote [64Bits] - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} -- C:\Program Files (x86)\MICROS~2\Office15\ONBTTN~1.dll (.not file.)
~ IE Extra Buttons: Scanned in 00mn 00s
---\\ Winsock hijacker (Layered Service Provider) (O10)
O10 - WLSP:\000000000001\Winsock LSP File . (.Microsoft Corporation - Fournisseur Shim d'affectation de noms de messagerie.) -- C:\WINDOWS\system32\napinsp.dll
O10 - WLSP:\000000000002\Winsock LSP File . (.Microsoft Corporation - Fournisseur d'espace de noms PNRP.) -- C:\WINDOWS\system32\pnrpnsp.dll
O10 - WLSP:\000000000003\Winsock LSP File . (.Microsoft Corporation - Fournisseur d'espace de noms PNRP.) -- C:\WINDOWS\system32\pnrpnsp.dll
O10 - WLSP:\000000000004\Winsock LSP File . (.Microsoft Corporation - Network Location Awareness 2.) -- C:\WINDOWS\system32\NLAapi.dll
O10 - WLSP:\000000000005\Winsock LSP File . (.Microsoft Corporation - Fournisseur de service Sockets 2.0 de Microsoft Windows.) -- C:\WINDOWS\system32\mswsock.dll =>.Microsoft Corporation
O10 - WLSP:\000000000006\Winsock LSP File . (.Microsoft Corporation - LDAP RnR Provider DLL.) -- C:\WINDOWS\system32\winrnr.dll
~ Winsock: 6 Scanned in 00mn 00s
---\\ Modification Domaine/Adresses DNS (O17)
O17 - HKLM\System\CCS\Services\Tcpip\..\{C29D01BC-3327-43B3-805C-FB373107311E}: DhcpNameServer = 192.168.1.1
O17 - HKLM\System\CS1\Services\Tcpip\..\{C29D01BC-3327-43B3-805C-FB373107311E}: DhcpNameServer = 192.168.1.1
O17 - HKLM\System\CCS\Services\Tcpip\Parameters: DhcpNameServer = 192.168.1.1
~ Domain: Scanned in 00mn 00s
---\\ Protocole additionnel (O18)
O18 - Handler: vbscript [64Bits] - {3050F3B2-98B5-11CF-BB82-00AA00BDCE0B} . (.Microsoft Corporation - Visionneuse HTML Microsoft (R).) -- C:\Windows\System32\mshtml.dll =>.Microsoft Corporation
O18 - Filter: text/xml [64Bits] - {807583E5-5146-11D5-A672-00B0D022E945} . (.Microsoft Corporation - Microsoft Office XML MIME Filter.) -- C:\Program Files\Common Files\Microsoft Shared\OFFICE15\MSOXMLMF.dll =>.Microsoft Corporation
~ Protocole Additionnel: Scanned in 00mn 00s
---\\ Clé de Registre autorun ShellServiceObjectDelayLoad (SSO/SSODL) (O21)
O21 - SSODL: WebCheck - {E6FB5E20-DE35-11CF-9C87-00AA005127ED} - CLSID or File not found.
~ SSODL: 1 Scanned in 00mn 00s
---\\ Liste des services NT non Microsoft et non désactivés (O23)
O23 - Service: Adobe Acrobat Update Service (AdobeARMservice) . (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
O23 - Service: (AMD External Events Utility) . (.AMD - AMD External Events Service Module.) - C:\Windows\System32\atiesrxx.exe
O23 - Service: AMD FUEL Service (AMD FUEL Service) . (.Advanced Micro Devices, Inc. - Service Fusion Utility.) - C:\Program Files\ATI Technologies\ATI.ACE\Fuel\Fuel.Service.exe
O23 - Service: avast! Antivirus (avast! Antivirus) . (.AVAST Software - avast! Service.) - C:\Program Files\AVAST Software\Avast\AvastSvc.exe
O23 - Service: Service Google Update (gupdate) (gupdate) . (.Google Inc. - Programme d'installation de Google.) - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe =>.Google Inc
O23 - Service: IconMan_R (IconMan_R) . (.Realsil Microelectronics Inc. - Realtek Card Reader Patch Tool..) - C:\Program Files (x86)\Realtek\Realtek USB 2.0 Card Reader\RIconMan.exe
O23 - Service: Canon Inkjet Printer/Scanner/Fax Extended Survey Program (IJPLMSVC) . (.Pas de propriétaire - Inkjet Printer/Scanner/Fax Extended Survey.) - C:\Program Files (x86)\Canon\IJPLM\IJPLMSVC.exe
O23 - Service: Nero Update (NAUpdate) . (.Nero AG - NeroUpdate.) - C:\Program Files (x86)\Nero\Update\NASvc.exe
O23 - Service: Norton Online Backup (NOBU) . (.Symantec Corporation - Norton Online Backup Service.) - C:\Program Files (x86)\Symantec\Norton Online Backup\NOBuAgent.exe =>.Symantec Corporation
~ Services: 9 Scanned in 00mn 11s
---\\ Enumération Active Desktop & MHTML Editor (O24)
O24 - Default MHTML Editor: Last - .(...) - (.not file.)
~ Desktop Component: 4 Scanned in 00mn 00s
---\\ Enumère les données de BootExecute (BEX) (O34)
O34 - HKLM BootExecute: (autocheck autochk *) - File not found
~ BEX: 1 Scanned in 00mn 00s
---\\ Tâches planifiées en automatique (O39)
[MD5.A6B6AB9502B63F43A9A56AE6AFB22078] [APT] [Adobe Flash Player Updater] (.Adobe Systems Incorporated.) -- C:\WINDOWS\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [262320]
[MD5.97D186CEEDDBBE013AF9309CF778AEEC] [APT] [ALU] (...) -- C:\Program Files (x86)\Packard Bell\Live Updater\updater.exe [3331216]
[MD5.BD0BA490E0300E859DB99DA3AB024371] [APT] [ALUAgent] (...) -- C:\Program Files (x86)\Packard Bell\Live Updater\liveupdater_agent.exe [39568]
[MD5.1AD8512A5C40AD1A0558498D8E0AC2AA] [APT] [avast! Emergency Update] (.AVAST Software.) -- C:\Program Files\AVAST Software\Avast\AvastEmUpdate.exe [808448]
[MD5.816B4925CC73512A2DEBF625DABCCAB6] [APT] [CCleanerSkipUAC] (.Piriform Ltd.) -- C:\Program Files\CCleaner\CCleaner.exe [4796696]
[MD5.7AE4D6C70C2D7912AB2B4651DF595575] [APT] [DeviceDetector] (.CyberLink.) -- C:\Program Files (x86)\CyberLink\MediaEspresso\DeviceDetector\DeviceDetector.exe [990320]
[MD5.506708142BC63DABA64F2D3AD1DCD5BF] [APT] [GoogleUpdateTaskMachineCore] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [116648]
[MD5.506708142BC63DABA64F2D3AD1DCD5BF] [APT] [GoogleUpdateTaskMachineUA] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [116648]
[MD5.7A5E3B9111A2253BAE627E2BC9893108] [APT] [Hotkey Utility] (.Acer Incorporated.) -- C:\Program Files (x86)\Packard Bell\Hotkey Utility\HotkeyUtility.exe [553616]
[MD5.00000000000000000000000000000000] [APT] [Norton Error Analyzer] (...) -- C:\Program Files (x86)\Norton Internet Security\Engine\20.4.0.40\SymErr.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [Norton Error Processor] (...) -- C:\Program Files (x86)\Norton Internet Security\Engine\20.4.0.40\SymErr.exe (.not file.) [0]
[MD5.8604A437D7D02F522957F69A381CFC26] [APT] [Notification] (.Acer Incorporated.) -- C:\Program Files\Packard Bell\Packard Bell Recovery Management\Notification\Notification.exe [521872]
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\Tasks\Adobe Flash Player Updater.job [1002]
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\System32\Tasks\Adobe Flash Player Updater [1002]
O39 - APT: GoogleUpdateTaskMachineCore - (.Google Inc..) -- C:\Windows\Tasks\GoogleUpdateTaskMachineCore.job [1076]
O39 - APT: GoogleUpdateTaskMachineCore - (.Google Inc..) -- C:\Windows\System32\Tasks\GoogleUpdateTaskMachineCore [1076]
O39 - APT: GoogleUpdateTaskMachineUA - (.Google Inc..) -- C:\Windows\Tasks\GoogleUpdateTaskMachineUA.job [1080]
O39 - APT: GoogleUpdateTaskMachineUA - (.Google Inc..) -- C:\Windows\System32\Tasks\GoogleUpdateTaskMachineUA [1080]
~ Scheduled Task: 18 Scanned in 00mn 08s
---\\ Composants installés (ActiveSetup Installed Components) (O40)
O40 - ASIC: Microsoft Windows Media Player [64Bits] - >{22d6f312-b0f6-11d0-94ab-0080c74c7e95} . (.Microsoft Corporation - Ressources du Lecteur Windows Media.) -- C:\Windows\System32\wmploc.dll =>.Microsoft Corporation
O40 - ASIC: Microsoft Windows Media Player 12.0 [64Bits] - {22d6f312-b0f6-11d0-94ab-0080c74c7e95} . (.Microsoft Corporation - Windows Media Player Extension.) -- C:\Windows\SysWOW64\wmpdxm.dll =>.Microsoft Corporation
O40 - ASIC: Themes Setup [64Bits] - {2C7339CF-2B09-4501-B3F3-F3508C9228ED} . (.Microsoft Corporation - API Windows Theme.) -- C:\Windows\System32\themeui.dll
O40 - ASIC: Microsoft Windows [64Bits] - {44BBA840-CC51-11CF-AAFA-00AA00B6015C} . (.Microsoft Corporation - Windows Mail.) -- C:\Program Files (x86)\Windows Mail\WinMail.exe =>.Microsoft Corporation
O40 - ASIC: Browsing Enhancements [64Bits] - {630b1da0-b465-11d1-9948-00c04f98bbc9} . (.Microsoft Corporation - Extension Shell dossier FTP Microsoft Internet Explorer..) -- C:\Windows\System32\msieftp.dll
O40 - ASIC: Microsoft Windows Media Player [64Bits] - {6BF52A52-394A-11d3-B153-00C04F79FAA6} . (.Microsoft Corporation - Ressources du Lecteur Windows Media.) -- C:\Windows\System32\wmploc.dll =>.Microsoft Corporation
O40 - ASIC: Windows Desktop Update [64Bits] - {89820200-ECBD-11cf-8B85-00AA005B4340} . (.Microsoft Corporation - DLL commune du shell Windows.) -- C:\Windows\System32\shell32.dll
O40 - ASIC: Web Platform Customizations [64Bits] - {89820200-ECBD-11cf-8B85-00AA005B4383} . (.Microsoft Corporation - Utilitaire d'initialisation d'Internet Explorer par utilisateur.) -- C:\Windows\System32\ie4uinit.exe
O40 - ASIC: (no name) [64Bits] - {89B4C1CD-B018-4511-B0A1-5476DBF70820} . (.Microsoft Corporation - Microsoft .NET IE SECURITY REGISTRATION.) -- C:\Windows\System32\mscories.dll
~ Active Setup: 9 Scanned in 00mn 00s
---\\ Pilotes lancés au démarrage du système (O41)
O41 - Driver: C:\Windows\System32\drivers\afd.sys (AFD) . (.Microsoft Corporation - Pilote de fonction connexe pour WinSock.) - C:\Windows\system32\drivers\afd.sys
O41 - Driver: C:\Windows\System32\drivers\ahcache.sys (ahcache) . (.Microsoft Corporation - Application Compatibility Cache.) - C:\Windows\System32\DRIVERS\ahcache.sys
O41 - Driver: (aswRdr) . (.AVAST Software - avast! WFP Redirect Driver.) - C:\Windows\system32\drivers\aswRdr2.sys
O41 - Driver: (aswSnx) . (.AVAST Software - avast! Virtualization Driver.) - C:\Windows\system32\drivers\aswSnx.sys
O41 - Driver: (aswSP) . (.AVAST Software - avast! self protection module.) - C:\Windows\system32\drivers\aswSP.sys
O41 - Driver: (BasicDisplay) . (.Microsoft Corporation - Microsoft Basic Display Driver.) - C:\Windows\system32\drivers\BasicDisplay.sys
O41 - Driver: (BasicRender) . (.Microsoft Corporation - Microsoft Basic Render Driver.) - C:\Windows\system32\drivers\BasicRender.sys
O41 - Driver: (ccSet_NARA) . (.Symantec Corporation - Common Client Settings Driver.) - C:\Windows\system32\drivers\NARAx64\0401000.00E\ccSetx64.sys
O41 - Driver: cdrom.inf (cdrom) . (.Microsoft Corporation - SCSI CD-ROM Driver.) - C:\Windows\system32\drivers\cdrom.sys
O41 - Driver: C:\Windows\System32\drivers\dam.sys (dam) . (.Microsoft Corporation - DAM Kernel Driver.) - C:\Windows\System32\drivers\dam.sys
O41 - Driver: C:\Windows\System32\wkssvc.dll (Dfsc) . (.Microsoft Corporation - DFS Namespace Client Driver.) - C:\Windows\System32\Drivers\dfsc.sys
O41 - Driver: mssmbios.inf (mssmbios) . (.Microsoft Corporation - System Management BIOS Driver.) - C:\Windows\system32\drivers\mssmbios.sys
O41 - Driver: netnb.inf (NetBIOS) . (.Microsoft Corporation - NetBIOS interface driver.) - C:\Windows\System32\DRIVERS\netbios.sys
O41 - Driver: C:\Windows\System32\drivers\netbt.sys (NetBT) . (.Microsoft Corporation - MBT Transport driver.) - C:\Windows\System32\DRIVERS\netbt.sys
O41 - Driver: npsvctrig.inf (npsvctrig) . (.Microsoft Corporation - Named pipe service triggers.) - C:\Windows\system32\drivers\npsvctrig.sys
O41 - Driver: C:\Windows\System32\drivers\nsiproxy.sys (nsiproxy) . (.Microsoft Corporation - NSI Proxy.) - C:\Windows\System32\drivers\nsiproxy.sys
O41 - Driver: C:\Windows\System32\drivers\pacer.sys (Psched) . (.Microsoft Corporation - Planificateur de paquets QoS.) - C:\Windows\system32\DRIVERS\pacer.sys
O41 - Driver: C:\Windows\System32\wkssvc.dll (rdbss) . (.Microsoft Corporation - Pilote du sous-système de mise en mémoire t.) - C:\Windows\System32\DRIVERS\rdbss.sys
O41 - Driver: C:\Windows\System32\tcpipcfg.dll (tdx) . (.Microsoft Corporation - TDI Translation Driver.) - C:\Windows\system32\DRIVERS\tdx.sys
~ Drivers: 38 Scanned in 00mn 00s
---\\ Logiciels installés (O42)
O42 - Logiciel: AMD APP SDK Runtime - (.Advanced Micro Devices Inc..) [HKLM][64Bits] -- {503F672D-6C84-448A-8F8F-4BC35AC83441}
O42 - Logiciel: AMD AVIVO64 Codecs - (.Advanced Micro Devices, Inc..) [HKLM][64Bits] -- {5073FD73-33B5-5056-D2F1-3CECCEE76E37}
O42 - Logiciel: AMD Accelerated Video Transcoding - (.Advanced Micro Devices, Inc..) [HKLM][64Bits] -- {E429154B-6C65-2BE9-AC80-60DF73CB9774}
O42 - Logiciel: AMD Catalyst Install Manager - (.Advanced Micro Devices, Inc..) [HKLM][64Bits] -- {19CB64EB-ACFE-681D-B571-A8A3398F1943}
O42 - Logiciel: Adobe Flash Player 14 Plugin - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe Flash Player Plugin
O42 - Logiciel: Adobe Reader XI (11.0.08) - Français - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {AC76BA86-7AD7-1036-7B44-AB0000000001}
O42 - Logiciel: Agatha Christie - Death on the Nile - (.WildTangent.) [HKLM][64Bits] -- WTA-e3595fa9-1f46-492a-b53b-88403ec9ca3b
O42 - Logiciel: Aloha TriPeaks - (.WildTangent.) [HKLM][64Bits] -- WTA-f997696e-10ba-48ae-b7ac-496214eda015
O42 - Logiciel: Bejeweled 3 - (.WildTangent.) [HKLM][64Bits] -- WTA-fc892289-28ec-4ed8-92cf-50135abf4c7b
O42 - Logiciel: CCleaner - (.Piriform.) [HKLM][64Bits] -- CCleaner
O42 - Logiciel: Canon Easy-WebPrint EX - (.Canon Inc..) [HKLM][64Bits] -- Easy-WebPrint EX
O42 - Logiciel: Canon IJ Scan Utility - (.Canon Inc..) [HKLM][64Bits] -- Canon_IJ_Scan_Utility
O42 - Logiciel: Canon Inkjet Printer/Scanner/Fax Extended Survey Program - (.Canon Inc..) [HKLM][64Bits] -- CANONIJPLM100
O42 - Logiciel: Canon MG2500 series MP Drivers - (.Canon Inc..) [HKLM][64Bits] -- {1199FAD5-9546-44f3-81CF-FFDB8040B7BF}_Canon_MG2500_series
O42 - Logiciel: Canon MG2500 series On-screen Manual - (.Canon Inc..) [HKLM][64Bits] -- Canon MG2500 series On-screen Manual
O42 - Logiciel: Canon My Image Garden - (.Canon Inc..) [HKLM][64Bits] -- Canon My Image Garden
O42 - Logiciel: Canon My Image Garden Design Files - (.Canon Inc..) [HKLM][64Bits] -- Canon My Image Garden Design Files
O42 - Logiciel: Canon My Printer - (.Canon Inc..) [HKLM][64Bits] -- CanonMyPrinter
O42 - Logiciel: Canon Quick Menu - (.Canon Inc..) [HKLM][64Bits] -- CanonQuickMenu
O42 - Logiciel: Catalyst Control Center - Branding - (.Advanced Micro Devices, Inc..) [HKLM][64Bits] -- {182728B1-8727-4AB3-A1AE-F1ED2C8B1BAC}
O42 - Logiciel: CyberLink MediaEspresso 6.5 - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{E3739848-5329-48E3-8D28-5BBD6E8BE384}
O42 - Logiciel: CyberLink MediaEspresso 6.5 - (.CyberLink Corp..) [HKLM][64Bits] -- {E3739848-5329-48E3-8D28-5BBD6E8BE384}
O42 - Logiciel: CyberLink PowerDVD 10 - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{DEC235ED-58A4-4517-A278-C41E8DAEAB3B}
O42 - Logiciel: CyberLink PowerDVD 10 - (.CyberLink Corp..) [HKLM][64Bits] -- {DEC235ED-58A4-4517-A278-C41E8DAEAB3B}
O42 - Logiciel: Delicious: Emily's True Love Premium Edition - (.WildTangent.) [HKLM][64Bits] -- WTA-53aba4f7-91c1-40f4-bba2-691b9a1032a4
O42 - Logiciel: Dropbox - (.Dropbox, Inc..) [HKCU][64Bits] -- Dropbox
O42 - Logiciel: Enregistrement utilisateur de Canon MG2500 series - (.?Canon Inc..) [HKLM][64Bits] -- Enregistrement utilisateur de Canon MG2500 series =>.Canon Inc
O42 - Logiciel: Flash Player Pro V5.4 - (.FlashPlayerPro.com.) [HKLM][64Bits] -- Flash Player Pro_is1
O42 - Logiciel: Google Chrome - (.Google Inc..) [HKLM][64Bits] -- Google Chrome
O42 - Logiciel: Google Update Helper - (.Google Inc..) [HKLM][64Bits] -- {A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}
O42 - Logiciel: Hotkey Utility - (.Packard Bell.) [HKLM][64Bits] -- {A6DC88AD-501A-44BC-884D-57435F972E2C}
O42 - Logiciel: Identity Card - (.Packard Bell.) [HKLM][64Bits] -- {3D9CB654-99AD-4301-89C6-0D12A790767C}
O42 - Logiciel: Jewel Match 3 - (.WildTangent.) [HKLM][64Bits] -- WTA-1b66205d-311b-4072-8f84-6133cdcaab1f
O42 - Logiciel: John Deere Drive Green - (.WildTangent.) [HKLM][64Bits] -- WTA-39f4a10c-6b90-4958-a270-53b32b4afcf1
O42 - Logiciel: Live Updater - (.Packard Bell.) [HKLM][64Bits] -- {EE26E302-876A-48D9-9058-3129E5B99999}
O42 - Logiciel: Magic Academy - (.WildTangent.) [HKLM][64Bits] -- WTA-e15af445-a995-4f12-a8ef-9057bb33da83
O42 - Logiciel: Malwarebytes Anti-Malware version 2.0.2.1012 - (.Malwarebytes Corporation.) [HKLM][64Bits] -- Malwarebytes Anti-Malware_is1
O42 - Logiciel: Microsoft Access MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-0015-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft DCF MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-0090-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft Excel MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-0016-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft Groove MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-00BA-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft InfoPath MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-0044-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft Lync MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-012B-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft OneNote MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-00A1-040C-0000-0000000FF1CE} =>.Microsoft Corporation
O42 - Logiciel: Microsoft Outlook MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-001A-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft PowerPoint MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-0018-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft Publisher MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-0019-040C-0000-0000000FF1CE}
O42 - Logiciel: Microsoft Silverlight - (.Microsoft Corporation.) [HKLM][64Bits] -- {89F4137D-6C26-4A84-BDB8-2E5A4BB71E00}
O42 - Logiciel: Microsoft SkyDrive - (.Microsoft Corporation.) [HKCU][64Bits] -- SkyDriveSetup.exe =>.Microsoft Corporation
O42 - Logiciel: Microsoft Word MUI (French) 2013 - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-001B-040C-0000-0000000FF1CE}
O42 - Logiciel: Nero 12 Essentials OEM.a01 - (.Nero AG.) [HKLM][64Bits] -- {9BF0D9FE-9893-4647-81B9-17B7BEA4E6FD}
O42 - Logiciel: Nero BackItUp - (.Nero AG.) [HKLM][64Bits] -- {E70B2F2C-94D1-4287-B5B0-CBBE618E2652}
O42 - Logiciel: Nero BackItUp 12 Essentials OEM.a01 - (.Nero AG.) [HKLM][64Bits] -- {B2B0EC73-AD4A-4716-A3DE-CEA8440B309B}
O42 - Logiciel: Nero BackItUp Help (CHM) - (.Nero AG.) [HKLM][64Bits] -- {EF0D1292-8FC1-41BE-9740-DBC134F66415}
O42 - Logiciel: Nero ControlCenter - (.Nero AG.) [HKLM][64Bits] -- {ABC88553-8770-4B97-B43E-5A90647A5B63}
O42 - Logiciel: Nero ControlCenter Help (CHM) - (.Nero AG.) [HKLM][64Bits] -- {C994C746-C6D0-4EBA-B09E-DF7B18381B69}
O42 - Logiciel: Nero Core Components - (.Nero AG.) [HKLM][64Bits] -- {BEBEE34D-84A2-4EDD-8BEA-96CC54371263}
O42 - Logiciel: Nero Express - (.Nero AG.) [HKLM][64Bits] -- {848A7C68-0ADC-4193-8A89-2CEA78E56A0C}
O42 - Logiciel: Nero Express Help (CHM) - (.Nero AG.) [HKLM][64Bits] -- {0708FF30-78C0-47B0-81F0-C84604DC769C}
O42 - Logiciel: Nero Launcher - (.Nero AG.) [HKLM][64Bits] -- {0E4630AF-0AB7-440E-A978-1A78FC4F43B9}
O42 - Logiciel: Nero RescueAgent - (.Nero AG.) [HKLM][64Bits] -- {A2D43081-CF7B-4637-A9F3-E2651AA5C4A8}
O42 - Logiciel: Nero RescueAgent Help (CHM) - (.Nero AG.) [HKLM][64Bits] -- {0B311221-05A5-4766-8D03-7A6446794156}
O42 - Logiciel: Nero Update - (.Nero AG.) [HKLM][64Bits] -- {65BB0407-4CC8-4DC7-952E-3EEFDF05602A}
O42 - Logiciel: Norton Online Backup - (.Symantec Corporation.) [HKLM][64Bits] -- {40A66DF6-22D3-44B5-A7D3-83B118A2C0DC} =>.Symantec Corporation
O42 - Logiciel: Norton Online Backup ARA - (.Symantec Corporation.) [HKLM][64Bits] -- NARA =>.Symantec Corporation
O42 - Logiciel: Office 15 Click-to-Run Extensibility Component - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-008C-0000-0000-0000000FF1CE}
O42 - Logiciel: Office 15 Click-to-Run Licensing Component - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-008F-0000-1000-0000000FF1CE}
O42 - Logiciel: Office 15 Click-to-Run Localization Component - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-008C-040C-0000-0000000FF1CE}
O42 - Logiciel: OpenOffice 4.0.1 - (.Apache Software Foundation.) [HKLM][64Bits] -- {8D5D54B8-3D29-4AB4-8DA8-1868DAF941D8}
O42 - Logiciel: Packard Bell Power Management - (.Packard Bell.) [HKLM][64Bits] -- {91F52DE4-B789-42B0-9311-A349F10E5479}
O42 - Logiciel: Packard Bell Recovery Management - (.Packard Bell.) [HKLM][64Bits] -- {07F2005A-8CAC-4A4B-83A2-DA98A722CA61}
O42 - Logiciel: Penguins! - (.WildTangent.) [HKLM][64Bits] -- WTA-c692825f-3d29-47c6-ba03-f7becb5d9d69
O42 - Logiciel: Photo Notifier and Animation Creator - (.Nom de votre société.) [HKLM][64Bits] -- {6B7F28D4-160E-40C6-B7C8-5EC6B9734DA7}
O42 - Logiciel: Plants vs. Zombies - Game of the Year - (.WildTangent.) [HKLM][64Bits] -- WTA-7f7bad9b-2899-433d-b28c-06b115416abc
O42 - Logiciel: Polar Bowler - (.WildTangent.) [HKLM][64Bits] -- WTA-26b7e9de-17aa-4b19-ada8-aa8821262614
O42 - Logiciel: Realtek Ethernet Controller Driver - (.Realtek.) [HKLM][64Bits] -- {8833FFB6-5B0C-4764-81AA-06DFEED9A476}
O42 - Logiciel: Realtek High Definition Audio Driver - (.Realtek Semiconductor Corp..) [HKLM][64Bits] -- {F132AF7F-7BCA-4EDE-8A7C-958108FE7DBC}
O42 - Logiciel: Realtek USB 2.0 Card Reader - (.Realtek Semiconductor Corp..) [HKLM][64Bits] -- {96AE7E41-E34E-47D0-AC07-1091A8127911}
O42 - Logiciel: Spotify - (.Spotify AB.) [HKLM][64Bits] -- Spotify
O42 - Logiciel: Tales of Lagoona - (.WildTangent.) [HKLM][64Bits] -- WTA-ab859ff8-a2d0-4301-996e-cc679e9ce355
O42 - Logiciel: Update Installer for WildTangent Games App - (.WildTangent.) [HKLM][64Bits] -- {2FA94A64-C84E-49d1-97DD-7BF06C7BBFB2}.WildTangent Games App
O42 - Logiciel: WildTangent Games - (.WildTangent.) [HKLM][64Bits] -- WildTangent wildgames Master Uninstall
O42 - Logiciel: WildTangent Games App - (.WildTangent.) [HKLM][64Bits] -- {70B446D1-E03B-4ab0-9B3C-0832142C9AA8}.WildTangent Games App-packardbell
O42 - Logiciel: Zuma's Revenge - (.WildTangent.) [HKLM][64Bits] -- WTA-2c4eeb35-aa16-4ada-af87-3ede7a6a067b
O42 - Logiciel: Zylom Games Player Plugin - (.Zylom Games.) [HKLM][64Bits] -- Zylom Games Player Plugin
O42 - Logiciel: avast! Free Antivirus v9.0.2021 - (.AVAST Software.) [HKLM][64Bits] -- avast
~ Logic: 69 Scanned in 00mn 01s
---\\ HKCU & HKLM Software Keys
[HKCU\Software\ATI]
[HKCU\Software\AVAST Software]
[HKCU\Software\Adobe]
[HKCU\Software\AppDataLow\Software\Canon]
[HKCU\Software\AppDataLow\Software\JavaSoft]
[HKCU\Software\AppDataLow]
[HKCU\Software\BRS]
[HKCU\Software\Canon]
[HKCU\Software\Classes]
[HKCU\Software\Clients]
[HKCU\Software\CyberLink]
[HKCU\Software\Flash Player Pro]
[HKCU\Software\Google]
[HKCU\Software\IM Providers]
[HKCU\Software\JavaSoft]
[HKCU\Software\Lake]
[HKCU\Software\Licenses]
[HKCU\Software\Local AppWizard-Generated Applications]
[HKCU\Software\Macromedia]
[HKCU\Software\Mine]
[HKCU\Software\MozillaPlugins]
[HKCU\Software\Netscape]
[HKCU\Software\ODBC]
[HKCU\Software\OEM]
[HKCU\Software\OpenOffice]
[HKCU\Software\Piriform]
[HKCU\Software\Policies]
[HKCU\Software\Realtek]
[HKCU\Software\RegisteredApplications]
[HKCU\Software\Trolltech]
[HKCU\Software\UnPas2Rundll32.exe]
[HKCU\Software\UsbFix]
[HKCU\Software\VB and VBA Program Settings]
[HKCU\Software\Wow6432Node]
[HKCU\Software\ZebHelpProcess Helper]
[HKCU\Software\Zylom]
[HKCU\Software\kde.org]
[HKLM\Software\AMD]
[HKLM\Software\ATI Technologies]
[HKLM\Software\ATI]
[HKLM\Software\Canon]
[HKLM\Software\Classes]
[HKLM\Software\Clients]
[HKLM\Software\Cyberlink]
[HKLM\Software\DTS]
[HKLM\Software\Dolby]
[HKLM\Software\Google]
[HKLM\Software\Intel]
[HKLM\Software\Khronos]
[HKLM\Software\Knowles]
[HKLM\Software\LexmarkInkjet]
[HKLM\Software\Macromedia]
[HKLM\Software\MozillaPlugins]
[HKLM\Software\Norton]
[HKLM\Software\ODBC]
[HKLM\Software\OEM]
[HKLM\Software\Piriform]
[HKLM\Software\Policies]
[HKLM\Software\RTLSetup]
[HKLM\Software\Realtek Semiconductor Corp.]
[HKLM\Software\Realtek]
[HKLM\Software\RegisteredApplications]
[HKLM\Software\SRS Labs]
[HKLM\Software\SonicFocus]
[HKLM\Software\Symantec]
[HKLM\Software\Waves Audio]
[HKLM\Software\Wow6432Node\AMD]
[HKLM\Software\Wow6432Node\ATI Technologies]
[HKLM\Software\Wow6432Node\ATI]
[HKLM\Software\Wow6432Node\AVAST Software]
[HKLM\Software\Wow6432Node\Adobe]
[HKLM\Software\Wow6432Node\AdwCleaner]
[HKLM\Software\Wow6432Node\Avg]
[HKLM\Software\Wow6432Node\Canon]
[HKLM\Software\Wow6432Node\Canon_Inc_IC]
[HKLM\Software\Wow6432Node\Classes]
[HKLM\Software\Wow6432Node\Clients]
[HKLM\Software\Wow6432Node\CyberLink]
[HKLM\Software\Wow6432Node\Google]
[HKLM\Software\Wow6432Node\IM Providers]
[HKLM\Software\Wow6432Node\Intel]
[HKLM\Software\Wow6432Node\JavaSoft]
[HKLM\Software\Wow6432Node\JreMetrics]
[HKLM\Software\Wow6432Node\Khronos]
[HKLM\Software\Wow6432Node\Lake]
[HKLM\Software\Wow6432Node\Lexmark]
[HKLM\Software\Wow6432Node\Licenses]
[HKLM\Software\Wow6432Node\Macromedia]
[HKLM\Software\Wow6432Node\Malwarebytes' Anti-Malware]
[HKLM\Software\Wow6432Node\McAfee.com]
[HKLM\Software\Wow6432Node\MozillaPlugins]
[HKLM\Software\Wow6432Node\Mozilla]
[HKLM\Software\Wow6432Node\Nero]
[HKLM\Software\Wow6432Node\Norton]
[HKLM\Software\Wow6432Node\ODBC]
[HKLM\Software\Wow6432Node\OEM]
[HKLM\Software\Wow6432Node\OpenOffice]
[HKLM\Software\Wow6432Node\Photo Notifier and Animation Creator]
[HKLM\Software\Wow6432Node\Policies]
[HKLM\Software\Wow6432Node\Realtek Semiconductor Corp.]
[HKLM\Software\Wow6432Node\Realtek]
[HKLM\Software\Wow6432Node\RegisteredApplications]
[HKLM\Software\Wow6432Node\SOSVirus]
[HKLM\Software\Wow6432Node\SymNRT]
[HKLM\Software\Wow6432Node\Symantec]
[HKLM\Software\Wow6432Node\Volatile]
[HKLM\Software\Wow6432Node\WildTangent]
[HKLM\Software\Wow6432Node\Wow6432Node]
[HKLM\Software\Wow6432Node\mcafeeupdater]
[HKLM\Software\Wow6432Node]
[HKLM\Software\mcafeeupdater]
~ Key Software: 269 Scanned in 00mn 01s
---\\ Contenu des dossiers Programs/ProgramFiles/ProgramData/AppData (O43)
O43 - CFD: 30/10/2013 - 18:50:38 - [] ----D C:\Program Files (x86)\Adobe
O43 - CFD: 17/01/2013 - 14:05:30 - [] ----D C:\Program Files (x86)\AMD APP
O43 - CFD: 17/01/2013 - 14:05:32 - [] ----D C:\Program Files (x86)\AMD AVT
O43 - CFD: 17/01/2013 - 14:05:25 - [] ----D C:\Program Files (x86)\ATI Technologies
O43 - CFD: 24/07/2014 - 14:40:06 - [] ----D C:\Program Files (x86)\Canon
O43 - CFD: 28/08/2014 - 10:30:09 - [] ----D C:\Program Files (x86)\Common Files
O43 - CFD: 17/01/2013 - 14:16:39 - [] ----D C:\Program Files (x86)\CyberLink
O43 - CFD: 27/08/2014 - 17:42:07 - [] ----D C:\Program Files (x86)\Google
O43 - CFD: 17/01/2013 - 14:19:25 - [] --H-D C:\Program Files (x86)\InstallShield Installation Information
O43 - CFD: 18/03/2014 - 23:59:02 - [] ----D C:\Program Files (x86)\Internet Explorer
O43 - CFD: 28/07/2014 - 10:40:29 - [] ----D C:\Program Files (x86)\Java
O43 - CFD: 27/08/2014 - 15:31:01 - [] ----D C:\Program Files (x86)\Malwarebytes Anti-Malware
O43 - CFD: 03/10/2013 - 11:12:21 - [] ----D C:\Program Files (x86)\Microsoft Analysis Services
O43 - CFD: 03/10/2013 - 11:17:10 - [] ----D C:\Program Files (x86)\Microsoft Office
O43 - CFD: 12/03/2014 - 11:01:27 - [] ----D C:\Program Files (x86)\Microsoft Silverlight
O43 - CFD: 08/08/2013 - 00:58:06 - [] ----D C:\Program Files (x86)\Microsoft SkyDrive =>.Microsoft Corporation
O43 - CFD: 03/10/2013 - 11:18:33 - [] ----D C:\Program Files (x86)\Microsoft SQL Server
O43 - CFD: 17/04/2014 - 15:31:53 - [] ----D C:\Program Files (x86)\Microsoft.NET
O43 - CFD: 03/10/2013 - 11:17:51 - [] ----D C:\Program Files (x86)\Mozilla Firefox
O43 - CFD: 23/10/2013 - 14:38:11 - [] ----D C:\Program Files (x86)\MSBuild
O43 - CFD: 28/08/2012 - 07:32:28 - [] ----D C:\Program Files (x86)\Nero
O43 - CFD: 07/08/2013 - 19:13:32 - [] ----D C:\Program Files (x86)\OEM
O43 - CFD: 17/01/2014 - 11:56:46 - [] ----D C:\Program Files (x86)\OpenOffice 4
O43 - CFD: 17/01/2013 - 14:33:15 - [] ----D C:\Program Files (x86)\Packard Bell
O43 - CFD: 07/08/2013 - 19:50:38 - [] ----D C:\Program Files (x86)\Photo Notifier and Animation Creator
O43 - CFD: 17/01/2013 - 14:09:35 - [] ----D C:\Program Files (x86)\Realtek
O43 - CFD: 23/10/2013 - 14:38:11 - [] ----D C:\Program Files (x86)\Reference Assemblies
O43 - CFD: 17/01/2013 - 14:12:54 - [] ----D C:\Program Files (x86)\Spotify
O43 - CFD: 17/01/2013 - 14:33:04 - [] ----D C:\Program Files (x86)\Symantec
O43 - CFD: 28/08/2012 - 07:35:13 - [] ----D C:\Program Files (x86)\SymSilent
O43 - CFD: 17/01/2013 - 14:10:14 - [0] --H-D C:\Program Files (x86)\Temp
O43 - CFD: 28/08/2014 - 10:26:11 - [] ----D C:\Program Files (x86)\WildGames
O43 - CFD: 08/08/2013 - 00:28:00 - [] ----D C:\Program Files (x86)\WildTangent Games
O43 - CFD: 18/03/2014 - 23:59:03 - [] ----D C:\Program Files (x86)\Windows Defender
O43 - CFD: 30/09/2013 - 05:56:46 - [] ----D C:\Program Files (x86)\Windows Mail =>.Microsoft Corporation
O43 - CFD: 23/10/2013 - 14:02:46 - [] ----D C:\Program Files (x86)\Windows Media Player =>.Microsoft Corporation
O43 - CFD: 22/08/2013 - 17:36:33 - [] ----D C:\Program Files (x86)\Windows Multimedia Platform
O43 - CFD: 22/08/2013 - 17:36:30 - [] ----D C:\Program Files (x86)\Windows NT
O43 - CFD: 30/09/2013 - 05:56:46 - [] ----D C:\Program Files (x86)\Windows Photo Viewer
O43 - CFD: 22/08/2013 - 17:36:33 - [] ----D C:\Program Files (x86)\Windows Portable Devices
O43 - CFD: 23/10/2013 - 14:02:46 - [] -SH-D C:\Program Files (x86)\Windows Sidebar
O43 - CFD: 22/08/2013 - 17:36:30 - [] ----D C:\Program Files (x86)\WindowsPowerShell
O43 - CFD: 27/08/2014 - 12:09:03 - [] ----D C:\Program Files (x86)\ZHPDiag =>.Nicolas Coolman
O43 - CFD: 10/07/2014 - 16:02:12 - [] ----D C:\Program Files (x86)\Zylom Games
O43 - CFD: 30/10/2013 - 18:50:57 - [] ----D C:\Program Files (x86)\Common Files\Adobe
O43 - CFD: 17/01/2013 - 14:05:32 - [] ----D C:\Program Files (x86)\Common Files\ATI Technologies
O43 - CFD: 08/08/2013 - 01:04:42 - [] ----D C:\Program Files (x86)\Common Files\DESIGNER
O43 - CFD: 17/01/2013 - 14:09:29 - [] ----D C:\Program Files (x86)\Common Files\InstallShield
O43 - CFD: 17/04/2014 - 15:31:40 - [] ----D C:\Program Files (x86)\Common Files\Microsoft Shared
O43 - CFD: 28/08/2012 - 07:32:11 - [] ----D C:\Program Files (x86)\Common Files\Nero
O43 - CFD: 22/08/2013 - 17:36:33 - [] ----D C:\Program Files (x86)\Common Files\Services
O43 - CFD: 17/04/2014 - 15:20:19 - [] ----D C:\Program Files (x86)\Common Files\System
O43 - CFD: 12/11/2013 - 16:15:07 - [] ----D C:\ProgramData\Adobe
O43 - CFD: 17/01/2013 - 14:11:47 - [] ----D C:\ProgramData\AMD
O43 - CFD: 22/08/2013 - 16:45:52 - [] -SH-D C:\ProgramData\Application Data
O43 - CFD: 17/01/2013 - 14:08:16 - [] ----D C:\ProgramData\ATI
O43 - CFD: 16/12/2013 - 10:25:51 - [] ----D C:\ProgramData\AVAST Software
O43 - CFD: 17/01/2013 - 15:08:17 - [] -SH-D C:\ProgramData\Bureau
O43 - CFD: 24/07/2014 - 14:31:49 - [] --H-D C:\ProgramData\CanonBJ
O43 - CFD: 27/08/2014 - 21:53:11 - [] ----D C:\ProgramData\CanonIJPLM
O43 - CFD: 24/07/2014 - 14:54:00 - [] --H-D C:\ProgramData\CanonIJQuickMenu
O43 - CFD: 24/07/2014 - 14:36:44 - [] ----D C:\ProgramData\CanonIJWSpt
O43 - CFD: 17/01/2013 - 14:19:31 - [] ----D C:\ProgramData\CLSK
O43 - CFD: 28/08/2014 - 09:31:58 - [] --H-D C:\ProgramData\Common Files
O43 - CFD: 04/09/2013 - 23:21:20 - [] ----D C:\ProgramData\CyberLink
O43 - CFD: 22/08/2013 - 16:45:52 - [] -SH-D C:\ProgramData\Desktop
O43 - CFD: 22/08/2013 - 16:45:52 - [] -SH-D C:\ProgramData\Documents
O43 - CFD: 17/07/2014 - 11:27:18 - [] ----D C:\ProgramData\lx_Cats
O43 - CFD: 27/08/2014 - 15:24:44 - [] ----D C:\ProgramData\Malwarebytes
O43 - CFD: 17/01/2013 - 15:08:17 - [] -SH-D C:\ProgramData\Menu Démarrer
O43 - CFD: 28/08/2014 - 09:33:04 - [] ----D C:\ProgramData\MFAData
O43 - CFD: 27/08/2014 - 17:48:43 - [] -S--D C:\ProgramData\Microsoft
O43 - CFD: 15/05/2014 - 13:13:03 - [] ----D C:\ProgramData\Microsoft Help
O43 - CFD: 08/08/2013 - 00:57:38 - [] ----D C:\ProgramData\Microsoft SkyDrive =>.Microsoft Corporation
O43 - CFD: 17/01/2013 - 15:08:17 - [] -SH-D C:\ProgramData\Modèles
O43 - CFD: 28/08/2012 - 07:32:59 - [] ----D C:\ProgramData\Nero
O43 - CFD: 11/10/2013 - 10:15:30 - [] ----D C:\ProgramData\Norton
O43 - CFD: 08/10/2013 - 09:52:26 - [] ----D C:\ProgramData\NortonInstaller
O43 - CFD: 08/08/2013 - 10:13:21 - [] ----D C:\ProgramData\OEM
O43 - CFD: 28/07/2014 - 10:40:52 - [0] ----D C:\ProgramData\Oracle
O43 - CFD: 28/08/2012 - 07:31:09 - [] ----D C:\ProgramData\Packard Bell
O43 - CFD: 07/08/2013 - 19:50:39 - [] ----D C:\ProgramData\Photo Notifier and Animation Creator
O43 - CFD: 23/10/2013 - 14:02:53 - [] ----D C:\ProgramData\PRICache
O43 - CFD: 23/10/2013 - 14:05:22 - [] ----D C:\ProgramData\regid.1991-06.com.microsoft
O43 - CFD: 28/08/2014 - 09:52:56 - [] ----D C:\ProgramData\RogueKiller
O43 - CFD: 22/08/2013 - 16:45:52 - [] -SH-D C:\ProgramData\Start Menu
O43 - CFD: 07/08/2013 - 23:11:48 - [] ----D C:\ProgramData\Sun
O43 - CFD: 08/10/2013 - 09:54:57 - [] ----D C:\ProgramData\Symantec
O43 - CFD: 17/01/2013 - 14:16:54 - [] ----D C:\ProgramData\Temp
O43 - CFD: 22/08/2013 - 16:45:52 - [] -SH-D C:\ProgramData\Templates
O43 - CFD: 28/08/2012 - 07:29:41 - [] ----D C:\ProgramData\WildTangent
O43 - CFD: 16/08/2013 - 19:21:03 - [] ----D C:\ProgramData\Zylom
O43 - CFD: 12/11/2013 - 16:14:10 - [] ----D C:\Users\gil\AppData\Roaming\Adobe
O43 - CFD: 17/12/2013 - 09:50:26 - [] ----D C:\Users\gil\AppData\Roaming\AVAST Software
O43 - CFD: 31/07/2014 - 14:59:51 - [] ----D C:\Users\gil\AppData\Roaming\Canon
O43 - CFD: 17/01/2014 - 12:23:40 - [] ----D C:\Users\gil\AppData\Roaming\convert
O43 - CFD: 09/05/2014 - 11:09:21 - [] ----D C:\Users\gil\AppData\Roaming\CyberLink
O43 - CFD: 18/04/2014 - 08:37:22 - [] ----D C:\Users\gil\AppData\Roaming\Dropbox
O43 - CFD: 18/04/2014 - 08:37:21 - [] ----D C:\Users\gil\AppData\Roaming\DropboxMaster
O43 - CFD: 07/08/2013 - 19:14:26 - [] ----D C:\Users\gil\AppData\Roaming\Identities
O43 - CFD: 07/08/2013 - 19:25:09 - [] ----D C:\Users\gil\AppData\Roaming\Macromedia
O43 - CFD: 27/08/2014 - 17:48:37 - [] -S--D C:\Users\gil\AppData\Roaming\Microsoft
O43 - CFD: 17/01/2014 - 11:58:53 - [] ----D C:\Users\gil\AppData\Roaming\OpenOffice
O43 - CFD: 08/08/2013 - 00:27:33 - [] ----D C:\Users\gil\AppData\Roaming\WildTangent
O43 - CFD: 30/10/2013 - 12:44:38 - [0] ----D C:\Users\gil\AppData\Roaming\WinRAR
O43 - CFD: 28/08/2014 - 10:46:01 - [] ----D C:\Users\gil\AppData\Roaming\ZHP =>.Nicolas Coolman
O43 - CFD: 12/11/2013 - 16:14:10 - [] ----D C:\Users\gil\AppData\Local\Adobe
O43 - CFD: 23/10/2013 - 13:53:32 - [] -SH-D C:\Users\gil\AppData\Local\Application Data
O43 - CFD: 27/08/2014 - 17:23:19 - [] ----D C:\Users\gil\AppData\Local\Apps
O43 - CFD: 28/08/2014 - 09:31:58 - [] ----D C:\Users\gil\AppData\Local\Avg2014
O43 - CFD: 17/01/2014 - 12:23:06 - [] ----D C:\Users\gil\AppData\Local\cache
O43 - CFD: 28/08/2014 - 10:23:22 - [] ----D C:\Users\gil\AppData\Local\CrashDumps
O43 - CFD: 29/11/2013 - 11:53:48 - [] ----D C:\Users\gil\AppData\Local\Cyberlink
O43 - CFD: 27/08/2014 - 17:23:36 - [0] ----D C:\Users\gil\AppData\Local\Deployment
O43 - CFD: 09/08/2014 - 08:36:34 - [0] ----D C:\Users\gil\AppData\Local\Diagnostics
O43 - CFD: 27/08/2014 - 17:42:07 - [] ----D C:\Users\gil\AppData\Local\Google
O43 - CFD: 23/10/2013 - 13:53:32 - [] -SH-D C:\Users\gil\AppData\Local\Historique
O43 - CFD: 28/08/2014 - 09:31:58 - [] ----D C:\Users\gil\AppData\Local\MFAData
O43 - CFD: 27/08/2014 - 17:48:42 - [] ----D C:\Users\gil\AppData\Local\Microsoft
O43 - CFD: 03/10/2013 - 11:42:36 - [] ----D C:\Users\gil\AppData\Local\Microsoft Help
O43 - CFD: 26/10/2013 - 11:38:22 - [] ----D C:\Users\gil\AppData\Local\Packages
O43 - CFD: 17/11/2013 - 22:09:43 - [] ----D C:\Users\gil\AppData\Local\Programs
O43 - CFD: 28/08/2014 - 09:51:23 - [] ----D C:\Users\gil\AppData\Local\SearchProtect =>PUP.SearchProtect
O43 - CFD: 28/08/2014 - 10:45:17 - [] ----D C:\Users\gil\AppData\Local\Temp
O43 - CFD: 23/10/2013 - 13:53:32 - [] -SH-D C:\Users\gil\AppData\Local\Temporary Internet Files
O43 - CFD: 29/11/2013 - 12:04:59 - [] ----D C:\Users\gil\AppData\Local\VirtualStore
O43 - CFD: 22/08/2013 - 17:36:32 - [] R---D C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessibility
O43 - CFD: 22/08/2013 - 17:36:32 - [] R---D C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories
O43 - CFD: 16/05/2014 - 09:53:39 - [] R---D C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Administrative Tools
O43 - CFD: 18/04/2014 - 08:36:58 - [] ----D C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Dropbox
O43 - CFD: 22/08/2013 - 17:36:32 - [] ----D C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Maintenance
O43 - CFD: 27/08/2014 - 14:12:16 - [] R---D C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
O43 - CFD: 23/10/2013 - 13:54:59 - [] R---D C:\Users\gil\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\System Tools
~ Program Folder: 133 Scanned in 00mn 00s
---\\ Derniers fichiers modifiés ou crées sous Windows et System32 (O44)
O44 - LFC:[MD5.01E4EDF7839E1B71EBD555DB3DC721CF] - 27/08/2014 - 08:49:17 ---A- . (...) -- C:\Windows\setupact.log [313316]
O44 - LFC:[MD5.F92B0E478C0FAA6D6661E6E977247E60] - 27/08/2014 - 14:24:44 ---A- . (.Malwarebytes Corporation - Malwarebytes Anti-Malware.) -- C:\Windows\System32\Drivers\mbam.sys [25816]
O44 - LFC:[MD5.9D9ED48F841EA37AA5310D54B9E5D3C7] - 27/08/2014 - 14:24:45 ---A- . (.Malwarebytes Corporation - Malwarebytes Chameleon Protection Driver.) -- C:\Windows\System32\Drivers\mbamchameleon.sys [91352]
O44 - LFC:[MD5.0664F6335F108F38FE08C3CA747311EE] - 27/08/2014 - 14:24:45 ---A- . (.Malwarebytes Corporation - Malwarebytes Web Access Control.) -- C:\Windows\System32\Drivers\mwac.sys [64216]
O44 - LFC:[MD5.29119A3EC7F14BD5181495FDF0AE61DD] - 27/08/2014 - 15:21:06 ---A- . (...) -- C:\Windows\PFRO.log [218350]
O44 - LFC:[MD5.8A50D5304E6AE48664CF5838EC32F647] - 27/08/2014 - 15:29:06 ---A- . (.Malwarebytes Corporation - Malwarebytes Anti-Malware.) -- C:\Windows\System32\Drivers\MBAMSwissArmy.sys [122584]
O44 - LFC:[MD5.08D2EC90DF383CBF9C8C45696BA26EAC] - 27/08/2014 - 15:30:14 ---A- . (...) -- C:\malwarebytes.txt [1723]
O44 - LFC:[MD5.58E5FCD9CA841ADE60229E5EE1A0951F] - 28/08/2014 - 08:12:33 ---A- . (...) -- C:\Windows\WindowsUpdate.log [1832774]
O44 - LFC:[MD5.8CA90E1FCD77DFB203B7BF20FB922FA6] - 28/08/2014 - 08:21:23 -S-A- . (...) -- C:\Windows\bootstat.dat [67584]
O44 - LFC:[MD5.9A2FA2DD25A03AD760365C0E1BFE1A8D] - 28/08/2014 - 08:36:02 ---A- . (...) -- C:\Windows\System32\PerfStringBackup.INI [1824010]
O44 - LFC:[MD5.908248971C4AA24B2EAA43E5F4561B65] - 28/08/2014 - 08:36:02 ---A- . (...) -- C:\Windows\System32\perfc009.dat [135394]
O44 - LFC:[MD5.BB58D3882CD22CFE9E8DF5819B597D2D] - 28/08/2014 - 08:36:02 ---A- . (...) -- C:\Windows\System32\perfc00C.dat [159206]
O44 - LFC:[MD5.31FE1C943BCDF1E99AA21D0CE9A862E4] - 28/08/2014 - 08:36:02 ---A- . (...) -- C:\Windows\System32\perfh009.dat [722278]
O44 - LFC:[MD5.D98F8DB414F4C44FC0490D6820D4B51A] - 28/08/2014 - 08:36:03 ---A- . (...) -- C:\Windows\System32\perfh00C.dat [811108]
O44 - LFC:[MD5.D41D8CD98F00B204E9800998ECF8427E] - 28/08/2014 - 08:51:23 ---A- . (...) -- C:\END [0]
O44 - LFC:[MD5.3CCB15C63C9967F632964F309C01EED4] - 28/08/2014 - 09:41:51 ---A- . (...) -- C:\PhysicalDisk0_MBR.bin [512]
~ Files: 16 Scanned in 00mn 09s
---\\ Déni du service (Local Security Authority) (O48)
O48 - LSA:Local Security Authority Authentication Packages . (.Microsoft Corporation - Microsoft Authentication Package v1.0.) -- C:\Windows\System32\msv1_0.dll
O48 - LSA:Local Security Authority Notification Packages . (.Microsoft Corporation - Moteur du client de l'Éditeur de configuration de sécurité Windows.) -- C:\Windows\System32\scecli.dll
O48 - LSA:Local Security Authority Security Packages . (.Microsoft Corporation - Package de sécurité Kerberos.) -- C:\Windows\System32\kerberos.dll
O48 - LSA:Local Security Authority Security Packages . (.Microsoft Corporation - Microsoft Authentication Package v1.0.) -- C:\Windows\System32\msv1_0.dll
O48 - LSA:Local Security Authority Security Packages . (.Microsoft Corporation - Fournisseur de sécurité TLS/SSL.) -- C:\Windows\System32\schannel.dll
O48 - LSA:Local Security Authority Security Packages . (.Microsoft Corporation - Microsoft Digest Access.) -- C:\Windows\System32\wdigest.dll
O48 - LSA:Local Security Authority Security Packages . (.Microsoft Corporation - Web Service Security Package.) -- C:\Windows\System32\tspkg.dll
O48 - LSA:Local Security Authority Security Packages . (.Microsoft Corporation - Pku2u Security Package.) -- C:\Windows\System32\pku2u.dll
O48 - LSA:Local Security Authority Security Packages . (.Microsoft Corporation - Live Security Package.) -- C:\Windows\System32\livessp.dll
~ LSA: 9 Scanned in 00mn 00s
---\\ Contrôle du Safe Boot (CSB) (O49)
O49 - CSB:Control Safe Boot HKLM\...\CCS\Minimal\BasicDisplay.sys . (.Microsoft Corporation - Microsoft Basic Display Driver.) -- C:\Windows\System32\Drivers\BasicDisplay.sys
O49 - CSB:Control Safe Boot HKLM\...\CCS\Minimal\BasicRender.sys . (.Microsoft Corporation - Microsoft Basic Render Driver.) -- C:\Windows\System32\Drivers\BasicRender.sys
O49 - CSB:Control Safe Boot HKLM\...\CCS\Minimal\dxgkrnl.sys . (.Microsoft Corporation - DirectX Graphics Kernel.) -- C:\Windows\System32\Drivers\dxgkrnl.sys
O49 - CSB:Control Safe Boot -
j'ai repris ton premier lien pour la mise à jour java je pense que cette fois c'est bon elle est installé. J'espére avoir de tes nouvelles et que mes derniers rapports prouveront que j'ai bien travaillé en tout cas merci beaucoup pour ton aide
-
Contributeur.
J'espére avoir de tes nouvelles
Je n'ai pas tes derniers rapports ! -
ben j'ai tout posté au dessus de mon dernier message ? Tu les a pas ???
-
alors ????




- 1
- 2

