
Clé USB et raccourcis
Bonjour à tous,
J'ai ouvert ma clé et j'ai constaté avec étonnement que tous les fichiers contenus dedans sont devenus des raccourcis... Il s'agit probablement d'un virus, puisque je suis allée voire les post à ce propos. Maintenant, j'ai lu aussi que chaque procédure de désinfection est propre à chaque PC.
Quelqu'un peut-il m'aider ?
Merci d'avance !
J'ai ouvert ma clé et j'ai constaté avec étonnement que tous les fichiers contenus dedans sont devenus des raccourcis... Il s'agit probablement d'un virus, puisque je suis allée voire les post à ce propos. Maintenant, j'ai lu aussi que chaque procédure de désinfection est propre à chaque PC.
Quelqu'un peut-il m'aider ?
Merci d'avance !
11 réponses
-
Contributeur sécuritéHello
###########| Canned Recherche
# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Recherche.

# Laisse travailler l'outil.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix [Scan ?] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# Tutoriel (aide) en images
-
Merciiiii x1000
Voilà le rapport :
############################## | UsbFix V 7.167 | [Recherche]
Utilisateur: mariammi (Administrateur) # MARY
Mis à jour le 13/03/2014 par El Desaparecido - Team SosVirus
Lancé à 11:35:38 | 20/03/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Support : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: ASUSTeK COMPUTER INC. (X550CC)
CPU: Intel(R) Core(TM) i5-3337U CPU @ 1.80GHz
RAM -> [Total : 6030 Mo| Free : 4016 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft Windows 8 (6.2.9200 64-Bit)
WB: Windows Internet Explorer : 10.0.9200.16843
WB: Google Chrome : 31.0.1650.57
WB: Mozilla Firefox : 25.0.1
SC: Security Center [Enabled]
WU: Windows Update [Enabled]
AV: Avira Desktop [(!) Disabled | Updated]
AV: Windows Defender [(!) Disabled | Updated]
AS: Avira Desktop [(!) Disabled | Updated]
AS: Windows Defender [(!) Disabled | Updated]
FW: Windows FireWall [(!) Disabled]
AS: Malwarebytes' Anti-Malware : 1.75.0001
C:\ (%systemdrive%) -> Disque fixe # 279 Go (212 Go libre(s) - 76%) [OS] # NTFS
D:\ -> Disque fixe # 398 Go (320 Go libre(s) - 80%) [Data] # NTFS
E:\ -> CD-ROM
F:\ -> Disque amovible # 2 Go (2 Go libre(s) - 87%) [MARIAMMI] # FAT
G:\ -> CD-ROM
################## | Processus Actif |
C:\Windows\system32\csrss.exe (ID: 532 |ParentID: 524)
C:\Windows\system32\wininit.exe (ID: 596 |ParentID: 524)
C:\Windows\system32\csrss.exe (ID: 612 |ParentID: 604)
C:\Windows\system32\winlogon.exe (ID: 664 |ParentID: 604)
C:\Windows\system32\services.exe (ID: 688 |ParentID: 596)
C:\Windows\system32\lsass.exe (ID: 696 |ParentID: 596)
C:\Windows\system32\svchost.exe (ID: 812 |ParentID: 688)
C:\Windows\system32\nvvsvc.exe (ID: 856 |ParentID: 688)
C:\Windows\system32\svchost.exe (ID: 900 |ParentID: 688)
C:\Windows\System32\svchost.exe (ID: 948 |ParentID: 688)
C:\Windows\system32\dwm.exe (ID: 996 |ParentID: 664)
C:\Windows\system32\svchost.exe (ID: 1012 |ParentID: 688)
C:\Windows\system32\svchost.exe (ID: 468 |ParentID: 688)
C:\Windows\System32\svchost.exe (ID: 916 |ParentID: 688)
C:\Program Files\NVIDIA Corporation\Display\nvxdsync.exe (ID: 1128 |ParentID: 856)
C:\Windows\system32\nvvsvc.exe (ID: 1136 |ParentID: 856)
C:\Windows\system32\svchost.exe (ID: 1204 |ParentID: 688)
C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\ASLDRSrv.exe (ID: 1376 |ParentID: 688)
C:\Program Files (x86)\ASUS\ATK Package\ATKGFNEX\GFNEXSrv.exe (ID: 1452 |ParentID: 688)
C:\Windows\System32\spoolsv.exe (ID: 1596 |ParentID: 688)
C:\Windows\system32\svchost.exe (ID: 1688 |ParentID: 688)
C:\Program Files (x86)\Avira\AntiVir Desktop\sched.exe (ID: 1720 |ParentID: 688)
C:\Windows\system32\svchost.exe (ID: 1796 |ParentID: 688)
C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe (ID: 1916 |ParentID: 688)
C:\Program Files (x86)\Avira\AntiVir Desktop\avguard.exe (ID: 1956 |ParentID: 688)
C:\Program Files (x86)\ASUS\ASUS InstantOn\InsOnSrv.exe (ID: 1976 |ParentID: 688)
C:\Program Files (x86)\ASUS\WebStorage Sync Agent\1.1.18.159\AsusWSWinService.exe (ID: 2004 |ParentID: 688)
C:\Program Files (x86)\Bluetooth Suite\adminservice.exe (ID: 700 |ParentID: 688)
C:\Program Files (x86)\Realtek\Realtek PCIE Card Reader\RIconMan.exe (ID: 1220 |ParentID: 688)
C:\Windows\system32\dashost.exe (ID: 1588 |ParentID: 916)
C:\Program Files\Intel\iCLS Client\HeciServer.exe (ID: 1112 |ParentID: 688)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe (ID: 2072 |ParentID: 688)
C:\Program Files (x86)\Malwarebytes' Anti-Malware\mbamscheduler.exe (ID: 2104 |ParentID: 688)
C:\Program Files (x86)\Malwarebytes' Anti-Malware\mbamservice.exe (ID: 2136 |ParentID: 688)
C:\Program Files (x86)\Common Files\Microsoft Shared\VS7DEBUG\MDM.EXE (ID: 2156 |ParentID: 688)
C:\Program Files (x86)\NVIDIA Corporation\NVIDIA Update Core\daemonu.exe (ID: 2284 |ParentID: 688)
C:\Windows\system32\svchost.exe (ID: 2344 |ParentID: 688)
C:\Program Files (x86)\TuneUp Utilities 2014\TuneUpUtilitiesService64.exe (ID: 2404 |ParentID: 688)
C:\Program Files (x86)\Bluetooth Suite\Ath_CoexAgent.exe (ID: 2448 |ParentID: 688)
C:\Program Files (x86)\Avira\AntiVir Desktop\avshadow.exe (ID: 2848 |ParentID: 1956)
C:\Windows\system32\svchost.exe (ID: 1904 |ParentID: 688)
C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\HControl.exe (ID: 3528 |ParentID: 1376)
C:\Program Files (x86)\ASUS\Splendid\ColorUService.exe (ID: 3536 |ParentID: 688)
C:\Program Files\ASUS\P4G\BatteryLife.exe (ID: 3556 |ParentID: 688)
C:\Program Files (x86)\ASUS\USBChargerPlus\USBChargerPlus.exe (ID: 3568 |ParentID: 688)
C:\Program Files (x86)\ASUS\Splendid\ACMON.exe (ID: 3576 |ParentID: 688)
C:\Program Files (x86)\ASUS\ASUS InstantOn\InsOnWMI.exe (ID: 3584 |ParentID: 1976)
C:\Windows\system32\taskhostex.exe (ID: 3600 |ParentID: 688)
C:\Program Files (x86)\Malwarebytes' Anti-Malware\mbamgui.exe (ID: 3636 |ParentID: 2136)
C:\Windows\Explorer.EXE (ID: 3728 |ParentID: 3644)
C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\KBFiltr.exe (ID: 3816 |ParentID: 3528)
C:\Windows\system32\wbem\wmiprvse.exe (ID: 3856 |ParentID: 812)
C:\Program Files (x86)\ASUS\ATK Package\ATKOSD2\ATKOSD2.exe (ID: 4064 |ParentID: 3788)
C:\Program Files (x86)\ASUS\ATK Package\ATK Media\DMedia.exe (ID: 4072 |ParentID: 3796)
C:\Program Files\WindowsApps\microsoft.windowscommunicationsapps_16.4.4406.1205_x64__8wekyb3d8bbwe\LiveComm.exe (ID: 3928 |ParentID: 812)
C:\Program Files (x86)\TuneUp Utilities 2014\TuneUpUtilitiesApp64.exe (ID: 3360 |ParentID: 2404)
C:\Program Files\NVIDIA Corporation\Display\nvtray.exe (ID: 2096 |ParentID: 1128)
C:\Windows\system32\SearchIndexer.exe (ID: 872 |ParentID: 688)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPLoader.exe (ID: 2972 |ParentID: 3548)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\QuickGesture\x64\QuickGesture64.exe (ID: 2504 |ParentID: 2972)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\QuickGesture\x86\QuickGesture.exe (ID: 1236 |ParentID: 2972)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPCenter.exe (ID: 1748 |ParentID: 2972)
C:\Program Files (x86)\Bluetooth Suite\BtvStack.exe (ID: 1532 |ParentID: 3728)
C:\Windows\System32\igfxtray.exe (ID: 1704 |ParentID: 3728)
C:\Windows\System32\hkcmd.exe (ID: 1636 |ParentID: 3728)
C:\Program Files (x86)\Bluetooth Suite\ActivateDesktop.exe (ID: 3124 |ParentID: 1532)
C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe (ID: 4104 |ParentID: 3728)
C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe (ID: 4144 |ParentID: 3728)
C:\Program Files (x86)\PC Speed Maximizer\SPMSmartScan.exe (ID: 4316 |ParentID: 4296)
C:\Program Files (x86)\PC Speed Maximizer\SPMReminder.exe (ID: 4324 |ParentID: 4296)
C:\Program Files (x86)\Micro Application\LauncherMA.exe (ID: 4356 |ParentID: 3728)
C:\Windows\System32\RuntimeBroker.exe (ID: 4404 |ParentID: 812)
C:\Program Files (x86)\CyberLink\PowerDVD10\PDVD10Serv.exe (ID: 4412 |ParentID: 4336)
C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe (ID: 4716 |ParentID: 4336)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPHelper.exe (ID: 4804 |ParentID: 1748)
C:\Windows\system32\igfxpers.exe (ID: 5028 |ParentID: 4960)
C:\Program Files (x86)\Intel\Intel(R) Integrated Clock Controller Service\ICCProxy.exe (ID: 5080 |ParentID: 688)
C:\Program Files (x86)\ASUS\ASUS Live Update\LiveUpdate.exe (ID: 4028 |ParentID: 688)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe (ID: 5740 |ParentID: 688)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe (ID: 5792 |ParentID: 688)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe (ID: 5992 |ParentID: 688)
C:\Program Files\Windows Media Player\wmpnetwk.exe (ID: 6060 |ParentID: 688)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 3028 |ParentID: 812)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 3616 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 1280 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5508 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5444 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 3480 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5268 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5160 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5712 |ParentID: 3028)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 828 |ParentID: 3028)
C:\Windows\system32\taskeng.exe (ID: 3768 |ParentID: 1012)
C:\Windows\system32\wbem\wmiprvse.exe (ID: 4880 |ParentID: 812)
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] Explorer.exe
F2 - [64bit] HKLM\..\Winlogon : [Shell] Explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [64bit] HKLM\..\Winlogon : [Userinit] userinit.exe
04 - HKCU\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKCU\..\Run : [PC Speed Maximizer] C:\Program Files (x86)\PC Speed Maximizer\SPMLauncher.exe
04 - HKLM\..\Run : [ASUSPRP] "C:\Program Files (x86)\ASUS\APRP\APRP.EXE"
04 - HKLM\..\Run : [ASUSWebStorage] C:\Program Files (x86)\ASUS\WebStorage Sync Agent\1.1.18.159\AsusWSPanel.exe /S
04 - HKLM\..\Run : [RemoteControl10] "C:\Program Files (x86)\CyberLink\PowerDVD10\PDVD10Serv.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\RunOnce : []
04 - HKLM\..\Policies\Explorer\run : [BtvStack] "C:\Program Files (x86)\Bluetooth Suite\BtvStack.exe"
04 - [64bit] HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - [64bit] HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - [64bit] HKLM\..\Run : [RTHDVCPL] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [64bit] HKLM\..\Run : [RtHDVBg] "C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe" /MAXX3
04 - [64bit] HKLM\..\Run : [VDownloader] "C:\Program Files\VDownloader\VDownloader.exe" /silent
04 - [64bit] HKLM\..\Policies\Explorer\run : [BtvStack] "C:\Program Files (x86)\Bluetooth Suite\BtvStack.exe"
04 - HKU\S-1-5-21-1528969374-168303547-385234751-1002\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-21-1528969374-168303547-385234751-1002\..\Run : [PC Speed Maximizer] C:\Program Files (x86)\PC Speed Maximizer\SPMLauncher.exe
################## | Recherche générique |
Présent! C:\ProgramData\SetStretch.VBS
Présent! F:\mode emploi.lnk
Présent! F:\emploi.lnk
Présent! F:\cold.lnk
Présent! F:\anglais.lnk
Présent! F:\EVA.lnk
Présent! F:\Etude.lnk
Présent! F:\System Volume Information.lnk
Présent! F:\Bourse.lnk
Présent! F:\Transplantation rénale 2014.lnk
Présent! F:\guide-dessin-perspective-230812.lnk
Présent! F:\Fiche Informatique médicale et Biostatistiques pdf.lnk
Présent! F:\cold
Présent! C:\Users\All Users\SetStretch.VBS
################## | Registre |
################## | E.O.F | https://www.usbfix.net/ - https://www.sosvirus.net/ | -
Contributeur sécurité# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Suppression.

# Note : L'ordinateur va redémarrer automatiquement, au redémarrage, clique sur le message transmis par UsbFix et laisse le programme travailler.
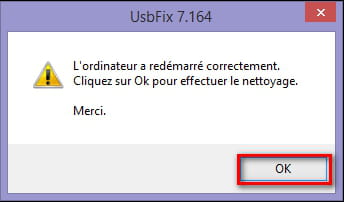
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix [Clean ?] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
-
Merci :
############################## | UsbFix V 7.167 | [Suppression]
Utilisateur: mariammi (Administrateur) # MARY
Mis à jour le 13/03/2014 par El Desaparecido - Team SosVirus
Lancé à 12:49:18 | 20/03/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Support : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: ASUSTeK COMPUTER INC. (X550CC)
CPU: Intel(R) Core(TM) i5-3337U CPU @ 1.80GHz
RAM -> [Total : 6030 Mo| Free : 4796 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft Windows 8 (6.2.9200 64-Bit)
WB: Windows Internet Explorer : 10.0.9200.16843
WB: Google Chrome : 31.0.1650.57
WB: Mozilla Firefox : 25.0.1
SC: Security Center [Enabled]
WU: Windows Update [Enabled]
AV: Avira Desktop [(!) Disabled | Updated]
AV: Windows Defender [(!) Disabled | Updated]
AS: Avira Desktop [(!) Disabled | Updated]
AS: Windows Defender [(!) Disabled | Updated]
FW: Windows FireWall [(!) Disabled]
AS: Malwarebytes' Anti-Malware : 1.75.0001
C:\ (%systemdrive%) -> Disque fixe # 279 Go (212 Go libre(s) - 76%) [OS] # NTFS
D:\ -> Disque fixe # 398 Go (320 Go libre(s) - 80%) [Data] # NTFS
E:\ -> CD-ROM
F:\ -> Disque amovible # 2 Go (2 Go libre(s) - 87%) [MARIAMMI] # FAT
G:\ -> CD-ROM
################## | Processus Actif |
C:\Windows\system32\csrss.exe (ID: 536 |ParentID: 528)
C:\Windows\system32\wininit.exe (ID: 600 |ParentID: 528)
C:\Windows\system32\csrss.exe (ID: 616 |ParentID: 608)
C:\Windows\system32\winlogon.exe (ID: 668 |ParentID: 608)
C:\Windows\system32\services.exe (ID: 700 |ParentID: 600)
C:\Windows\system32\lsass.exe (ID: 708 |ParentID: 600)
C:\Windows\system32\svchost.exe (ID: 820 |ParentID: 700)
C:\Windows\system32\nvvsvc.exe (ID: 864 |ParentID: 700)
C:\Windows\system32\svchost.exe (ID: 904 |ParentID: 700)
C:\Windows\System32\svchost.exe (ID: 956 |ParentID: 700)
C:\Windows\system32\svchost.exe (ID: 984 |ParentID: 700)
C:\Windows\system32\svchost.exe (ID: 124 |ParentID: 700)
C:\Windows\system32\dwm.exe (ID: 528 |ParentID: 668)
C:\Windows\System32\svchost.exe (ID: 544 |ParentID: 700)
C:\Windows\system32\svchost.exe (ID: 1144 |ParentID: 700)
C:\Program Files\NVIDIA Corporation\Display\nvxdsync.exe (ID: 1208 |ParentID: 864)
C:\Windows\system32\nvvsvc.exe (ID: 1216 |ParentID: 864)
C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\ASLDRSrv.exe (ID: 1424 |ParentID: 700)
C:\Program Files (x86)\ASUS\ATK Package\ATKGFNEX\GFNEXSrv.exe (ID: 1536 |ParentID: 700)
C:\Windows\System32\spoolsv.exe (ID: 1620 |ParentID: 700)
C:\Windows\system32\svchost.exe (ID: 1680 |ParentID: 700)
C:\Program Files (x86)\Avira\AntiVir Desktop\sched.exe (ID: 1728 |ParentID: 700)
C:\Windows\system32\svchost.exe (ID: 1856 |ParentID: 700)
C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe (ID: 1968 |ParentID: 700)
C:\Program Files (x86)\Avira\AntiVir Desktop\avguard.exe (ID: 2008 |ParentID: 700)
C:\Program Files (x86)\ASUS\ASUS InstantOn\InsOnSrv.exe (ID: 2028 |ParentID: 700)
C:\Program Files (x86)\ASUS\WebStorage Sync Agent\1.1.18.159\AsusWSWinService.exe (ID: 1028 |ParentID: 700)
C:\Program Files (x86)\Bluetooth Suite\adminservice.exe (ID: 1184 |ParentID: 700)
C:\Program Files (x86)\Realtek\Realtek PCIE Card Reader\RIconMan.exe (ID: 2064 |ParentID: 700)
C:\Windows\system32\dashost.exe (ID: 2084 |ParentID: 544)
C:\Program Files\Intel\iCLS Client\HeciServer.exe (ID: 2128 |ParentID: 700)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe (ID: 2168 |ParentID: 700)
C:\Program Files (x86)\Malwarebytes' Anti-Malware\mbamscheduler.exe (ID: 2208 |ParentID: 700)
C:\Program Files (x86)\Malwarebytes' Anti-Malware\mbamservice.exe (ID: 2236 |ParentID: 700)
C:\Program Files (x86)\Common Files\Microsoft Shared\VS7DEBUG\MDM.EXE (ID: 2256 |ParentID: 700)
C:\Program Files (x86)\NVIDIA Corporation\NVIDIA Update Core\daemonu.exe (ID: 2364 |ParentID: 700)
C:\Windows\system32\svchost.exe (ID: 2412 |ParentID: 700)
C:\Program Files (x86)\TuneUp Utilities 2014\TuneUpUtilitiesService64.exe (ID: 2508 |ParentID: 700)
C:\Program Files (x86)\Bluetooth Suite\Ath_CoexAgent.exe (ID: 2536 |ParentID: 700)
C:\Program Files (x86)\Avira\AntiVir Desktop\avshadow.exe (ID: 2976 |ParentID: 2008)
C:\Windows\system32\svchost.exe (ID: 164 |ParentID: 700)
C:\Windows\System32\WUDFHost.exe (ID: 3100 |ParentID: 544)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe (ID: 3640 |ParentID: 700)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe (ID: 3712 |ParentID: 700)
C:\Windows\system32\SearchIndexer.exe (ID: 3796 |ParentID: 700)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe (ID: 3904 |ParentID: 700)
C:\Program Files\Windows Media Player\wmpnetwk.exe (ID: 4012 |ParentID: 700)
C:\Program Files (x86)\ASUS\Splendid\ACMON.exe (ID: 2268 |ParentID: 700)
C:\Program Files (x86)\ASUS\USBChargerPlus\USBChargerPlus.exe (ID: 1508 |ParentID: 700)
C:\Windows\system32\taskhostex.exe (ID: 4068 |ParentID: 700)
C:\Program Files (x86)\ASUS\Splendid\ColorUService.exe (ID: 1696 |ParentID: 700)
C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\HControl.exe (ID: 2608 |ParentID: 1424)
C:\Program Files\ASUS\P4G\BatteryLife.exe (ID: 800 |ParentID: 700)
C:\Program Files (x86)\ASUS\ASUS InstantOn\InsOnCfg.exe (ID: 1016 |ParentID: 700)
C:\Program Files (x86)\ASUS\ASUS InstantOn\InsOnWMI.exe (ID: 1756 |ParentID: 2028)
C:\Program Files (x86)\Malwarebytes' Anti-Malware\mbamgui.exe (ID: 796 |ParentID: 2236)
C:\Windows\Explorer.EXE (ID: 2840 |ParentID: 3148)
C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\KBFiltr.exe (ID: 1700 |ParentID: 2608)
C:\Windows\system32\wbem\wmiprvse.exe (ID: 3256 |ParentID: 820)
C:\Program Files (x86)\ASUS\ATK Package\ATK Media\DMedia.exe (ID: 1396 |ParentID: 1632)
C:\Program Files (x86)\ASUS\ATK Package\ATKOSD2\ATKOSD2.exe (ID: 3192 |ParentID: 2644)
C:\Windows\system32\runonce.exe (ID: 3688 |ParentID: 2840)
C:\Windows\SysWOW64\runonce.exe (ID: 920 |ParentID: 3688)
C:\Windows\system32\wbem\wmiprvse.exe (ID: 2952 |ParentID: 820)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPLoader.exe (ID: 3624 |ParentID: 1132)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\QuickGesture\x64\QuickGesture64.exe (ID: 3236 |ParentID: 3624)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\QuickGesture\x86\QuickGesture.exe (ID: 1492 |ParentID: 3624)
C:\Windows\system32\igfxpers.exe (ID: 3784 |ParentID: 3736)
C:\Program Files (x86)\Intel\Intel(R) Integrated Clock Controller Service\ICCProxy.exe (ID: 2000 |ParentID: 700)
C:\Windows\system32\taskeng.exe (ID: 2932 |ParentID: 984)
C:\Program Files (x86)\TuneUp Utilities 2014\TuneUpUtilitiesApp64.exe (ID: 3392 |ParentID: 2508)
C:\Windows\system32\SearchProtocolHost.exe (ID: 3592 |ParentID: 3796)
C:\Windows\system32\SearchFilterHost.exe (ID: 768 |ParentID: 3796)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPCenter.exe (ID: 3628 |ParentID: 3624)
C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPHelper.exe (ID: 3960 |ParentID: 3628)
C:\Program Files\NVIDIA Corporation\Display\nvtray.exe (ID: 3348 |ParentID: 1208)
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] Explorer.exe
F2 - [64bit] HKLM\..\Winlogon : [Shell] Explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [64bit] HKLM\..\Winlogon : [Userinit] userinit.exe
04 - HKCU\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKCU\..\Run : [PC Speed Maximizer] C:\Program Files (x86)\PC Speed Maximizer\SPMLauncher.exe
04 - HKLM\..\Run : [ASUSPRP] "C:\Program Files (x86)\ASUS\APRP\APRP.EXE"
04 - HKLM\..\Run : [ASUSWebStorage] C:\Program Files (x86)\ASUS\WebStorage Sync Agent\1.1.18.159\AsusWSPanel.exe /S
04 - HKLM\..\Run : [RemoteControl10] "C:\Program Files (x86)\CyberLink\PowerDVD10\PDVD10Serv.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Policies\Explorer\run : [BtvStack] "C:\Program Files (x86)\Bluetooth Suite\BtvStack.exe"
04 - [64bit] HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - [64bit] HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - [64bit] HKLM\..\Run : [RTHDVCPL] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [64bit] HKLM\..\Run : [RtHDVBg] "C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe" /MAXX3
04 - [64bit] HKLM\..\Run : [VDownloader] "C:\Program Files\VDownloader\VDownloader.exe" /silent
04 - [64bit] HKLM\..\Policies\Explorer\run : [BtvStack] "C:\Program Files (x86)\Bluetooth Suite\BtvStack.exe"
04 - HKU\S-1-5-21-1528969374-168303547-385234751-1002\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-21-1528969374-168303547-385234751-1002\..\Run : [PC Speed Maximizer] C:\Program Files (x86)\PC Speed Maximizer\SPMLauncher.exe
################## | Recherche générique |
Supprimé! C:\ProgramData\SetStretch.VBS
Supprimé! F:\mode emploi.lnk
Supprimé! F:\emploi.lnk
Supprimé! F:\cold.lnk
Supprimé! F:\anglais.lnk
Supprimé! F:\EVA.lnk
Supprimé! F:\Etude.lnk
Supprimé! F:\System Volume Information.lnk
Supprimé! F:\Bourse.lnk
Supprimé! F:\Transplantation rénale 2014.lnk
Supprimé! F:\guide-dessin-perspective-230812.lnk
Supprimé! F:\Fiche Informatique médicale et Biostatistiques pdf.lnk
Supprimé! F:\cold
(!) Fichiers temporaires supprimés.
################## | Registre |
Réparé ! HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System|EnableLUA -> 1
Réparé ! HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System|ConsentPromptBehaviorAdmin -> 5
Supprimé! HKU\S-1-5-21-1528969374-168303547-385234751-1002\Software\.\.\.\.\Mountpoints2\{a5867bb6-2364-11e3-be78-240a6417a7e6}
################## | Listing |
[08/10/2013 - 20:18:05 | SHD] - C:\$Recycle.Bin
[13/08/2013 - 23:03:25 | D] - C:\AsusVibeData
[26/04/2013 - 09:05:33 | SHD] - C:\Boot
[26/07/2012 - 04:44:30 | RASH | 389 Ko] - C:\bootmgr
[02/06/2012 - 15:30:55 | N | 0 Ko] - C:\BOOTNXT
[26/07/2012 - 08:22:08 | SHD] - C:\Documents and Settings
[16/11/2013 - 08:34:44 | N | 0 Ko] - C:\end
[13/08/2013 - 23:03:32 | D] - C:\eSupport
[20/03/2014 - 12:19:45 | ASH | 4939516 Ko] - C:\hiberfil.sys
[13/08/2013 - 22:34:51 | D] - C:\Intel
[20/03/2014 - 12:19:45 | ASH | 1048576 Ko] - C:\pagefile.sys
[26/07/2012 - 08:33:46 | D] - C:\PerfLogs
[15/12/2013 - 16:02:52 | D] - C:\Program Files
[18/03/2014 - 18:52:37 | D] - C:\Program Files (x86)
[20/03/2014 - 12:53:43 | HD] - C:\ProgramData
[21/09/2013 - 18:14:59 | D] - C:\sources
[20/03/2014 - 12:19:45 | ASH | 262144 Ko] - C:\swapfile.sys
[18/03/2014 - 18:39:16 | SHD] - C:\System Volume Information
[29/01/2014 - 12:03:07 | D] - C:\Temp
[20/03/2014 - 11:32:55 | D] - C:\UsbFix
[20/03/2014 - 12:54:28 | A | 11 Ko | 12ACBC169D7C1AD9416F30E74E039270] - C:\UsbFix [Clean 2] MARY.txt
[20/03/2014 - 07:57:50 | N | 11 Ko | 9D3E6A6AC64BCE2AE5F6DDFFCA960C72] - C:\UsbFix [Scan 1] MARY.txt
[20/03/2014 - 11:41:17 | N | 11 Ko | C8629BD3AACE673E98E5A827B7FD16D5] - C:\UsbFix [Scan 2] MARY.txt
[20/09/2013 - 12:46:42 | D] - C:\Users
[20/03/2014 - 09:22:06 | D] - C:\Windows
[01/04/2013 - 07:53:21 | N | 6146 Ko] - C:\X550CA.BIN
[07/04/2013 - 09:06:02 | N | 6146 Ko] - C:\X550CC.BIN
[07/04/2013 - 07:58:18 | N | 6146 Ko] - C:\X550VB.BIN
[07/04/2013 - 09:12:38 | N | 6146 Ko] - C:\X550VC.BIN
[20/09/2013 - 12:54:07 | SHD] - D:\$RECYCLE.BIN
[23/09/2013 - 10:03:53 | D] - D:\La vie de Mariam (ancien pc)
[17/02/2014 - 18:42:44 | D] - D:\Mes dossiers sur ce Pc
[09/11/2013 - 11:46:21 | RHD] - D:\MSOCache
[13/08/2013 - 22:28:00 | SHD] - D:\System Volume Information
[19/03/2014 - 17:26:20 | N | 3104 Ko] - F:\Transplantation rénale 2014.ppt
[19/11/2013 - 21:28:36 | D] - F:\anglais
[19/11/2013 - 21:29:02 | D] - F:\EVA
[18/09/2012 - 13:50:42 | N | 1783 Ko] - F:\guide-dessin-perspective-230812.pdf
[29/11/2013 - 22:15:02 | D] - F:\Etude
[13/02/2014 - 22:41:54 | N | 181 Ko] - F:\Fiche Informatique médicale et Biostatistiques pdf.pdf
[13/02/2014 - 23:03:32 | SHD] - F:\System Volume Information
[20/02/2014 - 09:07:28 | N | 1458 Ko] - F:\mode emploi.pdf
[20/02/2014 - 09:07:36 | N | 516 Ko] - F:\emploi.pdf
[19/02/2014 - 22:16:46 | D] - F:\Bourse
################## | Vaccin |
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
F:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.usbfix.net/ - https://www.sosvirus.net/ | -
Contributeur sécuritéDésinstalles Pc speedmaximizer et tune up
Plus de raccourci?
-
Merci beaucoup pour ton aide :)
Il n'y a plus de raccourcis, dois-je continuer ? (je n'ai pas désinstallé Pc speedmaximizer ni Tune up)
Encore merci -
Contributeur sécuritéDésinstalles les
-
Merci à toi :)
C'est fait -
Contributeur sécurité* Télécharge ZHPDiag (de Nicolas Coolman)
https://www.zebulon.fr/telechargements/securite/systeme/zhpdiag.html ou https://www.commentcamarche.net/telecharger/utilitaires/24803-zhpdiag/
* Au cas où le premier lien ne marcherai pas, clique sur celui de dessous
ftp://zebulon.fr/ZHPDiag2.exe
* Laisse toi guider lors de l'installation, il se lancera automatiquement à la fin.
* Surtout, n'oublie pas d'installer son icône sur le bureau l'icône est en forme de parchemin
https://www.cjoint.com/13sp/CIvuQfap3YY_zhpdiag.png
* A l'ouverture du logiciel il te sera proposé deux options "rechercher" et "configurer"
* Cliques sur configurer
* Tournevis puis tous
* Clique sur l'icône représentant une loupe + (« Lancer le diagnostic »)
* Enregistre le rapport sur ton Bureau à l'aide de l'icône représentant une disquette
* Pour héberger le rapport, rends toi sur cjoint.com
* Clique sur choisissez un fichier va chercher le rapport dans ton PC.
* Le rapport est hébergé:
- Pour XP : C:\Documents and Settings\username\Local Settings\Application Data\ZHP
- Depuis Vista : C:\Users\username\AppData\Roaming\ZHP
* Une fois le rapport trouvé, sélectionne le, et clique sur Ouvrir
* Choisis le type de diffusion (illimitée ou 21 jours)
* Puis cliques sur créer le lien cjoint
* Une fois que tu auras obtenu le lien copies colle dans ta prochaine réponse
* Pour t'aider https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
-
-
Contributeur sécuritéTu as dû installer des logiciels potentiellement indésirables
Pour éviter ce genre de problème :
- Ne télécharge aucun programme proposé dans des publicités ou sur des sites suspects. A noter que certains sites connus comme O1net, Softronic, Tuto4PC, etc modifient parfois les programmes proposés au téléchargement pour y ajouter des logiciels publicitaires ==> Préfère toujours le téléchargement directement sur le site de l'éditeur.
- Au cours de l'installation d'un programme gratuit, lis bien attentivement et décoche tous les programmes additionnels qui sont proposés, en particulier les barres d'outils.
Pour ton information lis ces dossier sur les Programmes Potentiellement Indésirables et Les Barres d'Outils ce n'est pas obligatoires
* Télécharge cet outil simple d'utilisation
http://general-changelog-team.fr/fr/downloads/viewdownload/20-outils-de-xplode/2-adwcleaner (de Xplode) sur ton bureau.
* Si problème avec le 1er lien prends le ici https://www.commentcamarche.net/telecharger/securite/2759-adwcleaner/
* Lance le (Sous vista/seven/8 clic droit dessus,et sur exécuter en tant qu'administrateur)si tu es sous xp double cliques dessus
* Cliques sur scanner
* Poste le rapport de recherche C:\Adwcleaner[R]
* Note le rapport de recherche est également sauvegardé sous C:\Adwcleaner[R1]


