
Supprimer virus Powershell .
Résolu/Fermé
Bonjour à tous,
Mon système est actuellement infecté par le virus Powershell que je ne parviens pas à supprimer définitivement.
Je suis sous Windows 11 avec Nod32 Internet Security comme antivirus, sauf qu'a chaque fois que j'éteins / rallume mon ordinateur, a un moment donné, powershell s'ouvre et malgré que Nod32 me dise qu'il le supprime, il revient sans cesse et je ne sais pas quoi faire.
Pouvez-vous m'aider ?
Je vous en remercie par avance.
Cordialement,
Rudy
42 réponses
-
Modérateur
Bonjour.
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Clique sur Analyser

Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur PJJOINT voir CE TUTORIEL puis donne les deux liens générés par PJJOINT dans ta réponse.
-
Modérateur
Le fixlog est OK tes pc sont propres.
Pour FRST tu peux commencer par potasser ceci https://forum.security-x.fr/tutoriels-317/tutoriel-frst
Tu peux désinstaller FRST voir mon message 6.
-
-
Modérateur@Rudy_Paris
OK.
-
-
:
FRST : https://pjjoint.malekal.com/files.php?id=FRST_20230113_q12p15m5s10m6
Addition : https://pjjoint.malekal.com/files.php?id=20230113_i12w11e13q10w15
Merci pour ton aide !
-
Hello , je t'ai déjà joint les liens des deux txts.
Je te remercie en tout cas pour ta sympathie et ta réactivité !
Je pense avoir également le virus sur deux autres de mes ordinateurs..
Bien à toi,
Rudy -
Modérateur
Une fois la désinfection terminée change tous tes mots de passe en ligne ils ont pu être dérobés (email, réseaux sociaux, logins de sites bancaires etc etc....).
Tu utilises des logiciels piratés (Microsoft Office et/ou Windows) je te conseille d'arrêter ça d'autant plus que c'est prendre beaucoup de risques pour rien, voir cette page et cette page.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: BHO: Bitdefender Wallet -> {1DAC0C53-7D23-4AB3-856A-B04D98CD982A} -> C:\Program Files\Bitdefender\Bitdefender Security\pmbxie.dll => Pas de fichier BHO-x32: Bitdefender Wallet -> {1DAC0C53-7D23-4AB3-856A-B04D98CD982A} -> C:\Program Files\Bitdefender\Bitdefender Security\Antispam32\pmbxie.dll => Pas de fichier Toolbar: HKLM - Bitdefender Wallet - {1DAC0C53-7D23-4AB3-856A-B04D98CD982A} - C:\Program Files\Bitdefender\Bitdefender Security\pmbxie.dll Pas de fichier Toolbar: HKLM-x32 - Bitdefender Wallet - {1DAC0C53-7D23-4AB3-856A-B04D98CD982A} - C:\Program Files\Bitdefender\Bitdefender Security\Antispam32\pmbxie.dll Pas de fichier FirewallRules: [{303638A2-AA4E-4319-9A33-62457D60F0BF}] => (Allow) C:\Users\Rudy TORDJEMAN\AppData\Roaming\Zoom\bin\airhost.exe => Pas de fichier FirewallRules: [{0295BC9A-88F3-434D-9D8B-C8E0A6F1DF45}] => (Allow) C:\Users\Rudy TORDJEMAN\AppData\Roaming\Zoom\bin\airhost.exe => Pas de fichier HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] -> IFEO\osppsvc.exe: [VerifierDlls] SppExtComObjHook.dll IFEO\SppExtComObj.exe: [VerifierDlls] SppExtComObjHook.dll HKLM\...\Run: [] => [X] HKLM\...\Run: [CL-25-F33D36F4-AAA6-4945-B37B-E911D136FF89] => "C:\Program Files\Common Files\Bitdefender\SetupInformation\CL-25-F33D36F4-AAA6-4945-B37B-E911D136FF89\setuplauncher.exe" /run:Installer.exe /args:"/setup-folder:"CL-25-F33D36F4-AAA6-4945-B37B-E911D13 (l'élément de données a 7 caractères en plus). (Pas de fichier) Task: {02415FDA-83EE-4317-962F-1FE35A5D9485} - \Winrar -> Pas de fichier Task: {6020405E-79E6-42CA-BE70-40EB40AE90D2} - System32\Tasks\EdgeCrashHandler => C:\Program Files (x86)\Microsoft\Edge\Application\mshandler.exe (Pas de fichier) Task: {CC9E531F-81AA-4232-BAC5-2575045F85DC} - \Crash Handler -> Pas de fichier Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => C:\WINDOWS\System32\MbaeParserTask.exe (Pas de fichier) Task: {D8D1B8F8-9501-4696-AFA7-3128519EA50A} - \Microsoft\Windows\Management\Provisioning\aBMYcDh\436ABF07-1656-4260-9E57-357415EA4FE8 -> Pas de fichier Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => C:\WINDOWS\system32\MusNotification.exe (Pas de fichier) S1 WinSetupMon; system32\DRIVERS\WinSetupMon.sys [X] HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction Task: {368A2802-07E5-4B1B-B44D-E95121EF8C37} - System32\Tasks\Microsoft\Windows\Management\n1LDhtQmd => powershell.exe -WindowStyle Hidden -ExecutionPolicy Bypass -File "C:\WINDOWS\System32\52DD.tmp\52DE.tmp.ps1" Task: {D4F3BFA3-9B90-4BDF-A499-8B9AB31E3D79} - System32\Tasks\Microsoft\Windows\DeviceDirectoryClient\RegisterDevicePeriodic24mztCvhYcb => powershell.exe -WindowStyle Hidden -ExecutionPolicy Bypass -File "C:\WINDOWS\System32\7822.tmp\7823.tmp.ps1" Task: {EBBC415C-920F-4439-9230-E5450DC8712F} - System32\Tasks\Microsoft\Windows\Application Experience\StartupAppTasknbRcaSW => powershell.exe -WindowStyle Hidden -ExecutionPolicy Bypass -File "C:\WINDOWS\System32\E060280D-9105-477C-9FB1-62C15838E78A.ps1" C:\WINDOWS\System32\52DD.tmp\52DE.tmp.ps1 C:\WINDOWS\System32\E060280D-9105-477C-9FB1-62C15838E78A.ps1 C:\WINDOWS\System32\7822.tmp\7823.tmp.ps1 EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
-
Je te remercie sincèrement.
Voici le lien du fixlog : https://pjjoint.malekal.com/files.php?id=20230113_h125t6d12p11
Bien à toi,
Rudy
-
Modérateur
Le fixlog est OK.
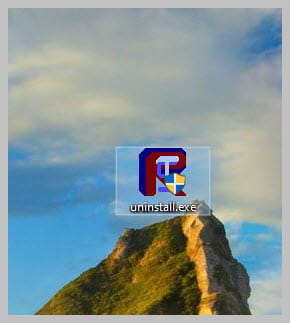
Si de ton côté tout est également OK, tu peux désinstaller FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.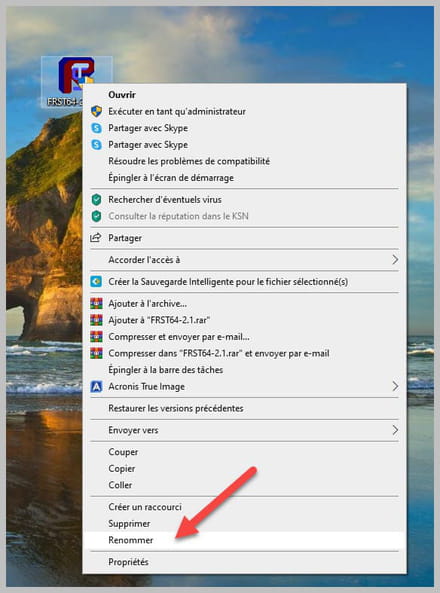
-
Je te remercie mille fois de ta gentillesse, en effet tu as raison, j'avais installé Office en version non officielle et je ne savais pas que Cdiscount proposait des licences Windows / Office à prix aussi bas.
De ce fait, je vais suivre tes conseils et arrêter ça immédiatement, le risque n'en vaut pas la chandelle
Accepterait tu également de m'aider à supprimer le virus sur mes deux autres postes ?
Je t'en remercie vraiment par avance.
Chaleureusement, -
T'es au TOP, vraiment je sais pas comment te remercier !
La je suis au boulot, les deux autres PC sont à la maison. J'y serai pour 18 heures.
Je te fais cela gentiment à mon arrivé, et t'invite à prendre tout ton temps pour me répondre si tu as d'autres chantiers / priorités.
Encore une fois, merci pour tout Baz !
Rudy
-
Cher ,
Donnant suite à nos échanges de ce matin et de ton aide précieuse pour laquelle je t'adresse de nouveau mes remerciements les plus sincères, tu trouveras ci-après les liens des .Txt suite à l'analyse de ma seconde machine.
Prend le temps qu'il te faut, pas d'urgence :
FRST : https://pjjoint.malekal.com/files.php?id=FRST_20230113_n514m6u14e12
Addition : https://pjjoint.malekal.com/files.php?id=20230113_t12k14g8n12s8
Merci à toi de nouveau.
Rudy -
,
Comme demandé, j'ai refais l'analyse complète, voici le lien du nouveau fichier :
FRST: https://pjjoint.malekal.com/files.php?id=20230113_x13s12z14t7i12
Bien à toi,
Rudy
-
Pardonne moi, j'ai pas fais gaffe ... La fatigue !
Voici le lien ADDITION : https://pjjoint.malekal.com/files.php?id=20230113_x13s12z14t7i12
A te lire,
Rudy
-
Pardonne moi une nouvelle fois !
Le voici : https://pjjoint.malekal.com/files.php?id=FRST_20230113_w9q10p14s10c15
-
Tant mieux, c'est une bonne nouvelle ! Pas de Powershell, c'est cool. Oui, je voudrais garder Office pour être le plus sincère avec toi. Après si cela pose un soucis pour ton script, je peux faire un pas vers toi histoire de te faciliter le boulot, car j'ai encore un diagnostic a te demander sur ma dernière machine. Mais pour ce cas la, si je peux garder Office, c'est top.
Amicalement,
Rudy
-
Modérateur
Voici le script de correction tu fais comme la dernière fois je nete rappelle pas la procédure tu la trouveras dans mon message 4.
Start::
CreateRestorePoint:
CloseProcesses:
Edge Extension: (Pas de nom) -> AutoFormFill_5ED10D46BD7E47DEB1F3685D2C0FCE08 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\AutoFormFill [non trouvé(e)]
Edge Extension: (Pas de nom) -> BookReader_B171F20233094AC88D05A8EF7B9763E8 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\BookViewer [non trouvé(e)]
Edge Extension: (Pas de nom) -> LearningTools_7706F933-971C-41D1-9899-8A026EB5D824 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\LearningTools [non trouvé(e)]
Edge Extension: (Pas de nom) -> PinJSAPI_EC01B57063BE468FAB6DB7EBFC3BF368 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\PinJSAPI [non trouvé(e)]
HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction
HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction
HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction
HKLM\...\Run: [] => [X]
HKU\S-1-5-21-46554163-4094859263-1037165548-1001\...\Run: [Adobe Acrobat Synchronizer] => "C:\Program Files (x86)\Adobe\Acrobat DC\Acrobat\AdobeCollabSync.exe" (Pas de fichier)
HKU\S-1-5-21-46554163-4094859263-1037165548-1001\...\Run: [vidnotifier.exe] => C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\vidnotifier\vidnotifier.exe (Pas de fichier)
ShortcutTarget: $McRebootA5E6DEAA56$.lnk ->  (Pas de fichier)
Task: {532E3D71-2350-4465-932B-0E00CD7CA95F} - System32\Tasks\Microsoft\Office\OfficeBackgroundTaskHandlerRegistration => C:\Program Files (x86)\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\officebackgroundtaskhandler.exe (Pas de fichier)
Task: {BBC49A52-1C14-4BF2-881B-05CBDD972812} - System32\Tasks\Microsoft\Windows\rempl\shell-usoscan => C:\Program Files\rempl\remsh.exe /RunUsoScanOnly (Pas de fichier)
Task: {FDB849A3-0141-4C07-B645-71331AA6F8ED} - System32\Tasks\Microsoft\Office\OfficeBackgroundTaskHandlerLogon => C:\Program Files (x86)\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\officebackgroundtaskhandler.exe (Pas de fichier)
CustomCLSID: HKU\S-1-5-21-46554163-4094859263-1037165548-1001_Classes\CLSID\{520AA812-396B-40DE-8ED1-0EDC70630DBE}\localserver32 -> C:\Users\hackw\AppData\Local\Programs\3CXDesktopApp\app\3CXDesktopApp.exe => Pas de fichier
ContextMenuHandlers1: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} =>  -> Pas de fichier
ContextMenuHandlers1: [ANotepad++64] -> {B298D29A-A6ED-11DE-BA8C-A68E55D89593} =>  -> Pas de fichier
ContextMenuHandlers1: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} =>  -> Pas de fichier
ContextMenuHandlers3: [{4A7C4306-57E0-4C0C-83A9-78C1528F618C}] -> {4A7C4306-57E0-4C0C-83A9-78C1528F618C} =>  -> Pas de fichier
ContextMenuHandlers4: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} =>  -> Pas de fichier
ContextMenuHandlers4: [Offline Files] -> {474C98EE-CF3D-41f5-80E3-4AAB0AB04301} =>  -> Pas de fichier
ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} =>  -> Pas de fichier
ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} =>  -> Pas de fichier
ContextMenuHandlers6: [Offline Files] -> {474C98EE-CF3D-41f5-80E3-4AAB0AB04301} =>  -> Pas de fichier
SearchScopes: HKU\S-1-5-21-46554163-4094859263-1037165548-1001 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKU\S-1-5-21-46554163-4094859263-1037165548-1001 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
FirewallRules: [{0D262F22-A7BE-478E-BD0E-E3C0DDBE3EE8}] => (Allow) C:\Users\hackw\AppData\Roaming\Zoom\bin\airhost.exe => Pas de fichier
FirewallRules: [{829F3D3E-8853-4655-B5A4-0EAEC4863257}] => (Allow) C:\Program Files\Microsoft Office\Office16\UcMapi.exe => Pas de fichier
FirewallRules: [{E2373E94-7913-49C2-88EA-E3132662F138}] => (Allow) C:\Program Files\Microsoft Office\Office16\UcMapi.exe => Pas de fichier
FirewallRules: [{0491DC63-840A-4641-8826-886DB8CD069E}] => (Allow) C:\Program Files\Microsoft Office\Office16\lync.exe => Pas de fichier
FirewallRules: [{CFA95005-D0B1-4E10-9196-FFB6E4001354}] => (Allow) C:\Program Files\Microsoft Office\Office16\lync.exe => Pas de fichier
FirewallRules: [TCP Query User{A611EC03-D0E0-41DE-B4BF-C7B2A1E6A6B2}C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe] => (Allow) C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe => Pas de fichier
FirewallRules: [UDP Query User{4FC74924-C5EC-40E6-B64E-E26C00FE4281}C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe] => (Allow) C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe => Pas de fichier
FirewallRules: [TCP Query User{E16AE63B-2D94-481A-9178-854A1B893C39}C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe] => (Block) C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe => Pas de fichier
FirewallRules: [UDP Query User{B3A02E80-3ECA-4256-A401-3DF7A39D6D18}C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe] => (Block) C:\users\hackw\appdata\local\programs\3cxdesktopapp\app\3cxdesktopapp.exe => Pas de fichier
EmptyTemp:
End::
-
-
Baz,
Merci, ca à l'air de rouler.
Ci-après le Fixlog :
https://pjjoint.malekal.com/files.php?id=20230113_d11h15v11z14g14
et pour finir (ma troisième machine)
Addition : https://pjjoint.malekal.com/files.php?id=20230113_d15x7z8x9s13
FRST : https://pjjoint.malekal.com/files.php?id=FRST_20230113_m1312i11z13l8
Merci mille fois de nouveau, tu gères grave.
Si tu proposes des formations même payante, je suis preneur.
Rudy
-
Modérateur
Si tu proposes des formations même payante, je suis preneur.
J'en ai fait bénévolement mais j'ai arrêté car trop occupé, si tu es motivé il y a des formations gratuites sur le net :
https://helper-formation.fr/ formation ouverte
https://forum.security-x.fr/inscription-et-informations/information-sur-la-formation/ formation clôturée il faut attendre que des places se libèrent.
Pour information.
Ta version de Windows 10 n'est pas à jour sur le pc n°2 (1 an de retard) et le pc n°3 (2 ans de retard) seul le pc n°1 était à jour, pour le vérifier va dans Windows Update la mise à jour vers la version 22H2 doit t'y être proposée, si ce n'est pas le cas va sur cette page clique sur Mettre à jour maintenant, cela lancera le téléchargement de l'outil de Microsoft, il suffira de l'ouvrir et il te permettra de mettre à jour Windows 10 vers la dernière version et te dira si elle est compatible avec ton pc, attention cette mise à jour dure un certain temps.
Pour ton troisième pc il n'est pas infecté malgré les logiciels Adobe Acrobat et Microsoft Office non officiels.Ci-dessous le script qui supprimera les obsolètes du pc n°3.
Start:: CreateRestorePoint: CloseProcesses: HKLM\...\Run: [] => [X] HKU\S-1-5-21-172983263-84869316-3819629878-1001\...\Run: [Web Companion] => C:\Program Files (x86)\Lavasoft\Web Companion\Application\WebCompanion.exe --minimize (Pas de fichier) Task: {2CC27808-8667-4D75-BE16-E9246DDEA5D6} - System32\Tasks\Update Checker => C:\Program Files (x86)\ASUS\ASUS Live Update\UpdateChecker.exe (Pas de fichier) S3 MpKslcf158a97; \??\C:\ProgramData\Microsoft\Windows Defender\Definition Updates\{030DAB8C-695D-4197-872C-9DF7E46C7789}\MpKslDrv.sys [X] FirewallRules: [TCP Query User{621830B6-0149-4178-86B3-5800BB0280A0}C:\users\users\appdata\roaming\utorrent\updates\utorrent.exe] => (Block) C:\users\users\appdata\roaming\utorrent\updates\utorrent.exe => Pas de fichier FirewallRules: [UDP Query User{AFE7448D-87EB-47F1-9A35-219D1CB9BB02}C:\users\users\appdata\roaming\utorrent\updates\utorrent.exe] => (Block) C:\users\users\appdata\roaming\utorrent\updates\utorrent.exe => Pas de fichier EmptyTemp: End:: -
@bazfile
Cher Baz,
C'est tout à ton honneur et si en plus, c'était bénévolement et donné de bon cœur ! Sincèrement, cela m'aurais fait plaisir de passé par toi, mais je ne doute pas pouvoir te demander de l'aide dans le futur si cela était nécessaire. Je vais consulter les liens que tu m'as transmis, c'est vrai qu'en gros, j'aimerais bien apprendre a saisir des scripts comme tu sais visiblement bien le faire pour régler des soucis divers.
Pour suivre, je te joins le dernier fichier histoire que tu me rassures (Fixlog) :
https://pjjoint.malekal.com/files.php?id=20230113_c7b613g9i13
Effectivement pour les maj de Windows, j'ai téléchargé en effet le tool de mise à jour et tout semble bien se passer.
Merci encore !
-
-
Salut Baz,
J'espère que tu vas bien depuis hier.
Hélas, j'ai pu faire les mises à jours Windows sur 1 des deux postes.
En effet, l'un des deux, pour aller plus loin dans l'installation, m'informait que je ne pouvais pas conserver mes fichiers, dossiers, logiciels ect, donc j'ai laissé tombé.
Ce que je voulais te demander, c'est la chose suivante: en fonction des scripts que tu as saisis pour aider d'autres personnes dans mon cas, est-ce que pour supprimer le virus c'est une saisie au cas par cas ou ce que tu saisies sur ce qui peux etre mon script, celui du voisin, de la voisine ect pour supprimer le virus est la même chose ?
Merci et belle journée
-
Modérateur
Non c'est du cas par cas, c'est une désinfection sur-mesure, cela demande une bonne connaissance de Windows, car si on se trompe on peu planter le pc vu que FRST supprime tout ce qu'on lui demande de supprimer, des apprentis sorciers on voulu essayer sans avoir les connaissances nécessaires ils ont eu des problèmes cela ne s'apprend pas en 2 jours, beaucoup de dépanneurs informatique ne savent pas faire ça ce qui ne les empêche pas de facturer une centaine d'euro une pseudo désinfection qui se résume souvent par l'utilisation de logiciels de désinfection ou si les logiciels ne fonctionne pas ou mal par une réinstallation de Windows, tu as d'ailleurs pu t'apercevoir de l'efficacité de Eset qui n'a pas été capable de supprimer l'infection sur ton premier PC, à ce propos je ne vois pas vraiment l'intérêt de payer pour un antivirus sous Windows 10 ou Windows 11, dans ces deux versions de Windows un antivirus est déjà intégré il est efficace et suffisant dans la plupart des cas, il s'active automatiquement dés qu'aucun autre antivirus n'est installé sur le pc.
Pour pc récalcitrant à la mise à jour, pour information tu peux tenter une réparation de Windows 10 sans perte de données (tout est conservé), malgré ce qui est indiqué sur les écrans c'est bien une réparation pas une installation de Windows.
Télécharge cet outil de Microsoft ouvre l'outil et fait comme indiqué ci-dessous:
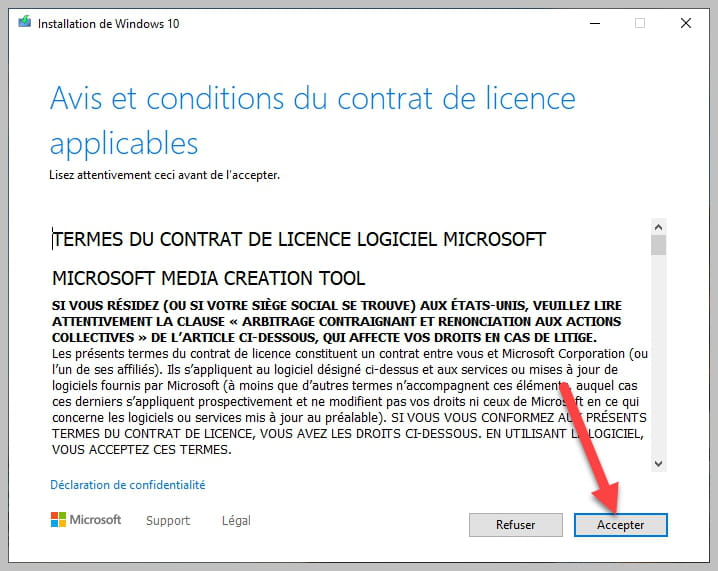


Attention de bien laisser cocher comme sur la photo.
-
@bazfile
Hello Baz,
Malgré ta recommandation, ca ne fonctionne toujours pas, c'est soit je perd toutes les données soit rien du tout.
Tant pis pour ce poste, je vais rester comme ça, te prends pas la tête.
Merci encore.
Une dernière chose, je peux te faire analyser mon pc gamer ?
Merci et bonne journée.
-
Modérateur@Rudy_Paris
Oui.
-
@bazfile
Hello Baz,
J'espère que tu vas bien.
Voila pour mon PC Gamer (merci de nouveau)
Addition : https://pjjoint.malekal.com/files.php?id=20230115_b6q10k9o9q13
FRST : https://pjjoint.malekal.com/files.php?id=FRST_20230115_g13z14t1213y13
Pour ce cas la, et ce que je peux te dire en amont, c'est que j'ai un peu "forcé" l'activation de Windows, et qu'en effet, j'ai quelques jeux téléchargés (depuis un autre ordinateur).
Bon dimanche à toi, et merci encore. -
Modérateur@Rudy_Paris
Script FRST de correction.
Start::
CreateRestorePoint:
CloseProcesses:
HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction
GroupPolicy: Restriction ?
Policies: C:\ProgramData\NTUSER.pol: Restriction
HKLM\SOFTWARE\Policies\Google: Restriction
HKLM\...\Winlogon: [Userinit] C:\WINDOWS\system32\userinit.exe,C:\Windows\SysWOW64\userinit.exe,
Task: {1A4B5DAB-2232-4182-AD92-7D585EBAAF84} - \Microsoft\Windows\Setup\EOSNotify -> Pas de fichier
Task: {40FC7E6C-A746-4C27-AB6A-5D5BCB65244F} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => C:\WINDOWS\system32\MusNotification.exe /RunOnAC RebootDialog (Pas de fichier)
Task: {521E4534-A0E7-463B-AA9A-DC82BB59D543} - \CCleanerSkipUAC -> Pas de fichier
Task: {94B0F574-264A-4340-A5FF-1B27DBBBD455} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => C:\WINDOWS\system32\MusNotification.exe /RunOnBattery RebootDialog (Pas de fichier)
Task: {F81339C3-6BB3-4A2D-B2F0-23685AEB4B1F} - \Microsoft\Windows\Setup\EOSNotify2 -> Pas de fichier
ContextMenuHandlers1: [UAContextMenu] -> {A9B8E64D-3F7E-4D32-8FC9-E391DEE67D75} =>  -> Pas de fichier
ContextMenuHandlers5: [UAContextMenu] -> {A9B8E64D-3F7E-4D32-8FC9-E391DEE67D75} =>  -> Pas de fichier
ContextMenuHandlers6: [UAContextMenu] -> {A9B8E64D-3F7E-4D32-8FC9-E391DEE67D75} =>  -> Pas de fichier
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro
HKU\S-1-5-21-2056269571-3993759547-864851565-1001\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro
SearchScopes: HKLM -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro&p={searchTerms}
SearchScopes: HKLM -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro&p={searchTerms}
SearchScopes: HKLM-x32 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro&p={searchTerms}
SearchScopes: HKLM-x32 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro&p={searchTerms}
SearchScopes: HKU\S-1-5-21-2056269571-3993759547-864851565-1001 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro&p={searchTerms}
SearchScopes: HKU\S-1-5-21-2056269571-3993759547-864851565-1001 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_ir_17_24¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0Dzz0C0Bzz0AtCyEzzyB0C0F0AtByDzztN0D0Tzu0StCzyzytCtN1L2XzutAtFtBzytFtAtFzzyCtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyC0ByEtDtB0CzzyEtGtCyDzzyDtGzzyEyCyCtGyCyEtB0FtGzytBtCtDtCyE0CyCzy0EyDyD2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzztAtC0ByBzyzz0DtGzytCtAzytGyEyDyEyBtGzy0AtDyBtG0FzzyDtBtCyCtB0Bzz0AyByB2QtN0A0LzuyEtN1B2Z1V1T1S1NzutCtAtDzytC%26cr%3D140929364%26a%3Dwbf_ir_17_24%26os_ver%3D6.3%26os%3DWindows%2B8.1%2BPro&p={searchTerms}
CHR Notifications: Default -> hxxps://tgb7.newsupdatesky.info; hxxps://www.flvto.biz
cmd: netsh advfirewall reset
EmptyTemp:
End::
-
-
Bonjour Baz,
j'espère que tu vas bien. Tu m'avais apporté ton aide précieuse au mois de Janvier et je t'en remercie de nouveau.
J'ai remarqué qu'une de mes 4 machines sur lesquels tu avais interagis reste infecté par un virus suite à l'installation d'Adobe Acrobat version non officielle, bien avant de faire ta connaissance pour obtenir ton aide concernant Powershell.
Le soucis, est que je ne suis pas en mesure de pouvoir désinstaller cette version d'Adobe Acrobat, en obtenant un message : "Windows Installer" The feature you are trying to use is on a network ressource that is unabailable"
Ce qui laisse sans doute un accès au pirate pour prendre le control de ma machine, puisque Nod32 me l'indique
Est-il possible d'une nouvelle fois te demander ton aide afin de désinstaller de façon forcé cette version non officielle d'Adobe, et de supprimer définitivement le virus permettant au hacker de faire sa vie en grande détente.
Je te remercie une nouvelle fois pour ton aide. -
Modérateur
Bonjour.
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Attend que le message l'outil est prêt à fonctionner s'affiche puis clique sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.

Ensuite envoie les rapports FRST et ADDITION sur https://security-x.fr/up/ puis donne les deux liens générés par https://security-x.fr/up/ dans ta réponse.
-
Salut
FRST : https://up.security-x.fr/file.php?h=Rc133e265eed613cd423c3164e46c8bf4
ADDITION : https://up.security-x.fr/file.php?h=Rfdc5cc7d9362bb6081c24f022329889e
Merci à toi.
-
Modérateur
Il y a toujours Microsoft Office qui n'est pas officiel.
Je t'avais prévenu dans mon message 25 qu'Adobe n'était pas officiel, pas étonnant que tu ais ce message lors de sa désinstallation, le fichier hosts a été modifié afin que les connexions vers les différents sites d'Adobe soient bloquées.
Pour restaurer le fichier hosts, procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction ShortcutTarget: $McRebootA5E6DEAA56$.lnk -> (Pas de fichier) Hosts: EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://security-x.fr/up/ puis donne le lien généré par https://security-x.fr/up/ dans ta réponse.5- Désinstalle Adobe Acrobat avec Revo Uninstaller en mode scan avancé.
Tutoriel Revo Uninstaller à lire attentivement.
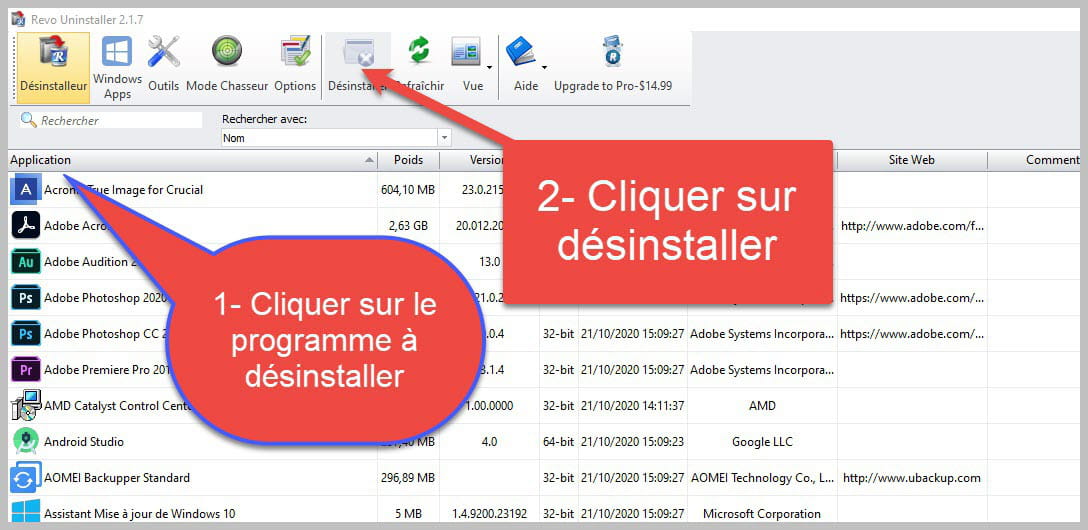

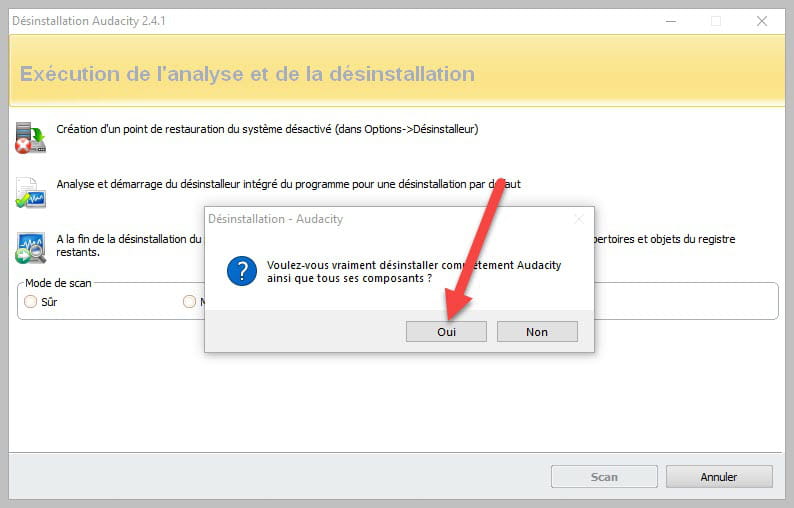
Accepter la désinstallation du programme que l'on souhaite désinstaller et si il y a un message d'erreur disant que la désinstallation est impossible fermer le message d'erreur et continuer la procédure.

Cocher "Scan avancé" puis cliquer sur "Scan".

Cliquer sur "Sélectionner tout" puis sur "Supprimer" si une deuxième liste apparaît faire de même puis une fois que tout est supprimé cliquer sur "Fini" un redémarrage sera peut-être demandé.
- 1
- 2
- 3

