Virus persistant
Résolu
Bonjour à tous,
Cela fait quelques temps que j'ai plusieurs programmes qui s'installent seuls: my pc backup, sync folder et winservice86. Je les désinstalle mais ils se réinstallent tous les jours. J'ai déjà essayé de faire un scanner à l'aide d'ADWCleaner mais cela ne fonctionne pas. Je n'arrive pas à m'en débarrasser. Pourriez-vous m'aider s'il vous plait ?
Merci d'avance
14 réponses
-
Contributeurbonjour,
certain sont très difficile à désinstaller , comme my pc backup
pourrais-tu me faire un ZHPDiag s'il te plait :ZHPDiag
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu + Nicolas Coolman :
ZHPDiag (de Nicolas coolman)
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
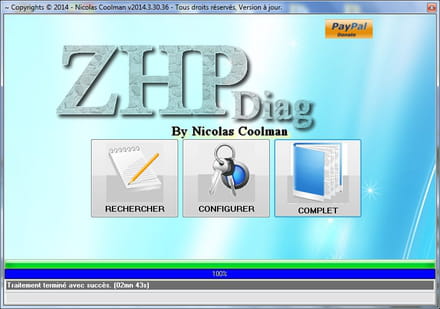
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :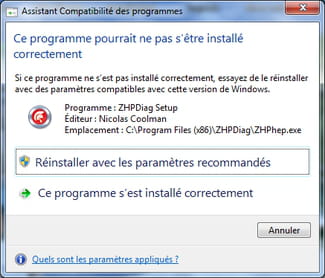
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >>>> Explication
2 SoSVirus Upload >>>>explication
Merci
-
http://www.cjoint.com/15jv/EArlw1rOZ2z.htm
Voici le rapport
Merci -
Contributeuroui pas mal d'infection ...
on va commencer par supprimer les µtorrents et mettre à jour Java :
Pour java :
- Java version 8 Update 25
ensuite tu vas passer Roguekiller et Malwarebytes et me refaire un ZHPDiag après s'il te plait !Roguekiller
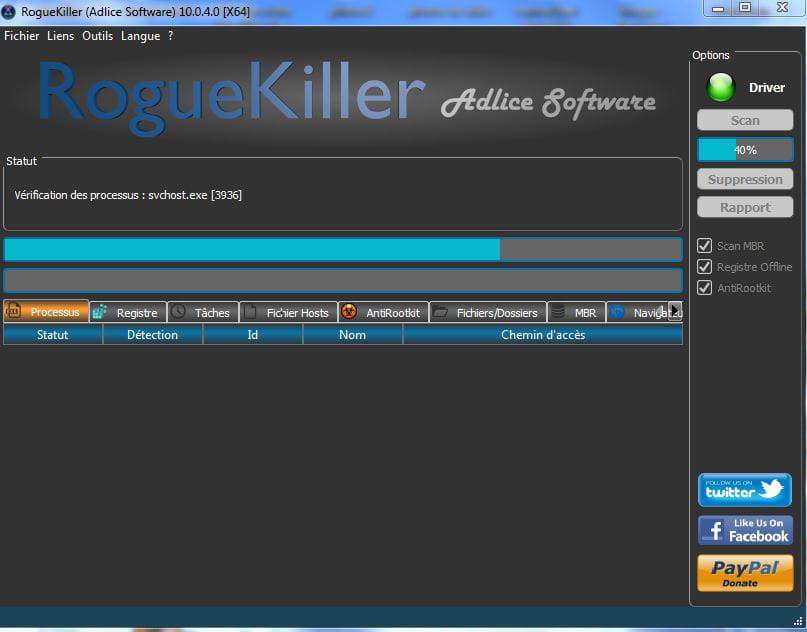
RogueKiller est un outil (créé par Tigzy) permettant de tuer les processus appartenant à des rogues de manière automatique. Dans la mesure où certaines infections empêchent l'exécution des scans antivirus/antimalware habituels, cet outil est un outil préliminaire à un processus complet de désinfection.
Téléchargement :Roguekiller officiel
Attention, afin d'éviter tout désagrément dû aux anciennes versions de Roguekiller, il est fortement recommandé d'utiliser le lien de téléchargement officiel de Roguekiller
bien choisir sa version :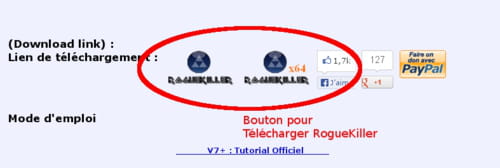
1/ Quitter tous les programmes en cours.
2/ Sous Vista/Seven, clique droit => Éxécuter en tant qu'administrateur
3/ Sinon lancer simplement RogueKiller.exe
Si Roguekiller ne se lance pas, il ne faut pas hésiter à le renommer en Winlogon.
4/ Attendre la fin du PréScan .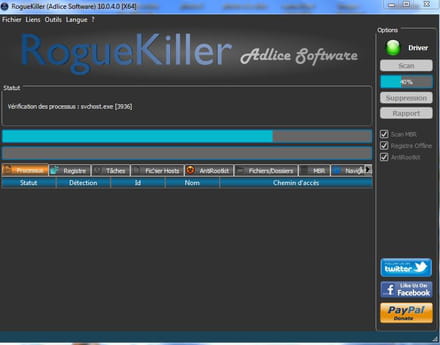
5/ S'il y a une nouvelle version , le logiciel vous le dira :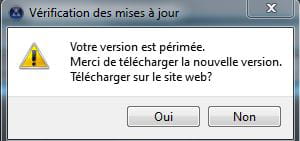
OU :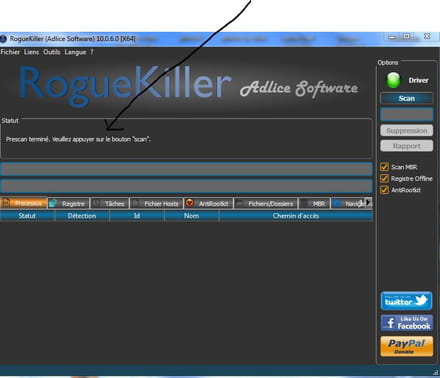
6/ Cliquer scan, patienter. A ce stade aucune modification n'a été apportée au système(vous pouvez vérifier dans les différents onglets)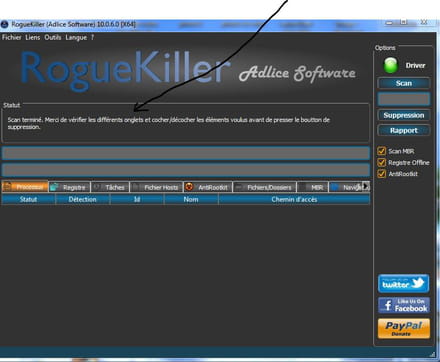
Cocher toutes les entrées du registre et aussi, vérifier les autres onglets :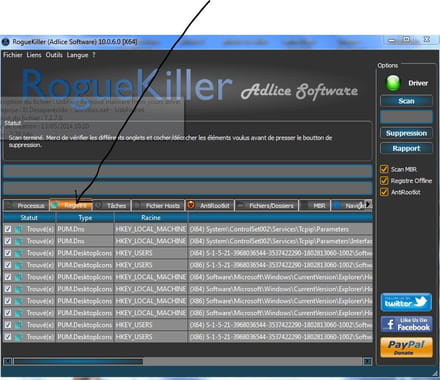
7/ Cliquer sur le bouton Suppression.
A l'inverse du bouton Scan, ce bouton supprime les infections de type rogue et modifie donc le système.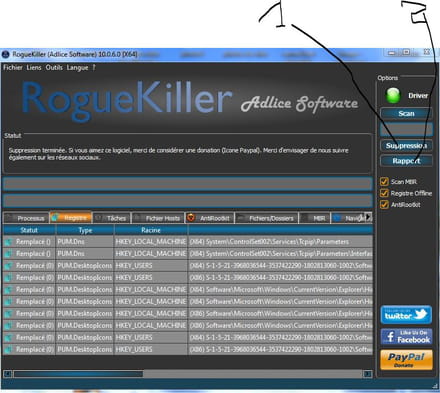
Le rapport a été généré sur le bureau.
8/ Poster le rapport :(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
Important : Pour quitter l'outil
Il faut passer par le bouton Fichier -> Quitter.
Ce mode est le moyen de fermer l'outil correctement. En effet, si l'on ferme RogueKiller sans avoir utilisé ce mode, le driver créé par l'outil ne sera pas supprimé.
Important : Toute sorte de manipulation avec un logiciel de désinfection peut planter le PC.
Si vous utilisez seul un logiciel, c'est à vos risques et périls
tutoriel officiel
ICI
________________________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
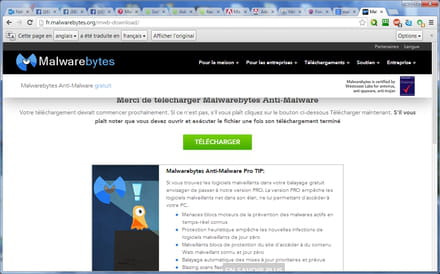
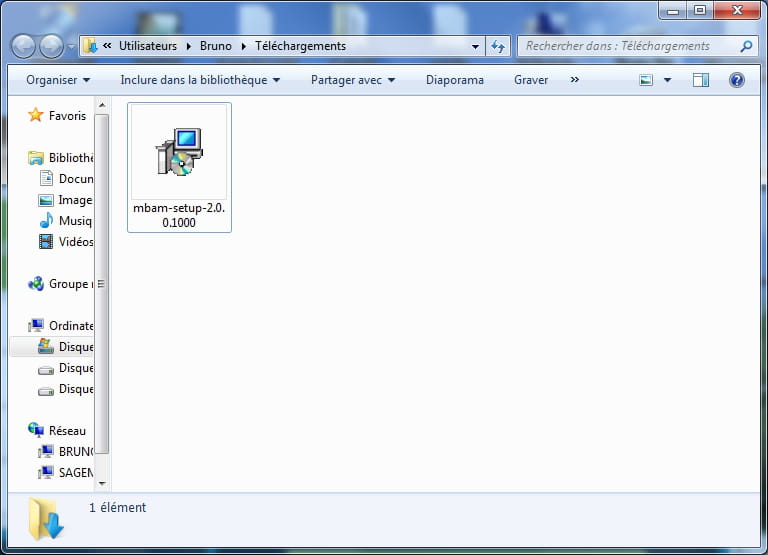
Il faut maintenant ouvrir le fichier , clic droit bien évidement :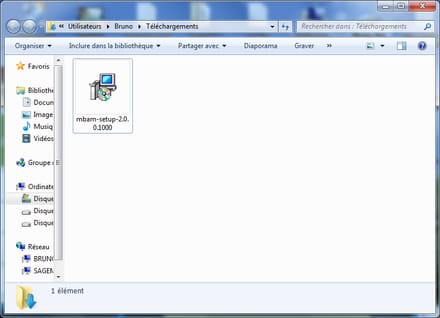
Instalation simple, choisir sa langue et se laisser guider
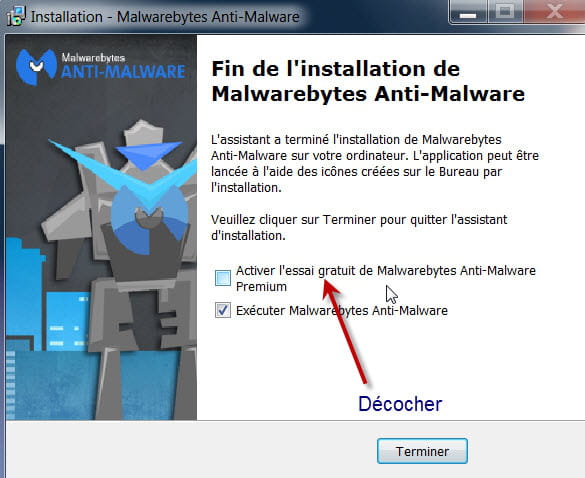
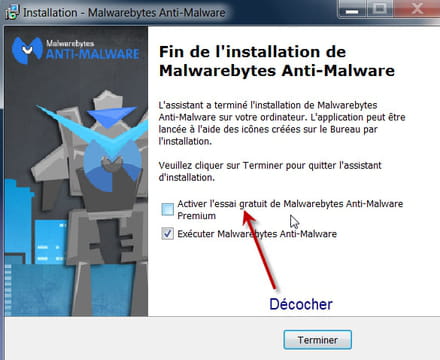
A la fin de l'installation, décoche l'option "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium".
La case Exécuter Malwarebytes Anti-Malware reste cochée.
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum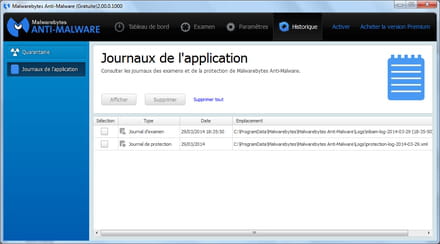
Á la deuxième utilisation (et les suivantes)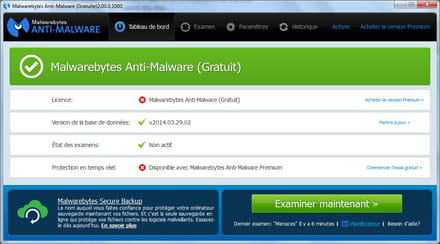
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces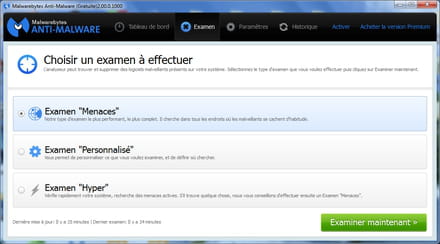
puis examiner maintenant
si rapport demandé , le poster sur le forum
Merci
-
Je suis en train de faire la manipulation mais je ne vois pas la popup en bas à droite de Malwarebytes anti-malware qui dit que les définitions virales ne sont pas à jours
-
ContributeurAlors normalement pour Malwarebytes gratuit il n'y a aucune "popup" et tu ne dois pas l'avoir en route tout le temps , juste un raccourcis sur ton bureau (pour te signifier qu'il ,est installé) et quand tu le lances , LA il t'indique qu'il n'est pas à jour et se met à jour tout seul !
-
Voici le rapport RogueKiller :
RogueKiller V10.1.2.0 (x64) [Jan 7 2015] par Adlice Software
email : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site web : https://www.adlice.com/fr/roguekiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 8.1 (6.3.9200 ) 64 bits version
Démarré en : Mode normal
Utilisateur : Joséphine [Administrateur]
Mode : Suppression -- Date : 01/17/2015 12:20:08
¤¤¤ Processus : 0 ¤¤¤
¤¤¤ Registre : 8 ¤¤¤
[Suspicious.Path] (X64) HKEY_USERS\S-1-5-21-1442478156-166896186-3120163700-1001\Software\Microsoft\Windows\CurrentVersion\Run | Selection Tools : "C:\Users\Joséphine\AppData\Roaming\WTools\Selection Tools\Selection Tools.exe" /winstartup [x][x] -> Supprimé(e)
[Suspicious.Path] (X86) HKEY_USERS\S-1-5-21-1442478156-166896186-3120163700-1001\Software\Microsoft\Windows\CurrentVersion\Run | Selection Tools : "C:\Users\Joséphine\AppData\Roaming\WTools\Selection Tools\Selection Tools.exe" /winstartup -> ERROR [2]
[PUM.SearchPage] (X64) HKEY_USERS\S-1-5-21-1442478156-166896186-3120163700-1001\Software\Microsoft\Internet Explorer\Main | Search Page : https://fr.search.yahoo.com/yhs/search?type=avastbcl&hspart=avast&hsimp=yhs-001&p={searchTerms} -> Remplacé(e) (http://go.microsoft.com/fwlink/?LinkId=54896)
[PUM.SearchPage] (X86) HKEY_USERS\S-1-5-21-1442478156-166896186-3120163700-1001\Software\Microsoft\Internet Explorer\Main | Search Page : https://fr.search.yahoo.com/yhs/search?type=avastbcl&hspart=avast&hsimp=yhs-001&p={searchTerms} -> Remplacé(e) (http://go.microsoft.com/fwlink/?LinkId=54896)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Remplacé(e) (0)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Remplacé(e) (0)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Remplacé(e) (0)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Remplacé(e) (0)
¤¤¤ Tâches : 1 ¤¤¤
[Suspicious.Path] \\Test TimeTrigger -- C:\Users\JOSPHI~1\AppData\Local\Temp\Runner.exe (C:\Users\JOSPHI~1\AppData\Local\Temp\setup-1.0.exe) -> Supprimé(e)
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier Hosts : 0 ¤¤¤
¤¤¤ Antirootkit : 0 (Driver: Chargé) ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Vérification MBR : ¤¤¤
+++++ PhysicalDrive0: TOSHIBA MQ01ABD050 +++++
--- User ---
[MBR] 68f9f5c3d3754a5919587d58fcc43358
[BSP] 4d4a04afcd93acd2b6265916d2327fef : Empty MBR Code
Partition table:
0 - [XXXXXX] UNKNOWN (0x0) [VISIBLE] Offset (sectors): 1 | Size: 2097152 MB
User = LL1 ... OK
User = LL2 ... OK
============================================
RKreport_SCN_01172015_121806.log
Est ce que je dois poster le rapport de MalwareBytes anti-malware ? Si oui, comment je fais?
Merci beaucoup -
Contributeur
Malwarebytes pour donner les rapports :
- Pour malwarebytes poste moi le rapport, pour cela : va dans l'onglet Historique
- Puis Journaux de l'application => coche la case a côté de "Journal d'examen"
=> "Afficher" => en bas de la fenêtre clique sur "Exporter"
- Et choisis le format Texte (.txt).
Puis héberge le rapport via sosupload. ou sur cjoint
si il est "vide", "normal" enfin négatif , ce n'est pas la peine !
N'oublie pas le ZHPDiag ! -
Voici le rapport :
https://www.cjoint.com/c/EArok5D0gqv
et le rapport ZHPDiag:
https://www.cjoint.com/c/EAroDqDrCF8 -
Contributeurtu as java à mattre à jour : Java 7 Update 67 (64-bit) => Oracle
Pour java :
- Java version 8 Update 25
ensuite Il faut supprimer les P2P afin de faire une bonne désinfection car bien qu'il ne soient pas infectieux, et que les logiciels soient légaux , c'est leur utilisation (mauvaise) qui t'amènent des virus ...
Parfois une simple visite d'un site de crack peut suffire à infecter ton ordinateur, en effet un grand nombre de sites de cracks contiennent des exploits, les personnes n'ayant pas leurs systèmes et logiciels à jour sont vulnérables
Tu sais chaque fois que tu utilises les P2P (emule et autres...) tu te connectes sur des sites qui eux sont infectés .....
Mais après si tu veux les remettre ça te regarde....mais lis un peu stp :
Regarde ICI
Et surtout cette histoire édifiante (pas vieille)
En effet même si tu ne t'en sers "pas" ou "plus" il y a toujours un risque.....
Puis tu vas passer ZHPCleaner avant de me refaire un ZHPDiag que je te fasse un script pour virer les restes !
Merci :
ZHPcleaner
Désactiver ton Antivirus
-
Ton moteur de recherche va se fermer il faudra le réouvir pour poster les rapports
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- les cases sont cochées suivant le ou les navigateurs présents
- Cliquer sur le popup qui apparait
- Puis sur scanner
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes le "baisser" sinon celui de réparer va l'effacer :
- Cliquer sur réparer
- Fournir les deux rapports
- Fermeture des navigateurs pour le nettoyage
- Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
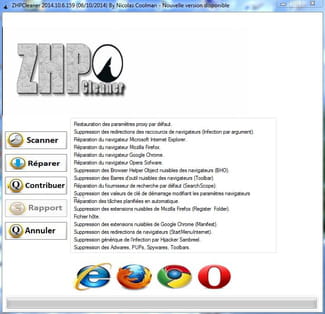
Tutoriel officiel
-
Voici les deux rapports :
https://www.cjoint.com/c/EArqpDJhLV8
https://www.cjoint.com/c/EArqp3NYG5i
Et le rapport ZHPDiag:
http://www.cjoint.com/15jv/EArqxkGldsf.htm -
ContributeurMettre à jour : Java 7 Update 67 (64-bit) => Oracle
Pour java :
- Java version 8 Update 25
Ensuite passe déjà ce script et tu me refais un ZHPDiag après
Merci !
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!
/!\ Double Avertissement /!\
.
Ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.2A3FB4C98F139038E23330D2439DB8A4] - (.Facebook Inc. - Programme d'installation de Facebook.) -- C:\Users\Joséphine\AppData\Local\Facebook\Update\FacebookUpdate.exe [138096] [PID.4580]
[MD5.FA18A83CD2D176C72692F149C549E247] - (.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe [1374032] [PID.4804] =>P2P.BitTorrent
O3 - Toolbar: (no name) - [HKLM]{CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F} Clé orpheline => Orphean Key not necessary
O4 - GS\QuickLaunch [Joséphine]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - GS\Desktop [Joséphine]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - HKCU\..\Run: [uTorrent] . (.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
OPT:O4 - HKLM\..\Wow6432Node\Run: [iTunesHelper] . (.Apple Inc. - iTunesHelper.) -- C:\Program Files (x86)\iTunes\iTunesHelper.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [QuickTime Task] . (.Apple Inc. - QuickTime Task.) -- C:\Program Files (x86)\QuickTime\QTTask.exe
O4 - HKUS\S-1-5-21-1442478156-166896186-3120163700-1001\..\Run: [uTorrent] . (.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
OPT:O23 - Service: Service Bonjour (Bonjour Service) . (.Apple Inc. - Bonjour Service.) - C:\Program Files\Bonjour\mDNSResponder.exe
[MD5.00000000000000000000000000000000] [APT] [6CnIpInb7j8TIMw] (...) -- C:\Users\Joséphine\AppData\Roaming\FxwN2gy\Mdlfppl.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [CgHOV91h1lUiKXG] (...) -- C:\Users\Joséphine\AppData\Roaming\NrMYFbJ\xZjkZnb.exe (.not file.) [0] => Fichier absent
[MD5.A903DCA2134D44FE1ADDC86FCD2784A6] [APT] [s4BazKajzoMpkJR] (...) -- C:\Users\Joséphine\AppData\Roaming\ICgzp9j\gnPKxc8.exe [4096]
[MD5.00000000000000000000000000000000] [APT] [{8FDC99B0-C932-4CA4-9491-A506C41AE60A}] (...) -- C:\Users\Joséphine\AppData\Roaming\webssearches\UninstallManager.exe (.not file.) [0] =>Hijacker.WebsSearches
O39 - APT: - (..) -- C:\Windows\Tasks\FacebookUpdateTaskUserS-1-5-21-1442478156-166896186-3120163700-1001Core.job [942] => Facebook Update Task User
O39 - APT: - (..) -- C:\Windows\Tasks\IUJMTY.job [1374]
O39 - APT: 6CnIpInb7j8TIMw - (...) -- C:\Windows\Tasks\PT.job [1366]
O42 - Logiciel: Java 7 Update 67 (64-bit) - (.Oracle.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F06417067FF} => Oracle
O42 - Logiciel: Java 7 Update 67 - (.Oracle.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F03217067FF} => Oracle
O42 - Logiciel: µTorrent - (.BitTorrent Inc..) [HKCU][64Bits] -- uTorrent =>P2P.BitTorrent
[HKCU\Software\BitTorrent] =>P2P.BitTorrent
[HKLM\Software\Wow6432Node\Software]
O43 - CFD: 25/12/2014 - 11:52:40 - [] ----D C:\ProgramData\atjs
O43 - CFD: 03/04/2013 - 21:04:12 - [] ----D C:\ProgramData\eBay =>Toolbar.eBay
O43 - CFD: 03/04/2013 - 20:12:34 - [] ----D C:\ProgramData\Internet Content Filter
O43 - CFD: 17/01/2015 - 16:08:53 - [] ----D C:\Users\Joséphine\AppData\Roaming\uTorrent =>P2P.µTorrent
O45 - LFCP:[MD5.C5ABA7EA53A2F892C6A581BCAC292BCA] - 17/01/2015 - 16:03:52 ---A- - C:\Windows\Prefetch\UTORRENT.EXE-09E7934F.pf =>P2P.µTorrent
O45 - LFCP:[MD5.67F7D18D980C18C23A27AA01B2266EAD] - 16/06/2014 - 16:23:52 ---A- - C:\Windows\Prefetch\WISECUSTOMCALLA36.EXE-9FC5B975.pf =>Crapware.SpyHunter
O61 - LFC: 13/01/2015 - 16:10:11 ---A- . (.BitTorrent Inc..) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe [1374032] =>P2P.BitTorrent
O61 - LFC: 13/01/2015 - 16:10:11 ---A- . (.BitTorrent Inc..) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\updates\3.4.2_37754.exe [1374032] =>P2P.BitTorrent
O61 - LFC: 17/01/2015 - 16:10:05 ---A- . (...) -- C:\Users\Joséphine\AppData\Local\Temp\OnlineBackup.exe [297672] => Temporary file not necessary
O69 - SBI: SearchScopes [HKCU] {73D36589-6112-4151-AA4D-02A40421455D} - (eBay) - http://rover.ebay.com =>Toolbar.eBay
O87 - FAEL: "{7519FA91-D6E8-4EF5-A707-6855D21AB603}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{988D858B-C16E-4D4A-BAAE-B7CA775A9EC5}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{5B3385AA-D32B-47F4-A87F-335790230291}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{FC993DD0-6FF7-4B55-98B1-184D0F40B951}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
OPT:SR - | Auto 30/08/2011 462184 | (Bonjour Service) . (.Apple Inc..) - C:\Program Files\Bonjour\mDNSResponder.exe
[HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\uTorrent] =>P2P.BitTorrent^
[HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]:uTorrent =>P2P.BitTorrent^
C:\ProgramData\eBay =>Toolbar.eBay^
C:\Users\Joséphine\AppData\Roaming\uTorrent =>P2P.µTorrent^
C:\Users\Joséphine\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent^
[HKCU\Software\BitTorrent] =>P2P.BitTorrent^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels Tutoriels officiels
Après tu me dis comment ça va et tu me refais un ZHPDiag pour vérification -
Voici le rapport ZHPFix :
https://www.cjoint.com/c/EArq4loZsX3
Et le rapport ZHPDiag :
http://www.cjoint.com/15jv/EArrcji1jmL.htm -
Contributeurok pour moi tu n'es plus infecté

logiciel à mettre à jour ,>> Java !
mes conseils :
c'est juste des conseils ......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
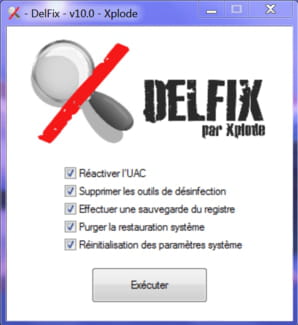
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2 - Avant toute chose commence par décocher la case activer la surveillance du système :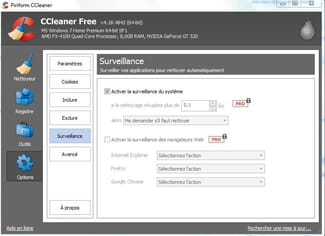
3- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
4- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
5- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
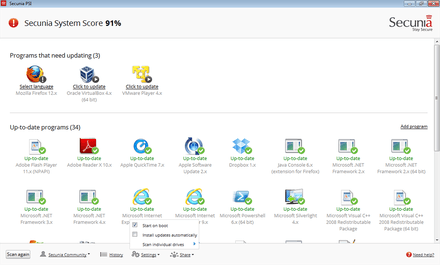
===Secunia PSI scanne votre PC :===
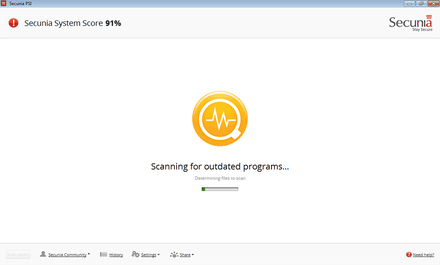
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
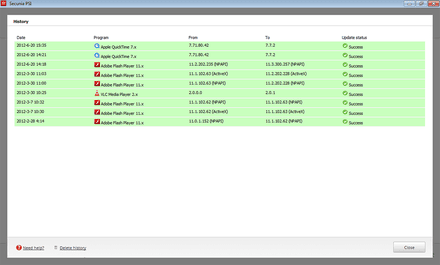
===Historique===
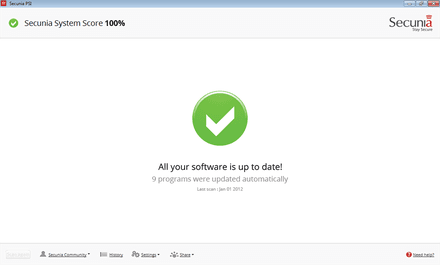
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum
Á la deuxième utilisation (et les suivantes)
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________
SXGU de igor 51
Téléchargement
Compatible : Windows XP (32 / 64 bit), Vista (32 / 64 bit), 2008, Windows 7 (32 / 64 bit)
Utilisateur d'AVAST : Il vous faut désactiver les agents de protections le temps de l'exécution.
Désactiver l'Agent WEB pour que l'outil puisse correctement fonctionner.
Au menu principal, choisir l'option Rapport.
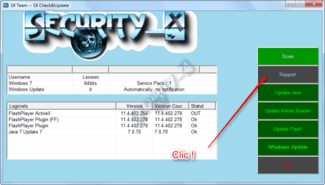
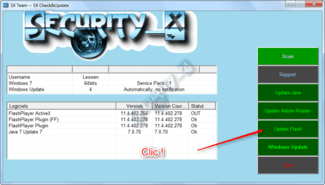
Le rapport indique que Flash player pour Internet Explorer (ActiveX) n'est pas à jour, il suffit de cliquer sur le bouton Update Flash pour lancer la mise à jour au travers du navigateur concerné.
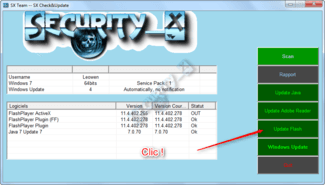
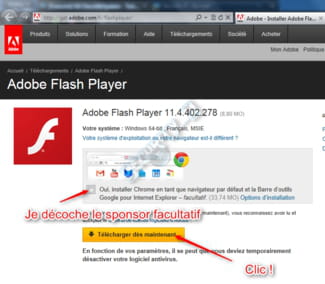
Le programme vous ouvre le navigateur concerné instantanément sur la page de téléchargement de la mise à jour qui fait défaut
A noter que vous pouvez visualiser instantanément les mises à jour à faire sans lancer de rapport comme sur cette image:
ssouligne>Information complémentaire : </souligne>
Maintenir Java, Adobe Reader et Flash Player à jour :
https://www.malekal.com/maintenir-java-adobe-reader-et-le-player-flash-a-jour/
Et aussi :
Comment éviter les fausses mises à jour
_______________________________________________________________________________________________________________D'autre liens TRÈS utiles Pour les mises à jour :
Java
Adobe reader
Flash player
Update checker
Delfix
Ccleaner
Unchecky
Comodo
________________________________________________________________________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ Pour ne plus se faire avoir, A lire :
Programmes parasites / PUPs
12/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
13/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
14/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
15/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
16/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
Merci beaucoup pour ton aide ! Je m'en serais jamais sortie toute seule. Je vais suivre tes conseils.
Merci encore et bonne fin de journée !