
Pub intempestives
Résolu
Bonjour,
je suis aussi infecte de pub intempestives, je viens de telecharger adw cleaner,
je joins ici le rapport
que dois je faire maintenant
merci de m'aider
bab 2509
# AdwCleaner v3.211 - Rapport créé le 01/06/2014 à 10:10:42
# Mis à jour le 26/05/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : elisabeth - ELISABETH-PC
# Exécuté depuis : C:\Users\elisabeth\Downloads\adwcleaner_3.211.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Babylon
Dossier Supprimé : C:\ProgramData\QueenCoupon
Dossier Supprimé : C:\ProgramData\TiucTaCouppOn
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\RegClean Pro
Dossier Supprimé : C:\Program Files (x86)\MapsGalaxy_39EI
Dossier Supprimé : C:\Program Files (x86)\Mega Browse
Dossier Supprimé : C:\Program Files (x86)\QueenCoupon
Dossier Supprimé : C:\Program Files (x86)\TiucTaCouppOn
Dossier Supprimé : C:\Users\elisabeth\AppData\Local\Babylon
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\Babylon
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\Extensions\vbp-vorr@yaopduzoyou.net
Fichier Supprimé : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\invalidprefs.js
Fichier Supprimé : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\user.js
Fichier Supprimé : C:\Users\elisabeth\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_igdhbblpcellaljokkpfhcjlagemhgjl_0.localstorage-journal
Fichier Supprimé : C:\Windows\System32\Tasks\Advanced System Protector_startup
Fichier Supprimé : C:\Windows\System32\Tasks\RegClean Pro
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\paoponfhfdfnjgddpnpjkambkcgdaaib
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\escort.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\escortApp.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\escortEng.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\esrv.EXE
Clé Supprimée : HKLM\SOFTWARE\Classes\mysearchdial.mysearchdialappCore
Clé Supprimée : HKLM\SOFTWARE\Classes\mysearchdial.mysearchdialappCore.1
Clé Supprimée : HKLM\SOFTWARE\Classes\Prod.cap
Clé Supprimée : HKLM\SOFTWARE\Classes\speedupmypc
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\apnstub_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\apnstub_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\systweakasp_rasapi32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\systweakasp_rasmancs
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateMegaBrowse_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateMegaBrowse_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilMegaBrowse_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilMegaBrowse_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WiseConvert_1_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WiseConvert_1_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Classes\QuEeenCOOupon.QuEeenCOOupon
Clé Supprimée : HKLM\SOFTWARE\Classes\QuEeenCOOupon.QuEeenCOOupon.1.4
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{09C554C3-109B-483C-A06B-F14172F1A947}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{B12E99ED-69BD-437C-86BE-C862B9E5444D}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02054E11-5113-4BE3-8153-AA8DFB5D3761}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4ED063C9-4A0B-4B44-A9DC-23AFF424A0D3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{C358B3D0-B911-41E3-A276-E7D43A6BA56D}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{2BF2028E-3F3C-4C05-AB45-B2F1DCFE0759}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{DB538320-D3C5-433C-BCA9-C4081A054FCF}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{E2343056-CC08-46AC-B898-BFC7ACF4E755}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9D5BD211-422C-4164-9298-BB4186A30F31}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKCU\Software\AppDataLow\Software
Clé Supprimée : HKLM\Software\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\Software\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\Software\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\Software\AedgePerformanceBCN
Clé Supprimée : HKLM\Software\MapsGalaxy_39EI
Clé Supprimée : HKLM\Software\systweak
Clé Supprimée : HKLM\Software\Uniblue
Clé Supprimée : HKLM\Software\Vittalia
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17041
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Secondary_Page_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [SearchMigratedDefaultName]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [SearchMigratedDefaultURL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page_bak]
-\\ Mozilla Firefox v29.0.1 (fr)
[ Fichier : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\prefs.js ]
Ligne Supprimée : user_pref("CT2851639.searchProtector.notifyChanges", "{\"dataType\":\"string\",\"data\":\"false\"}");
Ligne Supprimée : user_pref("browser.search.order.1", "Mysearchdial");
Ligne Supprimée : user_pref("extensions.1OdMXR.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1||url.indexOf(\"warnalert11.com\")>-1||url.indexOf(\"sumorobo.[...]
Ligne Supprimée : user_pref("extensions.ctkVLfwLBml.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1||url.indexOf(\"warnalert11.com\")>-1||url.indexOf(\"sumo[...]
Ligne Supprimée : user_pref("extensions.iSnp6xbEss1j.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1||url.indexOf(\"warnalert11.com\")>-1||url.indexOf(\"sum[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.AL", 2);
Ligne Supprimée : user_pref("extensions.mysearchdial.aflt", "ir_14_14_ch");
Ligne Supprimée : user_pref("extensions.mysearchdial.appId", "{CA5CAA63-B27C-4963-9BEC-CB16A36D56F8}");
Ligne Supprimée : user_pref("extensions.mysearchdial.cd", "2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyCtDzytCyEzztDtBtGyDtDtBz[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.cntry", "PT");
Ligne Supprimée : user_pref("extensions.mysearchdial.cr", "598425104");
Ligne Supprimée : user_pref("extensions.mysearchdial.dfltLng", "");
Ligne Supprimée : user_pref("extensions.mysearchdial.dfltSrch", true);
Ligne Supprimée : user_pref("extensions.mysearchdial.dnsErr", true);
Ligne Supprimée : user_pref("extensions.mysearchdial.dpkLst", "3654782829,1334533236,1121012847,231756876,1895130307,603719297,4288797614,3754950497,426401714,3046281807,752626116,1657571787,3224935090,2597085128,18285[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.dspFFXOld", "Yahoo");
Ligne Supprimée : user_pref("extensions.mysearchdial.excTlbr", false);
Ligne Supprimée : user_pref("extensions.mysearchdial.hdrMd5", "8D24F3C0FA67914E9D1B18AC5333EC05");
Ligne Supprimée : user_pref("extensions.mysearchdial.hmpg", true);
Ligne Supprimée : user_pref("extensions.mysearchdial.hmpgUrl", "hxxp://start.mysearchdial.com/?f=1&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyEtD[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.hpFFXOld", "hxxp://fr.yahoo.com?fr=fp-comodo");
Ligne Supprimée : user_pref("extensions.mysearchdial.id", "705AB6C2A1238FED");
Ligne Supprimée : user_pref("extensions.mysearchdial.instlDay", "16166");
Ligne Supprimée : user_pref("extensions.mysearchdial.instlRef", "140305_b");
Ligne Supprimée : user_pref("extensions.mysearchdial.lastB", "hxxp://fr.yahoo.com?fr=fp-comodo");
Ligne Supprimée : user_pref("extensions.mysearchdial.lastVrsnTs", "1.8.29.08:41:35");
Ligne Supprimée : user_pref("extensions.mysearchdial.newTabUrl", "hxxp://start.mysearchdial.com/?f=2&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyE[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.pnu_base", "{\"newVrsn\":\"95\",\"lastVrsn\":\"95\",\"vrsnLoad\":\"\",\"showMsg\":\"false\",\"showSilent\":\"false\",\"msgTs\":0,\"lstMsgTs\":\"0\"}");
Ligne Supprimée : user_pref("extensions.mysearchdial.prdct", "mysearchdial");
Ligne Supprimée : user_pref("extensions.mysearchdial.prtnrId", "mysearchdial");
Ligne Supprimée : user_pref("extensions.mysearchdial.sg", "none");
Ligne Supprimée : user_pref("extensions.mysearchdial.srchPrvdr", "Mysearchdial");
Ligne Supprimée : user_pref("extensions.mysearchdial.tlbrId", "base");
Ligne Supprimée : user_pref("extensions.mysearchdial.tlbrSrchUrl", "hxxp://start.mysearchdial.com/?f=3&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutC[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.vrsn", "1.8.29.0");
Ligne Supprimée : user_pref("extensions.mysearchdial.vrsni", "1.8.29.0");
Ligne Supprimée : user_pref("extensions.mysearchdial_i.newTab", false);
Ligne Supprimée : user_pref("extensions.mysearchdial_i.smplGrp", "none");
Ligne Supprimée : user_pref("extensions.mysearchdial_i.vrsnTs", "1.8.29.08:41:35");
Ligne Supprimée : user_pref("iminent.LayoutId", "1");
Ligne Supprimée : user_pref("iminent.version", "7.43.4.1");
Ligne Supprimée : user_pref("iminent.versioning", "{\"CurrentVersion\":\"7.43.4.1\",\"InstallEventCTime\":1382778096696,\"InstallEvent\":\"True\"}");
-\\ Google Chrome v34.0.1847.137
[ Fichier : C:\Users\elisabeth\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://start.mysearchdial.com/results.php?f=4&q={searchTerms}&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyCtDzytCyEzztDtBtGyDtDtBzztG0Ezy0A0BtG0AyBtCyEtGyC0EtByDyDyE0Dzz0BtBzz0C2QtN1M1F1B2Z1V1N2Y1L1Qzu2StAtB0B0BtDyByEtDtGyDyC0DtDtG0E0F0BzztG0C0BtA0EtGyB0A0A0F0Czz0CyDtDyCyDtB2Q&cr=598425104&ir=
*************************
AdwCleaner[R0].txt - [20370 octets] - [01/06/2014 10:09:06]
AdwCleaner[S0].txt - [19663 octets] - [01/06/2014 10:10:42]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [19724 octets] ##########
35 réponses
Résumé de la discussion
Des publicités intempestives apparaissent sous Windows 7 et Firefox 29, et un rapport AdwCleaner détaille les éléments supprimés, notamment des dossiers, des extensions et des clés de registre. Pour poursuivre, il faut redémarrer l’ordinateur après le nettoyage, vérifier les navigateurs pour des extensions douteuses et réinitialiser les paramètres d’accueil et de recherche. D’autres solutions utiles incluent l’usage d’un second outil de sécurité, comme Malwarebytes ou Windows Defender, puis une vérification complète du système et la suppression des programmes récemment installés. En cas de résidu persistant, envisager une réinitialisation du navigateur ou du système et lancer une nouvelle analyse pour éviter une réinfection.
-
Bonjour,
Avant de faire quoi que ce soit on va établir un diagnostic de ton pc pour voir quel est son degré d'infection et apporter la solution la plus appropriée pour le désinfecter.
Scan ZHPDiag :
Nous allons utiliser cet outil de diagnostic pour voir tous les problèmes
</pre>
Télécharge Nicolas Coolman) sur ton bureau ==> regarde ici comme faire
Cliquez ensuite sur le fichier téléchargé pour exécuter l'installation du logiciel.
Laissez vous guider lors de l'installation en laissant les réglages par défaut,
==> Surtout, n'oublie pas d'installer son icône sur le bureau l'icône est en forme de parchemin
Suite à ces actions,l'outil a créé"2°"raccourcis ( ZHPFix, ZHPDiag )
Pour exécuter une analyse complète, cliquez sur l'icône bureau "ZHPDiag" représentant un "parchemin".
Dans l'interface du logiciel, cliquez sur le bouton "Configurer" pour accéder aux réglages.
Cliquez ensuite sur bouton "Loupe +" en bas à gauche, pour lancer un Diagnostic Full options. ==> ICI IMAGE
L'analyse s'effectue, patientez quelques minutes pendant le travail de l'outil indiqué par "Traitement en cours..."
A l'issue de l'analyse qui sera indiquée dans l'interface du programme, 100%, le rapport va s'ouvrir dans le bloc note. =>
==>NOTE: Il faut héberger ce rapport qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
==> Pour t'aider a héberger le rapport<==
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
==> tutorial zhpdiag<==
Le rapport ZHPDiag.txt sera aussi sur votre bureau. En cas de nécessité, il est sauvegardé dans C:\ZHP\ZHPDiag.txt.
-
https://www.cjoint.com/?3FbllhlhmGy
merci pour les explications, 63 ans donc pas très pro en informatique mais il faut se lancer, merci merci
j'attends la suite,
elisabeth -
Il ne faut installer qu'un seul antivirus sur un pc sous peine de conflit sans compter l'énorme utilisation de ressources.
Désinstalles=>
COMODO Internet Security v5.10.31649.2253 et Microsoft Security Client FR-FR Language Pack v2.1.1116.0
=> tuto ici Désinstaller complètement un antivirus
avast! Free Antivirus v9.0.2018
================================================
COMODO Internet Security v5.10.31649.2253
Microsoft Security Client FR-FR Language Pack v2.1.1116.0
puis:
1) => Télécharge sur le bureau =>RogueKiller
=> Quitte tous tes programmes en cours.
=> Sous Vista/Seven et windows 8 , clique droit -> lancer en tant qu'administrateur
=> Sinon lance simplement RogueKiller.exe
NOTE: Si l'infection bloque le programme, il faut le relancer plusieurs fois ou le renommer en winlogon.exe
=> Patiente pendant le pre-scan, puis clique sur le bouton Scan
Ne supprime rien sans mon accord
=> Un rapport RKreport.txt a du se créer sur le bureau, poste-le.
=> Note : Si le programme a été bloqué, ne pas hésiter à essayer plusieurs fois.
-
ok, merci de me répondre et de m'aider,
par contre j'ai bien installée revo unistaller comme il le préconise, pour désinstaller COMODO Internet Security v5.10.31649.2253 et Microsoft Security Client FR-FR Language Pack v2.1.1116.0
mais je ne trouve ni l'un ni l'autre pour desinstallation
elisabeth -
j'ai réussi à désinstaller comodo par le panneau de configuration mais je ne trouve pas l'autre microsoft security client fr fr
-
RogueKiller V9.0.0.0 [May 29 2014] par Adlice Software
Mail : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarrage : Mode normal
Utilisateur : elisabeth [Droits d'admin]
Mode : Recherche -- Date : 06/01/2014 20:03:48
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 3 ¤¤¤
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> TROUVÉ
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> TROUVÉ
[ZeroAccess] (X64) HKEY_CLASSES_ROOT\CLSID\{42aedc87-2188-41fd-b9a3-0c966feabec1}\InprocServer32 | : C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\n. -> TROUVÉ
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Fichiers : 3 ¤¤¤
[ZeroAccess][Repertoire] L -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> TROUVÉ
[ZeroAccess][Repertoire] L -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> TROUVÉ
[ZeroAccess][Repertoire] U -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\U -> TROUVÉ
¤¤¤ Fichier HOSTS : 1 ¤¤¤
[C:\Windows\System32\drivers\etc\hosts] 127.0.0.1 localhost
¤¤¤ Antirootkit : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: ST9500325AS ATA Device +++++
--- User ---
[MBR] 200ddd0ce4c63af2826ad96b73f13e54
[BSP] 6840b6492059205749521d48151a5054 : Windows Vista/7/8 MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 2048 | Size: 150000 MB
1 - [XXXXXX] NTFS (0x07) [VISIBLE] Offset (sectors): 307202048 | Size: 326937 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: Generic- Multi-Card USB Device +++++
Error reading User MBR! ([15] Le périphérique n?est pas prêt. )
--- LL1 ---
[MBR] NOT VALID
Error reading LL2 MBR! ([32] Cette demande n?est pas prise en charge. )
voilà le rapport,
merci de ton aide
elisabeth
a savoir que c'est un informaticien à son compte qui m'avait mis les anti virus -
je ne trouve pas l'autre microsoft security client fr fr
Comment désinstaller manuellement microsoft security=> https://support.microsoft.com/fr-fr/help/2483120
ou essais avec ceci => ftp://ftp.f-secure.com/support/tools/uitool/UninstallationTool.zip ce un fichier compresse donc faut le décompresser tuto ici => décompresser des fichiers avec Windows
=======================================================
Relance RogueKiller:
=> Quitte tous tes programmes en cours
=> Sous Vista/Seven , clique droit -> lancer en tant qu'administrateur
=> Sinon lance simplement RogueKiller.exe
=> Patiente pendant le pre-scan, clique sur Scan
=> Vérifie que tous les éléments sont cochés puis clique sur [Suppression]
=> Poste le rapport RKreport.txt présent sur le bureau
-
bonjour, voilà j'ai fait ce que tu m'as demandé, le rapport est sur le bureau,
que dois je faire maintenant
est ce qu'il faut enlever les autres rapports sur le bureau
merci encore pour ces explications,
vraiment sympa
mon ordi est très lent, et presque plus de place sur mes disques(que l'informaticien m'a séparé en deux???) j'ai pourtant enlevé toutes mes photos et documents>sur disque externe
si tu peux , merci -
bonjour,
voilà j'ai fait ce que tu m'as demandé, le rapport est sur le bureau,
que dois je faire maintenant
poste moi le rapport de Suppression RogueKiller.
tu et arriver a supprimer => microsoft security client ?
mon ordi est très lent, et presque plus de place sur mes disques(que l'informaticien m'a séparé en deux???) j'ai pourtant enlevé toutes mes photos et documents>sur disque externe
on na pas encore termine !
puis:
Télécharge et installe Malwarebyte MBAR : https://www.malekal.com/malwarebytes-anti-rootkit-mbar-beta/
Mets le à jour, fais un scan rapide, supprime tout et poste le rapport ici.
Enregistre le rapport sur http://pjjoint.malekal.com
Donne le lien pjjoint ici. -
bonjour, j'ai lancé malwarebyte MBAR sur le lien que tu m'as donné, l'ordi a planter, je regarde maintenant ce qui a été installer j'ai
>optimizer pro
>windowsprotect manger 2000339
>qone8 unistaller
>boxore client
que dois je faire?????
je ne pense pas que cela soit bien installé -
As tu essayer adblocker
-
poste moi le rapport de Suppression RogueKiller. stp sinon je ne peu pas continue !
et aussi =>
tu et arriver a supprimer => microsoft security client ?
regarde maintenant ce qui a été installer j'ai
>optimizer pro
>windowsprotect manger 2000339
>qone8 unistaller
>boxore client
si tu peux désinstaller tu... ceci
En informatique, le bug se situe toujours entre la chaise et le clavier -
ok en fin de compte je n'ai pas telecharger au bon endroit, j'ai trouvé pour telecharger correctement ,je fais ce que tu m'as dit
-
bon, au moment de l'installation,
erreur interne expression error" runtine error" (at 79:177)
external exception E06D7363
j'ai bien sur le bureau le logo, mais cela ne fonctionne pas meme en tant qu'administrateur
que faire ?????? -
tu parle de quai de RogueKiller que ne marche pas ?
-
RogueKiller V9.0.0.0 [May 29 2014] par Adlice Software
Mail : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarrage : Mode normal
Utilisateur : elisabeth [Droits d'admin]
Mode : Recherche -- Date : 06/01/2014 20:03:48
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 3 ¤¤¤
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> TROUVÉ
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> TROUVÉ
[ZeroAccess] (X64) HKEY_CLASSES_ROOT\CLSID\{42aedc87-2188-41fd-b9a3-0c966feabec1}\InprocServer32 | : C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\n. -> TROUVÉ
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Fichiers : 3 ¤¤¤
[ZeroAccess][Repertoire] L -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> TROUVÉ
[ZeroAccess][Repertoire] L -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> TROUVÉ
[ZeroAccess][Repertoire] U -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\U -> TROUVÉ
¤¤¤ Fichier HOSTS : 1 ¤¤¤
[C:\Windows\System32\drivers\etc\hosts] 127.0.0.1 localhost
¤¤¤ Antirootkit : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: ST9500325AS ATA Device +++++
--- User ---
[MBR] 200ddd0ce4c63af2826ad96b73f13e54
[BSP] 6840b6492059205749521d48151a5054 : Windows Vista/7/8 MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 2048 | Size: 150000 MB
1 - [XXXXXX] NTFS (0x07) [VISIBLE] Offset (sectors): 307202048 | Size: 326937 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: Generic- Multi-Card USB Device +++++
Error reading User MBR! ([15] Le périphérique n?est pas prêt. )
--- LL1 ---
[MBR] NOT VALID
Error reading LL2 MBR! ([32] Cette demande n?est pas prise en charge. )
voici le rapport je pensais te l'avoir mis, mais là je suis completement pommé, je n'arrive pas àsupprimer ce qui a été installer par errreur -
ah je crois que je me suis plantée , pas envoyé le bon rapport, voici pour la suppression
RogueKiller V9.0.0.0 [May 29 2014] par Adlice Software
Mail : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarrage : Mode normal
Utilisateur : elisabeth [Droits d'admin]
Mode : Suppression -- Date : 06/02/2014 11:30:42
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 3 ¤¤¤
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> REMPLACÉ (0)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> REMPLACÉ (0)
[ZeroAccess] (X64) HKEY_CLASSES_ROOT\CLSID\{42aedc87-2188-41fd-b9a3-0c966feabec1}\InprocServer32 | : C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\n. [x] -> REMPLACÉ (C:\Windows\system32\shell32.dll)
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Fichiers : 3 ¤¤¤
[ZeroAccess][Repertoire] L -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> SUPPRIMÉ
[ZeroAccess][Fichier] 00000004.@ -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\00000004.@ -> SUPPRIMÉ
[ZeroAccess][Fichier] 1afb2d56 -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\1afb2d56 -> SUPPRIMÉ
[ZeroAccess][Fichier] 201d3dde -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\201d3dde -> SUPPRIMÉ
[ZeroAccess][Repertoire] L -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> SUPPRIMÉ
[ZeroAccess][Fichier] 00000004.@ -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\00000004.@ -> SUPPRIMÉ
[ZeroAccess][Fichier] 1afb2d56 -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\1afb2d56 -> SUPPRIMÉ
[ZeroAccess][Repertoire] U -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\U -> SUPPRIMÉ
¤¤¤ Fichier HOSTS : 1 ¤¤¤
[C:\Windows\System32\drivers\etc\hosts] 127.0.0.1 localhost
¤¤¤ Antirootkit : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: ST9500325AS ATA Device +++++
--- User ---
[MBR] 200ddd0ce4c63af2826ad96b73f13e54
[BSP] 6840b6492059205749521d48151a5054 : Windows Vista/7/8 MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 2048 | Size: 150000 MB
1 - [XXXXXX] NTFS (0x07) [VISIBLE] Offset (sectors): 307202048 | Size: 326937 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: Generic- Multi-Card USB Device +++++
Error reading User MBR! ([15] Le périphérique n?est pas prêt. )
--- LL1 ---
[MBR] NOT VALID
Error reading LL2 MBR! ([32] Cette demande n?est pas prise en charge. )
============================================
RKreport_SCN_06012014_200348.log - RKreport_SCN_06022014_113007.log
autrement j'ai reaussie à enlever tout sauf qone 8 -
oui je sais que le rapport de RogueKiller tu la déjà poste me ce le rapport de recherche ( Mode : Recherche -- Date : 06/01/2014 20:03:48 )
il faut que tu fais ceci pour supprimer tt ceci =>
Relance RogueKiller:
=> Quitte tous tes programmes en cours
=> Sous Vista/Seven , clique droit -> lancer en tant qu'administrateur
=> Sinon lance simplement RogueKiller.exe
=> Patiente pendant le pre-scan, clique sur Scan
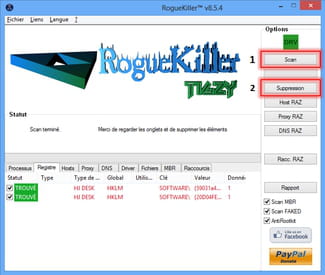
=> Vérifie que tous les éléments sont cochés puis clique sur [Suppression]
=> Poste le rapport RKreport.txt présent sur le bureau
n'arrive pas à supprimer ce qui a été installer par erreur
on va le supprimer fais RogueKille
En informatique, le bug se situe toujours entre la chaise et le clavier -
RogueKiller V9.0.1.0 [Jun 2 2014] par Adlice Software
Mail : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarrage : Mode normal
Utilisateur : elisabeth [Droits d'admin]
Mode : Suppression -- Date : 06/03/2014 17:12:23
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 0 ¤¤¤
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier HOSTS : 1 ¤¤¤
[C:\Windows\System32\drivers\etc\hosts] 127.0.0.1 localhost -> SUPPRIMÉ
¤¤¤ Antirootkit : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: ST9500325AS ATA Device +++++
--- User ---
[MBR] 200ddd0ce4c63af2826ad96b73f13e54
[BSP] 6840b6492059205749521d48151a5054 : Windows Vista/7/8 MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x7) [VISIBLE] Offset (sectors): 2048 | Size: 150000 MB
1 - [XXXXXX] NTFS (0x7) [VISIBLE] Offset (sectors): 307202048 | Size: 326937 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: Generic- Multi-Card USB Device +++++
Error reading User MBR! ([15] Le périphérique n?est pas prêt. )
Error reading LL1 MBR! NOT VALID!
Error reading LL2 MBR! ([32] Cette demande n?est pas prise en charge. )
============================================
RKreport_DEL_06022014_113042.log - RKreport_SCN_06012014_200348.log - RKreport_SCN_06022014_113007.log - RKreport_SCN_06032014_170744.log
voilà ce que je viens de faire,
merci pour ton aide
elisabeth -
Bonjour
ok pour RogueKiller. ;)
la suite on va refaire AdwCleaner aussi =>
Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : https://www.cjoint.com/
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
___________________________________________________________>>>
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître quelques instants, c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
==>Tutoriel :=> ICI JRT
==> Aide JRT ici <==
Shortcut_Module
3) Désactive ton antivirus sinon l'outil ne pourra pas travailler convenablement.
=> Télécharge => Télécharge Shortcut_Module
Note : Enregistrer votre travail avant de continuer !
=> Pour Vista,Seven et Windows 8 clic droit sur Shortcut_Module.exe et Exécuter en tant qu'administrateur
=> Clic sur Nettoyer
Note : Patiente le temps du scan
Laisse travailler l'outil même s'il te parait bloqué
Après le redémarrage relance l'outil et clique sur le petit R pour ouvrir le rapport , puis poste son contenu en lien
Héberge le rapport Shortcut_Module_date_heure.txt sur https://www.cjoint.com/ puis copie/colle le lien fourni dans ta prochaine réponse sur le forum /

- 1
- 2
Suivant


