
Pub intempestives
Résolu
Bonjour,
je suis aussi infecte de pub intempestives, je viens de telecharger adw cleaner,
je joins ici le rapport
que dois je faire maintenant
merci de m'aider
bab 2509
# AdwCleaner v3.211 - Rapport créé le 01/06/2014 à 10:10:42
# Mis à jour le 26/05/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : elisabeth - ELISABETH-PC
# Exécuté depuis : C:\Users\elisabeth\Downloads\adwcleaner_3.211.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Babylon
Dossier Supprimé : C:\ProgramData\QueenCoupon
Dossier Supprimé : C:\ProgramData\TiucTaCouppOn
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\RegClean Pro
Dossier Supprimé : C:\Program Files (x86)\MapsGalaxy_39EI
Dossier Supprimé : C:\Program Files (x86)\Mega Browse
Dossier Supprimé : C:\Program Files (x86)\QueenCoupon
Dossier Supprimé : C:\Program Files (x86)\TiucTaCouppOn
Dossier Supprimé : C:\Users\elisabeth\AppData\Local\Babylon
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\Babylon
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\Extensions\vbp-vorr@yaopduzoyou.net
Fichier Supprimé : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\invalidprefs.js
Fichier Supprimé : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\user.js
Fichier Supprimé : C:\Users\elisabeth\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_igdhbblpcellaljokkpfhcjlagemhgjl_0.localstorage-journal
Fichier Supprimé : C:\Windows\System32\Tasks\Advanced System Protector_startup
Fichier Supprimé : C:\Windows\System32\Tasks\RegClean Pro
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\paoponfhfdfnjgddpnpjkambkcgdaaib
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\escort.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\escortApp.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\escortEng.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\esrv.EXE
Clé Supprimée : HKLM\SOFTWARE\Classes\mysearchdial.mysearchdialappCore
Clé Supprimée : HKLM\SOFTWARE\Classes\mysearchdial.mysearchdialappCore.1
Clé Supprimée : HKLM\SOFTWARE\Classes\Prod.cap
Clé Supprimée : HKLM\SOFTWARE\Classes\speedupmypc
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\apnstub_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\apnstub_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\systweakasp_rasapi32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\systweakasp_rasmancs
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateMegaBrowse_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateMegaBrowse_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilMegaBrowse_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utilMegaBrowse_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WiseConvert_1_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WiseConvert_1_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Classes\QuEeenCOOupon.QuEeenCOOupon
Clé Supprimée : HKLM\SOFTWARE\Classes\QuEeenCOOupon.QuEeenCOOupon.1.4
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{09C554C3-109B-483C-A06B-F14172F1A947}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{B12E99ED-69BD-437C-86BE-C862B9E5444D}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02054E11-5113-4BE3-8153-AA8DFB5D3761}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4ED063C9-4A0B-4B44-A9DC-23AFF424A0D3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{C358B3D0-B911-41E3-A276-E7D43A6BA56D}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{2BF2028E-3F3C-4C05-AB45-B2F1DCFE0759}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{DB538320-D3C5-433C-BCA9-C4081A054FCF}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{E2343056-CC08-46AC-B898-BFC7ACF4E755}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9D5BD211-422C-4164-9298-BB4186A30F31}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKCU\Software\AppDataLow\Software
Clé Supprimée : HKLM\Software\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\Software\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\Software\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\Software\AedgePerformanceBCN
Clé Supprimée : HKLM\Software\MapsGalaxy_39EI
Clé Supprimée : HKLM\Software\systweak
Clé Supprimée : HKLM\Software\Uniblue
Clé Supprimée : HKLM\Software\Vittalia
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17041
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Secondary_Page_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [SearchMigratedDefaultName]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [SearchMigratedDefaultURL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page_bak]
-\\ Mozilla Firefox v29.0.1 (fr)
[ Fichier : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\prefs.js ]
Ligne Supprimée : user_pref("CT2851639.searchProtector.notifyChanges", "{\"dataType\":\"string\",\"data\":\"false\"}");
Ligne Supprimée : user_pref("browser.search.order.1", "Mysearchdial");
Ligne Supprimée : user_pref("extensions.1OdMXR.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1||url.indexOf(\"warnalert11.com\")>-1||url.indexOf(\"sumorobo.[...]
Ligne Supprimée : user_pref("extensions.ctkVLfwLBml.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1||url.indexOf(\"warnalert11.com\")>-1||url.indexOf(\"sumo[...]
Ligne Supprimée : user_pref("extensions.iSnp6xbEss1j.scode", "(function(){try{var url=(window.self.location.href + document.cookie);if(url.indexOf(\"acebook\")>-1||url.indexOf(\"warnalert11.com\")>-1||url.indexOf(\"sum[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.AL", 2);
Ligne Supprimée : user_pref("extensions.mysearchdial.aflt", "ir_14_14_ch");
Ligne Supprimée : user_pref("extensions.mysearchdial.appId", "{CA5CAA63-B27C-4963-9BEC-CB16A36D56F8}");
Ligne Supprimée : user_pref("extensions.mysearchdial.cd", "2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyCtDzytCyEzztDtBtGyDtDtBz[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.cntry", "PT");
Ligne Supprimée : user_pref("extensions.mysearchdial.cr", "598425104");
Ligne Supprimée : user_pref("extensions.mysearchdial.dfltLng", "");
Ligne Supprimée : user_pref("extensions.mysearchdial.dfltSrch", true);
Ligne Supprimée : user_pref("extensions.mysearchdial.dnsErr", true);
Ligne Supprimée : user_pref("extensions.mysearchdial.dpkLst", "3654782829,1334533236,1121012847,231756876,1895130307,603719297,4288797614,3754950497,426401714,3046281807,752626116,1657571787,3224935090,2597085128,18285[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.dspFFXOld", "Yahoo");
Ligne Supprimée : user_pref("extensions.mysearchdial.excTlbr", false);
Ligne Supprimée : user_pref("extensions.mysearchdial.hdrMd5", "8D24F3C0FA67914E9D1B18AC5333EC05");
Ligne Supprimée : user_pref("extensions.mysearchdial.hmpg", true);
Ligne Supprimée : user_pref("extensions.mysearchdial.hmpgUrl", "hxxp://start.mysearchdial.com/?f=1&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyEtD[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.hpFFXOld", "hxxp://fr.yahoo.com?fr=fp-comodo");
Ligne Supprimée : user_pref("extensions.mysearchdial.id", "705AB6C2A1238FED");
Ligne Supprimée : user_pref("extensions.mysearchdial.instlDay", "16166");
Ligne Supprimée : user_pref("extensions.mysearchdial.instlRef", "140305_b");
Ligne Supprimée : user_pref("extensions.mysearchdial.lastB", "hxxp://fr.yahoo.com?fr=fp-comodo");
Ligne Supprimée : user_pref("extensions.mysearchdial.lastVrsnTs", "1.8.29.08:41:35");
Ligne Supprimée : user_pref("extensions.mysearchdial.newTabUrl", "hxxp://start.mysearchdial.com/?f=2&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyE[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.pnu_base", "{\"newVrsn\":\"95\",\"lastVrsn\":\"95\",\"vrsnLoad\":\"\",\"showMsg\":\"false\",\"showSilent\":\"false\",\"msgTs\":0,\"lstMsgTs\":\"0\"}");
Ligne Supprimée : user_pref("extensions.mysearchdial.prdct", "mysearchdial");
Ligne Supprimée : user_pref("extensions.mysearchdial.prtnrId", "mysearchdial");
Ligne Supprimée : user_pref("extensions.mysearchdial.sg", "none");
Ligne Supprimée : user_pref("extensions.mysearchdial.srchPrvdr", "Mysearchdial");
Ligne Supprimée : user_pref("extensions.mysearchdial.tlbrId", "base");
Ligne Supprimée : user_pref("extensions.mysearchdial.tlbrSrchUrl", "hxxp://start.mysearchdial.com/?f=3&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutC[...]
Ligne Supprimée : user_pref("extensions.mysearchdial.vrsn", "1.8.29.0");
Ligne Supprimée : user_pref("extensions.mysearchdial.vrsni", "1.8.29.0");
Ligne Supprimée : user_pref("extensions.mysearchdial_i.newTab", false);
Ligne Supprimée : user_pref("extensions.mysearchdial_i.smplGrp", "none");
Ligne Supprimée : user_pref("extensions.mysearchdial_i.vrsnTs", "1.8.29.08:41:35");
Ligne Supprimée : user_pref("iminent.LayoutId", "1");
Ligne Supprimée : user_pref("iminent.version", "7.43.4.1");
Ligne Supprimée : user_pref("iminent.versioning", "{\"CurrentVersion\":\"7.43.4.1\",\"InstallEventCTime\":1382778096696,\"InstallEvent\":\"True\"}");
-\\ Google Chrome v34.0.1847.137
[ Fichier : C:\Users\elisabeth\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://start.mysearchdial.com/results.php?f=4&q={searchTerms}&a=ir_14_14_ch&cd=2XzuyEtN2Y1L1QzuyBtDyD0A0ByC0CtB0AtCtBtAzz0F0E0DtN0D0Tzu0SzztByCtN1L2XzutBtFtCzztFtBtFtDtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyCtDzytCyEzztDtBtGyDtDtBzztG0Ezy0A0BtG0AyBtCyEtGyC0EtByDyDyE0Dzz0BtBzz0C2QtN1M1F1B2Z1V1N2Y1L1Qzu2StAtB0B0BtDyByEtDtGyDyC0DtDtG0E0F0BzztG0C0BtA0EtGyB0A0A0F0Czz0CyDtDyCyDtB2Q&cr=598425104&ir=
*************************
AdwCleaner[R0].txt - [20370 octets] - [01/06/2014 10:09:06]
AdwCleaner[S0].txt - [19663 octets] - [01/06/2014 10:10:42]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [19724 octets] ##########
35 réponses
Résumé de la discussion
Des publicités intempestives apparaissent sous Windows 7 et Firefox 29, et un rapport AdwCleaner détaille les éléments supprimés, notamment des dossiers, des extensions et des clés de registre. Pour poursuivre, il faut redémarrer l’ordinateur après le nettoyage, vérifier les navigateurs pour des extensions douteuses et réinitialiser les paramètres d’accueil et de recherche. D’autres solutions utiles incluent l’usage d’un second outil de sécurité, comme Malwarebytes ou Windows Defender, puis une vérification complète du système et la suppression des programmes récemment installés. En cas de résidu persistant, envisager une réinitialisation du navigateur ou du système et lancer une nouvelle analyse pour éviter une réinfection.
-
ok ;)
tu et bon pour moi
N'oubliez pas de mettre votre sujet en résolu merci.=> https://www.commentcamarche.net/infos/25917-marquer-un-fil-de-discussion-comme-etant-resolu/
-
ce ne pas grave ce ne pas essentiel sur le pc !
-
Il n'y a plus aucune trace d'infection dans le dernier rapport de ZHP posté. C'est terminé il ne te reste plus qu'à procéder au nettoyage des outils téléchargés pour désinfecter ton pc, suivre ensuite les consignes de sécurité et de passer en résolu ton sujet comme indiqué en fin de ma réponse
Suppression des outils téléchargés.
il nous reste encore à finaliser, voici la procédure =>
=> Relance Malwarebytes
> Clique sur "historique"
> Clique sur le bouton "quarantaine" puis clique sur "supprimer tout"
> Confirme l'action en cliquant sur "oui"
=>SFTGC: (permet simplement de supprimer les fichiers temporaires.)
=>Télécharger SFTGC.exe Enregistrez le fichier sur le bureau.==> regarde ici comme faire
=> SFTGC compatible avec XP, Vista, Windows 7 et 8 en 32 et 64 bits.
=> Faire un double clic sur le fichier.
=> Sous les autres versions de Windows:
=> Faire un clic droit sur le fichier et choisir Exécuter en tant qu'administrateur.
=>lancer le nettoyage, cliquer sur Go.
=>Après le nettoyage, un rapport s'ouvrira.
=>Le rapport est sur le bureau (SFT.txt)
=> Pour le poster, hébergez-le ici => https://www.cjoint.com/ si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Important! Si SFTGC vous invite à redémarrer, s'il vous plaît le faire immédiatement. Si ce n'est pas invité, redémarrez manuellement la machine de toute façon à assurer un nettoyage complet.
=======================================================
1)Désinstallation des outils de désinfection
Télécharges Delfix ici Delfix
Exécutes le en tant qu'administrateur(si tu es sous xp double clic sur le fichier téléchargé) puis une fois sur l'interface coches les cases suivantes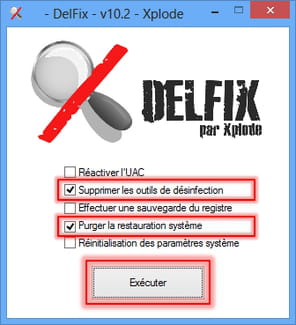
Cliques ensuite sur Exécuter puis patientes pendant le processus de suppression.
Le rapport sera enregistré dans le presse-papier et sur le disque dur (C:\DelFix.txt).
Poste le rapport ==> https://www.cjoint.com/
====================================================
2)N'oublies pas de mettre à jour java adobe reader et flashplayer pour IE (chrome l'intègre déjà) => java Un lien utile à lire
=> Télécharger le logiciel Java pour Windows
N'oublies pas aussi de maintenir Windows à jour via Windows update
voici le lien officiel "adobe" pour le télécharger flashplayer ;) (sauf pour google chrome(lui intègre directement
=> pour la version firefox
=> pour les autres versions
=> Adobe Reader
==> N'oubliez pas décochez Macfee !!!
Tutoriel SX Check&Update
Vérifier et mettre à jour facilement les logiciels à risque ou son système
3)Pour nettoyer les fichiers temporaires tu peux utiliser Ccleaner avec tuto => pour bien le configurer
=> Lien du téléchargement
Tu peux aussi utiliser le nettoyeur de disque windows
N'oublies pas de défragmenter de temps en temps ton disque dur soit par le biais de l'utilitaire soit par le biais d'un logiciel tiers comme par exemple Deffagler ou auslogic Disk Defrag
Oublies les genres de nettoyeurs comme Tuneup ,Glary et autre nettoyeurs miracles ils ne te feront que ralentir ta machine et nettoyer plus blanc que blanc peut provoquer de graves dysfonctionnements
4)Sécurise tes navigateurs par exemple avec WOT et simple adblock pour Internet explorer
=> Pour télécharger WOT pour "IE" c'est par ici
=> Pour simple adblock c'est par ici (cliques sur Download Installer et pas le lien en dessous !)
Pour chrome(si tu possèdes Chrome)
Wot disponible ici
=> ou là
=> Adblock disponible ici
=>Lien du téléchargement pour wot sur firefox
Lien pour télécharger => AdBlockPlus pour Internet Explorer =>ou ici
=> Adblock Plus firefox
5)Fais attention à ce que tu télécharges où et comment
Évités si possible de télécharger sur O1net,tom's guide,télécharger.com et Softonic et compagnie car ils repackent les logiciels avec des programmes potentiellement indésirables
=> A lire
=> A lire
=> A lire
6)Pourquoi faut-il éviter de télécharger sur du p2p
Les risques sont gros la machine risque de devenir un pc zombie
Un peu de lecture concernant les dangers et le risque
=> Un peu de lecture
=> Un peu de lecture
=> Un peu de lecture
7) Sécurisation du PC des logiciels potentiellement indésirables , toolbars , etc...
Lorsqu'on est sous Windows et qu'on adore installer tout un tas de softs étranges, il faut savoir rester vigilant. En effet, certains programmes d'install proposent durant l'installation des toolbars et autres adware qui seront difficiles par la suite à retirer de votre système.
En général, on fait attention, et on décoche les cases qui vont bien, mais il suffit d'une fois, d'un petit coup de barre et on laisse passer la toolbar fatale.
Mais pourquoi se prendre la tête alors qu'un petit soft peut faire le travail pour vous ?
Télécharge : => unchecky un service qui tourne en tâche de fond sous Windows, qui détectera automatiquement les logiciels additionnels dans les programmes d'installation et qui décochera les cases qu'il faut pour éviter de se faire polluer.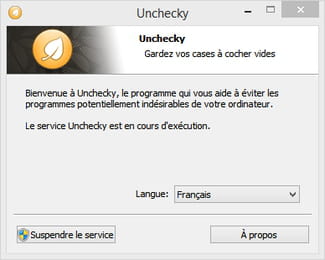
inscrive toi sur le forum pour mettre le sujet en résolu si tu ne l'a pas déjà fait !
N'oubliez pas de mettre votre sujet en résolu merci. ==> clik ici marquer-un-fil-de-discussion-comme-etant-resolu <==
Sois prudent et bon surf! ;)
-
super je pense que tout est normal, je vais sur internet et tout se passe bien, donc je pense que l'on peut désinstaller
j'attends tes ordres!!!!!!!!!!!!!!!!!
et encore merci merci
elisabeth -
==> As tu encore des soucis? - sinon on passe phase finale "Désinstallation des outils de désinfection" !
-
refais un ZHPFix avec ceci => http://cjoint.com/data3/3FesZJ6CCY8.htm
t'as oublie de poste le rapport de ZHPFix ?
-
refais un ZHPFix avec ceci => http://cjoint.com/data3/3FesZJ6CCY8.htm
Pour contrôle refais un nouveau scan ZHPDiag
</pre> Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
Bonjour
ok
puis fais ceci =>
Utilisation de l'outil ZHPFix :
/!\Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
/!\Avertissement : Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
Le temps de téléchargement du script a été volontairement limité à 4 jours passé ce délai il ne sera plus disponible/!\
NOTE: faut tout sélectionner dans le script cjoint
Tu commences bien à partir de Script ZHPFix jusqu'à EmptyTemp
Clique sur ce lien ==> http://cjoint.com/data3/3Fesc6eWSJf.htm
Sur la page qui s'ouvre clic droit et Tout sélectionner
Refais un clic droit et Copier
Lance zhpfix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
1- Clique sur Importer
2- Puis Clic sur "GO"
Confirmes les nettoyages des données en cliquant sur "Oui"
Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
Héberge le rapport ZHPFixReport sur https://www.cjoint.com/ puis copie/colle le lien
Redémarre le PC et poste le rapport stp.
tuto ici ==> ZHPFi
ici tu a un tutorial en vidéo => https://www.youtube.com/watch?v=PgsbvafSLuI ou ici => Pour t'aider
puis:=>
Pour contrôle refais un nouveau scan ZHPDiag
</pre> Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
-
-
-
oups en faisant le zhp diag j'avais oublié de redemarer l'ordi donc je l'ai refait
désolée
https://www.cjoint.com/?3FesWQ8UuHI
-
-
bonjour, je viens de faire malwarebytes anti rootkit
pas de menace -
fais ceci stp => Malwarebytes Anti-Rootkit
-
-
Pour contrôle refais un nouveau scan ZHPDiag
</pre> Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
toujours la meme chose , je ne peux pas installer Malwarebyte, en cours d'installation message > error rumtine error (AT 79:177) external exception E06D7363
à chaque essai le meme message -
ok super
Ensuite Fais ceci ==>
Scan Malwarebytes - nouvelle version
Télécharge et installe Malwarebyte : MalwareByte Anti-Malware Free
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
==>Comment poster un rapport de Malwarebytes 2.0<==
-
https://www.cjoint.com/?3Fds3D1kHbM
¤¤¤¤¤¤¤¤¤¤ | Shortcut_Module | g3n-h@ckm@n | 03.06.2014.1
¤¤¤¤¤ Vista | 7 | 8 | 8.1 - 32/64 bits ¤¤¤¤¤ - Start 18:19:02 - 03/06/2014
Mis à jour le : 03/06/2014 | 14.30 par g3n-h@ckm@n
Contact : https://www.sosvirus.net/
Feedbacks : http://www.sosvirus.net/feedbacks-t75915.html
Boot : Normal
Système : Windows 7 Home Premium (64 bits) HomePremium Service Pack 1
Mémoire RAM = Total (MB) : 4190 | Libre (MB) : 2797
Pagefile = Total (MB) : 8378 | Libre (MB) : 6908
Virtuelle = Total (MB) : 4194 | Libre (MB) : 4036
Registre sauvegardé , pour restaurer : C:\Shortcut_Module\Save\Clean\ERDNT.exe
¤¤¤¤¤¤¤¤¤¤ | Mises à jour Windows
Aucune mise à jour détectée !!!
¤¤¤¤¤¤¤¤¤¤ | Navigateurs
IE : 11.0.9600.17041 (© Microsoft Corporation. Tous droits réservés.)
FF : 29.0.1.5239 (©Firefox and Mozilla Developers; available under the MPL 2 license.)
GC : 34.0.1847.137 (Copyright 2012 Google Inc. All rights reserved.)
¤¤¤¤¤¤¤¤¤¤ | Security
AV : Microsoft Security Essentials Disabled
AS : Microsoft Security Essentials Disabled
AM : Malwarebytes' Anti-Malware (1.0.0.532) [2012.08.24.02]
FW :
WMI : OK
WU: Windows Update Service [Auto(2)] = démarré
FW: Windows FireWall Service [Disabled(4)] = Arrêté
¤¤¤¤¤¤¤¤¤¤ | FlashPlayer
FlashPlayer ActiveX : 11.9.900.117
FlashPlayer Plugin : 13.0.0.206
¤¤¤¤¤¤¤¤¤¤ | Processus tués
1312 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Application sous-système spouleur.) - (6.1.7601.17777) = C:\Windows\System32\spoolsv.exe
1444 | [Owner : Système |Parent : 548] - (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - (1.701.3.3014) = C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
1576 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Updates Skype Click to Call.) - (7.2.15747.10003) = C:\Program Files (x86)\Skype\Toolbars\AutoUpdate\SkypeC2CAutoUpdateSvc.exe
1608 | [Owner : SERVICE RÉSEAU |Parent : 548] - (.Microsoft Corporation - Phone Number Recognition (PNR) module.) - (7.2.15747.10003) = C:\Program Files (x86)\Skype\Toolbars\PNRSvc\SkypeC2CPNRSvc.exe
1764 | [Owner : Système |Parent : 548] - (.Skype Technologies S.A. - Skype C2C Service.) - (6.3.0.11079) = C:\ProgramData\Skype\Toolbars\Skype C2C Service\c2c_service.exe
1996 | [Owner : Système |Parent : 548] - (.Microsoft Corp. - Microsoft® Windows Live ID Service.) - (7.250.4232.0) = C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE
2268 | [Owner : SERVICE LOCAL |Parent : 952] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
2488 | [Owner : elisabeth |Parent : 548] - (.Microsoft Corporation - Processus hôte pour Tâches Windows.) - (6.1.7601.18010) = C:\Windows\System32\taskhost.exe
1704 | [Owner : elisabeth |Parent : 2872] - (.Skype Technologies S.A. - Skype .) - (6.14.0.104) = C:\Program Files (x86)\Skype\Phone\Skype.exe
2988 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Indexeur Microsoft Windows Search.) - (7.0.7601.17610) = C:\Windows\System32\SearchIndexer.exe
3024 | [Owner : elisabeth |Parent : 2936] - (.OpenOffice.org - OpenOffice.org 3.4.1.) - (3.4.9593.500) = C:\Program Files (x86)\OpenOffice.org 3\program\soffice.exe
2388 | [Owner : SERVICE RÉSEAU |Parent : 548] - (.Microsoft Corporation - Service Partage réseau du Lecteur Windows Media.) - (12.0.7601.17514) = C:\Program Files\Windows Media Player\wmpnetwk.exe
2860 | [Owner : elisabeth |Parent : 3024] - (.OpenOffice.org - OpenOffice.org 3.4.1.) - (3.4.9593.500) = C:\Program Files (x86)\OpenOffice.org 3\program\soffice.bin
3792 | [Owner : elisabeth |Parent : 732] - (.Microsoft Corporation - Sink to receive asynchronous callbacks for WMI client application.) - (6.1.7600.16385) = C:\Windows\System32\wbem\unsecapp.exe
3444 | [Owner : elisabeth |Parent : 1180] - (.Microsoft Corporation - Explorateur Windows.) - (6.1.7601.17567) = C:\Windows\explorer.exe
2696 | [Owner : elisabeth |Parent : 1180] - (.Microsoft Corporation - Bloc-notes.) - (6.1.7600.16385) = C:\Windows\SysWOW64\notepad.exe
3512 | [Owner : elisabeth |Parent : 3444] - (.Mozilla Corporation - Firefox.) - (29.0.1.5239) = C:\Program Files (x86)\Mozilla Firefox\firefox.exe
3144 | [Owner : elisabeth |Parent : 732] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
404 | [Owner : SERVICE LOCAL |Parent : 952] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
¤¤¤¤¤¤¤¤¤¤ | Processus démarrés
332 | [Owner : Système |Parent : 4] - (.Microsoft Corporation - Gestionnaire de sessions Windows.) - (6.1.7601.18229) = C:\Windows\System32\smss.exe
412 | [Owner : Système |Parent : 404] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
480 | [Owner : Système |Parent : 404] - (.Microsoft Corporation - Application de démarrage de Windows.) - (6.1.7600.16385) = C:\Windows\System32\wininit.exe
516 | [Owner : Système |Parent : 492] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
548 | [Owner : Système |Parent : 480] - (.Microsoft Corporation - Applications Services et Contrôleur.) - (6.1.7600.16385) = C:\Windows\System32\services.exe
580 | [Owner : Système |Parent : 492] - (.Microsoft Corporation - Application d'ouverture de session Windows.) - (6.1.7601.18409) = C:\Windows\System32\winlogon.exe
592 | [Owner : Système |Parent : 480] - (.Microsoft Corporation - Local Security Authority Process.) - (6.1.7601.18443) = C:\Windows\System32\lsass.exe
600 | [Owner : Système |Parent : 480] - (.Microsoft Corporation - Service du gestionnaire de session locale.) - (6.1.7601.17514) = C:\Windows\System32\lsm.exe
732 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
824 | [Owner : SERVICE RÉSEAU |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
900 | [Owner : SERVICE LOCAL |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
952 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1008 | [Owner : SERVICE LOCAL |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
272 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1032 | [Owner : SERVICE RÉSEAU |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1168 | [Owner : Système |Parent : 548] - (.AVAST Software - avast! Service.) - (9.0.2018.391) = C:\Program Files\AVAST Software\Avast\AvastSvc.exe
1352 | [Owner : SERVICE LOCAL |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1740 | [Owner : SERVICE RÉSEAU |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1904 | [Owner : SERVICE LOCAL |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1936 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1872 | [Owner : SERVICE LOCAL |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
2608 | [Owner : elisabeth |Parent : 952] - (.Microsoft Corporation - Gestionnaire de fenêtres du Bureau.) - (6.1.7600.16385) = C:\Windows\System32\dwm.exe
2432 | [Owner : elisabeth |Parent : 2168] - (.AVAST Software - avast! Antivirus.) - (9.0.2018.397) = C:\Program Files\AVAST Software\Avast\avastui.exe
3944 | [Owner : SERVICE RÉSEAU |Parent : 732] - (.Microsoft Corporation - WMI Provider Host.) - (6.1.7601.17514) = C:\Windows\System32\wbem\WmiPrvSE.exe
2548 | [Owner : Système |Parent : 548] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
4044 | [Owner : SERVICE LOCAL |Parent : 900] - (.Microsoft Corporation - Isolation graphique de périphérique audio Windows .) - (6.1.7601.17514) = C:\Windows\System32\audiodg.exe
4020 | [Owner : elisabeth |Parent : 3544] - (. - Shortcut_Module.) - (3.6.2014.1) = C:\Users\elisabeth\Desktop\Shortcut_Module.exe
400 | [Owner : elisabeth |Parent : 732] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
3420 | [Owner : SERVICE LOCAL |Parent : 952] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
3700 | [Owner : elisabeth |Parent : 4020] - (. - Process Stopper.) - (1.0.0.0) = C:\Shortcut_Module\Protect_Module.exe
¤¤¤¤¤¤¤¤¤¤ | RUN
04 - [64] HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - [64] HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\..\Run : [Skype] "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
¤¤¤¤¤¤¤¤¤¤ | Services
Service : WSCSVC : Restauré
Service : IPHLPSVC : Restauré
Service : WINDEFEND : Restauré
Service : SHAREDACCESS : Restauré
Service en fonctionnement : MMCSS
Service en fonctionnement : Dhcp
Service stoppé : Dhcp
Service en fonctionnement : TcpIp
Service en fonctionnement : SSDPSRV
Service en fonctionnement : Rasman
Service stoppé : Rasman
Service en fonctionnement : LanmanServer
Service en fonctionnement : DNScache
Service stoppé : DNScache
Supprimé avec succès : HKLM\..\ControlSet001\Services\esgiguard : \??\C:\Program Files\Enigma Software Group\SpyHunter\esgiguard.sys
Supprimé avec succès : HKLM\..\ControlSet002\Services\esgiguard : \??\C:\Program Files\Enigma Software Group\SpyHunter\esgiguard.sys
¤¤¤¤¤¤¤¤¤¤ | Hosts
C:\Windows\System32\Drivers\etc\hosts : Remis a zéro avec succès
¤¤¤¤¤¤¤¤¤¤ | Registre
Supprimé avec succès : [64]HKLM\Software\Classes\Applications\iLividSetup-r197-n-bf.exe :
Supprimé avec succès : [32]HKLM\Software\Classes\CLSID\{10ECCE17-29B5-4880-A8F5-EAD298611484} : C:\Program Files\Reimage\Reimage Repair\REI_Axcontrol.dll
Supprimé avec succès : [32]HKLM\Software\Classes\CLSID\{801B440B-1EE3-49B0-B05D-2AB076D4E8CB} : C:\Program Files\Reimage\Reimage Repair\REI_Axcontrol.dll
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\cmdupd.EXE
Supprimé avec succès : [32]:[64]HKLM\Software\Classes\TypeLib\{FA6468D2-FAA4-4951-A53B-2A5CF9CC0A36} : C:\Program Files\Reimage\Reimage Repair\REI_Axcontrol.dll
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{9BB31AD8-5DB2-459E-A901-DEA536F23BA4} : {FA6468D2-FAA4-4951-A53B-2A5CF9CC0A36}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{BD51A48E-EB5F-4454-8774-EF962DF64546} : {FA6468D2-FAA4-4951-A53B-2A5CF9CC0A36}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{DAF611F6-C2A6-41E8-B9A9-AFC0EFFDA9ED} : ISafeshop
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{9BB31AD8-5DB2-459E-A901-DEA536F23BA4} : {FA6468D2-FAA4-4951-A53B-2A5CF9CC0A36}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{BD51A48E-EB5F-4454-8774-EF962DF64546} : {FA6468D2-FAA4-4951-A53B-2A5CF9CC0A36}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{DAF611F6-C2A6-41E8-B9A9-AFC0EFFDA9ED} : ISafeshop
Supprimé avec succès : [64]HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginServices
Supprimé avec succès : [64]HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\Update Mega Browse
Supprimé avec succès : [64]HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\Util Mega Browse
Supprimé avec succès : [64]HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsProtectManger
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\RegCleanPro_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\sizlsearch_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SoftwareUpdate_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\updatesizlsearch_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\uTorrentBar_FRAutoUpdateHelper_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\uTorrentBar_FRToolbarHelper_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\RegCleanPro_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\sizlsearch_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SoftwareUpdate_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\updatesizlsearch_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\uTorrentBar_FRToolbarHelper_RASMANCS
Supprimé avec succès : [HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Mozilla\Extends]|[appid] : quick_start@gmail.com
Supprimé avec succès : [64][HKLM\SOFTWARE\OpenOffice.org]|[QuickStarterInstalled] : 1
Supprimé avec succès : [64]HKLM\SOFTWARE\SupDp
Supprimé avec succès : [64]HKLM\SOFTWARE\supWindowsProtectManger
Supprimé avec succès : [32]HKLM\SOFTWARE\Reimage
Supprimé avec succès : HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Reimage
Supprimé avec succès : HKU\S-1-5-19\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}(\_70e6ca8c\eae10f9d|[0dc3ee96]) : /P////%%
Supprimé avec succès : HKU\S-1-5-20\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}(\_70e6ca8c\eae10f9d|[0dc3ee96]) : /P////%%
Supprimé avec succès : HKU\S-1-5-18\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}(\_70e6ca8c\eae10f9d|[0dc3ee96]) : /P////%%
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{100EB1FD-D03E-47FD-81F3-EE91287F9465} : ShopperReports.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{14CEEAFF-96DD-4101-AE37-D5ECDC23C3F6} : alotBHO.dll;alotBHO.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{22D8E815-4A5E-4DFB-845E-AAB64207F5BD} : eBayTB.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{258C9770-1713-4021-8D7E-1F184A2BD754} : ShoppingReport.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{2A0F3D1B-0909-4FF4-B272-609CCE6054E7} : PCTBrowserDefender.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{2EECD738-5844-4A99-B4B6-146BF802613B} : BabylonToolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{472734EA-242A-422B-ADF8-83D1E48CC825} : PCTBrowserDefender.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{57F02779-3D88-4958-8AD3-83C12D86ADC7} : advancedsearchbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{5AA2BA46-9913-4DC7-9620-69AB0FA17AE7} : alot.dll;alot.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{69ABB8E4-3A44-461C-93BC-C3BB6BDF2DF3} : Backcountry.com.Steepandcheap.Toolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{74F475FA-6C75-43BD-AAB9-ECDA6184F600} : SuperfishIEAddon.dll;SuperfishIEAddon.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{92085AD4-F48A-450D-BD93-B28CC7DF67CE} : eBayTB.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{97F2FF5B-260C-4CCF-834A-2DDA4E29E39E} : BabylonToolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{BDEA95CF-F0E6-41E0-BD3D-B00F39A4E939} : ShoppingReport.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{CDEEC43D-3572-4E95-A2A5-F519D29F00C0} : advancedsearchbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{F98BA7F6-48D8-4CE7-A8D0-39D13FD6F14F} : Backcountry.com.Steepandcheap.Toolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{98889811-442D-49DD-99D7-DC866BE87DBC} : BabylonToolbarTlbr.dll
Supprimé avec succès : HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Settings\{10ECCE17-29B5-4880-A8F5-EAD298611484}
Supprimé avec succès : [64]HKLM\Software\Classes\Installer\Features\F60C1AD7319C7C64A8F0ADC2AB71AED1 : gm_Optional
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5 : C:\Program Files (x86)\Iminent\inst\Bootstrapper\Bootstrapper.exe
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375 : 02:\SOFTWARE\Iminent\AppInstanceUid
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\43C098337DB065A49B665D4EA7F16D1C : C:\Program Files (x86)\Iminent\StartWeb.xml
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6C63F7979DCC2154CB9591969A5CB89D : 02:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP\UserSettings
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A71991503412AEB42838B02C5ED9F9CD : C:\Program Files (x86)\Iminent\USearch.xml
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC : 02:\Software\Boxore\BoxoreClient\version
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F7652513C62FF63448CFF05163719DB7 : C:\Program Files (x86)\Iminent\SearchTheWeb.xml
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Iminent\inst\Bootstrapper\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Iminent\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files\Enigma Software Group\SpyHunter\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files\Enigma Software Group\SpyHunter\Defs\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Iminent\inst\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files\Enigma Software Group\]
Supprimé avec succès : HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Microsoft\Windows\CurrentVersion\Uninstall\{CAD9C0EB-457D-49BB-A6AD-389304C38B2A} : Outil de notification de cadeaux MSN
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Advanced System Protector_startup
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\RegClean Pro
¤¤¤¤¤¤¤¤¤¤ | IFEO
¤¤¤¤¤¤¤¤¤¤ | Dossiers
Supprimé avec succès : C:\Program Files\Enigma Software Group
Supprimé avec succès : C:\Windows\System32\NdfEventView.xml ()
Supprimé avec succès : C:\Users\ELISAB~1\AppData\Local\Temp\adks_qone8_20140514.exe (Copyright (C) 2014 - 338_adks) [OFN : FileSyn.exe]
Supprimé avec succès : C:\Users\ELISAB~1\AppData\Local\Temp\BoxoreInstaller.exe (Copyright 2013 The Software Group. - Software Update) [OFN : SoftwareUpdateSetup.exe]
Supprimé avec succès : C:\Users\ELISAB~1\AppData\Local\Temp\OptimizerPro.exe (-) [OFN : ]
Supprimé avec succès : C:\Users\ELISAB~1\AppData\Local\Temp\sizlsearch_ad.exe ()
Supprimé avec succès : C:\Users\All Users\WindowsProtectManger
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Photo Acquisition\PreviouslyAcquired.db (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\9IOL480C\BoxoreInstaller[1].exe (Copyright 2013 The Software Group..-.Software Update)[OFN : SoftwareUpdateSetup.exe]
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\AF5KSKOC\adks_qone8_20140514[1].exe (Copyright (C) 2014.-.338_adks)[OFN : FileSyn.exe]
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\VL0FSK8R\OptimizerPro[1].exe (.-.)[OFN : ]
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\VL0FSK8R\optimizerpro_eula[1].htm (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\VL0FSK8R\vuupc_eula[1].htm (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\W0CDYTCD\sizlsearch_ad[1].exe (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Microsoft\Windows\Temporary Internet Files\Low\SuggestedSites.dat (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Packages\windows_ie_ac_001\AC\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}\QueenCoupon.2.9.dat (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Temp\jrt\browsermngr_keys.cfg (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Temp\jrt\browsermngr_values.cfg (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Temp\jrt\datamngr_del.reg (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Local\Temp\jrt\FFbrowsermngr.dat (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\LocalLow\Microsoft\Silverlight\OutOfBrowser\index\secureinclude.ebaystatic.com (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\LocalLow\{AAE4EC4A-2478-9710-EFDA-7A595B29075A}\QueenCoupon.2.9.dat (.-.)
Supprimé avec succès : C:\Users\elisabeth\AppData\Roaming\Macromedia\Flash Player\#SharedObjects\N43WXC4J\cdncache-a.akamaihd.net
Supprimé avec succès : C:\Users\elisabeth\AppData\Roaming\Macromedia\Flash Player\macromedia.com\support\flashplayer\sys\#cdncache-a.akamaihd.net
Supprimé avec succès : C:\Users\elisabeth\AppData\Roaming\Microsoft\Outil de notification de cadeaux MSN
Supprimé avec succès : C:\Users\elisabeth\AppData\Roaming\Shortcut\chat-land.ico (.-.)
Supprimé avec succès : C:\Users\elisabeth\Desktop\Anciennes données de Firefox\0ta0kdsd.default\CT2851639\Dialogs\NewSearchProtectorDialog
Supprimé avec succès : C:\Users\elisabeth\Desktop\Anciennes données de Firefox\0ta0kdsd.default\CT2851639\Dialogs\SearchProtectorBubbleDialog
Supprimé avec succès : C:\Users\elisabeth\Desktop\Anciennes données de Firefox\0ta0kdsd.default\CT2851639\Dialogs\SearchProtectorDialog
Supprimé avec succès : C:\Users\elisabeth\Desktop\Anciennes données de Firefox\0ta0kdsd.default\CT2851639\Dialogs\SearchProtectorRetakeoverDialog
Supprimé avec succès : C:\Users\elisabeth\Downloads\DriverRestoreMM.exe (Copyright (C) 2009 Driver Restore.-.Driver Restore)[OFN : InstallShield Setup.exe]
Supprimé avec succès : C:\Users\elisabeth\Downloads\rcpsetupmarm_marm454010000fr_aot _nd2-pop.exe (© Systweak Inc .-.RegClean-Pro )
Supprimé avec succès : C:\Users\elisabeth\Downloads\Setup(1).exe (Copyright (C) 2013 Fusion Install .-.Fusion Install )
Supprimé avec succès : C:\Users\elisabeth\Downloads\Setup.exe (Copyright (C) 2013 Fusion Install .-.Fusion Install )
Supprimé avec succès : C:\Users\elisabeth\Downloads\SpyHunter-Installer.exe (Copyright 2003-2012. Enigma Software Group USA, LLC. All rights reserved..-.SpyHunter Downloader)[OFN : SHDownloader.exe]
Supprimé avec succès : C:\Windows\System32\Config\Systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\E8166FN8\vidstv_com[1].htm (.-.)
Supprimé avec succès : C:\Windows\System32\Config\Systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\E8166FN8\vidstv_com[2].htm (.-.)
Supprimé avec succès : C:\Windows\System32\Config\Systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\OFIECX8J\vidstv_com[1].htm (.-.)
Supprimé avec succès : C:\Windows\System32\Config\Systemprofile\AppData\Roaming\Macromedia\Flash Player\#SharedObjects\ZQWRLZUZ\ezs3.s3.amazonaws.com
Supprimé avec succès : C:\Windows\System32\Config\Systemprofile\AppData\Roaming\Macromedia\Flash Player\macromedia.com\support\flashplayer\sys\#ezs3.s3.amazonaws.com
Supprimé avec succès : C:\Program Files (x86)\Mozilla Firefox\browser\searchplugins\amazon-france.xml (.-.)
Supprimé avec succès : C:\Program Files (x86)\Mozilla Firefox\browser\searchplugins\eBay-france.xml (.-.)
¤¤¤¤¤¤¤¤¤¤ | Détournements de raccourcis
¤¤¤¤¤¤¤¤¤¤ | Proxy
Réparé : [HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Microsoft\Windows\CurrentVersion\Internet settings]|[WarnonZoneCrossing] : 0 -> 1
¤¤¤¤¤¤¤¤¤¤ | Détournement internet Explorer
Réparé : [HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Microsoft\Internet Explorer\Main]|[Search Bar] : https://fr.yahoo.com?fr=hp-avast&type=avastbcl -> https://www.google.com/?gws_rd=ssl
Réparé : [HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Microsoft\Internet Explorer\Main]|[Start Page] : https://fr.yahoo.com?fr=hp-avast&type=avastbcl -> https://www.google.com/?gws_rd=ssl
Réparé : [HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Microsoft\Internet Explorer\Main]|[Local Page] : C:\Windows\system32\blank.htm -> C:\Windows\SysWOW64\blank.htm
Réparé : [HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Microsoft\Internet Explorer\Main]|[Search Page] : https://www.google.com/?gws_rd=ssl -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [HKU\S-1-5-21-1084816728-1792767324-1772531615-1000\Software\Microsoft\Internet Explorer\Search]|[Default_Search_URL] : http://www.google.com/toolbar/ie8/sidebar.html -> https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main\Window Title]|[] : -> Internet Explorer
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main]|[Search Bar] : -> https://www.google.com/?gws_rd=ssl
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main]|[Start Page] : https://fr.yahoo.com?fr=hp-avast&type=avastbcl -> https://www.google.com/?gws_rd=ssl
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main]|[Search Page] : https://www.google.com/?gws_rd=ssl -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main]|[Default_Search_URL] : -> https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main]|[Default_Page_URL] : https://www.google.com/?gws_rd=ssl -> https://www.msn.com/fr-fr/?ocid=iehp
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main]|[BrowserMngr Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Main]|[CustomizeSearch] : -> https://www.google.com/?gws_rd=ssl
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[Search Bar] : -> https://www.google.com/?gws_rd=ssl
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[Local Page] : -> C:\Windows\SysWOW64\blank.htm
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[Search Page] : -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[Default_Search_URL] : -> https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[Default_Page_URL] : -> https://www.msn.com/fr-fr/?ocid=iehp
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[BrowserMngr Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [64][HKLM\Software\Microsoft\Internet Explorer\Search]|[CustomizeSearch] : -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main\Window Title]|[] : -> Internet Explorer
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[Search Bar] : -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[Start Page] : https://www.google.com/?gws_rd=ssl -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[Local Page] : C:\Windows\System32\blank.htm -> C:\Windows\SysWOW64\blank.htm
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[Search Page] : https://www.google.com/?gws_rd=ssl -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[Default_Search_URL] : https://www.google.com/?gws_rd=ssl -> https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[Default_Page_URL] : https://www.google.com/?gws_rd=ssl -> https://www.msn.com/fr-fr/?ocid=iehp
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[BrowserMngr Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Main]|[CustomizeSearch] : -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[Search Bar] : -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[Local Page] : -> C:\Windows\SysWOW64\blank.htm
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[Search Page] : -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[Default_Search_URL] : -> https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[Default_Page_URL] : -> https://www.msn.com/fr-fr/?ocid=iehp
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[BrowserMngr Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [32][HKLM\Software\Microsoft\Internet Explorer\Search]|[CustomizeSearch] : -> https://www.google.com/?gws_rd=ssl
¤¤¤¤¤¤¤¤¤¤ | Détournement Google Chrome
Supprimé avec succès : [64]HKLM\Software\Policies\Google
[elisabeth] Remis a zéro avec succès : SearchURL
[elisabeth] Remis a zéro avec succès : Preferences
[elisabeth] : lifbcibllhkdhoafpjfnlhfpfgnpldfl = : Skype Click to Call - Skype Click to Call
[elisabeth] : nmmhkkegccagdldgiimedpiccmgmieda = : Google & co - Google & co
¤¤¤¤¤¤¤¤¤¤ | Détournement Firefox
¤¤¤¤¤¤¤¤¤¤ | Opera
¤¤¤¤¤¤¤¤¤¤ | Détournement des clés StartMenuInternet
Réparé : [64][HKLM\Software\Clients\StartMenuInternet\Firefox.exe\shell\open\command] : "C:\Program Files (x86)\Mozilla Firefox\firefox.exe" -> "C:\Program Files\Mozilla Firefox\Firefox.exe"
Réparé : [64][HKLM\Software\Clients\StartMenuInternet\Firefox.exe\shell\safemode\command] : "C:\Program Files (x86)\Mozilla Firefox\firefox.exe" -safe-mode -> "C:\Program Files\Mozilla Firefox\Firefox.exe" -safe-mode
Réparé : [64][HKLM\Software\Clients\StartMenuInternet\IExplore.exe\shell\open\command] : C:\Program Files (x86)\Internet Explorer\iexplore.exe -> "C:\Program Files\Internet Explorer\iexplore.exe"
Réparé : [64][HKLM\Software\Clients\StartMenuInternet\Google Chrome\shell\open\command] : "C:\Program Files (x86)\Google\Chrome\Application\chrome.exe" -> "C:\Program Files\Google\Chrome\Application\chrome.exe"
¤¤¤¤¤¤¤¤¤¤ | AppInit_DLLs
[64][HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows]|[LoadAppInit_DLLs] : 1
[32][HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows]|[LoadAppInit_DLLs] : 1
¤¤¤¤¤¤¤¤¤¤ | Détournement Javascript
¤¤¤¤¤¤¤¤¤¤ | Firewall
¤¤¤¤¤¤¤¤¤¤ | Fichiers temporaires
[All Users] Fichiers temporaires Supprimés : 0 Ko
[Default] Fichiers temporaires Supprimés : 0 Ko
[Default User] Fichiers temporaires Supprimés : 0 Ko
[elisabeth] Fichiers temporaires Supprimés : 76822 Ko
[Public] Fichiers temporaires Supprimés : 0 Ko
[C:\Windows\Temp] Fichiers temporaires Supprimés : 12 Ko
[C:\Temp] Fichiers temporaires Supprimés : 0 Ko
Service Redémarré : DNScache
Autre rapport
[X] : [25702 Ko]
Eléments analysés : 161850 | Infectés : 160
¤¤¤¤¤¤¤¤¤¤ |EOF| ¤¤¤¤¤¤¤¤¤¤ | 18:51:47 | [34 Ko]
puis
https://www.cjoint.com/?DFds6FAUott
puis
# AdwCleaner v3.211 - Rapport créé le 03/06/2014 à 17:51:42
# Mis à jour le 26/05/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : elisabeth - ELISABETH-PC
# Exécuté depuis : C:\Users\elisabeth\Downloads\adwcleaner_3.211(1).exe
# Option : Nettoyer
***** [ Services ] *****
Service Supprimé : IePluginServices
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\374311380
Dossier Supprimé : C:\ProgramData\IePluginServices
Dossier Supprimé : C:\Program Files (x86)\SupTab
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\qone8
Dossier Supprimé : C:\Users\elisabeth\AppData\Roaming\SupTab
Dossier Supprimé : C:\Users\elisabeth\AppData\Local\Software
Dossier Supprimé : C:\Program Files (x86)\Software
Fichier Supprimé : C:\Program Files (x86)\Mozilla Firefox\browser\searchplugins\qone8.xml
Fichier Supprimé : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\user.js
***** [ Raccourcis ] *****
Raccourci Désinfecté : C:\Users\elisabeth\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk
Raccourci Désinfecté : C:\Users\elisabeth\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\System Tools\Internet Explorer (No Add-ons).lnk
Raccourci Désinfecté : C:\Users\elisabeth\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Google Chrome.lnk
Raccourci Désinfecté : C:\Users\elisabeth\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk
***** [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [quick_start@gmail.com]
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\IEXPLORE.EXE\shell\open\command
Clé Supprimée : HKCU\Software\Boxore
Clé Supprimée : HKCU\Software\Software
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\Software\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\Software\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\Software\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\Software\Boxore
Clé Supprimée : HKLM\Software\qone8Software
Clé Supprimée : HKLM\Software\Software
Clé Supprimée : HKLM\Software\SupTab
Clé Supprimée : HKLM\Software\Wpm
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\qone8 uninstaller
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - c:\progra~2\suptab\search~1.dll
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~2.DLL
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17041
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Mozilla Firefox v29.0.1 (fr)
[ Fichier : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\0ta0kdsd.default\prefs.js ]
[ Fichier : C:\Users\elisabeth\AppData\Roaming\Mozilla\Firefox\Profiles\og0j5naj.default-1401631975927\prefs.js ]
-\\ Google Chrome v34.0.1847.137
[ Fichier : C:\Users\elisabeth\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://www.qone8.com/web/?type=ds&ts=1401730016&from=adks&uid=ST9500325AS_6VEXQTF2XXXX6VEXQTF2&q={searchTerms}
Supprimée [Startup_urls] : hxxp://start.qone8.com/?type=hppp&ts=1401807177&from=adks&uid=ST9500325AS_6VEXQTF2XXXX6VEXQTF2
Supprimée [Homepage] : hxxp://start.qone8.com/?type=hppp&ts=1401807177&from=adks&uid=ST9500325AS_6VEXQTF2XXXX6VEXQTF2
*************************
AdwCleaner[R0].txt - [20370 octets] - [01/06/2014 10:09:06]
AdwCleaner[R1].txt - [1534 octets] - [01/06/2014 15:59:23]
AdwCleaner[R2].txt - [6549 octets] - [03/06/2014 17:50:23]
AdwCleaner[S0].txt - [19989 octets] - [01/06/2014 10:10:42]
AdwCleaner[S1].txt - [1599 octets] - [01/06/2014 16:01:31]
AdwCleaner[S2].txt - [5224 octets] - [03/06/2014 17:51:42]
########## EOF - C:\AdwCleaner\AdwCleaner[S2].txt - [5284 octets] ##########
DANS LE DESORDRE, mais j'ai tout fait comme tu me l'as dit,
j'espère que ça va
merci à toi
ELISABETH -
Bonjour
ok pour RogueKiller. ;)
la suite on va refaire AdwCleaner aussi =>
Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : https://www.cjoint.com/
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
___________________________________________________________>>>
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître quelques instants, c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
==>Tutoriel :=> ICI JRT
==> Aide JRT ici <==
Shortcut_Module
3) Désactive ton antivirus sinon l'outil ne pourra pas travailler convenablement.
=> Télécharge => Télécharge Shortcut_Module
Note : Enregistrer votre travail avant de continuer !
=> Pour Vista,Seven et Windows 8 clic droit sur Shortcut_Module.exe et Exécuter en tant qu'administrateur
=> Clic sur Nettoyer
Note : Patiente le temps du scan
Laisse travailler l'outil même s'il te parait bloqué
Après le redémarrage relance l'outil et clique sur le petit R pour ouvrir le rapport , puis poste son contenu en lien
Héberge le rapport Shortcut_Module_date_heure.txt sur https://www.cjoint.com/ puis copie/colle le lien fourni dans ta prochaine réponse sur le forum /
-
RogueKiller V9.0.1.0 [Jun 2 2014] par Adlice Software
Mail : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarrage : Mode normal
Utilisateur : elisabeth [Droits d'admin]
Mode : Suppression -- Date : 06/03/2014 17:12:23
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 0 ¤¤¤
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier HOSTS : 1 ¤¤¤
[C:\Windows\System32\drivers\etc\hosts] 127.0.0.1 localhost -> SUPPRIMÉ
¤¤¤ Antirootkit : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: ST9500325AS ATA Device +++++
--- User ---
[MBR] 200ddd0ce4c63af2826ad96b73f13e54
[BSP] 6840b6492059205749521d48151a5054 : Windows Vista/7/8 MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x7) [VISIBLE] Offset (sectors): 2048 | Size: 150000 MB
1 - [XXXXXX] NTFS (0x7) [VISIBLE] Offset (sectors): 307202048 | Size: 326937 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: Generic- Multi-Card USB Device +++++
Error reading User MBR! ([15] Le périphérique n?est pas prêt. )
Error reading LL1 MBR! NOT VALID!
Error reading LL2 MBR! ([32] Cette demande n?est pas prise en charge. )
============================================
RKreport_DEL_06022014_113042.log - RKreport_SCN_06012014_200348.log - RKreport_SCN_06022014_113007.log - RKreport_SCN_06032014_170744.log
voilà ce que je viens de faire,
merci pour ton aide
elisabeth -
oui je sais que le rapport de RogueKiller tu la déjà poste me ce le rapport de recherche ( Mode : Recherche -- Date : 06/01/2014 20:03:48 )
il faut que tu fais ceci pour supprimer tt ceci =>
Relance RogueKiller:
=> Quitte tous tes programmes en cours
=> Sous Vista/Seven , clique droit -> lancer en tant qu'administrateur
=> Sinon lance simplement RogueKiller.exe
=> Patiente pendant le pre-scan, clique sur Scan
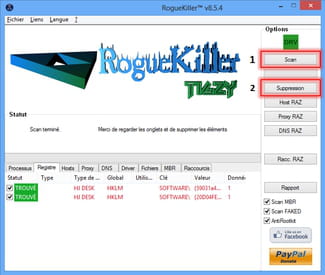
=> Vérifie que tous les éléments sont cochés puis clique sur [Suppression]
=> Poste le rapport RKreport.txt présent sur le bureau
n'arrive pas à supprimer ce qui a été installer par erreur
on va le supprimer fais RogueKille
En informatique, le bug se situe toujours entre la chaise et le clavier -
ah je crois que je me suis plantée , pas envoyé le bon rapport, voici pour la suppression
RogueKiller V9.0.0.0 [May 29 2014] par Adlice Software
Mail : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarrage : Mode normal
Utilisateur : elisabeth [Droits d'admin]
Mode : Suppression -- Date : 06/02/2014 11:30:42
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 3 ¤¤¤
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> REMPLACÉ (0)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> REMPLACÉ (0)
[ZeroAccess] (X64) HKEY_CLASSES_ROOT\CLSID\{42aedc87-2188-41fd-b9a3-0c966feabec1}\InprocServer32 | : C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\n. [x] -> REMPLACÉ (C:\Windows\system32\shell32.dll)
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Fichiers : 3 ¤¤¤
[ZeroAccess][Repertoire] L -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> SUPPRIMÉ
[ZeroAccess][Fichier] 00000004.@ -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\00000004.@ -> SUPPRIMÉ
[ZeroAccess][Fichier] 1afb2d56 -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\1afb2d56 -> SUPPRIMÉ
[ZeroAccess][Fichier] 201d3dde -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\201d3dde -> SUPPRIMÉ
[ZeroAccess][Repertoire] L -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> SUPPRIMÉ
[ZeroAccess][Fichier] 00000004.@ -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\00000004.@ -> SUPPRIMÉ
[ZeroAccess][Fichier] 1afb2d56 -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L\1afb2d56 -> SUPPRIMÉ
[ZeroAccess][Repertoire] U -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\U -> SUPPRIMÉ
¤¤¤ Fichier HOSTS : 1 ¤¤¤
[C:\Windows\System32\drivers\etc\hosts] 127.0.0.1 localhost
¤¤¤ Antirootkit : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: ST9500325AS ATA Device +++++
--- User ---
[MBR] 200ddd0ce4c63af2826ad96b73f13e54
[BSP] 6840b6492059205749521d48151a5054 : Windows Vista/7/8 MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 2048 | Size: 150000 MB
1 - [XXXXXX] NTFS (0x07) [VISIBLE] Offset (sectors): 307202048 | Size: 326937 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: Generic- Multi-Card USB Device +++++
Error reading User MBR! ([15] Le périphérique n?est pas prêt. )
--- LL1 ---
[MBR] NOT VALID
Error reading LL2 MBR! ([32] Cette demande n?est pas prise en charge. )
============================================
RKreport_SCN_06012014_200348.log - RKreport_SCN_06022014_113007.log
autrement j'ai reaussie à enlever tout sauf qone 8 -
RogueKiller V9.0.0.0 [May 29 2014] par Adlice Software
Mail : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site Web : http://www.surlatoile.org/RogueKiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarrage : Mode normal
Utilisateur : elisabeth [Droits d'admin]
Mode : Recherche -- Date : 06/01/2014 20:03:48
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrées de registre : 3 ¤¤¤
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> TROUVÉ
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> TROUVÉ
[ZeroAccess] (X64) HKEY_CLASSES_ROOT\CLSID\{42aedc87-2188-41fd-b9a3-0c966feabec1}\InprocServer32 | : C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\n. -> TROUVÉ
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Fichiers : 3 ¤¤¤
[ZeroAccess][Repertoire] L -- C:\Windows\Installer\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> TROUVÉ
[ZeroAccess][Repertoire] L -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\L -> TROUVÉ
[ZeroAccess][Repertoire] U -- C:\Users\elisabeth\AppData\Local\{6cb3595d-a824-500a-081a-054f9e6dd50f}\U -> TROUVÉ
¤¤¤ Fichier HOSTS : 1 ¤¤¤
[C:\Windows\System32\drivers\etc\hosts] 127.0.0.1 localhost
¤¤¤ Antirootkit : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ MBR Verif : ¤¤¤
+++++ PhysicalDrive0: ST9500325AS ATA Device +++++
--- User ---
[MBR] 200ddd0ce4c63af2826ad96b73f13e54
[BSP] 6840b6492059205749521d48151a5054 : Windows Vista/7/8 MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 2048 | Size: 150000 MB
1 - [XXXXXX] NTFS (0x07) [VISIBLE] Offset (sectors): 307202048 | Size: 326937 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: Generic- Multi-Card USB Device +++++
Error reading User MBR! ([15] Le périphérique n?est pas prêt. )
--- LL1 ---
[MBR] NOT VALID
Error reading LL2 MBR! ([32] Cette demande n?est pas prise en charge. )
voici le rapport je pensais te l'avoir mis, mais là je suis completement pommé, je n'arrive pas àsupprimer ce qui a été installer par errreur

- 1
- 2
Suivant


