
Supprimer Optimizer pro
Résolu
Bonsoir,
Lors de cette soirée, j'ai été trop confiante dans mon utilisation d'internet et je me suis retrouvée avec plusieurs soucis et pas des moindres.
1ere erreur, j'ai télécharger un programme via telecharger.com (je sais maintenant que ce n'est pas un bon site) et me suis retrouvée malgré moi avec une barre dans mon navigateur.
D'autre pars, et c'est là que ça se gâte; plus tard dans la soirée, un site m'a proposé de mettre à jour adobe flash player. J'ai donc cliqué sur le lien. Mais finalement je sentais le truc louche, alors je ne suis pas allée jusqu'à la fin des instructions d'installation, et j'ai tout annulé. Pourtant, j'ai tout de suite eu ce fameux optimizer pro qui s'est mis en route et il me trouvait de plus en plus d'anomalies. Avast s'affolait également en trouvant des programmes malveillants.
J'ai pris peur (je suis nulle en informatique) et j'ai fait une chose pas très recommandée : J'ai forcé l'arrêt de mon ordinateur en appuyant longtemps sur le bouton démarrer. Oui, j'ai fait l'autruche en enfouissant ma tête dans le sable !!! J'ai cru qu'on s'était introduit dans mon système.
Pour essayer d'être brève, voilà les différentes choses que j'ai fait ce soir :
- J'ai supprimé les programmes installés du jour.
- J'ai tenté une restauration système au dernier point proposé (10 jours auparavant). A la fin, un message disait en gros que ça n'avait pas fonctionné et qu' il fallait que je désactive mon antivirus. J'aurai bien aimé faire une restauration d'usine, mais je n'ai aucun CD ou clé USB.
- Ne pouvant pas faire de restauration usine, mais ne pouvant pas rester les bras croisé, j'ai scanné l'ordi avec Avast. Il m'a trouvé 4 malveillants. J'ai demandé à ce qu'il les supprime et à ce qu'il fasse un scan au démarrage. Il me retrouve les malveillants, je les supprime au fur et à mesure. Je ne crois pas que ça fonctionne, mais ce n'est pas fini. Voilà où j'en suis cette nuit.
Quelqu'un pourrait-il me consacrer de son temps demain pour me sortir de ce problème?
A savoir que je n'ai pas de fichiers précieux sur l'ordi donc si je dois les perdre ce n'est pas si grave.
Je vous remercie par avance de votre attention et de votre aide.
23 réponses
-
Hello ,
# Télécharge AdwCleaner par Xplode sur ton bureau.
# Exécute AdwCleaner.exe.
# Fais clic droit dessus, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
# Choisi l'option Scanner
# Choisi l'option Nettoyer
# Accepte l'avertissement en cliquant sur OK

# Une fois le scan fini, un rapport s'ouvrira. Poste son contenu dans ta prochaine réponse.
# Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
-
Tout d'abord merci El Desaparecido pour ton aide.
Voici le rapport obtenu par AdwCleaner après redémarrage du PC :
(1ère chose que je remarque, je n'ai plus la barre mysearchdial dans le navigateur. Sinon 2 fichiers optimizer pro sont encore présents quand je fais une recherche de programme et fichier).
# AdwCleaner v3.207 - Rapport créé le 11/05/2014 à 09:53:11
# Mis à jour le 05/05/2014 par Xplode
# Système d'exploitation : Windows 8 (64 bits)
# Nom d'utilisateur : Aude-Marie - PC-ODE-MARY
# Exécuté depuis : C:\Users\Aude-Marie\Downloads\adwcleaner.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\Program Files (x86)\Optimizer Pro
Dossier Supprimé : C:\Program Files (x86)\predm
Dossier Supprimé : C:\Program Files (x86)\webget
Dossier Supprimé : C:\Users\Aude-Marie\AppData\Roaming\Mysearchdial
Dossier Supprimé : C:\Users\Aude-Marie\AppData\Roaming\Optimizer Pro
Dossier Supprimé : C:\Users\Aude-Marie\Documents\Optimizer Pro
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho.1
***** [ Navigateurs ] *****
-\\ Internet Explorer v10.0.9200.16537
-\\ Google Chrome v34.0.1847.131
[ Fichier : C:\Users\Aude-Marie\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Startup_urls] : hxxp://start.mysearchdial.com/?f=1&a=tele_14_19_ch&cd=2XzuyEtN2Y1L1Qzu0B0C0E0EyB0BtC0Dzy0E0DtCtC0DzyyDtN0D0Tzu0SzzyCtCtN1L2XzutBtFtBtDtFzytFtBtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyC0AyDtA0BtD0F0AtGtAyDyByBtGyDtC0B0DtG0Dzy0A0CtGtDyBtDzztAtCtCzzyD0AzztA2QtN1M1F1B2Z1V1N2Y1L1Qzu2StD0EyDzy0FyDyBtAtG0E0B0EtBtG0B0F0DyDtGzzzy0C0AtGyDzzyBtD0A0CzztCzz0EyC0C2Q&cr=1738091781&ir=
Supprimée [Homepage] : hxxp://start.mysearchdial.com/?f=1&a=tele_14_19_ch&cd=2XzuyEtN2Y1L1Qzu0B0C0E0EyB0BtC0Dzy0E0DtCtC0DzyyDtN0D0Tzu0SzzyCtCtN1L2XzutBtFtBtDtFzytFtBtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyC0AyDtA0BtD0F0AtGtAyDyByBtGyDtC0B0DtG0Dzy0A0CtGtDyBtDzztAtCtCzzyD0AzztA2QtN1M1F1B2Z1V1N2Y1L1Qzu2StD0EyDzy0FyDyBtAtG0E0B0EtBtG0B0F0DyDtGzzzy0C0AtGyDzzyBtD0A0CzztCzz0EyC0C2Q&cr=1738091781&ir=
Supprimée [Extension] : pflphaooapbgpeakohlggbpidpppgdff
*************************
AdwCleaner[R0].txt - [2141 octets] - [11/05/2014 09:52:07]
AdwCleaner[S0].txt - [2076 octets] - [11/05/2014 09:53:11]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [2136 octets] ########## -
De rien pour l'aide ;)
# Télécharge MalwareBytes
# Procède à l'installation de celui çi (Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium")
# Clic sur Mettre à jour (à droite, au centre)
# Clic sur Examen (en haut)
# Sélectionne Examen "Menaces"
# Clic sur Examiner maintenant
http://upload.sosvirus.net/images/2014/03/24/MBAM.png
# A la fin du scan clic sur Tout mettre en quarantaine !
# Clic sur Copier dans le Presse-papiers
# Un rapport va s'ouvrir. Copie/Colle son contenue dans ta prochaine réponse.
-
Voilà le rapport de MalwareBytes. (le programme était en anglais, donc j'imagine que c'est pour ça que le rapport est en anglais !!)
Malwarebytes Anti-Malware
www.malwarebytes.org
Scan Date: 11/05/2014
Scan Time: 11:11:26
Logfile: rapport malwarbytes.txt
Administrator: Yes
Version: 2.00.1.1004
Malware Database: v2014.05.11.03
Rootkit Database: v2014.03.27.01
License: Free
Malware Protection: Disabled
Malicious Website Protection: Disabled
Chameleon: Disabled
OS: Windows 8
CPU: x64
File System: NTFS
User: Aude-Marie
Scan Type: Threat Scan
Result: Completed
Objects Scanned: 278096
Time Elapsed: 8 min, 57 sec
Memory: Enabled
Startup: Enabled
Filesystem: Enabled
Archives: Enabled
Rootkits: Disabled
Shuriken: Enabled
PUP: Enabled
PUM: Enabled
Processes: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Registry Keys: 0
(No malicious items detected)
Registry Values: 0
(No malicious items detected)
Registry Data: 0
(No malicious items detected)
Folders: 0
(No malicious items detected)
Files: 1
PUP.Optional.MySearchDial.A, C:\Users\Aude-Marie\AppData\Local\Google\Chrome\User Data\Default\Preferences, Good: (), Bad: ( "search_url": "http://start.mysearchdial.com/results.php?f=4&q={searchTerms}&a=tele_14_19_ch&cd=2XzuyEtN2Y1L1Qzu0B0C0E0EyB0BtC0Dzy0E0DtCtC0DzyyDtN0D0Tzu0SzzyCtCtN1L2XzutBtFtBtDtFzytFtBtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyC0AyDtA0BtD0F0AtGtAyDyByBtGyDtC0B0DtG0Dzy0A0CtGtDyBtDzztAtCtCzzyD0AzztA2QtN1M1F1B2Z1V1N2Y1L1Qzu2StD0EyDzy0FyDyBtAtG0E0B0EtBtG0B0F0DyDtGzzzy0C0AtGyDzzyBtD0A0CzztCzz0EyC0C2Q&cr=1738091781&ir=",), Replaced,[b76874dc9fdc4aecb267096563a1a957]
Physical Sectors: 0
(No malicious items detected)
(end) -
Ouais, c'est une nouvelle version de malwarebyte's, ils leur reste des réglages à faire mais ça n'empêche pas d'obtenir de bon résultat de détections ;)
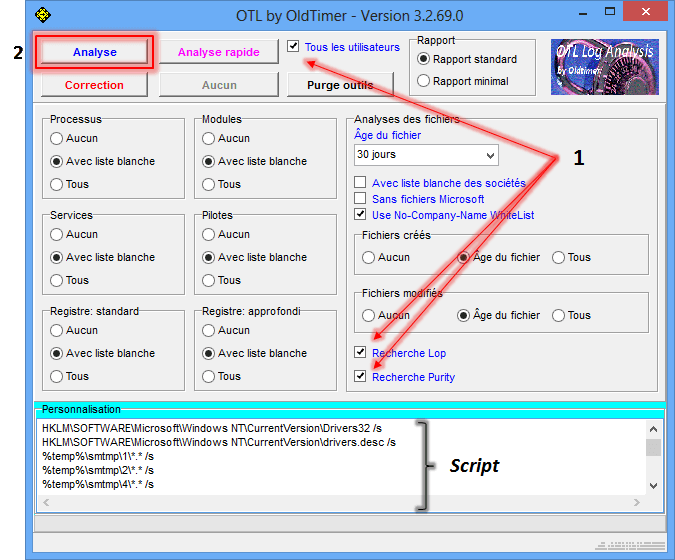
Télécharge OTL de Old_Timer et enregistre le sur le Bureau
Ferme toutes les autres fenêtres et double-clique sur OTL.exe
Sous Vista et Windows 7, il faut lancer le fichier par clic-droit-> Exécuter en tant qu'adminsitrateur.
Vérifie que les cases Tous les utilisateurs, Recherche Lop et Recherche Purity] soient cochées.
Dans le cadre Personnalisation, copie-colle l'intégralité de ce qui suit :
netsvcs
msconfig
safebootminimal
safebootnetwork
activex
drivers32
%ALLUSERSPROFILE%\Application Data\*.
%ALLUSERSPROFILE%\Application Data\*.exe /s
%APPDATA%\*.
%APPDATA%\*.exe /s
%temp%\*.exe /s
%SYSTEMDRIVE%\*.exe
%systemroot%\*. /mp /s
%systemroot%\system32\consrv.dll
%systemroot%\system32\*.dll /lockedfiles
%windir%\Tasks\*.job /lockedfiles
%systemroot%\system32\drivers\*.sys /lockedfiles
%systemroot%\System32\config\*.sav
/md5start
explorer.exe
winlogon.exe
services.exe
wininit.exe
/md5stop
HKEY_CLASSES_ROOT\CLSID\{F3130CDB-AA52-4C3A-AB32-85FFC23AF9C1}\InprocServer32 /s
HKEY_LOCAL_MACHINE\SYSTEM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\SubSystems /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\AppCertDlls /s
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList /s
HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor /s
HKEY_CURRENT_USER\Software\Microsoft\Command Processor /s
CREATERESTOREPOINT
nslookup https://www.google.fr/?gws_rd=ssl /c
hklm\software\clients\startmenuinternet|command /rs
hklm\software\clients\startmenuinternet|command /64 /rs
CREATERESTOREPOINT
SAVEMBR:0
Clique ensuite sur Analyse et patiente le temps du scan.

A la fin de l'analyse, les rapports OTL.txtet Extras.txt s'affichent.
Les rapports étant trop longs pour le forum, héberge-les sur SosUpload et indique les liens fournis dans ta réponse.
Les rapports sont sauvegardés sur le Bureau.
-
Je vois que c'est une étape plus délicate, j'espère l'avoir passée avec succès.
Que penses-tu des rapports depuis le début? Sont-ils encourageants sur la bonne santé à venir de mon ordinateur?
http://upload.sosvirus.net/www/?a=d&i=ll6wFQAbXE
http://upload.sosvirus.net/www/?a=d&i=MfuFakVC4k
Je remarque une chose, c'est que même si je n'ai plus la barre mysearchdial, lorsque que je tape mes recherches directement dans la barre d'adresse, c'est sur yahoo que je tombe directement, via mysearchdial. Est-ce normal? -
Sont-ils encourageants sur la bonne santé à venir de mon ordinateur?
Oui, t'inquiètes pas, il n'y a rien de grave ;-) Juste des programmes publiciels
Je remarque une chose, c'est que même si je n'ai plus la barre mysearchdial, lorsque que je tape mes recherches directement dans la barre d'adresse, c'est sur yahoo que je tombe directement, via mysearchdial. Est-ce normal?
Sous Google Chrome ? Si oui, c'est normal et on va corriger.
Relance OTL.
Sous Persfonnalisation (Custom Scan), copie-colle le contenu du cadre ci dessous (bien prendre :OTL en début).
Clic Correction (Fix), un rapport apparraitra, copie/colle le contenu ici:
:OTL
CHR - default_search_provider: search_url = http://start.mysearchdial.com/results.php?f=4&q={searchTerms}&a=tele_14_19_ch&cd=2XzuyEtN2Y1L1Qzu0B0C0E0EyB0BtC0Dzy0E0DtCtC0DzyyDtN0D0Tzu0SzzyCtCtN1L2XzutBtFtBtDtFzytFtBtN1L1CzutCyEtDtAtDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyC0AyDtA0BtD0F0AtGtAyDyByBtGyDtC0B0DtG0Dzy0A0CtGtDyBtDzztAtCtCzzyD0AzztA2QtN1M1F1B2Z1V1N2Y1L1Qzu2StD0EyDzy0FyDyBtAtG0E0B0EtBtG0B0F0DyDtGzzzy0C0AtGyDzzyBtD0A0CzztCzz0EyC0C2Q&cr=1738091781&ir=

:files
C:\Users\Aude-Marie\AppData\Local\Temp\*.*

:Commands
[emptytemp]
[emptyflash]
[reboot]
Redemarre le pc sous windows et poste le rapport dans ta prochaine réponse.
Le rapport est sauvegardé sous C:\_OTL\MovedFiles\date_heure.log
-
Sont-ils encourageants sur la bonne santé à venir de mon ordinateur?
Oui, t'inquiètes pas, il n'y a rien de grave ;-) Juste des programmes publiciels
Voilà qui me rassure un peu. Quand on ne s'y connais pas, on se sent vite vulnérable et catastrophé par ce qui nous arrive !!!
Je remarque une chose, c'est que même si je n'ai plus la barre mysearchdial, lorsque que je tape mes recherches directement dans la barre d'adresse, c'est sur yahoo que je tombe directement, via mysearchdial. Est-ce normal?
Sous Google Chrome ? Si oui, c'est normal et on va corriger.
Oui, sur google chrome. J'aurai aimé avoir Firefox, mais je n'ai pas su le mettre et avast m'a proposé google chrome.
Sinon, j'aimerai avoir une petite indication pour cette prochaine étape. Est-ce que je dois recocher tous les utilisateurs, recherche Lop et Recherche Purity pour faire la correction? -
Sinon, j'aimerai avoir une petite indication pour cette prochaine étape. Est-ce que je dois recocher tous les utilisateurs, recherche Lop et Recherche Purity pour faire la correction?
Non, juste appliquer les indications ;) -
Voilà le rapport :
All processes killed
========== OTL ==========
Use Chrome's Settings page to remove the default_search_provider items.
========== FILES ==========
C:\Users\Aude-Marie\AppData\Local\Temp\AdobeARM.log moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\AdwCleaner.jpg moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\chrome_installer.log moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\Cleaning.ico moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\dd_vcredistMSI1A9B.txt moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\dd_vcredistMSI1C19.txt moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\dd_vcredistUI1A9B.txt moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\dd_vcredistUI1C19.txt moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\DMIB46F.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\Donate.ico moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\EULA.txt moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\F18C.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\gch4BAF.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\gch4BB1.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\gchB8FB.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\gchB8FD.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\mfi4BAE.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\mfi4BB0.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\mfiB8FA.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\mfiB8FC.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\Quarantine.exe moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\Report.ico moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\Scan.ico moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\Uninstall.ico moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\winstore.log moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\wls2749.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\wls27E6.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\wls4C93.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\wls4D60.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\wlsDFFF.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\wlsE2BF.tmp moved successfully.
C:\Users\Aude-Marie\AppData\Local\Temp\_iu14D2N.tmp moved successfully.
========== COMMANDS ==========
[EMPTYTEMP]
User: All Users
User: Aude-Marie
->Temp folder emptied: 3062860 bytes
->Temporary Internet Files folder emptied: 249178853 bytes
->Google Chrome cache emptied: 32650502 bytes
->Flash cache emptied: 10323 bytes
User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: Default User
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: Public
User: UpdatusUser
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
%systemdrive% .tmp files removed: 0 bytes
%systemroot% .tmp files removed: 0 bytes
%systemroot%\System32 .tmp files removed: 0 bytes
%systemroot%\System32 (64bit) .tmp files removed: 0 bytes
%systemroot%\System32\drivers .tmp files removed: 0 bytes
Windows Temp folder emptied: 4241356 bytes
%systemroot%\sysnative\config\systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files folder emptied: 128 bytes
RecycleBin emptied: 134973089 bytes
Total Files Cleaned = 404,00 mb
[EMPTYFLASH]
User: All Users
User: Aude-Marie
->Flash cache emptied: 0 bytes
User: Default
User: Default User
User: Public
User: UpdatusUser
Total Flash Files Cleaned = 0,00 mb
OTL by OldTimer - Version 3.2.69.0 log created on 05112014_124029
Files\Folders moved on Reboot...
C:\Users\Aude-Marie\AppData\Local\Microsoft\Windows\Temporary Internet Files\counters.dat moved successfully.
File move failed. C:\Windows\temp\_avast_\AvastLock.txt scheduled to be moved on reboot.
File\Folder C:\Windows\temp\officeclicktorun.exe_c2ruidll(20140511095528808).log not found!
File\Folder C:\Windows\temp\officeclicktorun.exe_streamserver(20140511095528808).log not found!
File move failed. C:\Windows\temp\ood_stream.x86.fr-fr.dat scheduled to be moved on reboot.
File move failed. C:\Windows\temp\ood_stream.x86.x-none.dat scheduled to be moved on reboot.
C:\Windows\temp\PC-ODE-MARY-20140511-0955.log moved successfully.
File move failed. C:\Windows\SysNative\config\systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files\counters.dat scheduled to be moved on reboot.
PendingFileRenameOperations files...
Registry entries deleted on Reboot... -
Ok, et maintenant, ça donne quoi ?
-
C'est inchangé malheureusement !
-
# Télécharge SEAF par C_XX sur ton bureau.
# Double clic sur SEAF.exe
# Dans la barre de recherche tape : mysearchdial
# Coche Chercher également dans le registre.
# Clic sur lancer la recherche.
# Laisse la recherche s'effectuer.
# Une fois terminé, un rapport s'ouvre, post le dans ta prochaine réponse.
-
Voilà le rapport. Je suis ennuyée par ce qui est trouvé tout de même.
Je ne sais pas si c'est normal, mais en faisant une simple recherche dans le menu démarrer (recherche de programmes et fichiers), je trouve 1 dossier nommé Mysearchdial. Peut être est ce que la majuscule joue sur le résultat via SEAF?
Et pour Optimizer pro (toujours dans le menu démarrer), je trouve 2 dossiers et 1 fichier en .vir
1. ========================= SEAF 1.0.1.0 - C_XX
2.
3. Commencé à: 13:22:51 le 11/05/2014
4.
5. Valeur(s) recherchée(s):
6. mysearchdial
7.
8. Légende: TC => Date de création, TM => Date de modification, DA => Dernier accès
9.
10. (!) --- Recherche registre
11.
12. ====== Fichier(s) ======
13.
14. Aucun fichier trouvé
15.
16.
17. ====== Entrée(s) du registre ======
18.
19. Aucun élément dans le registre trouvé
20.
21. =========================
22.
23. Fin à: 13:25:20 le 11/05/2014
24. 439655 Éléments analysés
25.
26. =========================
27. E.O.F -
Refais seaf avec le mot Optimizer stp
-
Voilà le rapport avec la recherche Optimizer ;)
1. ========================= SEAF 1.0.1.0 - C_XX
2.
3. Commencé à: 14:33:53 le 11/05/2014
4.
5. Valeur(s) recherchée(s):
6. Optimizer
7.
8. Légende: TC => Date de création, TM => Date de modification, DA => Dernier accès
9.
10. (!) --- Recherche registre
11.
12. ====== Fichier(s) ======
13.
14.
15. "C:\AdwCleaner\Quarantine\C\Program Files (x86)\Optimizer Pro\OptimizerPro.chm.vir" [ ARCHIVE | 84 Ko ]
16. TC: 11/05/2014,00:35:47 | TM: 15/08/2013,13:24:32 | DA: 11/05/2014,00:35:47
17.
18.
19. =========================
20.
21.
22. "C:\Users\Aude-Marie\AppData\Roaming\Microsoft\Windows\Recent\Optimizer Pro.lnk" [ ARCHIVE | 678 o ]
23. TC: 11/05/2014,01:53:14 | TM: 11/05/2014,01:53:14 | DA: 11/05/2014,01:53:14
24.
25.
26. =========================
27.
28.
29. "C:\Windows\Prefetch\OPTIMIZERPRO.EXE-FA03D2EB.pf" [ NOT_CONTENT_INDEXED|ARCHIVE | 113 Ko ]
30. TC: 11/05/2014,00:36:04 | TM: 11/05/2014,00:36:04 | DA: 11/05/2014,00:36:04
31.
32.
33. =========================
34.
35.
36.
37. ====== Entrée(s) du registre ======
38.
39.
40. [HKLM\Software\Classes\CLSID\{62079164-233b-41f8-a80f-f01705f514a8}]
41. ""="EVR Graph Optimizer" (REG_SZ)
42.
43. [HKLM\Software\Classes\Wow6432Node\CLSID\{62079164-233b-41f8-a80f-f01705f514a8}]
44. ""="EVR Graph Optimizer" (REG_SZ)
45.
46. [HKU\S-1-5-21-1350829253-595015055-2606276138-1002\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs]
47. "26"="Optimizer Pro" (REG_BINARY)
48.
49. [HKU\S-1-5-21-1350829253-595015055-2606276138-1002\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs\Folder]
50. "5"="Optimizer Pro" (REG_BINARY)
51.
52. =========================
53.
54. Fin à: 14:35:44 le 11/05/2014
55. 439881 Éléments analysés
56.
57. =========================
58. E.O.F -
Pour optimizer pro , cest des résidus complètement innofenssif ;)
Pour Google chrome , réinitialise le : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
Si toujours soucis après la réinitialisation de Chrome dis le moi sinon on finalisera
-
Alors, je n'ai à priori plus de problème, je ne vois plus apparaître mysearchdial dans les paramètres et quand j'effectue une recherche, je tombe sur google.
En ce qui concerne les dossiers optimizer, est ce que je peux m'en débarrasser même s'ils ne sont pas dangereux, ou vaut-il mieux ne pas y toucher? (est ce que par hasard c'est la mise en quarantaine par avast qui a fait ça?)
As-tu des conseils hormis celui de télécharger les fichiers à partir du site officiel? Puis-je faire des recherches régulièrement et facilement de ces programmes nuisibles et les mettre en quarantaine, comme le ferai avast?
Désolée pour toutes ces questions et merci pour ton aide très précieuse qui a permis à une débutante comme moi, de réussir avec succès à me débarrasser de ces problèmes. -
En ce qui concerne les dossiers optimizer, est ce que je peux m'en débarrasser même s'ils ne sont pas dangereux, ou vaut-il mieux ne pas y toucher? (est ce que par hasard c'est la mise en quarantaine par avast qui a fait ça?)
Les traces de optimizer, on va les virer car je sens que ça te perturbe :)
Pour cela :
# Télécharge OTM de OldTimer sur ton bureau.
# Double-clique sur OTM.exe pour le lancer.
# Sous Vista/Seven/8 , clic droit -> lancer en tant qu'administrateur
# Copie la liste ci-dessous et colle-la dans le cadre de gauche de OTM sous Paste Instructions for Items to be Moved.

:files
C:\Users\Aude-Marie\AppData\Roaming\Microsoft\Windows\Recent\Optimizer Pro.lnk
C:\Windows\Prefetch\*.pf
:reg
[HKU\S-1-5-21-1350829253-595015055-2606276138-1002\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs]
"26"=-
[HKU\S-1-5-21-1350829253-595015055-2606276138-1002\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs\Folder]
"5"=-
# Clique sur "MoveIt!" .
# Si un fichier ou dossier ne peut pas être supprimé immédiatement, le logiciel te demanderas de redémarrer l'ordinateur.
# Si c'est le cas, accepte en cliquant sur "YES".
# Post le rapport dans ta prochaine réponse.
# Le rapport est situé dans C:\_OTM\MovedFiles (Le nom du rapport correspond au moment de sa création : date_heure.log).
##########
Pour supprimer les outils de désinfections utilisés :
Télécharges DelFix par Xplode sur ton Bureau.
Lance DelFix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
Coche les cases suivantes :
Supprimer les outils de désinfection
Purger la restauration système

##############
As-tu des conseils hormis celui de télécharger les fichiers à partir du site officiel? Puis-je faire des recherches régulièrement et facilement de ces programmes nuisibles et les mettre en quarantaine, comme le ferai avast?
Le meilleur conseille que je peux te donner, c'est quand tu installes un nouveau logiciel, prend le temps de lire les conditions d'utilisation et de décocher si nécessaire les programmes annexes parfois proposés lors de l'installation.
Ne pas cliquez sur "Suivant" sans prendre le temps ..
-
Voilà le rapport de TOM OldTimer. Il n'y a pas eu besoin de redémarrer.
Merci pour le conseil. Il est simple mais je pense effectivement que je n'ai pas été assez prudente. Je n'ai pourtant pas vu de cases à décocher... Mais j'ai surement été trop vite. Je ne sais pas si les "problèmes" ce sont multipliés ces dernières années, mais je n'ai jamais eu ce genre de problème avec mon autre PC qui avait les mêmes outils et logiciels.
Patience est maître mot donc. D'autant qu'en ne lisant pas correctement, je t'ai fait perdre ton temps et le miens par la même occasion et je me suis occasionné un stress inutile.
Encore merci pour ton aide en tout cas ;)
========== FILES ==========
C:\Users\Aude-Marie\AppData\Roaming\Microsoft\Windows\Recent\Optimizer Pro.lnk moved successfully.
C:\Windows\Prefetch\36114U~1.EXE-F085CB02.pf moved successfully.
C:\Windows\Prefetch\7ZA.EXE-B2B382AC.pf moved successfully.
C:\Windows\Prefetch\ACRORD32.EXE-4E288B88.pf moved successfully.
C:\Windows\Prefetch\ADWCLEANER.EXE-A5BF5216.pf moved successfully.
C:\Windows\Prefetch\ASWOFFERTOOL.EXE-4EF92049.pf moved successfully.
C:\Windows\Prefetch\AUDIODG.EXE-9848A323.pf moved successfully.
C:\Windows\Prefetch\AU_.EXE-008286BF.pf moved successfully.
C:\Windows\Prefetch\AVASTUI.EXE-DC11C262.pf moved successfully.
C:\Windows\Prefetch\AVAST_FREE_ANTIVIRUS_SETUP.EX-AD0E3710.pf moved successfully.
C:\Windows\Prefetch\BROWSERCLEANUP.EXE-F8EC6525.pf moved successfully.
C:\Windows\Prefetch\CALC.EXE-0FE8F3A9.pf moved successfully.
C:\Windows\Prefetch\CHECK.EXE-3E357DBF.pf moved successfully.
C:\Windows\Prefetch\CHROME.EXE-9812FE60.pf moved successfully.
C:\Windows\Prefetch\CHROME.EXE-CCF9F3F4.pf moved successfully.
C:\Windows\Prefetch\CHRONO SHUTDOWN.EXE-B630A6D0.pf moved successfully.
C:\Windows\Prefetch\CHRONO SHUTDOWN.EXE-F071F9C8.pf moved successfully.
C:\Windows\Prefetch\CMD.EXE-2EB3E6E2.pf moved successfully.
C:\Windows\Prefetch\CMD.EXE-CD245F9E.pf moved successfully.
C:\Windows\Prefetch\COMUPDATUS.EXE-403FA02A.pf moved successfully.
C:\Windows\Prefetch\CONHOST.EXE-F98A1078.pf moved successfully.
C:\Windows\Prefetch\CONSENT.EXE-2D674CE4.pf moved successfully.
C:\Windows\Prefetch\CORE.EXE-12055989.pf moved successfully.
C:\Windows\Prefetch\DEFRAG.EXE-22AD8A37.pf moved successfully.
C:\Windows\Prefetch\DELEGATE_EXECUTE.EXE-BA03ACC5.pf moved successfully.
C:\Windows\Prefetch\DLLHOST.EXE-29741569.pf moved successfully.
C:\Windows\Prefetch\DLLHOST.EXE-38926D07.pf moved successfully.
C:\Windows\Prefetch\DLLHOST.EXE-50AF0BCC.pf moved successfully.
C:\Windows\Prefetch\DLLHOST.EXE-6AA5D6C5.pf moved successfully.
C:\Windows\Prefetch\DLLHOST.EXE-C1C2EFBE.pf moved successfully.
C:\Windows\Prefetch\DLLHOST.EXE-C7028A70.pf moved successfully.
C:\Windows\Prefetch\DSMUSERTASK.EXE-D4A83970.pf moved successfully.
C:\Windows\Prefetch\EULA.EXE-0C63FE43.pf moved successfully.
C:\Windows\Prefetch\EXPLORER.EXE-03C49D11.pf moved successfully.
C:\Windows\Prefetch\FIRSTRUN.EXE-3834855C.pf moved successfully.
C:\Windows\Prefetch\FIRSTRUN.EXE-B7C5832F.pf moved successfully.
C:\Windows\Prefetch\FREESOFTTODAY.TMP-BD483FFD.pf moved successfully.
C:\Windows\Prefetch\FRESHPAINT.EXE-A6711B23.pf moved successfully.
C:\Windows\Prefetch\GAMECONSOLE-WT.EXE-955CC1AB.pf moved successfully.
C:\Windows\Prefetch\GAMELAUNCHER.EXE-C70D0F36.pf moved successfully.
C:\Windows\Prefetch\GAMESAPPINTEGRATIONSERVICE.EX-D44D8C89.pf moved successfully.
C:\Windows\Prefetch\GOOGLEUPDATE.EXE-62E5E10F.pf moved successfully.
C:\Windows\Prefetch\GOOGLEUPDATE.EXE-A080D2C5.pf moved successfully.
C:\Windows\Prefetch\HELPPANE.EXE-5A92E3D5.pf moved successfully.
C:\Windows\Prefetch\IEXPLORE.EXE-6C28DB75.pf moved successfully.
C:\Windows\Prefetch\IEXPLORE.EXE-6C28DB76.pf moved successfully.
C:\Windows\Prefetch\IEXPLORE.EXE-7A9337F2.pf moved successfully.
C:\Windows\Prefetch\IEXPLORE.EXE-F4FB5D2F.pf moved successfully.
C:\Windows\Prefetch\IGFXSRVC.EXE-F41E6E8E.pf moved successfully.
C:\Windows\Prefetch\INGENIFYW8.EXE-7273272C.pf moved successfully.
C:\Windows\Prefetch\INSTALL.EXE-E17E1FD9.pf moved successfully.
C:\Windows\Prefetch\INSTUP.EXE-39E5D0ED.pf moved successfully.
C:\Windows\Prefetch\INTEGRATEDOFFICE.EXE-DFB67DA0.pf moved successfully.
C:\Windows\Prefetch\INTELMEFWSERVICE.EXE-265333D9.pf moved successfully.
C:\Windows\Prefetch\JBPINKQNA.EXE-1B3EC3A0.pf moved successfully.
C:\Windows\Prefetch\LMS.EXE-409EDB07.pf moved successfully.
C:\Windows\Prefetch\LOGONUI.EXE-E35F76FB.pf moved successfully.
C:\Windows\Prefetch\LPKSETUP.EXE-EE6EE0C2.pf moved successfully.
C:\Windows\Prefetch\M6.EXE-2642B2C9.pf moved successfully.
C:\Windows\Prefetch\MAKECAB.EXE-E962779E.pf moved successfully.
C:\Windows\Prefetch\MBAM-SETUP-2.0.1.1004.TMP-42355913.pf moved successfully.
C:\Windows\Prefetch\MBAM-SETUP-2.0.1.1004.TMP-AF3CF636.pf moved successfully.
C:\Windows\Prefetch\MBAM.EXE-9FD52EFE.pf moved successfully.
C:\Windows\Prefetch\MCINSTRU.EXE-F710CFF1.pf moved successfully.
C:\Windows\Prefetch\MCOCROLLBACK.EXE-48449529.pf moved successfully.
C:\Windows\Prefetch\MCUICNT.EXE-D0E68351.pf moved successfully.
C:\Windows\Prefetch\MCUIHOST.EXE-AE5E0AD4.pf moved successfully.
C:\Windows\Prefetch\MDSCHED.EXE-0EEA91CA.pf moved successfully.
C:\Windows\Prefetch\MPCMDRUN.EXE-6520183E.pf moved successfully.
C:\Windows\Prefetch\MSASCUI.EXE-4ED47FD9.pf moved successfully.
C:\Windows\Prefetch\MSOOBE.EXE-AE41C2E0.pf moved successfully.
C:\Windows\Prefetch\NGENTASK.EXE-4DB88ADA.pf moved successfully.
C:\Windows\Prefetch\NGENTASK.EXE-CD4E002C.pf moved successfully.
C:\Windows\Prefetch\NOTEPAD.EXE-B28CC291.pf moved successfully.
C:\Windows\Prefetch\NOTEPAD.EXE-F0516D55.pf moved successfully.
C:\Windows\Prefetch\NVTRAY.EXE-981FA625.pf moved successfully.
C:\Windows\Prefetch\ONENOTEM.EXE-5FF122CF.pf moved successfully.
C:\Windows\Prefetch\Op-EXPLORER.EXE-03C49D11-000000F5.pf moved successfully.
C:\Windows\Prefetch\OPENWITH.EXE-BA0DC300.pf moved successfully.
C:\Windows\Prefetch\OPTIMIZERPRO.EXE-FA03D2EB.pf moved successfully.
C:\Windows\Prefetch\OTL (1).EXE-7BDEF645.pf moved successfully.
C:\Windows\Prefetch\OTL (2).EXE-E1516782.pf moved successfully.
C:\Windows\Prefetch\OTL.EXE-57C3D5C3.pf moved successfully.
C:\Windows\Prefetch\OTM.EXE-6B199048.pf moved successfully.
C:\Windows\Prefetch\PASSWORDONWAKESETTINGFLYOUT.E-52B2338F.pf moved successfully.
C:\Windows\Prefetch\PF7-SETUP-FR [1].EXE-595BA6FD.pf moved successfully.
C:\Windows\Prefetch\PF7-SETUP-FR.EXE-42327588.pf moved successfully.
C:\Windows\Prefetch\PHOTOFILTRE7.EXE-59E704E9.pf moved successfully.
C:\Windows\Prefetch\PICKERHOST.EXE-03F09186.pf moved successfully.
C:\Windows\Prefetch\PLAYER.EXE-E499B0D9.pf moved successfully.
C:\Windows\Prefetch\PLUZZ.EXE-7F309EE3.pf moved successfully.
C:\Windows\Prefetch\POWERCFG.EXE-C4097EFB.pf moved successfully.
C:\Windows\Prefetch\PREDM.TMP-800F046F.pf moved successfully.
C:\Windows\Prefetch\RSTRUI.EXE-F76EBF17.pf moved successfully.
C:\Windows\Prefetch\RUNDLL32.EXE-06A5C95F.pf moved successfully.
C:\Windows\Prefetch\RUNDLL32.EXE-210D3DBE.pf moved successfully.
C:\Windows\Prefetch\RUNDLL32.EXE-24EFAC77.pf moved successfully.
C:\Windows\Prefetch\RUNDLL32.EXE-8423D9C3.pf moved successfully.
C:\Windows\Prefetch\RUNDLL32.EXE-A613D79B.pf moved successfully.
C:\Windows\Prefetch\RUNDLL32.EXE-AC024951.pf moved successfully.
C:\Windows\Prefetch\RUNDLL32.EXE-F6D05605.pf moved successfully.
C:\Windows\Prefetch\SC.EXE-443D0E78.pf moved successfully.
C:\Windows\Prefetch\SC.EXE-CCD1735C.pf moved successfully.
C:\Windows\Prefetch\SCHTASKS.EXE-BA1E321E.pf moved successfully.
C:\Windows\Prefetch\SDFILES.EXE-76405DF3.pf moved successfully.
C:\Windows\Prefetch\SDIMMUNIZE.EXE-1AE7723A.pf moved successfully.
C:\Windows\Prefetch\SDROOTALYZER.EXE-56F6D1BB.pf moved successfully.
C:\Windows\Prefetch\SDSCAN.EXE-0F32CACD.pf moved successfully.
C:\Windows\Prefetch\SDWELCOME.EXE-FA3DE6B8.pf moved successfully.
C:\Windows\Prefetch\SEAF.EXE-D193B7F1.pf moved successfully.
C:\Windows\Prefetch\SEAF.EXE-E8BF23A3.pf moved successfully.
C:\Windows\Prefetch\SEARCHFILTERHOST.EXE-10E4267C.pf moved successfully.
C:\Windows\Prefetch\SEARCHPROTOCOLHOST.EXE-C6CFE2A8.pf moved successfully.
C:\Windows\Prefetch\SETTINGSYNCHOST.EXE-DD400067.pf moved successfully.
C:\Windows\Prefetch\SETUP.EXE-A754942E.pf moved successfully.
C:\Windows\Prefetch\SIMS3LAUNCHERW.EXE-59E9ABAF.pf moved successfully.
C:\Windows\Prefetch\SIMS3SETUP.EXE-DDD5731F.pf moved successfully.
C:\Windows\Prefetch\SKYDRIVE.EXE-628FA0B3.pf moved successfully.
C:\Windows\Prefetch\SOFFICE.BIN-4DEC791F.pf moved successfully.
C:\Windows\Prefetch\SPPSVC.EXE-7B160CA5.pf moved successfully.
C:\Windows\Prefetch\STARTMENU-SETUP.TMP-1D4B4CF0.pf moved successfully.
C:\Windows\Prefetch\STARTMENU-SETUP.TMP-B947FB9F.pf moved successfully.
C:\Windows\Prefetch\STARTMENU8.EXE-89E2B7E0.pf moved successfully.
C:\Windows\Prefetch\STARTMENUSETTING.EXE-83716E66.pf moved successfully.
C:\Windows\Prefetch\STARTMENU_INDEX.EXE-F87EDE0B.pf moved successfully.
C:\Windows\Prefetch\SUPERPHOTO FREE.EXE-9CE663C9.pf moved successfully.
C:\Windows\Prefetch\SVCHOST.EXE-5511E724.pf moved successfully.
C:\Windows\Prefetch\SVCHOST.EXE-574A519D.pf moved successfully.
C:\Windows\Prefetch\SYSTEMSETTINGS.EXE-D8CC3B5E.pf moved successfully.
C:\Windows\Prefetch\TASKENG.EXE-23205583.pf moved successfully.
C:\Windows\Prefetch\TASKHOST.EXE-29D61DAB.pf moved successfully.
C:\Windows\Prefetch\TASKHOST.EXE-985C34E6.pf moved successfully.
C:\Windows\Prefetch\TASKHOST.EXE-D687BE54.pf moved successfully.
C:\Windows\Prefetch\TASKHOSTEX.EXE-7356AAC0.pf moved successfully.
C:\Windows\Prefetch\TASKMGR.EXE-39AABA37.pf moved successfully.
C:\Windows\Prefetch\TELELOISIRS.EXE-9F509EA7.pf moved successfully.
C:\Windows\Prefetch\THE SIMS 3_CODE.EXE-641B7AC5.pf moved successfully.
C:\Windows\Prefetch\THUMBNAILEXTRACTIONHOST.EXE-C3FB8861.pf moved successfully.
C:\Windows\Prefetch\TIWORKER.EXE-375F3D59.pf moved successfully.
C:\Windows\Prefetch\TRUSTEDINSTALLER.EXE-B018CCBF.pf moved successfully.
C:\Windows\Prefetch\TS3W.EXE-9A9C9524.pf moved successfully.
C:\Windows\Prefetch\TS3_1.67.2.0240XX_UPDATE.EXE-7C633D17.pf moved successfully.
C:\Windows\Prefetch\UNINS000.EXE-E5C26AAC.pf moved successfully.
C:\Windows\Prefetch\UNINSTALLPROMOTE.EXE-8B286111.pf moved successfully.
C:\Windows\Prefetch\UNS.EXE-9B1279FB.pf moved successfully.
C:\Windows\Prefetch\UPDATER.EXE-E033BA3D.pf moved successfully.
C:\Windows\Prefetch\UPFST_FR_175.EXE-ECFF48D8.pf moved successfully.
C:\Windows\Prefetch\VCREDIST_X64.EXE-CC7938F4.pf moved successfully.
C:\Windows\Prefetch\VCREDIST_X86.EXE-A0E3EE84.pf moved successfully.
C:\Windows\Prefetch\VOYAGES-SNCF.EXE-FF00F9AB.pf moved successfully.
C:\Windows\Prefetch\VSSVC.EXE-206E55B3.pf moved successfully.
C:\Windows\Prefetch\WEBGET.PURBROWSE64.EXE-D19CBDB5.pf moved successfully.
C:\Windows\Prefetch\WEBGET_SETUP.EXE-AE62B9CF.pf moved successfully.
C:\Windows\Prefetch\WERFAULT.EXE-94CE7668.pf moved successfully.
C:\Windows\Prefetch\WINDOWSINSTALLER-KB893803-V2--63F6A489.pf moved successfully.
C:\Windows\Prefetch\WINWORD.EXE-2437DA78.pf moved successfully.
C:\Windows\Prefetch\WLSTARTUP.EXE-9F0A892A.pf moved successfully.
C:\Windows\Prefetch\WLXPHOTOGALLERY.EXE-55FF63A1.pf moved successfully.
C:\Windows\Prefetch\WMIADAP.EXE-7D63BB4C.pf moved successfully.
C:\Windows\Prefetch\WMIPRVSE.EXE-BB49B536.pf moved successfully.
C:\Windows\Prefetch\WUAUCLT.EXE-4A7CF88B.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-0AD6DE51.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-18F1C146.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-38161C81.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-579A0767.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-5F7F692E.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-621BB4DF.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-713A6FEE.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-7761B151.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-9178D9A9.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-B4587EAF.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-D35BF5AF.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-E60EDDA2.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-E875A140.pf moved successfully.
C:\Windows\Prefetch\WWAHOST.EXE-ED688F6C.pf moved successfully.
C:\Windows\Prefetch\ZHPDIAG2.TMP-29D98AAC.pf moved successfully.
C:\Windows\Prefetch\ZHPDIAG2.TMP-3F53FE9A.pf moved successfully.
C:\Windows\Prefetch\_IU14D2N.TMP-23833C64.pf moved successfully.
========== REGISTRY ==========
Registry value HKEY_USERS\S-1-5-21-1350829253-595015055-2606276138-1002\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs\\26 deleted successfully.
Registry value HKEY_USERS\S-1-5-21-1350829253-595015055-2606276138-1002\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs\Folder\\5 deleted successfully.
OTM by OldTimer - Version 3.1.21.0 log created on 05112014_153908



- 1
- 2
Suivant
