
Infection Cidox.B
Résolu
Bonjour,
Je viens d'être infecté par le virus Cidox.B. Il semble avoir été supprimé grâce à TDSSkiller. Seulement, j'ai refait un scan Avira après et il me trouve 5 nouvelles menaces. Aussi je sollicite votre aide pour réaliser un diagnostique de mon PC afin d'être sûr que plus aucun logiciel malveillant ou virus n'est présent.
Merci d'avance.
22 réponses
Résumé de la discussion
Une infection par le virus Cidox.B sur Windows 7 et Firefox 37.0 est signalée, TDSSkiller l'ayant apparemment supprimée et Avira détectant cinq menaces supplémentaires nécessitant un diagnostic approfondi. Plusieurs intervenants proposent des mesures et des liens, notamment des vérifications avec RegSvr32, la gestion du démarrage via MsConfig, et des rapports Avira ou FRST pour établir l'étendue de l'infection. Le dernier extrait montre un FRST Fixlog détaillant la suppression de services Bluetooth et un nettoyage important, avec la suppression de clés, l'effacement de 25,2 Go de données temporaires et un redémarrage requis.
-
Contributeur sécuritéSalut,
Est ce que tu peux poster les rapports de TDSSKiller et Avira ?
-
-
Contributeur sécuritéRe,
1/
- Télécharge SFTGC.exe : http://www.archive-host.com
- Enregistre le fichier sur le bureau.
- Ouvre SFTGC.exe et patiente durant l'initialisation du logiciel.
- Pour lancer le nettoyage, il suffit de cliquer sur Go.
- À la fin du nettoyage, un rapport (présent sur le bureau) va s'ouvrir. Pour le poster, héberge-le sur : malekal.com ou ci-joint.com
------------------
en cas de problème de téléchargement, désactivez temporairement ton antivirus ou utilisez le navigateur Internet explorer
2/
Redémarre ton PC puis relance Avira et poste le nouveau rapport stp
@+
-
Je ne peux pas télécharger SFTGC.exe car il semble contenir un logiciel malveillant ou virus.
-
Le fichier est-il sûr ? Je peux désactiver mon antivirus le temps du téléchargement ?
-
Ok, j'y vais.
-
J'ai stoppé l'antivirus et le pare-feu, mais je n'arrive toujours pas à le télécharger.
Je fais quoi ? -
Super, ça marche.
-
Voici le lien pour le rapport FSTGC. Pour Avira, je pense que ça va être très long.
https://pjjoint.malekal.com/files.php?id=20150423_x12h14118h8 -
Au démarrage, le PC me met un message d'erreur :

RegSvr32
Pour inscrire un module, vous devez indiquer un nom binaire.
Utilisation: regsvr32 /s/n/i
Nom_de_DLL
/u - Désinscrit le serveur
/s - Mode silencieux (n'affiche aucun message)
/i - Appelle DllInstall et transmet une [commande] facultative. Utilisé avec
/u, appelle dll uninstall
/n - Ne pas appeler DllRegisterServer. Utiliser cette option avec /i -
Contributeur sécuritéBonsoir,
1/Au démarrage, le PC me met un message d'erreur :
RegSvr32
Pour inscrire un module, vous devez indiquer un nom binaire.
----------
Pour résoudre ce problème :
Tu vas désactiver le lancement automatique de certains programmes en utilisant MsConfig :
Clique sur Démarrer/exécuter puis tape Msconfig, clique sur l'onglet démarrage et enfin tu décoches les processus non vitaux (tu ne touches pas celui de ton antivirus et pare-feu)
Aide : comment desactiver-l-execution-de-certains-programmes-au-demarrage
2/
Il manque le rapport Avira
Bonne soirée
-
Voilà enfin le rapport du scan Avira (il vient seulement de se terminer) :
https://pjjoint.malekal.com/files.php?id=20150423_k13m5x11o6z7 -
Comment je sais quels sont les processus non vitaux ?
-
Contributeur sécurité1/
Comment je sais quels sont les processus non vitaux ?
Pour t'aider tu peux me faire une capture d'écran des processus qui se lancent au démarrage
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Additio<n.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse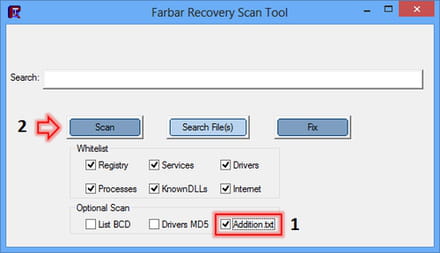
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
-
Voici les rapports :
https://pjjoint.malekal.com/files.php?id=20150423_d6i14r11t10r10
https://pjjoint.malekal.com/files.php?id=20150423_v11z8o8l5x14
Par contre, je suis désolé mais je ne sais pas comment faire une capture d'écran des processus au démarrage. -
J'ai réussi à faire les captures. Elles sont au format PNG, mais quand j'essaie de les insérer dans le message, c'est une série de caractère qui s'affiche, pas l'image.
-
J'essaie quand même.


-
Contributeur sécuritéBonjour,
1/
A partir de MsConfig, tu peux désactiver :
Blue tooth, Steam client, Daemon..., RGSC, Software..., ATKO SD2,
ATK Media et ATK hotkey
2/
Tu as Malwarebytes et Avira, c'est préférable de désactiver windows defender!
3/
Voici la correction à effectuer avec FRST.
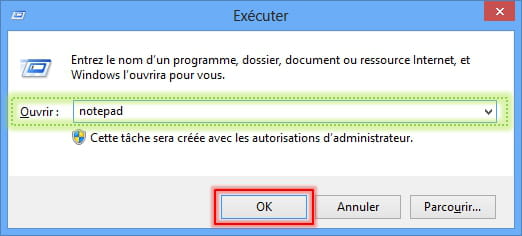
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)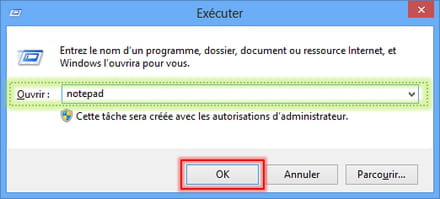
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
ShellIconOverlayIdentifiers: [0WinSecurityProvider] -> {F76FA5C2-3B6A-451E-8CA5-34C8D0AE0637} => No File
S3 BTATH_A2DP; system32\drivers\btath_a2dp.sys [X]
S3 btath_avdt; system32\drivers\btath_avdt.sys [X]
S3 BTATH_BUS; system32\DRIVERS\btath_bus.sys [X]
S3 BTATH_HCRP; system32\DRIVERS\btath_hcrp.sys [X]
S3 BTATH_LWFLT; system32\DRIVERS\btath_lwflt.sys [X]
S3 BTATH_RCP; system32\DRIVERS\btath_rcp.sys [X]
S3 BtFilter; system32\DRIVERS\btfilter.sys [X]
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"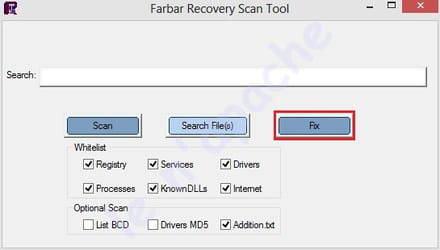
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
Bonne journée
-
Merci beaucoup. Je vais essayer tout ça.
-
Voilà, tout est fait. Voici le fichier obtenu :
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 22-04-2015 01
Ran by Asus at 2015-04-24 22:48:47 Run:1
Running from C:\Users\Asus\Desktop
Loaded Profiles: Asus & UpdatusUser & (Available profiles: Asus & UpdatusUser)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CreateRestorePoint:
ShellIconOverlayIdentifiers: [0WinSecurityProvider] -> {F76FA5C2-3B6A-451E-8CA5-34C8D0AE0637} => No File
S3 BTATH_A2DP; system32\drivers\btath_a2dp.sys [X]
S3 btath_avdt; system32\drivers\btath_avdt.sys [X]
S3 BTATH_BUS; system32\DRIVERS\btath_bus.sys [X]
S3 BTATH_HCRP; system32\DRIVERS\btath_hcrp.sys [X]
S3 BTATH_LWFLT; system32\DRIVERS\btath_lwflt.sys [X]
S3 BTATH_RCP; system32\DRIVERS\btath_rcp.sys [X]
S3 BtFilter; system32\DRIVERS\btfilter.sys [X]
EmptyTemp:
end
Processes closed successfully.
Restore point was successfully created.
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\0WinSecurityProvider" => Key deleted successfully.
HKCR\CLSID\{F76FA5C2-3B6A-451E-8CA5-34C8D0AE0637} => Key not found.
BTATH_A2DP => Service deleted successfully.
btath_avdt => Service deleted successfully.
BTATH_BUS => Service deleted successfully.
BTATH_HCRP => Service deleted successfully.
BTATH_LWFLT => Service deleted successfully.
BTATH_RCP => Service deleted successfully.
BtFilter => Service deleted successfully.
EmptyTemp: => Removed 25.2 GB temporary data.
The system needed a reboot.End of Fixlog 22:51:07




- 1
- 2
Suivant

