
Virus clé usb
Résolu
Bonjour,
Ma clé USB avec des données importantes (tous mes cours, je suis enseignant) est vide, alors que les 14 Go de fichiers apparaissent dans le poste de travail.
J'ai fait un scan avec UsbFix, dont voici le rapport (il est dit de le poster sur ce forum ... je vous remercie par avance pour votre aide !) :
[b]############################## | UsbFix V 7.180 | [Recherche][/b]
Utilisateur: Max (Administrateur) # MAX
Mis à jour le 28/08/2014 par El Desaparecido - SosVirus
Lancé à 11:02:54 | 31/08/2014
Site Web : [url=http://www.usbfix.net/]http://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]http://www.usbfix.net/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]http://www.sosvirus.net/forum-virus-securite.html[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Contact : [url=http://www.usbfix.net/contact/]http://www.usbfix.net/contact/[/url]
[b]################## | System information |[/b]
MB: ASUSTeK Computer Inc. (M50Vn)
CPU: Intel(R) Core(TM)2 Duo CPU P7350 @ 2.00GHz
GC: NVIDIA GeForce 9650M GT
RAM -> [Total : 4095 Mo | Free : 2007 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Ultimate (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 9.00.8112.16421
WB: Mozilla Firefox : 31.0
[b]################## | Security Information |[/b]
AV: Microsoft Security Essentials [Actif |A jour]
AS: Windows Defender [[b](!) Désactivé[/b] |A jour]
AS: Microsoft Security Essentials [Actif |A jour]
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 149 Go (5 Go libre(s) - 3%) [] # NTFS
D:\ -> Disque fixe # 139 Go (5 Go libre(s) - 3%) [DATA] # NTFS
G:\ -> Disque amovible # 14 Go (1 Go libre(s) - 10%) [KINGSTON] # FAT32
[b]################## | Autorun |[/b]
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [TaskMan]
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe,
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [NB Probe] C:\Program Files (x86)\ASUS\NB Probe\NBProbe.exe
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [ISUSPM Startup] C:\PROGRA~2\COMMON~1\INSTAL~1\UPDATE~1\ISUSPM.exe -startup
04 - HKLM\..\Run : [ISUSScheduler] "C:\Program Files (x86)\Common Files\InstallShield\UpdateService\issch.exe" -start
04 - HKLM\..\Run : [DivXMediaServer] C:\Program Files (x86)\DivX\DivX Media Server\DivXMediaServer.exe
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\..\Run : [HP Software Update] C:\Program Files (x86)\Hp\HP Software Update\HPWuSchd2.exe
04 - [x64] HKLM\..\Run : [IAAnotif] C:\Program Files (x86)\Intel\Intel Matrix Storage Manager\iaanotif.exe
04 - [x64] HKLM\..\Run : [MSC] "c:\Program Files\Microsoft Security Client\msseces.exe" -hide -runkey
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-1711279230-1501959605-994451770-1000\..\Run : [NB Probe] C:\Program Files (x86)\ASUS\NB Probe\NBProbe.exe
04 - HKU\S-1-5-21-1711279230-1501959605-994451770-1005\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-21-1711279230-1501959605-994451770-1005\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
[b]################## | Recherche générique |[/b]
[b]################## | Registre |[/b]
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.en.usbfix.net/2014/03/remove-shortcut-virus-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
[b]################## | Hijack |[/b]
Hijacked! [SHD] G:\AP
Hijacked! [SHD] G:\Warm-ups
Hijacked! [SHD] G:\Big Challenge
Hijacked! [SH] G:\Niveaux du cadre en A3.odt
Hijacked! [SH] G:\Niveaux du cadre.odt
Hijacked! [SH] G:\Participation orale auto-évaluation NEW.odt
Hijacked! [SHD] G:\SANTIAGO
Hijacked! [SHD] G:\CA
Hijacked! [SHD] G:\1er cours
Hijacked! [SHD] G:\3ème
Hijacked! [SHD] G:\3ème EURO
Hijacked! [SHD] G:\4ème
Hijacked! [SHD] G:\4ème EURO
Hijacked! [SHD] G:\5ème
Hijacked! [SHD] G:\6ème
Hijacked! [SHD] G:\6ème bilangue
Hijacked! [SHD] G:\6ème en 18 VERDANA
Hijacked! [SH] G:\Banish boring words.pdf
Hijacked! [SHD] G:\Activities
Hijacked! [SHD] G:\Chinese portrait
Hijacked! [SHD] G:\Classroom
Hijacked! [SHD] G:\Classroom English
Hijacked! [SHD] G:\CM2 - 6ème
Hijacked! [SHD] G:\Collège
Hijacked! [SHD] G:\Projet Scottish Penfriends
Hijacked! [SHD] G:\Describe a picture
Hijacked! [SHD] G:\Xmas
Hijacked! [SH] G:\parrot.gif
Hijacked! [SHD] G:\Drum scores
Hijacked! [SHD] G:\English Club
Hijacked! [SHD] G:\Exposés Wales
Hijacked! [SHD] G:\Grilles d'évaluation
Hijacked! [SHD] G:\HIDA
Hijacked! [SHD] G:\Inspection n°1 - 25 novembre 2010
Hijacked! [SH] G:\chewing gum song.odt
Hijacked! [SHD] G:\Lishan
Hijacked! [SHD] G:\Lyrics
Hijacked! [SHD] G:\HELP KIT
Hijacked! [SHD] G:\Tombola
Hijacked! [SHD] G:\Projet Cinéma
Hijacked! [SHD] G:\Games
Hijacked! [SHD] G:\Quiz
Hijacked! [SHD] G:\Save current work
Hijacked! [SHD] G:\Scans Environment
Hijacked! [SHD] G:\vidéo college dolto
Hijacked! [SHD] G:\Stuff
Hijacked! [SHD] G:\Superheroes
Hijacked! [SHD] G:\Théâtre
Hijacked! [SHD] G:\Topsy Krett
Hijacked! [SHD] G:\TRIP
Hijacked! [SHD] G:\Tutorat
Hijacked! [SHD] G:\WEATHER FORECAST
Hijacked! [SHD] G:\Word search
Hijacked! [SH] G:\musique avec effets 3 eme jet.aif
Hijacked! [SH] G:\sequence_australia.pdf
Hijacked! [SHD] G:\KEEP CALM
Hijacked! [SH] G:\PRL les_mots_interrogatifs_super_heroes.pdf
Hijacked! [SH] G:\Participation orale euro.odt
Hijacked! [SH] G:\._musique avec effets 3 eme jet.aif
Hijacked! [SHD] G:\HOUSE
Hijacked! [SHD] G:\King Arthur
Hijacked! [SH] G:\Annexes 7 et 8 - affectation en section européenne.pdf
Hijacked! [SH] G:\Opposite adjectives.odt
Hijacked! [SH] G:\asking-questions-1-esl2.doc
Hijacked! [SH] G:\asking-questions-2-esl3.doc
Hijacked! [SH] G:\blog.odt
Hijacked! [SH] G:\Cheminement vierge.odt
Hijacked! [SHD] G:\Idioms
Hijacked! [SH] G:\School systems_fr_us.pdf
Hijacked! [SH] G:\deceptive-words.pdf
Hijacked! [SH] G:\US-GB English.jpg
Hijacked! [SHD] G:\Divers
Hijacked! [SHD] G:\Document analysis
Hijacked! [SHD] G:\Punctuation
Hijacked! [SH] G:\dossier-RUMBA-Karine-LEPAULMIER-BD.pdf
Hijacked! [SHD] G:\Vocabulary
Hijacked! [SH] G:\Eval - Start from scratch!.odt
Hijacked! [SH] G:\Fairy Tale.w3x
Hijacked! [SH] G:\Fat is flat.gif
Hijacked! [SH] G:\grilles profil description.odt
Hijacked! [SHD] G:\Highway to school
Hijacked! [SH] G:\Le socle commun de connaissances et de compétences.odt
Hijacked! [SH] G:\liste_vb irreg.pdf
Hijacked! [SHD] G:\Bande son film
Hijacked! [SH] G:\Retrouver l'Esprit fluide.odt
Hijacked! [SH] G:\Rockwell's painting guide.pdf
Hijacked! [SH] G:\Participation orale auto-évaluation.odt
Hijacked! [SH] G:\Planification d'une séquence.odt
Hijacked! [SH] G:\Emily's email.odt
Hijacked! [SH] G:\rappel compétences communicatives langagières.odt
Hijacked! [SH] G:\role-play-going-to-a-fast-food-restaurant-esl15.doc
Hijacked! [SH] G:\Saynete.odt
Hijacked! [SH] G:\SEQ-HISTOIRE HORREUR.odt
Hijacked! [SH] G:\Tableau de séquence.odt
Hijacked! [SH] G:\Tâche Finale.doc
Hijacked! [SH] G:\WW2 films.odt
Hijacked! [SHD] G:\Maison
Hijacked! [SH] G:\numérisation0004.jpg
Hijacked! [SH] G:\numérisation0005.jpg
Hijacked! [SHD] G:\PROJET JOURNAL
Hijacked! [SH] G:\creation_et_activites_artistiques_arts_visuels.pdf
Hijacked! [SH] G:\samsung tablette remboursement.pdf
Hijacked! [SH] G:\._chansons jeudi4.odt
Hijacked! [SHD] G:\Projet British Council
Hijacked! [SH] G:\._chansons jeudi4fini.odt
Hijacked! [SHD] G:\Anglais - Evaluation CM2 - Mai 2010
Hijacked! [SH] G:\Progression 6è - 3è.odt
Hijacked! [SH] G:\Chronologie des phases dapprentissage.pdf
Hijacked! [SHD] G:\Littérature au collège
Hijacked! [SH] G:\What are we gonna do this afternoon.odt
Hijacked! [SH] G:\sosh 5 euros réduc.pdf
Hijacked! [SH] G:\32 - juin 2012 - Say goodbye.mp3
Hijacked! [SHD] G:\Installation Client Pronote
Hijacked! [SHD] G:\AVS Video Editor 6.2.1.222
Hijacked! [SH] G:\Sujet0-2013_T_LV2_Anglais_232875.pdf
Hijacked! [SH] G:\Sujet0-2013_T_anglais_comprehension-orale_233351.pdf
[b]################## | E.O.F | [url=http://www.sosvirus.net/]http://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]http://www.usbfix.net/[/url] |[/b]
13 réponses
-
Bonjour
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Nettoyage.
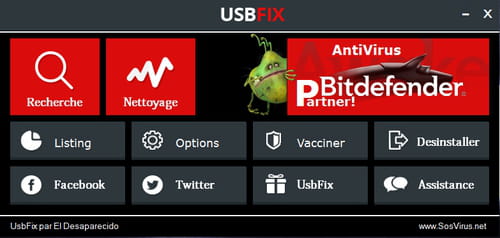
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Clean ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
############################## | UsbFix V 7.181 | [Nettoyage]
Utilisateur: Max (Administrateur) # MAX
Mis à jour le 31/08/2014 par El Desaparecido - SosVirus
Lancé à 11:27:13 | 31/08/2014
Site Web : http://www.usbfix.net/
Changelog : http://www.usbfix.net/maj/
Assistance : http://www.sosvirus.net/forum-virus-securite.html
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : http://www.usbfix.net/contact/
################## | System information |
MB: ASUSTeK Computer Inc. (M50Vn)
CPU: Intel(R) Core(TM)2 Duo CPU P7350 @ 2.00GHz
GC: NVIDIA GeForce 9650M GT
RAM -> [Total : 4095 Mo | Free : 2007 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Ultimate (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 9.00.8112.16421
WB: Mozilla Firefox : 31.0
################## | Security Information |
AV: Microsoft Security Essentials [Actif |A jour]
AS: Windows Defender [(!) Désactivé |A jour]
AS: Microsoft Security Essentials [Actif |A jour]
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 149 Go (5 Go libre(s) - 3%) [] # NTFS
D:\ -> Disque fixe # 139 Go (5 Go libre(s) - 3%) [DATA] # NTFS
G:\ -> Disque amovible # 14 Go (1 Go libre(s) - 10%) [KINGSTON] # FAT32
################## | Recherche générique |
(!) Fichiers temporaires supprimés. (1773.21697044373 MB)
################## | Registre |
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [TaskMan]
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe,
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [NB Probe] C:\Program Files (x86)\ASUS\NB Probe\NBProbe.exe
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [ISUSPM Startup] C:\PROGRA~2\COMMON~1\INSTAL~1\UPDATE~1\ISUSPM.exe -startup
04 - HKLM\..\Run : [ISUSScheduler] "C:\Program Files (x86)\Common Files\InstallShield\UpdateService\issch.exe" -start
04 - HKLM\..\Run : [DivXMediaServer] C:\Program Files (x86)\DivX\DivX Media Server\DivXMediaServer.exe
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\..\Run : [HP Software Update] C:\Program Files (x86)\Hp\HP Software Update\HPWuSchd2.exe
04 - [x64] HKLM\..\Run : [IAAnotif] C:\Program Files (x86)\Intel\Intel Matrix Storage Manager\iaanotif.exe
04 - [x64] HKLM\..\Run : [MSC] "c:\Program Files\Microsoft Security Client\msseces.exe" -hide -runkey
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-1711279230-1501959605-994451770-1000\..\Run : [NB Probe] C:\Program Files (x86)\ASUS\NB Probe\NBProbe.exe
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
Restauré! [D] G:\AP
Restauré! [D] G:\Warm-ups
Restauré! [D] G:\Big Challenge
Restauré! [N] G:\Niveaux du cadre en A3.odt
Restauré! [N] G:\Niveaux du cadre.odt
Restauré! [N] G:\Participation orale auto-évaluation NEW.odt
Restauré! [D] G:\SANTIAGO
Restauré! [D] G:\CA
Restauré! [D] G:\1er cours
Restauré! [D] G:\3ème
Restauré! [D] G:\3ème EURO
Restauré! [D] G:\4ème
Restauré! [D] G:\4ème EURO
Restauré! [D] G:\5ème
Restauré! [D] G:\6ème
Restauré! [D] G:\6ème bilangue
Restauré! [D] G:\6ème en 18 VERDANA
Restauré! [N] G:\Banish boring words.pdf
Restauré! [D] G:\Activities
Restauré! [D] G:\Chinese portrait
Restauré! [D] G:\Classroom
Restauré! [D] G:\Classroom English
Restauré! [D] G:\CM2 - 6ème
Restauré! [D] G:\Collège
Restauré! [D] G:\Projet Scottish Penfriends
Restauré! [D] G:\Describe a picture
Restauré! [D] G:\Xmas
Restauré! [N] G:\parrot.gif
Restauré! [D] G:\Drum scores
Restauré! [D] G:\English Club
Restauré! [D] G:\Exposés Wales
Restauré! [D] G:\Grilles d'évaluation
Restauré! [D] G:\HIDA
Restauré! [D] G:\Inspection n°1 - 25 novembre 2010
Restauré! [N] G:\chewing gum song.odt
Restauré! [D] G:\Lishan
Restauré! [D] G:\Lyrics
Restauré! [D] G:\HELP KIT
Restauré! [D] G:\Tombola
Restauré! [D] G:\Projet Cinéma
Restauré! [D] G:\Games
Restauré! [D] G:\Quiz
Restauré! [D] G:\Save current work
Restauré! [D] G:\Scans Environment
Restauré! [D] G:\vidéo college dolto
Restauré! [D] G:\Stuff
Restauré! [D] G:\Superheroes
Restauré! [D] G:\Théâtre
Restauré! [D] G:\Topsy Krett
Restauré! [D] G:\TRIP
Restauré! [D] G:\Tutorat
Restauré! [D] G:\WEATHER FORECAST
Restauré! [D] G:\Word search
Restauré! [N] G:\musique avec effets 3 eme jet.aif
Restauré! [N] G:\sequence_australia.pdf
Restauré! [D] G:\KEEP CALM
Restauré! [N] G:\PRL les_mots_interrogatifs_super_heroes.pdf
Restauré! [N] G:\Participation orale euro.odt
Restauré! [N] G:\._musique avec effets 3 eme jet.aif
Restauré! [D] G:\HOUSE
Restauré! [D] G:\King Arthur
Restauré! [N] G:\Annexes 7 et 8 - affectation en section européenne.pdf
Restauré! [N] G:\Opposite adjectives.odt
Restauré! [N] G:\asking-questions-1-esl2.doc
Restauré! [N] G:\asking-questions-2-esl3.doc
Restauré! [N] G:\blog.odt
Restauré! [N] G:\Cheminement vierge.odt
Restauré! [D] G:\Idioms
Restauré! [N] G:\School systems_fr_us.pdf
Restauré! [N] G:\deceptive-words.pdf
Restauré! [N] G:\US-GB English.jpg
Restauré! [D] G:\Divers
Restauré! [D] G:\Document analysis
Restauré! [D] G:\Punctuation
Restauré! [N] G:\dossier-RUMBA-Karine-LEPAULMIER-BD.pdf
Restauré! [D] G:\Vocabulary
Restauré! [N] G:\Eval - Start from scratch!.odt
Restauré! [N] G:\Fairy Tale.w3x
Restauré! [N] G:\Fat is flat.gif
Restauré! [N] G:\grilles profil description.odt
Restauré! [D] G:\Highway to school
Restauré! [N] G:\Le socle commun de connaissances et de compétences.odt
Restauré! [N] G:\liste_vb irreg.pdf
Restauré! [D] G:\Bande son film
Restauré! [N] G:\Retrouver l'Esprit fluide.odt
Restauré! [N] G:\Rockwell's painting guide.pdf
Restauré! [N] G:\Participation orale auto-évaluation.odt
Restauré! [N] G:\Planification d'une séquence.odt
Restauré! [N] G:\Emily's email.odt
Restauré! [N] G:\rappel compétences communicatives langagières.odt
Restauré! [N] G:\role-play-going-to-a-fast-food-restaurant-esl15.doc
Restauré! [N] G:\Saynete.odt
Restauré! [N] G:\SEQ-HISTOIRE HORREUR.odt
Restauré! [N] G:\Tableau de séquence.odt
Restauré! [N] G:\Tâche Finale.doc
Restauré! [N] G:\WW2 films.odt
Restauré! [D] G:\Maison
Restauré! [N] G:\numérisation0004.jpg
Restauré! [N] G:\numérisation0005.jpg
Restauré! [D] G:\PROJET JOURNAL
Restauré! [N] G:\creation_et_activites_artistiques_arts_visuels.pdf
Restauré! [N] G:\samsung tablette remboursement.pdf
Restauré! [N] G:\._chansons jeudi4.odt
Restauré! [D] G:\Projet British Council
Restauré! [N] G:\._chansons jeudi4fini.odt
Restauré! [D] G:\Anglais - Evaluation CM2 - Mai 2010
Restauré! [N] G:\Progression 6è - 3è.odt
Restauré! [N] G:\Chronologie des phases dapprentissage.pdf
Restauré! [D] G:\Littérature au collège
Restauré! [N] G:\What are we gonna do this afternoon.odt
Restauré! [N] G:\sosh 5 euros réduc.pdf
Restauré! [N] G:\32 - juin 2012 - Say goodbye.mp3
Restauré! [D] G:\Installation Client Pronote
Restauré! [D] G:\AVS Video Editor 6.2.1.222
Restauré! [N] G:\Sujet0-2013_T_LV2_Anglais_232875.pdf
Restauré! [N] G:\Sujet0-2013_T_anglais_comprehension-orale_233351.pdf
################## | C:\ %SystemDrive% - Disque Fixe (NTFS) |
[31/08/2014 - 08:23:01 | ASH | 3145044 Ko] - C:\hiberfil.sys
[31/08/2014 - 08:23:05 | ASH | 4193396 Ko] - C:\pagefile.sys
[20/07/2011 - 23:21:41 | | 0 Ko] - C:\win7.ld
[01/10/2013 - 20:50:15 | SHD] - C:\$Recycle.Bin
[20/07/2011 - 23:17:07 | RASH | 8 Ko] - C:\BOOTSECT.BAK
[14/07/2009 - 07:08:56 | SHD] - C:\Documents and Settings
[21/11/2010 - 05:23:51 | RASH | 375 Ko] - C:\bootmgr
[20/07/2011 - 22:29:47 | D] - C:\Archivos de programa
[20/07/2011 - 22:29:47 | SHD] - C:\Recovery
[20/07/2011 - 23:17:06 | SHD] - C:\Boot
[20/07/2011 - 23:21:41 | | 378 Ko] - C:\CWJAR
[02/08/2011 - 00:15:42 | D] - C:\Intel
[18/03/2012 - 15:01:06 | D] - C:\NVIDIA
[18/03/2012 - 15:01:42 | RD] - C:\Users
[18/03/2012 - 17:39:45 | D] - C:\BIOS
[21/02/2014 - 00:33:05 | HD] - C:\ProgramData
[23/04/2014 - 22:34:59 | RD] - C:\Program Files
[29/06/2014 - 23:51:51 | D] - C:\Windows
[23/08/2014 - 18:14:48 | RD] - C:\Program Files (x86)
[29/08/2014 - 19:56:37 | SHD] - C:\System Volume Information
[31/08/2014 - 11:25:29 | D] - C:\UsbFix
################## | D:\ - Disque Fixe (NTFS) |
[05/09/2011 - 00:24:11 | SHD] - D:\$RECYCLE.BIN
[11/07/2011 - 10:36:58 | SHD] - D:\System Volume Information
[28/06/2013 - 23:13:42 | D] - D:\CLASSES
[10/08/2013 - 19:26:16 | D] - D:\musique a trier
[31/08/2013 - 13:31:29 | D] - D:\Games
[29/06/2014 - 01:37:45 | D] - D:\Music videos
[31/08/2014 - 00:25:30 | D] - D:\Series
[31/08/2014 - 00:26:55 | D] - D:\Movies
################## | G:\ - Disque USB (FAT32) |
[17/06/2012 - 10:31:06 | N | 6121 Ko] - G:\Fairy Tale.w3x
[03/07/2012 - 14:12:16 | SHD] - G:\.Trashes
[03/07/2012 - 14:12:16 | SH | 4 Ko] - G:\._.Trashes
[03/07/2012 - 14:12:18 | SHD] - G:\.Spotlight-V100
[15/03/2008 - 02:14:28 | N | 65 Ko] - G:\deceptive-words.pdf
[15/12/2009 - 17:59:04 | N | 27 Ko] - G:\School systems_fr_us.pdf
[01/03/2010 - 19:22:28 | N | 8 Ko] - G:\liste_vb irreg.pdf
[19/01/2012 - 16:35:04 | N | 4834 Ko] - G:\dossier-RUMBA-Karine-LEPAULMIER-BD.pdf
[01/03/2012 - 14:45:02 | N | 36 Ko] - G:\PRL les_mots_interrogatifs_super_heroes.pdf
[04/04/2012 - 18:24:44 | N | 681 Ko] - G:\Annexes 7 et 8 - affectation en section européenne.pdf
[21/11/2012 - 17:21:42 | N | 285 Ko] - G:\Sujet0-2013_T_LV2_Anglais_232875.pdf
[21/11/2012 - 17:23:52 | N | 237 Ko] - G:\Sujet0-2013_T_anglais_comprehension-orale_233351.pdf
[04/04/2013 - 19:26:06 | N | 1490 Ko] - G:\Rockwell's painting guide.pdf
[24/05/2013 - 13:33:52 | N | 360 Ko] - G:\creation_et_activites_artistiques_arts_visuels.pdf
[02/09/2013 - 22:45:08 | N | 667 Ko] - G:\Banish boring words.pdf
[02/09/2013 - 23:19:38 | N | 17 Ko] - G:\Chronologie des phases dapprentissage.pdf
[24/01/2014 - 22:35:44 | N | 5263 Ko] - G:\sequence_australia.pdf
[20/02/2014 - 22:26:38 | N | 309 Ko] - G:\samsung tablette remboursement.pdf
[17/04/2014 - 11:08:40 | N | 242 Ko] - G:\sosh 5 euros réduc.pdf
[23/10/2008 - 22:31:38 | N | 10 Ko] - G:\Planification d'une séquence.odt
[21/10/2009 - 14:47:34 | N | 29 Ko] - G:\rappel compétences communicatives langagières.odt
[23/11/2010 - 19:06:58 | N | 11 Ko] - G:\blog.odt
[24/03/2011 - 14:25:18 | N | 12 Ko] - G:\chewing gum song.odt
[07/06/2011 - 16:20:44 | N | 11 Ko] - G:\SEQ-HISTOIRE HORREUR.odt
[07/06/2011 - 20:20:50 | N | 37 Ko] - G:\grilles profil description.odt
[10/06/2011 - 01:25:24 | N | 15 Ko] - G:\Saynete.odt
[05/09/2011 - 00:39:28 | N | 16 Ko] - G:\Cheminement vierge.odt
[08/09/2011 - 11:01:54 | N | 15 Ko] - G:\Niveaux du cadre.odt
[08/09/2011 - 14:04:50 | N | 15 Ko] - G:\Niveaux du cadre en A3.odt
[10/11/2011 - 00:29:00 | N | 16 Ko] - G:\Eval - Start from scratch!.odt
[03/03/2012 - 14:13:34 | N | 24 Ko] - G:\Le socle commun de connaissances et de compétences.odt
[19/06/2012 - 13:23:56 | N | 11 Ko] - G:\WW2 films.odt
[26/11/2012 - 16:09:20 | N | 17 Ko] - G:\Participation orale auto-évaluation.odt
[17/03/2013 - 13:20:06 | N | 21 Ko] - G:\Opposite adjectives.odt
[20/03/2013 - 10:09:56 | N | 13 Ko] - G:\Participation orale euro.odt
[28/05/2013 - 17:34:30 | N | 31 Ko] - G:\Emily's email.odt
[03/06/2013 - 10:35:38 | N | 18 Ko] - G:\Participation orale auto-évaluation NEW.odt
[03/07/2013 - 18:02:44 | N | 4 Ko] - G:\._chansons jeudi4.odt
[04/07/2013 - 13:29:54 | N | 4 Ko] - G:\._chansons jeudi4fini.odt
[30/07/2013 - 17:25:02 | N | 19 Ko] - G:\Progression 6è - 3è.odt
[01/09/2013 - 19:12:02 | N | 11 Ko] - G:\Tableau de séquence.odt
[17/02/2014 - 23:30:02 | N | 32 Ko] - G:\Retrouver l'Esprit fluide.odt
[11/06/2014 - 12:31:54 | N | 12 Ko] - G:\What are we gonna do this afternoon.odt
[03/07/2012 - 11:30:12 | N | 4780 Ko] - G:\32 - juin 2012 - Say goodbye.mp3
[23/06/2012 - 19:13:28 | N | 1597 Ko] - G:\numérisation0004.jpg
[23/06/2012 - 19:14:14 | N | 1407 Ko] - G:\numérisation0005.jpg
[18/03/2013 - 19:35:48 | N | 142 Ko] - G:\US-GB English.jpg
[05/04/2012 - 14:24:24 | N | 557 Ko] - G:\Fat is flat.gif
[19/11/2013 - 15:34:28 | N | 6 Ko] - G:\parrot.gif
[16/12/2010 - 11:23:46 | N | 17 Ko] - G:\asking-questions-2-esl3.doc
[07/06/2011 - 16:13:06 | N | 20 Ko] - G:\Tâche Finale.doc
[31/05/2014 - 16:30:44 | N | 12 Ko] - G:\asking-questions-1-esl2.doc
[11/06/2014 - 10:31:28 | N | 16 Ko] - G:\role-play-going-to-a-fast-food-restaurant-esl15.doc
[20/05/2013 - 03:42:06 | N | 186991 Ko] - G:\musique avec effets 3 eme jet.aif
[20/05/2013 - 03:44:16 | N | 4 Ko] - G:\._musique avec effets 3 eme jet.aif
[29/06/2012 - 01:40:52 | D] - G:\AVS Video Editor 6.2.1.222
[27/11/2011 - 19:30:18 | D] - G:\Anglais - Evaluation CM2 - Mai 2010
[21/06/2012 - 10:55:08 | D] - G:\1er cours
[21/06/2012 - 10:55:10 | D] - G:\3ème
[21/06/2012 - 10:55:42 | D] - G:\3ème EURO
[21/06/2012 - 10:55:50 | D] - G:\4ème
[21/06/2012 - 10:56:22 | D] - G:\4ème EURO
[21/06/2012 - 10:56:30 | D] - G:\5ème
[21/06/2012 - 10:57:00 | D] - G:\6ème
[21/06/2012 - 10:57:30 | D] - G:\6ème bilangue
[21/06/2012 - 10:57:32 | D] - G:\6ème en 18 VERDANA
[21/06/2012 - 10:57:32 | D] - G:\Xmas
[21/06/2012 - 10:57:34 | D] - G:\Tombola
[21/06/2012 - 10:57:44 | D] - G:\Big Challenge
[21/06/2012 - 10:57:46 | D] - G:\Activities
[21/06/2012 - 10:58:02 | D] - G:\Classroom
[21/06/2012 - 10:58:02 | D] - G:\Chinese portrait
[21/06/2012 - 10:58:02 | D] - G:\Classroom English
[21/06/2012 - 10:58:04 | D] - G:\CM2 - 6ème
[21/06/2012 - 10:58:04 | D] - G:\Collège
[21/06/2012 - 10:58:22 | D] - G:\Describe a picture
[21/06/2012 - 10:58:28 | D] - G:\Warm-ups
[21/06/2012 - 10:59:04 | D] - G:\Drum scores
[21/06/2012 - 10:59:06 | D] - G:\English Club
[21/06/2012 - 10:59:10 | D] - G:\Exposés Wales
[21/06/2012 - 10:59:16 | D] - G:\Grilles d'évaluation
[21/06/2012 - 10:59:16 | D] - G:\Inspection n°1 - 25 novembre 2010
[21/06/2012 - 10:59:16 | D] - G:\HIDA
[21/06/2012 - 10:59:24 | D] - G:\Lishan
[21/06/2012 - 10:59:28 | D] - G:\Lyrics
[21/06/2012 - 11:02:02 | D] - G:\Projet Cinéma
[21/06/2012 - 11:02:14 | D] - G:\Quiz
[21/06/2012 - 11:02:16 | D] - G:\Save current work
[21/06/2012 - 11:02:24 | D] - G:\Scans Environment
[21/06/2012 - 11:02:30 | D] - G:\Stuff
[21/06/2012 - 11:03:26 | D] - G:\Superheroes
[21/06/2012 - 11:03:40 | D] - G:\Théâtre
[21/06/2012 - 11:03:40 | D] - G:\Topsy Krett
[21/06/2012 - 11:03:50 | D] - G:\Tutorat
[21/06/2012 - 11:03:50 | D] - G:\TRIP
[21/06/2012 - 11:06:04 | D] - G:\WEATHER FORECAST
[21/06/2012 - 11:06:10 | D] - G:\Word search
[13/09/2012 - 13:32:54 | D] - G:\Installation Client Pronote
[04/04/2013 - 19:01:58 | D] - G:\Document analysis
[04/04/2013 - 19:30:30 | D] - G:\King Arthur
[20/05/2013 - 20:04:54 | D] - G:\vidéo college dolto
[27/05/2013 - 22:41:18 | D] - G:\Bande son film
[01/07/2013 - 17:34:18 | D] - G:\PROJET JOURNAL
[04/07/2013 - 10:16:40 | D] - G:\Projet British Council
[29/08/2013 - 17:30:04 | D] - G:\HELP KIT
[29/08/2013 - 17:39:14 | D] - G:\CA
[01/09/2013 - 15:39:38 | D] - G:\KEEP CALM
[05/09/2013 - 01:19:20 | D] - G:\Idioms
[17/09/2013 - 22:48:00 | D] - G:\Vocabulary
[17/09/2013 - 22:49:52 | D] - G:\Games
[08/10/2013 - 14:57:00 | D] - G:\Projet Scottish Penfriends
[08/10/2013 - 18:32:24 | D] - G:\Divers
[10/10/2013 - 19:32:24 | D] - G:\AP
[17/12/2013 - 12:01:14 | D] - G:\HOUSE
[13/02/2014 - 18:32:16 | D] - G:\Punctuation
[08/03/2014 - 17:48:40 | D] - G:\Highway to school
[16/03/2014 - 12:18:12 | D] - G:\Maison
[11/04/2014 - 10:14:52 | D] - G:\Littérature au collège
[14/04/2014 - 22:58:04 | D] - G:\SANTIAGO
################## | Vaccin |
C:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
G:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | http://www.sosvirus.net/ | http://www.usbfix.net/ | -
Tous mes fichiers sont de nouveau visibles ... MERCI !!!! :)
Est-ce qu'il y a une autre manip' à faire qd même ?
Merci beaucoup !!! -
Re
As tu retrouvé tes fichiers?
@+
-
Oui je les ai ! Merci beaucoup !!!
-
Re
Fait ceci:
Télécharge Malwaresbytes anti malware ici
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/
--->> Installe le (choisis bien français ); ne modifie pas les paramètres d'installe
--->> Décoche la case Activer l'essai gratuit de Malwarebytes Anti-Malware Premium à la fin de l'installation
--->> /!\ Utilisateurs de Vista/7/8/8.1 : faire un clic droit sur le raccourci de MalwareBytes' Anti-Malware et choisir Exécuter en tant qu'administrateur
--->> Clique sur Mettre à jour dans le Tableau de bord afin de mettre à jour la base de données.
--->> Dans l'onglet Examen, sélectionnez Examen Menaces puis clique sur Examiner maintenant.
--->> Une fois le scan terminé, clique sur Tout mettre en quarantaine puis sur Appliquez les actions
--->> (Si un message demande de redémarrer le PC pour terminer la suppression, accepte)
--->> Le rapport est disponible dans Historique > Journaux de l'application. (Choisis bien le dernier en date
Tu sélectionnes le fichier et tu demandes l'affichage
En bas à gauche un bouton exporter ; tu cliques dessus et tu choisis fichier texte et tu choisis ensuite ou l'enregistrer pour ensuite pouvoir le poster dans ta prochaine réponse
Merci
@+ -
Malwarebytes Anti-Malware
www.malwarebytes.org
Scan Date: 31/08/2014
Scan Time: 14:29:51
Logfile: rapport mlw.txt
Administrator: Yes
Version: 2.00.2.1012
Malware Database: v2014.08.31.02
Rootkit Database: v2014.08.21.01
License: Free
Malware Protection: Disabled
Malicious Website Protection: Disabled
Self-protection: Disabled
OS: Windows 7 Service Pack 1
CPU: x64
File System: NTFS
User: Max
Scan Type: Threat Scan
Result: Completed
Objects Scanned: 343984
Time Elapsed: 17 min, 38 sec
Memory: Enabled
Startup: Enabled
Filesystem: Enabled
Archives: Enabled
Rootkits: Disabled
Heuristics: Enabled
PUP: Enabled
PUM: Enabled
Processes: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Registry Keys: 9
PUP.Optional.Delta.A, HKLM\SOFTWARE\CLASSES\APPID\{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3}, Quarantined, [54ca3e8fc5b6d0667a0a921e758de31d],
PUP.Optional.Delta.A, HKLM\SOFTWARE\WOW6432NODE\CLASSES\APPID\{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3}, Quarantined, [54ca3e8fc5b6d0667a0a921e758de31d],
PUP.Optional.Babylon.A, HKU\S-1-5-21-1711279230-1501959605-994451770-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9}, Quarantined, [f32ba429c2b9c86ec2509ed9d929669a],
PUP.Optional.DataMangr.A, HKLM\SOFTWARE\WOW6432NODE\DataMngr, Quarantined, [5ec0d2fb98e39d998a5bca36897ab947],
PUP.Optional.DataMngr.A, HKU\S-1-5-21-1711279230-1501959605-994451770-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\DataMngr, Quarantined, [0915bb12fc7f8fa7a53dbd76e1237f81],
PUP.Optional.DataMngr.A, HKU\S-1-5-21-1711279230-1501959605-994451770-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\DataMngr_Toolbar, Quarantined, [29f5cb020f6c90a6429ff1421de7b848],
PUP.Optional.Babylon.A, HKU\S-1-5-21-1711279230-1501959605-994451770-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\BABSOLUTION\Updater, Quarantined, [2fef0ac3374477bf45a061d360a4728e],
PUP.Optional.InstallCore.A, HKU\S-1-5-21-1711279230-1501959605-994451770-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\INSTALLCORE, Quarantined, [100edcf17dfe9a9cef16bb79679d728e],
PUP.Optional.Softonic.A, HKU\S-1-5-21-1711279230-1501959605-994451770-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\SOFTONIC\Universal Downloader, Quarantined, [bd61e6e7ea9195a1468d52ba1ce7bb45],
Registry Values: 1
PUP.Optional.InstallCore.A, HKU\S-1-5-21-1711279230-1501959605-994451770-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\INSTALLCORE|tb, 0L1N1H2O1S, Quarantined, [100edcf17dfe9a9cef16bb79679d728e]
Registry Data: 0
(No malicious items detected)
Folders: 3
PUP.Optional.Babylon.A, C:\Users\Max\AppData\LocalLow\BabylonToolbar, Quarantined, [fd2118b517649b9be6c75c794ab8748c],
PUP.Optional.Babylon.A, C:\Users\Max\AppData\LocalLow\BabylonToolbar\BabylonToolbar, Quarantined, [fd2118b517649b9be6c75c794ab8748c],
PUP.Optional.Updater.A, C:\Users\Max\AppData\Roaming\DSite\UpdateProc, Quarantined, [c757dcf180fb4fe7cbe9a53cfd0530d0],
Files: 40
PUP.Optional.Delta.A, C:\ProgramData\DSearchLink\DSearchLink.exe, Quarantined, [79a50bc21368ea4c6a11326bfb09768a],
PUP.Optional.Dealply, C:\Users\Max\AppData\Local\Temp\is1438683437\dealply.exe, Quarantined, [a975bd10dba077bf0ed831da34d154ac],
PUP.Optional.Delta.A, C:\Users\Max\AppData\Local\Temp\is357113909\DeltaTB.exe, Quarantined, [78a6537a81fa91a5239c30e4877a966a],
PUP.Optional.DealPly.A, C:\Users\Max\AppData\Local\Temp\is357113909\dp.exe, Quarantined, [c35b9e2fcead82b43a8dcd410df837c9],
PUP.Optional.Iminent.A, C:\Users\Max\AppData\Local\Temp\is357113909\IminentSetup.exe, Quarantined, [d14da12c601b4ceaa654fb3fe21f40c0],
PUP.Optional.Conduit.A, C:\Users\Max\AppData\Local\Temp\44237E09-BAB0-7891-BDC7-274AA150BBBB\Latest\ccp.exe, Quarantined, [021c814c027975c1a4a331fda25f926e],
PUP.Optional.Babylon.A, C:\Users\Max\AppData\Local\Temp\44237E09-BAB0-7891-BDC7-274AA150BBBB\Latest\CrxInstaller.dll, Quarantined, [869814b91a619f97244cb76fe21f40c0],
PUP.Optional.Delta.A, C:\Users\Max\AppData\Local\Temp\44237E09-BAB0-7891-BDC7-274AA150BBBB\Latest\DSearchLink.exe, Quarantined, [130bc30a55266ec855260a937f85b848],
PUP.Optional.Babylon.A, C:\Users\Max\AppData\Local\Temp\44237E09-BAB0-7891-BDC7-274AA150BBBB\Latest\MntrDLLInstall.dll, Quarantined, [62bc5875265516204e2332f420e141bf],
PUP.Optional.Delta.A, C:\Users\Max\AppData\Local\Temp\44237E09-BAB0-7891-BDC7-274AA150BBBB\Latest\MyDeltaTB.exe, Quarantined, [b36b7855037860d60284f08db948c040],
PUP.Optional.Babylon.A, C:\Users\Max\AppData\Local\Temp\44237E09-BAB0-7891-BDC7-274AA150BBBB\Latest\Setup.exe, Quarantined, [30ee2aa386f53df973455ac7d32d43bd],
PUP.Optional.BabylonToolBar.A, C:\Users\Max\AppData\Local\Temp\F0BC8439-BAB0-7891-8E23-B666C5838A98\MyBabylonTB.exe, Quarantined, [ff1fb617bac1d5612bb834f04bb64eb2],
RiskWare.Tool.CK, C:\Users\Max\Downloads\Call_of_Duty.zip, Quarantined, [140a2aa3126967cf69e4d22312ef7b85],
PUP.OfferBundler.ST, C:\Users\Max\Downloads\SoftonicDownloader_pour_teamviewer.exe, Quarantined, [0c12428badceb87e71a6a1f748b8f808],
PUP.OfferBundler.ST, C:\Users\Max\Downloads\SoftonicDownloader_pour_windows-live-messenger-msn-messenger (1).exe, Quarantined, [ca541bb278035fd72fe81c7c35cb51af],
PUP.OfferBundler.ST, C:\Users\Max\Downloads\SoftonicDownloader_pour_windows-live-messenger-msn-messenger.exe, Quarantined, [0915fecf017a45f173a4455356aa7f81],
PUP.Optional.Updater.A, C:\Users\Max\AppData\Roaming\DSite\UpdateProc\config.dat, Quarantined, [c757dcf180fb4fe7cbe9a53cfd0530d0],
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.admin", false);), Replaced,[e539b01d205b41f5892feb2dbe47a35d]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.aflt", "babsst");), Replaced,[52cca627116a57df73457f993dc8e61a]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.appId", "{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3}");), Replaced,[73ab07c62e4d0c2a2593e1373fc604fc]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.autoRvrt", "false");), Replaced,[77a79d30116a3bfb2098d1478c79ba46]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.dfltLng", "fr");), Replaced,[e33b03ca8fec082e0aae9e7a0104926e]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.excTlbr", false);), Replaced,[b36b5c717209181e93250a0e6d988779]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.ffxUnstlRst", true);), Replaced,[2df1fbd26a11d660bafe968244c1a957]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.id", "12b5944300000000000000215d5e4775");), Replaced,[6cb2b21b3447c86e5a5e0f090cf9837d]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.instlDay", "15967");), Replaced,[3de1517cfa81072f13a5ca4eaa5b05fb]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.instlRef", "sst");), Replaced,[bc620ac3611a5dd90aaea672ba4ba759]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.newTab", false);), Replaced,[fb23f1dc3645b3836d4b6fa963a2837d]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.prdct", "delta");), Replaced,[0f0f6e5f4d2e5fd7239587910afbc13f]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.prtnrId", "delta");), Replaced,[68b657767efdc17574447f9954b1b54b]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.rvrt", "false");), Replaced,[46d85b7232490a2c16a27d9b9f66758b]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.smplGrp", "none");), Replaced,[e539f3daceadb581a117f91f59ac3fc1]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.tlbrId", "base");), Replaced,[3ce24786403bb086d5e3061264a14eb2]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.tlbrSrchUrl", "");), Replaced,[1707e7e6e69585b1e2d62eea3cc9857b]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.vrsn", "1.8.24.6");), Replaced,[ca548449ccafce689226a57321e422de]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.vrsnTs", "1.8.24.613:22:28");), Replaced,[58c64786b0cbd363eace53c5778e6898]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta.vrsni", "1.8.24.6");), Replaced,[ee30b518c2b985b1fdbb53c539cc8e72]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta_i.babExt", "");), Replaced,[8b93ede05526b77fbbfd57c194719070]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta_i.babTrack", "affID=119357&tsp=5010");), Replaced,[b16d02cb611a8caa477124f433d29769]
PUP.Optional.Delta.A, C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js, Good: (), Bad: (user_pref("extensions.delta_i.srcExt", "ss");), Replaced,[60be27a681fad75f09afe3359570837d]
Physical Sectors: 0
(No malicious items detected)
(end) -
Re
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau.
Lance le, clique sur [Scanner] puis patiente le temps du scan.
Une fois le scan terminé clique sur le bouton [Nettoyer]
Patiente durant le nettoyage. Lis le message qui apparaît, puis clique sur Ok . Le PC va être redémarré automatiquement et le rapport s'ouvrira à la fin du redémarrage.
Poste le rapport
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
A lire :
Les programmes potentiellement indésirables :
https://www.malekal.com/adwares-pup-protection/
Les toolbars, c'est pas obligatoire ( par Malekal ) :https://forum.malekal.com/viewtopic.php?t=6173&start=
@+
-
# AdwCleaner v3.308 - Reporte Creado 31/08/2014 en 15:23:40
# Actualizado 20/08/2014 por Xplode
# Sistema Operativo : Windows 7 Ultimate Service Pack 1 (64 bits)
# Nombre de usuario : Max - MAX
# Ejecutado desde : C:\Users\Max\Desktop\Transit\adwcleaner_3.308.exe
# Opción : Limpiar
***** [ Servicios ] *****
***** [ Archivos / Carpetas ] *****
Carpeta Borrar : C:\ProgramData\Babylon
Carpeta Borrar : C:\ProgramData\DSearchLink
Carpeta Borrar : C:\ProgramData\Premium
Carpeta Borrar : C:\Users\Max\AppData\Roaming\Babylon
Carpeta Borrar : C:\Users\Max\AppData\Roaming\DSite
Archivo Borrar : C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\invalidprefs.js
Archivo Borrar : C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\user.js
***** [ Tareas ] *****
Tarea Borrar : DSite
***** [ Accesos directos ] *****
***** [ Registro ] *****
Clave Borrar : HKLM\SOFTWARE\Classes\bbylntlbr.bbylntlbrHlpr
Clave Borrar : HKLM\SOFTWARE\Classes\bbylntlbr.bbylntlbrHlpr.1
Clave Borrar : HKLM\SOFTWARE\Classes\Prod.cap
Clave Borrar : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{74F475FA-6C75-43BD-AAB9-ECDA6184F600}
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\au__rasapi32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\au__rasmancs
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\MyBabylontb_RASAPI32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\MyBabylontb_RASMANCS
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\MyDeltaTB_RASAPI32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\MyDeltaTB_RASMANCS
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\UpdateTask_RASAPI32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\UpdateTask_RASMANCS
Clave Borrar : HKLM\SOFTWARE\5a48cdcbd38e842
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_jdownloader_RASAPI32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_jdownloader_RASMANCS
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_quick-media-converter-hd_RASAPI32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_quick-media-converter-hd_RASMANCS
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_teamviewer_RASAPI32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_teamviewer_RASMANCS
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_windows-live-messenger_RASAPI32
Clave Borrar : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_windows-live-messenger_RASMANCS
Clave Borrar : HKLM\SOFTWARE\Classes\AppID\{BDB69379-802F-4EAF-B541-F8DE92DD98DB}
Clave Borrar : HKLM\SOFTWARE\Classes\CLSID\{2EECD738-5844-4A99-B4B6-146BF802613B}
Clave Borrar : HKLM\SOFTWARE\Classes\CLSID\{E46C8196-B634-44A1-AF6E-957C64278AB1}
Clave Borrar : HKLM\SOFTWARE\Classes\CLSID\{A1CCCE0D-AE21-42A2-BE58-8E6109410995}
Clave Borrar : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clave Borrar : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{2EECD738-5844-4A99-B4B6-146BF802613B}
Clave Borrar : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clave Borrar : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{2EECD738-5844-4A99-B4B6-146BF802613B}
Clave Borrar : HKCU\Software\BABSOLUTION
Clave Borrar : HKCU\Software\Delta
Clave Borrar : HKCU\Software\dsiteproducts
Clave Borrar : HKCU\Software\Softonic
Clave Borrar : HKLM\SOFTWARE\Babylon
Clave Borrar : HKLM\SOFTWARE\Delta
Clave Borrar : [x64] HKLM\SOFTWARE\DivX\Install\Setup\WizardLayout\ConduitToolbar
Clave Borrar : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\08121C32A9C319F4CB0C11FF059552A4
***** [ Navegadores ] *****
-\\ Internet Explorer v9.0.8112.16448
Ajustes Restaurar : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
-\\ Mozilla Firefox v31.0 (x86 fr)
[ Archivo : C:\Users\Max\AppData\Roaming\Mozilla\Firefox\Profiles\nakvwfbo.default\prefs.js ]
Linea borrada : user_pref("extensions.delta.admin", false);
Linea borrada : user_pref("extensions.delta.aflt", "babsst");
Linea borrada : user_pref("extensions.delta.appId", "{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3}");
Linea borrada : user_pref("extensions.delta.autoRvrt", "false");
Linea borrada : user_pref("extensions.delta.dfltLng", "fr");
Linea borrada : user_pref("extensions.delta.excTlbr", false);
Linea borrada : user_pref("extensions.delta.ffxUnstlRst", true);
Linea borrada : user_pref("extensions.delta.id", "12b5944300000000000000215d5e4775");
Linea borrada : user_pref("extensions.delta.instlDay", "15967");
Linea borrada : user_pref("extensions.delta.instlRef", "sst");
Linea borrada : user_pref("extensions.delta.newTab", false);
Linea borrada : user_pref("extensions.delta.prdct", "delta");
Linea borrada : user_pref("extensions.delta.prtnrId", "delta");
Linea borrada : user_pref("extensions.delta.rvrt", "false");
Linea borrada : user_pref("extensions.delta.smplGrp", "none");
Linea borrada : user_pref("extensions.delta.tlbrId", "base");
Linea borrada : user_pref("extensions.delta.tlbrSrchUrl", "");
Linea borrada : user_pref("extensions.delta.vrsn", "1.8.24.6");
Linea borrada : user_pref("extensions.delta.vrsnTs", "1.8.24.613:22:28");
Linea borrada : user_pref("extensions.delta.vrsni", "1.8.24.6");
Linea borrada : user_pref("extensions.delta_i.babExt", "");
Linea borrada : user_pref("extensions.delta_i.babTrack", "affID=119357&tsp=5010");
Linea borrada : user_pref("extensions.delta_i.srcExt", "ss");
*************************
AdwCleaner[R0].txt - [6382 octets] - [31/08/2014 15:21:18]
AdwCleaner[S0].txt - [5747 octets] - [31/08/2014 15:23:40]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [5807 octets] ########## -
Re
On nettoie et finalise.
1) Vide la quarantaine de Malwaresbytes
2)Télécharge DelFix de Xplode
Lance le.
Tu as 5 choix :
Réactiver l'UAC
Supprimer les outils de désinfection (cocher par défaut)
Effectuer une sauvegarde du registre
Purger la restauration de système
Réinitialisation des paramètres usine
Tu coches ceux qui sont en gras ci-dessus
et tu exécutes
Le rapport se trouve ici généralement
C:\DelFix.txt
Le reste de la sécurité : http://forum.malekal.com/comment-securiser-son-ordinateur.html
@+ -
# DelFix v10.8 - Logfile created 31/08/2014 at 15:37:56
# Updated 29/07/2014 by Xplode
# Username : Max - MAX
# Operating System : Windows 7 Ultimate Service Pack 1 (64 bits)
~ Removing disinfection tools ...
Deleted : C:\USBFix
Deleted : C:\AdwCleaner
Deleted : C:\Users\Max\Desktop\UsbFix.lnk
Deleted : C:\Users\Max\Desktop\UsbFix_Report.txt
Deleted : HKCU\Software\USBFix
Deleted : HKLM\SOFTWARE\AdwCleaner
Deleted : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\USBFix
########## - EOF - ########## -
Re
je te propose donc de mettre ce sujet en résolu.
merci
@+
-
Merci beaucoup pour ton aide !
:-)
