Ordinateur infecté utlisation de FRST64
Bonjour,
Mon père âgé ne se rend pas bien compte de se qu'il faut faire ou ne pas faire avec un ordinateur, résultat un ordinateur qui rame et des fenêtres pop-up impossible à enlever.
J'ai suivi les précédentes instructions et voici les liens FRST64
https://up.security-x.fr/file.php?h=R52af7369c2d9c087210f1e4ee8554f0e
https://up.security-x.fr/file.php?h=Reb4e548f35f61a7a5070c5acfbf73b36
Merci par avance pour votre aide précieuse
Windows / Edge 136.0.0.0
16 réponses
Le fil porte sur un ordinateur lent et des fenêtres pop-up persistantes, avec des liens FRST64 fournis et Windows Edge en version 136.0.0.0, nécessitant une procédure de nettoyage fiable. Plusieurs réponses signalent que les liens ne fonctionnent pas (404) et orientent vers des rapports via pjjoint.malekal.com pour partager les analyses FRST et les correctifs. Des solutions proposées incluent des outils comme UnhackMe anti-rootkit, le recours à un redémarrage avec FRST et Revo Uninstaller en mode scan avancé, et l’usage de rapports fixlog pour confirmer la suppression des menaces. En parallèle, certains répondants proposent des démarches de désinstallation ciblée et de nettoyage des traces, tout en précisant d’éviter les suppressions hasardeuses et en vérifiant les rapports FRST après chaque étape.
-
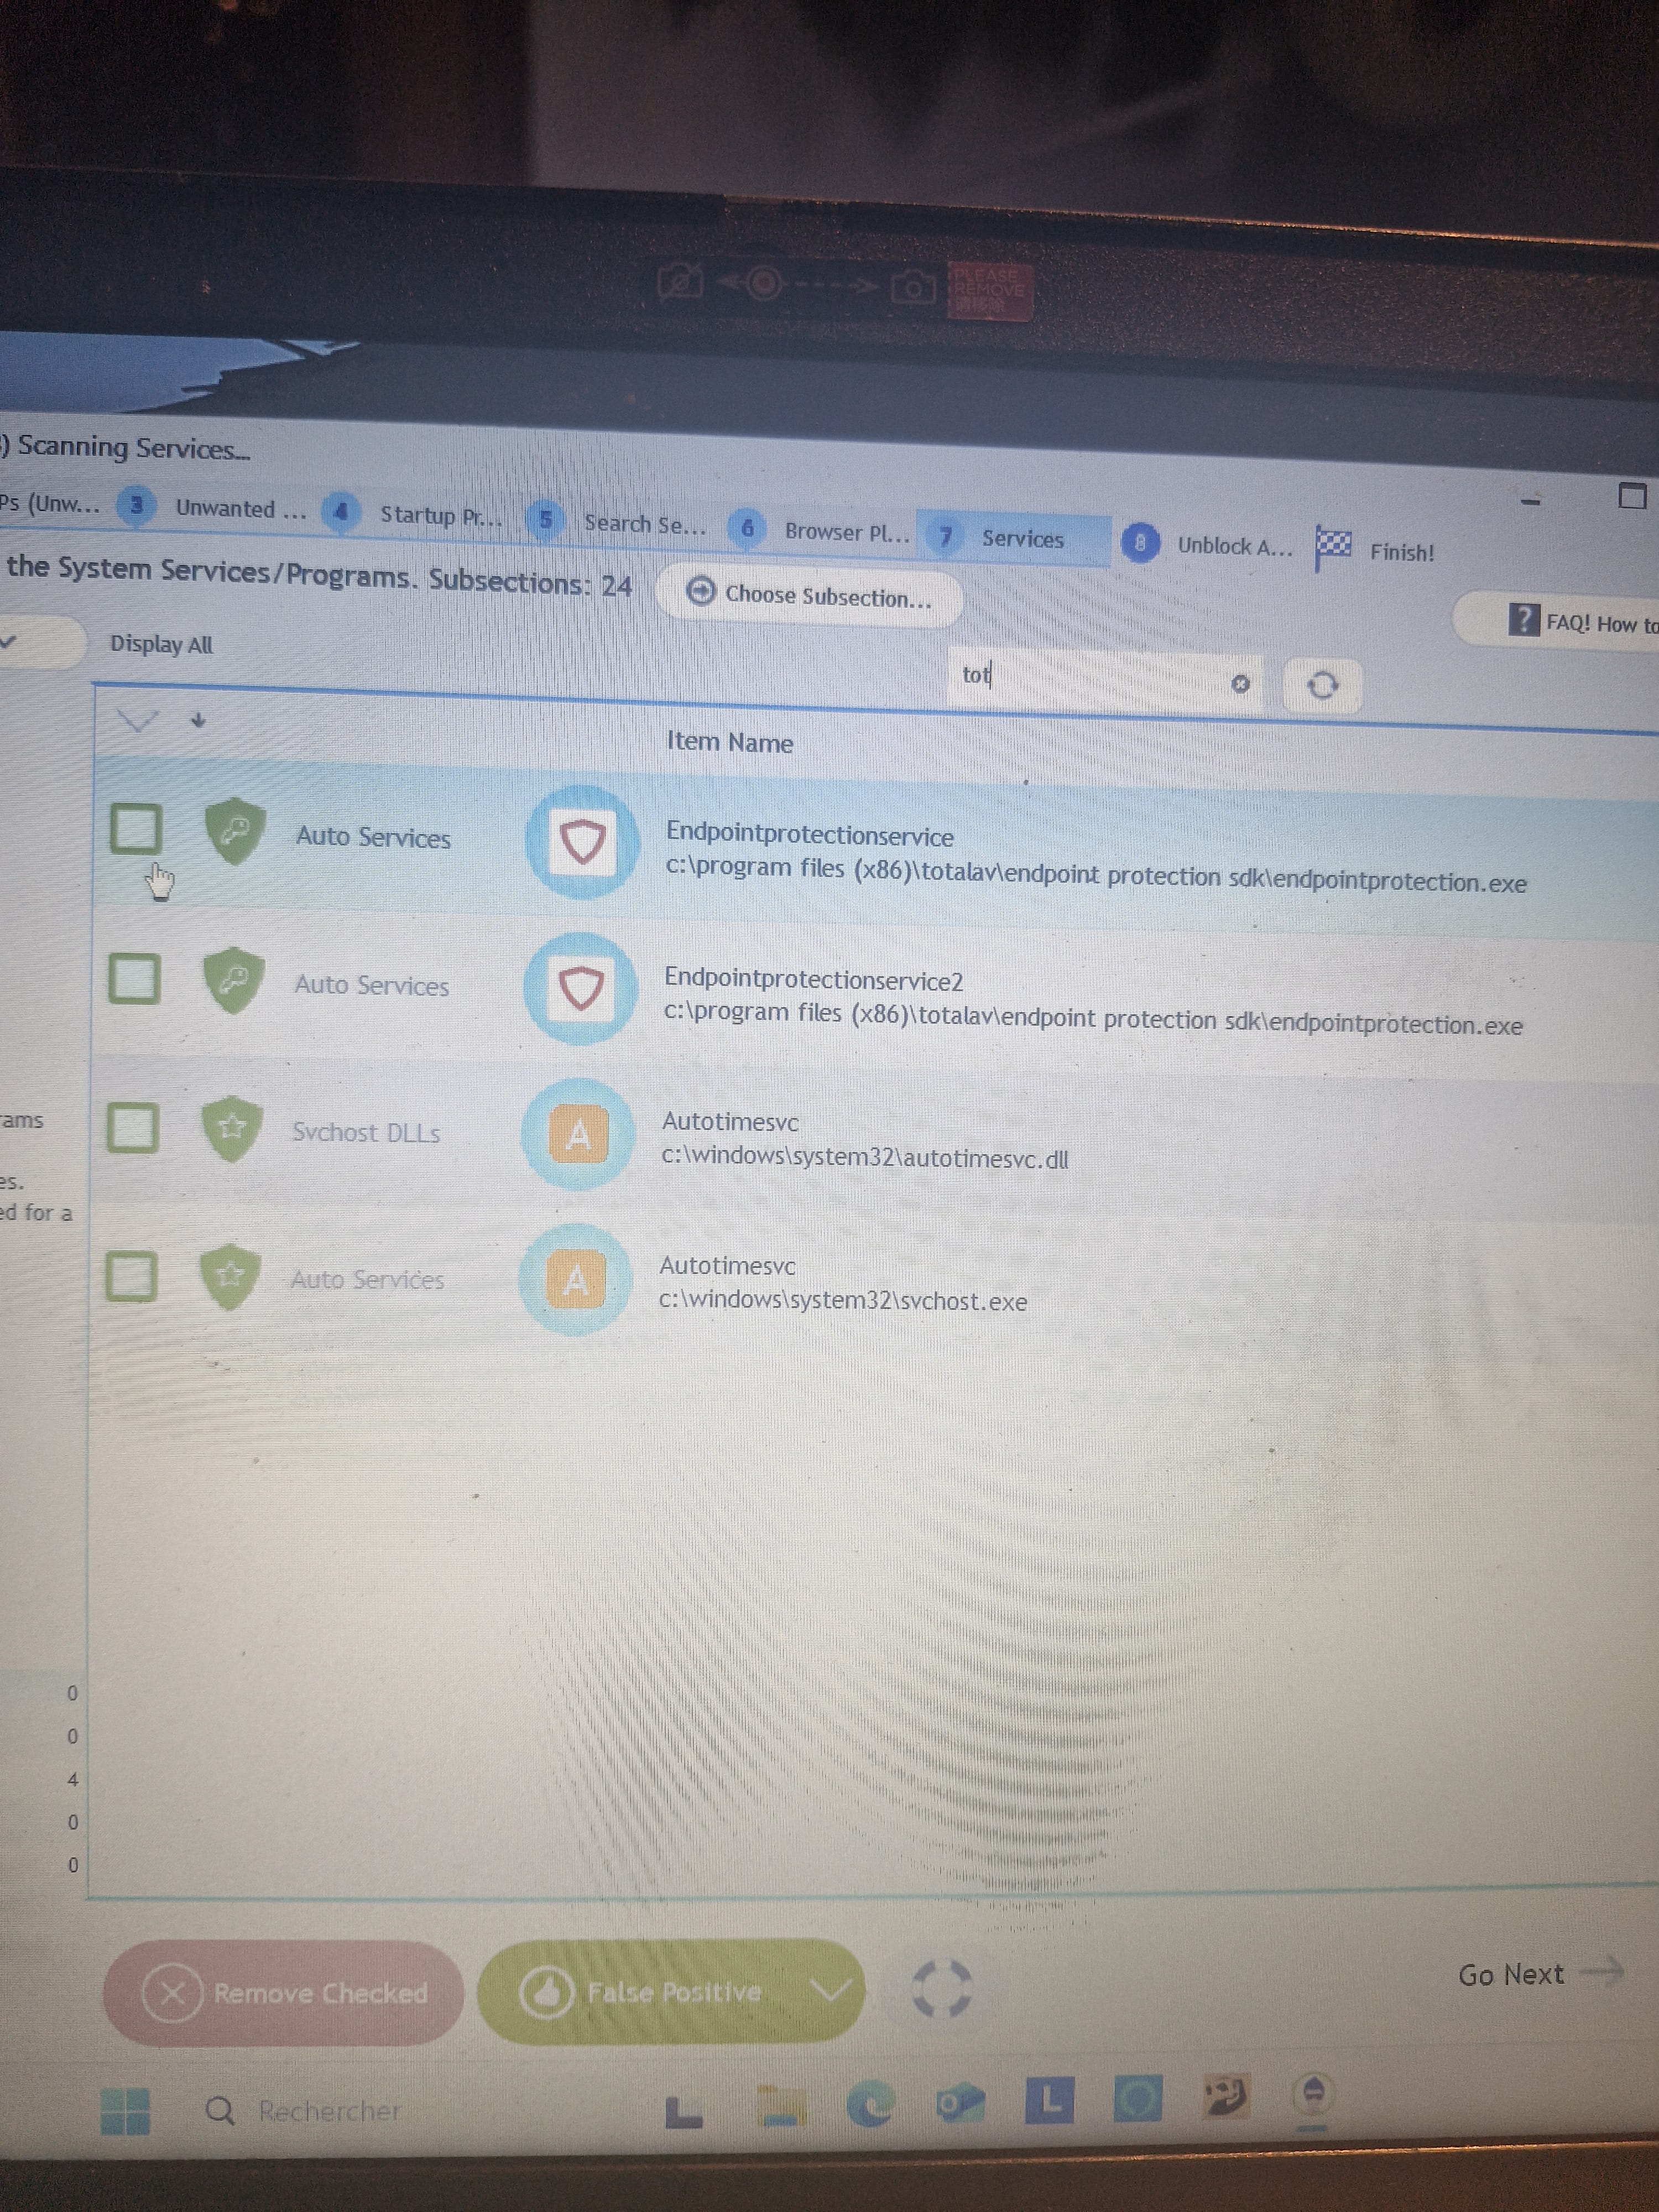
Il me reste plus que ça dans service, mais impossible de les supprimer, à chaque redémarrage l'application toujours la et c'est deux Endpointprotectionservice
Décidément vraiment pas facile à virer cette application
-
Modérateur
Il y a peut être des restrictions niveau NTFS
Vous pouvez tenter en mode sans échec lancé en tant qu'Administrateur ?
Sinon créer une clé USB (8GB Min) avec Ventoy
https://www.ventoy.net/en/download.html
Placer le dernier fichier ISO de Ubuntu sur la clé Ventoy ensuite
https://ubuntu.com/download/desktop
Démarrer dessus par le Boot Menu du PC
https://www.malekal.com/liste-touches-acces-bios-boot-menu-constructeur/
On peut chercher sur Google "[Marque Modèle] Boot Menu Key"
Utiliser Ubuntu en mode Essayer Ubuntu (Try Ubuntu) Pas installer, Important.
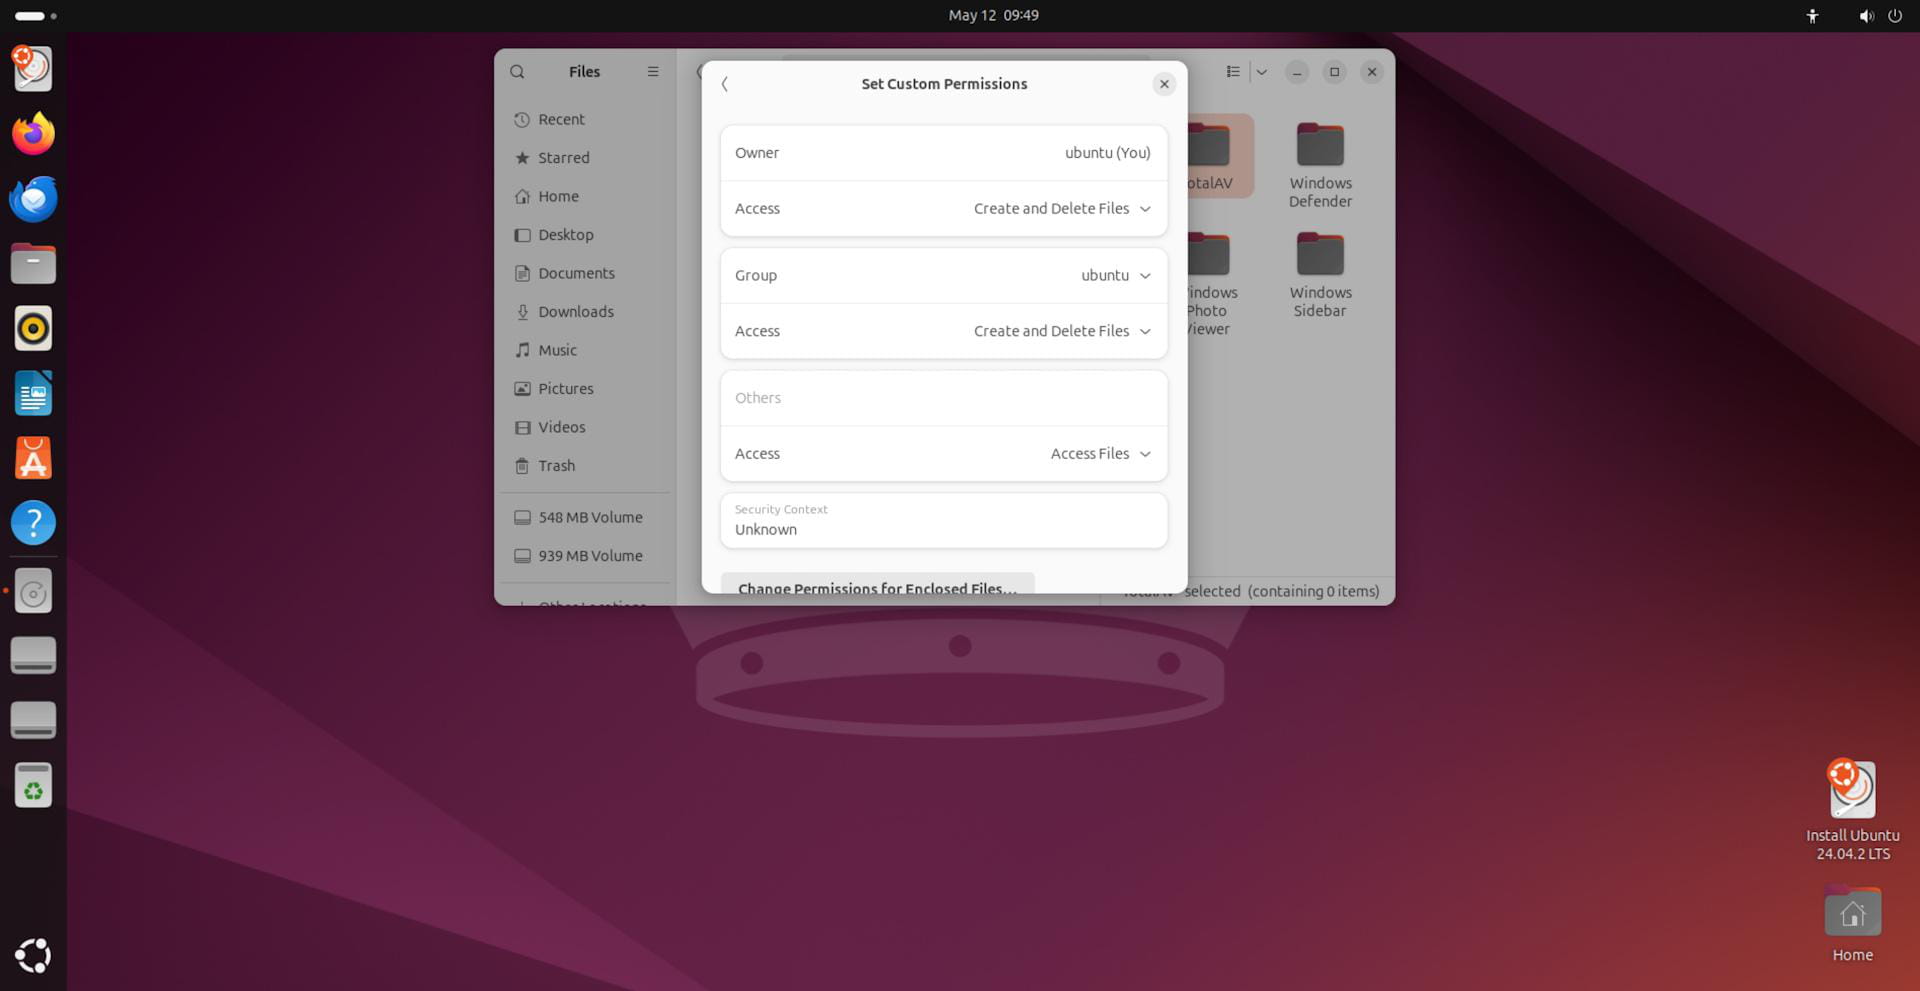
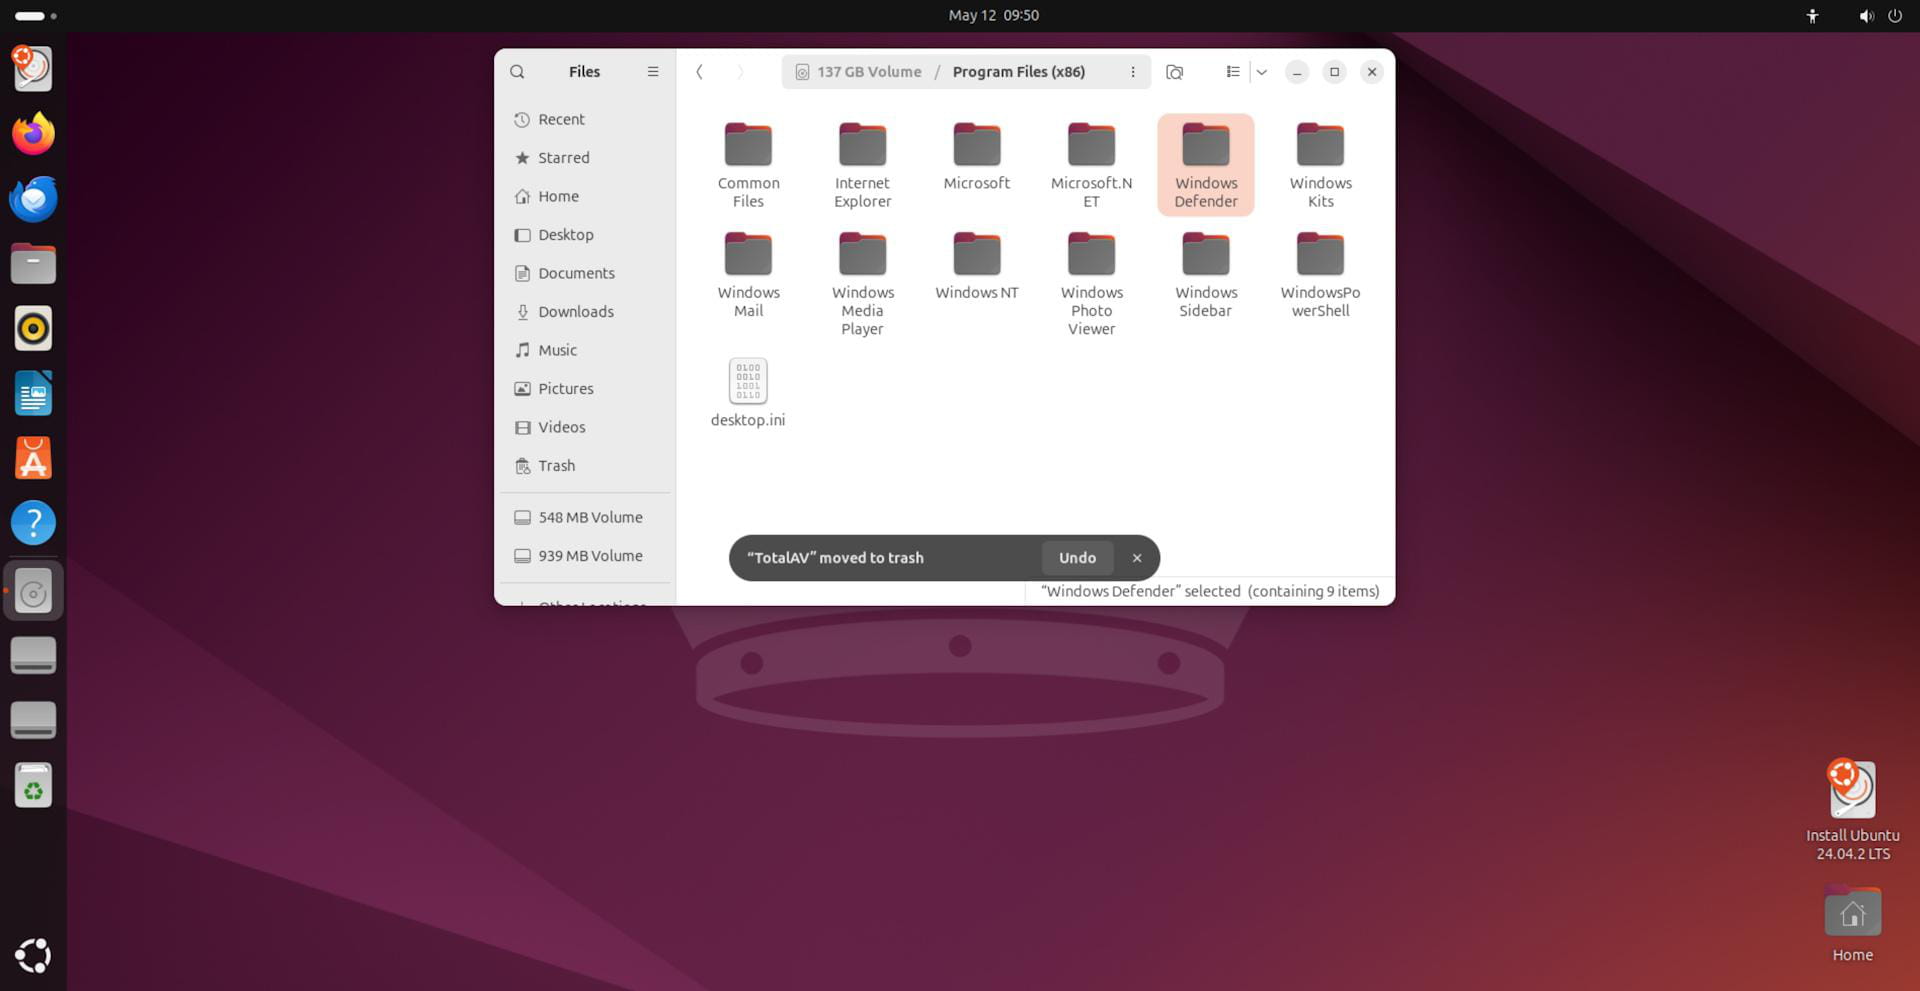
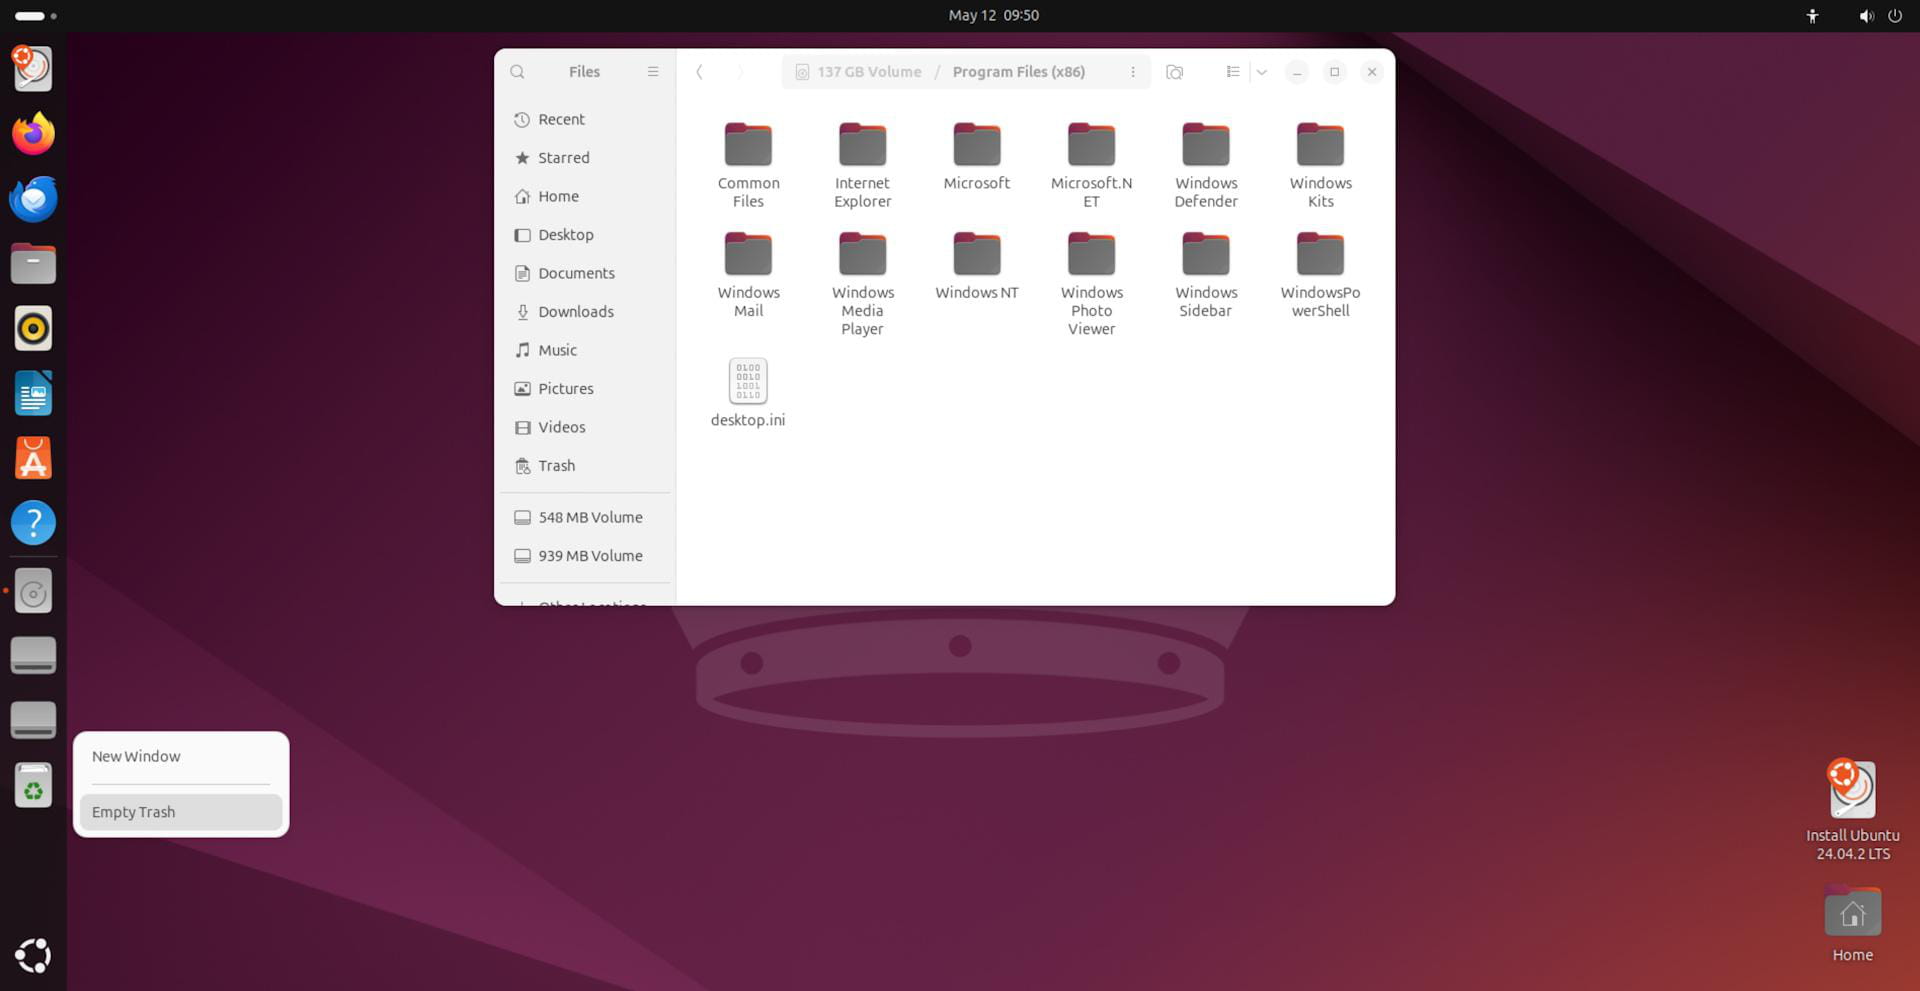
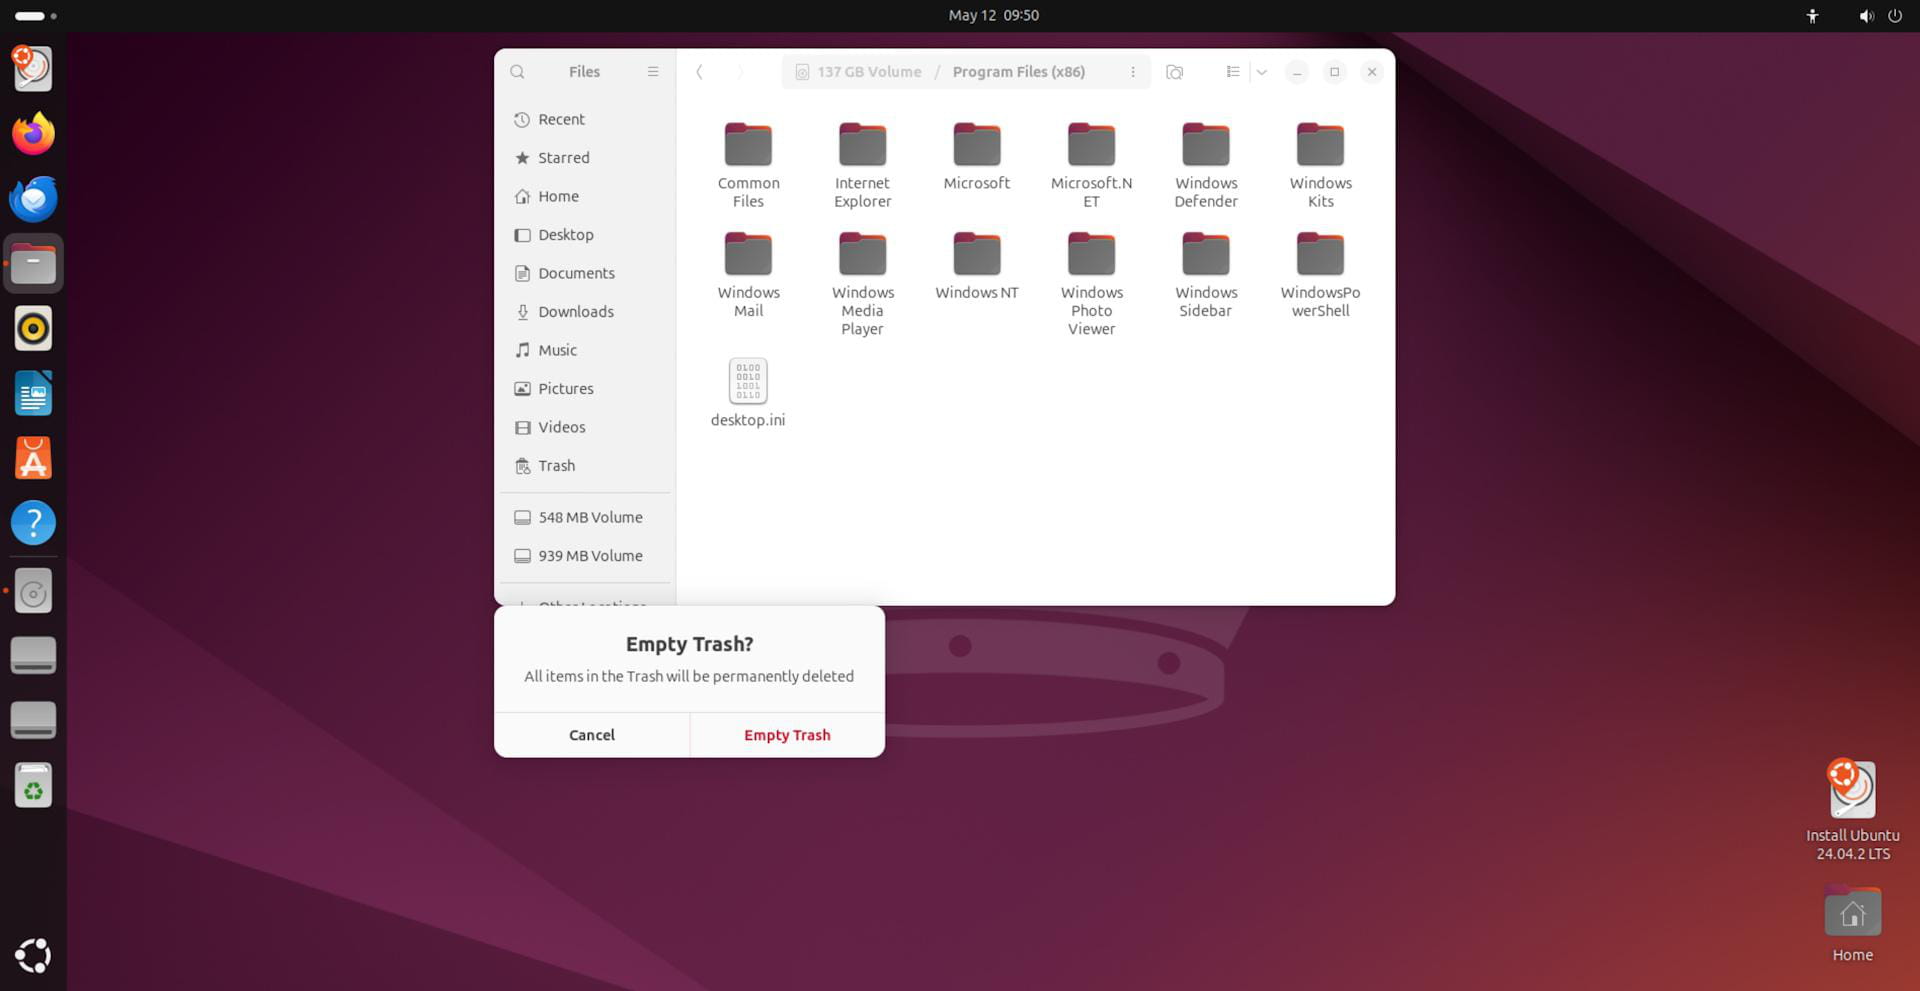
À gauche dans le volet, naviguer dans le disque C:\Program Files x86, et supprimer le dossier de TotalAV sans restrictions (En changeant les permissions dans les Propriétés du dossier TotalAV pour Create and Delete Files) et Move to thrash , et Empty Thrash. -
Modérateur@fabul
Re Bonjour,
Si vous ne l'avez pas encore fait, avec Ubuntu en mode "Essayer Ubuntu" c'est facile de le briser en supprimant ses fichiers.
Malgré que c'est en Anglais malgré que j'ai choisi Français
Choisir Propriétés sur le dossier puis Permissions comme sur la deuxième image, après il faudra revenir à Move To Trash comme sur la première image, pour envoyer à la corbeille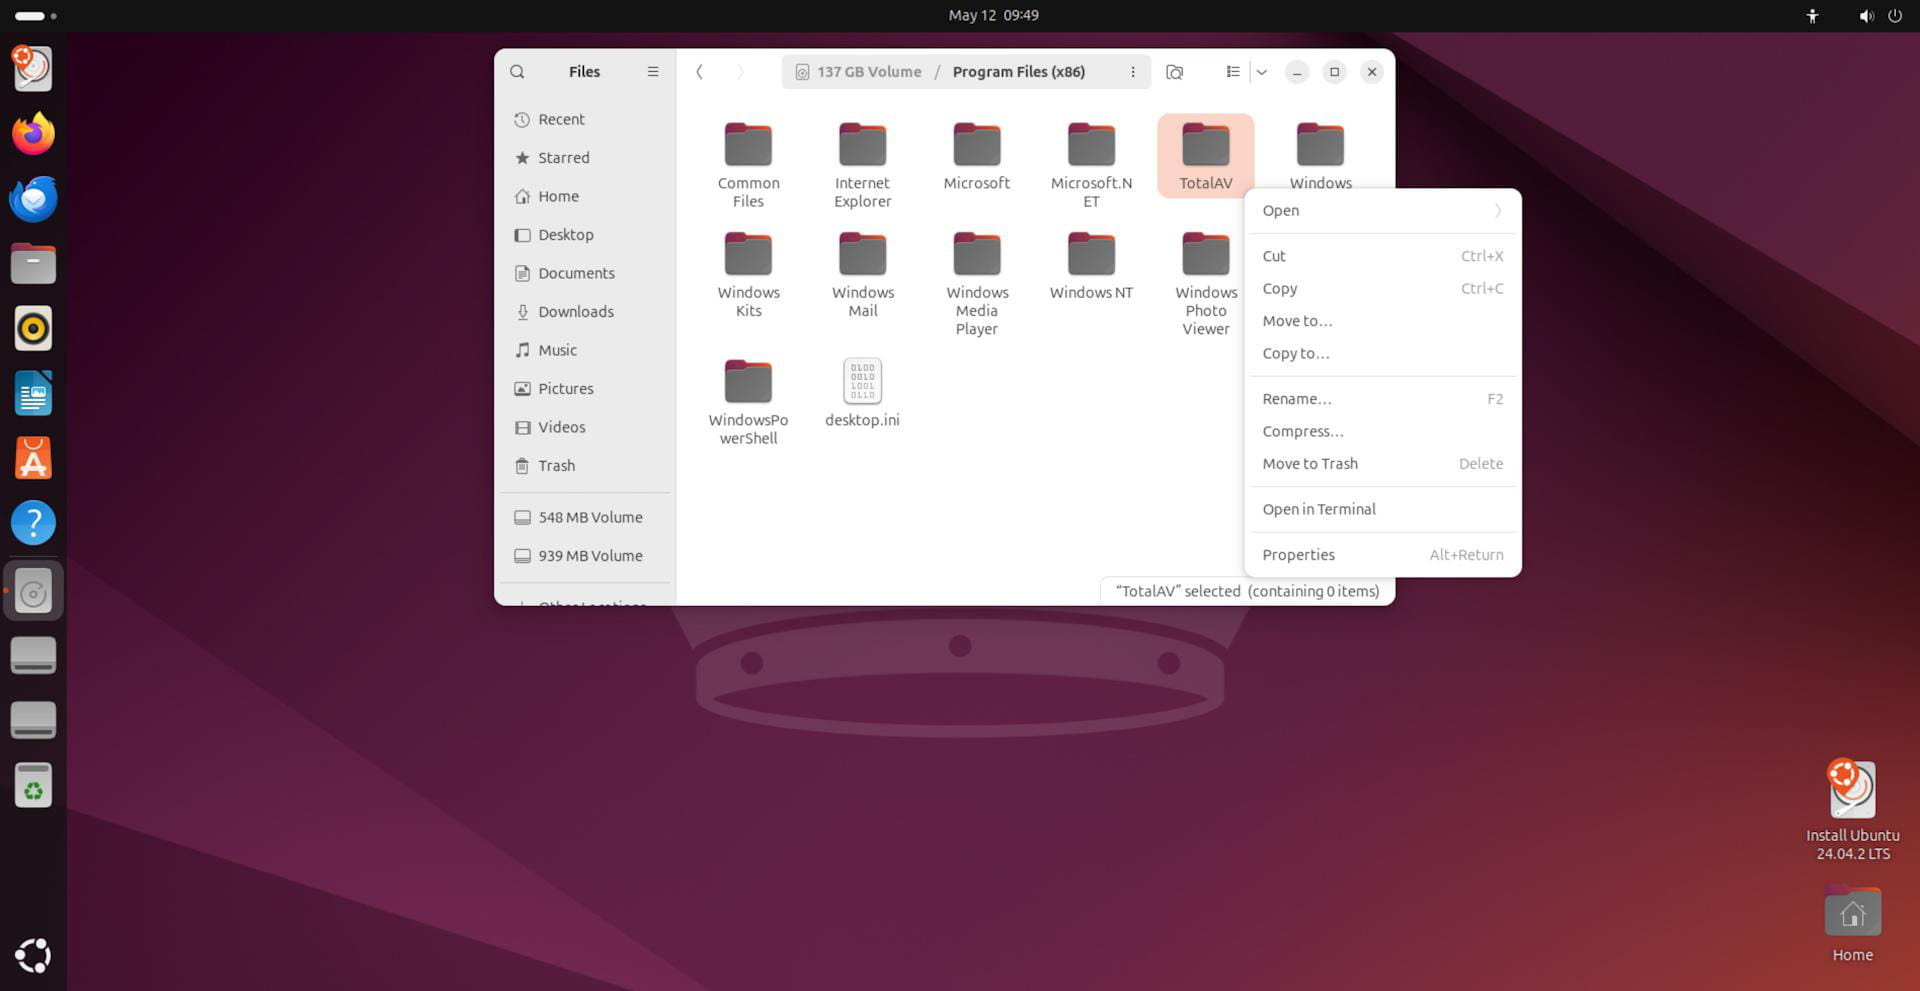
Avant il faut aller dans les propriétés du dossier et Permissions et pour You, permettre Create and Delete Files
Le voila supprimé
Ensuite on vide la corbeille
Et on confirme
Puis après supprimer les traces avec Autoruns, avec la fonction Filter pour TotalAV, dans l'onglet Everything.
Merci pour un éventuel retour sur les solutions utilisés, savoir si c'est résolu.
@+
-
-
Modérateur
Le programme que j'ai proposé fonctionne aussi en mode sans échec.
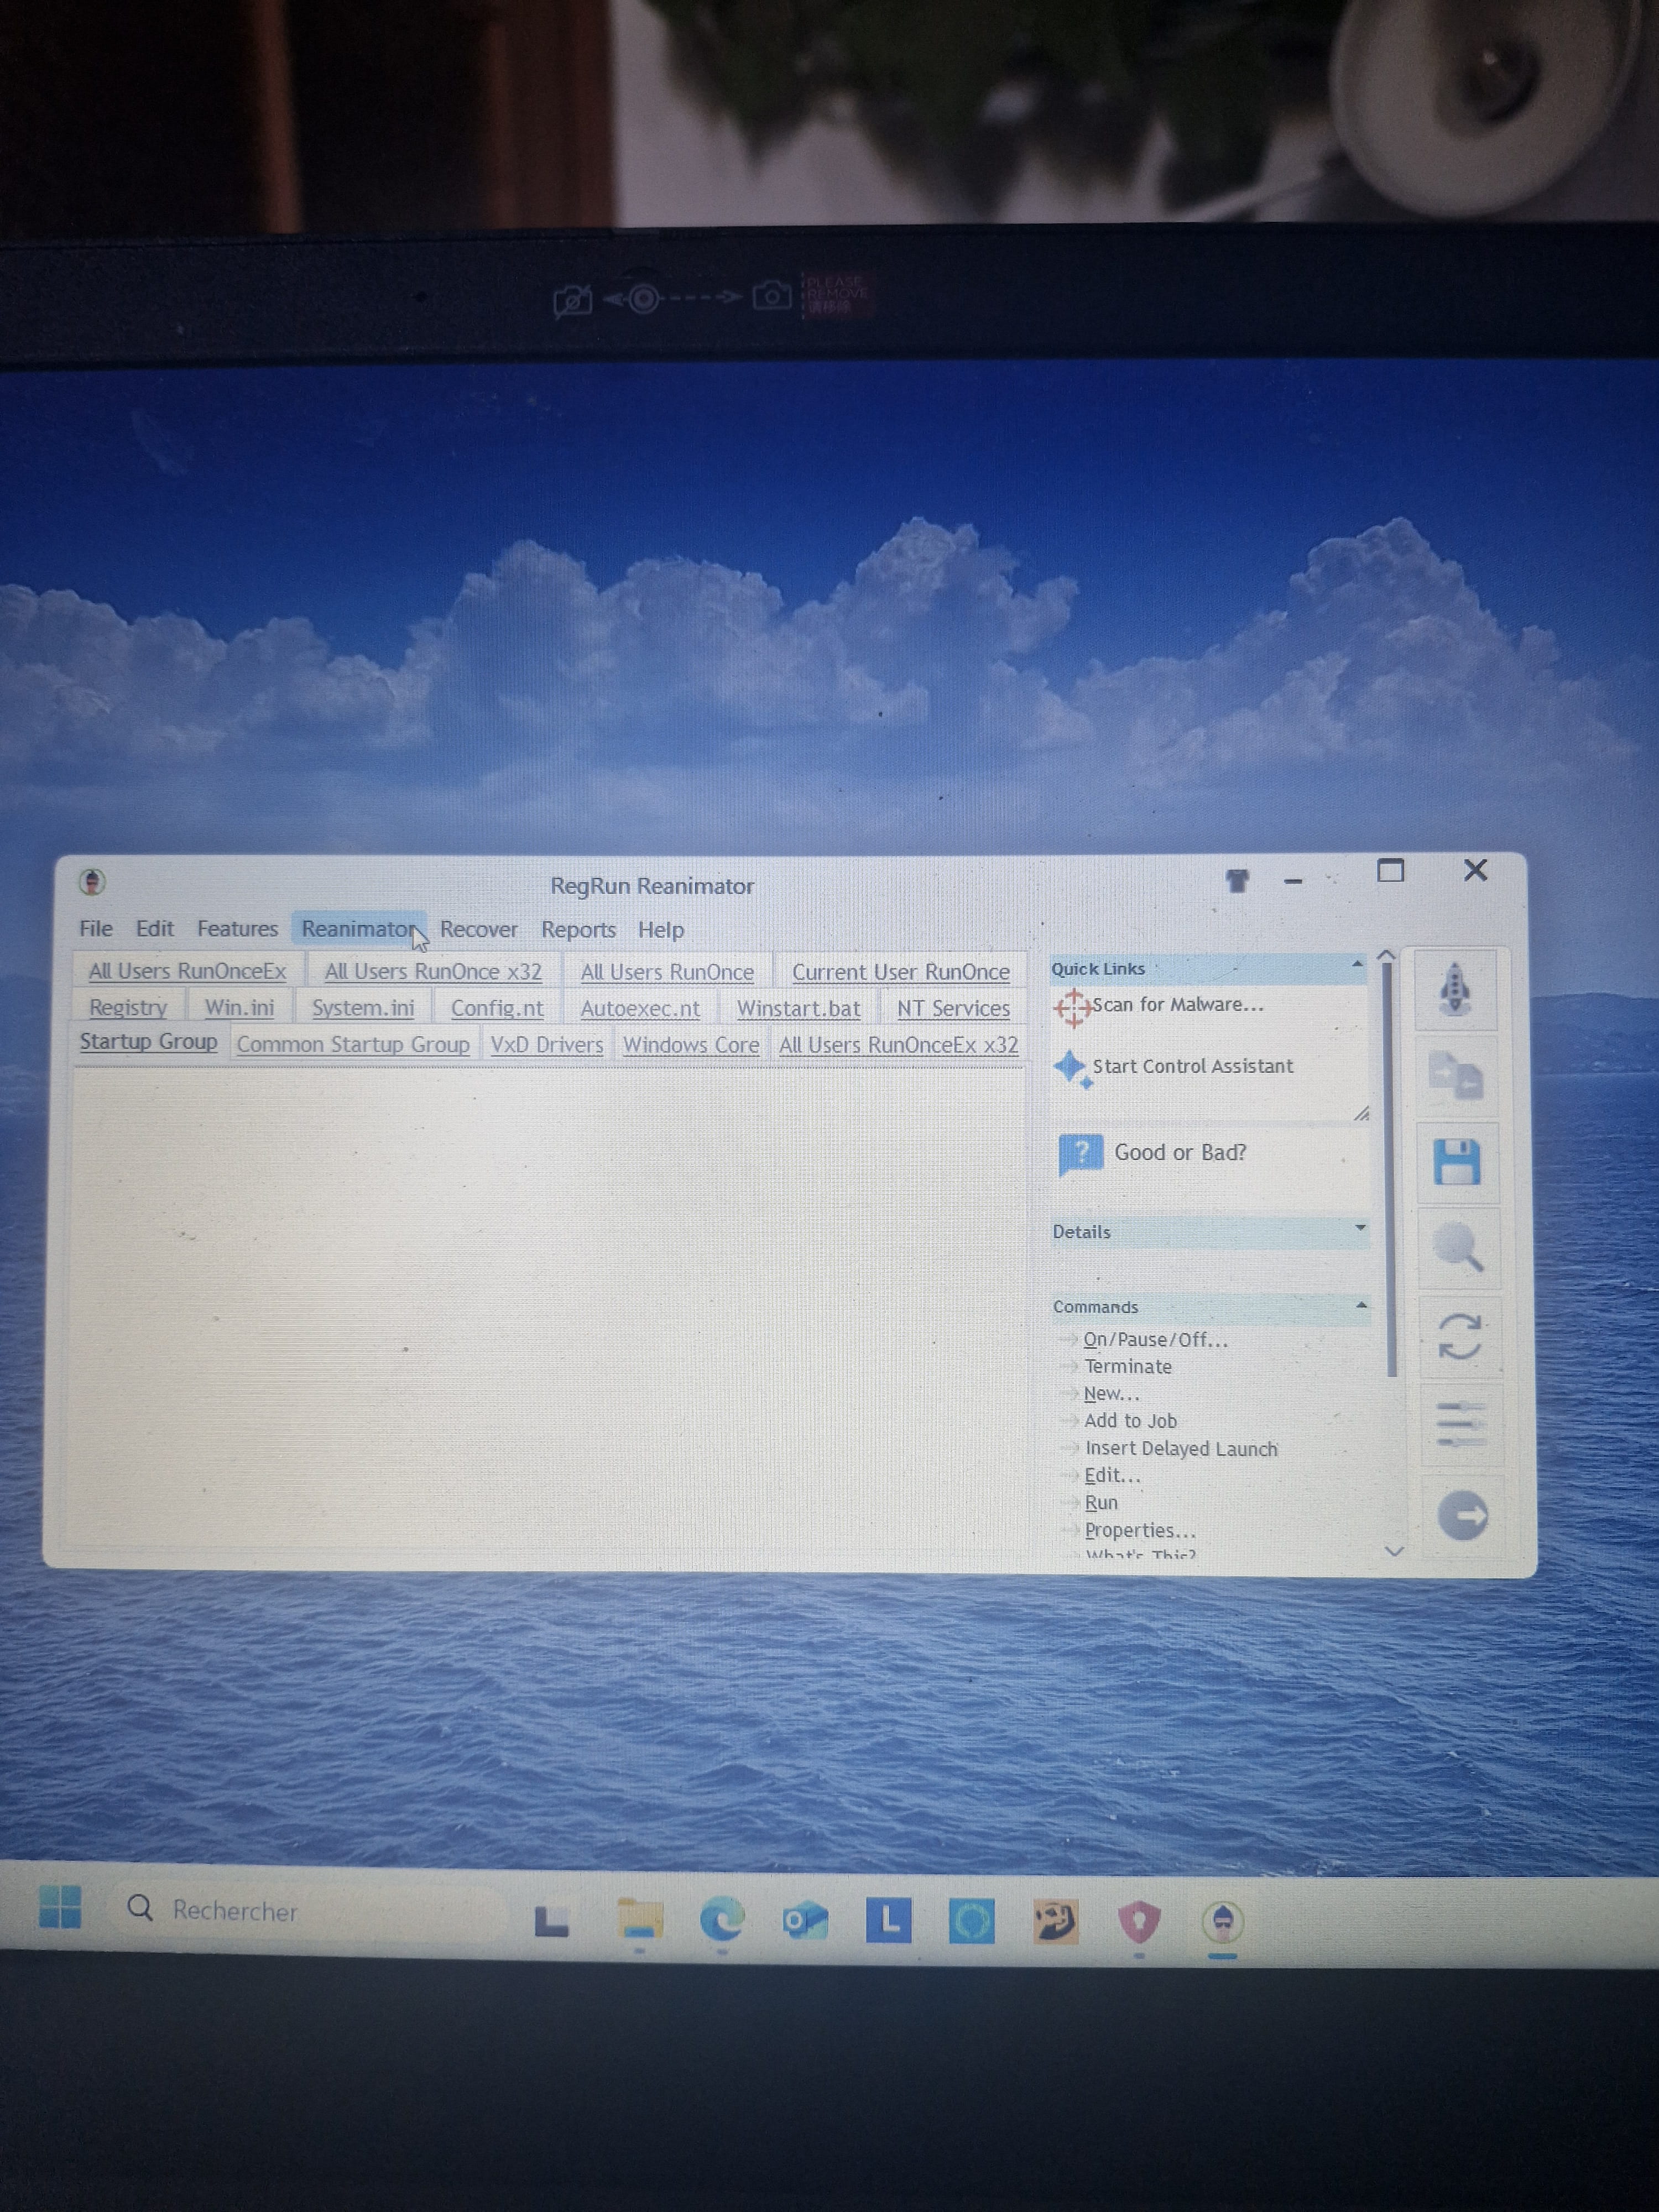
Si vous avez des difficultés, je peux aider, RegRun Reanimator est pas si compliqué.
https://forums.commentcamarche.net/forum/affich-38190547-ordinateur-infecte-utlisation-de-frst64#p38192276
C'est votre choix.
Si il vous propose un choix entre démarrer le désinstalleur de TotalAV ou Supprimer de la liste Uninstall, Choisissez la dernière option Supprimer de la liste Uninstall
On s'en débarrasse, ne lui demande même plus de se désinstaller
Faire un nettoyage registre avec CCleaner et supprimer ces clés à partir d'un fichier .reg
Windows Registry Editor Version 5.00
[-HKEY_CLASSES_ROOT\*\shell\TotalAV]
[-HKEY_CLASSES_ROOT\Directory\shell\TotalAV]
[-HKEY_CLASSES_ROOT\Folder\shell\TotalAV]
[-HKEY_CLASSES_ROOT\totalav]
[-HKEY_LOCAL_MACHINE\SOFTWARE\Classes\totalav]
[-HKEY_LOCAL_MACHINE\SOFTWARE\Google\Chrome\NativeMessagingHosts\com.totalav.passwordvaultassistant]
[-HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Edge\NativeMessagingHosts\com.totalav.passwordvaultassistant]
[-HKEY_LOCAL_MACHINE\SOFTWARE\Mozilla\NativeMessagingHosts\com.totalav.passwordvaultassistant]
[-HKEY_LOCAL_MACHINE\SOFTWARE\Wow6432Node\Microsoft\Tracing\TotalAV_RASAPI32]-
-
Modérateur@elikoda
Cliquez avec le raccourci Reanimator sur le bureau et après un scan Fix Problems et ensuite sur Fix Malware Issues sans résultats cliquez sur Inspection Mode
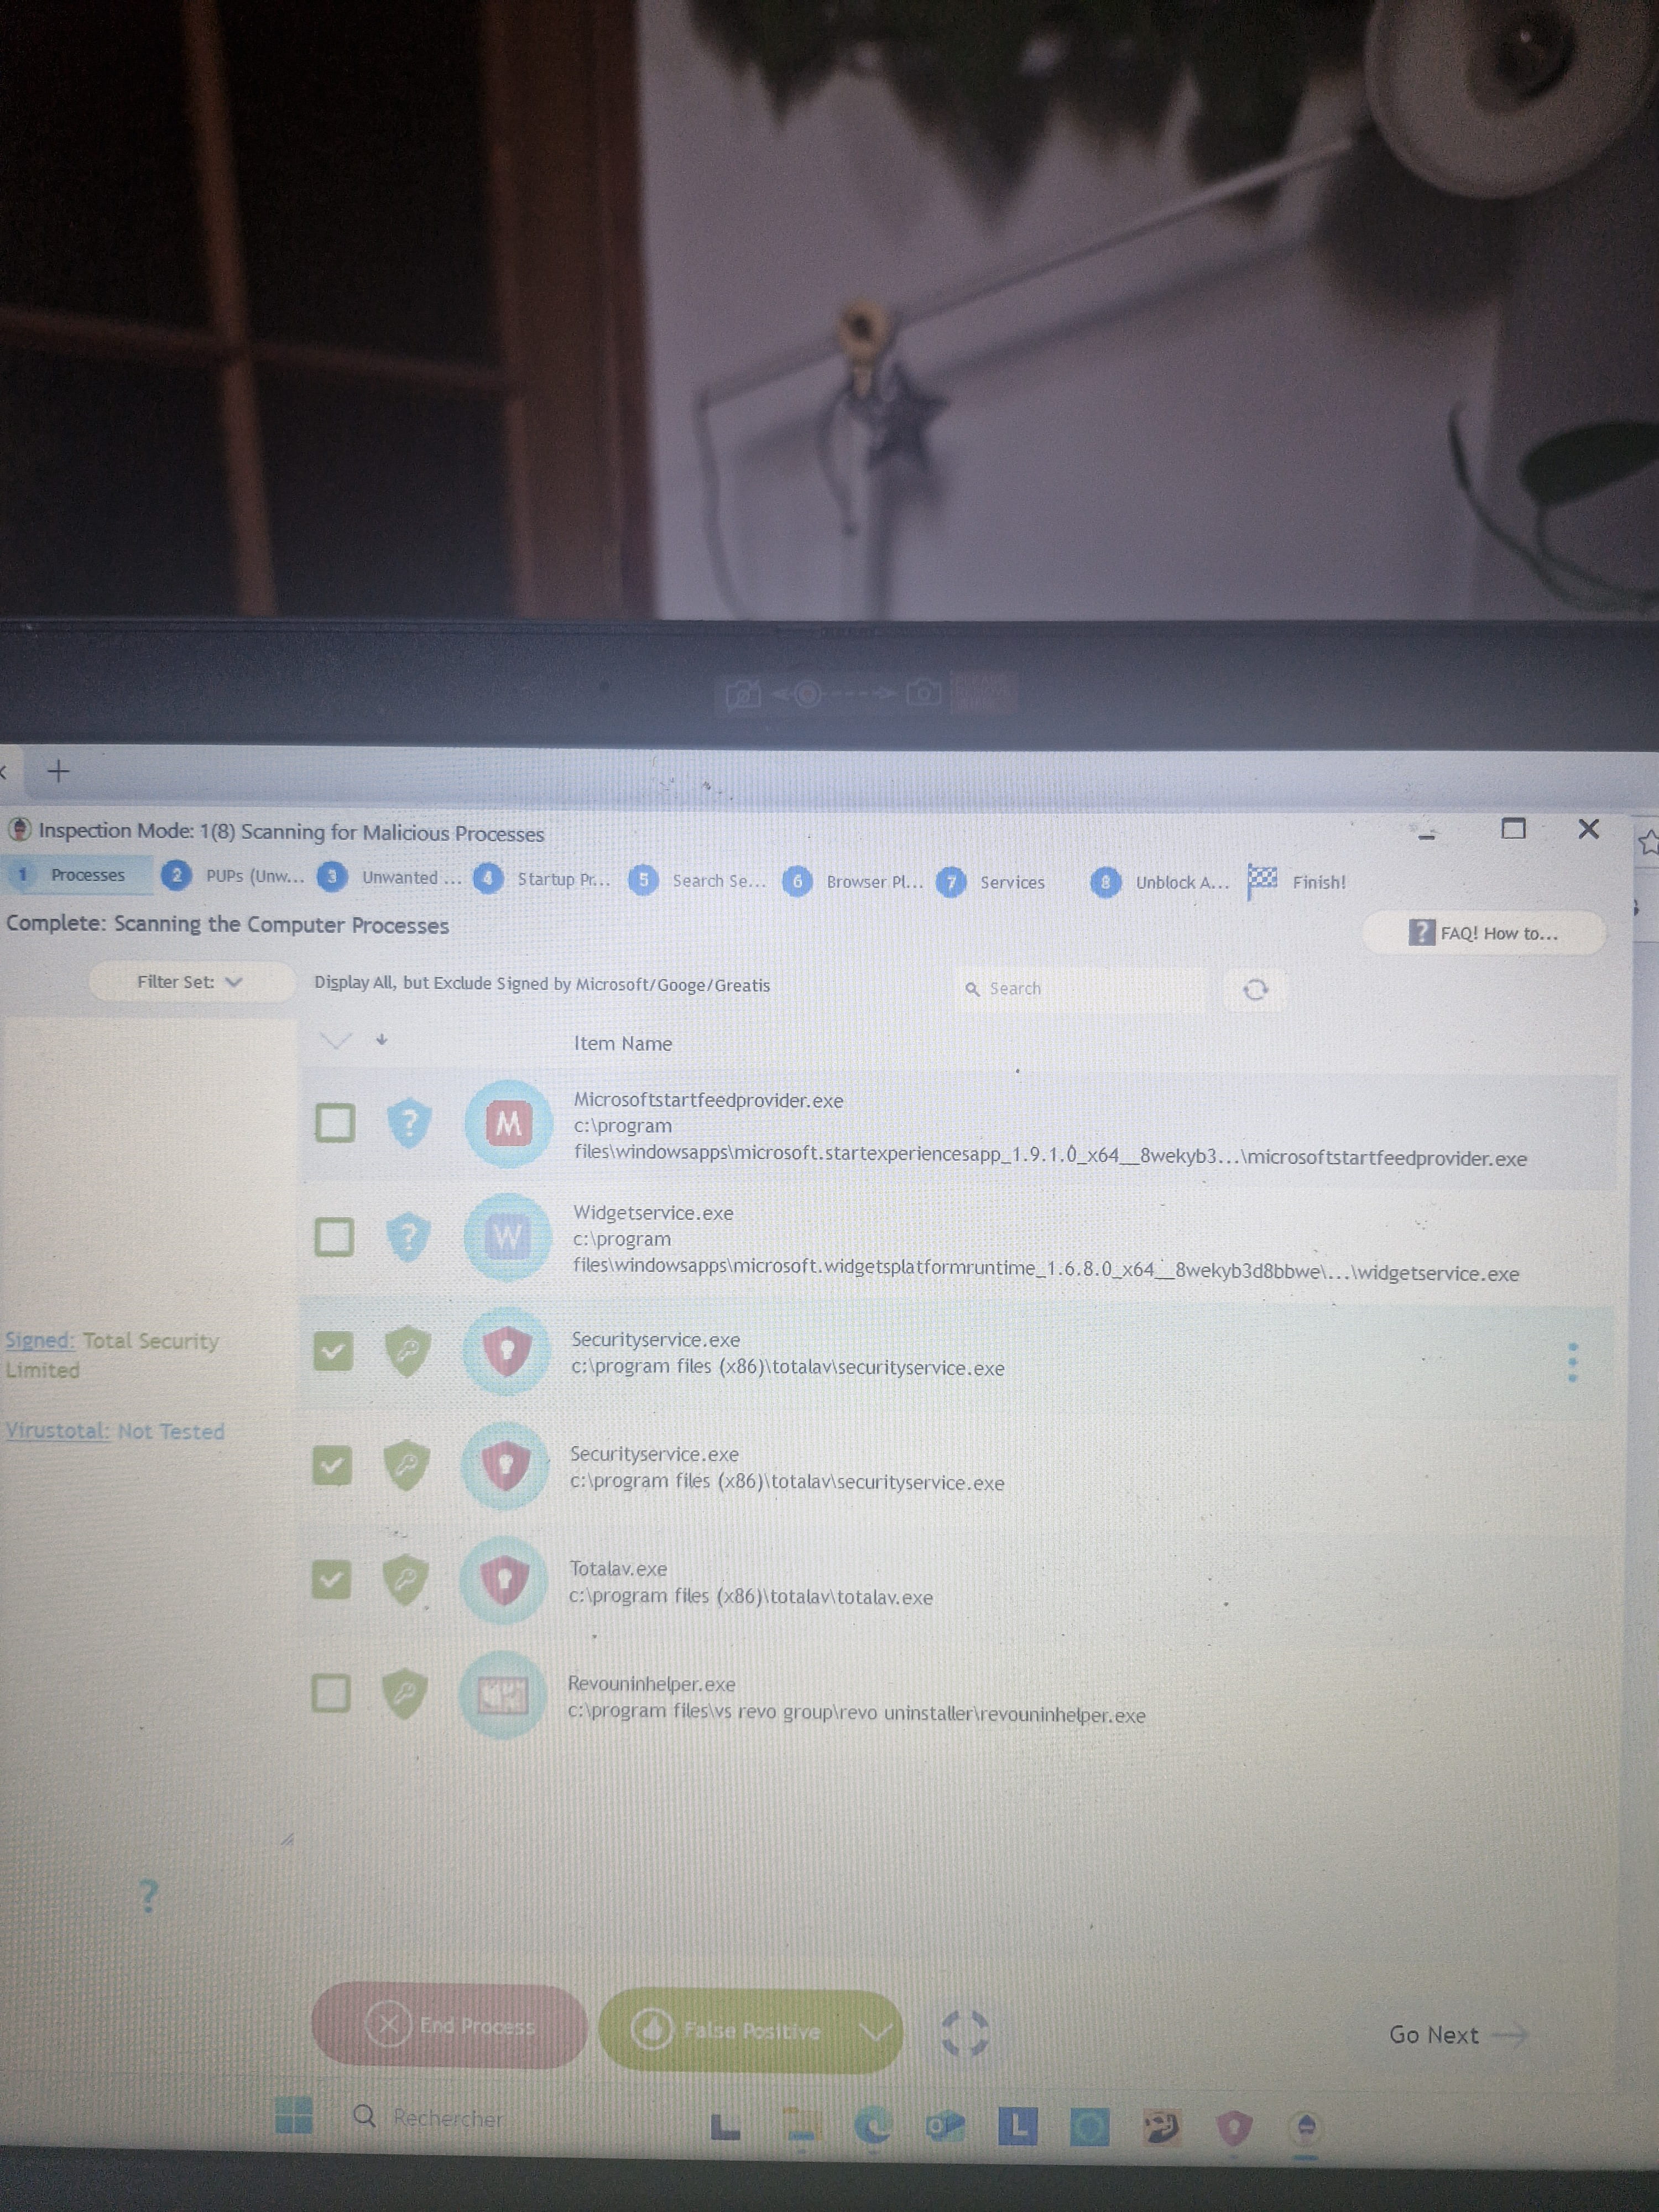
À Filter Set , choisissez Display All but Exclude Signed by Microsoft/Google/Greatis
Et regarder pour tous les onglets en haut, surtout Startup Items et Services
Faites des captures ou faites le tri, je peux vous aider avec des captures.
Sinon ne supprimer que ce que vous êtes certain qui sont indésirables
Parce qu'il détecte des choses de programmes bons, pour mieux nous aider à trier nous même entre les bons et pas bons. -
-
Modérateur@elikoda
Fermer les 3 processus en cliquant le bouton Rouge en bas, (Confirmer chaque fois si besoin) ensuite regardes dans l'onglet suivant
Utilisez la fonction Search pour commencer, pour TotalAV dans tous les onglets.
Si dans PUPs il vous propose un choix entre démarrer le désinstalleur de TotalAV ou Supprimer de la liste Uninstall, Choisissez la dernière option le Supprimer de la liste Uninstall
Dans l'onglet Startup Programs, utiliser la fonction search pour TotalAV , ou tout vérifier, votre choix.
Supprimer avec le bouton rouge les items TotalAV cochés
Onglet suivant
Il y en a dans l'onglet Services , (Peut être un driver TotalAV aussi ?)
Quand tout ce qui avait à supprimer est marqué pour suppression, on va à l'onglet Finish, et clique sur Restart is requied
-
-
Je suis en mode sans échec avec prise en charge du réseau mais je ne peux pas copier coller la correction, j'ai mis la correction sur le bloc note mais impossible de l'ouvrir
Je dois tout remarquer ?
-
Modérateur
.
Comme tu es sous Windows en mode sans échec avec prise en charge du réseau tu peux accéder à internet et donc retrouver mon script de correction FRST ici:
-
@bazfile
Justement c'est ça que je n'ai pas compris, je l'ai démarrer deux fois pour être bien sûr mais même avec la prise en charge réseau je n'ai pas accès à internet
-
Modérateur@elikoda
.
Tu es en wifi ou en Ethernet ? Si tu es en Wifi, connecte ton pc à la box via un câble Ethernet et voit si tu as internet.
-
@bazfile
Et oui en wifi, j'ai pas de câble chez moi je vais essayer avec l'autre méthode
-
Modérateur@elikoda
.
Toutes les box sont livrées avec un câble regarde dans la boîte de ta box, sinon démarre en mode normal et recommence la procédure de démarrage en mode sans échec avec prise en charge du réseau et voit si ça fonctionne.
Il va falloir trouver une solution pour copier coller le script dans un fichier texte car la correction FRST ne fonctionnera qu'en mode sans échec.
-
-
Modérateur
J'ai fait le test avec TotalAV et UnHackMe (Cousin de RegRun Reanimator)
Il a tout supprimé les services etc. Il restait juste le dossier dormant de TotalAV à supprimer manuellement dans Program Files (x86), et TotalAV dans le menu contextuel de la corbeille (À supprimer dans Regedit).Si vous voulez inspecter pour des éléments indésirables avec RegRun Reanimator, le télécharger sur le site officiel
https://greatis.com/security/reanimator.html
Cliquez sur Fix Problems et ensuite sur Fix Malware Issues
Faites des captures, ou supprimez toutes les détections qui ont pour chemin le dossier de TotalAV et confirmer, ensuite en cliquant Next, supprimer... et à la fin cliquez Restart is requied -
Voila le lien, au redémarrage toujours totalAV
Est-ce normal ?
https://pjjoint.malekal.com/files.php?id=20250511_j14w12m7m5u5
-
Modérateur
.
La correction n'a pas fonctionné.
Je m'en doutais un peu, cette version de TotalAV est coriace en fait il faut exécuter le script FRST avec Windows démarré en mode sans échec, donc démarre Windows en mode sans échec avec prise en charge du réseau et refait la correction FRST.
https://www.malekal.com/demarrer-mode-sans-echec-windows-10-11/
-
-
Modérateur
.
Désinstalle aussi McAfee je l'avais raté celui là pour le désinstaller utilise cet outil de McAfee (MCPR).
Pour finir de désinstaller TotalAV faire ce qui suit :
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: ContextMenuHandlers1: [McCtxMenu] -> {4ADAAC88-E1BD-424F-816D-15E059007938} => -> Pas de fichier ContextMenuHandlers6: [McCtxMenu] -> {4ADAAC88-E1BD-424F-816D-15E059007938} => -> Pas de fichier AlternateDataStreams: C:\Users\michel\OneDrive\Bureau\FRST.exe:MBAM.Zone.Identifier [223] AlternateDataStreams: C:\Users\michel\Downloads\avast_av_clear.exe:MBAM.Zone.Identifier [142] AlternateDataStreams: C:\Users\michel\Downloads\revosetup.exe:MBAM.Zone.Identifier [177] AlternateDataStreams: C:\Users\michel\Downloads\Uninstalr-Windows-2-5-fr.exe:MBAM.Zone.Identifier [192] Task: {3CF72C1C-402F-4481-9F9F-A16BE9A76C3E} - System32\Tasks\Avast Secure Browser Heartbeat Task (Hourly) => C:\Program Files\AVAST Software\Browser\Application\AvastBrowser.exe --type=heartbeat --hourly (Pas de fichier) Task: {112D38CA-7108-49F8-B19E-6D1A988B8F53} - System32\Tasks\Avast Secure Browser Heartbeat Task (Logon) => C:\Program Files\AVAST Software\Browser\Application\AvastBrowser.exe --type=heartbeat --logon (Pas de fichier) Task: {1F2C56F1-6F26-435D-BB95-D1F9A99E0FC5} - System32\Tasks\AvastBrowserProtectS-1-5-21-1549816844-1542527803-1435568328-1001 => C:\Program Files\Avast Software\Browser\Application\AvastBrowserProtect.exe --runonce (Pas de fichier) Task: {835E6717-F477-4D83-90F4-E2672FF55253} - System32\Tasks\AvastUpdateTaskMachineCore => C:\Program Files (x86)\AVAST Software\Browser\Update\AvastBrowserUpdate.exe /c (Pas de fichier) Task: {A0A139B7-4D33-4DBF-A698-DEB4988FD927} - System32\Tasks\AvastUpdateTaskMachineUA => C:\Program Files (x86)\AVAST Software\Browser\Update\AvastBrowserUpdate.exe /ua /installsource scheduler (Pas de fichier) Task: {B7DA7397-73AA-41CD-94AB-43AC285556C9} - System32\Tasks\AVGUpdateTaskMachineCore => C:\Program Files (x86)\AVG\Browser\Update\AVGBrowserUpdate.exe /c (Pas de fichier) Task: {A9A498D6-61B2-49BC-9405-D0F0362F7A9D} - System32\Tasks\AVGUpdateTaskMachineUA => C:\Program Files (x86)\AVG\Browser\Update\AVGBrowserUpdate.exe /ua /installsource scheduler (Pas de fichier) S2 MBAMService; "C:\Program Files\Malwarebytes\Anti-Malware\MBAMService.exe" [X] U3 AVG Business Console Client Antivirus Service; pas de ImagePath U3 avgBcc; pas de ImagePath U3 avgbdisk; pas de ImagePath S3 netprotection_network_filter2; System32\drivers\netprotection_network_filter2.sys [X] HKLM\Software\Microsoft\Active Setup\Installed Components: [{48F69C39-1356-4A7B-A899-70E3539D4982}] -> C:\Program Files\AVG\Browser\Application\134.0.29548.179\Installer\chrmstp.exe [2025-04-28] (AVG Technologies USA, LLC -> Gen Digital Inc.) HKLM\Software\Microsoft\Active Setup\Installed Components: [{A8504530-742B-42BC-895D-2BAD6406F698}] -> "C:\Program Files\AVAST Software\Browser\Application\134.0.29548.179\Installer\chrmstp.exe" --configure-user-settings --verbose-logging --system-level R2 EndpointProtectionService; C:\Program Files (x86)\TotalAV\Endpoint Protection SDK\endpointprotection.exe [12219760 2025-02-27] (Avira Operations GmbH -> Avira Operations GmbH) S3 EndpointProtectionService2; C:\Program Files (x86)\TotalAV\Endpoint Protection SDK\endpointprotection.exe [12219760 2025-02-27] (Avira Operations GmbH -> Avira Operations GmbH) R2 SecurityService; C:\Program Files (x86)\TotalAV\SecurityService.exe [240984 2025-03-24] (Total Security Limited -> TotalAV) 2025-03-24 15:12 - 2025-03-24 15:12 - 000084992 _____ () [Fichier non signé] C:\Program Files (x86)\TotalAV\AppMetricSdk.dll 2024-08-29 21:06 - 2024-08-29 21:06 - 000218624 _____ (.NET Foundation and Contributors) [Fichier non signé] C:\Program Files (x86)\TotalAV\RestSharp.dll 2024-08-29 21:06 - 2024-08-29 21:06 - 000009216 _____ (.NET Foundation and Contributors) [Fichier non signé] C:\Program Files (x86)\TotalAV\RestSharp.Serializers.NewtonsoftJson.dll 2025-03-24 15:12 - 2025-03-24 15:12 - 000034304 _____ (HelperClient) [Fichier non signé] C:\Program Files (x86)\TotalAV\HelperClient.dll 2023-07-21 14:29 - 2023-07-21 14:29 - 000488960 _____ (Maurício David) [Fichier non signé] C:\Program Files (x86)\TotalAV\LiteDB.dll 2025-03-24 15:12 - 2025-03-24 15:12 - 000025088 _____ (metric_geezer) [Fichier non signé] C:\Program Files (x86)\TotalAV\metric_geezer.dll C:\Program Files (x86)\TotalAV EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ ou https://pjjoint.malekal.com/ .Puis donne le lien généré par https://www.cjoint.com/ ou https://pjjoint.malekal.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
https://pjjoint.malekal.com/files.php?id=FRST_20250511_r13i14o11e14w12
oups pardon, le voila
-
https://pjjoint.malekal.com/files.php?id=20250511_r6v6c11v5l5
Voila j'ai lancé l'analyse, voici le rapport
Merci pour votre patience
-
-
Modérateur
.
Il manque le rapport FRST je n'ai que le rapport addition.
Je te rappelle la procédure :
Cliquer avec le bouton droit de la souris sur FRST et choisir Exécuter en tant qu'administrateur ce qui donne ceci :


Attendre que le message l'outil est prêt à fonctionner s'affiche puis cliquer sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.


À la fin de l'analyse les deux rapports FRST et Addition seront sur le bureau.


Envoyer les rapports FRST et ADDITION sur cjoint.com ou sur https://pjjoint.malekal.com/ .
Puis joindre les deux liens générés par https://www.cjoint.com/ ou https://pjjoint.malekal.com/ dans ta réponse.
-
-
TotalAV n'apparait pas dans les applications de Revo uninstaller , pourtant je l'ai toujours qui s'ouvre a chaque démarrage de l'ordinateur
-
Non il est toujours présent, je ne comprends pas
-
Modérateur
.
Désinstalle-le avec Revo Uninstaller en mode scan avancé, voir le tuto ci-dessous.
Si c'est toujours pareil fait une nouvelle analyse FRST et donne les liens des deux rapports.
Tutoriel Revo Uninstaller à lire attentivement.
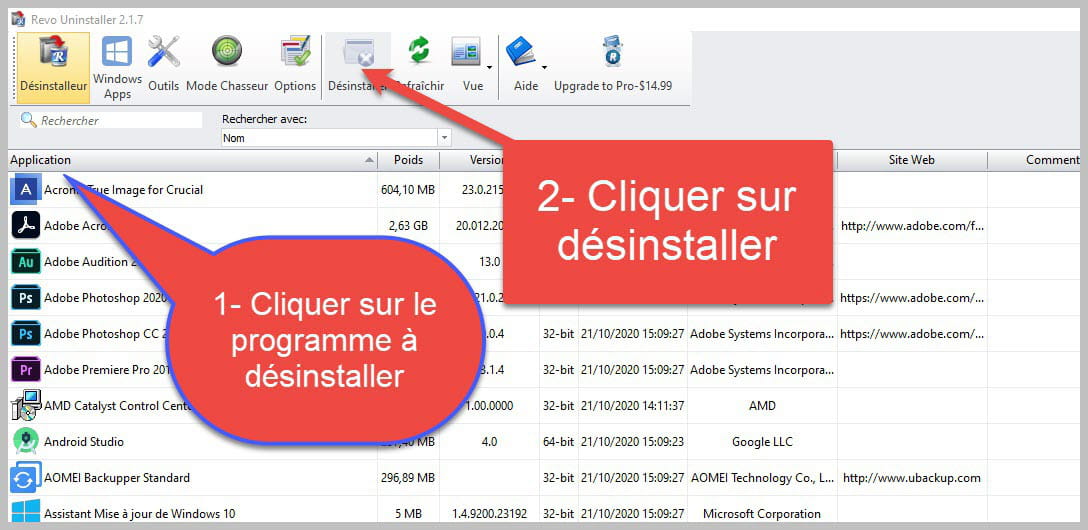

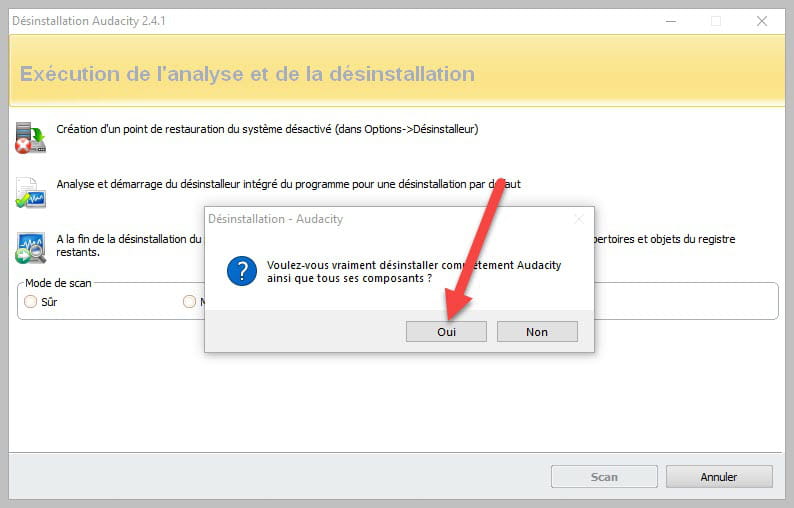
Accepter la désinstallation du programme que l'on souhaite désinstaller et si il y a un message d'erreur disant que la désinstallation est impossible fermer le message d'erreur et continuer la procédure.

Cocher "Scan avancé" puis cliquer sur "Scan".

Attention il est très important de supprimer les éléments restant du registre.
Cliquer sur "Sélectionner tout" puis sur "Supprimer" si une deuxième liste apparaît faire de même puis une fois que tout est supprimé cliquer sur "Fini" un redémarrage sera peut-être demandé.
-
-
-
Bonjour,
Je n'arrive pas a desinstaller total AV même avec d'autre site
Comment puis-je faire ?
Merci
-
Modérateur
.
À lire attentivement avant de commencer.
Que le pc rame ce n'est pas étonnant, la configuration antivirus de ce pc c'est du grand n'importe quoi, je m'explique. :
En dehors de Windows Defender qui est l'antivirus intégré à Windows et qui est suffisant, ton père a installé cinq autres antivirus, il ne faut jamais avoir plusieurs antivirus en protection résidente cela provoque de forts ralentissements et des bugs pouvant aller jusqu'au blocage du pc.
Ces antivirus sont .
- Malwarebytes
- Avast
- AVG antivirus
- Endpoint protection SDK
- Total AV qui est une grosse arnaque il est à virer d'urgence.
Donc je te conseille de supprimer tous ces antivirus mais pas n'importe comment, voir plus bas comment les désinstaller..
Je te conseille de ne garder que l'antivirus intégré à Windows (Windows Defender) il est efficace et suffisant, il s'active automatiquement dés qu'aucun autre antivirus n'est installé sur le pc.
Pour les pop-ups rien de grave ton père a fait un clic malheureux qui a permis à des notifications parasites de s'installer dans Edge, le script de correction FRST qui suit supprimera ces notifications parasites.
Procédure à faire dans l'ordre indiqué.
Pour désinstaller les antivirus :
Pour Avast désinstalle-le avec AvastClear.
Pour les autres antivirus (AVG AntiVirus, Malwarebytes, Endpoint protection SDK et totalAV) désinstalle-les avec uninstalr.
LES ADWARES :
Ton père a aussi installé des adwares qui polluent le pc.
Toujours avec uninstalr désinstalle les adwares suivant :
PC Cleaner qui est une bouse à ne jamais installer sur un pc
WebAdvisor par McAfee
Une fois les désinstallations faites fait la correction FRST qui suit :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction Edge Notifications: Default -> hxxps://fe6bcsyntgh7vdz81a.feesvr.co.in Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Pas de fichier) Task: {0405C6B3-F70B-4A90-B2AF-A4BC02A12665} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Pas de fichier) Task: {3CD89CB8-627D-4D3F-9030-284A3B6D6826} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_LogonUpdateResults => %systemroot%\system32\MusNotification.exe LogonUpdateResults (Pas de fichier) Task: {1C30D01D-A491-459C-9C54-EB7B5EFD1944} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe /RunOnAC RebootDialog (Pas de fichier) Task: {7A582669-93FE-41F2-9AF5-8EAB9FA9EB79} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe /RunOnBattery RebootDialog (Pas de fichier) Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) S3 netprotection_network_filter2; System32\drivers\netprotection_network_filter2.sys [X] ContextMenuHandlers5: [ACE] -> {5E2121EE-0300-11D4-8D3B-444553540000} => -> Pas de fichier AlternateDataStreams: C:\Users\michel\Downloads\FRST.exe:MBAM.Zone.Identifier [223] AlternateDataStreams: C:\Users\michel\Downloads\FRST64.exe:MBAM.Zone.Identifier [225] cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ ou https://pjjoint.malekal.com/ .Puis donne le lien généré par https://www.cjoint.com/ ou https://pjjoint.malekal.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Bonjour, merci beaucoup pour vos réponses
, voici les liens demandés
https://pjjoint.malekal.com/files.php?id=FRST_20250507_b11t11x7s13r5
https://pjjoint.malekal.com/files.php?id=20250507_o13u8i13s514
je ne vais pas me tenter ahah, je me débrouille mieux que mon père mais loin d'être très doué en informatique
-
Modérateur
Bonjour .
Les liens mènent nulle part c'est normal up security ne fonctionne plus depuis pas mal de temps, met tes rapports sur https://pjjoint.malekal.com/ et donne les liens.
-
Modérateur
Bonjour,
Ces liens ne marche pas pour moi , Error 404: Not Found
Si vous voulez tenter de faire vous même du nettoyage de virus etc, vous pouvez tenter avec ce programme en Giveaway qui semble encore valide aujourd'hui.
https://www.techno360.in/unhackme-anti-rootkit-tool-free-license/
Il faut un minimum de connaissances, ne pas supprimer des choses au hasard (Selon les détections), mais il peut être efficace dans bien des cas.
Le First scan à l'installation prend quelques minutes, mais vérifie les fichiers potentiellement actifs avec VirusTotal en ligne (On-line Multi-Antivirus).