Malveillant KittCat
Résolu3 réponses
-
Modérateur
.
Le fixlog est OK.
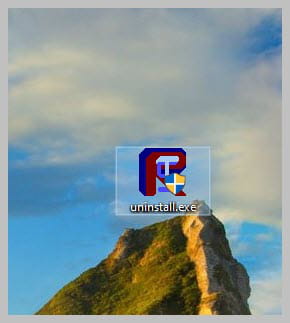
Désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.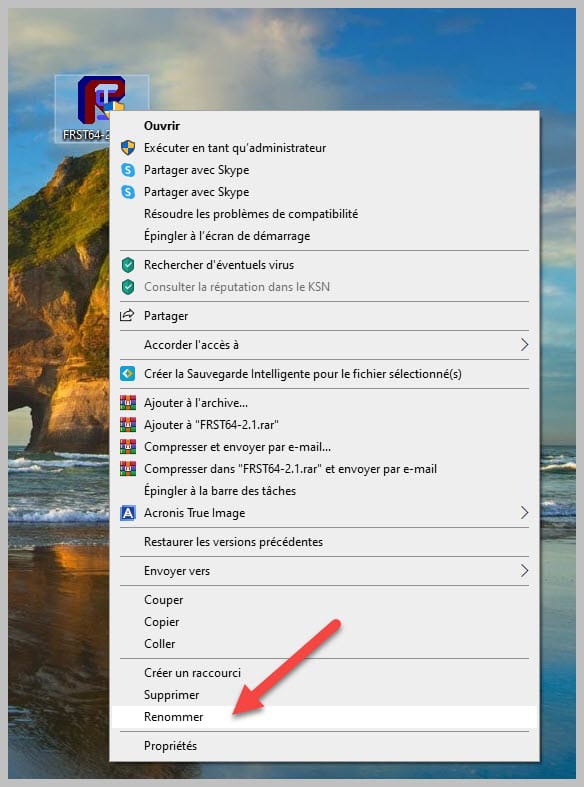
-
Modérateur
.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKU\S-1-5-21-319466736-469076199-1758534213-1001\...\Run: [Taskbarify] => C:\Users\corri\AppData\Local\Programs\Taskbarify\Taskbarify.exe (Pas de fichier) Task: {E99150E6-8EB0-46D4-AE58-F47340A10D81} - System32\Tasks\Opera scheduled Autoupdate 1717161661 => C:\Users\corri\AppData\Local\Programs\Opera\autoupdate\opera_autoupdate.exe --scheduledtask --bypasslauncher $(Arg0) (Pas de fichier) Task: {02024405-C5EC-4FB7-9782-E9D31331AD7A} - System32\Tasks\onliser13 => "C:\Program Files (x86)\IObit\IObit Malware Fighter\pub\onlinesr_mul.exe" -> C:\Program Files (x86)\IObit\IObit Malware Fighter\pub\\/rpop Edge StartupUrls: Default -> "hxxps://fr.yahoo.com/?fr=hp-avast&type=avastbcl","hxxp://www.msn.com/?pc=AV01" Edge HomePage: Default -> hxxp://settings/homePageOverlay CHR StartupUrls: Default -> "hxxps://fr.yahoo.com?fr=hp-avast&type=avastbcl","hxxp://www.msn.com/?pc=AV01" CHR DefaultSearchURL: Default -> hxxps://finditfasts.com/search?q={searchTerms} CHR DefaultSearchKeyword: Default -> bs CHR DefaultSuggestURL: Default -> hxxps://finditfasts.com/search?q={searchTerms} S3 Imf8HpRegFilter; \??\C:\Program Files (x86)\IObit\IObit Malware Fighter\drivers\win10_amd64\ImfHpRegFilter.sys [X] S3 ImfHpFileFilter; \??\C:\Program Files (x86)\IObit\IObit Malware Fighter\drivers\win10_amd64\ImfHpFileFilter.sys [X] S2 TCI2XX; \SystemRoot\System32\drivers\TCI2XX.sys [X] ContextMenuHandlers1: [ANotepad++64] -> {B298D29A-A6ED-11DE-BA8C-A68E55D89593} => D:\Notepad++\NppShell_06.dll -> Pas de fichier AlternateDataStreams: C:\Users\corri:Heroes & Generals [38] AlternateDataStreams: C:\Users\corri\AppData\Local\Microsoft:ISBD [32] AlternateDataStreams: C:\Users\corri\AppData\Local\Temp:$DATA [16] cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ ou https://pixeldrain.com/
Puis donne le lien généré par https://www.cjoint.com/ ou https://pixeldrain.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
voici le lien:
https://www.cjoint.com/c/NIcq3wZrITz
et mon problème est réglé , merci beaucoup pour ton aide.
-
-
Modérateur
Bonjour .
Si c'est sur Google Chrome soit tu supprimes manuellement l'extension soit tu réinitialises Google Chrome.
Si c'est toujours pareil :
Télécharge FRST .
Une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :


Attend que le message l'outil est prêt à fonctionner s'affiche puis clique sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.


À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur https://www.cjoint.com/ ou sur https://pixeldrain.com/ .
Puis donne les deux liens générés par https://www.cjoint.com/ ou https://pixeldrain.com/dans ta réponse.
-
-
Modérateur@Actarus49
OK.
-
-