Double accent circonflexe - virus trojan ?
RésoluBonjour,
Depuis un moment, ma touche accent circonflexe ne fonctionne plus ou écrit des doubles accents (comme ceci ^^). J'ai lu que cela pouvait être un signe de la présence d'un cheval de troie/keylogger. Savez-vous comment en avoir le cœur net, et m'en débarrasser ?
J'ai utilisé FRST pour faire une analyse, et j'aurais besoin d'un fixlist.txt
Téléchargeable ici : https://www.swisstransfer.com/d/9af7c4e2-d699-4f65-9a23-26f9085f860c
https://pjjoint.malekal.com/files.php?read=FRST_20240329_v5u8c8x6m11
https://pjjoint.malekal.com/files.php?read=20240329_n10x8t11z11s14
Un grand merci d'avance
5 réponses
-
Modérateur
Le fixlog est OK, par prudence change tes mots de passe en ligne sensibles et importants pour toi.
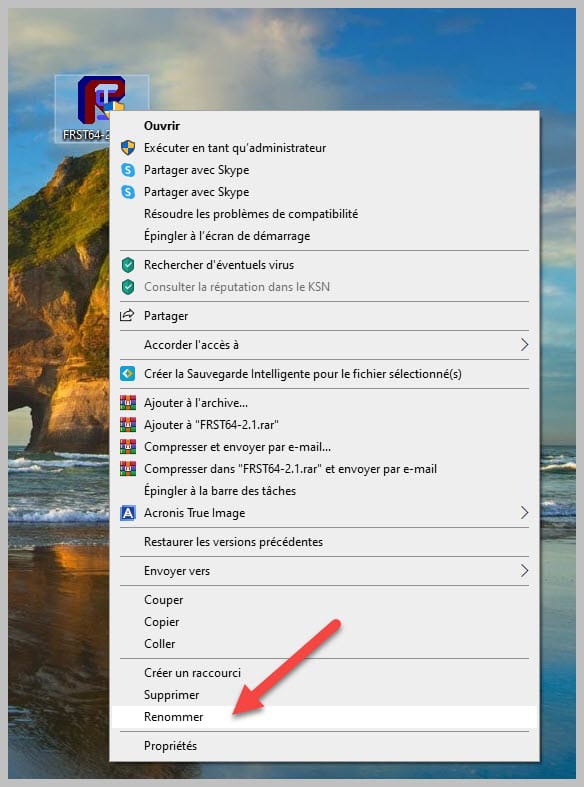
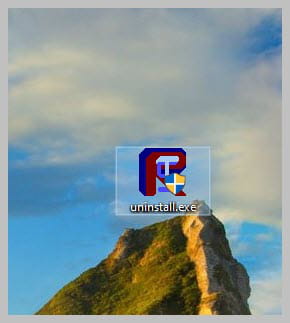
Désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-
Bonsoir,
Voici le lien fixlog : https://www.cjoint.com/c/NCDxcplstqf
J'ai vérifié, le problème est bien résolu, ma touche fonctionne correctement. J'imagine donc que si c'était bien un trojan, j'en suis débarassé. Merci beaucoup pour ton aide bazfile !
Une idée de ce que c'était ? -
Modérateur
.
Je serais absent ce week-end donc je te mets un script, si ce n'est pas toi qui a mis ces restrictions logicielles fait ce qui suit:
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: Startup: C:\Users\Vince\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\031514eb9d2011e8e87a031a1898e1eb.exe [2024-03-28] () [Fichier non signé] [Fichier en cours d'utilisation] HKLM-x32\...\Run: [] => [X] HKLM-x32\...\Run: [TeamsMachineUninstallerProgramData] => %ProgramData%\Microsoft\Teams\Update.exe --uninstall --msiUninstall --source=default (Pas de fichier) HKU\S-1-5-21-2896219858-2278722121-3280679691-1001\...\Run: [Facebook.MessengerDesktop] => C:\Users\Vince\AppData\Local\Programs\Messenger\Messenger.exe messenger://openAtLogin (Pas de fichier) HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe HKLM Group Policy restriction on software: %HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SystemRoot% HKLM Group Policy restriction on software: %HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\ProgramFilesDir% HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction GroupPolicy: Restriction - Chrome Policies: C:\ProgramData\NTUSER.pol: Restriction Policies: C:\Users\Vince\NTUSER.pol: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction Task: {BB718673-EFE7-4C60-8BCF-E9371E2A61F3} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier Task: {C3FCFB91-FABA-47D3-8838-583B297C3885} - System32\Tasks\Nahimic2svc32Run => "C:\Program Files\Nahimic\Nahimic2\UserInterface\Nahimic2svc32.exe" $(Arg0) $(Arg1) $(Arg2) $(Arg3) $(Arg4) $(Arg5) $(Arg6) $(Arg7) (Pas de fichier) Task: {F16C124D-AC05-4384-AA79-B8A004D88616} - System32\Tasks\Nahimic2svc64Run => "C:\Program Files\Nahimic\Nahimic2\UserInterface\x64\Nahimic2svc64.exe" $(Arg0) $(Arg1) $(Arg2) $(Arg3) $(Arg4) $(Arg5) $(Arg6) $(Arg7) (Pas de fichier) Task: {BF74E0F7-C514-4937-AE64-FB042C0D4BD8} - System32\Tasks\Nahimic2UILauncherRun => "C:\Program Files\Nahimic\Nahimic2\UserInterface\Nahimic2UILauncher.exe" $(Arg0) $(Arg1) $(Arg2) $(Arg3) $(Arg4) $(Arg5) $(Arg6) $(Arg7) (Pas de fichier) S2 GLCKIO2; \??\C:\Program Files (x86)\GIGABYTE\RGBFusion\GLCKIO2.sys [X] S3 WinRing0_1_2_0; \??\C:\Program Files (x86)\GIGABYTE\RGBFusion\MODAPI.sys [X] C:\Users\Vince\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\031514eb9d2011e8e87a031a1898e1eb.exe EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ puis donne le lien généré par https://www.cjoint.com/ dans ta réponse.5.
- - Répare Firefox réparer-Firefox.
- - Répare Chrome réparer Chrome.
6- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Bonjour Bazfile,
Merci beaucoup pour ta réponse !
Je n'ai pas de souvenir d'avoir spécifiquement mis en place des stratégies de restriction logicielles.
Mais à une période j'avais fait en sorte que les mises à jour windows ne s'installent plus automatiquement et que je doive valider manuellement avant installation, est-ce que ça peut être ça ?
Je ne suis pas sur mon ordi fixe actuellement mais je regarderai ça ce soir.
-
Modérateur
Bonjour.
Avant que je te fasse un script de désinfection, j'ai une question :
Tu as des stratégies de restrictions logicielles est-ce toi qui les a configurées ?