PROBLEME visual basic command line compiler usage CPU 60%
RésoluBonjour,
Comme d'autres j'ai eu un soucis de virus avec le fameux "visual basic command line compiler high cpu usage" qui pompe mon cpu.
J'ai passé un coup d'antivirus (avast / malware byte etc ...), il me semble que le problème soit résolu mais je préfère faire confirmer par un expert sur ce site si possible svp.
J'ai fait la manipulation avec FRST, ci dessous les liens de téléchargement des fichiers FRST et addition :
addidtion : https://www.cjoint.com/c/NAqrqc6BKH4
FRST : https://www.cjoint.com/c/NAqrqNE8WU4
Le fichier infecté a été téléchargé et installé sur mon PC le 15/01/2024 aux alentours de 09h45 // 09h55. Je recherchais un logiciel de récupération de données pour DD externes.....
D'avance merci à celles et ceux qui pourront vérifier ou me donner la marche à suivre pour désinfecter mon PC.
Cordialement,
Windows / Chrome 119.0.0.0
4 réponses
-
fixlog : https://www.cjoint.com/c/NAquNxdcPY4
J'ai commencé à changer mes mdp, heureusement j'ai tout sous sms/authentificator .....
Encore merci
-
Modérateur
Non inutile, vu que tu es au courant de ces réglages, laisse le script FRST tel qu'il est.
-
Bonsoir Bazfile,
Merci pour ton retour rapide.
Mon pc est effectivement optimisé pour le gaming (par un pro) donc il se peut qu'il y ai certains processus de désactivés.
Puis-je tout de même rentré tes lignes de commande ?
D'avance merci.
Cordialement,
-
Modérateur
Bonjour .
La prochaine fois pour la récupération de données utilise Recuva ou beaucoup plus puissant Testdisk/Photorec les deux sont gratuits.
Il reste un processus actif et quelques restes de l'infection, il y a aussi pas mal de processus orphelins.
Il y a pas mal de réglages qui ont été modifiés, exemple:
HKLM\Software\Policies\...\system: [EnableSmartScreen] 0
HKLM\Software\Policies\...\system: [EnableActivityFeed] 0
HKLM\Software\Policies\...\system: [PublishUserActivities] 0
HKLM\Software\Policies\...\system: [UploadUserActivities] 0
HKLM\Software\Policies\...\system: [AllowClipboardHistory] 0
HKLM\Software\Policies\...\system: [AllowCrossDeviceClipboard] 0
Est-ce toi qui les a modifié ?
Procédure à faire dans l'ordre indiqué :
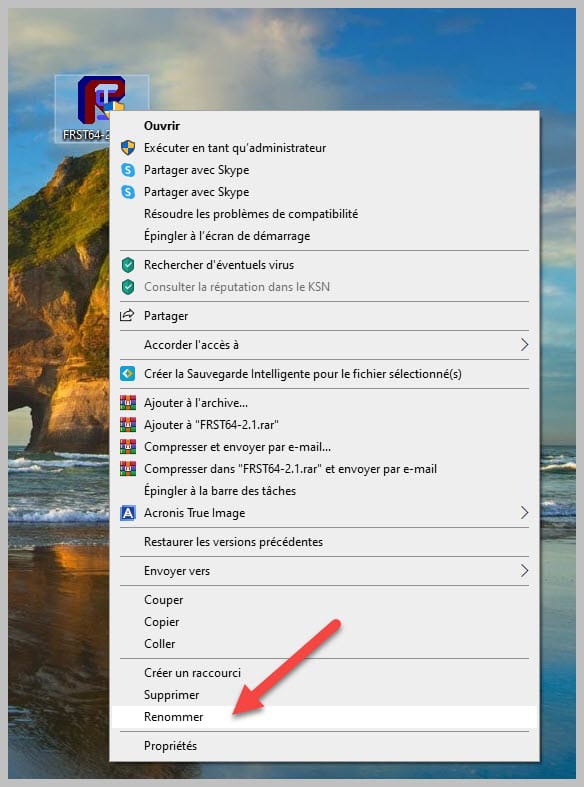
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: VirusTotal: C:\Users\user\AppData\Roaming\Microsoft\Windows\Templates\Module_installing_the_projector_via_API\Module_installing_the_projector_via_API.exe Startup: C:\Users\user\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Module_installing_the_projector_via_API.lnk [2024-01-15] ShortcutTarget: Module_installing_the_projector_via_API.lnk -> C:\Users\user\AppData\Roaming\Microsoft\Windows\Templates\Module_installing_the_projector_via_API\Module_installing_the_projector_via_API.exe () [Fichier non signé] HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender Security Center: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction Task: {4087E12E-2ABE-4A6F-ACBE-F471ECD83DBC} - \ERGVRDVMSK -> Pas de fichier Task: {D6DC0266-B83E-4DF8-9884-F809D96E4D5C} - System32\Tasks\MicrosoftEdgeUpdateTaskMachineCore => C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe /c (Pas de fichier) Task: {1C1A1FA0-D547-422D-AA72-1BAA049CCAB6} - System32\Tasks\MicrosoftEdgeUpdateTaskMachineUA => C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe /ua /installsource scheduler (Pas de fichier) Task: {DECB4E11-34CE-4918-A2FF-11CB65B06042} - System32\Tasks\OneDrive Reporting Task-S-1-5-21-4137935891-2799249898-1352076659-1001 => %localappdata%\Microsoft\OneDrive\OneDriveStandaloneUpdater.exe /reporting (Pas de fichier) S4 edgeupdate; "C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe" /svc [X] S4 edgeupdatem; "C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe" /medsvc [X] S4 MicrosoftEdgeElevationService; "C:\Program Files (x86)\Microsoft\Edge\Application\92.0.902.67\elevation_service.exe" [X] U4 Origin Client Service; pas de ImagePath U4 Origin Web Helper Service; pas de ImagePath HKU\S-1-5-21-4137935891-2799249898-1352076659-1001\Software\Classes\exefile: CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{14100442-9664-1407-2647-000000000000}\localserver32 -> "C:\Users\user\AppData\Local\Wondershare\Wondershare NativePush\WsToastNotification.exe" -ToastActivated => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{1BF42E4C-4AF4-4CFD-A1A0-CF2960B8F63E}\InprocServer32 -> C:\Users\user\AppData\Local\Microsoft\OneDrive\21.220.1024.0005\amd64\FileSyncShell64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{20894375-46AE-46E2-BAFD-CB38975CDCE6}\InprocServer32 -> C:\Users\user\AppData\Local\Microsoft\OneDrive\21.220.1024.0005\amd64\FileSyncShell64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{47E6DCAF-41F8-441C-BD0E-A50D5FE6C4D1}\localserver32 -> "C:\Users\user\AppData\Local\Microsoft\OneDrive\21.220.1024.0005\Microsoft.SharePoint.exe" => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{5C4D8D77-5B87-40CA-884E-F56858227E5C}\localserver32 -> C:\Users\user\AppData\Local\Programs\TeamSpeak\notification_helper.exe => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{7AFDFDDB-F914-11E4-8377-6C3BE50D980C}\InprocServer32 -> C:\Users\user\AppData\Local\Microsoft\OneDrive\21.220.1024.0005\amd64\FileSyncShell64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{82CA8DE3-01AD-4CEA-9D75-BE4C51810A9E}\InprocServer32 -> C:\Users\user\AppData\Local\Microsoft\OneDrive\21.220.1024.0005\amd64\FileSyncShell64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{917E8742-AA3B-7318-FA12-10485FB322A2}\localserver32 -> "C:\Users\user\AppData\Local\Microsoft\OneDrive\21.220.1024.0005\Microsoft.SharePoint.exe" => Pas de fichier CustomCLSID: HKU\S-1-5-21-4137935891-2799249898-1352076659-1001_Classes\CLSID\{9489FEB2-1925-4D01-B788-6D912C70F7F2}\localserver32 -> "C:\Users\user\AppData\Local\Microsoft\OneDrive\21.220.1024.0005\FileCoAuth.exe" => Pas de fichier BHO: IEToEdge BHO -> {1FD49718-1D00-4B19-AF5F-070AF6D5D54C} -> C:\Program Files (x86)\Microsoft\Edge\Application\92.0.902.67\BHO\ie_to_edge_bho_64.dll => Pas de fichier BHO-x32: IEToEdge BHO -> {1FD49718-1D00-4B19-AF5F-070AF6D5D54C} -> C:\Program Files (x86)\Microsoft\Edge\Application\92.0.902.67\BHO\ie_to_edge_bho.dll => Pas de fichier FirewallRules: [{21551E0C-4D68-405D-99C9-CD2B2D04B058}] => (Allow) C:\Program Files\EaseUS\EaseUS Data Recovery Wizard\DRWUI.exe => Pas de fichier FirewallRules: [{3D9FA5F5-C43F-4245-82A2-949A09DBC884}] => (Allow) C:\Program Files\EaseUS\EaseUS Data Recovery Wizard\DRWUI.exe => Pas de fichier FirewallRules: [{7731E64B-001E-4FAA-9C4B-13E2C4D1A18B}] => (Allow) C:\Program Files\EaseUS\EaseUS Data Recovery Wizard\DRWUI.exe => Pas de fichier FirewallRules: [{0EB9EA82-BE35-4472-90F6-08D6A5EFF0E1}] => (Allow) C:\Program Files\EaseUS\EaseUS Data Recovery Wizard\DRWUI.exe => Pas de fichier FirewallRules: [{EBD1B5AC-9375-43C2-AEF7-A8890536EE01}] => (Allow) C:\Program Files\EaseUS\EaseUS Data Recovery Wizard\DRWUI.exe => Pas de fichier FirewallRules: [{90FAE324-0103-4D4B-B48B-4F74FF8A099B}] => (Allow) C:\Program Files\EaseUS\EaseUS Data Recovery Wizard\DRWUI.exe => Pas de fichier FirewallRules: [TCP Query User{2C891AAF-CEEC-40C0-9967-1A6E2FF75EEF}C:\users\user\appdata\local\wondershare\wondershare nativepush\wstoastnotification.exe] => (Allow) C:\users\user\appdata\local\wondershare\wondershare nativepush\wstoastnotification.exe => Pas de fichier FirewallRules: [UDP Query User{11440405-B872-4754-ADB3-799005B0DEF3}C:\users\user\appdata\local\wondershare\wondershare nativepush\wstoastnotification.exe] => (Allow) C:\users\user\appdata\local\wondershare\wondershare nativepush\wstoastnotification.exe => Pas de fichier C:\Users\user\AppData\Roaming\Microsoft\Windows\Templates\Module_installing_the_projector_via_API\Module_installing_the_projector_via_API.exe EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ puis donne le lien généré par https://www.cjoint.com/ dans ta réponse.