Supprimer virus WDCloud.exe
RésoluBonjour,
Je suis sur le PC de mon père qui m'a demandé d'y jeter un coup d'oeil parce qu'il constate des ralentissements et l'ouverture / fermeture quasi instantanée d'une fenêtre de commande environ toutes les 5 minutes.
En regardant les processus dans le gestionnaire des tâches Windows, je trouve WDCloud.exe qui pompe à la fois sur le processeur, la mémoire et l'accès disque.
Je joins les liens des rapports FRST ci -après :
https://pjjoint.malekal.com/files.php?id=20230113_f8p6z14s5o6
https://pjjoint.malekal.com/files.php?id=FRST_20230113_j13e5i6z13w12
Un grand merci pour votre aide.
Windows / Chrome 109.0.0.0
4 réponses
-
On va faire pour les mots de passe.
Bazfile, un grand merci à toi !
Passe un très bon week-end.
-
Modérateur
Le fixlog est OK.
Par prudence change tous tes mots de passe en ligne ils ont pu être dérobés (email, réseaux sociaux, logins de sites bancaires etc etc....).
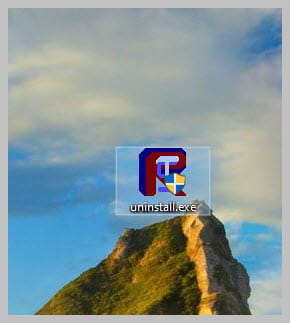
Si de ton côté tout est également OK, tu peux désinstaller FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.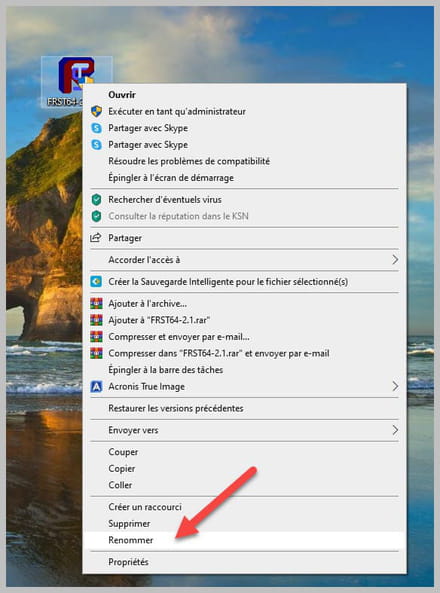
-
J'ai tout fait comme préconisé.
Le lien vers le rapport Fixlog : https://pjjoint.malekal.com/files.php?id=20230113_e815k10h9q13
Plus de WDCloud.exe dans les processus et plus de fenêtre de commande intempestive :-)
-
Modérateur
Bonjour.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000\...\Run: [Viber] => "C:\Users\Haverech\AppData\Local\Viber\Viber.exe" StartMinimized (Pas de fichier) HKLM\...\Windows x64\Print Processors\JournalPrint: jnwppr.dll (Pas de fichier) Task: {05308BF4-3689-4C5A-9E9D-6409E36CABE7} - System32\Tasks\Microsoft\Windows\Media Center\ehDRMInit => C:\WINDOWS\ehome\ehPrivJob.exe /DRMInit (Pas de fichier) Task: {07B8DE71-FEE9-4F74-93D2-531968331D67} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier Task: {09B65332-BC85-41EB-B5C1-BD44CA896C0D} - System32\Tasks\Microsoft\Windows\Media Center\SqlLiteRecoveryTask => C:\WINDOWS\ehome\mcupdate.exe -SqlLiteRecoveryTask (Pas de fichier) Task: {0B58AF60-7BAD-4EC4-9563-AF0BD0D27BAE} - System32\Tasks\Microsoft\Windows\Media Center\DispatchRecoveryTasks => C:\WINDOWS\ehome\ehPrivJob.exe /DoRecoveryTasks $(Arg0) (Pas de fichier) Task: {149C2A31-67F3-4F9F-9C31-1E154FF42875} - System32\Tasks\GoogleUpdateTaskUserS-1-5-21-2270777687-2686233996-3770515059-1000UA => C:\Users\Haverech\AppData\Local\Google\Update\GoogleUpdate.exe /ua /installsource scheduler (Pas de fichier) Task: {1F3AE34F-0115-4DF5-9239-8DA54ECA8BB1} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier Task: {3151AFC3-03E1-4DFA-A6D0-CEC66CB80091} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier Task: {4187D108-C86F-4A21-B1A9-D267B6BDBF9E} - \Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd -> Pas de fichier Task: {4430F1B4-C2DA-40FC-9CD1-7C904E4FFD89} - System32\Tasks\Microsoft\Windows\Media Center\PvrRecoveryTask => C:\WINDOWS\ehome\mcupdate.exe -PvrRecoveryTask (Pas de fichier) Task: {4A2F029B-3DAE-4AD6-A64F-C5934D052DC1} - System32\Tasks\Microsoft\Windows\Media Center\ActivateWindowsSearch => C:\WINDOWS\ehome\ehPrivJob.exe /DoActivateWindowsSearch (Pas de fichier) Task: {4D1C4E3A-F4C9-4652-B716-4B243E4DDED1} - System32\Tasks\Microsoft\Windows\Media Center\PBDADiscovery => C:\WINDOWS\ehome\ehPrivJob.exe /PBDADiscovery (Pas de fichier) Task: {4D77068B-4179-46C2-99E0-B7CB84FBFB70} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier Task: {4E7820B4-A36D-40F3-A8EA-13C69B4F92B0} - System32\Tasks\Microsoft\Windows\Media Center\PvrScheduleTask => C:\WINDOWS\ehome\mcupdate.exe -PvrSchedule (Pas de fichier) Task: {500461B3-6475-4C49-B4BA-35677A996AFE} - System32\Tasks\Microsoft\Windows\Media Center\StartRecording => C:\WINDOWS\ehome\ehrec.exe /StartRecording (Pas de fichier) Task: {65FD40EB-CD02-4AB1-A6A9-DC49C2B73849} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier Task: {6DB04F71-9DE9-40B7-BC1B-8E1698F79CC7} - System32\Tasks\Microsoft\Windows\Media Center\InstallPlayReady => C:\WINDOWS\ehome\ehPrivJob.exe /InstallPlayReady $(Arg0) (Pas de fichier) Task: {713D338B-987E-461B-9EB8-ACA1E330988B} - System32\Tasks\GoogleUpdateTaskUserS-1-5-21-2270777687-2686233996-3770515059-1000Core => C:\Users\Haverech\AppData\Local\Google\Update\GoogleUpdate.exe /c (Pas de fichier) Task: {79CCD7D5-CCDC-468A-B845-17074CAAF6BA} - System32\Tasks\Microsoft\Microsoft Antimalware\Microsoft Antimalware Scheduled Scan => C:\Program Files\Microsoft Security Client\MpCmdRun.exe Scan -ScheduleJob -RestrictPrivileges (Pas de fichier) Task: {7CA21305-BF62-4A42-9D21-8CD884B7C6E1} - pas de chemin du fichier Task: {7CBB7455-1D3B-4971-9E10-C52B9A6E59A8} - System32\Tasks\CreateChoiceProcessTask => C:\Windows\System32\browserchoice.exe /launch (Pas de fichier) Task: {860C651A-D935-486C-86FB-679D32B2D708} - System32\Tasks\Microsoft\Windows\Media Center\RecordingRestart => C:\WINDOWS\ehome\ehrec.exe /RestartRecording (Pas de fichier) Task: {87324FF6-1F72-4AB8-AC17-D1DDC890CDC7} - System32\Tasks\Microsoft\Windows\Media Center\OCURActivate => C:\WINDOWS\ehome\ehPrivJob.exe /OCURActivate (Pas de fichier) Task: {8B401230-5B08-4FD7-9277-667AE34EB9BA} - System32\Tasks\Microsoft\Windows\Media Center\ObjectStoreRecoveryTask => C:\WINDOWS\ehome\mcupdate.exe -ObjectStoreRecoveryTask (Pas de fichier) Task: {9B7A1140-60D9-454D-BDD7-93ECFF946198} - System32\Tasks\Microsoft\Windows\Media Center\MediaCenterRecoveryTask => C:\WINDOWS\ehome\mcupdate.exe -MediaCenterRecoveryTask (Pas de fichier) Task: {9EDE550F-CCD5-4641-8306-93D8F671CCBF} - System32\Tasks\Microsoft\Windows\Media Center\ReindexSearchRoot => C:\WINDOWS\ehome\ehPrivJob.exe /DoReindexSearchRoot (Pas de fichier) Task: {B241E906-29EC-4A14-8366-A73C8648E407} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier Task: {B69DADB7-2DD0-47D9-BB44-EA5A219D37F5} - pas de chemin du fichier Task: {BB6F0482-A1C2-4C81-A1EF-079FA308CBC6} - System32\Tasks\Microsoft\Windows\Media Center\PeriodicScanRetry => C:\WINDOWS\ehome\MCUpdate.exe -pscn 0 (Pas de fichier) Task: {CF50561F-C414-413D-8893-BF18E9658512} - System32\Tasks\Microsoft\Windows\Media Center\PBDADiscoveryW2 => C:\WINDOWS\ehome\ehPrivJob.exe /wait:90 /PBDADiscovery (Pas de fichier) Task: {DB39B8B0-8407-41AA-B9E8-E159CE2F60A6} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier Task: {DEA90A61-1A75-402E-B165-D30015899C88} - System32\Tasks\Microsoft\Windows\Media Center\OCURDiscovery => C:\WINDOWS\ehome\ehPrivJob.exe /OCURDiscovery $(Arg0) (Pas de fichier) Task: {E00C67BA-B64B-46E3-89B7-9DEC62FFBB11} - System32\Tasks\Microsoft\Windows\Media Center\ConfigureInternetTimeService => C:\WINDOWS\ehome\ehPrivJob.exe /DoConfigureInternetTimeService (Pas de fichier) Task: {E09C7865-C582-4F86-A66E-DC59E310FC0A} - pas de chemin du fichier Task: {E136A3EA-9736-4519-BA7A-5C53F85F3DAC} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier Task: {E34E0A7B-60D2-4AD4-AD58-AF436B7AC11A} - \OfficeSoftwareProtectionPlatform\SvcRestartTask -> Pas de fichier Task: {E3C52C1A-8B46-4498-A0A1-94BA26EA9048} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier Task: {E42171B2-D5B5-42C3-A2B3-3BA70AB3A798} - System32\Tasks\Microsoft\Windows\Media Center\UpdateRecordPath => C:\WINDOWS\ehome\ehPrivJob.exe /DoUpdateRecordPath $(Arg0) (Pas de fichier) Task: {E45019D3-B582-4C19-92FF-0E5A5827A29D} - System32\Tasks\Microsoft\Windows\Media Center\PBDADiscoveryW1 => C:\WINDOWS\ehome\ehPrivJob.exe /wait:7 /PBDADiscovery (Pas de fichier) Task: {E97B5FF9-1700-42B9-AA59-A2C8A480F266} - System32\Tasks\Microsoft\Windows\Media Center\mcupdate_scheduled => C:\WINDOWS\ehome\mcupdate.exe -crl -hms -pscn 15 (Pas de fichier) Task: {EEF91FCA-BE41-488E-B27D-EE39C896CF83} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier Task: {F736A712-C81E-4090-BFE2-43A2B1BCE2AA} - System32\Tasks\Microsoft\Windows\Media Center\RegisterSearch => C:\WINDOWS\ehome\ehPrivJob.exe /DoRegisterSearch $(Arg0) (Pas de fichier) Task: {FCDBC678-C26A-4956-985D-C3EA2F009F37} - System32\Tasks\Microsoft\Windows\Media Center\mcupdate => C:\WINDOWS\ehome\mcupdate.exe $(Arg0) (Pas de fichier) Task: {FCF0AE1B-FAEF-4E09-98D7-49171376AA41} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier FF Plugin: @microsoft.com/SharePoint,version=14.0 -> C:\Program Files\Microsoft Office\root\Office16\NPSPWRAP.DLL [Pas de fichier] FF Plugin: @videolan.org/vlc,version=2.2.1 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [Pas de fichier] FF Plugin-x32: @canon.com/EPPEX -> C:\Program Files\Canon\Easy-PhotoPrint EX\NPEZFFPI.DLL [Pas de fichier] FF Plugin-x32: @VideoDownloadConverter_ScriptHelper.com/Plugin -> C:\Program Files (x86)\VideoDownloadConverter\npVDCPlugin.dll [Pas de fichier] FF Plugin-x32: adobe.com/AdobeExManDetect -> C:\Program Files (x86)\Adobe\Adobe Extension Manager CS6\npAdobeExManDetectX86.dll [Pas de fichier] S3 hsstap; \SystemRoot\System32\drivers\hsstap.sys [X] U3 idsvc; pas de ImagePath GroupPolicy: Restriction - Chrome Policies: C:\ProgramData\NTUSER.pol: Restriction HKLM\SOFTWARE\Policies\Google: Restriction Task: {942C57A8-A9FC-42E3-9DA0-74C0E2EFA139} - System32\Tasks\{8E650E26-91A7-4A01-9113-CCFF9F077A3F} => C:\Windows\system32\pcalua.exe -a C:\Users\Haverech\AppData\Local\Babylon\Setup\Setup.exe -d C:\Users\Haverech\AppData\Local\Babylon\Setup\ -c "C:\Users\Haverech\AppData\Local\Temp\51EC414F-BAB0-7891-ADD6-D711388FE538\Setup.exe" -wbr=512 -xprm="cat=ggl_cl&ours=1" -rc Task: {D097431A-144E-4060-89AE-57C4B4C7F916} - System32\Tasks\{92ABABD8-3758-4733-B052-9F82470E8EB7} => C:\Windows\system32\pcalua.exe -a C:\Users\Haverech\AppData\Roaming\omiga-plus\UninstallManager.exe -c -ptid=tugs HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction Task: {16CCC9F8-FEA6-4401-AFE8-E13E988C6C1B} - System32\Tasks\VSPXService_LG => C:\Users\Haverech\AppData\Roaming\YSPX\v3-24\WDCloud.exe [33389952 2023-01-11] (APTX Software -> ) [Fichier non signé] Task: {4900E892-605F-415A-BE75-E349960AF37A} - System32\Tasks\VSPXService => C:\Users\Haverech\AppData\Roaming\YSPX\v3-24\rhc.exe [1536 2022-11-06] () [Fichier non signé] Task: {BFF90C53-766A-47B3-9FDF-F3C4637FDC65} - System32\Tasks\WD Start Service => C:\Users\Haverech\AppData\Roaming\Packages\TS.exe [25191808 2023-01-01] (APTX Software -> ) [Fichier non signé] Task: {D3853003-75A4-4F0F-BD88-445D5064D38B} - System32\Tasks\APTXService => C:\Users\Haverech\AppData\Local\WAAM\v2519\rhc.exe [1536 2022-11-20] () [Fichier non signé] S4 SwitchBoard; C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe [517096 2010-02-19] (Test Signing Certificate -> Adobe Systems Incorporated) [Fichier non signé] Task: {8E4E9D0F-2004-4C90-845B-8D0BFA55BD8D} - System32\Tasks\APTXService_LG => Command(1): rhc.exe -> php.exe include.php Task: {8E4E9D0F-2004-4C90-845B-8D0BFA55BD8D} - System32\Tasks\APTXService_LG => Command(2): rhc.exe -> php.exe index.php Edge Extension: (Pas de nom) -> AutoFormFill_5ED10D46BD7E47DEB1F3685D2C0FCE08 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\AutoFormFill [non trouvé(e)] Edge Extension: (Pas de nom) -> BookReader_B171F20233094AC88D05A8EF7B9763E8 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\BookViewer [non trouvé(e)] Edge Extension: (Pas de nom) -> LearningTools_7706F933-971C-41D1-9899-8A026EB5D824 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\LearningTools [non trouvé(e)] Edge Extension: (Pas de nom) -> PinJSAPI_EC01B57063BE468FAB6DB7EBFC3BF368 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\PinJSAPI [non trouvé(e)] CHR Notifications: Default -> hxxp://www.liberation.fr; hxxp://www.librarything.com; hxxps://seekingalpha.com; hxxps://web.skype.com; hxxps://www.auctionaftersale.com; hxxps://www.herodote.net; hxxps://www.smithsonianmag.com CHR NewTab: Default -> Not-active:"chrome-extension://cmnghalbbgfaacplgindnehcnodlfpoc/newtab.html" CHR DefaultSearchURL: Default -> hxxps://search.yahoo.com/search?p={searchTerms}&fr=yset_chr_cnewtab&type=default CHR DefaultSearchKeyword: Default -> Yahoo CHR DefaultSuggestURL: Default -> hxxps://search.yahoo.com/sugg/ie?output=fxjson&command={searchTerms}&nResults=10 CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{0F22A205-CFB0-4679-8499-A6F44A80A208}\InprocServer32 -> pas de chemin du fichier CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{355EC88A-02E2-4547-9DEE-F87426484BD1}\InprocServer32 -> pas de chemin du fichier CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{90B3DFBF-AF6A-4EA0-8899-F332194690F8}\InprocServer32 -> pas de chemin du fichier CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{99478DD3-3B03-1E82-9E9A-DAFEB501FCC8}\InprocServer32 -> C:\Program Files\Common Files\System\ole32.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{d1b22d3d-8585-53a6-acb3-0e803c7e8d2a}\localserver32 -> "C:\Users\Haverech\AppData\Local\Microsoft\Teams\current\Teams.exe" --toast => Pas de fichier CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{E8CF3E55-F919-49D9-ABC0-948E6CB34B9F}\InprocServer32 -> pas de chemin du fichier CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{ED929268-53F2-5892-2FC5-46259EAA92BD}\InprocServer32 -> C:\Program Files (x86)\Common Files\System\ole32.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000_Classes\CLSID\{FE498BAB-CB4C-4F88-AC3F-3641AAAF5E9E}\InprocServer32 -> pas de chemin du fichier ContextMenuHandlers5: [Gadgets] -> {6B9228DA-9C15-419e-856C-19E768A13BDC} => -> Pas de fichier AlternateDataStreams: C:\ProgramData\TEMP:373E1720 [134] AlternateDataStreams: C:\ProgramData\TEMP:9B013599 [386] AlternateDataStreams: C:\ProgramData\TEMP:A303874F [221] Toolbar: HKU\S-1-5-21-2270777687-2686233996-3770515059-1000 -> Pas de nom - {47833539-D0C5-4125-9FA8-0819E2EAAC93} - Pas de fichier Toolbar: HKU\S-1-5-21-2270777687-2686233996-3770515059-500 -> Pas de nom - {47833539-D0C5-4125-9FA8-0819E2EAAC93} - Pas de fichier HKLM\software\microsoft\Windows\CurrentVersion\Telephony\Providers => ProviderFileName2 -> ndptsp.tsp (Pas de fichier) C:\Users\Haverech\AppData\Roaming\YSPX C:\Users\Haverech\AppData\Local\WAAM C:\Users\Haverech\AppData\Roaming\Packages\TS.exe C:\Users\Haverech\AppData\Roaming\omiga-plus cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT