
Virus Windows 10
Mon pc est infecté par ce que j'imagine être un virus. Beaucoup de mal à avoir accès aux navigateurs, notamment chrome, des logiciels qui se lancent, des widjets en chinois sur le pc, une lenteur excessive, bref un calvaire informatique.
N'étant absolument pas doué avec l'outil informatique, je me permets de venir requérir votre aide.
Dans l'attente de vos consignes.
Merci d'avance pour l'aide apportée
28 réponses
Une infection présumée par un virus affecte gravement l'ordinateur, avec des navigateurs difficiles d'accès (Chrome), des programmes qui se lancent sans contrôle, des widgets en chinois et une lenteur générale. Plusieurs approches ont été proposées, notamment l'édition du registre via Regedit pour supprimer des clés suspectes affichant des caractères chinois, l'exportation préalable et la prudence en cas d'erreur. Des outils comme Windows Repair et Malwarebytes ont été employés, et RegRun Reanimator a permis d'identifier de nombreux éléments potentiellement malveillants ou indésirables, avec des résultats divers et des redémarrages répétés. En parallèle, Windows Defender a mis en quarantaine BrowserModifier:Win32/SupTab, et des symptômes persistants comme l'icône de batterie et celle du son restant affectées, indiquant que d'autres composants système peuvent être touchés.
-
Salut.
Encore une fois désolé de la réponse tardive mais avec le boulot difficile de trouver du temps pour passer avec l'ordi infecté.
J'ai donc utilisé RegRun Reanimator, mais comme tu m'as mentionné les possibles faux positifs, et ne voulant pas faire une boulette, j'ai suivi ta consigne de tout enregistrer sur un fichier texte, d'autant qu'il m'a décelé 19 éléments.
Je vous les livre :
1
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programmes\ASUS\AsusVibe\Agatha Christie's Mysteries Bundle.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/AGATHA4IN1/PROD710126?REFID=1506003035ASUS
Type: Internet Shortcuts
2
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programmes\ASUS\AsusVibe\Dream Day Wedding Bundle.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/DREAMDAYWEDDINGGETAWAYS/PROD120004?REFID=1506003035ASUS
Type: Internet Shortcuts
3
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programmes\ASUS\AsusVibe\Jewel Quest Mysteries Bundle.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/JEWELQUESTMYSTERIESBUNDLE/3502?REFID=1506003035ASUS
Type: Internet Shortcuts
4
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programmes\ASUS\AsusVibe\Jewel Quest.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/JEWELQUEST6/PROD880004?REFID=1506003035ASUS
Type: Internet Shortcuts
5
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ASUS\AsusVibe\Agatha Christie's Mysteries Bundle.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/AGATHA4IN1/PROD710126?REFID=1506003035ASUS
Type: Internet Shortcuts
6
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ASUS\AsusVibe\Dream Day Wedding Bundle.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/DREAMDAYWEDDINGGETAWAYS/PROD120004?REFID=1506003035ASUS
Type: Internet Shortcuts
7
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ASUS\AsusVibe\Jewel Quest Mysteries Bundle.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/JEWELQUESTMYSTERIESBUNDLE/3502?REFID=1506003035ASUS
Type: Internet Shortcuts
8
Item Name: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ASUS\AsusVibe\Jewel Quest Mysteries Bundle.lnk
Author:
Current Setting: HTTP://GAMEPARK.IPLAY.COM/GAME/JEWELQUESTMYSTERIESBUNDLE/3502?REFID=1506003035ASUS
Type: Internet Shortcuts
9
Item Name: VSP1:
Author: Visagesoft
Related File: C:\WINDOWS\SYSTEM32\VSMON1.DLL
Type: Print Monitors
10
Item Name: catchme
Author:
Current Setting: \??\C:\Users\Romain\AppData\Local\Temp\catchme.sys
Type: Drivers
11
Item Name: ASUSPRP
Author:
Current Setting: C:\PROGRAM FILES (X86)\ASUS\APRP\APRP.EXE
Type: Registry Run
12
Item Name: vspdfprsrv.exe
Author:
Current Setting: C:\PROGRAM FILES (X86)\PDF PRO 10\VSPDFPRSRV.EXE
Type: Registry Run
13
Item Name: ShadowPlay
Author:
Current Setting: C:\WINDOWS\SYSTEM32\NVSPCAP64.DLL
Type: Registry Run(x64)
14
Item Name: IAStorIcon
Author:
Current Setting: C:\PROGRAM FILES\INTEL\INTEL(R) RAPID STORAGE TECHNOLOGY\IASTORICONLAUNCH.EXE
Type: Registry Run(x64)
15
Item Name: C:\WINDOWS\SYSNATIVE\TASKS\ASUS Smart Gesture Launcher
Author:
Current Setting: C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPLauncher.exe
Type: Scheduled Tasks 2
16
Item Name: C:\WINDOWS\SYSNATIVE\TASKS\AsusVibeSchedule
Author:
Current Setting: C:\PROGRAM FILES (X86)\ASUS\ASUSVIBE\ASUSVIBELAUNCHER.EXE
Type: Scheduled Tasks 2
17
Item Name: ASUS Smart Gesture Launcher
Author:
Current Setting: C:\Program Files (x86)\ASUS\ASUS Smart Gesture\AsTPCenter\x64\AsusTPLauncher.exe
Type: Scheduled Tasks 2.0 Cached
18
Item Name: AsusVibeSchedule
Author:
Current Setting: C:\PROGRAM FILES (X86)\ASUS\ASUSVIBE\ASUSVIBELAUNCHER.EXE
Type: Scheduled Tasks 2.0 Cached
19
Item Name: SkypeHost.exe
Author: Unknown
Related File: C:\PROGRAM FILES\WINDOWSAPPS\MICROSOFT.MESSAGING_2.13.20000.0_X86__8WEKYB3D8BBWE\SKYPEHOST.EXE
Type: Running Processes
----------
A noter qu'il y a 30 minutes, windows bit defender a mis en quarantaine "BrowserModifier:Win32/SupTab"
Dans l'attente de vous lire-
Modérateur
A noter qu'il y a 30 minutes, windows bit defender a mis en quarantaine "BrowserModifier:Win32/SupTab"
Qui était détecté dans quel fichier ?
Celui la, il vient probablement de Combofix, tu peux supprimer.
10
Item Name: catchme
Author:
Current Setting: \??\C:\Users\Romain\AppData\Local\Temp\catchme.sys
Type: Drivers
Le reste semble ok.
Reanimator va réanalyser durant le démarrage, tu peux cancéler l'analyse ou passer avec la flèche puis sortir par "Exit"
Ensuite,
Tu peux garder RegRun Reanimator, il peut t’être utile pour trouver et éliminer des malwares, cliquer sur "False positive" pour les éléments sains, il ne les détectera plus.
Si tu désinstalle RegRun Reanimator, juste avant, tu peux cliquer sur "Uninstall Partizan" (dans le programme).
Et tu peux cliquer sur ce fichier .reg qui remet la clé Bootexecute par défaut si elle ne l'est pas:
https://www.cjoint.com/c/DIwp0hjRA6Y
Tu peux cliquer sur le fichier .reg même si tu garde RegRun Reanimator. -
<quote>A noter qu'il y a 30 minutes, windows bit defender a mis en quarantaine "BrowserModifier:Win32/SupTab"
Qui était détecté dans quel fichier ? </quote>
Je ne sais pas si je réponds bien à la question mais il me marque ça en dessous :
Catégorie : Modificateur de navigateur
Description : Ce programme modifie certains paramètres du navigateur Web sans le consentement de l’utilisateur.
Action recommandée : Supprimer immédiatement ce logiciel.
Éléments :
file:C:\Program Files (x86)\TData\TData.exe
file:C:\Program Files (x86)\TData\TData.ini -
ModérateurSi il n'était pas actif au moment de la détection c'est peut être qu'une trace d'adware, c'est bien qu'il ait été supprimé.
A tu fait une analyse Malwarebytes, récemment ?
Tu peux,
A l'installation, décoche l'essai de la version premium.
Tu peux mettre en manuel le service de MBAM (Malwarebytes) avec services.msc -
J'ai fait les démarches mentionnées avec Reanimator.
J'ai lancé une analyse avec Malwarebytes à l'instant, il ne m'a rien trouvé. Mais il a fallu que je le relance à 2 reprises car je n'arrivais pas à accéder aux résultats, la fenêtre ne voulait plus s'ouvrir...
Par contre il doit y avoir un problème quelque part car sans aucune raison j'ai retrouvé l'icone du son à droite, mais j'ai de nouveau perdu celui de la batterie. Lorsque je vais dans les zones de notification, activé icônes systèmes, celui de la batterie est en grisé et donc ne me donne pas l'accès pour l'activer...
-
-
Merci pour le lien Fabul, ça marche également sur windows 10.
Alors j'ai retrouvé l'icône de batterie mais pas celui du son.
Y a-t-il des dernières vérifications à faire ? Que je puisse dormir sur mes 2 oreilles ce soir ^^-
ModérateurPour l’icône du son, c'est embètant, je n'ai pas d'idée, a part ouvrir Sons dans le panneau de configuration et voir si il y a de quoi a faire...
Sinon pour vérifier comme j'ai dit ici a propos de Regrun Reanimator
Je fais régulièrement des scans avec et connais mes faux positifs qu'il détecte.
Tu sais ce que je veux dire par faux positifs, il ne faut pas supprimer a l'aveuglette avec.
Ensuite Tu peux garder RegRun Reanimator, il peut t’être utile pour trouver et éliminer des malwares, cliquer sur "False positive" pour les éléments sains quand il y en a, il ne les détectera plus.
Si tu désinstalle RegRun Reanimator, juste avant, tu peux cliquer sur "Uninstall Partizan" (dans le programme).
Et tu peux cliquer sur ce fichier .reg qui remet la clé Bootexecute par défaut si elle ne l'est pas:
https://www.cjoint.com/c/DIwp0hjRA6Y
Tu peux cliquer sur le fichier .reg même si tu garde RegRun Reanimator. -
ModérateurNormalement l’icône Son devrait réapparaitre juste en redémarrant le processus explorer.exe
Si tu ne le vois toujours pas, essaie clic droit sur explorer.exe et "Restart" dans
Process Explorer
-
-
Désolé de mon retour tardif.
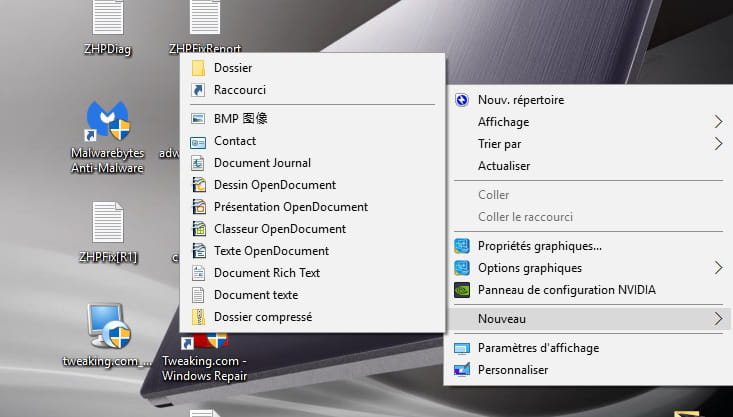
J'ai fait la manip et je peux de nouveau créer des images .bmp sans que du chinois vienne s'incruster.
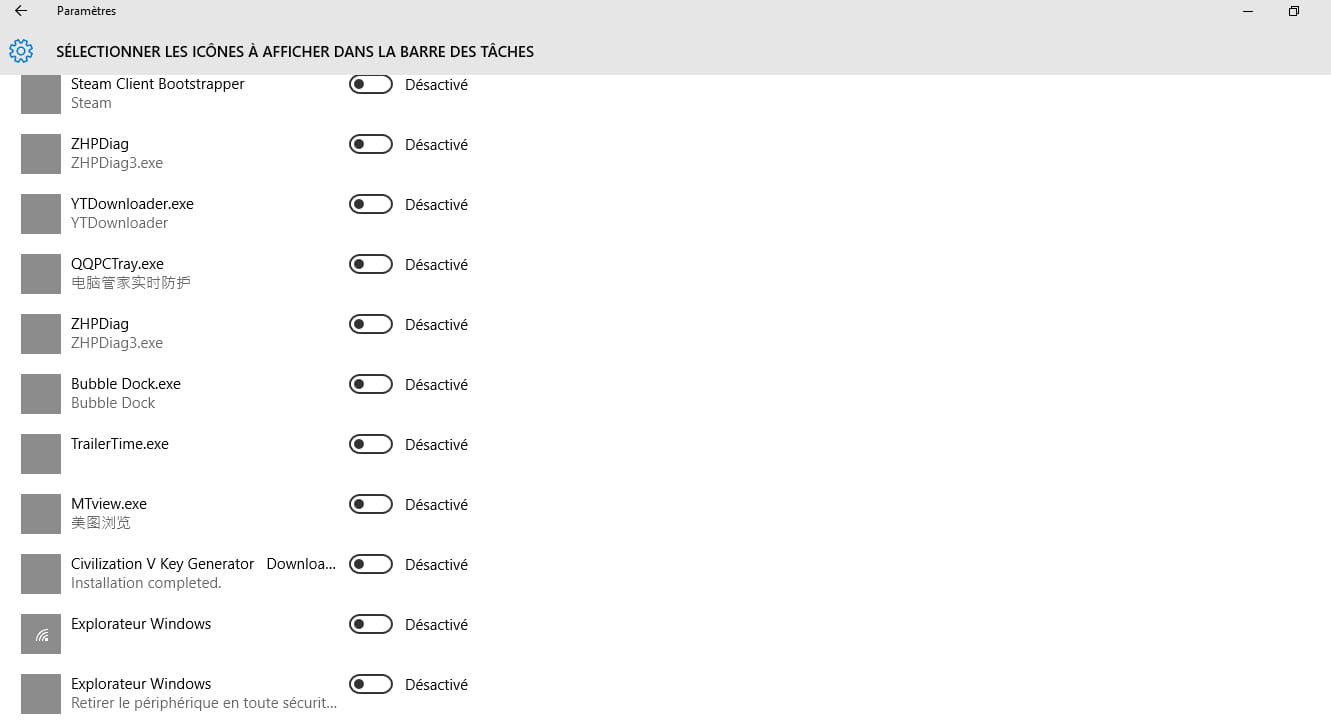
Par contre, en souhaitant remettre l'icône de ma batterie en bas à droite car elle a mystérieusement disparu ce qui n'est pas pratique du tout, je suis tombé sur ça :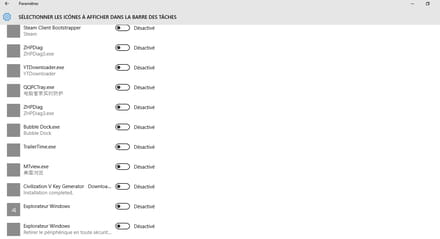
Donc encore présence de trucs en chinois... et au passage j'ai eu beau activer "alimentation" l'icone batterie n'apparaît pas...-
-
ModérateurPour faire réapparaitre l'icone, je ne sais pas exactement comment faire.
Mais pour nettoyer la zone de notifications, il y avait cette technique qui marchait sur Windows 7
http://www.chantal11.com/2010/07/purger-zone-notification-anciennes-icones-windows-7-vista/
Je ne sais pas si cette méthode est toujours d'actualité avec Win 10.
Et je ne sais pas si du coup ça peut peut être faire revenir ton icône.
-
-
télécharge et enregistre ceci sur ton bureau :
http://www.cjoint.com/c/FAzmUdqMDqc
décompresse le : fais un clique droit, extraire !
ceci contient la clé de registre manquante, fais un clique droit dessus, puis fusionner,
ferme le tout,
redémarre le pc et regarde voir si tu peux créer un fichier .BMP en faisant un clique droit, nouveau, image bitmap !
O.o°* ???Respire à fond, rédige ton message en bon français et de manière claire. ça va bien se passer, tu verras, enfin on essaie !!! o°.Oø¤º°'°º¤ø -
ree,
ce truc n'est autre qu'une sous clé dans la clé Shell, dans le registre !
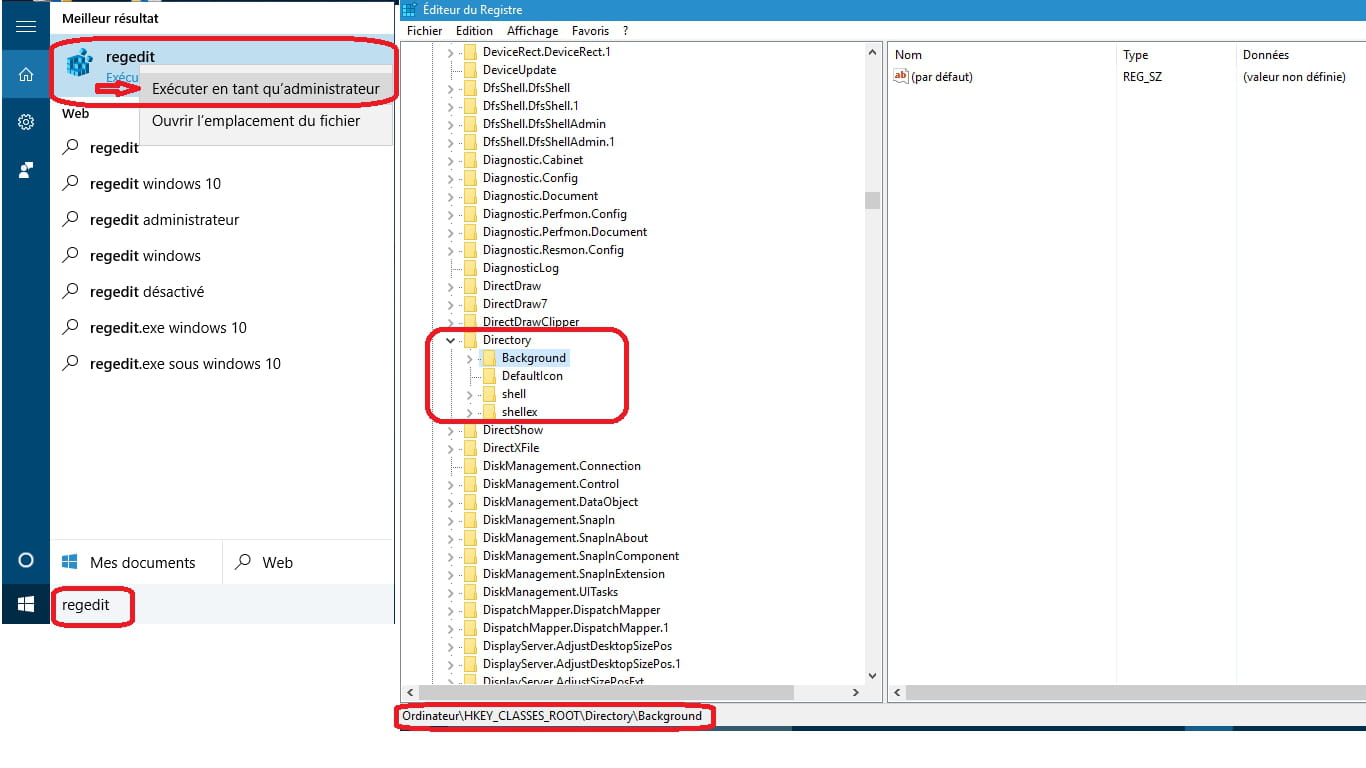
vas dans la barre de recherche, tape "regedit",
l'exécutable s'affiche en haut de la page de Cortona, fais un clique droit dessus, lance le en tant qu'administrateur !
cherche ce chemin en développant les branches dans le registre :
HKEY_CLASSES_ROOT\Directory\Background\shell
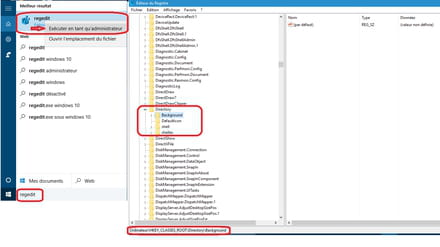
dans le menu Shell, trouve BMP accompagné des lettres chinoises, clique droit sur la clé, puis supprimer la clé shell !
il va disparaître du menu !
-
ModérateurNon , pour le Nouveau -> Bitmap , c'est sous
[HKEY_CLASSES_ROOT\.bmp]
Shellnew
Mais c'est réglé, semble-il, enfin je crois.
https://forums.commentcamarche.net/forum/affich-33078641-virus-windows-10?page=2#30 -
-
-
ModérateurAprès les manip de nettoyage avec Electricien 69 le PC dois ètre sain, mais si tu veux te rassurer,
Tu peux installer RegRun Reanimator (Download Mirror 1 ou 2)
Clic sur "Fix Problems".
Clic sur "Scan Windows Startup...".
Coche la case "Use Deep Level Scanning Once (For Advanced Users)".
Clic sur "Make Scan Now".
Après l'analyse, clic sur "Fix Problems".
Si il y a plus d'une quinzaine de détections, Prohibited/Suspicious/Warnings, tu peux le dire, on procédera différemment.
Attention, il détecte souvent des faux positifs (des bons fichiers).
Tu peux chercher sur Internet pour le nom d'un item avec clic droit dans le milieu de la fenêtre et "Copy To Clipboard"
Si tu a besoin d'aide, voir plus bas*
Assure toi de ne supprimer que des malwares ou inutiles avec le bouton "Get It Out", sinon tu peux endommager ton système,
Passe avec la flèche pour les autres ou clic sur "False Positive" si c'est un item que tu connais.
Clic sur "Reboot Computer" a la fin pour effectuer la suppression et confirme pour redémarrer.
Je ne crois pas que tu ait besoin de Autoruns, mais a l'avenir tu peux toujours l'utiliser pour vérifier si tu vois quelque chose de mauvais ou inutile surtout dans les onglets "Logon", "Scheduled Tasks" et "Services"
Dans certains cas d'infections de navigateurs, il faut réinitialiser les navigateurs:
http://christians-steffen.fr/telecharger/telecharger-resetbrowser/
Si tu a besoin d'aide par rapport aux détections de RegRun Reanimator,
Clic-droit dans le milieu de la fenêtre et choisis "Save To File" pour copier le résultat dans un fichier texte.
Tu peux le nommer 1 (tout court), le .txt sera généré automatiquement.
Clic sur la flèche pour passer a l'item suivant, fais comme pour le premier et nomme le 2, et ainsi de suite avec les autres.
A la fin, clic sur "Exit".
Poste les résultats contenus dans les fichiers texte dans ton prochain message. -
Voilà c'est fait. J'avais 3 fichiers à droite. J'ai réussi à en effacer un seul.
Il me reste :
- par défaut // REG_SZ // Valeur non définie
- ItemName // REG_EXPAND_SZ // @%systemroot%\system32\mspaint.exe,-59414
Et surtout, lorsque je fais nouveau, je n'ai plus le BMP avec les caractères chinois !!!
Y a-t-il un moyen de savoir si tout est parti maintenant (histoire de me rassurer un peu ^^) ? -
Aucune trace de Tencent et aucune écriture chinoise dans le dossier "programme et fonctionnalité".
Les seules écritures chinoises que je trouve c'est lorsque je fais nouveau fichier BMP. J'ai fait une capture d'écran :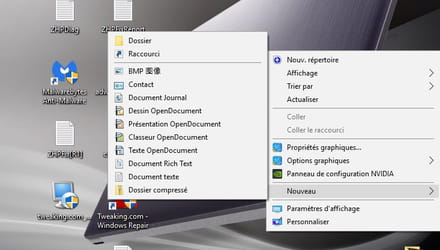
-
-
-
@fabulBonjour,
Alors n'étant pas doué, je cherche comment dans le registre et une fois que je trouve shellnew je fais quoi ? -
ModérateurTu ouvre regedit
Tu appuie sur Ctrl+F pour chercher shellnew
Rendu a .bmp
Commence par exporter a la racine de ou tu va faire un changement, au cas ou tu fasse une bêtise et qu'il faille restaurer ces clés.
Tu trouve les signes chinois et tu les supprime, en principe si les autres clés n'ont pas été modifiées, sous cette clé, a droite, sur Vista j'ai ItemName
Et comme valeur ça ressemble a ça: @%systemroot%\system32\mspaint.exe,-59414
Puis il y a une autre clé Nullfile
Puis une autre (par défaut) (Valeur non définie)
Je ne sais pas si ces valeurs doivent être les mêmes sur Win 10 -
-
-
fais un clique droit sur l'icone de Windows 10, en bas à droite de ton écran,
programme et fonctionnalité,
essaie de voir si tu trouves un programme nommé Tencent
ou un logiciel avec des écritures chinoises !
si c'est le cas, à désinstaller (ce qu'il en reste)
puis ou est ce que tu vois des trucs chinois ?
dans le menu ou sur le navigateur ?
-
Bon j'ai fait windows repair. Je peux de nouveau regarder des photos avec le bon logiciel.
Par contre il y a toujours des trucs en chinois...
Ci-joint le fichier texte de windows repair : http://www.cjoint.com/c/FAyxegrGGmD
Dans l'attente des consignes pour nettoyer complètement mon ordi et encore merci pour toutes les réponses jusque là !!! -
Ok je fais ça merci.
Et par rapport au rapport ZHPFIX.txt, j'ai des choses en plus à faire ? -
disons que tu as chopé un truc chinois qui infecte pas mal le pc !
passe ceci pour essayer de remettre les fonctionnalités de Windows :
http://helper-formation.fr/entraide/astuces-windows/reparer-windows-avec-windows-repair-t2436.html
-
J'ai fermé un programme et ça a fonctionné.
Voici donc le rapport demandé
http://www.cjoint.com/c/FAytSQ4IAUD-
A noter que si je n'ai plus rien qui se lance et que j'ai retrouvé l'utilisation de chrome. Je ne peux plus lancer un visionnage de photo, il m'indique "ne peut pas s'ouvrir avec un compte intégré" et lorsque je fais un clique droit pour créer quelque chose de nouveau il me propose bitmap avec des caractères chinois.
Enfin peut être que le rapport ci-dessus va permettre de régler ces quelques soucis relevés.
-
-
Alors j'ai fait ce que vous m'avez indiqué mais j'ai un message d'erreur :
"Impossible d'ouvrir le fichier
C:\users(...)Tempo.txt. Accès refusé" -
Télécharge et enregistre Zhpfix sur ton bureau :
https://nicolascoolman.eu
lance le, il va s’installer sur ton pc,
/!\Utilisateur de Vista, Seven et W8 :- Clique droit sur le logo de ZHPfix, « exécuter en tant qu'Administrateur »
/!\ Avertissement /!\, </li> ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage ! </li></ul> Lance ZHPFix via le raccourci sur ton Bureau, l'icône est sous forme de seringue.
Clique sur « importer »
Tu vas voir apparaitre un message d'avertissement, clique sur Ok.- * Copie ( Ctrl + C ) et colle ( Ctrl + V ) les lignes suivantes en gras dans la fenêtre de Zhpfix :
---------------------------------------------------------
Script Zhpfix
O4 - HKLM\..\Wow6432Node\Run: [ QQPCTray] C:\Program Files (x86)\Tencent\QQPCMgr\11.1.16926.222\QQPCTRAY.EXE (.not file.)
HKLM\SOFTWARE\Wow6432Node\Tencent
HKCU\SOFTWARE\Tencent
O43 - CFD: 24/01/2016 - [] D -- C:\Program Files (x86)\Tencent
O43 - CFD: 24/01/2016 - [] D -- C:\Program Files (x86)\t_201601241721
O43 - CFD: 22/06/2015 - [] D -- C:\ProgramData\boost_interprocess
O43 - CFD: 24/01/2016 - [] D -- C:\ProgramData\Tencent
O43 - CFD: 24/01/2016 - [0] D -- C:\ProgramData\TXQMPC
O43 - CFD: 24/01/2016 - [] D -- C:\Program Files (x86)\Common Files\Tencent
O43 - CFD: 24/01/2016 - [] D -- C:\Users\Romain\AppData\Roaming\Tencent O43 - CFD: 29/12/2015 - [0] D -- C:\Users\Romain\AppData\Local\ActiveSync
O45 - LFCP:[MD5.516BAD0AB291CDC07DA72F4B9E41F815] 24/01/2016 A -- C:\WINDOWS\Prefetch\TENCENTDL.EXE-C83FB433.pf
O45 - LFCP:[MD5.0B57F83BBF97D49A0BABFF8191385748] 24/01/2016 A -- C:\WINDOWS\Prefetch\TENCENTDL.EXE-F0A9989B.pf
O58 - SDL:2016/01/24 17:30:31 N . (.电脑管家 - 电脑管家-驱动模块.) -- C:\WINDOWS\System32\drivers\TFsFltX64.sys [87864]
HKLM\SOFTWARE\Wow6432Node\Tencent
HKCU\SOFTWARE\Tencent
C:\Program Files (x86)\Tencent
C:\ProgramData\Tencent
C:\Program Files (x86)\Common Files\Tencent
C:\Users\Romain\AppData\Roaming\Tencent
C:\WINDOWS\Prefetch\TENCENTDL.EXE-C83FB433.pf
C:\WINDOWS\Prefetch\TENCENTDL.EXE-F0A9989B.pf
O4 - GS\CommonDesktop [Public]: Steam.lnk . (...) C:\WINDOWS\Installer\{048298C9-A4D3-490B-9FF9-AB023A9238F3}\Icon048298C91.exe
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Associations] Application: Modified
[MD5.00000000000000000000000000000000] [APT] [Emfesebuisacu] (...) -- C:\ProgramData\Emfesebuisacu\1.0.7.1\fsiawrut.exe (.not file.) [0]
O39 - APT: Emfesebuisacu - (...) -- C:\WINDOWS\System32\Tasks\Emfesebuisacu [3532] (.Orphean.)
O4 - HKLM\..\Wow6432Node\Run: [setup] . (...) -- C:\Users\Romain\AppData\Local\Temp\setup.exe
O43 - CFD: 24/01/2016 - [0] D -- C:\Users\Romain\AppData\Local\Installer
O45 - LFCP:[MD5.F419594C69BA43E8F80F6B96130E0A65] 24/01/2016 A -- C:\WINDOWS\Prefetch\3DBUBBLESOUND.EXE-D46E9BCA.pf
O45 - LFCP:[MD5.285E6E47F3AF1D2704AEB481915F9545] 24/01/2016 A -- C:\WINDOWS\Prefetch\62793.WINDAPP.MON001.NO.EXE-A810F0AB.pf
O45 - LFCP:[MD5.6F803CBF2D3912E7A24A764ADE6908CE] 24/01/2016 A -- C:\WINDOWS\Prefetch\AMT_OMNIBOXES.EXE-D926962A.pf
O45 - LFCP:[MD5.EADDACAD9B9C8D107D33CB5ED2CFC641] 24/01/2016 A -- C:\WINDOWS\Prefetch\BUBBLE DOCK BSETUP.EXE-18545713.pf
O45 - LFCP:[MD5.AF2E4FE2E98FE9E32A3035154C76AA1F] 24/01/2016 A -- C:\WINDOWS\Prefetch\BUBBLE DOCK.EXE-D71B4E5C.pf
O45 - LFCP:[MD5.4A013BE84213278E85658368292A6A50] 24/01/2016 A -- C:\WINDOWS\Prefetch\INSTALL_BUBBLEDOCK.EXE-D0E5C778.pf
O45 - LFCP:[MD5.B3ED2F0DC5E7768AC4DA828677A46ED9] 24/01/2016 A -- C:\WINDOWS\Prefetch\INS_SHOPPERPRO3.EXE-266D8CD7.pf
O45 - LFCP:[MD5.7FFBBAF607A38682C3FD6E2FA347F456] 24/01/2016 A -- C:\WINDOWS\Prefetch\LBUBBLE DOCK.EXE-32294E40.pf
O45 - LFCP:[MD5.8C27A9DC7037BB6A7781BEB2148C177F] 24/01/2016 A -- C:\WINDOWS\Prefetch\MBOT_FR_014010216.EXE-F800A249.pf
O45 - LFCP:[MD5.EC82A984E2CDCA79DAA2827BCEB8986B] 24/01/2016 A -- C:\WINDOWS\Prefetch\NOTE-UP.EXE-F57B6323.pf
O45 - LFCP:[MD5.774BFF3B900B039E42E64457E5CEEA27] 24/01/2016 A -- C:\WINDOWS\Prefetch\PACKAGE_ANYSEND_INSTALLER_MUL-5EC4CD54.pf
O45 - LFCP:[MD5.46C5C975780317C8C148CAD6AF42D320] 24/01/2016 A -- C:\WINDOWS\Prefetch\PACKAGE_ANYSEND_INSTALLER_MUL-B33FC0B0.pf
O45 - LFCP:[MD5.B307057FC85B3F133AB59DA4B8D25759] 24/01/2016 A -- C:\WINDOWS\Prefetch\PACKAGE_BUBBLESOUND_INSTALLER-3651F21F.pf
O45 - LFCP:[MD5.33E849A1CD515D82980D74874D234F8B] 24/01/2016 A -- C:\WINDOWS\Prefetch\PACKAGE_BUBBLESOUND_INSTALLER-78E35C3C.pf
O45 - LFCP:[MD5.947806A37A6A67E5C172FEDCD774BAA3] 24/01/2016 A -- C:\WINDOWS\Prefetch\SELECTION TOOLS.EXE-32CBD2BF.pf
O45 - LFCP:[MD5.9D8FF9A377EC524D89B72CF5BD7B57CB] 24/01/2016 A -- C:\WINDOWS\Prefetch\SHOPPERPRO3.EXE-75023B95.pf
O45 - LFCP:[MD5.A1FC54E5BB59907C1BD0205B04DDCCF5] 24/01/2016 A -- C:\WINDOWS\Prefetch\SUNNYDAY.EXE-A850AAA3.pf
O45 - LFCP:[MD5.B7E1526DFF7120D2C89E7527E4B25E99] 24/01/2016 A -- C:\WINDOWS\Prefetch\SUNNYDAY.EXE-AEB0C5A8.pf
O45 - LFCP:[MD5.053B21F601E2573811DA1DDB5540E43F] 24/01/2016 A -- C:\WINDOWS\Prefetch\TRAILERTIME.5.2.0AMT.EXE-13BDC8EA.pf
O45 - LFCP:[MD5.B9A16949F1D0FCF55BE2EC14F845692D] 24/01/2016 A -- C:\WINDOWS\Prefetch\TRAILERTIME.EXE-17E06E11.pf
O45 - LFCP:[MD5.37B885313DF0C1443CBE40F593B2D56E] 24/01/2016 A -- C:\WINDOWS\Prefetch\UPMBOT_FR_014010216.EXE-0BDC3442.pf
O45 - LFCP:[MD5.5CE33FA59E69431B0C455591AE472E85] 24/01/2016 A -- C:\WINDOWS\Prefetch\WINDOWEATHER_SETUP_PRD.EXE-D55B6087.pf
O45 - LFCP:[MD5.BDAA4E508D8A8B5F416A472C2EAF85C8] 24/01/2016 A -- C:\WINDOWS\Prefetch\ZCENGINE.EXE-BBCBAA89.pf
O45 - LFCP:[MD5.FB9438DB01628CB186985CD911422419] 24/01/2016 A -- C:\WINDOWS\Prefetch\ZOMBIENEWSINSTALL.EXE-3395FB9B.pf
C:\WINDOWS\System32\Tasks\Emfesebuisacu
C:\Users\Romain\AppData\Local\Installer
C:\WINDOWS\Prefetch\3DBUBBLESOUND.EXE-D46E9BCA.pf
C:\WINDOWS\Prefetch\62793.WINDAPP.MON001.NO.EXE-A810F0AB.pf
C:\WINDOWS\Prefetch\AMT_OMNIBOXES.EXE-D926962A.pf
C:\WINDOWS\Prefetch\BUBBLE DOCK BSETUP.EXE-18545713.pf
C:\WINDOWS\Prefetch\BUBBLE DOCK.EXE-D71B4E5C.pf
C:\WINDOWS\Prefetch\INSTALL_BUBBLEDOCK.EXE-D0E5C778.pf
C:\WINDOWS\Prefetch\INS_SHOPPERPRO3.EXE-266D8CD7.pf
C:\WINDOWS\Prefetch\LBUBBLE DOCK.EXE-32294E40.pf
C:\WINDOWS\Prefetch\MBOT_FR_014010216.EXE-F800A249.pf
C:\WINDOWS\Prefetch\NOTE-UP.EXE-F57B6323.pf
C:\WINDOWS\Prefetch\PACKAGE_ANYSEND_INSTALLER_MUL-5EC4CD54.pf
C:\WINDOWS\Prefetch\PACKAGE_ANYSEND_INSTALLER_MUL-B33FC0B0.pf
C:\WINDOWS\Prefetch\PACKAGE_BUBBLESOUND_INSTALLER-3651F21F.pf
C:\WINDOWS\Prefetch\PACKAGE_BUBBLESOUND_INSTALLER-78E35C3C.pf
C:\WINDOWS\Prefetch\SELECTION TOOLS.EXE-32CBD2BF.pf
C:\WINDOWS\Prefetch\SHOPPERPRO3.EXE-75023B95.pf
C:\WINDOWS\Prefetch\SUNNYDAY.EXE-A850AAA3.pf
C:\WINDOWS\Prefetch\SUNNYDAY.EXE-AEB0C5A8.pf
C:\WINDOWS\Prefetch\TRAILERTIME.5.2.0AMT.EXE-13BDC8EA.pf
C:\WINDOWS\Prefetch\TRAILERTIME.EXE-17E06E11.pf
C:\WINDOWS\Prefetch\UPMBOT_FR_014010216.EXE-0BDC3442.pf
C:\WINDOWS\Prefetch\WINDOWEATHER_SETUP_PRD.EXE-D55B6087.pf
C:\WINDOWS\Prefetch\ZCENGINE.EXE-BBCBAA89.pf
C:\WINDOWS\Prefetch\ZOMBIENEWSINSTALL.EXE-3395FB9B.pf
EmptyPrefetch
ShortcutFix
Emptytemp
EmptyClsid
----------------------------------------------------------
- Clique sur le bouton « GO » pour lancer le nettoyage,
- confirme le nettoyage
- Héberge le rapport ZHPFIX.txt sur
https://www.cjoint.com/
puis copie/colle le lien fourni dans ta prochaine réponse sur le forum.
-
Rapport Zhpdiag
http://www.cjoint.com/c/FAytoSRassD -
super,
aide toi de ceci pour me faire passer un nouveau rapport de Zhpdiag pour voir ce qu'il en reste :
https://forums.commentcamarche.net/forum/affich-33078641-virus-windows-10#1
-
Fait et il m'a proposé le rapport que je vous livre :
-----------
# AdwCleaner v5.030 - Rapport créé le 24/01/2016 à 19:50:00
# Mis à jour le 17/01/2016 par Xplode
# Base de données : 2016-01-19.2 [Serveur]
# Système d'exploitation : Windows 10 Home (x64)
# Nom d'utilisateur : Romain - PORTABLE
# Exécuté depuis : C:\Users\Romain\Desktop\adwcleaner_5.030.exe
# Option : Nettoyer
# Support : https://toolslib.net/forum- [ Services ] *****
[!] Service Non Supprimé : QQPCRTP
[!] Service Non Supprimé : sbmntr
[!] Service Non Supprimé : TAOAccelerator
[!] Service Non Supprimé : TSSysKit
[!] Service Non Supprimé : QMUdisk
[!] Service Non Supprimé : TS888x64
[!] Service Non Supprimé : QQSysMonX64
[!] Service Non Supprimé : TAOKernelDriver
[!] Service Non Supprimé : softaal- [ Dossiers ] *****
[#] Dossier Supprimé : C:\Program Files (x86)\tencent
[#] Dossier Supprimé : C:\Program Files\Common Files\tencent
[#] Dossier Supprimé : C:\ProgramData\tencent
[#] Dossier Supprimé : C:\Users\Romain\AppData\Roaming\tencent- [ Fichiers ] *****
[-] Fichier Supprimé : C:\WINDOWS\SysNative\drivers\TFsFltX64.sys- [ DLLs ] *****
- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
- [ Registre ] *****
- [ Navigateurs ] *****
:: Clés "Tracing" supprimées
:: Paramètres Winsock réinitialisés
########## EOF - C:\AdwCleaner\AdwCleaner[C5].txt - [1377 octets] ########## -
ok, va dans le gestionnaire de tache et arrête ADWC,
redémarre le pc depuis le menu démarrer pour voir !
-
Il m'annonce qu'il va devoir redémarrer l'ordinateur et que j'aurai le rapport à l'ouverture. Dès que je dis ok, il plante et donc ne redémarre pas l'ordi.
J'ai essayé 3 fois de le faire, à chaque fois le même topo.
Lors des autres analyses, le nombre de "fichiers"à cocher était moins grand.

- 1
- 2
