
Virus Adware BrowseFox.Gen /plugin.exe
Résolu
Bonjour,
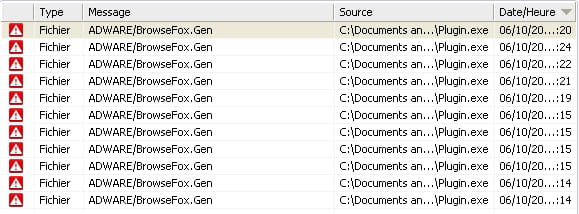
Je viens vous voir car je n'arrive pas à me débarasser d'un virus qui reviens sans arret 277 fois depuis hier.. Du coup mon pc portable ne cesse de saccader , quelqu'un ne pourrai pas m'aider pour qu'il s'en aille sans revenir et ne pas être obliger de devoir formater ?
Grand merci à vous
Je viens vous voir car je n'arrive pas à me débarasser d'un virus qui reviens sans arret 277 fois depuis hier.. Du coup mon pc portable ne cesse de saccader , quelqu'un ne pourrai pas m'aider pour qu'il s'en aille sans revenir et ne pas être obliger de devoir formater ?
Grand merci à vous
11 réponses
-
Modérateurok =)
Voila, c'est terminé, tu peux supprimer les programmes utilisés.
Quelques conseils :
Pour prévenir les sites malicieux, tu peux installer Blockulicious : https://forum.malekal.com/viewtopic.php?t=46656&start=
Pour ne plus te faire avoir.
A lire - Programmes parasites / PUPs : https://www.malekal.com/adwares-pup-protection/
(Surtout active les détections LPIs pour détecter les programmes parasites et publicitaires)
Le reste de la sécurité : http://forum.malekal.com/comment-securiser-son-ordinateur.html
-
ModérateurRéinitialise tes navigateurs et ou manuellement reparamètre tes navigateurs WEB (page de démarrage, moteur de recherche etc) mais aussi supprimer/désactiver les extensions inutiles/parasites :
- Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
- Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
- Internet Explorer et modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
Si pas mieux :
Désinstalle/Réinstalle Google Chrome comme expliqué dans le second paragraphe de la FAQ : Réinitialiser / Réparer / Réinstaller Google Chrome
Réinstalle Firefox comme expliqué dans le second paragraphe de cette page : Réinitialiser/Réinstaller Firefox
-
Je viens de refaire un scan Adwcleaner , j'ai eu les deux mêmes erreurs que lors du dernier rapport que je t'ai copier coller.
Sur mes deux page internet Mozilla Firefox et Google Chrome , j'ai la page Yahoo Search qui ce lance et si je veux aller sur facebook par exemple sa me redirige à nouveau sur yahoo et je dois cliquer sur le lien facebook et alors seulement une autre page avec facebook s'ouvre .. c'est très bizarre -
Bonjour ,
Yahoo search .. j'ai beau l'enlever il revient en permanence
Par contre mon Antivir à de nouveau trouver 5 adware les même qu'hier mais la c via mon systeme de son , je te montre
-
Ok merci beaucoup pour ton aide
Je viens de refaire un scan Adwcleaner et il ma indiquer deux choses dedans , pourrai tu me dire ce que c'est s'il te plait ?
# AdwCleaner v5.010 - Rapport créé le 07/10/2015 à 02:36:17
# Mis à jour le 04/10/2015 par Xplode
# Base de données : 2015-10-05.3 [Serveur]
# Système d'exploitation : Microsoft Windows XP Service Pack 3 (x86)
# Nom d'utilisateur : Administrateur - 5CE722E766D44FA
# Exécuté depuis : C:\Documents and Settings\Administrateur\Mes documents\Téléchargements\AdwCleaner.exe
# Option : Nettoyer
# Support : https://toolslib.net/forum- [ Services ] *****
- [ Dossiers ] *****
- [ Fichiers ] *****
[-] Fichier Supprimé : C:\Documents and Settings\Administrateur\Application Data\Mozilla\Firefox\Profiles\73migevm.default\searchplugins\default.xml- [ DLLs ] *****
- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
- [ Registre ] *****
- [ Navigateurs ] *****
[-] [C:\Documents and Settings\Administrateur\Application Data\Mozilla\Firefox\Profiles\73migevm.default\prefs.js] [Preference] Supprimée : user_pref("browser.startup.homepage", "hxxp://searchinterneat-a.akamaihd.net/h?eq=U0EeCFZVBB8SRggRdlwNBQkQGRgQJVwNTA1FFFYOeVxcBRRJFFMVdl1bUg9JEAcFIk0FA18DB0VXfWFoKB8fHHhCLkBqBEoETUFQCExa");
:: Paramètres Winsock réinitialisés
########## EOF - C:\AdwCleaner\AdwCleaner[C2].txt - [1235 octets] ########## -
Voila j'ai décocher , par contre j'ai fais un screen car j'avais beaucoup moins de ligne que ce que tu as mis toi .
Et je voulai savoir .. désolé je suis un peu nul en informatique , Symantec et Mcafee je le supprime à partir de suppresion de programme , car j'ai été voir et aucun des deux y était .
-
ModérateurTouche Windows + R
tape msconfig et OK.
Dans l'onglet Démarrage, décoche ces lignes :
HKLM\...\Run: [HControl] => C:\WINDOWS\ATK0100\HControl.exe [110592 2015-09-22] ()
HKLM\...\Run: [Sidebar] => C:\Program Files\Windows Sidebar\sidebar.exe [1235456 2007-01-10] (Microsoft Corporation)
HKLM\...\Run: [Vistadrv] => C:\WINDOWS\system32\vsdrv\vsdrv.exe [121089 2006-07-30] ()
HKLM\...\Run: [RTHDCPL] => C:\WINDOWS\RTHDCPL.EXE [18082304 2015-09-22] (Realtek Semiconductor Corp.)
HKLM\...\Run: [Alcmtr] => C:\WINDOWS\ALCMTR.EXE [57344 2015-09-22] (Realtek Semiconductor Corp.)
HKLM\...\RunOnce: [WIAWizardMenu] => RUNDLL32.EXE C:\WINDOWS\system32\sti_ci.dll,WiaCreateWizardMenu
HKU\S-1-5-20\...\Run: [ccleaner] => C:\Program Files\CCleaner\CCleaner.exe [1644784 2009-07-27] (Piriform Ltd)
HKU\S-1-5-21-682003330-179605362-1417001333-500\...\Run: [ccleaner] => C:\Program Files\CCleaner\CCleaner.exe [1644784 2009-07-27] (Piriform Ltd)
HKU\S-1-5-21-682003330-179605362-1417001333-500\...\Run: [Skype] => C:\Program Files\Skype\Phone\Skype.exe [57864728 2015-09-17] (Skype Technologies S.A.)
[NoSMConfigurePrograms] 1
HKU\S-1-5-18\...\Run: [ccleaner] => C:\Program Files\CCleaner\CCleaner.exe [1644784 2009-07-27] (Piriform Ltd)
Startup: C:\Documents and Settings\Administrateur\Menu Démarrer\Programmes\Démarrage\IMVU.lnk [2015-09-23]
ShortcutTarget: IMVU.lnk -> C:\Documents and Settings\Administrateur\Application Data\IMVUClient\IMVUQualityAgent.exe ()
GroupPolicy: Restriction - Chrome <======= ATTENTION
OK et redémarre l'ordinateur.
Supprime les dossiers Symantec et McAfee.
Vide la quarantaine d'Antivir.
Si ça rame durant le surf avec Google Chrome :
Désinstalle/Réinstalle Google Chrome comme expliqué dans le second paragraphe de la FAQ : Réinitialiser / Réparer / Réinstaller Google Chrome
Installe un bloqueur de publicités
-
ModérateurL'extension Many Results Hub sur Google Chrome est à supprimer : Adware.
Pas de trace d'adware actif.
Sur la capture, on a pas le chemin complet des détections, tu peux les donner ?
AdwCleaner a dû les dézinguer, vu ce qui a été supprimé.
Like the angel you are, you laugh creating a lightness in my chest,
Your eyes they penetrate me,
(Your answer's always 'maybe')
That's when I got up and left -
Voici la suite des trois autres rapport ,
http://pjjoint.malekal.com/files.php?id=FRST_20151006_i7x15v8u14i13
http://pjjoint.malekal.com/files.php?id=20151006_q12q13n15f10w15
http://pjjoint.malekal.com/files.php?id=20151006_d15x14k14u14v12 -
Re bonjour ,
Merci pour ton aide qui va m'être précieuse .
Voici le rapport d'AdwCleaner , Je te reviens juste après avec les autres rapport.
# AdwCleaner v5.010 - Rapport créé le 06/10/2015 à 16:11:35
# Mis à jour le 04/10/2015 par Xplode
# Base de données : 2015-10-05.3 [Serveur]
# Système d'exploitation : Microsoft Windows XP Service Pack 3 (x86)
# Nom d'utilisateur : Administrateur - 5CE722E766D44FA
# Exécuté depuis : C:\Documents and Settings\Administrateur\Mes documents\Téléchargements\AdwCleaner.exe
# Option : Nettoyer
# Support : https://toolslib.net/forum- [ Services ] *****
[-] Service Supprimé : Service Mgr ManyResultsHub- [ Dossiers ] *****
[-] Dossier Supprimé : C:\Documents and Settings\All Users.WINDOWS\Application Data\e325c549-dfea-4258-ac01-0f7baf68f990
[!] Dossier Non Supprimé : C:\Documents and Settings\All Users.WINDOWS\Application Data\e325c549-dfea-4258-ac01-0f7baf68f990
[-] Dossier Supprimé : C:\Documents and Settings\All Users.WINDOWS\Menu Démarrer\Programmes\DriverRestore
[-] Dossier Supprimé : C:\Program Files\Many Results Hub
[-] Dossier Supprimé : C:\Program Files\Fichiers communs\e325c549-dfea-4258-ac01-0f7baf68f990
[!] Dossier Non Supprimé : C:\Program Files\Fichiers communs\e325c549-dfea-4258-ac01-0f7baf68f990- [ Fichiers ] *****
[-] Fichier Supprimé : C:\Documents and Settings\Administrateur\Application Data\Mozilla\Firefox\Profiles\73migevm.default\searchplugins\yahoo.xml
[-] Fichier Supprimé : C:\Documents and Settings\Administrateur\Application Data\Mozilla\Firefox\Profiles\73migevm.default\searchplugins\default.xml- [ DLLs ] *****
- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
- [ Registre ] *****
[-] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\ActiveX Compatibility\{9522B3FB-7A2B-4646-8AF6-36E7F593073C}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F83D1872-D9FF-47F8-B5A0-49CC51E24EE8}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{99415057-7C50-439D-AA20-02D83C071B61}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{363F46BE-27B4-4C8D-99E7-B1E049B84376}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{525F116F-04AD-40A2-AE2F-A0C4E1AFEF98}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{90A9B7D2-3794-45EA-9E23-140E3938D2D9}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{9852A670-F845-491B-9BE6-EBD841B8A613}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{A753A1EC-973E-4718-AF8E-A3F554D45C44}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{ACE4747B-35BD-4E97-9DD7-1D4245B0695C}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CE77C59C-CFD2-429F-868C-8B04D23F94CA}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F544E0F5-CA3C-47EA-A64D-35FCF1602396}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02AFA80F-4BEE-41FD-8572-214B58A9EF90}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{be1a5d83-523d-4a57-bc56-65afe77fd42a}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{DB1D8BFF-D65B-47EA-8AC7-0CB8E28C6091}
[-] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{be1a5d83-523d-4a57-bc56-65afe77fd42a}
[-] Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{be1a5d83-523d-4a57-bc56-65afe77fd42a}
[-] Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{be1a5d83-523d-4a57-bc56-65afe77fd42a}
[-] Clé Supprimée : HKCU\Software\DriverRestore
[-] Clé Supprimée : HKCU\Software\DriverTuner_Init
[-] Clé Supprimée : HKCU\Software\DriverTuner
[-] Clé Supprimée : HKCU\Software\PRODUCTSETUP
[-] Clé Supprimée : HKLM\SOFTWARE\DriverRestore
[-] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Many Results Hub
[-] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\Many Results Hub
[-] Donnée Restaurée : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
[-] Donnée Restaurée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
[-] Donnée Restaurée : HKU\S-1-5-21-682003330-179605362-1417001333-500\Software\Microsoft\Internet Explorer\Main [Start Page]
[-] Clé Supprimée : HKU\.DEFAULT\Software\Microsoft\Internet Explorer\SearchScopes\{0CACCF86-4D37-4DBE-9AAF-51C817A8A58C}
[-] Clé Supprimée : HKU\.DEFAULT\Software\Microsoft\Internet Explorer\SearchScopes\{79096E8E-F8B5-4F97-9EE8-7E59B5566BFF}
[-] Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0CACCF86-4D37-4DBE-9AAF-51C817A8A58C}
[-] Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{21FABF8D-0860-4651-A63D-456843CF5890}
[-] Donnée Restaurée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes [DefaultScope]
[-] Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{79096E8E-F8B5-4F97-9EE8-7E59B5566BFF}
[-] Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{AFBCB7E0-F91A-4951-9F31-58FEE57A25C4}
[!] Clé Non Supprimée : HKU\.DEFAULT\Software\Microsoft\Internet Explorer\SearchScopes\{0CACCF86-4D37-4DBE-9AAF-51C817A8A58C}
[!] Clé Non Supprimée : HKU\.DEFAULT\Software\Microsoft\Internet Explorer\SearchScopes\{79096E8E-F8B5-4F97-9EE8-7E59B5566BFF}
[-] Clé Supprimée : HKU\S-1-5-20\Software\Microsoft\Internet Explorer\SearchScopes\{0CACCF86-4D37-4DBE-9AAF-51C817A8A58C}
[-] Clé Supprimée : HKU\S-1-5-20\Software\Microsoft\Internet Explorer\SearchScopes\{79096E8E-F8B5-4F97-9EE8-7E59B5566BFF}
[!] Clé Non Supprimée : HKU\S-1-5-21-682003330-179605362-1417001333-500\Software\Microsoft\Internet Explorer\SearchScopes\{0CACCF86-4D37-4DBE-9AAF-51C817A8A58C}
[!] Clé Non Supprimée : HKU\S-1-5-21-682003330-179605362-1417001333-500\Software\Microsoft\Internet Explorer\SearchScopes\{21FABF8D-0860-4651-A63D-456843CF5890}
[-] Donnée Restaurée : HKU\S-1-5-21-682003330-179605362-1417001333-500\Software\Microsoft\Internet Explorer\SearchScopes [DefaultScope]
[!] Clé Non Supprimée : HKU\S-1-5-21-682003330-179605362-1417001333-500\Software\Microsoft\Internet Explorer\SearchScopes\{79096E8E-F8B5-4F97-9EE8-7E59B5566BFF}
[!] Clé Non Supprimée : HKU\S-1-5-21-682003330-179605362-1417001333-500\Software\Microsoft\Internet Explorer\SearchScopes\{AFBCB7E0-F91A-4951-9F31-58FEE57A25C4}
[!] Clé Non Supprimée : HKU\S-1-5-18\Software\Microsoft\Internet Explorer\SearchScopes\{0CACCF86-4D37-4DBE-9AAF-51C817A8A58C}
[!] Clé Non Supprimée : HKU\S-1-5-18\Software\Microsoft\Internet Explorer\SearchScopes\{79096E8E-F8B5-4F97-9EE8-7E59B5566BFF}- [ Navigateurs ] *****
[-] [C:\Documents and Settings\Administrateur\Application Data\Mozilla\Firefox\Profiles\73migevm.default\prefs.js] [Preference] Supprimée : user_pref("browser.newtab.url", "hxxp://searchinterneat-a.akamaihd.net/t?eq=U0EeFFhaR1oWHAcVJQxcUVhJDAZGJQwVVQ1EQhgaJV1cTAFERwMVJFoLVwFAExNBNARaB0tXUUEeGGlxR1dMbFRNOWtdEkwdVUZrNVs=");
[-] [C:\Documents and Settings\Administrateur\Application Data\Mozilla\Firefox\Profiles\73migevm.default\prefs.js] [Preference] Supprimée : user_pref("browser.startup.homepage", "hxxp://searchinterneat-a.akamaihd.net/h?eq=U0EeCFZVBB8SRggRdlwNBQkQGRgQJVwNTA1FFFYOeVxcBRRJFFMVdl1bUg9JEAcFIk0FA18DB0VXfWFoKB8fHHhCLkBqBEoETUFQCExa");
[-] [C:\Documents and Settings\Administrateur\Application Data\Mozilla\Firefox\Profiles\73migevm.default\prefs.js] [Preference] Supprimée : user_pref("keyword.URL", "hxxp://searchinterneat-a.akamaihd.net/s?eq=U0EeE1xZE1oZB1ZEfQsOBAwVEVQbbQpdBAxcFQEWIxQBBF0VDA0WJg8OBVpCFw0Sch9aFQQTR0cFME0FB18EURNNfXRZD0AjREZWLE1LKUwT&q={searchTerms}");
[-] [C:\Documents and Settings\Administrateur\Local Settings\Application Data\Google\Chrome\User Data\Default\Web Data] [Search Provider] Supprimé : searchinterneat-a.akamaihd.net
[-] [C:\Documents and Settings\Administrateur\Local Settings\Application Data\Google\Chrome\User Data\Default\Secure Preferences] [Startup_URLs] Supprimé : hxxp://searchinterneat-a.akamaihd.net/h?eq=U0EeCFZVBB8SRggRdlwNBQkQGRgQJVwNTA1FFFYOeVxcBRRJFFMVdl1bUg9JEAcFIk0FA1oDB0VXfV5bFElXTwhuIVdBM1wCVFlXM3FNAw==
[-] [C:\Documents and Settings\Administrateur\Local Settings\Application Data\Google\Chrome\User Data\Default\Secure Preferences] [Default_Search_Provider_Data] Supprimé : hxxp://searchinterneat-a.akamaihd.net/s?eq=U0EeE1xZE1oZB1ZEfQsOBAwVEVQbbQpdBAxcFQEWIxQBBF0VDA0WJg8OBVpCFw0Sch9aFQQTQkcFME0FBloEURNNfXRZD0AjREZWLE1LKUwT&q={searchTerms}
:: Paramètres Winsock réinitialisés
########## EOF - C:\AdwCleaner\AdwCleaner[C1].txt - [8264 octets] ########## -
ModérateurSalut,
Tu as installé des adwares et programmes parasites sur ton PC qui ouvrent des publicités et ralentissent l'ordinateur et les navigateurs WEB.
Voici la procédure à suivre pour les supprimer :
Commence par ceci :
Suis le tutorial AdwCleaner( d'Xplode )
Ce programme permet de supprimer les adwares et programmes parasites :- Télécharge le sur ton bureau ou dossier de téléchargement.
- Lance AdwCleaner, clique sur [Scanner].
- L'analyse peux durer plusieurs minutes, patiente.
- Une fois le scan terminé, ne décoche rien, clique sur [Nettoyer]
- Une fois le nettoyage terminé, un rapport s'ouvrira. Copie/colle le contenu du rapport dans ta prochaine réponse par un copier/collé.
Si cela ne fonctionne pas, utilise le site http://pjjoint.malekal.com pour héberger le rapport, donne le lien du rapport dans un nouveau message.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
puis :
Suis le tutoriel FRST.
(et bien prendre le temps de lire afin d'appliquer correctement - tout y est expliqué).
Télécharge et lance le scan FRST, cela va générer trois rapports FRST :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie, comme expliqué, ces trois rapports sur le site http://pjjoint.malekal.com et en retour donne les trois liens pjjoint qui mènent à ses rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.


