Suppression snapdo et quickshare
Résolu
Bonsoir
Depuis que j'ai téléchargé la barre snapdo par erreur, mon ordinateur est très ralenti. Je me suis débarrassée de la barre en restaurant les paramètres d'internet explorer. Mais je n'arrive pas à désinstaller quickshare dans panneau de configuration/désinstallation programme. La procédure de désinstallation est initiée mais n'aboutit jamais à sa suppression.
Connaitriez vous une solution pour se débarrasser définitivement de snapdo/quickshare?
Merci
10 réponses
-
Modérateur=)
Quelques conseils :
Installe Malwarebyte's Anti-Malware : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Fais des scans réguliers avec, il est efficace.
Pour prévenir les sites malicieux, tu peux installer Blockulicious : https://forum.malekal.com/viewtopic.php?t=46656&start=
Pour ne plus te faire avoir.
A lire - Programmes parasites / PUPs : https://www.malekal.com/adwares-pup-protection/
Le reste de la sécurité : http://forum.malekal.com/comment-securiser-son-ordinateur.html
-
Super le fix de Microsoft a fonctionné.
Merci beaucoup pour ton aide.
Bonne soirée. -
Bonsoir
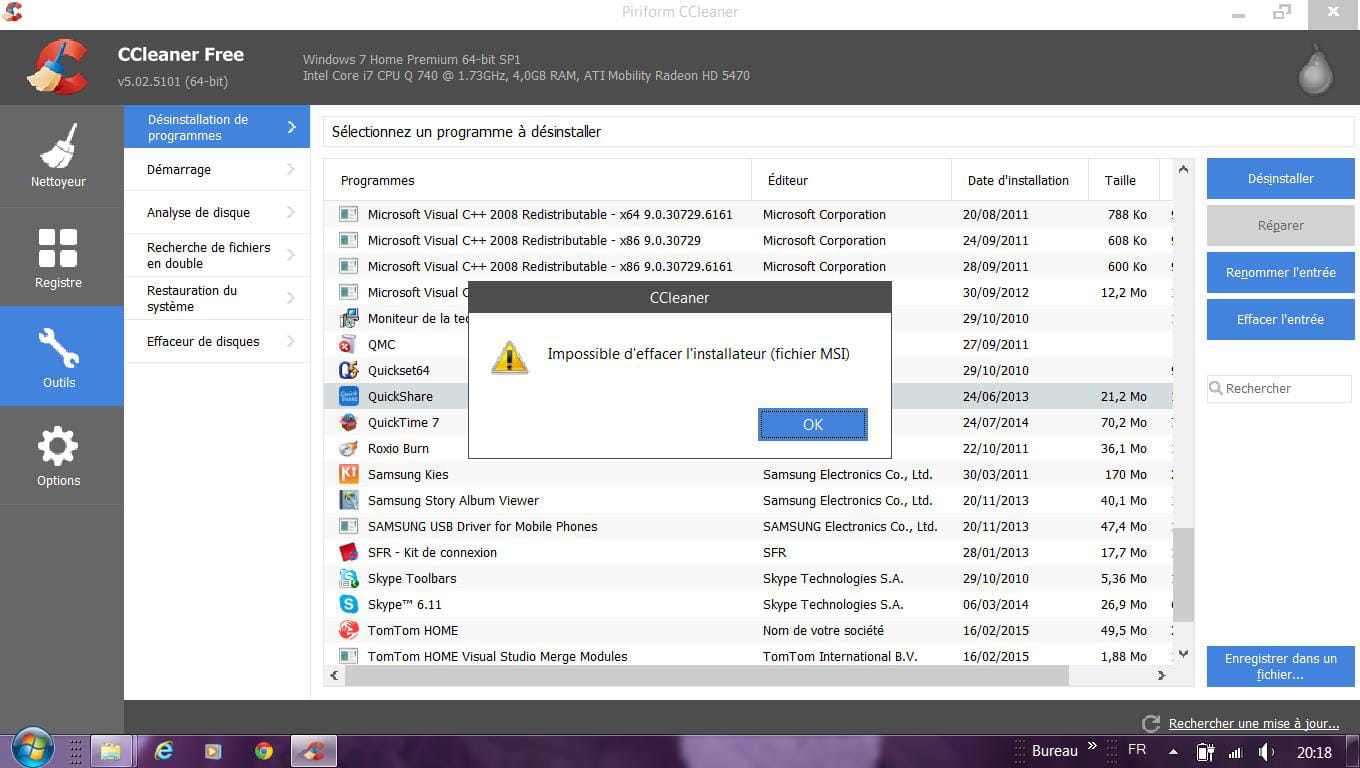
Voici le message qui s'est affiché lorsque j'ai cliqué effacer entrée avec cc cleaner.

J'ai redémarré mais Quickshare n'a pas disparu de la liste des programmes.
Mais comme tu me l'as écrit le programme semble bien être désinstallé donc ce n'est peut être pas la peine de continuer à vouloir à tout prix le supprimer de la liste? -
Merci.
J'ai déjà essayé de désintaller quickshare avec l'antivir désactivé (message 8). Et ca n'a pas fonctionné.
Le processus de désinstallation démarre mais n'aboutit jamais à la suppression du programme, antivir désactivé ou pas.
Quickshare reste dans la liste des programmes.-
ModérateurSupprime l'entrée de la liste des programmes, voir : https://forum.malekal.com/viewtopic.php?t=44630&start=
-
-
Bonjour
Je ne peux toujours pas désinstaller Quickshare des programmes.
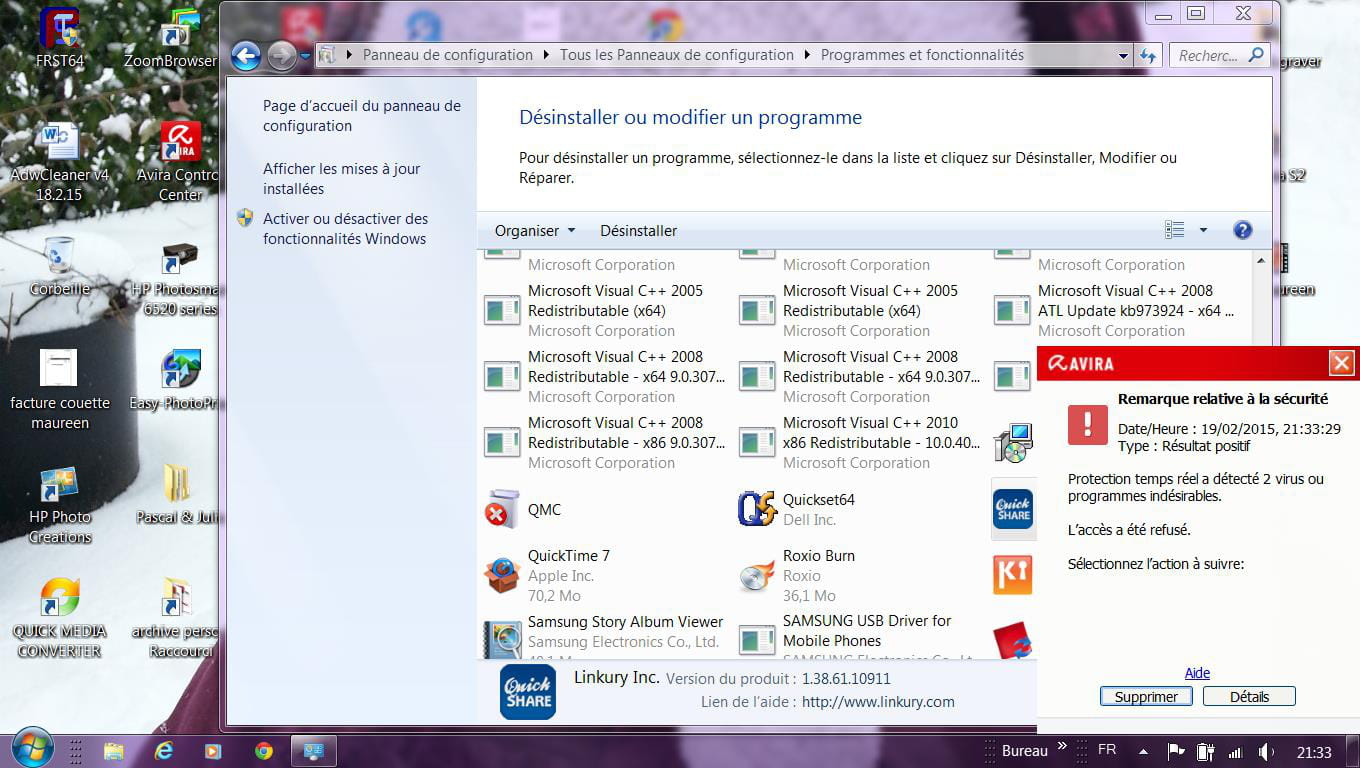
Chaque fois que je tente de le désinstaller laprocédure de désinstallation échoue et Avira bloque PUA/Linkury.Gen2 et le mets en quarantaine.
Comment faire?
Merci -
Ce n'est pas Avira. Même lorsqu'Avira est désactivé, la désinstallation de quickshare est impossible.
-
Il semble que ce soit peut être Avira qui bloque la désinstallation de quickshare.
Lorsque je clique sur désinstaller l'alerte suivante apparaît :

-
J'ai réinitialisé internet explorer.
J'avais désinstallé il y a qq jours Google chrome via le panneau de configuration espérant me débarrasser de snapdo. Donc pas de réinitialisation.
Je n'ai pas Firefox.
Par contre, je ne peux toujours pas désinstaller quick share via le panneau de configuration. Quand je clique sur désinstaller une fenêtre s'ouvre avec le message "Please wait while Windows configure quickshare" puis le message disparaît sans que le programme ne soit désinstallé. -
ModérateurRéinitialise tes navigateurs et ou manuellement reparamètre tes navigateurs WEB (page de démarrage, moteur de recherche etc) mais aussi supprimer/désactiver les extensions inutiles/parasites :
- Internet Explorer et modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
- Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
- Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
Vois ce que cela donne.
-
ModérateurSalut,
Tu as installé des adwares et programmes parasites sur ton PC.
Voici la procédure à suivre pour les supprimer :
Commence par ceci :
Suis le tutorial AdwCleaner https://www.malekal.com/adwcleaner-supprimer-virus-adwares-pup/?t=33839&start= AdwCleaner ( d'Xplode )
Télécharge AdwCleaner sur ton bureau.
Lance AdwCleaner, clique sur [Scanner].
Le scan peux durer plusieurs minutes, patienter.
Une fois le scan terminé, clique sur [Nettoyer]
Une fois le nettoyage terminé, un rapport s'ouvrira. Copie/colle le contenu du rapport dans ta prochaine réponse par un copier/coller.
Si cela ne fonctionne pas, utilise le site http://pjjoint.malekal.com pour héberger le rapport, donne le lien du rapport dans un nouveau message.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
puis :
Suis ce tutorial : https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
Cela va générer deux rapports FRST.
Envoie comme expliqué, ces deux rapports sur le site http://pjjoint.malekal.com et donne les trois liens pjjoint de ces rapports afin qu'ils puissent être consultés.
-
Bonjour
Merci pour votre réponse.
Je joins le rapport Adwcleaner que j'avais déjà téléchargé à partir du site ccm.net.
Puis je suis le tuto.
# AdwCleaner v4.110 - Rapport créé le 19/02/2015 à 18:14:06
# Mis à jour le 05/02/2015 par Xplode
# Base de données : 2015-02-14.2 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Pascal & Julie - PASCALETJULIE
# Exécuté depuis : C:\Users\Pascal & Julie\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\GRMX87RJ\adwcleaner_4.110.exe
# Option : Nettoyer- [ Services ] *****
Service Supprimé : IBUpdaterService- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\IBUpdaterService
Dossier Supprimé : C:\ProgramData\Tarma Installer
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\FinalMediaPlayer
Dossier Supprimé : C:\Program Files (x86)\FilesFrog Update Checker
Dossier Supprimé : C:\Program Files (x86)\FinalMediaPlayer
Dossier Supprimé : C:\Users\PASCAL~1\AppData\Local\Temp\Iminent
Dossier Supprimé : C:\Users\PASCAL~1\AppData\Local\Temp\Smartbar
Dossier Supprimé : C:\Users\Pascal & Julie\AppData\Local\FinalMediaPlayer
Dossier Supprimé : C:\Users\Pascal & Julie\AppData\Local\lollipop
Dossier Supprimé : C:\Users\Pascal & Julie\AppData\Local\Smartbar
Dossier Supprimé : C:\Users\Pascal & Julie\AppData\LocalLow\Smartbar
Dossier Supprimé : C:\Users\Pascal & Julie\AppData\Roaming\FinalMediaPlayer
Dossier Supprimé : C:\Users\Pascal & Julie\AppData\Roaming\PerformerSoft
Dossier Supprimé : C:\Users\Pascal & Julie\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\FilesFrog Update Checker
Fichier Supprimé : C:\END
Fichier Supprimé : C:\Users\PASCAL~1\AppData\Local\Temp\OptimizerPro.exe
Fichier Supprimé : C:\Windows\System32\roboot64.exe
Fichier Supprimé : C:\Users\Pascal & Julie\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\FinalMediaPlayer.lnk
Fichier Supprimé : C:\Users\Pascal & Julie\Desktop\FinalMediaPlayer.lnk- [ Tâches planifiées ] *****
Tâche Supprimée : Final Media Player Update Checker- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\bopakagnckmlgajfccecajhnimjiiedh
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Browser Infrastructure Helper]
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [SDP]
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\secman.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.bandobjectattribute
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.bho
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.dockingpanel
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.iesmartbar
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.iesmartbarbandobject
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.smartbardisplaystate
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.smartbarmenuform
Clé Supprimée : HKLM\SOFTWARE\Classes\Iminent
Clé Supprimée : HKLM\SOFTWARE\Classes\secman.OutlookSecurityManager
Clé Supprimée : HKLM\SOFTWARE\Classes\secman.OutlookSecurityManager.1
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [cmd]
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{4D076AB4-7562-427A-B5D2-BD96E19DEE56}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{31AD400D-1B06-4E33-A59A-90C2C140CBA0}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{56561B2A-FB5D-363A-9631-4C03D6054209}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8EEE}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{826D7151-8D99-434B-8540-082B8C2AE556}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{A717364F-69F3-3A24-ADD5-3901A57F880E}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AF175732-0D59-716D-F757-9F1492D808D9}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CCB08265-B35D-30B2-A6AF-6986CA957358}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CD92622E-49B9-33B7-98D1-EC51049457D7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E041E037-FA4B-364A-B440-7A1051EA0301}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3408AC0D-510E-4808-8F7B-6B70B1F88534}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8EEE}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8FFE}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{11549FE4-7C5A-4C17-9FC3-56FC5162A994}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{DCABB943-792E-44C4-9029-ECBEE6265AF9}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{31AD400D-1B06-4E33-A59A-90C2C140CBA0}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{84FF7BD6-B47F-46F8-9130-01B2696B36CB}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{31AD400D-1B06-4E33-A59A-90C2C140CBA0}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{84FF7BD6-B47F-46F8-9130-01B2696B36CB}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{31AD400D-1B06-4E33-A59A-90C2C140CBA0}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{68B81CCD-A80C-4060-8947-5AE69ED01199}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{E6B969FB-6D33-48D2-9061-8BBD4899EB08}
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{AE07101B-46D4-4A98-AF68-0333EA26E113}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{31AD400D-1B06-4E33-A59A-90C2C140CBA0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{56561B2A-FB5D-363A-9631-4C03D6054209}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{A717364F-69F3-3A24-ADD5-3901A57F880E}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{CCB08265-B35D-30B2-A6AF-6986CA957358}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{CD92622E-49B9-33B7-98D1-EC51049457D7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{E041E037-FA4B-364A-B440-7A1051EA0301}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3408AC0D-510E-4808-8F7B-6B70B1F88534}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8EEE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8FFE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{31AD400D-1B06-4E33-A59A-90C2C140CBA0}
Valeur Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{AE07101B-46D4-4A98-AF68-0333EA26E113}]
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{006ee092-9658-4fd6-bd8e-a21a348e59f5}
Clé Supprimée : HKCU\Software\Bitberry
Clé Supprimée : HKCU\Software\lollipop
Clé Supprimée : HKCU\Software\Offerbox
Clé Supprimée : HKCU\Software\smartbarbackup
Clé Supprimée : HKCU\Software\smartbarlog
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\Somoto
Clé Supprimée : HKCU\Software\YahooPartnerToolbar
Clé Supprimée : HKLM\SOFTWARE\Freeze.com
Clé Supprimée : HKLM\SOFTWARE\Iminent
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\FilesFrog Update Checker
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\FinalMediaPlayer_is1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Updater Service
Clé Supprimée : [x64] HKLM\SOFTWARE\Iminent
Clé Supprimée : [x64] HKLM\SOFTWARE\Tarma Installer
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\3152E1F19977892449DC968802CE8964
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\649A52D257CA5DB4EAAE8BA9EB23E467
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\5E8031606EB60A64C882918F8FF38DD4
Donnée Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyOverride] - *.local- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17631
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Search Bar]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Search [Default_Search_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Search [SearchAssistant]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\SearchUrl [Default]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchUrl [Default]
-\\ Google Chrome v
AdwCleaner[R0].txt - [11432 octets] - [19/02/2015 18:06:33]
AdwCleaner[S0].txt - [9460 octets] - [19/02/2015 18:14:06]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [9520 octets] ########## -
-