Vi-View Virus !

Bonjour,
Comment enlever le Virus Vi-View ? Il est impossible d'aller sur internet avec ce virus, pleins de pages s'ouvrent.
Je suis sous Windows 8.
Quelqu'un pourrait-t'il m'aider ?
Merci d'avance !
Comment enlever le Virus Vi-View ? Il est impossible d'aller sur internet avec ce virus, pleins de pages s'ouvrent.
Je suis sous Windows 8.
Quelqu'un pourrait-t'il m'aider ?
Merci d'avance !
5 réponses
-
Perfect :)
# Télécharge MalwareBytes
# Procède à l'installation de celui çi (Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium")
# Clic sur Mettre à jour (à droite, au centre)
# Clic sur Examen (en haut)
# Sélectionne Examen "Menaces"
# Clic sur Examiner maintenant

# A la fin du scan clic sur Tout mettre en quarantaine !
# Clic sur Copier dans le Presse-papiers
# Un rapport va s'ouvrir. Copie/Colle son contenue dans ta prochaine réponse.
-
Ok, en attente de zhpcleaner :)
-
Le voilà : https://www.cjoint.com/?3ACtQ3UINCN
-
-
Relance OTL.
Sous Persfonnalisation (Custom Scan), copie-colle le contenu du cadre ci dessous (bien prendre :OTL en début).
Clic Correction (Fix), un rapport apparraitra, copie/colle le contenu ici:
:OTL

O17 - HKLM\System\CCS\Services\Tcpip\Parameters\Interfaces\{27810E9A-F50C-4FA4-86A0-E20E25BC2439}: DhcpNameServer = 40.32.1.55

:files
C:\ProgramData\{EB5F5A55-037A-4E47-806B-2C8AA9374701}
%Temp%\*.*

:Commands
[emptytemp]
[emptyflash]
[reboot]
Redemarre le pc sous windows et poste le rapport dans ta prochaine réponse.
Le rapport est sauvegardé sous C:\_OTL\MovedFiles\date_heure.log
##########
# Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
(Désactive ton antivirus le temps du téléchargement et de l'utilisation.
Aide : http://www.sosvirus.net/tutoriel-desactiver-protection-residentiel-t586.html )
# Ferme ton navigateur
# Fais un double clique sur l'icône pour le lancer
-> Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
# Accepte "les conditions d'utilisation"
# Clique sur Réparer
->Note: Durant le scan, si l'outil te demande "Avez-vous installé ce proxy ?" et que tu n'en as pas installé, clique sur "Non" ou "Voulez-vous remplacer la page d'accueil ?, clique sur "Non"

# Copie le contenu du rapport ZHPCleaner.txt présent sur ton bureau sur Paste And Furious puis transmet le lien généré dans ta prochaine réponse.
-> Tuto Paste And Furious : http://www.sosvirus.net/tutoriel-paste-and-furious-t104985.html
-
All processes killed
========== OTL ==========
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Tcpip\Parameters\Interfaces\{27810E9A-F50C-4FA4-86A0-E20E25BC2439}\\DhcpNameServer| /E : value set successfully!
========== FILES ==========
C:\ProgramData\{EB5F5A55-037A-4E47-806B-2C8AA9374701} folder moved successfully.
C:\Users\Karine\AppData\Local\Temp\191F.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\35E7.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\adwcleaner.db moved successfully.
C:\Users\Karine\AppData\Local\Temp\AdwCleaner.jpg moved successfully.
C:\Users\Karine\AppData\Local\Temp\AE05.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\CFG82F0.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\chrome_installer.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Cleaning.ico moved successfully.
C:\Users\Karine\AppData\Local\Temp\dd_vcredistMSI7196.txt moved successfully.
C:\Users\Karine\AppData\Local\Temp\dd_vcredistMSI7287.txt moved successfully.
C:\Users\Karine\AppData\Local\Temp\dd_vcredistUI7196.txt moved successfully.
C:\Users\Karine\AppData\Local\Temp\dd_vcredistUI7287.txt moved successfully.
C:\Users\Karine\AppData\Local\Temp\etilqs_Uk31LGZBKinfNR1 moved successfully.
C:\Users\Karine\AppData\Local\Temp\etilqs_wKxGjLr2BCVfRs2 moved successfully.
C:\Users\Karine\AppData\Local\Temp\EULA.txt moved successfully.
C:\Users\Karine\AppData\Local\Temp\FBFDE863-3C17-4B82-A5D1-9B8ED5BE6B40.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\MpCmdRun.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\oct226B.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\oct3669.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\oct7355.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\oct86BF.tmp.exe moved successfully.
C:\Users\Karine\AppData\Local\Temp\oct9136.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\octA664.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\octB428.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\octB44F.tmp.exe moved successfully.
C:\Users\Karine\AppData\Local\Temp\octC184.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\octF0FD.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\octFA98.tmp moved successfully.
C:\Users\Karine\AppData\Local\Temp\Pokki-2015-01-19.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Pokki-2015-01-20.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Pokki-2015-01-21.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Pokki-2015-01-22.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Pokki-2015-01-23.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Pokki-2015-01-24.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Quarantine.exe moved successfully.
C:\Users\Karine\AppData\Local\Temp\Report.ico moved successfully.
C:\Users\Karine\AppData\Local\Temp\Scan.ico moved successfully.
C:\Users\Karine\AppData\Local\Temp\sqlite3.dll moved successfully.
C:\Users\Karine\AppData\Local\Temp\StructuredQuery.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\Uninstall.ico moved successfully.
C:\Users\Karine\AppData\Local\Temp\WebDataJs moved successfully.
C:\Users\Karine\AppData\Local\Temp\winstore.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\wmsetup.log moved successfully.
C:\Users\Karine\AppData\Local\Temp\~DF008E60DBDEDCB06E.TMP moved successfully.
C:\Users\Karine\AppData\Local\Temp\~DF83D448F01C580A56.TMP moved successfully.
C:\Users\Karine\AppData\Local\Temp\~DF9806133EDB59749E.TMP moved successfully.
C:\Users\Karine\AppData\Local\Temp\~DFD46D5FD3D6452DC8.TMP moved successfully.
========== COMMANDS ==========
[EMPTYTEMP]
User: Administrator
User: All Users
User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: Default User
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: Karine
->Temp folder emptied: 48601910 bytes
->Temporary Internet Files folder emptied: 114062285 bytes
->Google Chrome cache emptied: 380047079 bytes
->Flash cache emptied: 1286 bytes
User: Public
%systemdrive% .tmp files removed: 0 bytes
%systemroot% .tmp files removed: 0 bytes
%systemroot%\System32 .tmp files removed: 0 bytes
%systemroot%\System32 (64bit) .tmp files removed: 0 bytes
%systemroot%\System32\drivers .tmp files removed: 0 bytes
Windows Temp folder emptied: 323128858 bytes
RecycleBin emptied: 0 bytes
Total Files Cleaned = 826,00 mb
[EMPTYFLASH]
User: Administrator
User: All Users
User: Default
User: Default User
User: Karine
->Flash cache emptied: 0 bytes
User: Public
Total Flash Files Cleaned = 0,00 mb
OTL by OldTimer - Version 3.2.69.0 log created on 01282015_191159
Files\Folders moved on Reboot...
C:\Users\Karine\AppData\Local\Microsoft\Windows\INetCache\counters.dat moved successfully.
File move failed. C:\Windows\temp\_avast_\AvastLock.txt scheduled to be moved on reboot.
PendingFileRenameOperations files...
Registry entries deleted on Reboot...
-
-
Ok pour cjoint , OTL maintenant stp
-
Hello ,
Tu as installé des adwares et des logiciels indésirables sur ton PC (Certainement à ton insu).
Pour comprendre, je t'invite à lire ce sujet : http://www.sosvirus.net/topic82172.html
# Télécharge AdwCleaner par Xplode sur ton bureau.
# Exécute AdwCleaner.exe.
# Fais clic droit dessus, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
# Choisi l'option Scanner
# Choisi l'option Nettoyer
# Accepte l'avertissement en cliquant sur OK

# Une fois le scan fini, un rapport s'ouvrira. Poste son contenu dans ta prochaine réponse.
Copie le contenu du rapport AdwCleaner sur Paste And Furious puis transmet le lien généré dans ta prochaine réponse.
-> Tuto Paste And Furious : http://www.sosvirus.net/tutoriel-paste-and-furious-t104985.html
# Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
######################
Nous allons ensuite effectuer un diagnostique de ta machine :
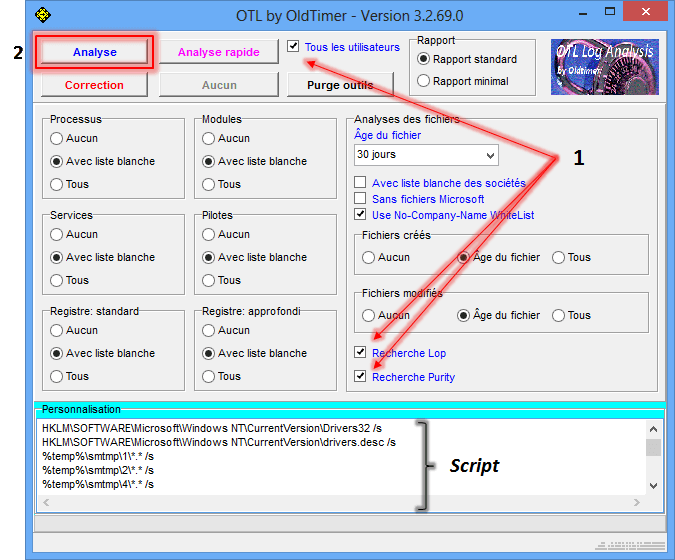
# Télécharge OTL de Old_Timer et enregistre le sur le Bureau
# Ferme toutes les autres fenêtres et double-clique sur OTL.exe
-> Sous Vista et Windows 7, il faut lancer le fichier par clic-droit-> Exécuter en tant qu'adminsitrateur.
# Vérifie que les cases Tous les utilisateurs, Recherche Lop et Recherche Purity] soient cochées.
# Dans le cadre Personnalisation, copie-colle l'intégralité de ce qui suit :
HKCU\Software
HKCU\Software\AppDataLow /s
HKLM\Software
HKCU\Software\Microsoft\Command Processor /s
HKLM\Software\Microsoft\Command Processor /s
HKLM\Software\Microsoft\Windows\CurrentVersion\RunMRU /s
HKLM\System\CurrentControlSet\Control\Session Manager\AppcertDlls /s
%Homedrive%\*
%Homedrive%\*.
%Homedrive%\Recycler\*.exe /s
%Homedrive%\Recycler\*.scr /s
%Homedrive%\Recycler\*.pif /s
%Homedrive%\Recycler\*.vb* /s
%Homedrive%\$Recycle.bin\*.exe /s
%Homedrive%\$Recycle.bin\*.scr /s
%Homedrive%\$Recycle.bin\*.pif /s
%Homedrive%\$Recycle.bin\*.vb* /s
%Userprofile%\*
%Userprofile%\*.
%Allusersprofile%\*
%Allusersprofile%\*.
%LocalAppData%\*
%LocalAppData%\*.
%Userprofile%\Local Settings\*
%Userprofile%\Local Settings\*.
%Userprofile%\Local Settings\Application Data\*
%Userprofile%\Local Settings\Application Data\*.
%Userprofile%\AppData\Local\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*
%Userprofile%\AppData\Local\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*.
%Userprofile%\Local Settings\Application Data\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*
%Userprofile%\Local Settings\Application Data\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*.
%programFiles%\*
%programFiles%\*.
%programfiles%\Google\Desktop\*.
%ProgramFiles%\Common Files\*.
%ProgramFiles(X86)%\Common Files\*.
%Systemroot%\Installer\*.
%Systemroot%\Temp\*.exe /s
%systemroot%\system32\*.dll /lockedfiles
%systemroot%\system32\*.exe /lockedfiles
%systemroot%\system32\*.in*
%systemroot%\PSS\* /s
%systemroot%\Tasks\*
%systemroot%\Tasks\*.
%systemroot%\system32\Tasks\*
%systemroot%\system32\Tasks\*.
%systemroot%\syswow64\Tasks\*
%systemroot%\syswow64\Tasks\*.
%systemroot%\system32\drivers\*.sy* /lockedfiles
%systemroot%\system32\config\*.exe /s
%Systemroot%\ServiceProfiles\*.exe /s
%systemroot%\system32\*.sys
dir %Homedrive%\* /S /A:L /C
msconfig
activex
/md5start
explorer.exe
winlogon.exe
wininit.exe
volsnap.sys
atapi.sys
ndis.sys
cdrom.sys
i8042prt.sys
iastor.sys
tdx.sys
netbt.sys
afd.sys
/md5stop
netsvcs
safebootminimal
safebootnetwork
CREATERESTOREPOINT
# Clique ensuite sur Analyse et patiente le temps du scan.

# A la fin de l'analyse, les rapports OTL.txtet Extras.txt s'affichent.
# Les rapports étant trop longs pour le forum, héberge-les sur SosUpload et indique les liens fournis dans ta réponse.
-> Les rapports sont sauvegardés sur le Bureau.
-
-
J'ai enregistrer le premier rapport sous cjoint : https://www.cjoint.com/?3ACsnDhsJ7X
-