
Perte de Focus intempestive Windows 7
Depuis maintenant un mois j'ai sans cesse des pertes de focus sur toutes mes fenêtres...
J'ai nettoyer l'ordinateur via CCleaner, fait une analyse complète avec Bitdefender et rien...
Cela me gène beaucoup car faisant des études je dois sans cesse écrire et avec une perte de focus toute les 15 secondes...pas évident ^^
J'ai déjà chercher sur des forums mais apparemment la solution est propre a chacun, du coup je crée un topic.
Voilà, merci d'avance pour votre aide future.
33 réponses
Le problème décrit est une perte de focus récurrente sur toutes les fenêtres depuis un mois, entravant l'écriture et la productivité, malgré des nettoyages et des analyses antivirus répétés. Plusieurs hypothèses et solutions ont été proposées, comme une fausse détection due au pavé tactile qui génère des clics et fait perdre le focus lorsque le curseur n'est pas actif. Des scans et outils dédiés ont été recommandés, avec des étapes variées incluant RogueKiller, Malwarebytes et ZHPDiag, ainsi que des vérifications de systèmes en double déclenchement et des analyses de processus. Certaines réponses évoquent aussi la possibilité d'un double système d'exploitation ou d'un logiciel malveillant, nécessitant une détection approfondie et une documentation précise des symptômes et des résultats.
-
ok inscrive toi sur le forum pour mettre le sujet en résolu si tu ne l'a pas déjà fait !
N'oubliez pas de mettre votre sujet en résolu merci.=> https://www.commentcamarche.net/infos/25917-marquer-un-fil-de-discussion-comme-etant-resolu/
Sois prudent et bon surf! ;)
-
STFG : http://cjoint.com/?0Aysqk3Mxe9
DelFix: http://cjoint.com/?0AysHyoJwFk
C'est pas grave en tout cas merci pour ton aide et le temps passé a me répondre ;)
Je pense que je vais le restaurer a sa version d'usine, au moins plus de problèmes ;)
Merci encore! -
Je te conseille pour ça d'aller poser tes questions dans les forums adéquats (Windows 7....
désolé de ne pas pouvoir t'aider d'avantage ! > https://forums.commentcamarche.net/forum/windows-7-124
===================================================
Il n'y a plus aucune trace d'infection dans le dernier rapport de ZHP posté. La désinfection est maintenant terminée, merci de l'avoir suivie jusqu'au bout il ne te reste plus qu'à procéder au nettoyage des outils téléchargés pour désinfecter ton pc, suivre ensuite les consignes de sécurité et de passer en résolu ton sujet comme indiqué en fin de ma réponse. Nous avons utilisé Malwarebytes' Anti-Malware, tu peux le garder et passer un scan complet une fois par semaine en prenant soin de bien le mettre à jour avant de lancer le scan.
Suppression des outils téléchargés.
il nous reste encore à finaliser, voici la procédure =>
=> Relance Malwarebytes
> Clique sur "historique"
> Clique sur le bouton "quarantaine" puis clique sur "supprimer tout"
> Confirme l'action en cliquant sur "oui"
=>SFTGC: (permet simplement de supprimer les fichiers temporaires.)
=>Télécharger SFTGC.exe Enregistrez le fichier sur le bureau.==> regarde ici comme faire
=> SFTGC compatible avec XP, Vista, Windows 7 et 8 en 32 et 64 bits.
=> Faire un double clic sur le fichier.
=> Sous les autres versions de Windows:
=> Faire un clic droit sur le fichier et choisir Exécuter en tant qu'administrateur.
=>lancer le nettoyage, cliquer sur Go.
=>Après le nettoyage, un rapport s'ouvrira.
=>Le rapport est sur le bureau (SFT.txt)
=> Pour le poster, hébergez-le ici => https://www.cjoint.com/ si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Important! Si SFTGC vous invite à redémarrer, s'il vous plaît le faire immédiatement. Si ce n'est pas invité, redémarrez manuellement la machine de toute façon à assurer un nettoyage complet.
=======================================================
1)Désinstallation des outils de désinfection
Télécharges Delfix ici => Delfix
Exécutes le en tant qu'administrateur(si tu es sous xp double clic sur le fichier téléchargé) puis une fois sur l'interface coches les cases suivantes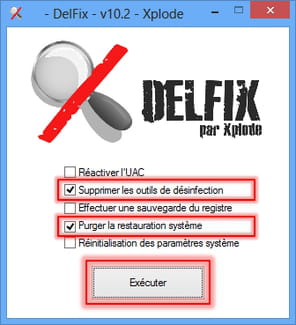
Cliques ensuite sur Exécuter puis patientes pendant le processus de suppression.
Le rapport sera enregistré dans le presse-papier et sur le disque dur (C:\DelFix.txt).
Poste le rapport ==> https://www.cjoint.com/
====================================================
2)N'oublies pas de mettre à jour java adobe reader et flashplayer pour IE (chrome l'intègre déjà) => java Un lien utile à lire
=> Télécharger le logiciel Java pour Windows
N'oublies pas aussi de maintenir Windows à jour via Windows update
voici le lien officiel "adobe" pour le télécharger flashplayer ;) (sauf pour google chrome(lui intègre directement
=> pour la version firefox
=> pour les autres versions
=> Adobe Reader
==> N'oubliez pas décochez Macfee !!!
Tutoriel SX Check&Update
Vérifier et mettre à jour facilement les logiciels à risque ou son système
3)Pour nettoyer les fichiers temporaires tu peux utiliser Ccleaner avec tuto => pour bien le configurer
=> Lien du téléchargement
Tu peux aussi utiliser le nettoyeur de disque windows
N'oublies pas de défragmenter de temps en temps ton disque dur soit par le biais de l'utilitaire soit par le biais d'un logiciel tiers comme par exemple Deffagler ou auslogic Disk Defrag
Oublies les genres de nettoyeurs comme Tuneup ,Glary et autre nettoyeurs miracles ils ne te feront que ralentir ta machine et nettoyer plus blanc que blanc peut provoquer de graves dysfonctionnements
4)Sécurise tes navigateurs par exemple avec WOT et simple adblock pour Internet explorer
=> Pour télécharger WOT pour "IE" c'est par ici
=> Pour prévenir les sites malicieux, tu peux installer Blockulicious
=> Pour simple adblock c'est par ici (cliques sur Download Installer et pas le lien en dessous !)
Pour chrome(si tu possèdes Chrome)
Wot disponible ici
=> ou là
=> Adblock disponible ici
=>Lien du téléchargement pour wot sur firefox
Lien pour télécharger => AdBlockPlus pour Internet Explorer =>ou ici
=> Adblock Plus firefox
https://www.clubic.com/navigateur-internet/internet-explorer/actualite-577936-adblock-disponible-internet-explorer.html
5)Fais attention à ce que tu télécharges où et comment
Évités si possible de télécharger sur O1net,tom's guide,télécharger.com et Softonic et compagnie car ils repackent les logiciels avec des programmes potentiellement indésirables
=> A lire On entends beaucoup parler de PUP / LPI mais que signifie tout ça ?
=> A lire
=> A lire
=> A lire
6)Pourquoi faut-il éviter de télécharger sur du p2p
Les risques sont gros la machine risque de devenir un pc zombie
Un peu de lecture concernant les dangers et le risque
=> Un peu de lecture
=> Un peu de lecture
=> Un peu de lecture
7) Sécurisation du PC des logiciels potentiellement indésirables , toolbars , etc...
Lorsqu'on est sous Windows et qu'on adore installer tout un tas de softs étranges, il faut savoir rester vigilant. En effet, certains programmes d'install proposent durant l'installation des toolbars et autres adware qui seront difficiles par la suite à retirer de votre système.
En général, on fait attention, et on décoche les cases qui vont bien, mais il suffit d'une fois, d'un petit coup de barre et on laisse passer la toolbar fatale.
Mais pourquoi se prendre la tête alors qu'un petit soft peut faire le travail pour vous ?
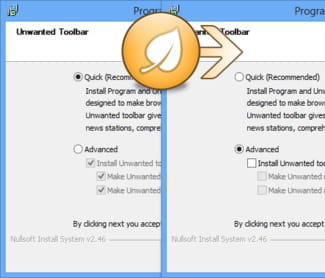
Télécharge : => unchecky un service qui tourne en tâche de fond sous Windows, qui détectera automatiquement les logiciels additionnels dans les programmes d'installation et qui décochera les cases qu'il faut pour éviter de se faire polluer.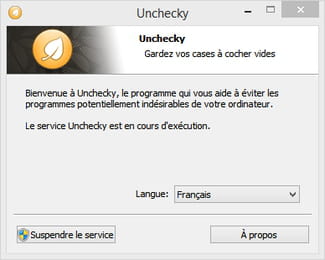
inscrive toi sur le forum pour mettre le sujet en résolu si tu ne l'a pas déjà fait !
N'oubliez pas de mettre votre sujet en résolu merci.=> https://www.commentcamarche.net/infos/25917-forum-ccm-mode-d-emploi-marquer-mon-sujet-comme-resolu/
Sois prudent et bon surf! ;)
-
Le problème est toujours présent...
http://cjoint.com/?0Axw5F76gQ7 -
ok
puis fais ceci =>
Utilisation de l'outil ZHPFix :
/!\Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
/!\Avertissement : Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
Le temps de téléchargement du script a été volontairement limité à 4 jours passé ce délai il ne sera plus disponible/!\
NOTE: faut tout sélectionner dans le script cjoint
Tu commences bien à partir de Script ZHPFix jusqu'à EmptyTemp
Clique sur ce lien ==> http://www.cjoint.com/data3/3Axqo7Ux4UN.htm
Sur la page qui s'ouvre clic droit et Tout sélectionner
Refais un clic droit et Copier
Lance zhpfix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
1- Clique sur Importer
2- Puis Clic sur "GO"
Confirmes les nettoyages des données en cliquant sur "Oui"
Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
Héberge le rapport ZHPFixReport sur https://www.cjoint.com/ puis copie/colle le lien
Redémarre le PC et poste le rapport stp.
==> pour t'aider tuto ici ZHPFix
================================================
puis:
Comment se comporte le pc?
-
Tout a été fait mais pour razer game je ne peux pas supprimer Rzklservice.exe car il est ouvert dans les services dans le gestionnaire d'application et je ne peux pas l'arrêter...
-
ce quai ça ! =>
C:\Users\user\Downloads\Les Sims 3 - Île de rêve\Keygen+Crack\TS3W.exe =>.Crack,Keygen
a supprimer stp !
C:\Users\user\Downloads\telechargement\Applied.Acoustics.Ultra.Analog.VA-1.VSTi.DXi.RTAS.v1.1.4.Incl.Keygen-AiR.rar =>.Crack,Keygen
ça te serve a quai => Razer Game Booster ?
=>Razer Game Booster
Logiciels sont obsolètes, Java, Adobe Reader et Flash Player.
Désinstalle-les et installe les dernières versions
https://www.java.com/fr/
https://get2.adobe.com/fr/reader/otherversions/
http://get.adobe.com/fr/flashplayer/otherversions/
mises a jour des principaux drivers et softs aussi => https://www.touslesdrivers.com/index.php?v_page=29
t'as plein des programmer installer essais de faire un poux les tris sur-tus avec les Jeux et "Razer Game Booster" ça sert a rien ! me à jour : Java et Adobe Reader désinstaller et tous logicielles inutile t'ont problème viens dé là !
En informatique, le bug se situe toujours entre la chaise et le clavier -
Voilà: http://cjoint.com/?0AwtU3KLnMA
-
Pour contrôle refais un nouveau scan ZHPDiag Complet
</pre>
Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
c'est fait mais le problème persiste... :(
-
ok fais ceci => Windows Repair
-
RogueKiller V10.2.0.0 [Jan 19 2015] par Adlice Software
email : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site web : https://www.adlice.com/fr/roguekiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarré en : Mode normal
Utilisateur : user [Administrateur]
Mode : Suppression -- Date : 01/21/2015 23:25:23
¤¤¤ Processus : 0 ¤¤¤
¤¤¤ Registre : 8 ¤¤¤
[PUM.HomePage] (X64) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Start Page : https://www.google.com/?gws_rd=ssl -> Remplacé(e) (http://go.microsoft.com/fwlink/p/?LinkId=255141)
[PUM.HomePage] (X86) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Start Page : https://www.google.com/?gws_rd=ssl -> Remplacé(e) (http://go.microsoft.com/fwlink/p/?LinkId=255141)
[PUM.SearchPage] (X64) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Search Page : https://www.google.com/?gws_rd=ssl -> Remplacé(e) (http://go.microsoft.com/fwlink/?LinkId=54896)
[PUM.SearchPage] (X86) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Search Page : https://www.google.com/?gws_rd=ssl -> Remplacé(e) (http://go.microsoft.com/fwlink/?LinkId=54896)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Remplacé(e) (0)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Remplacé(e) (0)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Remplacé(e) (0)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Remplacé(e) (0)
¤¤¤ Tâches : 0 ¤¤¤
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier Hosts : 0 ¤¤¤
¤¤¤ Antirootkit : 0 (Driver: Non chargé [0xc000036b]) ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Vérification MBR : ¤¤¤
+++++ PhysicalDrive0: TOSHIBA MQ01ABD100 +++++
--- User ---
[MBR] ee0f30f547f2883613081a9af4bf1ea3
[BSP] 85420c38c090cec05bb7babc9982dbdd : HP MBR Code
Partition table:
0 - [ACTIVE] ACER (0x27) [VISIBLE] Offset (sectors): 2048 | Size: 1500 MB
1 - [XXXXXX] NTFS (0x7) [VISIBLE] Offset (sectors): 3074048 | Size: 936107 MB [Windows Vista/7/8 Bootstrap | Windows Vista/7/8 Bootloader]
2 - [XXXXXX] NTFS (0x17) [HIDDEN!] Offset (sectors): 1920221184 | Size: 16260 MB [Windows Vista/7/8 Bootstrap | Windows Vista/7/8 Bootloader]
User = LL1 ... OK
User = LL2 ... OK
============================================
RKreport_SCN_01212015_222841.log - RKreport_SCN_01212015_232323.log -
a toi de me le dire tu a 2 systèmes d'exploitation sur le pc ?
Relance RogueKiller:
=> Quitte tous tes programmes en cours
=> Sous Vista/Seven , clique droit -> lancer en tant qu'administrateur
=> Sinon lance simplement RogueKiller.exe
=> Patiente pendant le pre-scan, clique sur Scan
=> Vérifie que tous les éléments sont cochés dans l'onglet registre puis clique sur [Suppression]
=> Poste le rapport RKreport.txt présent sur le bureau
-
Tu veux dire qu'il y a 2 systèmes d'exploitation?
Comment je résous sa ? :) -
tu a un Dual boot tu a combien de système sur le pc ?
Relance RogueKiller:
=> Quitte tous tes programmes en cours
=> Sous Vista/Seven , clique droit -> lancer en tant qu'administrateur
=> Sinon lance simplement RogueKiller.exe
=> Patiente pendant le pre-scan, clique sur Scan
=> Vérifie que tous les éléments sont cochés dans l'onglet registre puis clique sur [Suppression]
=> Poste le rapport RKreport.txt présent sur le bureau
En informatique, le bug se situe toujours entre la chaise et le clavier -
RogueKiller V10.2.0.0 [Jan 19 2015] par Adlice Software
email : https://www.adlice.com/contact/
Remontées : https://forum.adlice.com/
Site web : https://www.adlice.com/fr/roguekiller/
Blog : https://www.adlice.com/
Système d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Démarré en : Mode normal
Utilisateur : user [Administrateur]
Mode : Scan -- Date : 01/21/2015 22:28:41
¤¤¤ Processus : 0 ¤¤¤
¤¤¤ Registre : 8 ¤¤¤
[PUM.HomePage] (X64) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Start Page : https://www.google.com/?gws_rd=ssl -> Trouvé(e)
[PUM.HomePage] (X86) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Start Page : https://www.google.com/?gws_rd=ssl -> Trouvé(e)
[PUM.SearchPage] (X64) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Search Page : https://www.google.com/?gws_rd=ssl -> Trouvé(e)
[PUM.SearchPage] (X86) HKEY_USERS\S-1-5-21-2438261117-1538171961-4122691530-1000\Software\Microsoft\Internet Explorer\Main | Search Page : https://www.google.com/?gws_rd=ssl -> Trouvé(e)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Trouvé(e)
¤¤¤ Tâches : 0 ¤¤¤
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier Hosts : 0 ¤¤¤
¤¤¤ Antirootkit : 0 (Driver: Non chargé [0xc000036b]) ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Vérification MBR : ¤¤¤
+++++ PhysicalDrive0: TOSHIBA MQ01ABD100 +++++
--- User ---
[MBR] ee0f30f547f2883613081a9af4bf1ea3
[BSP] 85420c38c090cec05bb7babc9982dbdd : HP MBR Code
Partition table:
0 - [ACTIVE] ACER (0x27) [VISIBLE] Offset (sectors): 2048 | Size: 1500 MB
1 - [XXXXXX] NTFS (0x7) [VISIBLE] Offset (sectors): 3074048 | Size: 936107 MB [Windows Vista/7/8 Bootstrap | Windows Vista/7/8 Bootloader]
2 - [XXXXXX] NTFS (0x17) [HIDDEN!] Offset (sectors): 1920221184 | Size: 16260 MB [Windows Vista/7/8 Bootstrap | Windows Vista/7/8 Bootloader]
User = LL1 ... OK
User = LL2 ... OK -
=> Télécharge sur le bureau =>RogueKiller
=> Quitte tous tes programmes en cours.
=> Sous Vista/Seven et windows 8 , clique droit -> lancer en tant qu'administrateur
=> Sinon lance simplement RogueKiller.exe
NOTE: Si l'infection bloque le programme, il faut le relancer plusieurs fois ou le renommer en winlogon.exe
=> Patiente pendant le pre-scan, puis clique sur le bouton Scan
Ne supprime rien sans mon accord
=> Un rapport RKreport.txt a du se créer sur le bureau, poste-le.
=> Note : Si le programme a été bloqué, ne pas hésiter à essayer plusieurs fois.
-
Merci de ton aide mais ce n'est pas sa... même quand je ne touche à rien le fait...^^ Mais merci quand même ;)
Après je ne sais pas si peu être sa mais sa le fait a peu près depuis que j'ai installer une tablette graphique sur mon ordi... Par précaution je l'ai désinstallée mais sa ne change rien... -
Bonjour, désolé de m'immiscer dans la conversation mais j'aurais aimé apporter une idée :
Si c'est un ordinateur portable, il est possible que durant ta frappe au clavier tu appuies inconsciemment sur le pad tactile (que ce soit avec la paume de ta main, ou ton pouce). De ce fait, si le curseur se trouvait en dehors de la fenêtre active, et que Windows "reconnait" que tu appuies sur le pad, il va considérer ça comme un clic de souris. Du coup, tu "perds le focus" à cause d'un simple et bête clic.
Pour pallier à ce problème, tu devrais pouvoir régler la sensibilité de ton pad dans le menu de la souris (Taper "souris" dans la barre démarrer).
En espérant que ça t'aide ;)
Cordialement. -
Voilà le lien du rapport: https://www.cjoint.com/?0Avv1R4UlRZ
Cependant le scan n'a rien trouvé... Je comprend d'où sa peu venir :/
En tout cas merci de m'aider!


- 1
- 2
