
Problème syspla 2.dll
Résolu
Bonjour,
Depuis quelques jours un problème survient lorsque je démarre mon ordinateur (Windows 8.1).
Voici le message d'erreur qui apparait (x3) :

J'ai scanné et nettoyé à l'aide de AdwCleaner, mais le problème persiste.
Je vous serais reconnaissant si pouviez m'aider à résoudre cela.
Cordialement,
Depuis quelques jours un problème survient lorsque je démarre mon ordinateur (Windows 8.1).
Voici le message d'erreur qui apparait (x3) :
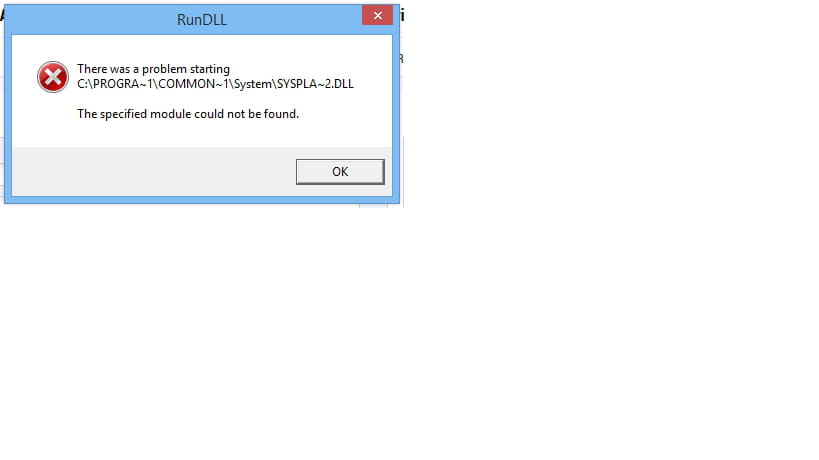
J'ai scanné et nettoyé à l'aide de AdwCleaner, mais le problème persiste.
Je vous serais reconnaissant si pouviez m'aider à résoudre cela.
Cordialement,
21 réponses
-
Re
je te propose donc de mettre ce sujet en résolu
@+
-
-
Re
adwcleaner ou ton antivirus ont supprimé quelque chose mais pas son lancement;d'où le message d'erreur.
Une clé que je n'ai pas vu dans ZHPDiag donc que je ne pouvais te faire supprimer avec ZHPfix.
l'essentiel est que le problème soit résolu.
1)Tu supprimes autoruns
2)On nettoie et finalise
Télécharge DelFix de Xplode
Lance le.
Tu as 5 choix :
Réactiver l'UAC
Supprimer les outils de désinfection (cocher par défaut)
Effectuer une sauvegarde du registre
Purger la restauration de système
Réinitialisation des paramètres usine
Tu coches ceux qui sont en gras ci-dessus
et tu exécutes
Le rapport se trouve ici généralement
C:\DelFix.txt
Le reste de la sécurité : http://www.sosvirus.net/viewtopic.php?f=241&t=410
@+ -
Apparemment c'est bon !
Mais peut tu m'expliquer quel était le problème, comment se fait-il que ce fichier .dll ai été supprimé ?
Ensuite j'imagine qu'il n'était pas essentiel à Windows (au contraire !) puisque tu m'as fait supprimer les fichiers qui pointaient vers lui.
Surtout que je m'en souviens maintenant mais, mon antivirus a détecté et supprimé un "virus" dernièrement, y a t-il un lien ?
En tout cas merci pour ton aide et le temps que tu m'as consacré ! -
Re
Sur ce lien que tu fais traduire en français:
https://www.kapilarya.com/fix-the-specified-module-could-not-be-found
tu utilises autoruns comme mentionné.
tu supprimes comme mentionné la ou les lignes qui pointent vers syspla-2-dll et ensuite tu redémarres ton PC
@+
-
Voici le rapport de ce matin :
https://pjjoint.malekal.com/files.php?id=20141129_u11e11w12b11x14
Et au cas ou, celui avant les manipulations que tu m'as indiqué :
https://pjjoint.malekal.com/files.php?id=20141129_w6u10z10x9c7 -
Bonjour !!
poste moi un nouveau rapport Adwcleaner
merci
-
Seulement je n'ai aucun de points de restauration...
J'ai toujours le précédent rapport AdwCleaner, avant de faire appelle à ton aide si cela peut t'aider. -
Bonjour
Tu restaures à une date antérieure au passage d'Adwcleaner.
https://www.commentcamarche.net/informatique/windows/147-restaurer-windows-avec-les-points-de-restauration/
@+
-
Comment ça je "restaure juste avant son passage" ?
-
Re
Et bien tu restaures juste avant son passage pour commencer
merci
@+
-
Oui
-
Re
c'est à la suite du passage d'Adwcleaner que tu as eu ce message?
***-----------------------Contributeur Sécurité-------------------------***
On a tous été un jour débutant dans quelque chose.
Mais le savoir est la récompense de l'assiduité. -
Je ne trouve pas le fichier que tu site.
Ensuite, j'ai effectué un scan et un nettoyage avec AdwCleaner mais, comme je l'avais fait avant de demander de l'aide je ne pense pas que celui-ci est effectué beaucoup d'opération.
https://pjjoint.malekal.com/files.php?id=20141127_g5e9c9x810
Enfin, j'ai bien lu ton lien mais, je suis attentif à ce genre de chose et il se trouve que je n'ai pas installer de programme ses derniers temps. -
Re
Trouves tu ce fichier:C:\Program Files (x86)\Synaptics\SynTP\SynTPEnh.exe
ensuite fait ceci:
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau.
Si ce lien est injoignable utilise celui-ci: http://www.bleepingcomputer.com/download/adwcleaner/dl/125/
Lance le, clique sur [Scanner] puis patiente le temps du scan.
Une fois le scan terminé clique sur le bouton [Nettoyer]
Patiente durant le nettoyage. Lis le message qui apparaît, puis clique sur Ok . Le PC va être redémarré automatiquement et le rapport s'ouvrira à la fin du redémarrage.
Poste le rapport
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
A lire - Programmes parasites / PUPs : http://www.sosvirus.net/topic82172.html
@+
***-----------------------Contributeur Sécurité-------------------------***
On a tous été un jour débutant dans quelque chose.
Mais le savoir est la récompense de l'assiduité. -
Toujours le même message d'erreur...
-
Re
après redémarrage,
Quoi de neuf?
-
Ok, j'ai effectué les manip et voici le rapport :
https://pjjoint.malekal.com/files.php?id=20141127_w10c7b13t5u9 -
Re
Utilisation de l'outil ZHPFix :
* Copie tout le texte présent dans l'encadré ci-dessous (tu le sélectionnes avec ta souris / Clique droit dessus et choisis "copier" ou fait Ctrl+C )
Script ZHPFix
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Associations] Application: Modified
O42 - Logiciel: Distributed Computing Experiment - (...) [HKLM][64Bits] -- Distributed Computing Experiment
[HKLM\Software\DCE]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\Distributed Computing Experiment]
C:\Users\PETITJEAN\AppData\Local\Installer
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Associations] Application: Modified
C:\Users\PETITJEAN\AppData\Local\Temp\instloffer.exe
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = about:blank
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = about:blank
O3 - Toolbar: (no name) - [HKLM]{CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F} Clé orpheline
O3 - Toolbar: (no name) - [HKLM]{318A227B-5E9F-45bd-8999-7F8F10CA4CF5} Clé orpheline
[HKLM\Software\Classes\CLSID\{C98EE38D-21E4-4A50-907D-2B56FEC7013E}]
C:\Users\PETITJEAN\AppData\Local\Temp\nsa1D56.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsdFDF5.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsfE1A5.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsh6E6D.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsk8F29.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsn714C.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsn8933.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsn8B9D.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsu1FD.exe
C:\Users\PETITJEAN\AppData\Local\Temp\nsw2045.exe
C:\Users\PETITJEAN\AppData\Local\Temp\utt4D86.tmp.exe
C:\Users\PETITJEAN\AppData\Local\Temp\uttA1E5.tmp.exe
C:\Users\PETITJEAN\AppData\Local\Temp\uttBA55.tmp.exe
[MD5.00000000000000000000000000000000] [APT] [G2MUpdateTask-S-1-5-21-2901249706-2448004294-2697802781-1001] (...) -- C:\Users\Moi\AppData\Local\Citrix\GoToMeeting\1865\g2mupdate.exe (.not file.) [0]
O61 - LFC: 20/11/2014 - 15:50:06 R--A- . (...) -- C:\Users\PETITJEAN\AppData\Roaming\Microsoft\Installer\{77463C86-BB3A-426E-A6C2-06B4D28C250F}\_6FEFF9B68218417F98F549.exe [61641]
ShortcutFix
EmptyPrefetch
FirewallRAZ
Emptytemp
EmptyCLSID
--------------------------------------------------------------------------------------------
Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7 ou 8, fais le par un clic-droit --> Exécuter en tant qu'administrateur)
Cliquer sur le bouton Importer. Le contenu du Presse-papier vient se coller dans la zone de saisie de ZHPFix
NB (W8) : Dans certains cas le script se colle automatiquement dans la zone de script et ne nécessite pas de cliquer sur le bouton "IMPORTER".
* Clique sur le bouton GO pour lancer le nettoyage.
-> laisse travailler l'outil et ne touche à rien ...
-> S'il t'est demandé de redémarrer le PC pour finir le nettoyage, fais le !
Une fois terminé, un nouveau rapport s'affiche : poste le contenu de ce dernier dans ta prochaine réponse ...
Ce rapport est copié sur le bureau
( ce rapport est en outre sauvegardé dans ce dossier :
- Pour XP : C:\Documents and Settings\username\Local Settings\Application Data\ZHP
- Depuis Vista : C:\Users\username\AppData\Roaming\ZHP\ZHPFix [R1].txt)
Redémarre ton PC
@+
---
***-----------------------Contributeur Sécurité-------------------------***
On a tous été un jour débutant dans quelque chose.
Mais le savoir est la récompense de l'assiduité. -
Merci de ta réponse, voici le lien :
https://pjjoint.malekal.com/files.php?id=ZHPDiag_20141127_x11j6d5n13w13
- 1
- 2
Suivant
