
Nettoyage
Résolu
j'aurais besoin de vous pour un bon nettoyage de l'ordi.
très difficile de se connecter sur internet
quand je veux aller sur FB, un message apparait me disant que la connexion n'est pas certifié...
donc c'est le bin's complet
si quelqu'un peut m'apporter de l'aide, je suis preneur
merci
W7
mozilla
--
C'est drôle comme les gens qui se croient instruits éprouvent le besoin de faire chier le monde.
(Boris Vian)
45 réponses
Une infection système provoque des messages d’erreur de connexion et empêche l’accès à Internet, rendant l’utilisation de services en ligne difficile. Pour nettoyer, plusieurs intervenants recommandent ZHPFix et ZHPDiag, avec exécution en mode administrateur et importation des paramètres, afin d’identifier et supprimer les éléments malveillants. Les rapports collectés révèlent une présence importante de PUP et d’adware (Boxore, Safer-Surf, SaferWeb, SweetIM, BingBar) ainsi que des extensions et des tâches récalcitrantes affectant les réglages réseau. Le processus décrit aussi des vérifications approfondies des paramètres Proxy/DNS et des avertissements sur l’emploi de scripts personnalisés, certains destinés uniquement à une machine et risquant le plantage sur d’autres. Des tutoriels et des étapes complémentaires sont proposés pour réaliser un second ZHPDiag et poursuivre le nettoyage afin d’obtenir un système propre.
-
Contributeur.
quand je fais un scan avec zhp ou autres dans le rapport on voit toujours le nom de l'ancien proprio (hetch laetitia) ou dois je aller pour retirer ce nom et mettre le mien ?
je ne sais pas trop le chemin , je l'ai fait pour l'ordi d'un copain mais je ne me souviens plus ...
je préfère que tu poses une autre question que de t'induire en erreur tu auras surement des réponses....
mais il me semble que ce n'est pas compliqué !!
a +
-
Modérateurbonsoir et merci
terraria .exe est un jeu de mon fils
quant aux musiques.... il faut que je briffe tout ca !
-
Contributeurc'est nickel juste un logiciel que je connais pas : Terraria.exe
et trop de musique : Mes musiques (My Musics) : 140/140 (Modified)
à part ça ça doit rouler normalement ???
ton avis ??
-
Modérateur
-
Modérateur
-
Contributeurtrop plein !!!
déjà j'ai vu qu'il y avait un peu trop de musique , il faut acheter un DD externe 50€ 500 giga ou des clés USB ....(chez moi à la Réunion )
il faut arrêter aussi les téléchargement .....! ;)
Il faut supprimer les P2P afin de faire une bonne désinfection car bien qu'il ne soient pas infectieux, et que les logiciels soient légaux , c'est leur utilisation (mauvaise) qui t'amènent des virus ...
Parfois une simple visite d'un site de crack peut suffire à infecter ton ordinateur, en effet un grand nombre de sites de cracks contiennent des exploits, les personnes n'ayant pas leurs systèmes et logiciels à jour sont vulnérables
Tu sais chaque fois que tu utilises les P2P (emule et autres...) tu te connectes sur des sites qui euxsont infectés .....
Mais après si tu veux les remettre ça te regarde....mais lis un peu stp :
Regarde ICI
possible infection USB , passe USBFix :USBFix
Télécharge : UsbFix par El Desaparecido sur ton Bureau.
mirror
A / Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement. Tous les Antivirus
B / Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
C / Double clique sur UsbFix.exe.
D / Clique sur Options, dans le menu BBCode choisis CCM
E / Valide en cliquant sur Appliquer.
F / UsbFix se relancera pour prendre en compte tes réglages.
G / Clique sur Nettoyage.
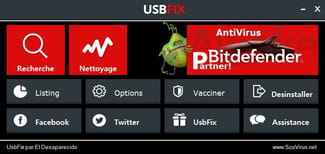
H / Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage.
I / À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
1 / Le rapport est aussi sauvegardé à la racine du disque système.
( C:\UsbFix\Log\UsbFix [Clean 1] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
2 / ->> Tutoriel (aide) en images sur le site de l'auteur.ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.C6DA5BF91B18C637D111AD3DAE21698B] - (.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe [1337168] [PID.2832] =>P2P.BitTorrent
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 0 => Internet Explorer Proxy HTTP1.1 Disabled
O4 - GS\QuickLaunch [hecht laetitia]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - GS\Desktop [hecht laetitia]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - HKCU\..\Run: [uTorrent] . (.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - HKLM\..\Wow6432Node\Run: [stv_fr_4] Clé orpheline =>PUP.Eorezo
O4 - HKUS\S-1-5-21-2977085843-3792494794-702168301-1000\..\Run: [uTorrent] . (.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O39 - APT: - (..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-2977085843-3792494794-702168301-1000Core [1110] => Facebook Update Task User
O39 - APT: - (..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-2977085843-3792494794-702168301-1000UA [1132] => Facebook Update Task User
O43 - CFD: 10/07/2012 - 19:01:35 - [0] ----D C:\Users\hecht laetitia\AppData\Roaming\Lite
O43 - CFD: 12/08/2014 - 15:52:27 - [] ----D C:\Users\hecht laetitia\AppData\Roaming\Reg
O51 - MPSK:{dadc9315-6bb5-11e3-a89c-dc0ea19a8ddd}\AutoRun\command. (...) -- E:\Setup.exe (.not file.) => Existe aussi en malware DELF-CA.Troj
O51 - MPSK:{dadc9318-6bb5-11e3-a89c-dc0ea19a8ddd}\AutoRun\command. (...) -- E:\Setup.exe (.not file.) => Existe aussi en malware DELF-CA.Troj
O58 - SDL:21/04/2013 - 19:55:33 ---A- . (.FNet Co., Ltd. - FNetTHJM.sys.) -- C:\Windows\SysWOW64\drivers\fnetthjm_152D.sys [24448]
[MD5.71765789C2E9B5ED8EBC43280ED85D71] [SPRF][24/08/2014] (...) -- C:\Users\hecht laetitia\Desktop\DrakensangOnlineSetup.exe [9002888]
[MD5.20F3C5CB19C0F477EC2C088288BE51CB] [SPRF][03/07/2014] (...) -- C:\Users\hecht laetitia\Desktop\setup.exe [705032]
[MD5.B230B43DE552CFF9F5E8BE4E5660F444] [SPRF][12/07/2014] (.Nabi Studios Pte Ltd - Toribash Setup.) -- C:\Users\hecht laetitia\Desktop\Toribash-4.82-Setup.exe [47420876]
MD5.FCF8CF8A114B5BC01C8A0B0C04B4EFAA] [SPRF][01/06/2014] (.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\Desktop\uTorrent.exe [1671504] =>P2P.BitTorrent
O87 - FAEL: "TCP Query User{1F5EF82D-9654-4D1F-8698-9F2EE8107C2C}C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe" | In - Public - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe =>P2P.BitTorrent
O87 - FAEL: "UDP Query User{0026EAFA-1E44-44BC-8110-E249E5F99749}C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe" | In - Public - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe =>P2P.BitTorrent
O87 - FAEL: "TCP Query User{C3A763F6-347F-4364-A725-FEC5942CE5CC}C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe" | In - Private - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe =>P2P.BitTorrent
O87 - FAEL: "UDP Query User{6E72C6DC-8E5F-45EB-908D-F05F0DCBD1F7}C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe" | In - Private - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\users\hecht laetitia\appdata\roaming\utorrent\utorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{18216C3B-2EBA-4E87-BE34-1895AE51FE74}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{BA11A7F1-AB90-4D53-B542-8EACD44A9CB3}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
[MD5.854A87AFC88107DD499487FD6291611F] [WIS][10/06/2014] (.The Software Group - Software Update Helper.) -- C:\Windows\Installer\63166a4.msi [45056] =>Adware.Boxore
HKLM\SOFTWARE\Microsoft\Tracing\BackupStack_RASAPI32 =>PUP.MyPCBackup
HKLM\SOFTWARE\Microsoft\Tracing\BackupStack_RASMANCS =>PUP.MyPCBackup
HKLM\SOFTWARE\Microsoft\Tracing\NewPlayerUpdater_RASAPI32 =>Adware.NewPlayer
HKLM\SOFTWARE\Microsoft\Tracing\NewPlayerUpdater_RASMANCS =>Adware.NewPlayer
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\ConstaSurf_RASAPI32 =>PUP.ConstaSurf
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\ConstaSurf_RASMANCS =>PUP.ConstaSurf
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateConstaSurf_RASAPI32 =>PUP.ConstaSurf
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateConstaSurf_RASMANCS =>PUP.ConstaSurf
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilConstaSurf_RASAPI32 =>PUP.ConstaSurf
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilConstaSurf_RASMANCS =>PUP.ConstaSurf
[HKCR\CLSID\{BE496A80-8F51-461F-B3D7-88A258A60541}] (Discount Dragon) =>PUP.DiscountDragon
[HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]:uTorrent =>P2P.BitTorrent^
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]:stv_fr_4 =>PUP.Eorezo^
C:\Users\hecht laetitia\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent^
C:\Users\hecht laetitia\Desktop\uTorrent.exe =>P2P.BitTorrent^
C:\Windows\Installer\63166a4.msi =>Adware.Boxore^
[HKCR\CLSID\{BE496A80-8F51-461F-B3D7-88A258A60541}] (Discount Dragon) =>PUP.DiscountDragon^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
Comme tu le sais tout ou presque peut se réparer ce qui est ennuyeux c'est surtout le temps perdu pour vous , et bien que noc m'est retiré mon statu , cela m'amuse .....et j'en apprend tous les jours ....
Un autre diag après pour vérifier bien sur !!
-
Modérateur
-
Modérateurmerci de répondre !
que veux tu nous les vieux on ne suit plus...
C'est drôle comme les gens qui se croient instruits éprouvent le besoin de faire chier le monde.
(Boris Vian) -
Contributeurben dit donc tes fils ils s'amusent bien !!!
ha la jeunesse que ça me manque lol
les rapport montrent que pas mal de chose ont été supprimées , peux-tu faire un ZHPDiag que je regarde s'il n'y a pas autre chose ....
-
Modérateurbonjour Buckhulk
étant bien conscient que j'abuse de ton temps j'ai fais un peu de nettoyage sur l'ordi de mon autre fils.
je te mets ci dessous les rapports
zhp cleaner
https://www.cjoint.com/?3IAuwIXE9ZE
adwcleaner
https://www.cjoint.com/?3IAuzINkNfF
jrt
https://www.cjoint.com/?3IAuAKLzvee
bonne lecture !
-
Modérateurbonjour Buckhulk
hier soir j'ai coupé car j'étais trop crevé et je rentre a l'instant du boulot.
je vais lire tranquillement ton avant dernier post, j'ai de la lecture et je te tiens au jus.
en tout cas merci pour l'aide, elles est toujours efficace.
l'ordi allant mieux, je met en "résolu" et je verrai d'ici quelques jours comment il se comporte
-
Contributeurpas de suite , donc je peux mettre résolu ?
-
Contributeurje ne sais pas si tu peux mettre plus de ram demande à un autre contributeur moi je calle !
mais normalement c'est bon ,
c'était peut-être les infections qui faisaitent ça !
as-tu toujours ta page de pub ?
est-ce mieux ?
-
-
-
Contributeurok pour moi c'est donc fini a +
c'est juste des conseils ......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
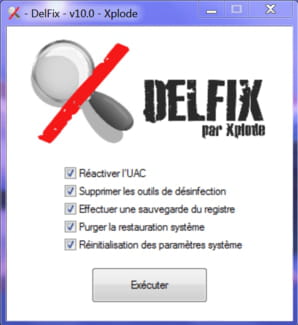
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
3- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
4- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : http://general-changelog-team.fr/fr/outils/51-oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
===Secunia PSI scanne votre PC :===
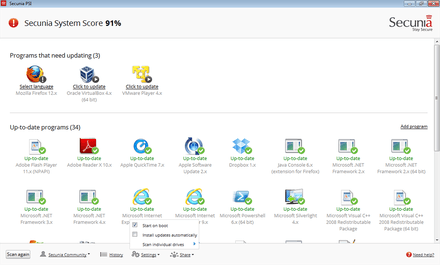
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
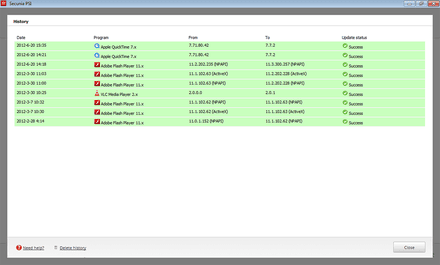
===Historique===
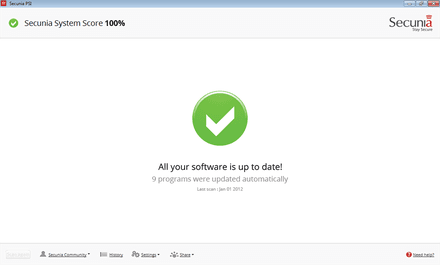
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
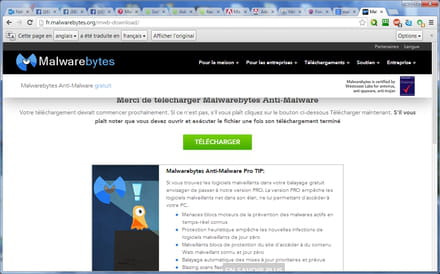
Il faut maintenant ouvrir le fichier , clic droit bien évidement :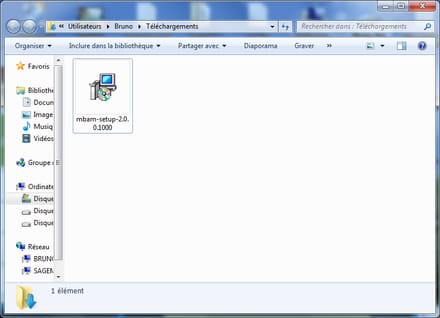
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum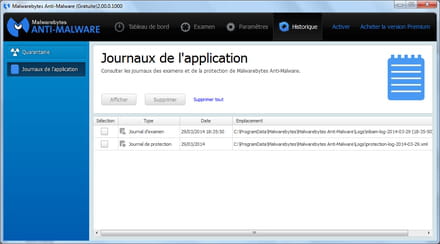
Á la deuxième utilisation (et les suivantes)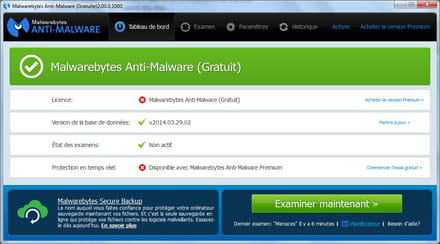
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces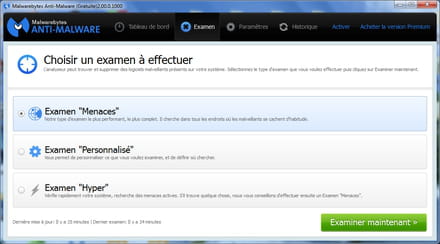
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________IMPORTANT AUSSI , savoir utiliser internet :
https://www.malekal.com/sommaireguide-savoir-utiliser-son-pc-et-bonnes-habitudes-sur-internet/
______________________________________________________
SXGU de igor 51
Téléchargement
Compatible : Windows XP (32 / 64 bit), Vista (32 / 64 bit), 2008, Windows 7 (32 / 64 bit)
Utilisateur d'AVAST : Il vous faut désactiver les agents de protections le temps de l'exécution.
Désactiver l'Agent WEB pour que l'outil puisse correctement fonctionner.
Au menu principal, choisir l'option Rapport.
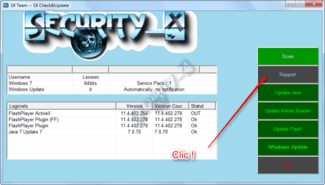
Le rapport indique que Flash player pour Internet Explorer (ActiveX) n'est pas à jour, il suffit de cliquer sur le bouton Update Flash pour lancer la mise à jour au travers du navigateur concerné.
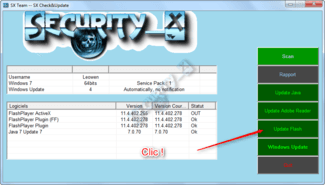
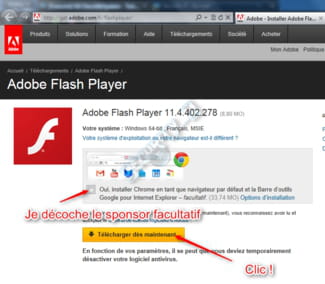
Le programme vous ouvre le navigateur concerné instantanément sur la page de téléchargement de la mise à jour qui fait défaut
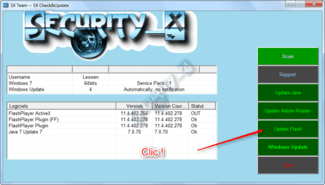
A noter que vous pouvez visualiser instantanément les mises à jour à faire sans lancer de rapport comme sur cette image:
ssouligne>Information complémentaire : </souligne>
Maintenir Java, Adobe Reader et Flash Player à jour :
https://www.malekal.com/maintenir-java-adobe-reader-et-le-player-flash-a-jour/
Et aussi :
Comment éviter les fausses mises à jour
____________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ Pour ne plus se faire avoir, A lire :
Programmes parasites / PUPs
12/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
13/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
14/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
15/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
16/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
-
Contributeurtu as quoi comme moteur de recherche ?
pour Adblock plus ... je te donne les liens
-
Contributeurça reste encore :
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O17 - HKLM\System\CS2\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpNameServer = 172.16.0.4
O17 - HKLM\System\CS2\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpDomain = lsen-janot.loc
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
-
Modérateur
-
Modérateur
-
Modérateur
-
Contributeur
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O17 - HKLM\System\CCS\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpNameServer = 172.16.0.4
O17 - HKLM\System\CCS\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpDomain = lsen-janot.loc
O17 - HKLM\System\CS1\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpNameServer = 172.16.0.4
O17 - HKLM\System\CS1\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpDomain = lsen-janot.loc
O17 - HKLM\System\CS2\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpNameServer = 172.16.0.4
O17 - HKLM\System\CS2\Services\Tcpip\..\{D2A3BC29-6073-49C9-90A1-34803E454B7F}: DhcpDomain = lsen-janot.loc
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
-
Modérateura ta question
tu connais ces DNS :
- DhcpNameServer = 172.16.0.4
- DhcpDomain = lsen-janot.loc
ma reponse est non.
toujours des pub qui s'ouvre quand je clique sur internet et sur ma pages bing des "coupons" de reductions...




- 1
- 2
- 3
