Virus Trojan.Generic
Résolu
Un ami à moi à attrapé le virus Trojan.Generic car quand il démarrer Action ! Mirrillis sa lui mettait un message comme quoi il manquait un élément pour démarrer le logiciel alors il a cherché sur Internet et il a été sur le premier site trouvé et il a téléchargé le fameux élément mais en fait il a téléchargé le Trojan.Generic et il n'arrivait pas à l'enlever BitDefender détecter le virus mais n'arrivait pas à le supprimer et 3 mois après il a démarrer son ordinateur mais ça a apparu sur un menu avec réparation, restauration du système, aller à Windows 8.1 mais chaque option ne faisait rien et quand on faisait aller à Windows 8.1 ça redémarrer le pc et ça remettait le même menu donc il a du le faire réparer et on lui a mit un système Windows 7 mais il a perdu toutes ses données et il est dégouté. Qu'aurait-du t-il faire pour éviter le crash de son ordi ? (SACHANT QU'IL AVAIT UNE VERSION WINDOWS 8.1 ET QU'IL AVAIT LE TROJAN.GENERIC) Cette discussion est faite
pour sensibiliser les non-prudents de ne pas faire la même erreur :)
pour sensibiliser les non-prudents de ne pas faire la même erreur :)
4 réponses
-
C'est trop tard mais merci pour cette astuce au moins les visiteurs de ce forum auront la solution :-)
-
Modérateurok, histoire de vérifier :
Faire un Scan OTL - Temps : Environ 40min
=====================
OTL permet de diagnostiquer les programmes qui tournent et déceler des infections - Le programme va générer deux rapports OTL.txt et Extras.txt
Fournir les deux rapports :
Tu peux suivre les indications de cette page pour t'aider : https://www.malekal.com/tutorial-otl/
* Télécharge http://www.geekstogo.com/forum/files/file/398-otl-oldtimers-list-it/ sur ton bureau.
(Sous Vista/Win7, il faut cliquer droit sur OTL et choisir Exécuter en tant qu'administrateur)
* Lance OTL
* En haut à droite de Analyse rapide, coche "tous les utilisateurs"
* Sur OTL, sous Personnalisation, copie-colle le script ci-dessous :
netsvcs
msconfig
safebootminimal
safebootnetwork
activex
drivers32
%ALLUSERSPROFILE%\Application Data\*.
%ALLUSERSPROFILE%\Application Data\*.exe /s
%ALLUSERSPROFILE%\Application Data\*.dll /s
%APPDATA%\*.
%APPDATA%\*.exe /s
%temp%\*.exe /s
%SYSTEMDRIVE%\*.exe
%systemroot%\*. /mp /s
%systemroot%\system32\consrv.dll
%systemroot%\system32\*.dll /lockedfiles
%windir%\Tasks\*.job /lockedfiles
%systemroot%\system32\drivers\*.sys /lockedfiles
%systemroot%\System32\config\*.sav
/md5start
explorer.exe
winlogon.exe
services.exe
wininit.exe
/md5stop
HKEY_CLASSES_ROOT\CLSID\{F3130CDB-AA52-4C3A-AB32-85FFC23AF9C1}\InprocServer32 /s
HKEY_LOCAL_MACHINE\SYSTEM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\SubSystems /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\AppCertDlls /s
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList /s
HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor /s
HKEY_CURRENT_USER\Software\Microsoft\Command Processor /s
CREATERESTOREPOINT
nslookup www.google.fr /c
ipconfig /all /c
ping www.google.fr /c
SAVEMBR:0
hklm\software\clients\startmenuinternet|command /rs
hklm\software\clients\startmenuinternet|command /64 /rs
* Clique sur le bouton Analyse.
**** Si durant le scan - OTL ne répond pas, ne touche à rien et laisse le scan se poursuivre ****
* Quand le scan est fini, utilise le site http://pjjoint.malekal.com/ pour envoyer le rapport OTL.txt (et Extra.txt si présent).
Donne le ou les liens pjjoint qui pointent vers ces rapports ici dans une réponse.
Je répète : donne le lien du rapport pjjoint ici en réponse.
NE PAS COPIER/COLLER LE RAPPORT ICI - DONNER LE LIEN PJJOINT DANS UN NOUVEAU MESSAGE
-
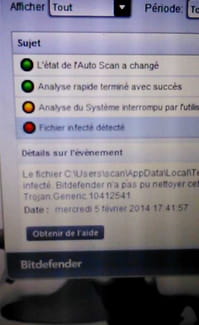
Je ne sais plus mais je t'envoie une photo de la détection du virus par BitDefender
-
ModérateurSalut,
Détecté dans quel fichier ?