
Impossible d activer Antivira
Résolu
Bonjour,
J'ai un problème avec l'antivirus Avira (free) qui ne s'ouvre plus, le parapluie reste fermé, lorsque je clique sur démarrer, rien ne se passe, mais je n'ai aucun message d'erreur.
Récemment j'avais installé ARO 2013 en version gratuite, je l'ai supprimé depuis, et je me demande s'il ne peut y avoir un lien?
Merci d'avance
18 réponses
-
Super, merci pour toutes ces infos...je pensais être vigilante...mais pas assez
-
Contributeur sécuritéPasse un coup de delfix en cochant toutes cases : https://www.commentcamarche.net/telecharger/securite/7111-delfix/
~~
Installe Malwarebyte's Anti-Malware : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Fais des scans réguliers avec, il est efficace.
~~
Sécurise ton PC !
Un exploit sur site web permet l'infection de ton ordinateur de manière automatiquement à la visite d'un site WEB qui a été hacké, il tire partie du fait que tu as des logiciels (Java, Adobe Reader etc) qui sont pas à jour et possèdent des vulnérabilités qui permettent l'execution de code (malicieux dans notre cas) à ton insu.
Le fait de ne pas avoir des logiciels à jour et qui ont potentiellement des vulnérabilités permettent donc d'infecter ton système.
Exemple avec : Exploit Java
Il faut donc impérativement maintenir tes logiciels à jour afin de ne pas voir ces portes d'entrée sur ton système.
Tant que ces logiciels ne seront pas à jour, ton PC est vulnérable et les infections peuvent s'installer facilement.
IMPORTANT : mettre à jour tes programmes notamment Java/Adobe Reader et Flash :
https://www.commentcamarche.net/faq/13362-mettre-a-jour-son-pc-contre-les-failles-de-securite
https://forum.malekal.com/viewtopic.php?t=15960&start=
Désactive Java de tes navigateurs WEB : https://www.commentcamarche.net/faq/35621-desactiver-java-sur-ses-navigateurs-web
~~
Attention à ce que tu installes à l'avenir :
Des logiciels additionnels sont proposés (barre d'outils, adwares) via l'installation de logiciel gratuit en général ou via certains sites de téléchargement comme S0ft0nic.
L'éditeur touche de l'argent à chaque installation réussie de ces programmes additionnels (un genre de sponsoring), ton PC se retrouve avec des barres d'outils qui ralentissent le navigateur ou des adwares qui ouvrent des popups de publicités.
Dès lors, lorsque tu installes un programme, lis bien ce qui est proposé car tu risques d'installé des barres d'outils sans le savoir.
Lire Les PUPs/LPIs : https://www.malekal.com/adwares-pup-protection/
Passe le mot à tes amis !
~~
Le reste de la sécurité : http://forum.malekal.com/comment-securiser-son-ordinateur.html
Bonne lecture et n'oublie pas d'indiquer que ton sujet est résolu :)
-
Non, ça a l'air d'aller, Avira fonctionne sans problème.
C'est beaucoup moins lent, encore que Mozilla peine un peu, mais j'ai quelques modifs à faire je crois.
Un grand merci....vraiment -
Contributeur sécuritéParfait !
Encore des soucis ?
-
Voici le rapport:
Malwarebytes Anti-Malware (Essai) 1.75.0.1300
www.malwarebytes.org
Version de la base de données: v2013.06.24.05
Windows XP Service Pack 3 x86 NTFS
Internet Explorer 8.0.6001.18702
Caro :: CAROLINE [administrateur]
Protection: Activé
24/06/2013 20:08:18
mbam-log-2013-06-24 (20-08-18).txt
Type d'examen: Examen complet (C:\|D:\|)
Options d'examen activées: Mémoire | Démarrage | Registre | Système de fichiers | Heuristique/Extra | Heuristique/Shuriken | PUP | PUM
Options d'examen désactivées: P2P
Elément(s) analysé(s): 276655
Temps écoulé: 2 heure(s), 34 minute(s), 35 seconde(s)
Processus mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Module(s) mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Clé(s) du Registre détectée(s): 0
(Aucun élément nuisible détecté)
Valeur(s) du Registre détectée(s): 0
(Aucun élément nuisible détecté)
Elément(s) de données du Registre détecté(s): 0
(Aucun élément nuisible détecté)
Dossier(s) détecté(s): 0
(Aucun élément nuisible détecté)
Fichier(s) détecté(s): 0
(Aucun élément nuisible détecté)
(fin) -
Contributeur sécuritéok :)
▶ Télécharge et installe Malwarebytes' Anti-Malware (MBAM).
▶ Exécute-le. Accepte la mise à jour.
▶ Sélectionne "Exécuter un examen complet"
▶ Clique sur "Rechercher"
▶ L'analyse démarre, le scan est relativement long, c'est normal.
A la fin de l'analyse, un message s'affiche :
Citation :
L'examen s'est terminé normalement. Clique sur 'Afficher les résultats' pour afficher tous les objets trouvés.
▶ Clique donc sur Afficher les résultats.
▶ Sélectionne tout (ou laisse coché) et clique sur Supprimer la sélection, MBAM va détruire les fichiers et clés de registre et en mettre une copie dans la quarantaine.
MBAM va ouvrir le Bloc-notes et y copier le rapport d'analyse : ferme le.
Si MBAM demande à redémarrer le pc : ▶ fais-le.
Au redémarrage, relance MBAM, onglet "Rapport/Logs", copie/colle celui qui correspond à l'analyse effectuée. -
Oups, je suis allée un peu trop vite...
Voilà, c'est fait, voici le rapport
# AdwCleaner v2.303 - Rapport créé le 24/06/2013 à 18:52:56
# Mis à jour le 08/06/2013 par Xplode
# Système d'exploitation : Microsoft Windows XP Service Pack 3 (32 bits)
# Nom d'utilisateur : Caro - CAROLINE
# Mode de démarrage : Normal
# Exécuté depuis : C:\Documents and Settings\Caro\Mes documents\Téléchargements\adwcleaner.exe
# Option [Suppression]
***** [Services] *****
***** [Fichiers / Dossiers] *****
Dossier Supprimé : C:\Documents and Settings\All Users\Application Data\Winamp Toolbar
Dossier Supprimé : C:\Documents and Settings\Caro\Application Data\cacaoweb
Dossier Supprimé : C:\Documents and Settings\Caro\Application Data\Mozilla\Firefox\Profiles\kvft2090.default\extensions\{0b38152b-1b20-484d-a11f-5e04a9b0661f}
Dossier Supprimé : C:\Documents and Settings\Caro\Application Data\Mozilla\Firefox\Profiles\kvft2090.default\extensions\cacaoweb@cacaoweb.org
Dossier Supprimé : C:\Documents and Settings\Caro\Application Data\Mozilla\Firefox\Profiles\kvft2090.default\WinampToolbarData
Dossier Supprimé : C:\Documents and Settings\Caro\Local Settings\Application Data\Winamp Toolbar
Dossier Supprimé : C:\Program Files\cacaoweb
Dossier Supprimé : C:\Program Files\Fichiers communs\Software Update Utility
Dossier Supprimé : C:\Program Files\Winamp Toolbar
Fichier Supprimé : C:\DOCUME~1\Caro\LOCALS~1\Temp\Uninstall.exe
Fichier Supprimé : C:\Documents and Settings\Caro\Application Data\Mozilla\Firefox\Profiles\kvft2090.default\searchplugins\aol-web-search.xml
Fichier Supprimé : C:\Documents and Settings\Caro\Bureau\cacaoweb.exe
Fichier Supprimé : C:\Program Files\Mozilla Firefox\plugins\npdnu.dll
Fichier Supprimé : C:\Program Files\Mozilla Firefox\plugins\npdnupdater2.dll
***** [Registre] *****
Clé Supprimée : HKCU\Software\cacaoweb
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{25CEE8EC-5730-41BC-8B58-22DDC8AB8C20}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{EBF2BA02-9094-4C5A-858B-BB198F3D8DE2}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{25CEE8EC-5730-41BC-8B58-22DDC8AB8C20}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{EBF2BA02-9094-4C5A-858B-BB198F3D8DE2}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\Domains\grusskartencenter.com
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\EscDomains\grusskartencenter.com
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Winamp Toolbar
Clé Supprimée : HKCU\Software\Winamp Toolbar
Clé Supprimée : HKCU\Software\YahooPartnerToolbar
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{6C259840-5BA8-46E6-8ED1-EF3BA47D8BA1}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{B27D9527-3762-4D71-963D-FB7A94FDD678}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\dnu.EXE
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\winamptbServer.exe
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{25CEE8EC-5730-41BC-8B58-22DDC8AB8C20}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{35B8892D-C3FB-4D88-990D-31DB2EBD72BD}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{57BCA5FA-5DBB-45A2-B558-1755C3F6253B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6EF4E91D-DDD5-4478-BCA7-DA04435934C0}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7B089B94-D1DC-4C6B-87E1-8156E22C1D96}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{841FD004-57A2-4B49-BBDB-5897394619DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{B38D6EDE-390B-4620-8365-29E16459EBDA}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E1164984-B567-47BD-A7FF-240C2594404A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E15A9BFD-D16D-496D-8222-44CADF316E70}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{EBF2BA02-9094-4C5A-858B-BB198F3D8DE2}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F20F11FD-203E-45A9-B7BB-AFC1B4FEA7A6}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FE178B09-C8AA-4734-804D-1849BCCA0C29}
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdate
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUIBrowser
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUIBrowser.1
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUpdController
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUpdController.1
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0F54B66A-21CF-4548-AE59-A6B83EE6676F}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3F607E46-0D3C-4442-B1DE-DE7FA4768F5C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{51A971CA-D36E-4D13-A799-2CF0A491D04D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{56FBEA9F-EF93-4318-B75F-A96FC7C7BD7B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{660E6F4F-840D-436D-B668-433D9591BAC5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66DD22B9-6521-4B05-97DB-0EBC00B1DA5D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{6E4C89CF-3061-4EE4-B22A-B7A8AAEA5CB3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{78B3C85E-44FF-4DC8-B3AD-156F39DC75E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{841FD004-57A2-4B49-BBDB-5897394619DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E1164984-B567-47BD-A7FF-240C2594404A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E19FDA06-5BDF-43C2-B794-BCD8A4C2051F}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E7435878-65B9-44D1-A443-81754E5DFC90}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FAB076F5-E4DD-4EA4-AFEE-F18BF972B057}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FE0273D1-99DF-4AC0-87D5-1371C6271785}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{507591C2-2F4E-46A7-92D6-E6CFF82E5F26}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{538CD77C-BFDD-49B0-9562-77419CAB89D1}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{92380354-381A-471F-BE2E-DD9ACD9777EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{93E3D79C-0786-48FF-9329-93BC9F6DC2B3}
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.AOLTBSearch
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.AOLTBSearch.1
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.AOLToolBand
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.AOLToolBand.1
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.Downloader
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.Downloader.1
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.ToolbarInfo
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.ToolbarInfo.1
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.ToolbarParams
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTb.ToolbarParams.1
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTbServer.AolToolbarHelper
Clé Supprimée : HKLM\SOFTWARE\Classes\WinampTbServer.AolToolbarHelper.1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{A8C2644D-BF72-4A89-A88C-D85F565F2F46}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\SoftwareUpdUtility
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\Winamp Toolbar
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{25CEE8EC-5730-41BC-8B58-22DDC8AB8C20}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{7B089B94-D1DC-4C6B-87E1-8156E22C1D96}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\conduitEngine
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SoftwareUpdUtility
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Winamp Toolbar
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@checkpoint.com/FFApi
Clé Supprimée : HKLM\Software\Winamp Toolbar
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{EBF2BA02-9094-4C5A-858B-BB198F3D8DE2}]
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{EBF2BA02-9094-4C5A-858B-BB198F3D8DE2}]
***** [Navigateurs] *****
-\\ Internet Explorer v8.0.6001.18702
[OK] Le registre ne contient aucune entrée illégitime.
-\\ Mozilla Firefox v18.0 (fr)
Fichier : C:\Documents and Settings\Caro\Application Data\Mozilla\Firefox\Profiles\kvft2090.default\prefs.js
C:\Documents and Settings\Caro\Application Data\Mozilla\Firefox\Profiles\kvft2090.default\user.js ... Supprimé !
Supprimée : user_pref("FirstSearch.winamp_toolbar.search.hasDoneFirst", 862);
Supprimée : user_pref("aol_toolbar.surf.date", "65");
Supprimée : user_pref("aol_toolbar.surf.lastDate", "24");
Supprimée : user_pref("aol_toolbar.surf.lastMonth", "5");
Supprimée : user_pref("aol_toolbar.surf.lastYear", "2013");
Supprimée : user_pref("aol_toolbar.surf.month", "2527");
Supprimée : user_pref("aol_toolbar.surf.prevMonth", "3149");
Supprimée : user_pref("aol_toolbar.surf.total", "25789");
Supprimée : user_pref("aol_toolbar.surf.week", "82");
Supprimée : user_pref("aol_toolbar.surf.year", "13669");
Supprimée : user_pref("browser.search.defaulturl", "hxxp://search.winamp.com/search/search?query={searchTerms}&i[...]
Supprimée : user_pref("browser.search.order.1", "Ask.com");
Supprimée : user_pref("winamp_toolbar.button.facebook_45469.click", "1");
Supprimée : user_pref("winamp_toolbar.button.facebook_46704.click", "1");
Supprimée : user_pref("winamp_toolbar.buttons.layout", "shoutcast_30026;mobile/android_33522;post_to_twitter_335[...]
Supprimée : user_pref("winamp_toolbar.cookie.homepage", "");
Supprimée : user_pref("winamp_toolbar.cookie.search", "");
Supprimée : user_pref("winamp_toolbar.curtain.congrats", "none");
Supprimée : user_pref("winamp_toolbar.default.homepage.check", false);
Supprimée : user_pref("winamp_toolbar.default.search.check", true);
Supprimée : user_pref("winamp_toolbar.default.search.label", "AOL Search");
Supprimée : user_pref("winamp_toolbar.default.search.url", "hxxp://search.winamp.com/search/search?query={search[...]
Supprimée : user_pref("winamp_toolbar.firsttime.showwindow", false);
Supprimée : user_pref("winamp_toolbar.guid", "{20DAA9CA-6E61-1F42-702D-D3B92CE9BD63}");
Supprimée : user_pref("winamp_toolbar.homepageprotection.enabled", false);
Supprimée : user_pref("winamp_toolbar.install.distroid", "");
Supprimée : user_pref("winamp_toolbar.install.lastTbVersion", "5.6.20.9397");
Supprimée : user_pref("winamp_toolbar.install.lid", "");
Supprimée : user_pref("winamp_toolbar.install.mtmhp", "");
Supprimée : user_pref("winamp_toolbar.install.ncid", "");
Supprimée : user_pref("winamp_toolbar.metrics.activestampdate", "24");
Supprimée : user_pref("winamp_toolbar.metrics.activestampmonth", "5");
Supprimée : user_pref("winamp_toolbar.metrics.activestampyear", "2013");
Supprimée : user_pref("winamp_toolbar.metrics.log", false);
Supprimée : user_pref("winamp_toolbar.metrics.originalDate", "3");
Supprimée : user_pref("winamp_toolbar.metrics.originalHours", "3");
Supprimée : user_pref("winamp_toolbar.metrics.originalMinutes", "3");
Supprimée : user_pref("winamp_toolbar.metrics.originalMonth", "1");
Supprimée : user_pref("winamp_toolbar.metrics.originalSeconds", "22");
Supprimée : user_pref("winamp_toolbar.metrics.originalYear", "2010");
Supprimée : user_pref("winamp_toolbar.relatednews.enabled", false);
Supprimée : user_pref("winamp_toolbar.remote..xml", "1372086576737");
Supprimée : user_pref("winamp_toolbar.remote.publish.xml", "1372006014331");
Supprimée : user_pref("winamp_toolbar.search.button", true);
Supprimée : user_pref("winamp_toolbar.search.cid", "03-04-2013");
Supprimée : user_pref("winamp_toolbar.search.focusnewtab", false);
Supprimée : user_pref("winamp_toolbar.search.instd", "20120508160855296");
Supprimée : user_pref("winamp_toolbar.search.newtab", false);
Supprimée : user_pref("winamp_toolbar.search.oid", "03-01-2010");
Supprimée : user_pref("winamp_toolbar.search.placement", "left");
Supprimée : user_pref("winamp_toolbar.search.populateoncomplete", false);
Supprimée : user_pref("winamp_toolbar.search.savehistory", true);
Supprimée : user_pref("winamp_toolbar.search.searchtype", "web");
Supprimée : user_pref("winamp_toolbar.search.source", "winamp-ff");
Supprimée : user_pref("winamp_toolbar.searchprotection.enabled", false);
Supprimée : user_pref("winamp_toolbar.skin.custom", true);
Supprimée : user_pref("winamp_toolbar.strbundle.msg", "Winamp Toolbar");
Supprimée : user_pref("winamp_toolbar.upgrade.showwindow", false);
Supprimée : user_pref("winamp_toolbar.weather.degc", "29");
Supprimée : user_pref("winamp_toolbar.weather.degf", "85");
Supprimée : user_pref("winamp_toolbar.weather.image", "chrome://winamptoolbar/skin/weather/34.png");
Supprimée : user_pref("winamp_toolbar.weather.locationid", "USNY0996");
Supprimée : user_pref("winamp_toolbar.weather.metric", true);
Supprimée : user_pref("winamp_toolbar.weather.tooltip", "New York , NY : Mostly Sunny");
Supprimée : user_pref("winamp_toolbar.weather.update", "1372086576739");
Supprimée : user_pref("winamp_toolbar.winamp.appversion", "1");
Supprimée : user_pref("winamp_toolbar.winamp.artist", "");
Supprimée : user_pref("winamp_toolbar.winamp.button.focus", true);
Supprimée : user_pref("winamp_toolbar.winamp.button.forward", true);
Supprimée : user_pref("winamp_toolbar.winamp.button.open", true);
Supprimée : user_pref("winamp_toolbar.winamp.button.pause", true);
Supprimée : user_pref("winamp_toolbar.winamp.button.play", true);
Supprimée : user_pref("winamp_toolbar.winamp.button.rewind", true);
Supprimée : user_pref("winamp_toolbar.winamp.button.stop", true);
Supprimée : user_pref("winamp_toolbar.winamp.button.volume", true);
Supprimée : user_pref("winamp_toolbar.winamp.ticker.show", true);
Supprimée : user_pref("winamp_toolbar.winamp.title", "-999999");
Supprimée : user_pref("winamp_toolbar.winamp.tracklength", "-999999");
Supprimée : user_pref("winamp_toolbar.winamp.tracktime", "-999999");
Supprimée : user_pref("winamp_toolbar.winamp.volume", "1");
*************************
AdwCleaner[S1].txt - [13872 octets] - [24/06/2013 18:52:56]
########## EOF - C:\AdwCleaner[S1].txt - [13933 octets] ########## -
Contributeur sécuritéOui c'est réglé maintenant ;)
Dans RogueKiller => Fichier -> Quitter
======================
▶ Télécharge ici: AdwCleaner (de Xplode)
▶ Lance-le
▶ Clique sur Suppression et patiente le temps du nettoyage.
▶ Poste le contenu du rapport que tu trouveras dans ton disque dur c:\ADwcleaner[Sx].txt ou son contenu s'il s'ouvre.
-
RogueKiller V8.6.1 [Jun 24 2013] par Tigzy
mail : tigzyRK<at>gmail<dot>com
Remontees : https://www.luanagames.com/index.fr.html
Site Web : https://www.luanagames.com/index.fr.html
Blog : http://tigzyrk.blogspot.com/
Systeme d'exploitation : Windows XP (5.1.2600 Service Pack 3) 32 bits version
Demarrage : Mode normal
Utilisateur : Caro [Droits d'admin]
Mode : HOSTS RAZ -- Date : 06/24/2013 18:42:40
| ARK || FAK || MBR |
¤¤¤ Processus malicieux : 1 ¤¤¤
[BLPATH] cacaoweb.exe -- C:\Program Files\cacaoweb\cacaoweb.exe [-] -> TUÉ [TermProc]
¤¤¤ Entrees de registre : 0 ¤¤¤
Ok, voici le nouveau rapport:
¤¤¤ Driver : [CHARGE] ¤¤¤
¤¤¤ Ruches Externes: ¤¤¤
¤¤¤ Infection : Mal.Hosts|Rogue.ProgFiles ¤¤¤
¤¤¤ Fichier HOSTS: ¤¤¤
--> %SystemRoot%\System32\drivers\etc\hosts
127.0.0.1 www.download-winmx-free.com --> Potentially malicious!
127.0.0.1 download-winmx-free.com --> Potentially malicious!
127.0.0.1 www.facebook.com.img335.tk --> Potentially malicious!
127.0.0.1 free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.google.dospop.com --> Potentially malicious!
127.0.0.1 www.mp3winmx.com --> Potentially malicious!
127.0.0.1 mp3winmx.com --> Potentially malicious!
127.0.0.1 www.winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 www.winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-music-download.com --> Potentially malicious!
127.0.0.1 www.winmx-music-download.com --> Potentially malicious!
127.0.0.1 winmx-usa.com --> Potentially malicious!
127.0.0.1 www.winmx-usa.com --> Potentially malicious!
127.0.0.1 localhost
127.0.0.1 www.007guard.com
127.0.0.1 007guard.com
127.0.0.1 008i.com
127.0.0.1 www.008k.com
127.0.0.1 008k.com
127.0.0.1 www.00hq.com
127.0.0.1 00hq.com
127.0.0.1 010402.com
127.0.0.1 www.032439.com
127.0.0.1 032439.com
127.0.0.1 www.0scan.com
127.0.0.1 0scan.com
127.0.0.1 www.1000gratisproben.com
127.0.0.1 1000gratisproben.com
127.0.0.1 1001namen.com
127.0.0.1 www.1001namen.com
127.0.0.1 100888290cs.com
127.0.0.1 www.100888290cs.com
127.0.0.1 www.100sexlinks.com
[...]
¤¤¤ Nouveau fichier HOSTS: ¤¤¤
127.0.0.1 localhost
Termine : << RKreport[0]_H_06242013_184240.txt >>
RKreport[0]_D_06242013_181759.txt;RKreport[0]_H_06242013_182627.txt;RKreport[0]_S_06242013_175136.txt
RKreport[0]_S_06242013_182343.txt;RKreport[0]_S_06242013_184152.txt
et j'ai "Mal. Hosts" qui clignote... -
Contributeur sécuritéDésactive Avira et refais un Hosts RAZ.
-
Voici le rapport suivant suppression:
RogueKiller V8.6.1 [Jun 24 2013] par Tigzy
mail : tigzyRK<at>gmail<dot>com
Remontees : https://www.luanagames.com/index.fr.html
Site Web : https://www.luanagames.com/index.fr.html
Blog : http://tigzyrk.blogspot.com/
Systeme d'exploitation : Windows XP (5.1.2600 Service Pack 3) 32 bits version
Demarrage : Mode normal
Utilisateur : Caro [Droits d'admin]
Mode : Suppression -- Date : 06/24/2013 18:18:01
| ARK || FAK || MBR |
¤¤¤ Processus malicieux : 1 ¤¤¤
[BLPATH] cacaoweb.exe -- C:\Program Files\cacaoweb\cacaoweb.exe [-] -> TUÉ [TermProc]
¤¤¤ Entrees de registre : 5 ¤¤¤
[RUN][BLPATH] HKCU\[...]\Run : cacaoweb ("C:\Program Files\cacaoweb\cacaoweb.exe" -noplayer [-]) -> SUPPRIMÉ
[RUN][BLPATH] HKUS\S-1-5-21-861567501-117609710-1801674531-1004\[...]\Run : cacaoweb ("C:\Program Files\cacaoweb\cacaoweb.exe" -noplayer [-]) -> [0x2] Le fichier spécifié est introuvable.
[HJ] HKCU\[...]\Internet Settings : WarnOnHTTPSToHTTPRedirect (0) -> REMPLACÉ (1)
[HJ] HKLM\[...]\Internet Settings : WarnOnHTTPSToHTTPRedirect (0) -> REMPLACÉ (1)
[HJ DESK] HKLM\[...]\NewStartPanel : {20D04FE0-3AEA-1069-A2D8-08002B30309D} (1) -> REMPLACÉ (0)
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Entrées Startup : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Fichiers / Dossiers particuliers: ¤¤¤
¤¤¤ Driver : [CHARGE] ¤¤¤
[Address] SSDT[25] : NtClose @ 0x805B1DF8 -> HOOKED (Unknown @ 0xF8B5C31C)
[Address] SSDT[41] : NtCreateKey @ 0x8061AEDC -> HOOKED (Unknown @ 0xF8B5C2D6)
[Address] SSDT[50] : NtCreateSection @ 0x805A0880 -> HOOKED (Unknown @ 0xF8B5C326)
[Address] SSDT[53] : NtCreateThread @ 0x805C73DE -> HOOKED (Unknown @ 0xF8B5C2CC)
[Address] SSDT[63] : NtDeleteKey @ 0x8061B378 -> HOOKED (Unknown @ 0xF8B5C2DB)
[Address] SSDT[65] : NtDeleteValueKey @ 0x8061B548 -> HOOKED (Unknown @ 0xF8B5C2E5)
[Address] SSDT[68] : NtDuplicateObject @ 0x805B3A0C -> HOOKED (Unknown @ 0xF8B5C317)
[Address] SSDT[98] : NtLoadKey @ 0x8061D100 -> HOOKED (Unknown @ 0xF8B5C2EA)
[Address] SSDT[122] : NtOpenProcess @ 0x805C1462 -> HOOKED (Unknown @ 0xF8B5C2B8)
[Address] SSDT[128] : NtOpenThread @ 0x805C16EE -> HOOKED (Unknown @ 0xF8B5C2BD)
[Address] SSDT[177] : NtQueryValueKey @ 0x80619100 -> HOOKED (Unknown @ 0xF8B5C33F)
[Address] SSDT[193] : NtReplaceKey @ 0x8061CFB0 -> HOOKED (Unknown @ 0xF8B5C2F4)
[Address] SSDT[200] : NtRequestWaitReplyPort @ 0x80598224 -> HOOKED (Unknown @ 0xF8B5C330)
[Address] SSDT[204] : NtRestoreKey @ 0x8061C8BC -> HOOKED (Unknown @ 0xF8B5C2EF)
[Address] SSDT[213] : NtSetContextThread @ 0x805C9036 -> HOOKED (Unknown @ 0xF8B5C32B)
[Address] SSDT[237] : NtSetSecurityObject @ 0x805B617E -> HOOKED (Unknown @ 0xF8B5C335)
[Address] SSDT[247] : NtSetValueKey @ 0x8061944E -> HOOKED (Unknown @ 0xF8B5C2E0)
[Address] SSDT[255] : NtSystemDebugControl @ 0x8060EE26 -> HOOKED (Unknown @ 0xF8B5C33A)
[Address] SSDT[257] : NtTerminateProcess @ 0x805C86EA -> HOOKED (Unknown @ 0xF8B5C2C7)
[Address] Shadow SSDT[549] : NtUserSetWindowsHookEx -> HOOKED (Unknown @ 0xF8B5C34E)
[Address] Shadow SSDT[552] : NtUserSetWinEventHook -> HOOKED (Unknown @ 0xF8B5C353)
¤¤¤ Ruches Externes: ¤¤¤
¤¤¤ Infection : Mal.Hosts|Rogue.ProgFiles ¤¤¤
¤¤¤ Fichier HOSTS: ¤¤¤
--> %SystemRoot%\System32\drivers\etc\hosts
127.0.0.1 www.download-winmx-free.com --> Potentially malicious!
127.0.0.1 download-winmx-free.com --> Potentially malicious!
127.0.0.1 www.facebook.com.img335.tk --> Potentially malicious!
127.0.0.1 free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.google.dospop.com --> Potentially malicious!
127.0.0.1 www.mp3winmx.com --> Potentially malicious!
127.0.0.1 mp3winmx.com --> Potentially malicious!
127.0.0.1 www.winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 www.winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-music-download.com --> Potentially malicious!
127.0.0.1 www.winmx-music-download.com --> Potentially malicious!
127.0.0.1 winmx-usa.com --> Potentially malicious!
127.0.0.1 www.winmx-usa.com --> Potentially malicious!
127.0.0.1 localhost
127.0.0.1 www.007guard.com
127.0.0.1 007guard.com
127.0.0.1 008i.com
127.0.0.1 www.008k.com
127.0.0.1 008k.com
127.0.0.1 www.00hq.com
127.0.0.1 00hq.com
127.0.0.1 010402.com
127.0.0.1 www.032439.com
127.0.0.1 032439.com
127.0.0.1 www.0scan.com
127.0.0.1 0scan.com
127.0.0.1 www.1000gratisproben.com
127.0.0.1 1000gratisproben.com
127.0.0.1 1001namen.com
127.0.0.1 www.1001namen.com
127.0.0.1 100888290cs.com
127.0.0.1 www.100888290cs.com
127.0.0.1 www.100sexlinks.com
[...]
¤¤¤ MBR Verif: ¤¤¤
+++++ PhysicalDrive0: FUJITSU MHV2080AH +++++
--- User ---
[MBR] 1ea048ca8599c3d2eec112bbfbd08903
[BSP] 2e056d0b037b909759ee61ff9df74e26 : Windows XP MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 63 | Size: 76308 Mo
User = LL1 ... OK!
User = LL2 ... OK!
Termine : << RKreport[0]_D_06242013_181759.txt >>
RKreport[0]_S_06242013_175136.txt
Et le rapport suivant Host RAZ:
RogueKiller V8.6.1 [Jun 24 2013] par Tigzy
mail : tigzyRK<at>gmail<dot>com
Remontees : https://www.luanagames.com/index.fr.html
Site Web : https://www.luanagames.com/index.fr.html
Blog : http://tigzyrk.blogspot.com/
Systeme d'exploitation : Windows XP (5.1.2600 Service Pack 3) 32 bits version
Demarrage : Mode normal
Utilisateur : Caro [Droits d'admin]
Mode : HOSTS RAZ -- Date : 06/24/2013 18:26:27
| ARK || FAK || MBR |
¤¤¤ Processus malicieux : 1 ¤¤¤
[BLPATH] cacaoweb.exe -- C:\Program Files\cacaoweb\cacaoweb.exe [-] -> TUÉ [TermProc]
¤¤¤ Entrees de registre : 0 ¤¤¤
¤¤¤ Driver : [CHARGE] ¤¤¤
¤¤¤ Ruches Externes: ¤¤¤
¤¤¤ Infection : Mal.Hosts|Rogue.ProgFiles ¤¤¤
¤¤¤ Fichier HOSTS: ¤¤¤
--> %SystemRoot%\System32\drivers\etc\hosts
127.0.0.1 www.download-winmx-free.com --> Potentially malicious!
127.0.0.1 download-winmx-free.com --> Potentially malicious!
127.0.0.1 www.facebook.com.img335.tk --> Potentially malicious!
127.0.0.1 free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.google.dospop.com --> Potentially malicious!
127.0.0.1 www.mp3winmx.com --> Potentially malicious!
127.0.0.1 mp3winmx.com --> Potentially malicious!
127.0.0.1 www.winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 www.winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-music-download.com --> Potentially malicious!
127.0.0.1 www.winmx-music-download.com --> Potentially malicious!
127.0.0.1 winmx-usa.com --> Potentially malicious!
127.0.0.1 www.winmx-usa.com --> Potentially malicious!
127.0.0.1 localhost
127.0.0.1 www.007guard.com
127.0.0.1 007guard.com
127.0.0.1 008i.com
127.0.0.1 www.008k.com
127.0.0.1 008k.com
127.0.0.1 www.00hq.com
127.0.0.1 00hq.com
127.0.0.1 010402.com
127.0.0.1 www.032439.com
127.0.0.1 032439.com
127.0.0.1 www.0scan.com
127.0.0.1 0scan.com
127.0.0.1 www.1000gratisproben.com
127.0.0.1 1000gratisproben.com
127.0.0.1 1001namen.com
127.0.0.1 www.1001namen.com
127.0.0.1 100888290cs.com
127.0.0.1 www.100888290cs.com
127.0.0.1 www.100sexlinks.com
[...]
¤¤¤ Nouveau fichier HOSTS: ¤¤¤
Termine : << RKreport[0]_H_06242013_182627.txt >>
RKreport[0]_D_06242013_181759.txt;RKreport[0]_S_06242013_175136.txt;RKreport[0]_S_06242013_182343.txt
Avec Host RAZ, j'ai eu un message d'alerte AVIRA disant que l'accès au fichier HOST a été bloqué par sécurité. -
Contributeur sécuritéRelance RogueKiller, clique sur Suppression
Refaire un scan si le bouton est grisé.
Ensuite cliquer sur Hosts RAZ
Poste les 2 rapports résultants des opérations.
-
Voilà, j'ai fait la manip sans aucun problème et voici le rapport:
RogueKiller V8.6.1 [Jun 24 2013] par Tigzy
mail : tigzyRK<at>gmail<dot>com
Remontees : https://www.luanagames.com/index.fr.html
Site Web : https://www.luanagames.com/index.fr.html
Blog : http://tigzyrk.blogspot.com/
Systeme d'exploitation : Windows XP (5.1.2600 Service Pack 3) 32 bits version
Demarrage : Mode normal
Utilisateur : Caro [Droits d'admin]
Mode : Recherche -- Date : 06/24/2013 17:51:36
| ARK || FAK || MBR |
¤¤¤ Processus malicieux : 1 ¤¤¤
[BLPATH] cacaoweb.exe -- C:\Program Files\cacaoweb\cacaoweb.exe [-] -> TUÉ [TermProc]
¤¤¤ Entrees de registre : 5 ¤¤¤
[RUN][BLPATH] HKCU\[...]\Run : cacaoweb ("C:\Program Files\cacaoweb\cacaoweb.exe" -noplayer [-]) -> TROUVÉ
[RUN][BLPATH] HKUS\S-1-5-21-861567501-117609710-1801674531-1004\[...]\Run : cacaoweb ("C:\Program Files\cacaoweb\cacaoweb.exe" -noplayer [-]) -> TROUVÉ
[HJ] HKCU\[...]\Internet Settings : WarnOnHTTPSToHTTPRedirect (0) -> TROUVÉ
[HJ] HKLM\[...]\Internet Settings : WarnOnHTTPSToHTTPRedirect (0) -> TROUVÉ
[HJ DESK] HKLM\[...]\NewStartPanel : {20D04FE0-3AEA-1069-A2D8-08002B30309D} (1) -> TROUVÉ
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Entrées Startup : 0 ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Fichiers / Dossiers particuliers: ¤¤¤
¤¤¤ Driver : [CHARGE] ¤¤¤
[Address] SSDT[25] : NtClose @ 0x805B1DF8 -> HOOKED (Unknown @ 0xF8B5C31C)
[Address] SSDT[41] : NtCreateKey @ 0x8061AEDC -> HOOKED (Unknown @ 0xF8B5C2D6)
[Address] SSDT[50] : NtCreateSection @ 0x805A0880 -> HOOKED (Unknown @ 0xF8B5C326)
[Address] SSDT[53] : NtCreateThread @ 0x805C73DE -> HOOKED (Unknown @ 0xF8B5C2CC)
[Address] SSDT[63] : NtDeleteKey @ 0x8061B378 -> HOOKED (Unknown @ 0xF8B5C2DB)
[Address] SSDT[65] : NtDeleteValueKey @ 0x8061B548 -> HOOKED (Unknown @ 0xF8B5C2E5)
[Address] SSDT[68] : NtDuplicateObject @ 0x805B3A0C -> HOOKED (Unknown @ 0xF8B5C317)
[Address] SSDT[98] : NtLoadKey @ 0x8061D100 -> HOOKED (Unknown @ 0xF8B5C2EA)
[Address] SSDT[122] : NtOpenProcess @ 0x805C1462 -> HOOKED (Unknown @ 0xF8B5C2B8)
[Address] SSDT[128] : NtOpenThread @ 0x805C16EE -> HOOKED (Unknown @ 0xF8B5C2BD)
[Address] SSDT[177] : NtQueryValueKey @ 0x80619100 -> HOOKED (Unknown @ 0xF8B5C33F)
[Address] SSDT[193] : NtReplaceKey @ 0x8061CFB0 -> HOOKED (Unknown @ 0xF8B5C2F4)
[Address] SSDT[200] : NtRequestWaitReplyPort @ 0x80598224 -> HOOKED (Unknown @ 0xF8B5C330)
[Address] SSDT[204] : NtRestoreKey @ 0x8061C8BC -> HOOKED (Unknown @ 0xF8B5C2EF)
[Address] SSDT[213] : NtSetContextThread @ 0x805C9036 -> HOOKED (Unknown @ 0xF8B5C32B)
[Address] SSDT[237] : NtSetSecurityObject @ 0x805B617E -> HOOKED (Unknown @ 0xF8B5C335)
[Address] SSDT[247] : NtSetValueKey @ 0x8061944E -> HOOKED (Unknown @ 0xF8B5C2E0)
[Address] SSDT[255] : NtSystemDebugControl @ 0x8060EE26 -> HOOKED (Unknown @ 0xF8B5C33A)
[Address] SSDT[257] : NtTerminateProcess @ 0x805C86EA -> HOOKED (Unknown @ 0xF8B5C2C7)
[Address] Shadow SSDT[549] : NtUserSetWindowsHookEx -> HOOKED (Unknown @ 0xF8B5C34E)
[Address] Shadow SSDT[552] : NtUserSetWinEventHook -> HOOKED (Unknown @ 0xF8B5C353)
¤¤¤ Ruches Externes: ¤¤¤
¤¤¤ Infection : Mal.Hosts|Rogue.ProgFiles ¤¤¤
¤¤¤ Fichier HOSTS: ¤¤¤
--> %SystemRoot%\System32\drivers\etc\hosts
127.0.0.1 www.download-winmx-free.com --> Potentially malicious!
127.0.0.1 download-winmx-free.com --> Potentially malicious!
127.0.0.1 www.facebook.com.img335.tk --> Potentially malicious!
127.0.0.1 free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.free-winmx-downloads.com --> Potentially malicious!
127.0.0.1 www.google.dospop.com --> Potentially malicious!
127.0.0.1 www.mp3winmx.com --> Potentially malicious!
127.0.0.1 mp3winmx.com --> Potentially malicious!
127.0.0.1 www.winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx.click-new-download.com --> Potentially malicious!
127.0.0.1 winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 www.winmx-d0wnload.com --> Potentially malicious!
127.0.0.1 winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmxfrance.com --> Potentially malicious!
127.0.0.1 www.winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-freebie.com --> Potentially malicious!
127.0.0.1 winmx-music-download.com --> Potentially malicious!
127.0.0.1 www.winmx-music-download.com --> Potentially malicious!
127.0.0.1 winmx-usa.com --> Potentially malicious!
127.0.0.1 www.winmx-usa.com --> Potentially malicious!
127.0.0.1 localhost
127.0.0.1 www.007guard.com
127.0.0.1 007guard.com
127.0.0.1 008i.com
127.0.0.1 www.008k.com
127.0.0.1 008k.com
127.0.0.1 www.00hq.com
127.0.0.1 00hq.com
127.0.0.1 010402.com
127.0.0.1 www.032439.com
127.0.0.1 032439.com
127.0.0.1 www.0scan.com
127.0.0.1 0scan.com
127.0.0.1 www.1000gratisproben.com
127.0.0.1 1000gratisproben.com
127.0.0.1 1001namen.com
127.0.0.1 www.1001namen.com
127.0.0.1 100888290cs.com
127.0.0.1 www.100888290cs.com
127.0.0.1 www.100sexlinks.com
[...]
¤¤¤ MBR Verif: ¤¤¤
+++++ PhysicalDrive0: FUJITSU MHV2080AH +++++
--- User ---
[MBR] 1ea048ca8599c3d2eec112bbfbd08903
[BSP] 2e056d0b037b909759ee61ff9df74e26 : Windows XP MBR Code
Partition table:
0 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 63 | Size: 76308 Mo
User = LL1 ... OK!
User = LL2 ... OK!
Termine : << RKreport[0]_S_06242013_175136.txt >>
Merci -
Contributeur sécuritéOui c'est la 32 bits alors.
-
Ok, je recommence la manip.
J ai Windows XP version 2002, je suppose que je dois prendre la version 32 bits?
Sinon entretemps, j'ai fait une restauration système à un point antérieur au téléchargement d'ARO2013, ce qui semble avoir débloqué, je ne sais comment, Avira qui s'ouvre à nouveau.
Par contre mon portable est toujours d'une lenteur extrême, donc je voudrais aller au bout de la manip et résoudre le pb d'origine et le pourquoi j'avais télécharger ARO2013, mais comme je n'y connais pas grand chose, j'ai tendance à bidouiller... -
Contributeur sécuritéTu t'es fait avoir t'as cliqué sur la pub ....
Faut cliquer sur le cercle violet en fonction de ta version windows :
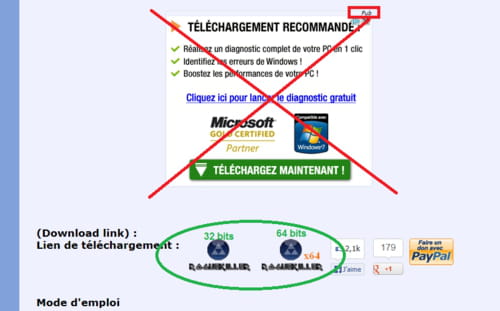
(image clickable pour agrandissement) -
Salut,
Merci pour la rapidité de ta réponse.
J'ai téléchargé, n'ai pas eu le choix entre 32 et 64 bits, pas vu de PRESCAN ni d'EULA, mais j'ai une fenêtre qui me donne 14838 entrées à corriger en différentes rubriques.
Je peux cliquer dessus pour plus de détails, mais pas de copier/coller possible.
Ensuite j'ai un bouton "corriger maintenant", mais pour cela il faut enregistrer le programme et l'acheter...ce que je ne souhaite pas faire -
Contributeur sécuritéSalut,
Pour voir :
▶ Télécharge ici : RogueKiller (choisir entre la version 32 et 64 bits selon ton Windows, si tu ne sais pas, demande moi!)
▶ Enregistre et ferme tous les programmes en cours
▶ Lance RogueKiller et attend que le Prescan ait fini
▶ Accepte l'EULA puis clique sur Scan.
▶ Une fois terminé, clique sur Rapport et copie/colle le rapport dans ta prochaine réponse.

