Cpu tourne a 100% avec visual basic command lin complier
RésoluBonjour,
depuis aujourd'hui j'ai cette application qui me bouffe tout le processeur et j'ai essayer de l'arrêter sans succès. si vous savez quoi faire dite le moi svp.
Windows / Opera 105.0.0.0
1 réponse
-
Modérateur
Bonjour.
Télécharge FRST .
Une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Attend que le message l'outil est prêt à fonctionner s'affiche puis clique sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.

Ensuite envoie les rapports FRST et ADDITION sur https://www.cjoint.com/ puis donne les deux liens générés par https://www.cjoint.com/ dans ta réponse
-
voici le lien pour l'addition : https://www.cjoint.com/c/NAjwGIshwBX
et celui du frst : https://www.cjoint.com/c/NAjwHrmK8eX
merci d'avance
-
Modérateur@lolo
Ton pc a été infecté lundi soir à 19h22, apparemment c'est un trojan miner.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: VirusTotal: C:\ProgramData\SystemPropertiesDataExecutionPrevention\.exe HKU\S-1-5-21-1866072918-1679249166-2450177037-1001\...\Run: [IDCGame] => "C:\Program Files (x86)\IDCLauncher\AppIDC.exe" (Pas de fichier) HKU\S-1-5-21-1866072918-1679249166-2450177037-1001\...\Run: [GameCenter] => "C:\Users\loisb\AppData\Local\GameCenter\GameCenter.exe" -autostart (Pas de fichier) HKU\S-1-5-21-1866072918-1679249166-2450177037-1001\...\Run: [Energy] => C:\Users\loisb\AppData\Roaming\Energy\Energy.exe --P2C9nmK (Pas de fichier) HKU\S-1-5-21-1866072918-1679249166-2450177037-1001\...\Run: [Netmarble Launcher] => "C:\Program Files\Netmarble\Netmarble Launcher\Netmarble Launcher.exe" (Pas de fichier) HKU\S-1-5-21-1866072918-1679249166-2450177037-1001\...\Run: [AdobeUpdateres] => C:\ProgramData\AdobeExplorer\AdobeUpdateres.exe\AdobeExplorer\AdobeUpdateres.exe (Pas de fichier) ShortcutTarget: DeepL auto-start.lnk -> (Pas de fichier) Task: {392F1790-4802-461F-B8A6-E8968D83EC3F} - System32\Tasks\Firefox Default Browser Agent C5AF5696B25B6D29 => C:\Users\loisb\AppData\Roaming\igarrar (Pas de fichier) S3 Futuremark SystemInfo Service; "C:\Program Files (x86)\Futuremark\SystemInfo\FMSISvc.exe" [X] S2 MaskVPNService; "C:\Program Files (x86)\MaskVPN\mask_svc.exe" [X] U3 aswbdisk; pas de ImagePath S3 cpuz149; \??\C:\WINDOWS\temp\cpuz149\cpuz149_x64.sys [X] S3 rsDwf; \SystemRoot\system32\DRIVERS\rsDwf.sys [X] Task: {8F054E98-DE28-4E2C-9ABA-8D48D8D9CBF0} - System32\Tasks\ERGVRDVMSK => C:\ProgramData\SystemPropertiesDataExecutionPrevention\.exe [5585920 2024-01-08] (Easeware) [Fichier non signé] HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction S2 DCIService; C:\Program Files (x86)\Lavasoft\Web Companion\Service\x64\DCIService.exe [3413424 2022-05-10] (Lavasoft Software Canada Inc. -> ) C:\ProgramData\SystemPropertiesDataExecutionPrevention\.exe C:\Program Files (x86)\Lavasoft\Web Companion CustomCLSID: HKU\S-1-5-21-1866072918-1679249166-2450177037-1001_Classes\CLSID\{23170F69-40C1-278A-1000-000100020000}\InprocServer32 -> C:\Users\loisb\AppData\Roaming\7zip\\7-zip.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-1866072918-1679249166-2450177037-1001_Classes\CLSID\{e1a7f602-67b7-44f7-ad19-439e41f06cd8}\localserver32 -> "C:\Program Files\Global Delight\Boom 3D\Boom3D.exe" -ToastActivated => Pas de fichier ContextMenuHandlers1: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\loisb\AppData\Roaming\7zip\7-zip.dll -> Pas de fichier ContextMenuHandlers1: [ANotepad++64] -> {B298D29A-A6ED-11DE-BA8C-A68E55D89593} => -> Pas de fichier ContextMenuHandlers1: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> Pas de fichier ContextMenuHandlers3: [{4A7C4306-57E0-4C0C-83A9-78C1528F618C}] -> {4A7C4306-57E0-4C0C-83A9-78C1528F618C} => -> Pas de fichier ContextMenuHandlers4: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\loisb\AppData\Roaming\7zip\7-zip.dll -> Pas de fichier ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> Pas de fichier ContextMenuHandlers1_S-1-5-21-1866072918-1679249166-2450177037-1001: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\loisb\AppData\Roaming\7zip\7-zip.dll -> Pas de fichier ContextMenuHandlers4_S-1-5-21-1866072918-1679249166-2450177037-1001: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\loisb\AppData\Roaming\7zip\7-zip.dll -> Pas de fichier ContextMenuHandlers6_S-1-5-21-1866072918-1679249166-2450177037-1001: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\loisb\AppData\Roaming\7zip\7-zip.dll -> Pas de fichier cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ puis donne le lien généré par https://www.cjoint.com/ dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
-
@bazfile
voici le fixlog : https://www.cjoint.com/c/NAkqvV3dkjX
et le problème semble avoir été résolu merci
-
Modérateur@lolo
Le fixlog est OK.
Change tes mots de passe en ligne qui sont sensibles et importants pour toi, il y a des chances qu'ils aient été dérobés.
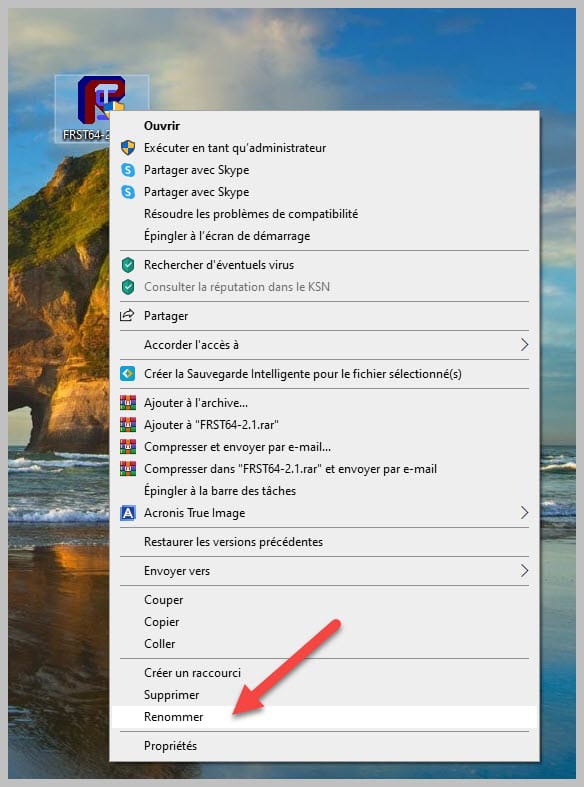
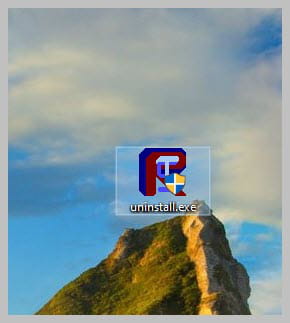
Désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-