Windows defender ne fonctionne plus
RésoluBonjour,
je me retrouve ici car windows defender ne fonctionne plus et j'ai une pop up d'un programe appellé "fondue" qui apparait plusieur fois par heure je ne sait pas quoi faire, pour windows defender ca m'a mit que l'administrateur m'a bloquer l'accès sauf que c'est moi même l'admin de mon pc (je pense que c'est un programme malveillant) et puis j'ai une pop up nommé "averil.exe" aidez moi svp j'en ai besoin pour mes cours
Windows / Chrome 119.0.0.0
4 réponses
Des utilisateurs rencontrent une défaillance de Windows Defender et des popups suspectes nommées averil.exe et fondue, suggérant une infection potentielle par adware ou malware. Plusieurs contributions proposent des pistes incluant la désinstallation d'adwares (WebAdvisor McAfee), l'utilisation d'outils FRST, l'exécution de scripts de nettoyage et une réparation de Windows sans perte de données. Les échanges insistent sur la collecte des logs et des rapports FRST et addition, sur la publication des liens de contrôle, et sur l'évaluation finale de l’état de Defender. D'autres réponses évoquent des mesures préventives et la vérification des systèmes d'extension Chrome et des tâches planifiées suspectes afin d'identifier les sources d'infection et de restaurer la sécurité.
-
Modérateur
Bonjour.
Télécharge FRST .
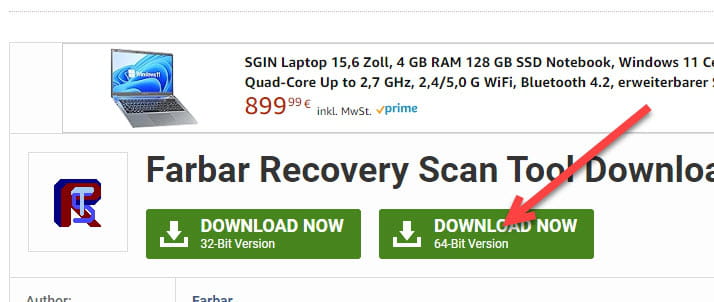
Une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Attend que le message l'outil est prêt à fonctionner s'affiche puis clique sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.

Ensuite envoie les rapports FRST et ADDITION sur https://www.cjoint.com/ puis donne les deux liens générés par https://www.cjoint.com/ dans ta réponse.
-
les lien sont : https://www.cjoint.com/c/MKDqZKuXwym
et https://www.cjoint.com/c/MKDq0CaX13m
merci de m'aidez je suis entierement reconnaissant
-
Modérateur@Polx08
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\...\Run: [Endive] => C:\Program Files (x86)\Paroxysms\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKLM\...\Run: [Spiritualist] => C:\Program Files (x86)\gastro\Notify.exe [2117632 2023-11-29] () [Fichier non signé] HKLM\...\Run: [Originally] => C:\Program Files (x86)\Evildoers\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKLM\...\Run: [OriginallyOriginally] => C:\Program Files (x86)\Paroxysms\threatening.exe [241389 2023-11-29] () [Fichier non signé] [Fichier en cours d'utilisation] HKLM-x32\...\Run: [Wondershare Helper Compact.exe] => C:\Program Files (x86)\Common Files\Wondershare\Wondershare Helper Compact\WSHelper.exe (Pas de fichier) HKLM-x32\...\Run: [Brosnan] => C:\Program Files (x86)\Paroxysms\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKLM-x32\...\Run: [Babin] => C:\Program Files (x86)\gastro\Notify.exe [2117632 2023-11-29] () [Fichier non signé] HKLM-x32\...\Run: [Airbase] => C:\Program Files (x86)\Evildoers\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKLM-x32\...\Run: [AirbaseAirbase] => C:\Program Files (x86)\Paroxysms\threatening.exe [241389 2023-11-29] () [Fichier non signé] [Fichier en cours d'utilisation] HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SOFTWARE\Policies\Microsoft\MRT: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender Security Center: Restriction HKLM\Software\Policies\...\system: [EnableSmartScreen] 0 HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Run: [Letup] => C:\Program Files (x86)\Paroxysms\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Run: [Malay] => C:\Program Files (x86)\gastro\Notify.exe [2117632 2023-11-29] () [Fichier non signé] HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Run: [Bares] => C:\Program Files (x86)\Evildoers\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Run: [Unexecuted] => C:\Program Files (x86)\Paroxysms\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Run: [Tipping] => C:\Program Files (x86)\gastro\Notify.exe [2117632 2023-11-29] () [Fichier non signé] HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Run: [Overtimes] => C:\Program Files (x86)\Evildoers\Averil.exe [2117632 2023-11-29] () [Fichier non signé] HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Policies\Explorer\Run: [AppCacheHost] => C:\Users\pault\AppData\Local\Microsoft\Windows\AppCache\Host\apphost.exe [332288 2023-11-15] () [Fichier non signé] HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Winlogon: [Shell] explorer.exe,"C:\Users\pault\AppData\Local\Microsoft\Windows\AppCache\Host\apphost.exe" run HKU\S-1-5-21-1170345104-389755362-35519030-1002\Environment\\UserInitMprLogonScript: -> C:\ProgramData\regid.1993-06.com.microsoft\wmiprvse.exe [2023-08-18] (NETSUPPORT LTD. -> NetSupport Ltd) HKLM\SOFTWARE\Policies\Google: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction Task: {73F5B754-1C67-451B-8FE0-5D6C0ACE7986} - System32\Tasks\605do6\r575da\tdo4a5\sbrybe\ocwzo8\rnm4lw\maxoyk\v1vlho\0k5gyk\uiacye\wcl32b\8061vv\ch9obp\gv6xcb\yc3dex\l2xjrq\9q8q30 => C:\Users\pault\AppData\Local\Notify.exe [2117632 2023-11-29] () [Fichier non signé] Task: {B91728A7-5CDF-4AF3-8A17-CC348E3DDC72} - System32\Tasks\82nops\gz7uy0\fnfitb\6y9h6o\7xd1az\1x4vtl\q7981g\emift3\w4agpq\eb0k6h\uw8kst\n444vl\jz3y3y\j89tj2\xwym1w\9eyd7i\utgwzw => C:\Program Files (x86)\Paroxysms\Averil.exe [2117632 2023-11-29] () [Fichier non signé] Task: {8932C585-FA31-42E8-A7F3-5F9AE5064819} - System32\Tasks\9n8txq\afffbt\9z194s\cczhi7\pjiadh\ul6e69\n6t0xd\fosjre\m0am5a\fl0j9f\itg3t9\4cwo3d\hreyo3\ghcat5\zqt7jt\azgviq\7wj9j0 => %localappdata%\purty.exe (Pas de fichier) Task: {965831E8-68F9-4480-929F-3C46E7E5858B} - System32\Tasks\AdvancedUpdater => C:\Program Files (x86)\AW Manager\Windows Manager\Windows Updater.exe [1026936 2022-05-13] (Microleaves LTD -> AW Manager) Task: {8CFCD55F-AAD8-48DA-AE28-41E06F1E9760} - System32\Tasks\e8fn7z\77vlg0\tndtoe\pyjrhy\8yjpnp\v8vwtg\ox53m8\o0vtf2\47qjxe\8566kz\fznvm5\dfixxe\6p62t4\ntaoqs\3gzjra\qoqley\8ci4l6 => C:\Users\pault\AppData\Local\pulido.exe [742188 2023-11-29] () [Fichier non signé] Task: {D9FE95C3-C05F-451D-8970-C11027FFFAD0} - System32\Tasks\idjfhi\oq822e\bnx98b\od1m1n\mpgsva\h5207y\g3i3jb\zzytgq\b79uux\9spk4i\5r5rsh\j5c0q5\53u2cq\n3yqhd\76m3qm\qoulej\ghkdc9 => C:\Program Files (x86)\Snoozing\derives.exe [63714 2023-11-29] () [Fichier non signé] Windows Manager (HKLM-x32\...\{C845414C-903C-4218-9DE7-132AB97FDF62}) (Version: 1.0.0 - AW Manager) Hidden Task: {1FF7A82F-37F2-4FBE-816D-E085E3A552A5} - System32\Tasks\jvcfmh\uadojg\hf6cch\b2g06o\t2hnfr\cgaqfe\5vxbl6\12orqw\9itdhj\p086ar\l19mf0\zoorcy\oyo42b\bz5x30\h47jpd\159xsr\8y47w1 => C:\Program Files (x86)\Evildoers\Averil.exe [2117632 2023-11-29] () [Fichier non signé] Task: {F4ACF888-61C8-42C7-A5AF-534CD34594B6} - System32\Tasks\l65gcq\kmy9tk\h36e33\fibtci\11h6zx\ypa0wx\3q5dpp\mp3l0y\akio5d\bc4cpz\xp58jj\joi7zs\9jzbwy\s0h4hw\qlqxsf\xqtrdd\3ijgy2 => C:\Users\pault\AppData\Local\Averil.exe [2117632 2023-11-29] () [Fichier non signé] Task: {3476BC2D-CEE6-424A-B828-CEB67EB59B7A} - System32\Tasks\mi8zdf\pe7idk\ub2mjf\y6jajo\aiegwq\aj3s8x\cakwh3\rvezwz\obs510\a4qf1i\57pflt\uxq9n2\pbxn2q\4wq0l6\ejquah\zd599k\giqo4e => C:\Users\pault\AppData\Local\Averil.exe [2117632 2023-11-29] () [Fichier non signé] Task: {10764A26-5FB2-4058-9E4B-BE83E5FCE97B} - System32\Tasks\nah251\mokab1\mtnqen\zgu6wd\e3cnhb\8wyq1n\da5qye\bkhp2x\67y138\g5wfwm\1mxo3d\pi9gzu\ol4mld\qhlrg1\sadcao\odurhk\cl6zno => C:\Program Files (x86)\Paroxysms\threatening.exe [241389 2023-11-29] () [Fichier non signé] [Fichier en cours d'utilisation] Task: {986C3ACF-16F7-46F8-AD59-99C228F6B42A} - System32\Tasks\qyh98f\efujth\j3kct4\uteqzz\zf8al0\5d3uka\wlk8y9\chly0w\c1cupu\erm4gn\egoa4v\fgmfbf\psc7t2\7lnvqs\agd869\kxetdc\i6eh2r => C:\Program Files (x86)\gastro\Notify.exe [2117632 2023-11-29] () [Fichier non signé] Task: {455F571E-72FD-49B8-A913-B3E64F586FFA} - System32\Tasks\r49ngz\oxu6ue\t2lqmp\tkrmth\wh90oy\p7vzmk\i26yj4\f56tx0\rkn1wb\95ddf3\0lsq4c\mla9f6\eg1jh7\aejydl\ovnzoq\zo24qi\jf5nmp => C:\Program Files (x86)\gastro\Notify.exe [2117632 2023-11-29] () [Fichier non signé] Task: {BE1E327D-4181-4FA9-A490-50BD66DC1465} - System32\Tasks\vbbkrm\8s91fo\apxj4q\gdulwo\rh5dz6\favkfb\cpb5f6\eartcs\2r2ljl\fxu6e7\rzq3b2\xrpyio\g1c4sh\f81tj1\445gg7\va4cku\w6zhz3 => C:\Program Files (x86)\Paroxysms\dint.exe [37653 2023-11-29] () [Fichier non signé] Task: {9776747B-2761-4078-BD71-4B319B5E061A} - System32\Tasks\yt7ibk\tuuwyi\mzaxgw\i5ohu7\0nsygf\705spk\if0cug\3qb1dr\aqlv93\plej2p\nmbeyc\ey9w9z\57rtt1\hu5nm0\svji82\zs0px8\mm1gsb => C:\Program Files (x86)\Evildoers\Notify.exe [2117632 2023-11-29] () [Fichier non signé] CHR DefaultSearchURL: Default -> hxxps://fr.search.yahoo.com/search?fr=mcafee&type=E210FR885G0&p={searchTerms} CHR DefaultSearchKeyword: Default -> mcafee CHR DefaultSuggestURL: Default -> hxxps://fr.search.yahoo.com/sugg/gossip/gossip-fr-partner?output=fxjson&appid=mca&source=yahoo_mcafee_searchassist&command={searchTerms} CustomCLSID: HKU\S-1-5-21-1170345104-389755362-35519030-1002_Classes\CLSID\{14100442-9664-1407-2647-000000000000}\localserver32 -> "C:\Users\pault\AppData\Local\Wondershare\Wondershare NativePush\WsToastNotification.exe" -ToastActivated => Pas de fichier CustomCLSID: HKU\S-1-5-21-1170345104-389755362-35519030-1002_Classes\CLSID\{89b2b650-c4dd-d68b-46e7-3176f1973c8b}\localserver32 -> "C:\Program Files\Voicemod Desktop\VoicemodDesktop.exe" -ToastActivated => Pas de fichier AlternateDataStreams: C:\Users\Public\Shared Files:VersionCache [9696] SearchScopes: HKU\S-1-5-21-1170345104-389755362-35519030-1002 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = SearchScopes: HKU\S-1-5-21-1170345104-389755362-35519030-1002 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = FirewallRules: [TCP Query User{4E86E449-FBC4-419E-8218-CFCD2CF112C8}C:\program files (x86)\epic games\launcher\engine\binaries\win64\epicwebhelper.exe] => (Allow) C:\program files (x86)\epic games\launcher\engine\binaries\win64\epicwebhelper.exe => Pas de fichier FirewallRules: [UDP Query User{AB94C3DC-4473-4407-B82E-90C15E5AEE23}C:\program files (x86)\epic games\launcher\engine\binaries\win64\epicwebhelper.exe] => (Allow) C:\program files (x86)\epic games\launcher\engine\binaries\win64\epicwebhelper.exe => Pas de fichier FirewallRules: [{70B2A5C7-ADA6-4DC5-A5E5-71CF3B767B12}] => (Allow) C:\Program Files (x86)\Steam\Steam.exe => Pas de fichier FirewallRules: [{747D4082-580B-420A-86F7-76D13E7CC15A}] => (Allow) C:\Program Files (x86)\Steam\Steam.exe => Pas de fichier FirewallRules: [{9FFFF243-73A9-4953-AF80-ABFC47AB133C}] => (Allow) C:\Program Files (x86)\Steam\bin\cef\cef.win7x64\steamwebhelper.exe => Pas de fichier FirewallRules: [{5F5792D3-81A7-4C0A-9CA1-35291D29C909}] => (Allow) C:\Program Files (x86)\Steam\bin\cef\cef.win7x64\steamwebhelper.exe => Pas de fichier FirewallRules: [{593143D8-7FAA-4844-B13A-27E2B7DD4566}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Naval Action\Client.exe => Pas de fichier FirewallRules: [{64AA9BCA-6999-45AB-AB63-7444FF7D4CE3}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Naval Action\Client.exe => Pas de fichier FirewallRules: [{67F27D9F-D729-4AA3-B2C7-B76116F712BC}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Naval Action\NavalActionCrashSender.exe => Pas de fichier FirewallRules: [{90E7E12B-7600-4311-8744-513AF0313EBF}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Naval Action\NavalActionCrashSender.exe => Pas de fichier FirewallRules: [{531E6B89-73DF-48E9-A3FE-F87BAB3074B6}] => (Allow) C:\Program Files (x86)\Apowersoft\ApowerMirror\ApowerMirror.exe => Pas de fichier FirewallRules: [{AAEE3F57-5A97-440B-B239-504D6450C60C}] => (Allow) C:\Program Files (x86)\Apowersoft\ApowerMirror\ApowerMirror.exe => Pas de fichier C:\Program Files (x86)\Paroxysms C:\Program Files (x86)\gastro C:\Program Files (x86)\Evildoers C:\Users\pault\AppData\Local\Notify.exe C:\Users\pault\AppData\Local\Averil.exe EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ puis donne le lien généré par https://www.cjoint.com/ dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
-
@bazfile
ok je termine juste l'analyse complet de mes fichier et après je le fait car si je redémare tt va s'enlever script est censé me corriger le problème de averil.exe ou de windows defender ?
-
@bazfile
https://www.cjoint.com/c/MKDrNznkWZm voici le lien mais je ne sais quel problème ca a corriger donc je ne sais pas ou vérifier
-
-
-
Modérateur
Désinstalle WebAdvisor par McAfee c'est un adware.
Procédure à faire dans l'ordre indiqué :.
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] CHR HKLM\...\Chrome\Extension: [pejhfhcoekcajgokallhmklcjkkeemgj] - C:\\apps.crx [2023-01-23] CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] CHR HKLM-x32\...\Chrome\Extension: [pejhfhcoekcajgokallhmklcjkkeemgj] - C:\\apps.crx [2023-01-23] Edge HKLM\...\Edge\Extension: [pejhfhcoekcajgokallhmklcjkkeemgj] - C:\\apps.crx [2023-01-23] Edge HKLM-x32\...\Edge\Extension: [pejhfhcoekcajgokallhmklcjkkeemgj] - C:\\apps.crx [2023-01-23] HKU\S-1-5-21-1170345104-389755362-35519030-1002\SOFTWARE\Policies\Google: Restriction HKU\S-1-5-21-1170345104-389755362-35519030-1002\SOFTWARE\Policies\Microsoft\Edge: Restriction HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction 2023-11-29 15:37 - 2023-11-29 15:37 - 000000000 ____D C:\Windows\system32\Tasks\yt7ibk 2023-11-29 15:37 - 2023-11-29 15:37 - 000000000 ____D C:\Windows\system32\Tasks\r49ngz 2023-11-29 15:37 - 2023-11-29 15:37 - 000000000 ____D C:\Windows\system32\Tasks\qyh98f 2023-11-29 15:37 - 2023-11-29 15:37 - 000000000 ____D C:\Windows\system32\Tasks\nah251 2023-11-29 15:37 - 2023-11-29 15:37 - 000000000 ____D C:\Windows\system32\Tasks\mi8zdf 2023-11-29 15:37 - 2023-11-29 15:37 - 000000000 ____D C:\Windows\system32\Tasks\jvcfmh 2023-11-29 15:37 - 2023-11-29 15:37 - 000000000 ____D C:\Windows\system32\Tasks\82nops 2023-11-29 15:36 - 2023-11-29 15:36 - 000000000 ____D C:\Windows\system32\Tasks\vbbkrm 2023-11-29 15:36 - 2023-11-29 15:36 - 000000000 ____D C:\Windows\system32\Tasks\l65gcq 2023-11-29 15:36 - 2023-11-29 15:36 - 000000000 ____D C:\Windows\system32\Tasks\idjfhi 2023-11-29 15:36 - 2023-11-29 15:36 - 000000000 ____D C:\Windows\system32\Tasks\e8fn7z 2023-11-29 15:36 - 2023-11-29 15:36 - 000000000 ____D C:\Windows\system32\Tasks\9n8txq 2023-11-29 15:36 - 2023-11-29 15:36 - 000000000 ____D C:\Windows\system32\Tasks\605do6 HKU\S-1-5-21-1170345104-389755362-35519030-1002\...\Run: [Voicemod] => "C:\Program Files\Voicemod Desktop\VoicemodDesktop.exe" (Pas de fichier) U4 Sense; pas de ImagePath EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ puis donne le lien généré par https://www.cjoint.com/ dans ta réponse.5- Vérifie si Windows Defender fonctionne, s'il ne fonctionne toujours pas, fait une réparation de Windows 10 sans perte de données (tout est conservé), malgré ce qui est indiqué sur les écrans c'est bien une réparation pas une installation de Windows.
Télécharge cet outil de Microsoft ouvre l'outil et fait comme indiqué ci-dessous:
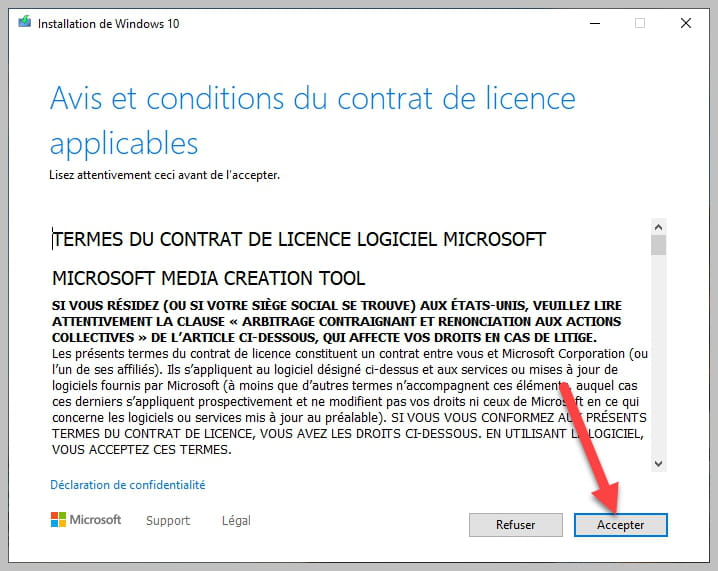


Attention de bien laisser cocher comme sur la photo.
-
-
-
Modérateur@Polx08
Le fixlog est OK.
-
@Polx08
j'ai regardé et c'est toujours comme ca donc je ne sais pas si vous devez faire quelque chose de vautre coté
-
Modérateur@Polx08
As-tu fait la réparation de Windows ? Car ton pc était très infecté et cela a dû endommager Windows Defender c'est pour cela que je te propose de réparer Windows.
-
-
si besoin j'ai team viewer pour controler mon pc a distance
-
-
@bazfile
ok c'est fait le lien est https://www.cjoint.com/c/MKDrNznkWZm
du coup il n'y aura plus de pop up normalement
-
Modérateur@Polx08
Le fixlog est OK, vérifie et dis-moi si tu as encore des problèmes ou pas.
-
@bazfile
j'ai vérifier le gestionnaire des taches il ne m'afiche aucune app inconue en arrière plan je n'ai plus de pop up mais windows défender ne fonctionne toujours pas

-
@Polx08
puis j'ai un site qui s'appelle hexagones high-tech qui me met des son du pub aléatoirement
-
-
Modérateur
mais ca va me reinstaller windows 10 et j'aurait plus mes donnée du coup ?
Si tu avais lu plus attentivement mon message 21 tu n'aurais pas posé cette question.
Je pensais que mon message était assez clair ou alors tu ne l'a pas lu je te le rappelle :
fait une réparation de Windows 10 sans perte de données (tout est conservé), malgré ce qui est indiqué sur les écrans c'est bien une réparation pas une installation de Windows.
En résumé ce n'est pas une installation mais une réparation et tout est conservé.
Donc fait ce qui indiqué dans mon message 21 et lis plus attentivement ce qui est indiqué.