
RsEngineSvc c'est quoi ce processus ?
RésoluBonjour,
Je me tourne vers vous car j'ai des difficultés à supprimer certain logiciel.
Je viens d'être attrapé par le processus "rsEngineSvc" rsHelper et rsWSC
Il y a aussi safer web et RAV Vpn tous du même éditeur Reason Labs.
Que dois-je faire ?
Android / Chrome 111.0.0.0
Hi Darling, I miss you ?
9 réponses
-
Modérateur
Salut,
Ça serait lié à Reason Core Security, un logiciel Anti Ransomware
https://reasonlabs.com/
Tu peux analyser et supprimer des programmes nuisibles et virus avec RegRun Reanimator
https://greatis.com/security/reanimator.html
> Fix Problems
> Fix Malware Issues
Il faut regarder dans les onglets en haut pour les types d'items vus.
Attention, il est important de bien trier, par recherches et déductions et/ou analyses VirusTotal* pour ne supprimer que des virus ou inutiles, parce qu'il détecte tout et n'importe quoi, bon ou pas, important ou pas, ce n'est pas un "antivirus", mais plutôt un outil d'analyse qui permet de voir des détails techniques sur des éléments possiblement actifs, des fois bons, des fois mauvais.
Il montre des détails comme les noms et la localisation des fichiers, ce qui sert des indices souvent concrets.
Que ce soit marqué en rouge, jaune, bleu ou vert, c'est l'utilisateur/utilisatrice qui doit juger de la pertinence de ce qu'il détecte.
Cocher les items à supprimer et non les autres et cliquer sur le bouton rouge, dans toutes les sections ou il y a à supprimer, puis aller à Finish! et cliquer le bouton pour redémarrer Windows.
Si il ne détecte pas assez tu peux utiliser le bouton Filter Set ou le Inspection Mode pour tout voir.
Ou On-Line Multi-Antivirus Scan
Ou en fermant la première fenêtre de Reanimator par le X en haut à droite, et l'onglet Reanimator > Anti Spyware Full Check...
--------------------------------------------------------------------------------------------------------------------------------------------------------------
Le programme VirusTotal Uploader *Download the App here*
https://support.virustotal.com/hc/en-us/articles/115002179065-Desktop-Apps
Pour (Un fichier) > Clic droit > Envoyer vers > Virustotal
(Afficher les fichiers cachés si il faut dans Affichage > Options > Affichage)
Pour avoir les résultats d'analyses du fichier par une soixantaine d'antivirus, en plus de l'onglet Détails pour voir si le fichier est signé et vérifié ou pas etc.
On peut utiliser l'option Reupload pour obtenir une nouvelle analyse du fichier en cas de fichier récent peu analysé.
--------------------------------------------------------------------------------------------------------------------------------------------------------------
Tu peux télécharger Autoruns 13.98 ici, (C'est la dernière version qui va bien) extraire tout dans un nouveau dossier, et l'exécuter en tant qu'administrateur.
https://www.cjoint.com/c/LGgmAC5oNPs
Prends ton temps, regardes tous les détails, fais des recherches.
Dans les onglets "Logon" et "Scheduled Tasks", tu peux désactiver ou supprimer du démarrage automatique des éléments tiers inutiles pas de Microsoft ou Windows importants soit en les décochant, ou par clic droit > Delete.
Regarder l'onglet "Services", mais ne pas les désactiver si parfois utiles, c'est mieux de les passer en mode "Manuel" (Pour démarrer à la demande) avec services.msc de Windows, par clic droit sur le bouton Démarrer > Exécuter: services.msc
Les changements seront pris en compte en redémarrant Windows. -
Ah zut je viens de faire un FRST Tu ne préfères pas que je te l'envoie ?
-
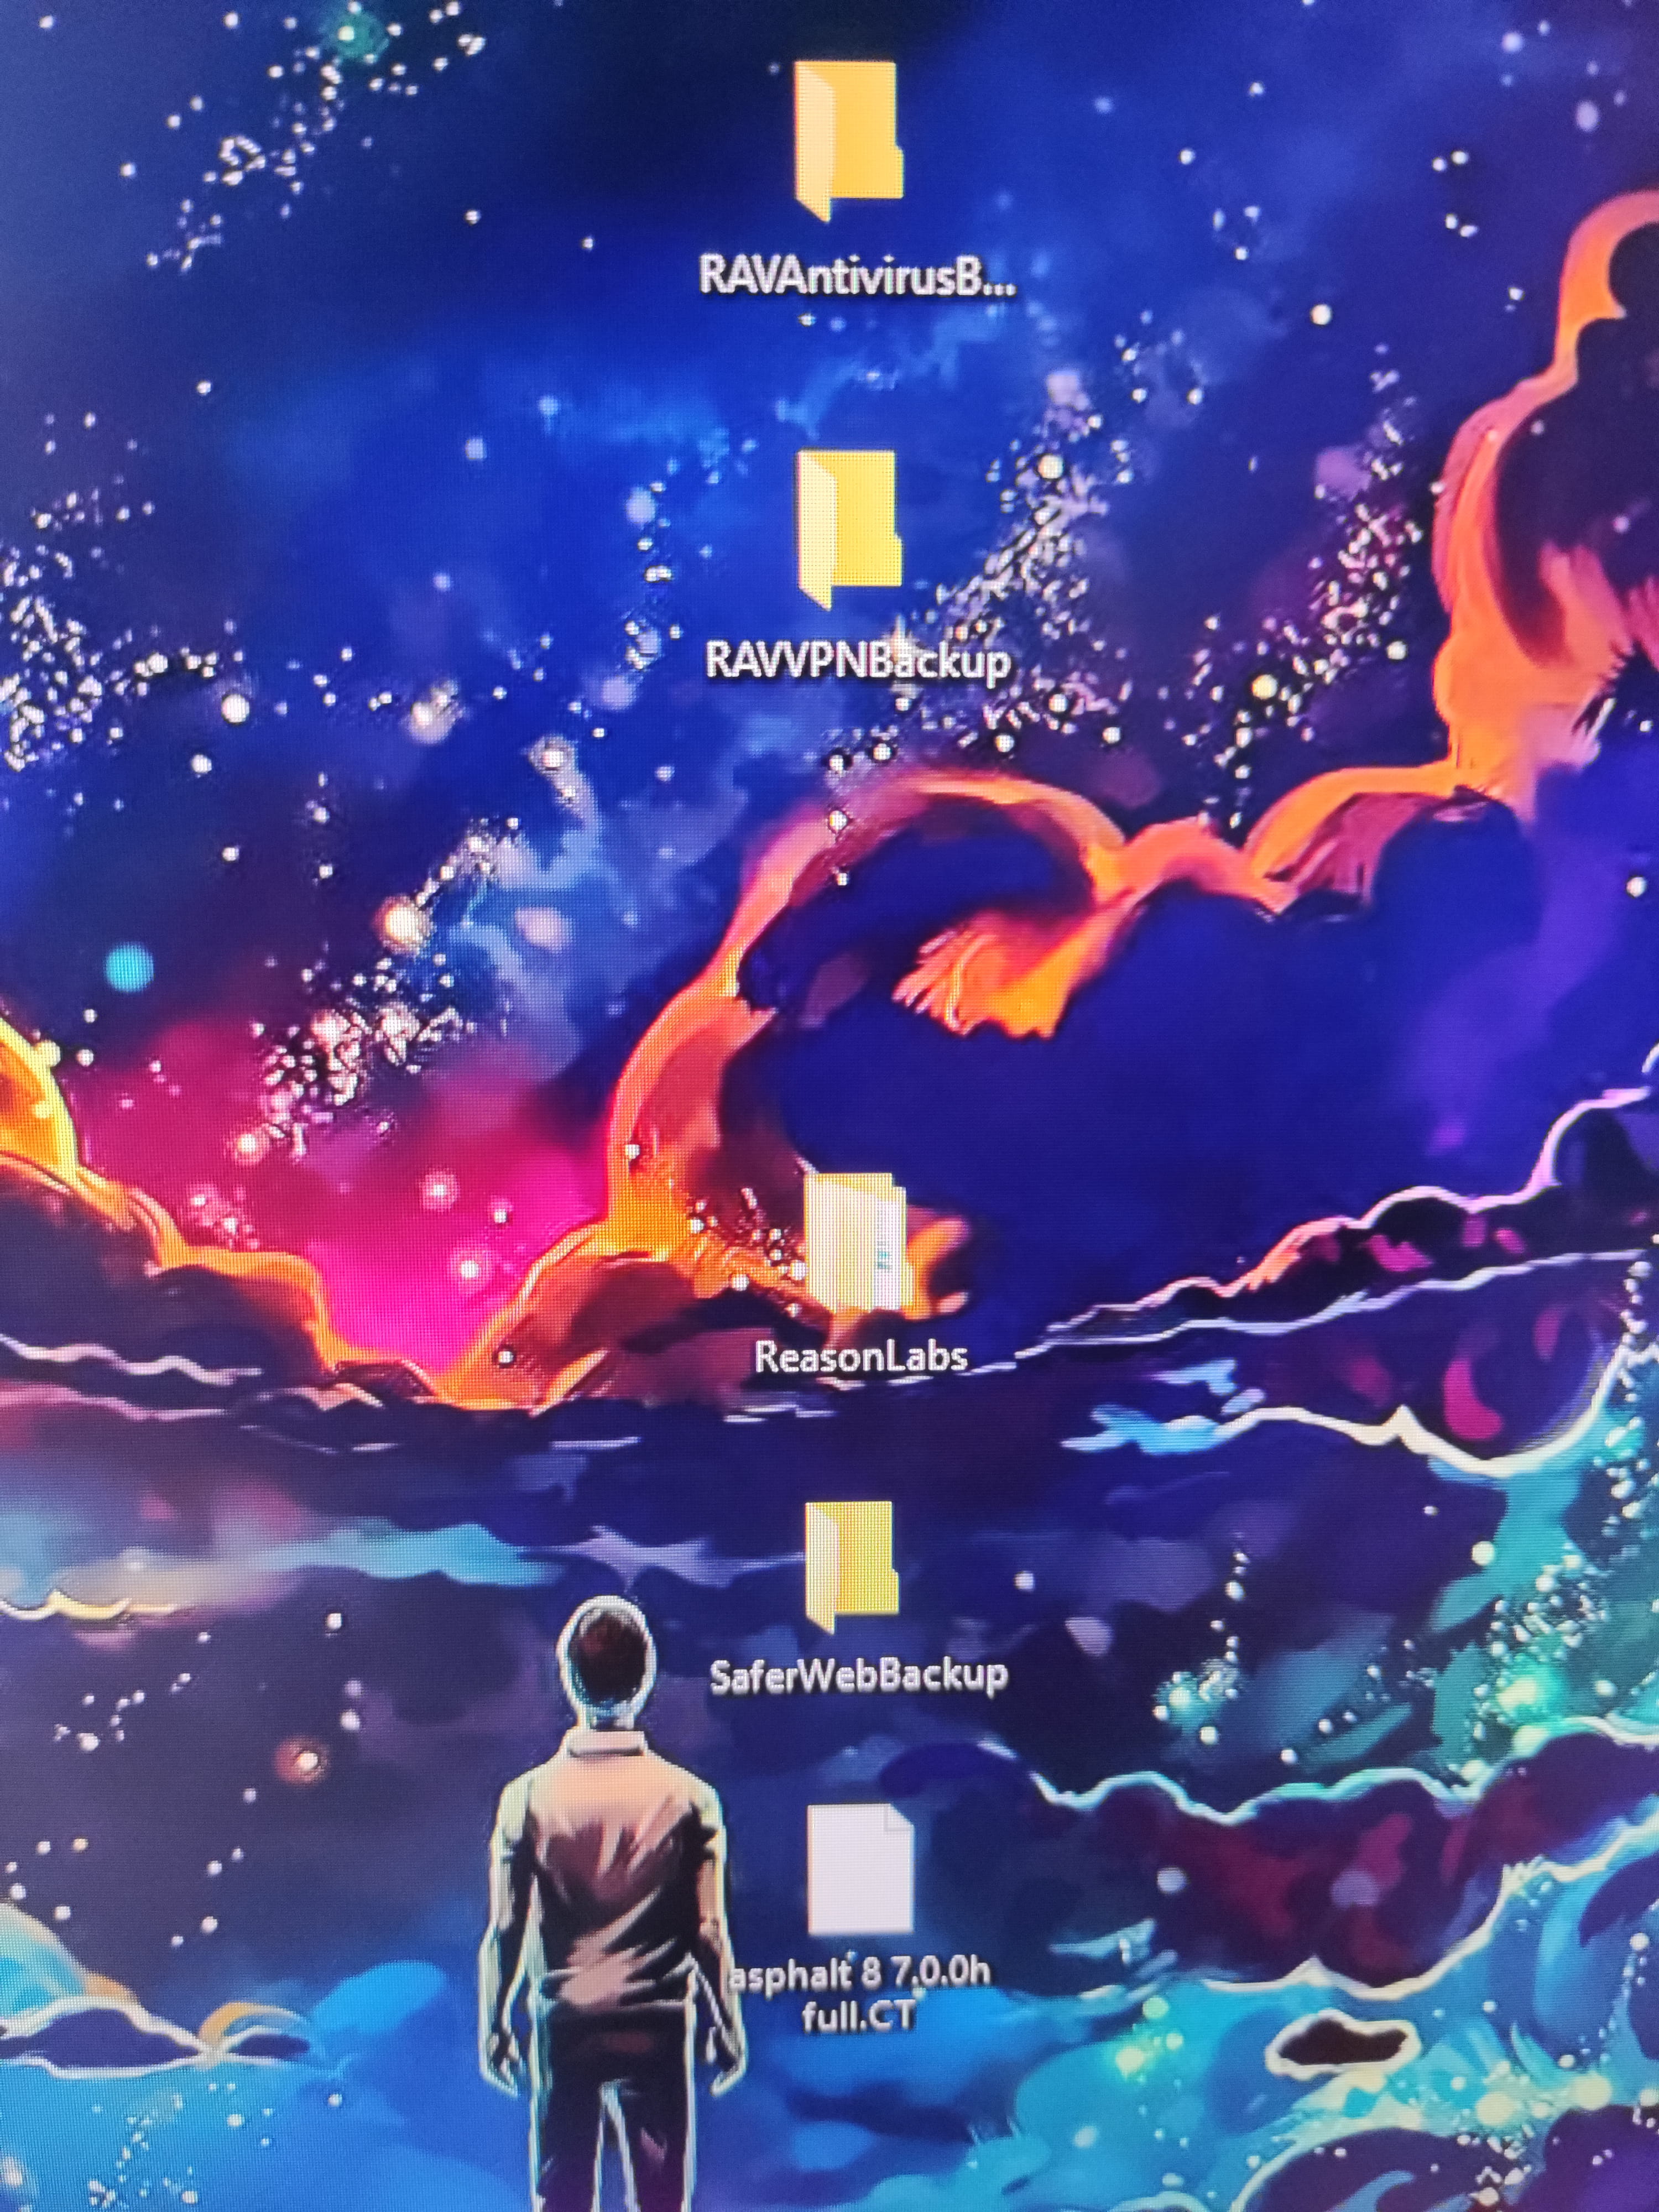
Tu penses que je peux les suppr a la main ? Je run en mode sans échec et j'en ai déjà gicler ceux là
-
-
@fabul
Non pas de soucis pour eux mais j'en ai trouvé d'autre avec FRST dans le system32. C'est comme des cafards.. Tu les laisses et il t'envahit..
-
Modérateur@wanted6
Il me semble avoir déjà essayé leur anti ransomware, (Sans bundle comme ça) il crée des dossiers cachés un peu partout, et les vérifie, comme un radar, pour voir si un programme les a modifiés pour le bloquer.
-
@fabul
C'est des dossiers fichiers insupportables sur ton bureau ?
C'est à dire insurportable ?
Qu'arrive-il quand tu tentes de supprimer ?Sa fonctionne mais il y en a d'autre.
Par défaut ils sont supposés être cachés non ?Je ne sais plus s'ils étaient caché ou pas mais j'active les fichiers caché par défaut.
Des dummies de Reason Core ?Oui et encore il y en a d'autre de ces cafard.
-
-
Je pensais les gicler à la mano (Merci Notepad++ et CTRL+F) mais si tu as une meilleur idée je suis preneur. :)
-
Je fais des doubles ou triples post désolé..
Mais que penses-tu de les broyer directement ?
-
Modérateur
On ne poste pas les rapports directement dans le forum, mais sur un site comme ils demandent
Désolé si je t'ai confus.
Tentes de désinstaller par la façon propre si tu peux avec Revo, puis ce que tu ne peux pas dégager, il y a d'autres moyens.
https://www.revouninstaller.com/fr/revo-uninstaller-free-download/
Essaies RegRun Reanimator, puis tu diras, ou fais des captures, mais si tu cherches un peu, c'est souvent simple de se débrouiller par soi même avec.-
-
Modérateur@wanted6
Reanimator peut tout faire ça avec des clics
Les dossiers, c'est rmdir /s /q [Path]
Les fichiers del /p /f /a:h /a:s /a:r /a:- [Path]
Des fois il faut mettre le chemin (Path) "entre des guillemets" -
@fabul
Je vais mettre un p'tit coup de Reanimator pour purifier mon pc
Et par ailleur je vais garder Revo car c'est un logiciel magnifiquement génial.
-
-
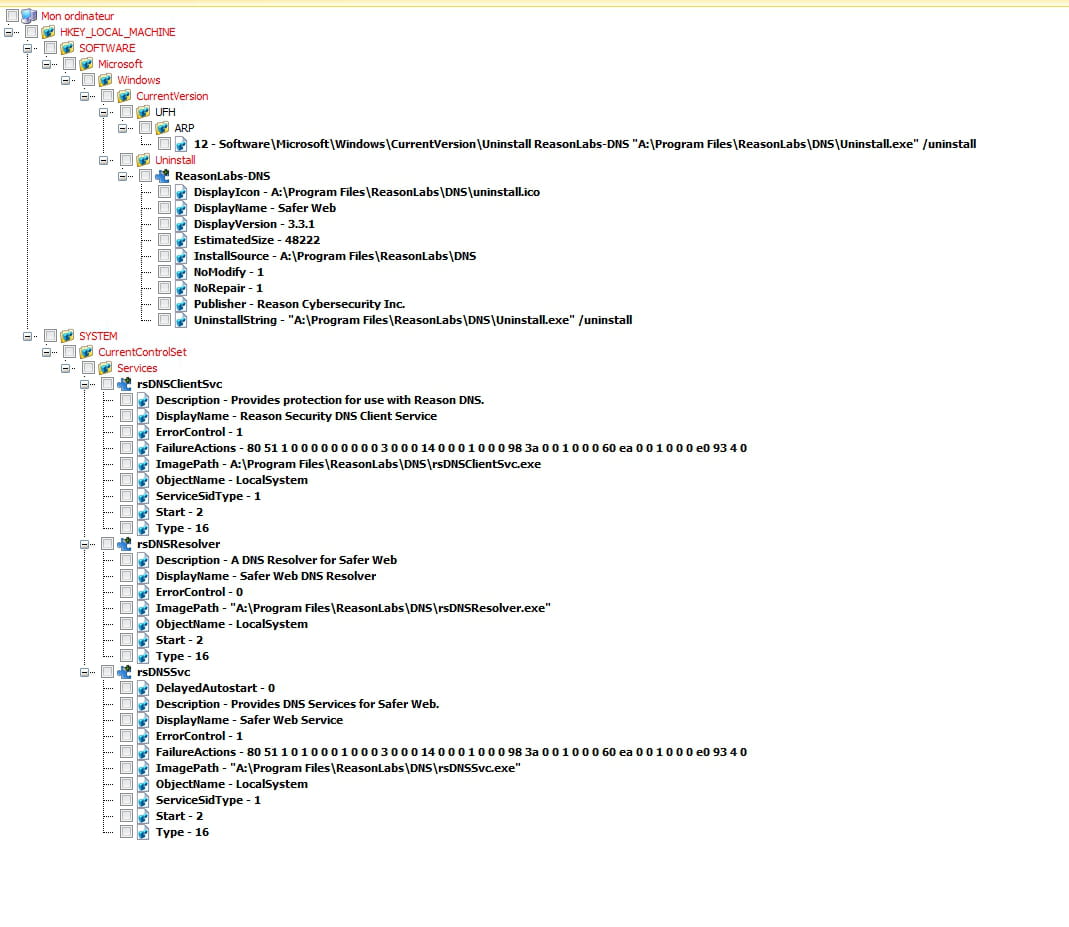
MOUAHAHA JE TE TIENS REASON !
-

On n'oublie pas de purifier les cousin éloigné aussi MOUHAHAHA !
-
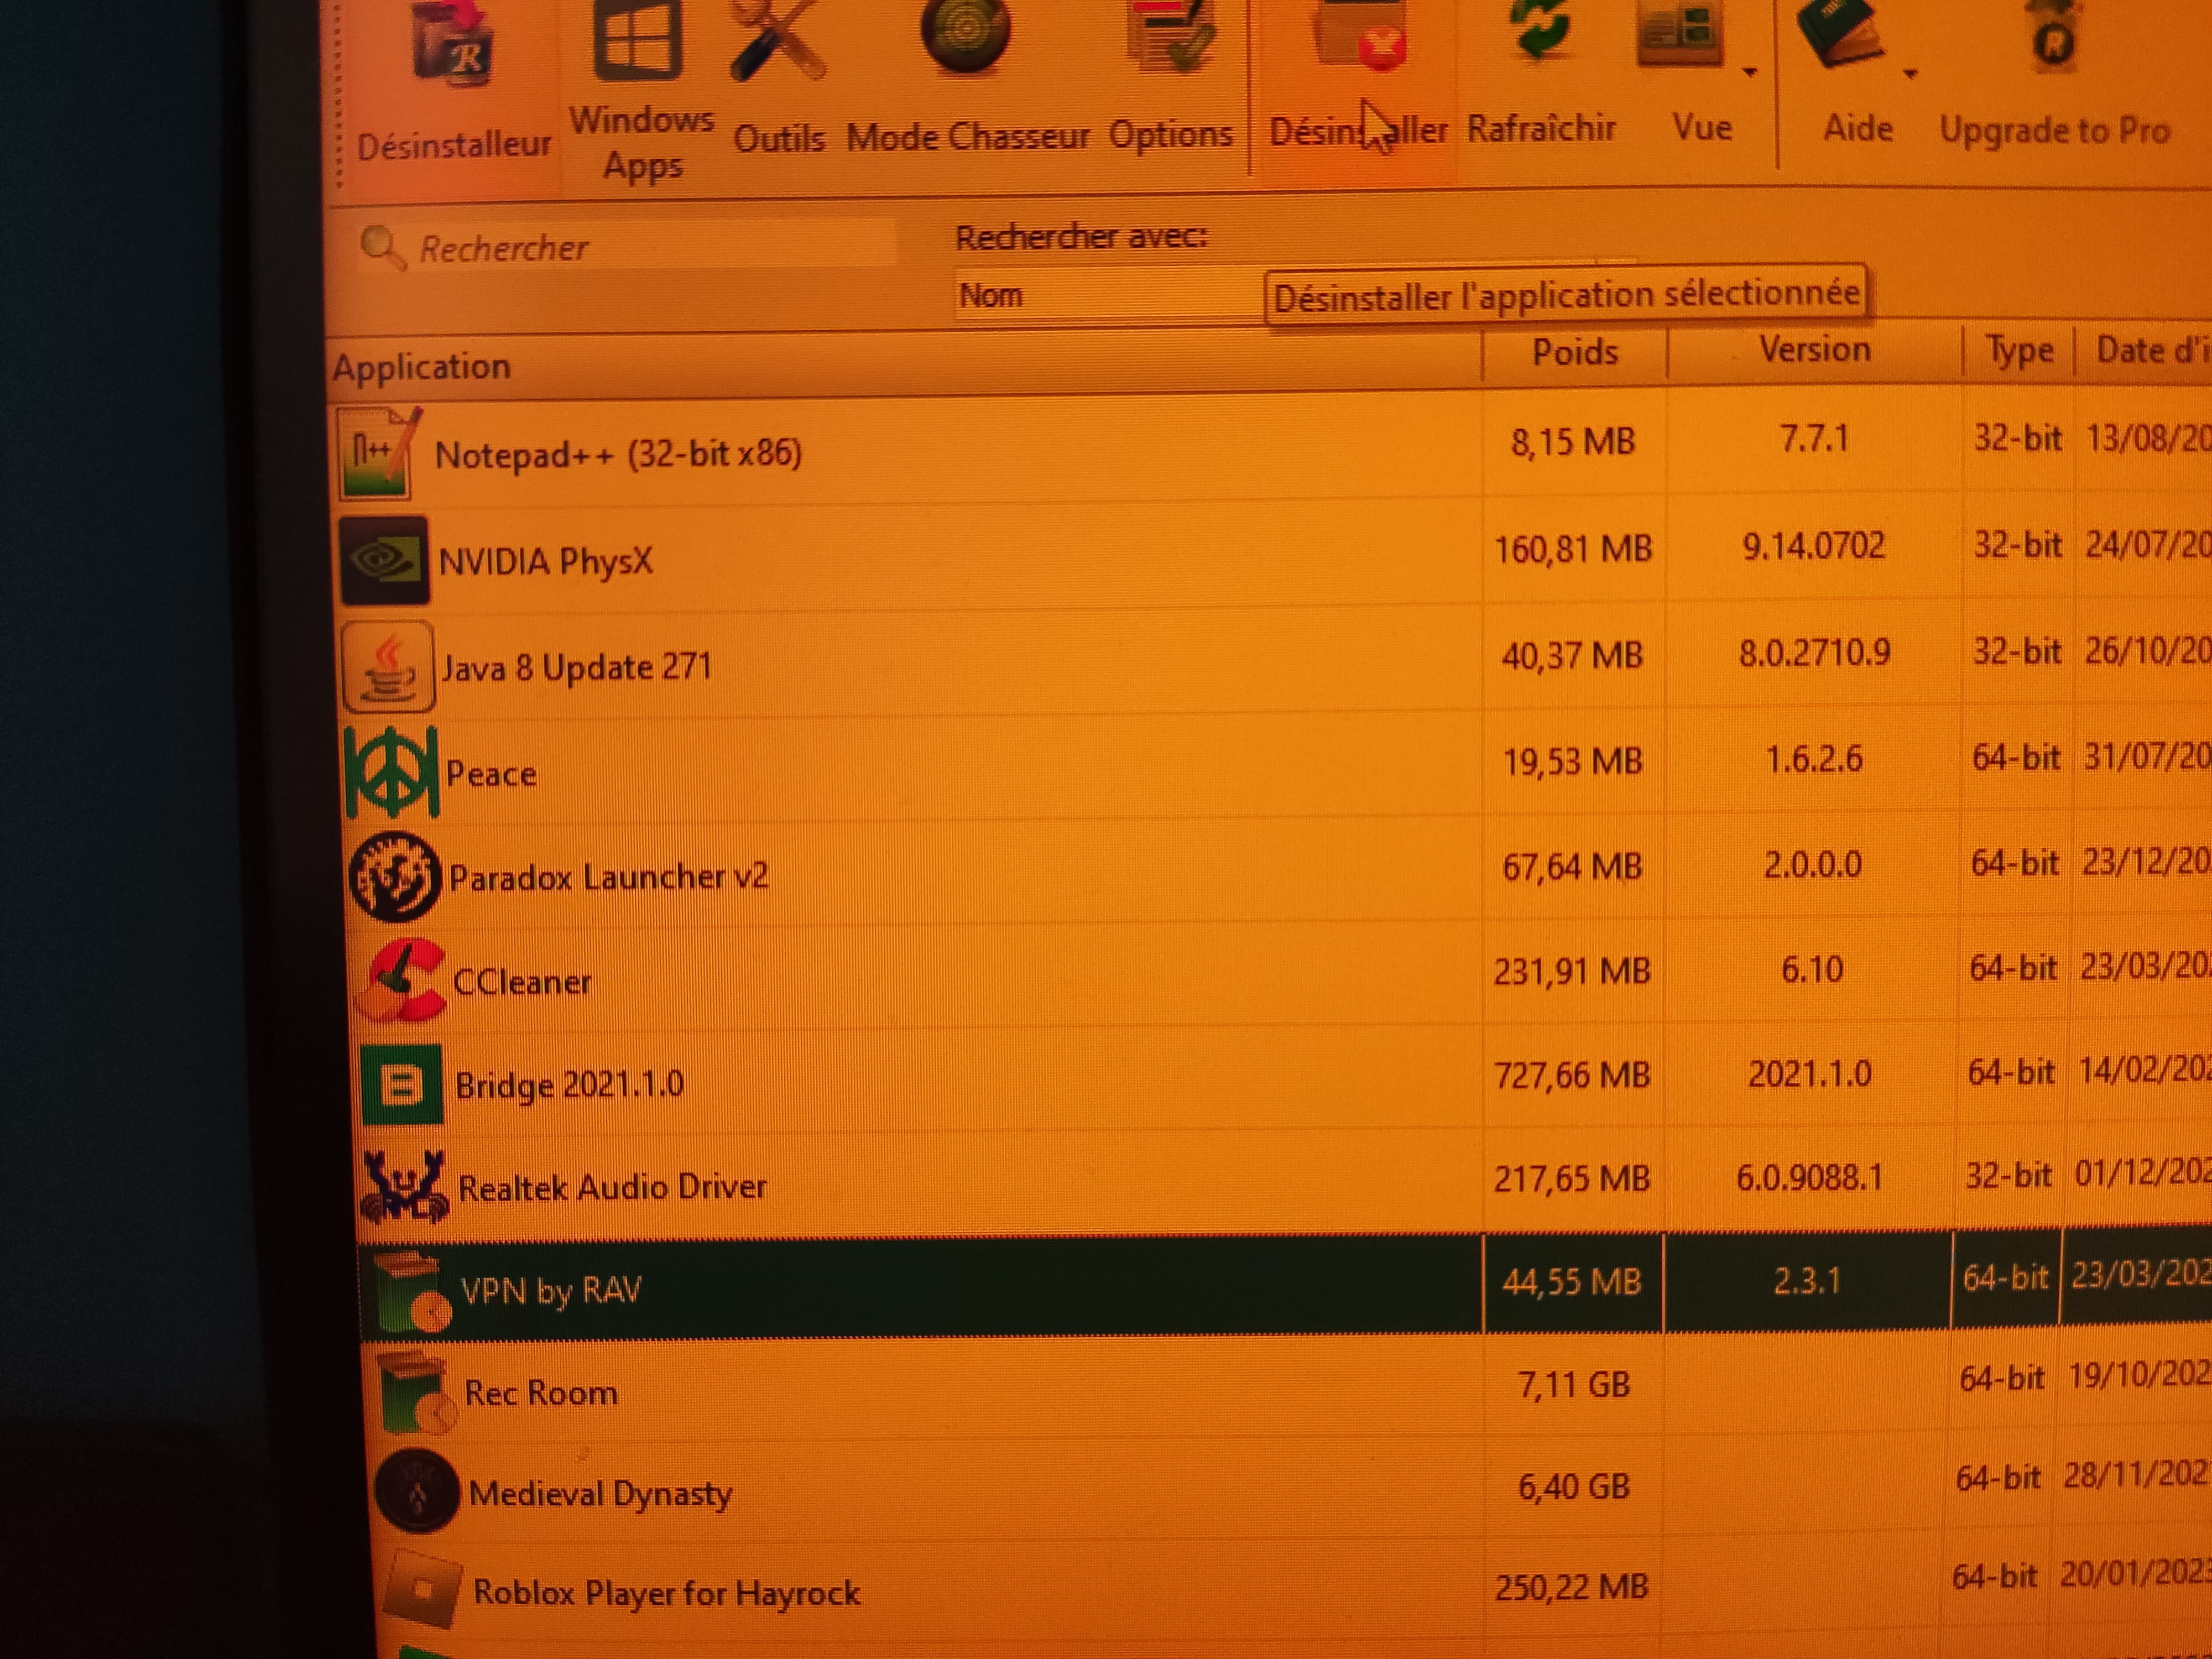
Hop hop hop ! On prie l'atome pour se faire purifier VPN by RAV
-
Modérateur
Petit HS, mais pour faire des captures, tu peux utiliser le logiciel GreenShot
Il prend en charge la touche Impression d'écran
Tu peux le paramétrer pour qu'il ne se lance pas automatiquement au démarrage,
Puis les démarrages, tu peux les gérer avec Autoruns comme dans ma réponse #1 -
@fabul
Je suis en mode sans échec avec réseau mais pas de réseau c'est pour ça
-
Modérateur@wanted6
Tu peux utiliser certains logiciels en mode sans échec sans réseau, dont RegRun et Autoruns
Si tu étais en prise en charge réseau, tu pourrais utiliser VirusTotal Uploader aussi -
@fabul
La purge a été faite plus de cybersecurity grâce à FRST.
-
Modérateur@wanted6
Bon si résolu, tu peux cliquer sur : Résolu
@+
-

