Supprimer virus powershell.
RésoluBonjour,
J'ai un pb de ralentissement sur la selection et l'ouverture des fichiers sous win10 au moins 20s avant que le fichier soit disponible pour l'ouvrir ou le modifier. J'ai mon antivirus "Cyberghost 8" qui me signale en permanence des pb de "Powershell.exe" que j'élimine à chaque fois mais ça revient. Je ne sais pas comment éradiquer ce virus. J'ai essayé beaucoup de méthode mais rien n'y fait. J'ai un rapport "FRST.txt" et "Addition.txt". Pouvez vous m'aider. merci d'avance
Windows / Firefox 108.0
1 réponse
-
Modérateur
Bonjour.
J'ai un rapport "FRST.txt" et "Addition.txt".
Les avoir c'est bien les communiquer c'est mieux.
Teste ton disque dur avec CrystalDiskInfo sert-toi des codes couleur qui suivent pour interpréter les résultats :

Si le disque est OK fait ce qui suit :
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Clique sur Analyser

Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur PJJOINT voir CE TUTORIEL puis donne les deux liens générés par PJJOINT dans ta réponse.
-
Bonjour,
Voici les deux liens des deux fichiers envoyés (FRST.txt et Addition.txt" :
https://pjjoint.malekal.com/files.php?id=20230108_i5v5q6v15t11
https://pjjoint.malekal.com/files.php?id=FRST_20230108_l14m7h10f6j15
Merci encore pour votre aide. Cordialement
-
-
Modérateur
Il va falloir faire du ménage dans tes antivirus, un seul antivirus actif et installé sur un pc sinon il y a risque de bugs et de forts ralentissements pouvant aller jusqu'au blocage du pc.
Pour information Windows 10 a déjà son propre antivirus inutile d'en rajouter il est efficace et suffisant il prend automatiquement le relais dès qu'aucun autre antivirus n'est installé.
Il faudrait que tu arrêtes d'installer et de télécharger n'importe quoi, cela t'évitera des problèmes comme celui que tu rencontres.
Il y a des restes des antivirus Avira, Bitdefender, Kaspersky si tu le souhaites je les supprimerai lors du prochain script FRST.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction GroupPolicy: Restriction - Chrome Policies: C:\ProgramData\NTUSER.pol: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction HKU\S-1-5-21-40379174-3441187641-684293097-500\SOFTWARE\Policies\Microsoft\Edge: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3: (Restriction - Zones) HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction Task: {1250ECF0-B6D6-4AD1-8464-A49FB478D9F9} - System32\Tasks\ASUS\ASUS AI Suite II Execute => E:\Utilitaires\AI Suite II\AsRoutineController.exe -nonOpenAIS2 (Pas de fichier) Task: {3D497D48-60B3-43EC-BE6A-B881E356EA47} - System32\Tasks\Opera scheduled Autoupdate 1592055361 => E:\Utilitaires\Opera\launcher.exe --scheduledautoupdate $(Arg0) (Pas de fichier) Task: {3E043C80-EAFC-4742-9DEA-710C9F1460DB} - System32\Tasks\Microsoft\Windows\termsrv\RemoteFX\RemoteFXWarningTask => C:\WINDOWS\System32\RemoteFXvGPUDisablement.exe Warning (Pas de fichier) Task: {441EE9B2-31AC-45E6-85F1-A73FDCF2AB44} - System32\Tasks\Amazon Music Helper => C:\Users\Administrateur\AppData\Local\Amazon Music\Amazon Music Helper.exe (Pas de fichier) Task: {51CEFDE7-64F3-4EFC-8ACC-6D4ED68D2DF3} - System32\Tasks\Microsoft\Windows\termsrv\RemoteFX\RemoteFXvGPUDisableTask => C:\WINDOWS\System32\RemoteFXvGPUDisablement.exe Disable (Pas de fichier) Task: {64A09049-B653-4848-B0BA-B08C78F06887} - System32\Tasks\Microsoft\Windows\Setup\EOSNotify => C:\WINDOWS\system32\EOSNotify.exe (Pas de fichier) Task: {6E56FD3D-0423-4748-ADE3-3B87FCE199FF} - \AutoKMS -> Pas de fichier Task: {6F73E835-A0A6-48D8-80D6-DDF41856169E} - System32\Tasks\Opera scheduled Autoupdate 1591733212 => E:\Utilitaires\Opera\launcher.exe --scheduledautoupdate $(Arg0) (Pas de fichier) Task: {910168A3-F9D7-48AD-9986-B843AC863334} - \OfficeSoftwareProtectionPlatform\SvcRestartTask -> Pas de fichier Task: {9D207F8F-C3DF-4C8A-8F7A-3C99971D748E} - System32\Tasks\Microsoft\Windows\Setup\8.1 auto install ping => C:\WINDOWS\system32\AutoUpdate.exe /Ping (Pas de fichier) Task: {A781CE88-9233-48E2-A02A-FB6ECA612D82} - System32\Tasks\HP AR Program Upload - 2148b347de4e4c39abf9a29db1692055feaf9e28a4324582a31a07e7d7f066c4 => C:\Program Files\HP\HP Officejet 5740 series\bin\HPRewards.exe -N 2148b347de4e4c39abf9a29db1692055feaf9e28a4324582a31a07e7d7f066c4 -mode Scheduled (Pas de fichier) Task: {B51618F4-46BD-45B3-8720-4D3BDFE5E060} - System32\Tasks\Microsoft\Windows\Setup\8.1 auto install v2 => C:\Windows\system32\AutoUpdate.exe /Auto (Pas de fichier) Task: {B63BE915-161D-4E8E-B134-CF2D59733742} - System32\Tasks\Suvocult Update => C:\Program Files (x86)\Fermuge\cesily.exe 281649a1-040a-462c-87fb-863efd347605 (Pas de fichier) Task: {C752C6B7-56BF-40C5-B097-8CD48CD7FBE7} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier Task: {F6EF3353-8670-4194-BA78-75E2C2597281} - System32\Tasks\ASUS\ASUS Smart Cooling Helper => E:\Utilitaires\AI Suite II\Smart Cooling\AsSmartCoolingService.exe (Pas de fichier) FF Plugin-x32: @foxitsoftware.com/Foxit Reader Plugin,version=1.0,application/vnd.cpdf -> C:\Program Files (x86)\Foxit Software\Foxit PDF Reader\plugins\npFoxitPDFReaderPlugin.dll [Pas de fichier] FF Plugin-x32: @foxitsoftware.com/Foxit Reader Plugin,version=1.0,application/vnd.fdf -> C:\Program Files (x86)\Foxit Software\Foxit PDF Reader\plugins\npFoxitPDFReaderPlugin.dll [Pas de fichier] FF Plugin-x32: @foxitsoftware.com/Foxit Reader Plugin,version=1.0,application/vnd.xdp -> C:\Program Files (x86)\Foxit Software\Foxit PDF Reader\plugins\npFoxitPDFReaderPlugin.dll [Pas de fichier] FF Plugin-x32: @foxitsoftware.com/Foxit Reader Plugin,version=1.0,application/vnd.xfdf -> C:\Program Files (x86)\Foxit Software\Foxit PDF Reader\plugins\npFoxitPDFReaderPlugin.dll [Pas de fichier] FF Plugin-x32: @google.com/npPicasa3,version=3.0.0 -> E:\Multimédia\Picasa3\npPicasa3.dll [Pas de fichier] S3 androidusb; \SystemRoot\System32\Drivers\lgandadb.sys [X] Task: {633AEA0D-ED36-4760-9715-BDD5D36395B9} - System32\Tasks\MSI Task Host - Detect_Monitor => "powershell" -ExecutionPolicy ByPass -WindowStyle Hidden C:\Users\Administrateur\AppData\Roaming\Winsoft\core.ps1 Task: {D4A7D1E6-92B3-45E0-8794-4A67B27BB8F1} - System32\Tasks\ViGEmBusUpdater1 => "powershell" -ExecutionPolicy Bypass C:\WINDOWS\core.ps1 ShellIconOverlayIdentifiers: [ MEGA (Syncing)] -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => -> Pas de fichier ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier ContextMenuHandlers1: [7-Zip] -> [CC]{23170F69-40C1-278A-1000-000100020000} => -> Pas de fichier ContextMenuHandlers1: [ANotepad++64] -> [CC]{B298D29A-A6ED-11DE-BA8C-A68E55D89593} => -> Pas de fichier ContextMenuHandlers1: [CopyToCD] -> [CC]{2AA59FC0-31E8-42DA-9D3C-E9A52953853B} => -> Pas de fichier ContextMenuHandlers1: [FormatFactoryShell] -> [CC]{A3777921-CFD3-4A6B-89BF-08E6B95716E8} => -> Pas de fichier ContextMenuHandlers1: [Glary Utilities] -> [CC]{B3C418F8-922B-4faf-915E-59BC14448CF7} => -> Pas de fichier ContextMenuHandlers1: [Glary Utilities 3] -> [CC]{B3C418F8-922B-4faf-915E-59BC14448CF7} => -> Pas de fichier ContextMenuHandlers1: [MagicISO] -> [CC]{DB85C504-C730-49DD-BEC1-7B39C6103B7A} => -> Pas de fichier ContextMenuHandlers1: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => -> Pas de fichier ContextMenuHandlers1: [ShellConverter] -> [CC]{30A4E07E-068A-4d91-8F05-691283A1336B} => -> Pas de fichier ContextMenuHandlers1: [SimpleShlExt] -> [CC]{45203D3B-3D73-4497-8AFE-D29950AC6C55} => -> Pas de fichier ContextMenuHandlers2: [Glary Utilities] -> [CC]{B3C418F8-922B-4faf-915E-59BC14448CF7} => -> Pas de fichier ContextMenuHandlers2: [Glary Utilities 3] -> [CC]{B3C418F8-922B-4faf-915E-59BC14448CF7} => -> Pas de fichier ContextMenuHandlers2: [MEGA (Context menu)] -> [CC]{0229E5E7-09E9-45CF-9228-0228EC7D5F17} => -> Pas de fichier ContextMenuHandlers2: [SimpleShlExt] -> [CC]{45203D3B-3D73-4497-8AFE-D29950AC6C55} => -> Pas de fichier ContextMenuHandlers3: [DLLRegSvr] -> [CC]{8AB81E72-CB2F-11D3-8D3B-AC2F34F1FA3C} => -> Pas de fichier ContextMenuHandlers3: [ImageResizerShellExt64] -> [CC]{C6193976-9333-4E73-96BA-7B21CA942187} => -> Pas de fichier ContextMenuHandlers3: [MEGA (Context menu)] -> [CC]{0229E5E7-09E9-45CF-9228-0228EC7D5F17} => -> Pas de fichier ContextMenuHandlers3: [UnlockerShellExtension] -> [CC]{DDE4BEEB-DDE6-48fd-8EB5-035C09923F83} => -> Pas de fichier ContextMenuHandlers4: [7-Zip] -> [CC]{23170F69-40C1-278A-1000-000100020000} => -> Pas de fichier ContextMenuHandlers4: [FormatFactoryShell] -> [CC]{A3777921-CFD3-4A6B-89BF-08E6B95716E8} => -> Pas de fichier ContextMenuHandlers4: [MEGA (Context menu)] -> [CC]{0229E5E7-09E9-45CF-9228-0228EC7D5F17} => -> Pas de fichier ContextMenuHandlers4: [RecuvaShellExt] -> [CC]{435E5DF5-2510-463C-B223-BDA47006D002} => -> Pas de fichier ContextMenuHandlers6: [7-Zip] -> [CC]{23170F69-40C1-278A-1000-000100020000} => -> Pas de fichier ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> Pas de fichier ContextMenuHandlers6: [CopyToCD] -> [CC]{2AA59FC0-31E8-42DA-9D3C-E9A52953853B} => -> Pas de fichier ContextMenuHandlers6: [Glary Utilities] -> [CC]{B3C418F8-922B-4faf-915E-59BC14448CF7} => -> Pas de fichier ContextMenuHandlers6: [Glary Utilities 3] -> [CC]{B3C418F8-922B-4faf-915E-59BC14448CF7} => -> Pas de fichier ContextMenuHandlers6: [MagicISO] -> [CC]{DB85C504-C730-49DD-BEC1-7B39C6103B7A} => -> Pas de fichier ContextMenuHandlers6: [RecuvaShellExt] -> [CC]{435E5DF5-2510-463C-B223-BDA47006D002} => -> Pas de fichier AlternateDataStreams: C:\WINDOWS\system32\Drivers\yrmimtjf.sys:changelist [5759] AlternateDataStreams: C:\ProgramData\Reprise:wupeogjxldtlfudivq`qsp`27hfm [0] AlternateDataStreams: C:\ProgramData\sdpsenv.dat:naughtypirates [322] AlternateDataStreams: C:\ProgramData\Temp:B755D674 [270] Handler: WSISAllmytubechrome - {4724F5AF-4E6D-41CA - Pas de fichier HKLM\software\microsoft\Windows\CurrentVersion\Telephony\Providers => ProviderFileName2 -> ndptsp.tsp (Pas de fichier) cmd: netsh advfirewall reset Hosts: EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
6- Fait une nouvelle analyse FRST et donne les liens des deux rapports.
-
Bonjour,
Voici les liens: Fixlog, FRST et Addition
https://pjjoint.malekal.com/files.php?id=20230109_l11c10y6f7o13
https://pjjoint.malekal.com/files.php?id=FRST_20230109_k8j14p14b12l7
https://pjjoint.malekal.com/files.php?id=20230109_j12p5o12x6m5
J'ai eu un pb de piratage Fin 2021 et effectivement, j'ai pris peur et j'ai du essayer plusieurs antivirus. Comme j'ai encore un abonnement de 2 ans avec "Cyberghost", j'aimerais bien le conserver et supprimerr complètement les traces des autres, si possible. Ils ont pourtant été tous désinstallés !!
Concernant mon pb de ralentissement, j'ai l'impression que c'est toujours identique
Merci encore de ton aide....
-
Modérateur
Le fixlog est OK l'infection powershell est supprimée, par prudence change tes mots de passe en ligne ils ont pu être dérobés (email, login de sites bancaires, réseaux sociaux etc etc.....).
Tu as un antivirus qui s'appelle Intego Antivirus il est installé sur ton pc, tous ces trucs inutiles le ralentissent pour ce qui est de Cyberghost 8 je ne connais pas cet antivirus je connais le VPN mais pas l'antivirus, je crois que tu te laisses facilement avoir par la pub et le marketing, dans mon précédent message je t'ai dit qu'il avait des traces d'Avira et en fait je m'aperçois que l'antivirus Intego qui est en fait lié aux processus Avira, donc je ne touche pas aux processus, pour ma part je ne garderais pas Intego, à toi de voir, l'antivirus de Windows 10 est suffisant et ralenti peu le pc.
Ils ont pourtant été tous désinstallés !!
Pour ce qui est de la désinstallation des antivirus ils ont des outils de désinstallation dédiés ce qui évite de laisser des traces, l'idéal quand tu désinstalles un antivirus ou un logiciel c'est d'employer un moyen universel comme Revo Uninstaller en mode scan avancé il élimine complètement le logiciel, en fin de message je t'ai mis le tutoriel de Revo Uninstaller.
Tu as des logiciels inutiles ou en doublon et un adware, si tu ne t'en sers pas désinstalle:
F-Secure Freedome VPNGlary Utilities 5.198SUPERAntiSpyware il est inutile.Wondershare Helper Compact c'est un adware inutile.Pour les désinstallations voir le tutoriel RevoUninstaller en fin de message.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: AV: Kaspersky Total Security (Enabled - Up to date) {4F76F112-43EB-40E8-11D8-F7BD1853EA23} FW: Kaspersky Total Security (Disabled) {774D7037-0984-41B0-3A87-5E88E680AD58} HKLM\software\microsoft\Windows\CurrentVersion\Telephony\Providers => ProviderFileName2 -> ndptsp.tsp (Pas de fichier) S3 BraveElevationService1d90ad54a496bdc; "C:\Program Files\BraveSoftware\Brave-Browser\Application\108.1.46.153\elevation_service.exe" [X] CHR HKLM-x32\...\Chrome\Extension: [ccbpbkebodcjkknkfkpmfeciinhidaeh] EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- termine par un scan avec KVRT (logiciel portable sans installation) suit ce tutoriel paragraphe "Kaspersky Virus Removal Tool (KVRT)".
6- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
Tutoriel Revo Uninstaller à lire attentivement.
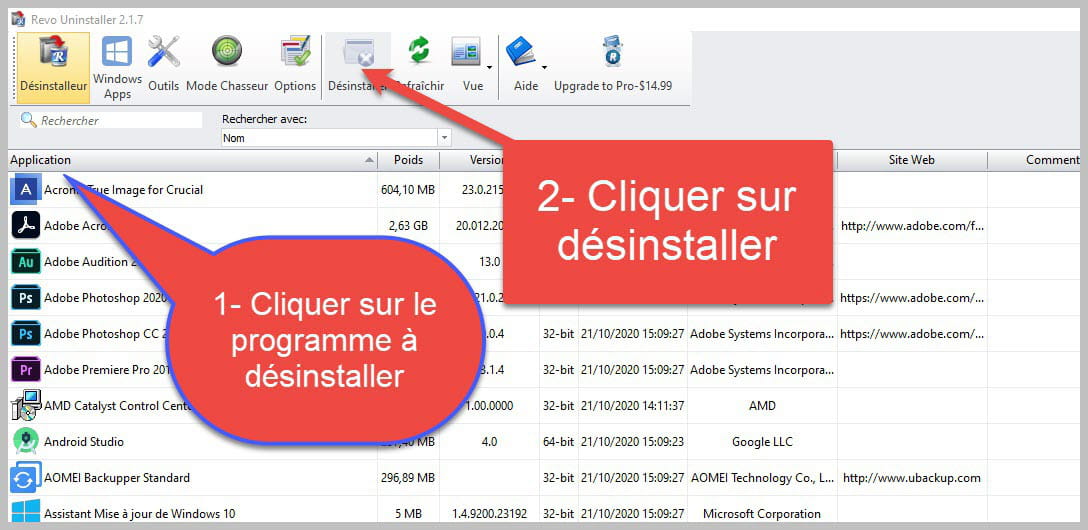

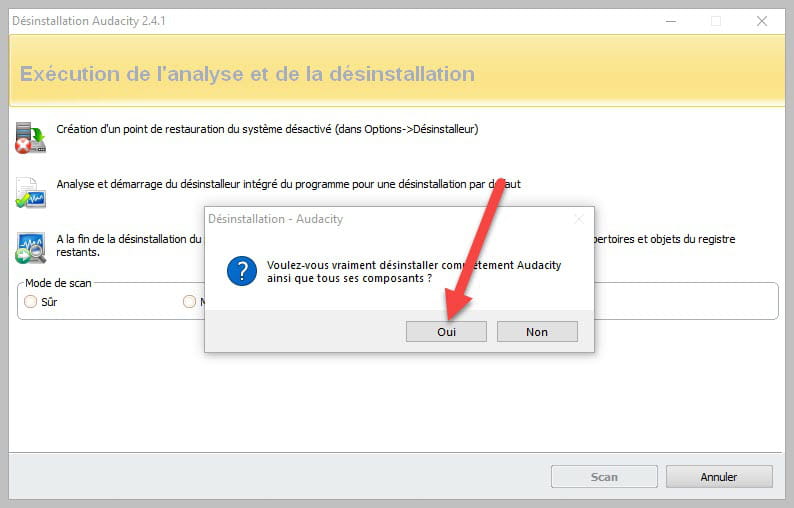
Accepter la désinstallation du programme que l'on souhaite désinstaller et si il y a un message d'erreur disant que la désinstallation est impossible fermer le message d'erreur et continuer la procédure.

Cocher "Scan avancé" puis cliquer sur "Scan".

Cliquer sur "Sélectionner tout" puis sur "Supprimer" si une deuxième liste apparaît faire de même puis une fois que tout est supprimé cliquer sur "Fini" un redémarrage sera peut-être demandé.
-