Aide ordi qui rame
Bonjour,
au démarrage, même après mise en veille, et aussi à d'autres moments inopinément, mon ordi rame gravement car le disque est sollicité souvent à 100% et ce n'est pas toujours par la ou les mêmes applis : parfois "System", parfois "AVG" ou d'autres ou parfois rien ne semble l'utiliser mais c'est à 100%...
Le reste du temps, l'ordi est tout a fait performant, je ne comprends pas l'origine du problème...
J'ai bloqué microsoft photo qui semblait beaucoup utiliser le processeur, alors que je ne m'en sers pas, ça a peut etre amélioré un peu le truc, mais pas significativement,
J'ai fait un scan par TrojanRemover, rien
Bref, je ne sais plus quoi faire,
quelqu'un peut-il m'aider?
Alexandre.
au démarrage, même après mise en veille, et aussi à d'autres moments inopinément, mon ordi rame gravement car le disque est sollicité souvent à 100% et ce n'est pas toujours par la ou les mêmes applis : parfois "System", parfois "AVG" ou d'autres ou parfois rien ne semble l'utiliser mais c'est à 100%...
Le reste du temps, l'ordi est tout a fait performant, je ne comprends pas l'origine du problème...
J'ai bloqué microsoft photo qui semblait beaucoup utiliser le processeur, alors que je ne m'en sers pas, ça a peut etre amélioré un peu le truc, mais pas significativement,
J'ai fait un scan par TrojanRemover, rien
Bref, je ne sais plus quoi faire,
quelqu'un peut-il m'aider?
Alexandre.
Configuration: Windows / Firefox 66.0
19 réponses
-
salut
fait ceci et poste les rapports
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prend celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
@+
-
Bonsoir et merci de vous occuper de ma demande,
voici les liens des deux fichiers générés :
https://www.cjoint.com/c/IDwrX2sPisO
https://www.cjoint.com/c/IDwr07eZNJO
@+ -
re
je regarde les rapports et je reviens
@+
-
re
/!\Script uniquement pour cet ordinateur, à ne pas reproduire sur un autre ordinateur/!\
fait ceci:
ouvre le bloc-note
copie/colle le texte ci-dessous:
Start::
CreateRestorePoint:
CloseProcesses:
(CACAOWEB Ltd -> ) C:\Users\Alexandre\AppData\Roaming\cacaoweb\cacaoweb.exe
HKU\S-1-5-21-246721438-2217634438-4164371330-1001\...\Run: [cacaoweb] => C:\Users\Alexandre\AppData\Roaming\cacaoweb\cacaoweb.exe [568624 2019-04-06] (CACAOWEB Ltd -> )
Task: {8D867C0E-7ABF-402A-9E1E-312C5034D2E4} - System32\Tasks\TR_Updater => C:\Program Files (x86)\Trojan Remover\Trupd.exe [2506776 2019-03-24] (Simply Super Software -> Simply Super Software)
Task: {B7273F02-7680-40F6-B748-E6737E2C620F} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier <==== ATTENTION
Task: {C82404E5-2D01-4344-90B4-A174E8A62AAA} - System32\Tasks\TR_AntiHijack => C:\Program Files (x86)\Trojan Remover\TRAntiHJ.exe
Task: {E84D8991-B6E3-4F58-B9C5-AB9C4341DD94} - System32\Tasks\TR_FastScan_AtLogon => C:\Program Files (x86)\Trojan Remover\Trjscan.exe [3309088 2018-12-01] (Simply Super Software -> Simply Super Software)
Task: {F21E7293-DFB9-496C-88F2-E05424862C11} - System32\Tasks\TR_FastScan_Daily_Alexandre => C:\Program Files (x86)\Trojan Remover\Trjscan.exe [3309088 2018-12-01] (Simply Super Software -> Simply Super Software)
Task: {FA290609-0FCC-4A06-98DC-6C74066F42EF} - System32\Tasks\WiseCleaner\WDCSkipUAC => C:\Program Files (x86)\Wise\Wise Disk Cleaner\WiseDiskCleaner.exe [5471400 2018-02-07] (Lespeed Technology Ltd. -> WiseCleaner.com)
BHO: Amazon Assistant -> {0ddcea2a-7b00-4349-8acb-af7ba6da251f} -> file:///C:\Program Files (x86)\Amazon\Amazon Assistant\aaMessenger.dll => Pas de fichier
BHO-x32: Amazon Assistant -> {0ddcea2a-7b00-4349-8acb-af7ba6da251f} -> file:///C:\Program Files (x86)\Amazon\Amazon Assistant\aaMessenger.dll => Pas de fichier
CHR HKLM-x32\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [pbjikboenpfhbbejgkoklgkhjpfogcam] - hxxps://clients2.google.com/service/update2/crx
2019-04-22 18:00 - 2019-04-22 18:00 - 000001240 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover.lnk
2019-04-22 18:00 - 2019-04-22 18:00 - 000001183 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover Updater.lnk
2019-04-22 18:00 - 2019-04-22 18:00 - 000001161 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover FastScan.lnk
2019-04-22 18:00 - 2019-04-22 18:00 - 000000000 ____D C:\ProgramData\Simply Super Software
2019-04-22 17:58 - 2019-04-22 17:58 - 011539960 _____ (Simply Super Software ) C:\Users\Alexandre\Downloads\trjsetup695.exe
2019-04-20 20:42 - 2019-04-20 20:42 - 000004526 _____ C:\Users\Alexandre\Downloads\TROJAN REMOVER 6 6 9 Build.torrent
2019-04-21 23:21 - 2018-09-22 21:40 - 000000000 ____D C:\WINDOWS\System32\Tasks\AVAST Software
2019-04-21 23:21 - 2018-06-12 01:52 - 000003474 _____ C:\WINDOWS\System32\Tasks\Wise Disk Cleaner Schedule Task
2019-04-13 22:05 - 2019-01-27 19:17 - 000000000 ____D C:\Users\Alexandre\AppData\Roaming\cacaoweb
2019-04-06 22:44 - 2017-02-09 12:13 - 000568624 _____ C:\Users\Alexandre\Desktop\cacaoweb.exe
Trojan Remover (HKLM-x32\...\Trojan Remover_is1) (Version:  - Simply Super Software)
Wise Disk Cleaner 9.6.3 (HKLM-x32\...\Wise Disk Cleaner_is1) (Version: 9.6.3 - WiseCleaner.com, Inc.)
HKU\S-1-5-21-246721438-2217634438-4164371330-1001\...\StartupApproved\Run: => "cacaoweb"
FirewallRules: [UDP Query User{D86C7DB9-C13D-45D1-BCD6-A6B01EFDA3C3}C:\users\alexandre\desktop\cacaoweb.exe] => (Block) C:\users\alexandre\desktop\cacaoweb.exe (CACAOWEB Ltd -> )
FirewallRules: [TCP Query User{E776C472-200C-4289-8257-6C83E45043D7}C:\users\alexandre\desktop\cacaoweb.exe] => (Block) C:\users\alexandre\desktop\cacaoweb.exe (CACAOWEB Ltd -> )
FirewallRules: [UDP Query User{661691BE-6AED-4B93-892B-464F04A5E4B0}C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe] => (Allow) C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe (CACAOWEB Ltd -> )
FirewallRules: [TCP Query User{015EEFB7-20C2-4976-AAFD-3006EE3E1FBD}C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe] => (Allow) C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe (CACAOWEB Ltd -> )
RemoveProxy:
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
End::
quand le texte est copié/collé, clique sur "fichier">>"enregistrer sous" et choisi le "bureau" dans la colonne de gauche
en bas de page, dans "nom de fichier", tape fixlist.txt et clique sur "enregistrer"
exécute FRST et clique sur "corriger/fix"
quand la correction sera terminée, un fichier texte apparaîtra, copie/colle le résultat dans ta prochaine réponse
si tu as des questions...
@+
-
Voici le contenu du fichier :
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 22.04.2019
Exécuté par Alexandre (22-04-2019 20:41:11) Run:1
Exécuté depuis C:\Users\Alexandre\Desktop
Profils chargés: Alexandre (Profils disponibles: Alexandre)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
(CACAOWEB Ltd -> ) C:\Users\Alexandre\AppData\Roaming\cacaoweb\cacaoweb.exe
HKU\S-1-5-21-246721438-2217634438-4164371330-1001\...\Run: [cacaoweb] => C:\Users\Alexandre\AppData\Roaming\cacaoweb\cacaoweb.exe [568624 2019-04-06] (CACAOWEB Ltd -> )
Task: {8D867C0E-7ABF-402A-9E1E-312C5034D2E4} - System32\Tasks\TR_Updater => C:\Program Files (x86)\Trojan Remover\Trupd.exe [2506776 2019-03-24] (Simply Super Software -> Simply Super Software)
Task: {B7273F02-7680-40F6-B748-E6737E2C620F} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier <==== ATTENTION
Task: {C82404E5-2D01-4344-90B4-A174E8A62AAA} - System32\Tasks\TR_AntiHijack => C:\Program Files (x86)\Trojan Remover\TRAntiHJ.exe
Task: {E84D8991-B6E3-4F58-B9C5-AB9C4341DD94} - System32\Tasks\TR_FastScan_AtLogon => C:\Program Files (x86)\Trojan Remover\Trjscan.exe [3309088 2018-12-01] (Simply Super Software -> Simply Super Software)
Task: {F21E7293-DFB9-496C-88F2-E05424862C11} - System32\Tasks\TR_FastScan_Daily_Alexandre => C:\Program Files (x86)\Trojan Remover\Trjscan.exe [3309088 2018-12-01] (Simply Super Software -> Simply Super Software)
Task: {FA290609-0FCC-4A06-98DC-6C74066F42EF} - System32\Tasks\WiseCleaner\WDCSkipUAC => C:\Program Files (x86)\Wise\Wise Disk Cleaner\WiseDiskCleaner.exe [5471400 2018-02-07] (Lespeed Technology Ltd. -> WiseCleaner.com)
BHO: Amazon Assistant -> {0ddcea2a-7b00-4349-8acb-af7ba6da251f} -> file:///C:\Program Files (x86)\Amazon\Amazon Assistant\aaMessenger.dll => Pas de fichier
BHO-x32: Amazon Assistant -> {0ddcea2a-7b00-4349-8acb-af7ba6da251f} -> file:///C:\Program Files (x86)\Amazon\Amazon Assistant\aaMessenger.dll => Pas de fichier
CHR HKLM-x32\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [pbjikboenpfhbbejgkoklgkhjpfogcam] - hxxps://clients2.google.com/service/update2/crx
2019-04-22 18:00 - 2019-04-22 18:00 - 000001240 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover.lnk
2019-04-22 18:00 - 2019-04-22 18:00 - 000001183 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover Updater.lnk
2019-04-22 18:00 - 2019-04-22 18:00 - 000001161 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover FastScan.lnk
2019-04-22 18:00 - 2019-04-22 18:00 - 000000000 ____D C:\ProgramData\Simply Super Software
2019-04-22 17:58 - 2019-04-22 17:58 - 011539960 _____ (Simply Super Software ) C:\Users\Alexandre\Downloads\trjsetup695.exe
2019-04-20 20:42 - 2019-04-20 20:42 - 000004526 _____ C:\Users\Alexandre\Downloads\TROJAN REMOVER 6 6 9 Build.torrent
2019-04-21 23:21 - 2018-09-22 21:40 - 000000000 ____D C:\WINDOWS\System32\Tasks\AVAST Software
2019-04-21 23:21 - 2018-06-12 01:52 - 000003474 _____ C:\WINDOWS\System32\Tasks\Wise Disk Cleaner Schedule Task
2019-04-13 22:05 - 2019-01-27 19:17 - 000000000 ____D C:\Users\Alexandre\AppData\Roaming\cacaoweb
2019-04-06 22:44 - 2017-02-09 12:13 - 000568624 _____ C:\Users\Alexandre\Desktop\cacaoweb.exe
Trojan Remover (HKLM-x32\...\Trojan Remover_is1) (Version: - Simply Super Software)
Wise Disk Cleaner 9.6.3 (HKLM-x32\...\Wise Disk Cleaner_is1) (Version: 9.6.3 - WiseCleaner.com, Inc.)
HKU\S-1-5-21-246721438-2217634438-4164371330-1001\...\StartupApproved\Run: => "cacaoweb"
FirewallRules: [UDP Query User{D86C7DB9-C13D-45D1-BCD6-A6B01EFDA3C3}C:\users\alexandre\desktop\cacaoweb.exe] => (Block) C:\users\alexandre\desktop\cacaoweb.exe (CACAOWEB Ltd -> )
FirewallRules: [TCP Query User{E776C472-200C-4289-8257-6C83E45043D7}C:\users\alexandre\desktop\cacaoweb.exe] => (Block) C:\users\alexandre\desktop\cacaoweb.exe (CACAOWEB Ltd -> )
FirewallRules: [UDP Query User{661691BE-6AED-4B93-892B-464F04A5E4B0}C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe] => (Allow) C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe (CACAOWEB Ltd -> )
FirewallRules: [TCP Query User{015EEFB7-20C2-4976-AAFD-3006EE3E1FBD}C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe] => (Allow) C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe (CACAOWEB Ltd -> )
RemoveProxy:
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
C:\Users\Alexandre\AppData\Roaming\cacaoweb\cacaoweb.exe => Aucun processus actif trouvé
"HKU\S-1-5-21-246721438-2217634438-4164371330-1001\Software\Microsoft\Windows\CurrentVersion\Run\\cacaoweb" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{8D867C0E-7ABF-402A-9E1E-312C5034D2E4}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8D867C0E-7ABF-402A-9E1E-312C5034D2E4}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\TR_Updater => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\TR_Updater" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B7273F02-7680-40F6-B748-E6737E2C620F}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B7273F02-7680-40F6-B748-E6737E2C620F}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\UNP\RunCampaignManager" => non trouvé(e)
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{C82404E5-2D01-4344-90B4-A174E8A62AAA}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{C82404E5-2D01-4344-90B4-A174E8A62AAA}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\TR_AntiHijack => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\TR_AntiHijack" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{E84D8991-B6E3-4F58-B9C5-AB9C4341DD94}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{E84D8991-B6E3-4F58-B9C5-AB9C4341DD94}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\TR_FastScan_AtLogon => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\TR_FastScan_AtLogon" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{F21E7293-DFB9-496C-88F2-E05424862C11}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F21E7293-DFB9-496C-88F2-E05424862C11}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\TR_FastScan_Daily_Alexandre => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\TR_FastScan_Daily_Alexandre" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{FA290609-0FCC-4A06-98DC-6C74066F42EF}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FA290609-0FCC-4A06-98DC-6C74066F42EF}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\WiseCleaner\WDCSkipUAC => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\WiseCleaner\WDCSkipUAC" => supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{0ddcea2a-7b00-4349-8acb-af7ba6da251f} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{0ddcea2a-7b00-4349-8acb-af7ba6da251f} => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{0ddcea2a-7b00-4349-8acb-af7ba6da251f} => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{0ddcea2a-7b00-4349-8acb-af7ba6da251f} => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\efaidnbmnnnibpcajpcglclefindmkaj => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\pbjikboenpfhbbejgkoklgkhjpfogcam => supprimé(es) avec succès
C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover.lnk => déplacé(es) avec succès
C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover Updater.lnk => déplacé(es) avec succès
C:\ProgramData\Microsoft\Windows\Start Menu\Trojan Remover FastScan.lnk => déplacé(es) avec succès
C:\ProgramData\Simply Super Software => déplacé(es) avec succès
C:\Users\Alexandre\Downloads\trjsetup695.exe => déplacé(es) avec succès
C:\Users\Alexandre\Downloads\TROJAN REMOVER 6 6 9 Build.torrent => déplacé(es) avec succès
C:\WINDOWS\System32\Tasks\AVAST Software => déplacé(es) avec succès
C:\WINDOWS\System32\Tasks\Wise Disk Cleaner Schedule Task => déplacé(es) avec succès
C:\Users\Alexandre\AppData\Roaming\cacaoweb => déplacé(es) avec succès
C:\Users\Alexandre\Desktop\cacaoweb.exe => déplacé(es) avec succès
Trojan Remover (HKLM-x32\...\Trojan Remover_is1) (Version: - Simply Super Software) => Erreur: Pas de correction automatique trouvée pour cet élément.
Wise Disk Cleaner 9.6.3 (HKLM-x32\...\Wise Disk Cleaner_is1) (Version: 9.6.3 - WiseCleaner.com, Inc.) => Erreur: Pas de correction automatique trouvée pour cet élément.
"HKU\S-1-5-21-246721438-2217634438-4164371330-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run\\cacaoweb" => supprimé(es) avec succès
"HKU\S-1-5-21-246721438-2217634438-4164371330-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\\cacaoweb" => non trouvé(e)
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\UDP Query User{D86C7DB9-C13D-45D1-BCD6-A6B01EFDA3C3}C:\users\alexandre\desktop\cacaoweb.exe" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\TCP Query User{E776C472-200C-4289-8257-6C83E45043D7}C:\users\alexandre\desktop\cacaoweb.exe" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\UDP Query User{661691BE-6AED-4B93-892B-464F04A5E4B0}C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\TCP Query User{015EEFB7-20C2-4976-AAFD-3006EE3E1FBD}C:\users\alexandre\appdata\roaming\cacaoweb\cacaoweb.exe" => supprimé(es) avec succès
========= RemoveProxy: =========
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
"HKU\S-1-5-21-246721438-2217634438-4164371330-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-246721438-2217634438-4164371330-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
========= Fin de RemoveProxy: =========
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
========= RemoveProxy: =========
"HKU\S-1-5-21-246721438-2217634438-4164371330-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-246721438-2217634438-4164371330-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 10510336 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 33075818 B
Java, Flash, Steam htmlcache => 0 B
Windows/system/drivers => 146928 B
Edge => 231222 B
Chrome => 896567 B
Firefox => 303398998 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 6656 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 6656 B
LocalService => 0 B
NetworkService => 6656 B
NetworkService => 0 B
Alexandre => 5299417 B
RecycleBin => 4780 B
EmptyTemp: => 337.2 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 20:46:32
-
Des questions? Oui, en effet, j'aimerais bien savoir de quoi il retourne, si ce n'est pas trop compliqué...
@+ -
re
Des questions? Oui, en effet, j'aimerais bien savoir de quoi il retourne, si ce n'est pas trop compliqué...
en fait , c'est tout simple... ton pc était infecté
PS: comment fonctionne ton pc maintenant?
il y a encore ceci:
tu as AVG, et il n'est pas nécessaire car Windows Defender est l'Antivirus de Microsoft...
tu peux désinstaller AVG avec Revo Uninstaller en mode avancé
télécharge Revo Uninstaller sur ton bureau clique ici
exécute le en tant qu'administrateur (clic droit)
le tuto pour t'aider >> https://www.logicielgratuit-tuto.com/nettoyage/revo-uninstaller/
PS: si tu veux 1 autre Antivirus que Windows Defender, tu pourras télécharger et installer Kaspersky Free
le lien >> https://www.kaspersky.fr/free-antivirus
si tu as des questions....
@+
-
Ok merci,
le PC a l'air de mieux fonctionner, les onglets internet réagissent beaucoup plus vite. Cependant, le disque est toujours à 100% ou presque...??? Enfin, ça redescend parfois, mais ça remonte aussi sec, et c'était déjà comme ça avant.
Infecté? A priori je pourrais avoir choppé ça où? streaming ?
Si je désinstalle AVG, je suis sûr que Win defender est opérationnel? Je veux dire, n'avais-je pas du le désactiver pour mettre AVG à la place? et dans ce cas, comment le réactiver?
A. -
re
Infecté? A priori je pourrais avoir choppé ça où? streaming ?
je ne suis pas sur ton pc, mais tu as appparemment "télécharger" ou "installer" 1 programme "tiers" en téléchargeant puis en installant le logiciel/programme (Trojan Remover) celui-ci en l'occurence
Si je désinstalle AVG, je suis sûr que Win defender est opérationnel? Je veux dire, n'avais-je pas du le désactiver pour mettre AVG à la place? et dans ce cas, comment le réactiver?
sur W10/ depuis W10, Windows Defender est l'AV installer par défault
si tu installes 1 autre AV, WD se désactive pour ne pas enter en conflit avec l'AV que tu installes
dit moi ce que tu veux faire avec AVG (le désinstaller ou pas)
@+
-
J'ai désinstallé AVG, et Wdef a apparemment pris le relais (puisque je le vois apparaitre en bonne position dans le task manager).
Par contre, je confirme le paradoxe : le PC marche beaucoup mieux mais le disque est toujours très souvent à 100% !?!
Et d'autre part, Trojan Remover ne peut pas etre le responsable principal du problème, car je l'ai installé cet après-midi, alors que les problèmes de l'ordi datent de plusieurs mois...
A+ -
Et aussi, une petite question sur un truc que je trouve louche : est-ce normal que dans le task manager, dans l'onglet details, je trouve parmi les trucs en cours d'execution deux "conhost.exe" ? Il m'arrive aussi lorsque je démarre l'ordi de voir apparaitre et disparaitre instantanément une de ces fenetres de commande (sur fond noir, meme fenetre que ces conhost, mais je ne formule peut etre pas tres bien, car je suis plutot néophyte...)
A+ -
re
désactive tout ce qui démarre en même temps que Windows, sauf l'antivirus
redémarre le pc et dit moi ce que ça donne
PS: je pense que tu sais comment pratiquer, si ce n'est pas le cas, dit le moi
@+
-
C'est fait, ça va vraiment mieux, mais le disque reste à 100% pendant disons, 3-4 minutes après l'allumage puis descend et fait un peu les montagnes russes entre 0 et 100.
Il reste une des deux "conhost.exe".
What else? -
re
Il reste une des deux "conhost.exe".
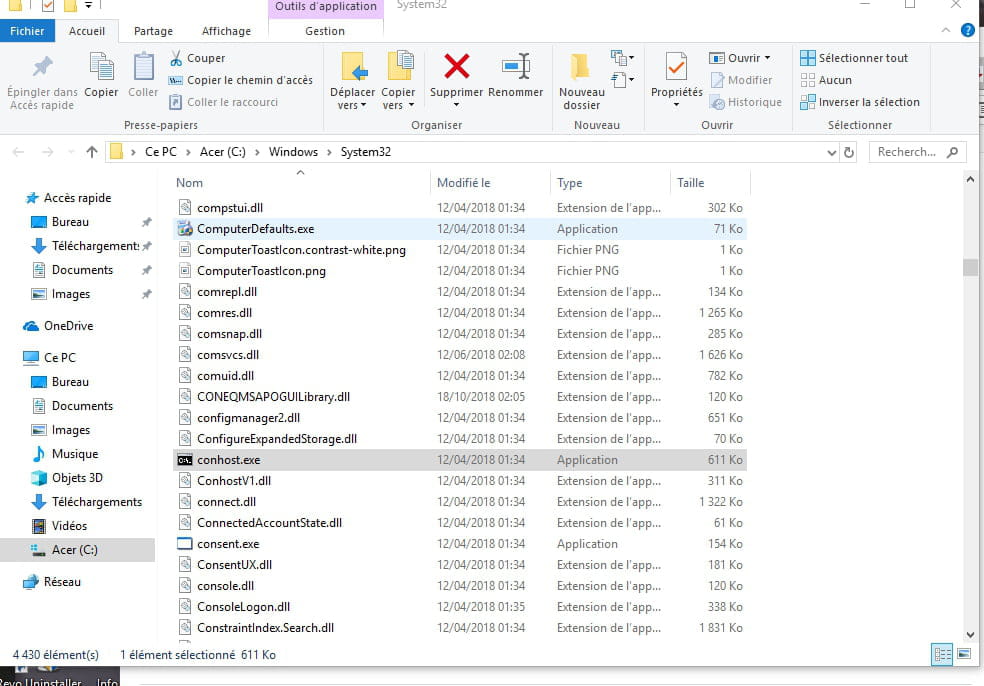
clique droit dessus >> ouvrir le service /l'emplacement
poste 1 capture d'écran si possible >> https://www.commentcamarche.net/infos/25913-ccm-inserer-une-image-dans-une-discussion/
@+
-
Voilà :

-
J'ai juste ouvert l'emplacement du fichier, il y avait aussi l'option "services", mais ça ne faisait que e changer l'onglet du task manager vers l'onglet services
-
re
ok mais tu dois cliquer "droit" et dans le menu déroulant "cliquer" sur " ouvrir le service /l'emplacement"
PS: je vais dormir
@+
-
Bonjour,
ce matin après sortie de veille, il y avait deux "conhost" ouverts, et même trois pendant un instant, puis plus qu'un au bout de quelques minutes.
Quand je clique droit, le menu contextuel me propose "Ouvrir l'emplacement du fichier" ou "Accéder aux services" et d'autres choses bien sur, mais rien qui ressemble à "ouvrir le service/ l'emplacement" La liste complète de ce qui m'est proposé :
Fin de tache
Terminer l'arborescence du processus
Definir la priorite
Definir l'affinité
Analyser la chaine d'attente
Créer un fichier de vidage
Ouvrir l'emplacement du fichier
Recherche en ligne
Propriétés
Accéder aux services
et en grisé non selectionnable, "virtualisation du controle de compte d'utilisateur"
Du coup je fais quoi?
A+ -
re
conhost-exe n'est pas 1 logiciel malveillant, regarde cette page >> https://www.malekal.com/conhost-exe/
tu peux faire 1 scan des fichiers système:
quitte tous tes proframmes en cours
dans Cortana, tape CMD
dans le résultat de la recherche, clique droit sur CMD >> exécuter en tant qu'administrateur
dans la fenêtre qui s'ouvre, tape SFC /SCANNOW et clique sur ENTER
ATTENTION: il y a 1 espace entre SFC et/
laisse bosser le pc (+ - 20 minutes)
à la fin du scan, regarde s'il/n'a pas trouvé/réparé de fichiers système
si tu as des questions...
@+