Conseil Infection Disque Dur
Bonjour à tous et à toutes,
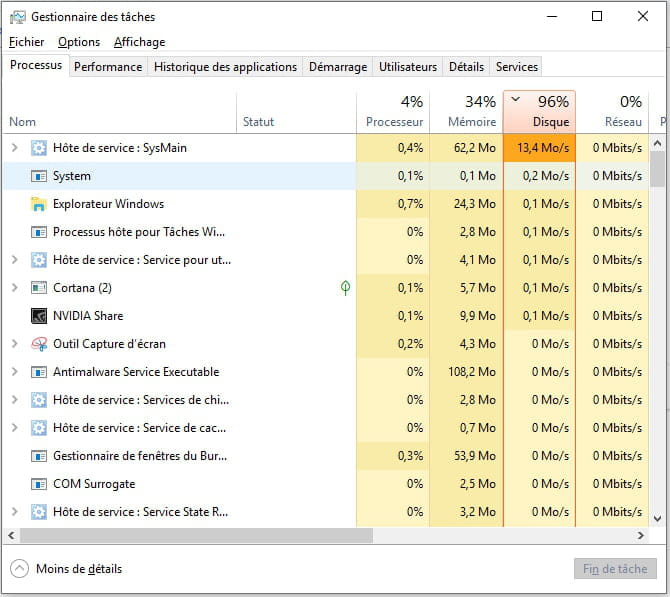
J'ai rencontré un problème récemment sur mon PC Portable, affectant le HDD. En effet quand le PC démarre celui-ci demande beaucoup de temps et de ressources avant de devenir à peu près rapide dans l'exécution de tâches, et je vois en même temps dans le gestionnaire des tâches que le HDD est utilisé à 90 ou 100% par exemple, sans raisons particulière.
Par la suite rien que l'ouverture d'un fichier demande parfois plusieurs minutes. Je précise que récemment l'ordinateur a été réinitialisé complètement ( formatage du HDD et réinstallation de Windows 10 via clé bootable ), et que la mise à jour de tous les drivers à été faite complètement, par ailleurs j'ai aussi essayé diverses réparations, défragmentations du disque dur etc... pour pallier à ce problème, sans succès.
Après cela et plusieurs recherches sur le forum j'en suis arrivé à la la conclusion que potentiellement ça pouvait être lié à une infection, d'où la raison de mon post aujourd'hui.
Concernant sa configuration,
-CPU: i7-6700HQ@2.60GHz
-RAM: 8Go
-GPU: Nvidia GTX 965M
-HDD: 1To
Je laisse par avance un diagnostique qui pourra peut être vous éclairer suffisamment https://www.cjoint.com/c/HKEjDL4vqsp
Je remercie ceux qui prendront le temps de lire et de me répondre, je reste évidemment disponible pour toute demande de renseignement complémentaire, en vous souhaitant une bonne journée !
J'ai rencontré un problème récemment sur mon PC Portable, affectant le HDD. En effet quand le PC démarre celui-ci demande beaucoup de temps et de ressources avant de devenir à peu près rapide dans l'exécution de tâches, et je vois en même temps dans le gestionnaire des tâches que le HDD est utilisé à 90 ou 100% par exemple, sans raisons particulière.
Par la suite rien que l'ouverture d'un fichier demande parfois plusieurs minutes. Je précise que récemment l'ordinateur a été réinitialisé complètement ( formatage du HDD et réinstallation de Windows 10 via clé bootable ), et que la mise à jour de tous les drivers à été faite complètement, par ailleurs j'ai aussi essayé diverses réparations, défragmentations du disque dur etc... pour pallier à ce problème, sans succès.
Après cela et plusieurs recherches sur le forum j'en suis arrivé à la la conclusion que potentiellement ça pouvait être lié à une infection, d'où la raison de mon post aujourd'hui.
Concernant sa configuration,
-CPU: i7-6700HQ@2.60GHz
-RAM: 8Go
-GPU: Nvidia GTX 965M
-HDD: 1To
Je laisse par avance un diagnostique qui pourra peut être vous éclairer suffisamment https://www.cjoint.com/c/HKEjDL4vqsp
Je remercie ceux qui prendront le temps de lire et de me répondre, je reste évidemment disponible pour toute demande de renseignement complémentaire, en vous souhaitant une bonne journée !
4 réponses
-
ModérateurSalut,
Pour vérifier ton ordinateur, pour d'éventuels infections et avoir un état général du système :
Suis tutoriel FRST en cliquant sur ce lien bleu. ( prends le temps de lire attentivement - tout y est bien expliqué ).
Télécharge et lance le scan FRST,
Attendre la fin du scan, un message indique que l'analyse est terminée.
Trois rapports FRST seront générés :- FRST.txt
- Shortcut.
- Additionnal.txt
Envoie ces 3 rapports sur le site https://pjjoint.malekal.com/ et en retour donne les 3 liens pjjoint qui mènent aux rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
-
Ca marche!
Voici les liens du coup,
FRST.txt: https://pjjoint.malekal.com/files.php?id=FRST_20181130_y15z14r8d9x14
Shortcut.txt: https://pjjoint.malekal.com/files.php?id=20181130_x9l14o14e9z15
Additionnal.txt: https://pjjoint.malekal.com/files.php?id=20181130_r11h12b6d10x10 -
ModérateurPas l'air infecté,
CCleaner n'est pas vraiment utile, même si on le recommande de partout.
Si tu veux le garder, désactive la surveillance de CCleaner, inutile, ça se met au démarrage de Windows et le ralentit avec ces nettoyages incessants, voir : https://www.malekal.com/supprimer-ccleaner-demarrage-windows/
Voici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Relance FRST puis sur ton clavier appuyer sur la touche CTRL + Y.
Le bloc-note va s'ouvrir, copie/colle ceci.
CreateRestorePoint:
CloseProcesses:
 2018-11-30 06:10 - 2018-11-30 06:10 - 000000000 ____D C:\ProgramData\0c7eda35-3e2e-4895-853a-2be41def1003
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\XP32
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Winblue64
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Winblue32
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win864
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win832
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win764
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win732
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win1064
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win1032
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Vista64
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Vista32
2018-11-30 05:36 - 2018-11-30 05:36 - 000000000 ____D C:\WINDOWS\{E9E39016-F1A4-4947-BF49-E0DACA61F95C}
 2018-11-30 06:09 - 2018-11-30 06:09 - 000000000 ____D C:\ProgramData\5cd5ea1b-3a28-43e4-a680-05ba9c163f46
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Enregistre le contenu par le menu fichier puis enregistrer.
Ferme le bloc-note, retourne sur FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire et automatique.
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur
~~
Tu n'as pas ces problèmes depuis l'installation de RivetNerworks / Killer Networking ?
Certains versions sont connues pour leaker en mémoire.
L'installation semble récente.
2018-11-30 08:19 - 2018-11-30 08:19 - 000000000 ____D C:\ProgramData\RivetNetworks
2018-11-30 08:19 - 2018-11-30 08:19 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Killer Networking
Quel processus bouffe le disque ou autre quand ça rame ?
Tu peux donner une capture d'écran ?
-
D'accord merci je vais commencer par faire la manip avec FRST.
En général c'est le processus System qui semble prendre la majeure partie des ressources.
Sinon il ne me semble pas que les problèmes aient commencé avec RivetNerwork ou Killer Networking mais ça vaut le coup d'essayer, je vais voir.
Screen du Gestionnaire de tâches:
Contenu du Fichier Texte:
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 29.11.2018 01
Exécuté par Utilisateur (30-11-2018 14:43:37) Run:2
Exécuté depuis C:\Users\Utilisateur\AppData\Local\Packages\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\TempState\Downloads
Profils chargés: Utilisateur (Profils disponibles: Utilisateur)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
2018-11-30 06:10 - 2018-11-30 06:10 - 000000000 ____D C:\ProgramData\0c7eda35-3e2e-4895-853a-2be41def1003
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\XP32
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Winblue64
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Winblue32
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win864
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win832
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win764
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win732
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win1064
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Win1032
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Vista64
2018-11-30 06:05 - 2018-11-30 06:05 - 000000000 ____D C:\ProgramData\Vista32
2018-11-30 05:36 - 2018-11-30 05:36 - 000000000 ____D C:\WINDOWS\{E9E39016-F1A4-4947-BF49-E0DACA61F95C}
2018-11-30 06:09 - 2018-11-30 06:09 - 000000000 ____D C:\ProgramData\5cd5ea1b-3a28-43e4-a680-05ba9c163f46
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
"C:\ProgramData\0c7eda35-3e2e-4895-853a-2be41def1003" => non trouvé(e)
"C:\ProgramData\XP32" => non trouvé(e)
"C:\ProgramData\Winblue64" => non trouvé(e)
"C:\ProgramData\Winblue32" => non trouvé(e)
"C:\ProgramData\Win864" => non trouvé(e)
"C:\ProgramData\Win832" => non trouvé(e)
"C:\ProgramData\Win764" => non trouvé(e)
"C:\ProgramData\Win732" => non trouvé(e)
"C:\ProgramData\Win1064" => non trouvé(e)
"C:\ProgramData\Win1032" => non trouvé(e)
"C:\ProgramData\Vista64" => non trouvé(e)
"C:\ProgramData\Vista32" => non trouvé(e)
"C:\WINDOWS\{E9E39016-F1A4-4947-BF49-E0DACA61F95C}" => non trouvé(e)
"C:\ProgramData\5cd5ea1b-3a28-43e4-a680-05ba9c163f46" => non trouvé(e)
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
========= RemoveProxy: =========
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-3619394203-993352916-1645788679-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-3619394203-993352916-1645788679-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 6578176 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 6321970 B
Java, Flash, Steam htmlcache => 0 B
Windows/system/drivers => 0 B
Edge => 30502660 B
Chrome => 13004448 B
Firefox => 0 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 0 B
LocalService => 0 B
NetworkService => 0 B
NetworkService => 0 B
Utilisateur => 44209 B
RecycleBin => 0 B
EmptyTemp: => 53.8 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 14:44:49
-
Modérateur@KenSanEssaye de désactiver superfetch pour voir : https://www.malekal.com/optimiser-desactiver-superfetch-windows-10/
-
-
Très bien je vais essayer !
-
-
Modérateur@KenSanha oui il a changé de nom.
Cherche sysmain dans la liste =)
-