
Recherche de pilotes
Bonjour,
J'ai un problème avec mon acer aspire x1800, depuis une semaine j'arrive pas a le connecter a internet...
Il est connecté via wireless airlink 101 awll6075, malheureusement pour moi, je pense que la clé ne fonctionne plus, mais du jour au lendemain ce serait bizarre.
Avant de me dire qu'elle est finie j'aimerais tenter quelque chose.
Je ne vois plus mes connections réseaux et quand j'essaie de trouver une solution le pc me dit "la carte connexion au réseau local rencontre des problèmes de pilotes ou de matériel". Et aussi, la clef usb wireless n'est pas reconnue, et me met "usb unknown" ainsi que "le pilote n'a pas pu être installé".
J'ai cherché, mais internet ne m'a pas aidé, alors je me tourne vers vous ! Merci bien !
J'ai un problème avec mon acer aspire x1800, depuis une semaine j'arrive pas a le connecter a internet...
Il est connecté via wireless airlink 101 awll6075, malheureusement pour moi, je pense que la clé ne fonctionne plus, mais du jour au lendemain ce serait bizarre.
Avant de me dire qu'elle est finie j'aimerais tenter quelque chose.
Je ne vois plus mes connections réseaux et quand j'essaie de trouver une solution le pc me dit "la carte connexion au réseau local rencontre des problèmes de pilotes ou de matériel". Et aussi, la clef usb wireless n'est pas reconnue, et me met "usb unknown" ainsi que "le pilote n'a pas pu être installé".
J'ai cherché, mais internet ne m'a pas aidé, alors je me tourne vers vous ! Merci bien !
28 réponses
Résumé de la discussion
Le problème concerne un Acer Aspire X1800 qui ne parvient plus à se connecter au wifi et dont une clé USB sans fil n’est pas détectée. Des solutions essentielles, par ordre de pertinence, incluent la réinstallation des pilotes wifi et du contrôleur réseau, l’identification des périphériques concernés et l’éventuel recours à un outil de nettoyage système. En cas d’encombrement logiciel, certains recommandent FRST (Farbar Recovery Scan Tool) pour générer des rapports et corriger des entrées système. Autre information utile, Windows 7 64 bits est en cause avec des soucis USB et RTL8812.
-
ModérateurBonjour,
Va dans le gestionnaire des périphériques
Donne les no. d'identification de matériel des périphériques problématiques.
Regarde ceci --> Trouver le numéro d'identification d'un périphérique
Poste les no. dans ton prochain message.
Tu as quoi dans cartes réseau ?
--> Windows 7, 8 ou 10 ?
--> 32 ou 64 bits ?
-
Bonjour,
Merci pour ta réponse rapide.
J'ai un triangle jaune sous autres périphériques
-> 802.11n WLAN Adapter
-> n° d'ID -> USB\VID_0BDA&PID_8192&REV_0200
En carte réseau j'ai :
NVIDIA nForce 10/100/1000Mbps Ethernet
N° d'ID -> PCI\VEN_10DE&DEV_07DC&SUBSYS_01581025&REV_A2
Pour ce qui est de mon système d'exploitation c'est un windows 7, 64 bits
J'espère que ça t'aidera.
Merci encore. ;)
-
-
ModérateurTélécharge et installe --> 7Zip 64 bits
Télécharge ce pilote --> Wireless
Fais clic droit sur --> RTL819xCU....zip
Sélectionne --> 7Zip
Choisis --> extraire vers "RTL819xCU....\"
Va dans le gestionnaire de périphériques
Fais clic droit sur le périphérique --> 802.11n WLAN Adapter
Mettre à jour le pilote
Rechercher un pilote sur mon ordinateur
Choisir parmi une liste de pilotes...
Disque fourni
Parcourir
Va dans le dossier du pilote dézippé --> RTL819xCU....
Dossier --> (BV5)RTLWlanU_.....
Dossier --> RTWLANU_Driver
Dossier --> Win7X64
Sélectionne le fichier --> netrtwlanu.inf et OK.
Redémarre.
-
ModérateurFais clic droit sur le périphérique
Désinstaller
Clique sur --> Action
Rechercher les modifications sur le matériel.
-
Modérateurwindows me dit qu'il a trouvé un pilote mais a rencontré une erreur en essayant de l'installer
Ce n'est pas windows qui doit l'installer
Essaie de nouveau de l'installer manuellement:
Suis bien la procédure:
Va dans le gestionnaire de périphériques
Fais clic droit sur le périphérique --> 802.11n WLAN Adapter
Mettre à jour le pilote
Rechercher un pilote sur mon ordinateur
Choisir parmi une liste de pilotes...
Disque fourni
Parcourir
Va dans le dossier du pilote dézippé --> RTL819xCU....
Dossier --> (BV5)RTLWlanU_.....
Dossier --> RTWLANU_Driver
Dossier --> Win7X64
Sélectionne le fichier --> netrtwlanu.inf et OK.
Redémarre.
-
Contributeursalut
essaie avec ce pilote clique ici
dézippe le avec 7zip >> extraire vers >> Realtek-7x64-U_1086.49.0522.2012-drp
ensuite, même procédure que kaneagle (que je salue au passage)
Va dans le gestionnaire de périphériques
Fais clic droit sur le périphérique --> 802.11n WLAN Adapter
Mettre à jour le pilote
Rechercher un pilote sur mon ordinateur
Choisir parmi une liste de pilotes...
Disque fourni
Parcourir
Va dans le dossier du pilote dézippé --> Realtek-7x64-U_1086.49.0522.2012-drp
Dossier --> drivers
Dossier --> DP_WLAN-WiFi_18063
Dossier --> Realtek
Dossier --> 7x64
Dossier --> U_1086.49.0522.2012
Sélectionne le fichier --> net8192su.inf et OK
Redémarre.
en image:
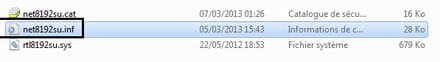
dit nous ce que ça donne
@+
-
Merci beaucoup ca a fonctionné !!
Ca m'a permis de retrouver tous les réseaux et donc internet ! -
Contributeursalut
pas de soucis pour l'aide, ça nous a fait plaisir
merci pour le retour d'info
tu peux mettre ton topic en résolu
https://www.commentcamarche.net/infos/25917-marquer-un-fil-de-discussion-comme-etant-resolu/
merci
@+
-
Hey,
Malheureusement pour moi ça ne fonctionne plus aujourd'hui... Je l'ai rallumé et ce matin plus rien.
Je comprends rien ça m'énerve.
L'ordinateur ne me montre même plus RTL 800 in ... J'ai beau réinstaller le pilote ça fonctionne pas plus... Donc impossible de chercher le dernier pilote qui avait résolu l'affaire.
Je suis désolée de vous importuner avec ça mais j'ai vraiment besoin d'avoir le wifi sur cet ordinateur... -
-
-
Contributeursalut
Malheureusement pour moi ça ne fonctionne plus aujourd'hui... Je l'ai rallumé et ce matin plus rien.
Je comprends rien ça m'énerve.
L'ordinateur ne me montre même plus RTL 800 in ... J'ai beau réinstaller le pilote ça fonctionne pas plus... Donc impossible de chercher le dernier pilote qui avait résolu l'affaire.
tu as retenté l'installation du fichier .INF du pilote >> net8192su.inf?
@+
-
Bonjour,
Mon problème c'est que l'ordinateur ne reconnait pas la clef USB et donc ne reconnait pas RTL8812...USB2.0
Ce qui fait que je ne peux pas lui demander de mettre a jour le pilote vu qu'il ne la voit pas et que je ne peux pas y accéder.
J'ai acheté une autre clé USB wireless pensant que c'était ma clef qu'était morte. Mais apparemment c'est mon PC qui ne veut rien savoir !
J'ai le même problème avec l'autre clef alors que j'ai le pilote qui va avec. -
Contributeurre
pour voir ce qui tourne sur ton pc, fait ceci:
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prend celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
PS: je ne garanti pas que je vais lire les rapports ce soir
@+
-
Merci je vais faire ce que tu m'as dit.
je pense qu'il arrive au bout de vie il m'a fait un screen bleu d'erreur et ne veut pas rebooté. Ce devient n'importe quoi ahah. -
Contributeurre
si tu as 1 autre pc sous la main, télécharge FRST sur l'autre pc et met le sur 1 cle USB
ensuite, transfère le sur le pc qui te pose problème, et exécute le en mode sans échec
PS: pourquoi as-tu mi le topic en résolu?
si tu as des quetions....
@+
-
ModérateurQuestion: Ca fonctionne avec l'ethernet (fil réseau) ?
-
Contributeursalut
tu peux répondre aux questions (celle de Kaneagle et la mienne) afin de savoir si tu poursuis les manipulations?
@+
-
Hello,
Désolée j'avais pas vu tous vos messages.
J'ai surement fait une erreur de manip avec mon telephone, j'ai jamais voulu le mettre en résolu.
J'ai aucun câble ethernet c'est pour ça qu'il est en wireless.
J'imagine que ça fonctionnerait plus facilement comme ça.
Je vais essayer de faire la manip d'hier mais c'est pas dit que ça fonctionne.
Merci ;)
-
-
Contributeursalut
j'ai changé le statut du topic :)
J'ai aucun câble ethernet c'est pour ça qu'il est en wireless.
c'est en vente libre (tu en trouves même en grande surface), et ça coûte + - 1 Euro le mètre :)
tiens nous au courant pour les manipulations que tu fais et ce que ça donne
@+
-
Contributeurre
Je vais essayer de faire la manip d'hier mais c'est pas dit que ça fonctionne.
tu parles de l'installation du pilote?
pour le câble, dans 1 magasin d'informatique tu dois pouvoir trouver
dans le pire des cas, tu le commandes sur Internet
@+
-
Re,
La manip était de télécharger FRST et de poster le rapport.
Malheureusement j'arrive pas a héberger le fichier txt. Alors je colle ici le rapport FRST et dans un autre message l'autre fichier . ;)
Résultats d'analyse de Farbar Recovery Scan Tool (FRST) (x64) Version: 21.07.2018
Exécuté par TECHNIC (administrateur) sur TECHNIC-PC (26-07-2018 09:25:50)
Exécuté depuis H:\
Profils chargés: TECHNIC & UpdatusUser (Profils disponibles: TECHNIC & UpdatusUser)
Platform: Windows 7 Home Premium Service Pack 1 (X64) Langue: Français (France)
Internet Explorer Version 11 (Navigateur par défaut: Chrome)
Mode d'amorçage: Normal
Tutoriel pour Farbar Recovery Scan Tool: http://www.geekstogo.com/forum/topic/335081-frst-tutorial-how-to-use-farbar-recovery-scan-tool/
==================== Processus (Avec liste blanche) =================
(Si un élément est inclus dans le fichier fixlist.txt, le processus sera arrêté. Le fichier ne sera pas déplacé.)
(NVIDIA Corporation) C:\Windows\System32\nvvsvc.exe
(NVIDIA Corporation) C:\Program Files\NVIDIA Corporation\Display\nvxdsync.exe
(NVIDIA Corporation) C:\Windows\System32\nvvsvc.exe
(Realtek Semiconductor) C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe
(Sonix) C:\Windows\vsnp2std.exe
(Apple Inc.) C:\Program Files\iTunes\iTunesHelper.exe
(NVIDIA Corporation) C:\Program Files\NVIDIA Corporation\Display\nvtray.exe
(Apple Inc.) C:\Program Files\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe
(NewTech Infosystems, Inc.) C:\Program Files (x86)\NewTech Infosystems\Acer Backup Manager\BackupManagerTray.exe
() C:\Program Files (x86)\Acer\Hotkey Utility\HotkeyUtility.exe
() C:\Windows\FixCamera.exe
() C:\Windows\tsnp2std.exe
() C:\Program Files (x86)\PDF Pro 10\vspdfprsrv.exe
(Apple Inc.) C:\Program Files\Bonjour\mDNSResponder.exe
(Acer Incorporated) C:\Program Files (x86)\Acer\Registration\GregHSRW.exe
(NewTech Infosystems, Inc.) C:\Program Files (x86)\NewTech Infosystems\Acer Backup Manager\IScheduleSvc.exe
(Realtek) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RtlService.exe
(Realtek Semiconductor Corp.) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RtWLan.exe
() C:\Windows\runSW.exe
(Realtek) C:\Windows\SwUSB.exe
(Acer) C:\Program Files\Acer\Acer Updater\UpdaterService.exe
(Microsoft Corp.) C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE
() C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\nSvcAppFlt.exe
(Microsoft Corp.) C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVCM.EXE
() C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\nSvcIp.exe
(Microsoft Corporation) C:\Windows\SysWOW64\mshta.exe
(Apple Inc.) C:\Program Files\iPod\bin\iPodService.exe
(Microsoft Corporation) C:\Windows\System32\alg.exe
(NVIDIA Corporation) C:\Program Files (x86)\NVIDIA Corporation\NVIDIA Update Core\daemonu.exe
(Adobe Systems Incorporated) C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe
==================== Registre (Avec liste blanche) ===========================
(Si un élément est inclus dans le fichier fixlist.txt, l'élément de Registre sera restauré à la valeur par défaut ou supprimé. Le fichier ne sera pas déplacé.)
HKLM\...\Run: [RtHDVCpl] => C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe [7981088 2009-07-20] (Realtek Semiconductor)
HKLM\...\Run: [mwlDaemon] => C:\Program Files (x86)\EgisTec\MyWinLocker 3\x86\mwlDaemon.exe
HKLM\...\Run: [snp2std] => C:\Windows\vsnp2std.exe [344064 2007-09-28] (Sonix)
HKLM\...\Run: [Logitech Download Assistant] => C:\Windows\system32\rundll32.exe C:\Windows\System32\LogiLDA.dll,LogiFetch
HKLM\...\Run: [iTunesHelper] => C:\Program Files\iTunes\iTunesHelper.exe [298296 2018-05-22] (Apple Inc.)
HKLM-x32\...\Run: [BackupManagerTray] => C:\Program Files (x86)\NewTech Infosystems\Acer Backup Manager\BackupManagerTray.exe [261888 2009-08-12] (NewTech Infosystems, Inc.)
HKLM-x32\...\Run: [Hotkey Utility] => C:\Program Files (x86)\Acer\Hotkey Utility\HotkeyUtility.exe [629280 2009-08-18] ()
HKLM-x32\...\Run: [FixCamera] => C:\Windows\FixCamera.exe [20480 2007-07-11] ()
HKLM-x32\...\Run: [tsnp2std] => C:\Windows\tsnp2std.exe [270336 2007-05-10] ()
HKLM-x32\...\Run: [vspdfprsrv.exe] => C:\Program Files (x86)\PDF Pro 10\vspdfprsrv.exe [7215616 2014-01-07] ()
HKLM-x32\...\Run: [DriverPack Notifier] => C:\Program Files (x86)\DriverPack Notifier\DriverPackNotifier.exe [258560 2015-12-18] ()
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\Run: [MobileDocuments] => C:\Program Files (x86)\Common Files\Apple\Internet Services\ubd.exe
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\Run: [iCloudDrive] => C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudDrive.exe
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\Run: [AppleIEDAV] => C:\Program Files (x86)\Common Files\Apple\Internet Services\AppleIEDAV.exe
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\Run: [iCloudPhotos] => C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudPhotos.exe
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\Run: [Google Update] => C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.33.17\GoogleUpdateCore.exe [601680 2018-05-20] (Google Inc.)
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\MountPoints2: {4177e083-f242-11e7-b485-4487fc6acb97} - I:\Lenovo_Suite.exe
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\MountPoints2: {6700d84a-8470-11e1-8adf-4487fc6acb97} - E:\PhotoViewer.exe
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\MountPoints2: {6700dc78-8470-11e1-8adf-4487fc6acb97} - E:\PhotoViewer.exe
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\MountPoints2: {7ae3afff-d0e8-11df-ad47-4487fc6acb97} - "E:\WD SmartWare.exe" autoplay=true
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\Control Panel\Desktop\\SCRNSAVE.EXE ->
HKU\S-1-5-21-3245896594-2290735146-2513037421-1009\...\RunOnce: [ScrSav] => C:\Program Files (x86)\Acer\Screensaver\run_Acer.exe [162336 2009-07-21] ()
HKU\S-1-5-21-3245896594-2290735146-2513037421-1009\Control Panel\Desktop\\SCRNSAVE.EXE -> C:\Windows\system32\Acer.scr [425984 2009-08-05] ()
Startup: C:\Users\TECHNIC\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Launch WhiteSmoke.lnk [2011-09-06]
ShortcutTarget: Launch WhiteSmoke.lnk -> C:\Program Files (x86)\WhiteSmoke\WSEnrichment.exe (Pas de fichier)
GroupPolicy: Restriction - Chrome <==== ATTENTION
GroupPolicy\User: Restriction ? <==== ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION
==================== Internet (Avec liste blanche) ====================
(Si un élément est inclus dans le fichier fixlist.txt, s'il s'agit d'un élément du Registre, il sera supprimé ou restauré à la valeur par défaut.)
Hosts: 54.204.28.26 dlgdjipfpeahlpmmjcclaeeodpdmjipc
Tcpip\..\Interfaces\{5BAC15F8-1973-4F9D-94D0-118EA108CB31}: [DhcpNameServer] 216.218.29.11 207.219.69.11
Tcpip\..\Interfaces\{8C894CE0-945B-4385-AA93-5B280C8FF4F4}: [DhcpNameServer] 192.168.2.1
Tcpip\..\Interfaces\{CF73C1A2-556D-4C6D-ABC9-B9E87C55A9D6}: [DhcpNameServer] 192.168.2.1
Internet Explorer:
==================
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://go.microsoft.com/fwlink/?LinkID=617910&ResetID=131484820018970000&GUID=00000000-0000-0000-0000-000000000000
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = hxxp://go.microsoft.com/fwlink/?LinkID=617910&ResetID=131484820020190000&GUID=00000000-0000-0000-0000-000000000000
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://go.microsoft.com/fwlink/?LinkID=617910&ResetID=131484820020230000&GUID=00000000-0000-0000-0000-000000000000
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://homepage.acer.com/rdr.aspx?b=ACAW&l=0c0c&m=aspire_x1800&r=17360410c907p0458v165w4521s42n
URLSearchHook: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 - (Pas de nom) - {167d9323-f7cc-48f5-948a-6f012831a69f} - Pas de fichier
URLSearchHook: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 - (Pas de nom) - {bb1227ac-7a0d-4076-8c1a-51a1348f6fa8} - Pas de fichier
URLSearchHook: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 - (Pas de nom) - {efb1e45a-148d-40f9-a3f0-09d5577f9970} - Pas de fichier
SearchScopes: HKLM -> DefaultScope {9BB47C17-9C68-4BB3-B188-DD9AF0FD2406} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM -> {2E00D31D-D171-423D-836D-1A4D7EA7F1A9} URL =
SearchScopes: HKLM -> {9BB47C17-9C68-4BB3-B188-DD9AF0FD2406} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM -> {f7bb050c-e116-44da-89c2-6f2b68c54836} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSERBM&pc=MSERT1
SearchScopes: HKLM-x32 -> DefaultScope {9BB47C17-9C68-4BB3-B188-DD9AF0FD2406} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM-x32 -> {67A2568C-7A0A-4EED-AECC-B5405DE63B64} URL = hxxp://www.google.com/search?sourceid=ie7&q={searchTerms}&rls=com.microsoft:{language}:{referrer:source?}&ie={inputEncoding}&oe={outputEncoding}&rlz=1I7ACAW
SearchScopes: HKLM-x32 -> {9BB47C17-9C68-4BB3-B188-DD9AF0FD2406} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM-x32 -> {f7bb050c-e116-44da-89c2-6f2b68c54836} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSERBM&pc=MSERT1
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> DefaultScope {0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> {0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> {2E00D31D-D171-423D-836D-1A4D7EA7F1A9} URL = hxxp://search.babylon.com/?q={searchTerms}&AF=109101&babsrc=SP_ss&mntrId=28a33ac700000000000000212f33ec0f
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> {53C4E833-A55E-429B-A5F1-2E3C1025B1FA} URL = hxxp://search.conduit.com/ResultsExt.aspx?q={searchTerms}&SearchSource=4&ctid=CT2504091
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> {67A2568C-7A0A-4EED-AECC-B5405DE63B64} URL = hxxp://www.google.com/search?sourceid=ie7&q={searchTerms}&rls=com.microsoft:{language}:{referrer:source?}&ie={inputEncoding}&oe={outputEncoding}&rlz=1I7ACAW_fr___CA376
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> {6DE590C2-0B6C-411E-9419-5EEDEAEF5DE7} URL = hxxp://websearch.ask.com/redirect?client=ie&tb=FWV5&o=14193&src=kw&q={searchTerms}&locale=&apn_ptnrs=FM&apn_dtid=TES002U1CA&apn_uid=3c623375-6812-4d42-89ce-63d3bce6fe17&apn_sauid=99442E40-D177-426C-87F3-BD47723271AB
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> {9BB47C17-9C68-4BB3-B188-DD9AF0FD2406} URL = hxxp://dts.search-results.com/sr?src=ieb&appid=171&systemid=406&sr=0&q={searchTerms}
SearchScopes: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> {f7bb050c-e116-44da-89c2-6f2b68c54836} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSERBM&pc=MSERT1
BHO: Windows Live ID Sign-in Helper -> {9030D464-4C02-4ABF-8ECC-5164760863C6} -> C:\Program Files\Common Files\Microsoft Shared\Windows Live\WindowsLiveLogin.dll [2011-03-28] (Microsoft Corp.)
BHO-x32: Pas de nom -> {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} -> Pas de fichier
BHO-x32: Programme d'aide de l'Assistant de connexion Windows Live ID -> {9030D464-4C02-4ABF-8ECC-5164760863C6} -> C:\Program Files (x86)\Common Files\Microsoft Shared\Windows Live\WindowsLiveLogin.dll [2011-03-28] (Microsoft Corp.)
BHO-x32: Windows Live Messenger Companion Helper -> {9FDDE16B-836F-4806-AB1F-1455CBEFF289} -> C:\Program Files (x86)\Windows Live\Companion\companioncore.dll [2012-03-08] (Microsoft Corporation)
BHO-x32: Java(tm) Plug-In 2 SSV Helper -> {DBC80044-A445-435b-BC74-9C25C1C588A9} -> C:\Program Files (x86)\Java\jre6\bin\jp2ssv.dll => Pas de fichier
Toolbar: HKLM - avast! WebRep - {318A227B-5E9F-45bd-8999-7F8F10CA4CF5} - Pas de fichier
Toolbar: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> Pas de nom - {2318C2B1-4965-11D4-9B18-009027A5CD4F} - Pas de fichier
Toolbar: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> Pas de nom - {167D9323-F7CC-48F5-948A-6F012831A69F} - Pas de fichier
Toolbar: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> Pas de nom - {BB1227AC-7A0D-4076-8C1A-51A1348F6FA8} - Pas de fichier
Toolbar: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000 -> Pas de nom - {EFB1E45A-148D-40F9-A3F0-09D5577F9970} - Pas de fichier
DPF: HKLM-x32 {1ABA5FAC-1417-422B-BA82-45C35E2C908B} hxxp://kitchenplanner.ikea.com/CA/Core/Player/2020PlayerAX_IKEA_Win32.cab
DPF: HKLM-x32 {67DABFBF-D0AB-41FA-9C46-CC0F21721616} hxxp://download.divx.com/player/DivXBrowserPlugin.cab
DPF: HKLM-x32 {8100D56A-5661-482C-BEE8-AFECE305D968} hxxp://upload.facebook.com/controls/2009.07.28_v5.5.8.1/FacebookPhotoUploader55.cab
DPF: HKLM-x32 {D27CDB6E-AE6D-11CF-96B8-444553540000} hxxp://fpdownload2.macromedia.com/get/shockwave/cabs/flash/swflash.cab
Handler: livecall - {828030A1-22C1-4009-854F-8E305202313F} - C:\Program Files (x86)\Windows Live\Messenger\msgrapp.dll Pas de fichier
Handler: msnim - {828030A1-22C1-4009-854F-8E305202313F} - C:\Program Files (x86)\Windows Live\Messenger\msgrapp.dll Pas de fichier
StartMenuInternet: IEXPLORE.EXE - iexplore.exe
FireFox:
========
FF Plugin: @adobe.com/FlashPlayer -> C:\Windows\system32\Macromed\Flash\NPSWF64_30_0_0_113.dll [2018-06-08] ()
FF Plugin: @microsoft.com/GENUINE -> disabled [Pas de fichier]
FF Plugin: @Microsoft.com/NpCtrl,version=1.0 -> c:\Program Files\Microsoft Silverlight\5.1.50907.0\npctrl.dll [2017-05-03] ( Microsoft Corporation)
FF Plugin-x32: @adobe.com/FlashPlayer -> C:\Windows\SysWOW64\Macromed\Flash\NPSWF32_30_0_0_113.dll [2018-06-08] ()
FF Plugin-x32: @java.com/DTPlugin,version=1.6.0_37 -> C:\Windows\SysWOW64\npdeployJava1.dll [2012-09-24] (Sun Microsystems, Inc.)
FF Plugin-x32: @microsoft.com/GENUINE -> disabled [Pas de fichier]
FF Plugin-x32: @Microsoft.com/NpCtrl,version=1.0 -> c:\Program Files (x86)\Microsoft Silverlight\5.1.50907.0\npctrl.dll [2017-05-03] ( Microsoft Corporation)
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3502.0922 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [2012-03-08] (Microsoft Corporation)
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3508.1109 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [2012-03-08] (Microsoft Corporation)
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3538.0513 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [2012-03-08] (Microsoft Corporation)
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3555.0308 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [2012-03-08] (Microsoft Corporation)
FF Plugin-x32: @tools.google.com/Google Update;version=3 -> C:\Program Files (x86)\Google\Update\1.3.33.17\npGoogleUpdate3.dll [2018-05-17] (Google Inc.)
FF Plugin-x32: @tools.google.com/Google Update;version=9 -> C:\Program Files (x86)\Google\Update\1.3.33.17\npGoogleUpdate3.dll [2018-05-17] (Google Inc.)
FF Plugin-x32: @videolan.org/vlc,version=1.0.5 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [2010-01-30] (the VideoLAN Team)
FF Plugin-x32: Adobe Reader -> C:\Program Files (x86)\Adobe\Acrobat Reader DC\Reader\AIR\nppdf32.dll [2017-04-04] (Adobe Systems Inc.)
FF Plugin HKU\S-1-5-21-3245896594-2290735146-2513037421-1000: @tools.google.com/Google Update;version=3 -> C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.33.17\npGoogleUpdate3.dll [2018-05-20] (Google Inc.)
FF Plugin HKU\S-1-5-21-3245896594-2290735146-2513037421-1000: @tools.google.com/Google Update;version=9 -> C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.33.17\npGoogleUpdate3.dll [2018-05-20] (Google Inc.)
Chrome:
=======
CHR DefaultProfile: Default
CHR HomePage: Default -> hxxp://astromenda.com/?f=1&a=ast_ir_14_43_ch&cd=2XzuyEtN2Y1L1QzuyEyEzzyB0F0CyC0A0C0BzyyBtA0A0CyBtN0D0Tzu0StCtDtBzytN1L2XzutAtFyDtFtCtFyEtN1L1CzutCyEtBzytDyD1V1StN1L1G1B1V1N2Y1L1Qzu2SyCyE0FyDzy0C0D0AtG0BzytDzytG0F0D0DtBtGtByDyEtBtGtByB0D0FtD0E0Fzzzy0C0B0F2QtN1M1F1B2Z1V1N2Y1L1Qzu2SyDtBzyzz0AyByD0AtGyDtC0BtCtGyE0Ezz0DtGzztCtAtAtG0B0AtB0FyCyDtCtAzy0C0B0F2Q&cr=1068831401&ir=
CHR StartupUrls: Default -> "hxxp://www.google.ca/"
CHR Profile: C:\Users\TECHNIC\AppData\Local\Google\Chrome\User Data\Default [2018-07-26]
CHR Extension: (YouTube) - C:\Users\TECHNIC\AppData\Local\Google\Chrome\User Data\Default\Extensions\blpcfgokakmgnkcojhhkbfbldkacnbeo [2016-11-12]
CHR Extension: (Recherche Google) - C:\Users\TECHNIC\AppData\Local\Google\Chrome\User Data\Default\Extensions\coobgpohoikkiipiblmjeljniedjpjpf [2015-05-06]
CHR Extension: (AdBlock) - C:\Users\TECHNIC\AppData\Local\Google\Chrome\User Data\Default\Extensions\gighmmpiobklfepjocnamgkkbiglidom [2018-07-25]
CHR Extension: (Paiements via le Chrome Web Store) - C:\Users\TECHNIC\AppData\Local\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2018-04-07]
CHR Extension: (Gmail) - C:\Users\TECHNIC\AppData\Local\Google\Chrome\User Data\Default\Extensions\pjkljhegncpnkpknbcohdijeoejaedia [2015-05-06]
CHR Extension: (Chrome Media Router) - C:\Users\TECHNIC\AppData\Local\Google\Chrome\User Data\Default\Extensions\pkedcjkdefgpdelpbcmbmeomcjbeemfm [2018-06-13]
CHR HKLM\...\Chrome\Extension: [ajcmdlkeklfmbjffnlofgfkjcnpfckab] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [bpmmandcadflhnnaiclipadomfmdbjbp] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [ehlceeijggpdgfcefmipcmdelickjgfg] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [pfkfdlcdbajamklbneflfbcmfgddmpae] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [ajcmdlkeklfmbjffnlofgfkjcnpfckab] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [bpmmandcadflhnnaiclipadomfmdbjbp] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [ehlceeijggpdgfcefmipcmdelickjgfg] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [pfkfdlcdbajamklbneflfbcmfgddmpae] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [ajcmdlkeklfmbjffnlofgfkjcnpfckab] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [bpmmandcadflhnnaiclipadomfmdbjbp] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [ehlceeijggpdgfcefmipcmdelickjgfg] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [lifbcibllhkdhoafpjfnlhfpfgnpldfl] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [pfkfdlcdbajamklbneflfbcmfgddmpae] - hxxps://clients2.google.com/service/update2/crx
==================== Services (Avec liste blanche) ====================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
R2 Apple Mobile Device Service; C:\Program Files\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe [83768 2018-04-27] (Apple Inc.)
R2 ForceWare Intelligent Application Manager (IAM); C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\nSvcAppFlt.exe [625184 2009-04-19] ()
R2 nSvcIp; C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\nSvcIp.exe [207904 2009-04-19] ()
R2 RealtekWlanU; C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RtlService.exe [48856 2014-05-19] (Realtek)
S2 RTLDHCPService; C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RTLDHCP.exe [262360 2014-04-23] (Realtek)
R2 RunSwUSB; C:\Windows\runSW.exe [44760 2014-12-12] ()
R2 WinDefend; C:\Program Files\Windows Defender\mpsvc.dll [1011712 2013-05-27] (Microsoft Corporation)
===================== Pilotes (Avec liste blanche) ======================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
S3 Netaapl; C:\Windows\System32\DRIVERS\netaapl64.sys [22528 2011-05-10] (Apple Inc.) [Fichier non signé]
S3 RtlWlanu; C:\Windows\System32\DRIVERS\rtwlanu.sys [1525904 2012-11-07] (Realtek Semiconductor Corporation )
S3 SNP2STD; C:\Windows\System32\DRIVERS\snp2sxp.sys [12528768 2007-08-31] ()
S3 SNP2STD; C:\Windows\SysWOW64\DRIVERS\snp2sxp.sys [12212864 2007-09-05] ()
S1 cxdlflah; \??\C:\Windows\system32\drivers\cxdlflah.sys [X]
==================== NetSvcs (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
==================== Un mois - Créés - fichiers et dossiers ========
(Si un élément est inclus dans le fichier fixlist.txt, le fichier/dossier sera déplacé.)
2018-07-26 09:25 - 2018-07-26 09:25 - 000000000 ____D C:\FRST
2018-07-26 08:55 - 2018-07-26 08:55 - 000678808 _____ C:\Windows\Minidump\072618-76128-01.dmp
2018-07-25 13:17 - 2018-07-26 08:54 - 529074799 _____ C:\Windows\MEMORY.DMP
2018-07-25 13:17 - 2018-07-25 13:17 - 000286712 _____ C:\Windows\Minidump\072518-26660-01.dmp
2018-07-25 09:24 - 2018-07-25 09:25 - 000000000 ____D C:\Program Files (x86)\Cisco
2018-07-25 09:24 - 2018-07-25 09:24 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\REALTEK USB Wireless LAN Utility
2018-07-25 09:23 - 2014-12-16 19:09 - 000022232 _____ (Windows (R) Server 2003 DDK provider) C:\Windows\system32\rtlCoInst.dll
2018-07-25 09:23 - 2014-12-16 19:09 - 000008585 _____ C:\Windows\system32\rtlCoInst.dat
2018-07-24 20:10 - 2018-07-24 20:10 - 000003458 _____ C:\Windows\System32\Tasks\DriverPack Notifier
2018-07-24 19:32 - 2012-05-10 22:01 - 001503744 _____ (The OpenSSL Project, hxxp://www.openssl.org/) C:\Windows\system32\libeay32.dll
2018-07-24 19:32 - 2012-05-10 22:01 - 000308736 _____ (The OpenSSL Project, hxxp://www.openssl.org/) C:\Windows\system32\ssleay32.dll
2018-07-24 18:51 - 2018-07-25 09:24 - 000002096 _____ C:\Users\Public\Desktop\REALTEK USB Wireless LAN Utility.lnk
2018-07-24 18:51 - 2014-12-12 17:24 - 000044760 _____ () C:\Windows\runSW.exe
2018-07-24 18:51 - 2012-11-07 16:34 - 001525904 _____ (Realtek Semiconductor Corporation ) C:\Windows\system32\Drivers\RTWlanU.sys
2018-07-24 18:51 - 2012-09-25 16:25 - 000405504 _____ (Realtek) C:\Windows\SwUSB.exe
2018-07-24 18:51 - 2012-02-14 19:37 - 000594432 _____ (Realtek Semiconductor Corp. ) C:\Windows\SysWOW64\Rtlihvs.dll
2018-07-24 18:51 - 2009-03-31 14:31 - 000380928 _____ (Realtek) C:\Windows\RtlUI2.exe
2018-07-24 18:51 - 2009-01-05 20:31 - 000000901 _____ C:\Windows\RtlUI2.exe.manifest
2018-07-22 19:50 - 2018-07-22 19:50 - 000002140 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Earth Pro.lnk
2018-07-22 19:50 - 2018-07-22 19:50 - 000002128 _____ C:\Users\Public\Desktop\Google Earth Pro.lnk
2018-07-17 16:13 - 2012-05-22 12:53 - 000694416 _____ (Realtek Semiconductor Corporation ) C:\Windows\system32\Drivers\RTL8192su.sys
2018-07-17 15:44 - 2018-07-25 13:18 - 000000000 ____D C:\Users\TECHNIC\AppData\Roaming\DriverPack Notifier
2018-07-17 15:44 - 2018-07-24 20:10 - 000000000 ____D C:\Program Files (x86)\DriverPack Notifier
2018-07-17 15:44 - 2018-07-17 15:44 - 000000000 ____D C:\Users\TECHNIC\AppData\Roaming\DRPSu
2018-07-17 15:44 - 2018-07-17 15:44 - 000000000 ____D C:\Users\TECHNIC\AppData\Roaming\DRPNano
2018-07-15 09:18 - 2018-07-15 09:18 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\7-Zip
2018-07-15 09:18 - 2018-07-15 09:18 - 000000000 ____D C:\Program Files\7-Zip
2018-07-12 20:32 - 2018-07-26 09:04 - 000000362 _____ C:\Windows\Tasks\DriverToolkit Autorun.job
2018-07-12 20:32 - 2018-07-12 20:32 - 000002726 _____ C:\Windows\System32\Tasks\DriverToolkit Autorun
2018-07-12 20:30 - 2012-02-14 19:37 - 000594432 _____ (Realtek Semiconductor Corp. ) C:\Windows\system32\Rtlihvs.dll
2018-07-12 20:30 - 2010-12-01 09:31 - 000451072 _____ C:\Windows\SysWOW64\ISSRemoveSP.exe
2018-07-12 20:30 - 2007-04-26 14:05 - 000100000 _____ C:\Windows\SysWOW64\EAPPkt9x.VXD
2018-07-12 20:30 - 2001-09-26 11:03 - 000012981 _____ C:\Windows\SysWOW64\REALPKT.VXD
2018-07-12 20:29 - 2012-11-08 00:10 - 000000000 ____D C:\Users\TECHNIC\Desktop\(BV5)RTLWlanU_1021.3.0912.2012_UI_1.00.0199.SupportALL.L
2018-07-12 20:28 - 2018-07-12 21:56 - 000000000 ____D C:\Program Files (x86)\DriverToolkit
2018-07-12 20:28 - 2018-07-12 20:28 - 000000000 ____D C:\Users\TECHNIC\AppData\Local\DriverToolkit
2018-07-10 21:52 - 2018-07-10 21:52 - 000000374 _____ C:\Windows\system32\Drivers\etc\hosts.ics
2018-07-10 14:22 - 2018-07-11 22:36 - 000000000 ____D C:\Program Files (x86)\Airlink101 Wireless LAN Driver
2018-07-10 14:20 - 2018-07-10 14:20 - 000000000 ____D C:\Users\TECHNIC\Desktop\AWLL6075_6077v2_5077_5055
==================== Un mois - Modifiés - fichiers et dossiers ========
(Si un élément est inclus dans le fichier fixlist.txt, le fichier/dossier sera déplacé.)
2018-07-26 09:12 - 2009-07-14 00:45 - 000018736 ____H C:\Windows\system32\7B296FB0-376B-497e-B012-9C450E1B7327-5P-1.C7483456-A289-439d-8115-601632D005A0
2018-07-26 09:12 - 2009-07-14 00:45 - 000018736 ____H C:\Windows\system32\7B296FB0-376B-497e-B012-9C450E1B7327-5P-0.C7483456-A289-439d-8115-601632D005A0
2018-07-26 09:08 - 2009-07-14 01:13 - 000006264 _____ C:\Windows\system32\PerfStringBackup.INI
2018-07-26 09:08 - 2006-10-10 13:47 - 006344530 _____ C:\Windows\system32\perfh00C.dat
2018-07-26 09:08 - 2006-10-10 13:47 - 001987226 _____ C:\Windows\system32\perfc00C.dat
2018-07-26 09:04 - 2009-07-14 01:08 - 000000006 ____H C:\Windows\Tasks\SA.DAT
2018-07-26 08:55 - 2011-03-09 18:28 - 000000000 ____D C:\Windows\Minidump
2018-07-25 13:27 - 2009-07-13 23:20 - 000000000 ____D C:\Windows\system32\NDF
2018-07-25 09:48 - 2009-07-13 23:20 - 000000000 ____D C:\Windows\inf
2018-07-25 09:30 - 2010-04-19 12:03 - 000000000 ____D C:\Users\TECHNIC\AppData\Roaming\vlc
2018-07-24 20:13 - 2009-10-28 14:32 - 000000000 ___HD C:\Program Files (x86)\InstallShield Installation Information
2018-07-24 18:50 - 2009-10-28 14:38 - 000000000 ____D C:\Program Files (x86)\Realtek
2018-07-24 07:30 - 2013-04-13 03:03 - 000000000 ____D C:\Users\UpdatusUser
2018-07-22 19:50 - 2009-10-28 14:56 - 000000000 ____D C:\Program Files\Google
2018-07-16 18:02 - 2010-04-19 09:38 - 000563832 ____N (Microsoft Corporation) C:\Windows\system32\MpSigStub.exe
2018-07-12 20:34 - 2010-04-18 21:41 - 000000000 ____D C:\Users\TECHNIC
2018-07-10 14:16 - 2018-02-05 14:42 - 000000000 ____D C:\AdwCleaner
2018-07-10 12:52 - 2010-07-10 20:40 - 000000000 ____D C:\Users\TECHNIC\AppData\Local\ElevatedDiagnostics
2018-07-10 12:19 - 2012-04-11 21:40 - 000842240 _____ (Adobe Systems Incorporated) C:\Windows\SysWOW64\FlashPlayerApp.exe
2018-07-10 12:19 - 2012-04-11 21:40 - 000004484 _____ C:\Windows\System32\Tasks\Adobe Flash Player Updater
2018-07-10 12:19 - 2011-12-11 13:22 - 000000000 ____D C:\Windows\system32\Macromed
2018-07-10 12:19 - 2011-05-14 15:05 - 000175104 _____ (Adobe Systems Incorporated) C:\Windows\SysWOW64\FlashPlayerCPLApp.cpl
2018-07-10 12:19 - 2009-10-28 15:08 - 000000000 ____D C:\Windows\SysWOW64\Macromed
2018-07-09 13:13 - 2014-12-24 23:54 - 000004476 _____ C:\Windows\System32\Tasks\Adobe Acrobat Update Task
2018-06-26 15:26 - 2011-05-05 11:18 - 000002186 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Chrome.lnk
==================== Fichiers à la racine de certains dossiers =======
2011-12-01 14:18 - 2011-12-01 14:18 - 000008625 _____ () C:\Users\TECHNIC\AppData\Roaming\UserTile.png
2014-10-25 20:52 - 2018-01-24 11:52 - 000000822 _____ () C:\Users\TECHNIC\AppData\Roaming\WB.CFG
2010-04-19 17:43 - 2011-01-28 15:27 - 000000106 _____ () C:\Users\TECHNIC\AppData\Roaming\wklnhst.dat
2014-10-30 21:41 - 2014-10-30 21:41 - 000022528 _____ () C:\Users\TECHNIC\AppData\Local\411107001dsisetup4111135222.exe
2014-10-30 21:41 - 2014-12-17 01:52 - 000000001 _____ () C:\Users\TECHNIC\AppData\Local\DSI.DAT
2014-11-22 13:52 - 2014-11-22 13:52 - 000022528 _____ () C:\Users\TECHNIC\AppData\Local\dsisetup26968822.exe
2014-12-02 01:52 - 2014-12-02 01:52 - 000022528 _____ () C:\Users\TECHNIC\AppData\Local\dsisetup6577906022.exe
2014-12-17 01:52 - 2014-12-17 01:52 - 000022528 _____ () C:\Users\TECHNIC\AppData\Local\dsisetup929492482.exe
2014-11-22 13:52 - 2014-11-22 13:52 - 000000008 _____ () C:\Users\TECHNIC\AppData\Local\ext2.dat
2014-11-22 13:52 - 2014-11-22 13:52 - 000022528 _____ () C:\Users\TECHNIC\AppData\Local\extsetup26937001.exe
2014-11-22 13:52 - 2014-11-22 13:52 - 000643948 _____ () C:\Users\TECHNIC\AppData\Local\extsq.dll
2018-02-05 14:19 - 2018-02-05 14:23 - 000013054 _____ () C:\Users\TECHNIC\AppData\Local\MyWinLockerInstaller.txt-20180205.log
2017-12-12 18:52 - 2017-12-12 18:52 - 000000052 _____ () C:\Users\TECHNIC\AppData\Local\px5aiqy6bj
Certains fichiers dans TEMP:
====================
2013-06-19 22:10 - 2013-06-24 22:00 - 000035224 _____ () C:\Users\TECHNIC\AppData\Local\Temp\i4jdel0.exe
2015-04-05 18:07 - 2015-04-05 18:07 - 001055936 _____ (Adobe) C:\Users\TECHNIC\AppData\Local\Temp\install_flashplayer17x32axau_ltr5x64d_awc_aih.exe
2013-08-24 14:22 - 2013-08-24 14:25 - 031954536 _____ (Skype Technologies S.A.) C:\Users\TECHNIC\AppData\Local\Temp\SkypeSetup.exe
2013-03-29 07:07 - 2012-07-16 04:56 - 004451144 _____ (Conduit Ltd.) C:\Users\TECHNIC\AppData\Local\Temp\tbVuze.dll
2013-06-19 22:09 - 2013-06-19 22:10 - 003750104 _____ (WinZip International LLC ) C:\Users\TECHNIC\AppData\Local\Temp\winziprosetup-WZRO6_20130221.exe
==================== Bamital & volsnap ======================
(Il n'y a pas de correction automatique pour les fichiers qui ne satisfont pas à la vérification.)
C:\Windows\system32\winlogon.exe => Le fichier est signé numériquement
C:\Windows\system32\wininit.exe => Le fichier est signé numériquement
C:\Windows\SysWOW64\wininit.exe => Le fichier est signé numériquement
C:\Windows\explorer.exe => Le fichier est signé numériquement
C:\Windows\SysWOW64\explorer.exe => Le fichier est signé numériquement
C:\Windows\system32\svchost.exe => Le fichier est signé numériquement
C:\Windows\SysWOW64\svchost.exe => Le fichier est signé numériquement
C:\Windows\system32\services.exe => Le fichier est signé numériquement
C:\Windows\system32\User32.dll => Le fichier est signé numériquement
C:\Windows\SysWOW64\User32.dll => Le fichier est signé numériquement
C:\Windows\system32\userinit.exe => Le fichier est signé numériquement
C:\Windows\SysWOW64\userinit.exe => Le fichier est signé numériquement
C:\Windows\system32\rpcss.dll => Le fichier est signé numériquement
C:\Windows\system32\dnsapi.dll => Le fichier est signé numériquement
C:\Windows\SysWOW64\dnsapi.dll => Le fichier est signé numériquement
C:\Windows\system32\Drivers\volsnap.sys => Le fichier est signé numériquement
LastRegBack: 2018-07-17 09:42
==================== Fin de FRST.txt ============================ -
Résultats de l'Analyse supplémentaire de Farbar Recovery Scan Tool (x64) Version: 21.07.2018
Exécuté par TECHNIC (26-07-2018 09:28:14)
Exécuté depuis H:\
Windows 7 Home Premium Service Pack 1 (X64) (2010-04-19 01:41:22)
Mode d'amorçage: Normal
==========================================================
==================== Comptes: =============================
Administrateur (S-1-5-21-3245896594-2290735146-2513037421-500 - Administrator - Disabled)
HomeGroupUser$ (S-1-5-21-3245896594-2290735146-2513037421-1008 - Limited - Enabled)
Invité (S-1-5-21-3245896594-2290735146-2513037421-501 - Limited - Disabled)
TECHNIC (S-1-5-21-3245896594-2290735146-2513037421-1000 - Administrator - Enabled) => C:\Users\TECHNIC
UpdatusUser (S-1-5-21-3245896594-2290735146-2513037421-1009 - Limited - Enabled) => C:\Users\UpdatusUser
==================== Centre de sécurité ========================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé.)
AS: Windows Defender (Enabled - Up to date) {D68DDC3A-831F-4fae-9E44-DA132C1ACF46}
==================== Programmes installés ======================
(Seuls les logiciels publicitaires ('adware') avec la marque 'caché' ('Hidden') sont susceptibles d'être ajoutés au fichier fixlist.txt pour qu'ils ne soient plus masqués. Les programmes publicitaires devront être désinstallés manuellement.)
7-Zip 18.05 (x64) (HKLM\...\7-Zip) (Version: 18.05 - Igor Pavlov)
Acer Backup Manager (HKLM-x32\...\InstallShield_{30075A70-B5D2-440B-AFA3-FB2021740121}) (Version: 2.0.2.19 - NewTech Infosystems)
Acer eRecovery Management (HKLM-x32\...\{7F811A54-5A09-4579-90E1-C93498E230D9}) (Version: 4.05.3005 - Acer Incorporated)
Acer Games (HKLM-x32\...\WildTangent acer Master Uninstall) (Version: 1.0.2.5 - WildTangent)
Acer Registration (HKLM-x32\...\Acer Registration) (Version: 1.02.3006 - Acer Incorporated)
Acer ScreenSaver (HKLM-x32\...\Acer Screensaver) (Version: 1.2.0812 - Acer Incorporated)
Acrobat.com (HKLM-x32\...\{287ECFA4-719A-2143-A09B-D6A12DE54E40}) (Version: 1.6.65 - Adobe Systems Incorporated)
Adobe Acrobat Reader DC - Français (HKLM-x32\...\{AC76BA86-7AD7-1036-7B44-AC0F074E4100}) (Version: 17.009.20044 - Adobe Systems Incorporated)
Adobe AIR (HKLM-x32\...\Adobe AIR) (Version: 1.5.0.7220 - Adobe Systems Inc.)
Adobe Flash Player 30 ActiveX (HKLM-x32\...\Adobe Flash Player ActiveX) (Version: 30.0.0.134 - Adobe Systems Incorporated)
Adobe Flash Player 30 NPAPI (HKLM-x32\...\Adobe Flash Player NPAPI) (Version: 30.0.0.113 - Adobe Systems Incorporated)
Advertising Center (HKLM-x32\...\{b2ec4a38-b545-4a00-8214-13fe0e915e6d}) (Version: 0.0.0.2 - Nero AG) Hidden
Airlink101 Wireless LAN Driver (HKLM-x32\...\{B20F121C-A0A5-4cd8-8306-DE93347631B1}) (Version: 1.01.0095 - REALTEK Semiconductor Corp.)
Apple Application Support (32 bits) (HKLM-x32\...\{C56BA005-F02C-461B-ACA5-A0CE3E32578F}) (Version: 6.5 - Apple Inc.)
Apple Application Support (64 bits) (HKLM\...\{C8087B7C-8496-45BE-92FB-91D31EB73969}) (Version: 6.5 - Apple Inc.)
Apple Mobile Device Support (HKLM\...\{64695C4A-C68F-46B5-A734-50EBF124A68E}) (Version: 11.3.3.4 - Apple Inc.)
Apple Software Update (HKLM-x32\...\{A30EA700-5515-48F0-88B0-9E99DC356B88}) (Version: 2.6.0.1 - Apple Inc.)
Architecture 3D 3.1 - Plan 3D (HKLM-x32\...\LiveCAD_3-Plan3D_is1) (Version: - LiveCAD)
Backup Manager Advance (HKLM-x32\...\{30075A70-B5D2-440B-AFA3-FB2021740121}) (Version: 2.0.2.19 - NewTech Infosystems) Hidden
Bonjour (HKLM\...\{56DDDFB8-7F79-4480-89D5-25E1F52AB28F}) (Version: 3.1.0.1 - Apple Inc.)
Cisco EAP-FAST Module (HKLM-x32\...\{64BF0187-F3D2-498B-99EA-163AF9AE6EC9}) (Version: 2.2.14 - Cisco Systems, Inc.)
Cisco LEAP Module (HKLM-x32\...\{AF312B06-5C5C-468E-89B3-BE6DE2645722}) (Version: 1.0.19 - Cisco Systems, Inc.)
Cisco PEAP Module (HKLM-x32\...\{0A4EF0E6-A912-4CDE-A7F3-6E56E7C13A2F}) (Version: 1.1.6 - Cisco Systems, Inc.)
Complément Messenger (HKLM-x32\...\{6E5324C1-84FC-4F76-9A3A-C65E07F80EE6}) (Version: 15.4.3502.0922 - Microsoft Corporation) Hidden
Contrôle ActiveX Windows Live Mesh pour connexions à distance (HKLM-x32\...\{55D003F4-9599-44BF-BA9E-95D060730DD3}) (Version: 15.4.5722.2 - Microsoft Corporation)
D3DX10 (HKLM-x32\...\{E09C4DB7-630C-4F06-A631-8EA7239923AF}) (Version: 15.4.2368.0902 - Microsoft) Hidden
DriverPack Notifier (HKLM-x32\...\DriverPack Notifier) (Version: 2.0 - DriverPack Solution)
eSobi v2 (HKLM-x32\...\{15D967B5-A4BE-42AE-9E84-64CD062B25AA}) (Version: 2.0.4.000274 - esobi Inc.) Hidden
eSobi v2 (HKLM-x32\...\InstallShield_{15D967B5-A4BE-42AE-9E84-64CD062B25AA}) (Version: 2.0.4.000274 - esobi Inc.)
Galerie de photos Windows Live (HKLM-x32\...\{488F0347-C4A7-4374-91A7-30818BEDA710}) (Version: 15.4.3502.0922 - Microsoft Corporation) Hidden
Google Chrome (HKLM-x32\...\Google Chrome) (Version: 67.0.3396.99 - Google Inc.)
Google Earth Pro (HKLM\...\{B29B4ACE-362A-47D2-AB37-87C721D09803}) (Version: 7.3.2.5487 - Google)
Google Photos Backup (HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\...\Google Photos Backup) (Version: 1.1.4.11 - Google, Inc.)
Google Update Helper (HKLM-x32\...\{60EC980A-BDA2-4CB6-A427-B07A5498B4CA}) (Version: 1.3.33.17 - Google Inc.) Hidden
Google Update Helper (HKLM-x32\...\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}) (Version: 1.3.25.11 - Google Inc.) Hidden
Hotkey Utility (HKLM-x32\...\Hotkey Utility) (Version: 1.00.3004 - Acer Incorporated)
Identity Card (HKLM-x32\...\Identity Card) (Version: 1.00.3002 - Acer Incorporated)
ImagXpress (HKLM-x32\...\{A8F2089B-1F79-4BF6-B385-A2C2B0B9A74D}) (Version: 7.0.74.0 - Nero AG) Hidden
iTunes (HKLM\...\{A116D7C2-6CD0-42EE-B5AA-0CFD0CF7939B}) (Version: 12.7.5.9 - Apple Inc.)
Junk Mail filter update (HKLM-x32\...\{1F6AB0E7-8CDD-4B93-8A23-AA9EB2FEFCE4}) (Version: 15.4.3502.0922 - Microsoft Corporation) Hidden
Mesh Runtime (HKLM-x32\...\{8C6D6116-B724-4810-8F2D-D047E6B7D68E}) (Version: 15.4.5722.2 - Microsoft Corporation) Hidden
Microsoft .NET Framework 4.7.1 (Français) (HKLM\...\{92FB6C44-E685-45AD-9B20-CADF4CABA132} - 1036) (Version: 4.7.02558 - Microsoft Corporation)
Microsoft .NET Framework 4.7.1 (HKLM\...\{92FB6C44-E685-45AD-9B20-CADF4CABA132} - 1033) (Version: 4.7.02558 - Microsoft Corporation)
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-0100-040C-0000-0000000FF1CE}_OMUI.fr-fr_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft)
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{91120000-002F-0000-0000-0000000FF1CE}_HOMESTUDENTR_{6E107EB7-8B55-48BF-ACCB-199F86A2CD93}) (Version: - Microsoft)
Microsoft Office File Validation Add-In (HKLM-x32\...\{90140000-2005-0000-0000-0000000FF1CE}) (Version: 14.0.5130.5003 - Microsoft Corporation)
Microsoft Office Home and Student 2007 (HKLM-x32\...\HOMESTUDENTR) (Version: 12.0.6612.1000 - Microsoft Corporation)
Microsoft Office Language Pack 2007 - French/Français (HKLM-x32\...\OMUI.fr-fr) (Version: 12.0.6612.1000 - Microsoft Corporation)
Microsoft Office PowerPoint Viewer 2007 (French) (HKLM-x32\...\{95120000-00AF-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation)
Microsoft Office Suite Activation Assistant (HKLM-x32\...\{E50AE784-FABE-46DA-A1F8-7B6B56DCB22E}) (Version: 2.9 - Microsoft Corporation)
Microsoft Silverlight (HKLM\...\{89F4137D-6C26-4A84-BDB8-2E5A4BB71E00}) (Version: 5.1.50907.0 - Microsoft Corporation)
Microsoft SQL Server 2005 Compact Edition [ENU] (HKLM-x32\...\{F0B430D1-B6AA-473D-9B06-AA3DD01FD0B8}) (Version: 3.1.0000 - Microsoft Corporation)
Microsoft Visual C++ 2005 ATL Update kb973923 - x86 8.0.50727.4053 (HKLM-x32\...\{770657D0-A123-3C07-8E44-1C83EC895118}) (Version: 8.0.50727.4053 - Microsoft Corporation)
Microsoft Visual C++ 2005 Redistributable (HKLM-x32\...\{710f4c1c-cc18-4c49-8cbf-51240c89a1a2}) (Version: 8.0.61001 - Microsoft Corporation)
Microsoft Visual C++ 2005 Redistributable (HKLM-x32\...\{837b34e3-7c30-493c-8f6a-2b0f04e2912c}) (Version: 8.0.59193 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - KB2467174 - x86 9.0.30729.5570 (HKLM-x32\...\{86CE85E6-DBAC-3FFD-B977-E4B79F83C909}) (Version: 9.0.30729.5570 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x86 9.0.30729 (HKLM-x32\...\{CA8A885F-E95B-3FC6-BB91-F4D9377C7686}) (Version: 9.0.30729 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x86 9.0.30729.17 (HKLM-x32\...\{9A25302D-30C0-39D9-BD6F-21E6EC160475}) (Version: 9.0.30729 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x86 9.0.30729.4148 (HKLM-x32\...\{1F1C2DFC-2D24-3E06-BCB8-725134ADF989}) (Version: 9.0.30729.4148 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x86 9.0.30729.6161 (HKLM-x32\...\{9BE518E6-ECC6-35A9-88E4-87755C07200F}) (Version: 9.0.30729.6161 - Microsoft Corporation)
Microsoft Works (HKLM-x32\...\{0214A441-A4AB-43A8-8DEF-2F73C5364673}) (Version: 9.7.0621 - Microsoft Corporation)
Mise à jour Microsoft Office Excel 2007 Help (KB963678) (HKLM-x32\...\{90120000-0016-040C-0000-0000000FF1CE}_OMUI.fr-fr_{B761869A-B85C-40E2-994C-A1CE78AC8F2C}) (Version: - Microsoft)
Mise à jour Microsoft Office Outlook 2007 Help (KB963677) (HKLM-x32\...\{90120000-001A-040C-0000-0000000FF1CE}_OMUI.fr-fr_{51EFB347-1F3D-4BAC-8B79-F056B904FE21}) (Version: - Microsoft)
Mise à jour Microsoft Office Powerpoint 2007 Help (KB963669) (HKLM-x32\...\{90120000-0018-040C-0000-0000000FF1CE}_OMUI.fr-fr_{C3DCA38E-005E-41BA-A52A-7C3429F351C3}) (Version: - Microsoft)
Mise à jour Microsoft Office Word 2007 Help (KB963665) (HKLM-x32\...\{90120000-001B-040C-0000-0000000FF1CE}_OMUI.fr-fr_{81536A04-DBFB-4DB3-978F-0F284590C223}) (Version: - Microsoft)
Mises à jour NVIDIA 1.10.8 (HKLM\...\{B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_Display.Update) (Version: 1.10.8 - NVIDIA Corporation)
MobileMe Control Panel (HKLM\...\{6DD01FF3-63CE-436B-96DB-61363EAA4EB8}) (Version: 3.1.8.0 - Apple Inc.)
Module de compatibilité pour Microsoft Office System 2007 (HKLM-x32\...\{90120000-0020-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation)
MSXML 4.0 SP2 (KB954430) (HKLM-x32\...\{86493ADD-824D-4B8E-BD72-8C5DCDC52A71}) (Version: 4.20.9870.0 - Microsoft Corporation)
MSXML 4.0 SP2 (KB973688) (HKLM-x32\...\{F662A8E6-F4DC-41A2-901E-8C11F044BDEC}) (Version: 4.20.9876.0 - Microsoft Corporation)
Nero 9 Essentials (HKLM-x32\...\{33f89957-4f5c-4a83-b5a8-c1fb5f11bbca}) (Version: - Nero AG)
NVIDIA Drivers (HKLM\...\NVIDIA Drivers) (Version: 1.7 - NVIDIA Corporation)
NVIDIA ForceWare Network Access Manager (HKLM-x32\...\InstallShield_{7CFA46E3-CC2F-4355-82AE-6012DC3633FD}) (Version: - )
NVIDIA Pilote graphique 307.83 (HKLM\...\{B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_Display.Driver) (Version: 307.83 - NVIDIA Corporation)
Panneau de configuration NVIDIA 307.83 (HKLM\...\{B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_Display.ControlPanel) (Version: 307.83 - NVIDIA Corporation) Hidden
PDF Pro 10 (HKLM-x32\...\{FC279721-37A6-4777-AFD8-7A56681EBA14}) (Version: 10.8.0000 - PDF Pro Software)
Poker Superstars III (HKLM-x32\...\WTA-e4167ce8-9d12-4106-91fe-e7143e6fc0fa) (Version: 2.2.0.95 - WildTangent) Hidden
QuickTime 7 (HKLM-x32\...\{FF59BD75-466A-4D5A-AD23-AAD87C5FD44C}) (Version: 7.79.80.95 - Apple Inc.)
Realtek High Definition Audio Driver (HKLM-x32\...\{F132AF7F-7BCA-4EDE-8A7C-958108FE7DBC}) (Version: 6.0.1.5898 - Realtek Semiconductor Corp.)
REALTEK Wireless LAN Driver and Utility (HKLM-x32\...\{9C049509-055C-4CFF-A116-1D12312225EB}) (Version: 1.00.0265 - REALTEK Semiconductor Corp.)
Skype Click to Call (HKLM-x32\...\{873F8E7C-10E6-449F-BD7E-5FBA7C8E1C9B}) (Version: 8.5.0.9167 - Microsoft Corporation)
Skype™ 7.0 (HKLM-x32\...\{24991BA0-F0EE-44AD-9CC8-5EC50AECF6B7}) (Version: 7.0.102 - Skype Technologies S.A.)
Songr (HKLM-x32\...\Songr) (Version: 1.9.2020 - Xamasoft)
Sweet Home 3D version 3.5 (HKLM-x32\...\Sweet Home 3D_is1) (Version: - eTeks)
Update for 2007 Microsoft Office System (KB967642) (HKLM-x32\...\{91120000-002F-0000-0000-0000000FF1CE}_HOMESTUDENTR_{C444285D-5E4F-48A4-91DD-47AAAA68E92D}) (Version: - Microsoft)
USB2.0 PC Camera (HKLM-x32\...\{75438C0E-9925-412E-AD85-D0E71C6CE2ED}) (Version: 5.7.19204.100 - Sonix)
VC80CRTRedist - 8.0.50727.6195 (HKLM-x32\...\{933B4015-4618-4716-A828-5289FC03165F}) (Version: 1.2.0 - DivX, Inc) Hidden
VLC media player 1.0.5 (HKLM-x32\...\VLC media player) (Version: 1.0.5 - VideoLAN Team)
Vuze (HKLM-x32\...\8461-7759-5462-8226) (Version: 5.0.0.0 - Azureus Software, Inc.)
Welcome Center (HKLM-x32\...\Acer Welcome Center) (Version: 1.00.3008 - Acer Incorporated)
Windows Live (HKLM-x32\...\WinLiveSuite) (Version: 15.4.3555.0308 - Microsoft Corporation)
Windows Live FolderShare (HKLM-x32\...\{2075CB0A-D26F-4DAA-B424-5079296B43BA}) (Version: 14.0.8089.726 - Microsoft Corporation)
WinRAR 5.50 (32-bit) (HKLM-x32\...\WinRAR archiver) (Version: 5.50.0 - win.rar GmbH)
==================== Personnalisé CLSID (Avec liste blanche): ==========================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
CustomCLSID: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000_Classes\CLSID\{144DF3B2-2402-47AE-9583-5A045929A8D4}\InprocServer32 -> C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.33.5\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000_Classes\CLSID\{91A41FCC-BC02-42D8-A36E-0D27FF9BFFC8}\InprocServer32 -> C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.33.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000_Classes\CLSID\{CB492AF1-2CEF-4E58-BE47-471C77D0C8BA}\InprocServer32 -> C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.32.7\psuser_64.dll => Pas de fichier
CustomCLSID: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000_Classes\CLSID\{E8CF3E55-F919-49D9-ABC0-948E6CB34B9F}\InprocServer32 -> C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.33.17\psuser_64.dll (Google Inc.)
CustomCLSID: HKU\S-1-5-21-3245896594-2290735146-2513037421-1000_Classes\CLSID\{EA724FD3-844D-43A9-A8C9-A5BC35FC20E4}\InprocServer32 -> C:\Users\TECHNIC\AppData\Local\Google\Update\1.3.33.17\psuser_64.dll (Google Inc.)
ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ContextMenuHandlers1: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Program Files\7-Zip\7-zip.dll [2018-04-30] (Igor Pavlov)
ContextMenuHandlers1: [WinRAR] -> {B41DB860-64E4-11D2-9906-E49FADC173CA} => C:\Program Files (x86)\WinRAR\rarext64.dll [2017-08-11] (Alexander Roshal)
ContextMenuHandlers1-x32: [WinRAR32] -> {B41DB860-8EE4-11D2-9906-E49FADC173CA} => C:\Program Files (x86)\WinRAR\rarext.dll [2017-08-11] (Alexander Roshal)
ContextMenuHandlers3: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ContextMenuHandlers4: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Program Files\7-Zip\7-zip.dll [2018-04-30] (Igor Pavlov)
ContextMenuHandlers5: [NvCplDesktopContext] -> {3D1975AF-48C6-4f8e-A182-BE0E08FA86A9} => C:\Windows\system32\nvshext.dll [2013-01-31] (NVIDIA Corporation)
ContextMenuHandlers6: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Program Files\7-Zip\7-zip.dll [2018-04-30] (Igor Pavlov)
ContextMenuHandlers6: [WinRAR] -> {B41DB860-64E4-11D2-9906-E49FADC173CA} => C:\Program Files (x86)\WinRAR\rarext64.dll [2017-08-11] (Alexander Roshal)
ContextMenuHandlers6-x32: [WinRAR32] -> {B41DB860-8EE4-11D2-9906-E49FADC173CA} => C:\Program Files (x86)\WinRAR\rarext.dll [2017-08-11] (Alexander Roshal)
==================== Tâches planifiées (Avec liste blanche) =============
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
Task: {1896105B-0A6F-4506-A3C7-EF773C72F544} - System32\Tasks\Adobe Flash Player Updater => C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [2018-07-10] (Adobe Systems Incorporated)
Task: {245955D5-7330-438E-B92C-91EBC29E793D} - System32\Tasks\GoogleUpdateTaskMachineCore => C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [2015-08-31] (Google Inc.)
Task: {2B0BC07D-9607-4B7F-9323-54A7AA1BCEE0} - System32\Tasks\DriverPack Notifier => C:\Program Files (x86)\DriverPack Notifier\DriverPackNotifier.exe [2015-12-18] ()
Task: {3211BF88-E7C3-41D1-8D29-DBF8FD6B1F75} - System32\Tasks\GoogleUpdateTaskUserS-1-5-21-3245896594-2290735146-2513037421-1000UA => C:\Users\TECHNIC\AppData\Local\Google\Update\GoogleUpdate.exe [2017-01-30] (Google Inc.)
Task: {459A6C21-3AF7-4295-951E-C17532004BBA} - System32\Tasks\GoogleUpdateTaskUserS-1-5-21-3245896594-2290735146-2513037421-1000Core => C:\Users\TECHNIC\AppData\Local\Google\Update\GoogleUpdate.exe [2017-01-30] (Google Inc.)
Task: {5ECFB392-51A3-4A86-B949-398784F5FB60} - System32\Tasks\{EF3FA9E5-DD0B-46AA-93D3-51500FCCEB52} => C:\Windows\system32\pcalua.exe -a "C:\Users\TECHNIC\Downloads\eMule0.50a-Installer (1).exe" -d C:\Users\TECHNIC\Desktop
Task: {A98A4419-601E-4A38-B522-2EB4CBA0903C} - System32\Tasks\DriverToolkit Autorun => C:\Program Files (x86)\DriverToolkit\DriverToolkit.exe
Task: {A9E886E6-10C0-46BC-A097-D6DC552337CC} - System32\Tasks\GoogleUpdateTaskMachineUA => C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [2015-08-31] (Google Inc.)
Task: {BA1D2D88-6478-4B36-9849-D5D47AD188B5} - System32\Tasks\{29050D64-37A3-4966-A492-C5E96FCCC4C1} => C:\Windows\system32\pcalua.exe -a D:\SETUP.EXE -d D:\
Task: {C6D4D760-C126-41A5-9A1C-0DA05EB372F9} - System32\Tasks\{5F806C14-D59B-454E-9D2F-B28529996588} => C:\Program Files (x86)\FrostWire 5\FrostWire.exe
Task: {E3C795C8-C7F5-4F63-9659-D50534722724} - System32\Tasks\Adobe Flash Player NPAPI Notifier => C:\Windows\SysWOW64\Macromed\Flash\FlashUtil32_30_0_0_113_Plugin.exe [2018-06-08] (Adobe Systems Incorporated)
Task: {E6D7D02A-8A05-45B0-AD32-6BF35C5A2346} - System32\Tasks\Adobe Acrobat Update Task => C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe [2018-03-21] (Adobe Systems Incorporated)
Task: {E88436BD-8CF7-4EFF-AE98-0212E4E44D1E} - System32\Tasks\Apple\AppleSoftwareUpdate => C:\Program Files (x86)\Apple Software Update\SoftwareUpdate.exe [2018-01-08] (Apple Inc.)
(Si un élément est inclus dans le fichier fixlist.txt, le fichier tâche (.job) sera déplacé. Le fichier exécuté par la tâche ne sera pas déplacé.)
Task: C:\Windows\Tasks\DriverToolkit Autorun.job => C:\Program Files (x86)\DriverToolkit\DriverToolkit.exe
==================== Raccourcis & WMI ========================
(Les éléments sont susceptibles d'être inscrits dans le fichier fixlist.txt afin d'être supprimés ou restaurés.)
==================== Modules chargés (Avec liste blanche) ==============
2013-04-13 03:03 - 2013-01-31 05:25 - 000087328 _____ () C:\Program Files\NVIDIA Corporation\Display\NvSmartMax64.dll
2018-05-22 22:08 - 2018-05-22 22:08 - 001356088 _____ () C:\Program Files\iTunes\libxml2.dll
2018-05-22 22:09 - 2018-05-22 22:09 - 000088888 _____ () C:\Program Files\iTunes\zlib1.dll
2018-05-15 18:58 - 2018-05-15 18:58 - 001356088 _____ () C:\Program Files\Common Files\Apple\Apple Application Support\libxml2.dll
2018-01-05 01:14 - 2018-01-05 01:14 - 000088888 _____ () C:\Program Files\Common Files\Apple\Apple Application Support\zlib1.dll
2009-08-18 03:27 - 2009-08-18 03:27 - 000629280 _____ () C:\Program Files (x86)\Acer\Hotkey Utility\HotkeyUtility.exe
2010-05-04 09:59 - 2007-07-11 16:09 - 000020480 _____ () C:\Windows\FixCamera.exe
2010-05-04 09:59 - 2007-05-10 17:05 - 000270336 _____ () C:\Windows\tsnp2std.exe
2015-07-13 11:42 - 2014-01-07 10:24 - 007215616 _____ () C:\Program Files (x86)\PDF Pro 10\vspdfprsrv.exe
2018-07-24 18:51 - 2014-12-12 17:24 - 000044760 _____ () C:\Windows\runSW.exe
2009-04-19 11:34 - 2009-04-19 11:34 - 000625184 _____ () C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\nSvcAppFlt.exe
2009-04-19 11:34 - 2009-04-19 11:34 - 000070176 _____ () C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\nv_common.dll
2009-04-19 11:34 - 2009-04-19 11:34 - 000578080 _____ () C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\SpecialCase.dll
2009-04-19 11:34 - 2009-04-19 11:34 - 000207904 _____ () C:\Program Files\NVIDIA Corporation\NetworkAccessManager\bin32\nSvcIp.exe
2009-02-02 20:33 - 2009-02-02 20:33 - 000460199 _____ () C:\Program Files (x86)\NewTech Infosystems\Acer Backup Manager\sqlite3.dll
2009-08-18 03:31 - 2009-08-18 03:31 - 000163840 _____ () C:\Program Files (x86)\Acer\Hotkey Utility\HotkeyHook.dll
2015-07-13 11:42 - 2015-06-19 11:36 - 001206216 _____ () C:\Program Files (x86)\PDF Pro 10\TMSlite170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 000096200 _____ () C:\Program Files (x86)\PDF Pro 10\vspropsaver170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 005170632 _____ () C:\Program Files (x86)\PDF Pro 10\vspdfcore170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 002550728 _____ () C:\Program Files (x86)\PDF Pro 10\vsvector170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 002980808 _____ () C:\Program Files (x86)\PDF Pro 10\BBlite170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 000031688 _____ () C:\Program Files (x86)\PDF Pro 10\vstrees170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 000072648 _____ () C:\Program Files (x86)\PDF Pro 10\vsprinters170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 000070600 _____ () C:\Program Files (x86)\PDF Pro 10\vspdfprinter170.bpl
2015-07-13 11:42 - 2015-06-23 15:05 - 001954240 _____ () C:\Program Files (x86)\PDF Pro 10\js32.dll
2015-07-13 11:42 - 2015-06-19 11:36 - 000084936 _____ () C:\Program Files (x86)\PDF Pro 10\expertpdfcore170.bpl
2015-07-13 11:42 - 2015-06-19 11:36 - 000579016 _____ () C:\Program Files (x86)\PDF Pro 10\vspdfeditor170.bpl
2008-09-28 20:55 - 2008-09-28 20:55 - 001076224 _____ () C:\Program Files (x86)\NewTech Infosystems\Acer Backup Manager\ACE.dll
2018-07-24 18:51 - 2013-02-27 17:17 - 000221184 _____ () C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\EnumDevLib.dll
==================== Alternate Data Streams (Avec liste blanche) =========
(Si un élément est inclus dans le fichier fixlist.txt, seul le flux de données additionnel (ADS - Alternate Data Stream) sera supprimé.)
==================== Mode sans échec (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le "AlternateShell" sera restauré.)
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\mcmscsvc => ""="Service"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\MCODS => ""="Service"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\mcmscsvc => ""="Service"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\MCODS => ""="Service"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\MpfService => ""="Service"
==================== Association (Avec liste blanche) ===============
(Si un élément est inclus dans le fichier fixlist.txt, l'élément de Registre sera restauré à la valeur par défaut ou supprimé.)
==================== Internet Explorer sites de confiance/sensibles ===============
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre.)
==================== Hosts contenu: ===============================
(Si nécessaire, la commande Hosts: peut être incluse dans le fichier fixlist.txt afin de réinitialiser le fichier hosts.)
2009-07-13 22:34 - 2014-05-28 20:06 - 000000871 _____ C:\Windows\system32\Drivers\etc\hosts
54.204.28.26 dlgdjipfpeahlpmmjcclaeeodpdmjipc
==================== Autres zones ============================
(Actuellement, il n'y a pas de correction automatique pour cette section.)
HKU\S-1-5-21-3245896594-2290735146-2513037421-1000\Control Panel\Desktop\\Wallpaper -> C:\Users\TECHNIC\AppData\Roaming\Microsoft\Windows\Themes\TranscodedWallpaper.jpg
DNS Servers: Le média n'est pas connecté à internet.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System => (ConsentPromptBehaviorAdmin: 5) (ConsentPromptBehaviorUser: 3) (EnableLUA: 1)
Le Pare-feu est activé.
==================== MSCONFIG/TASK MANAGER éléments désactivés ==
MSCONFIG\startupreg: Adobe Reader Speed Launcher => C:\Users\TECHNIC\AppData\Roaming\Microsoft\service104.exe
MSCONFIG\startupreg: AppleSyncNotifier => C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleSyncNotifier.exe
MSCONFIG\startupreg: APSDaemon => "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
MSCONFIG\startupreg: Badoo Desktop => C:\ProgramData\Badoo\Badoo Desktop\1.6.48.1082\Badoo.Desktop.exe
MSCONFIG\startupreg: Google Photos Backup => "C:\Users\TECHNIC\AppData\Local\Programs\Google\Google Photos Backup\Google Photos Backup.exe" /autostart
MSCONFIG\startupreg: iTunesHelper => "C:\Program Files\iTunes\iTunesHelper.exe"
MSCONFIG\startupreg: Skype => "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
==================== RèglesPare-feu (Avec liste blanche) ===============
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
FirewallRules: [{A4CF65F7-7B37-4694-9188-6D3C59B16940}] => (Allow) C:\Program Files (x86)\Windows Live\Messenger\msnmsgr.exe
FirewallRules: [{83C09E17-753F-427C-AC67-A11F57059386}] => (Allow) svchost.exe
FirewallRules: [{3980BCBA-7B64-4C89-BD1D-56ECDB0A0F70}] => (Allow) C:\Program Files (x86)\Windows Live\Sync\WindowsLiveSync.exe
FirewallRules: [{5AEE83C4-77E8-4AD8-9BC2-C19242EBDC13}] => (Allow) C:\Program Files (x86)\FrostWire\FrostWire.exe
FirewallRules: [{827251BD-E6F4-4808-9DD9-9EB9F889D55C}] => (Allow) C:\Program Files (x86)\FrostWire\FrostWire.exe
FirewallRules: [TCP Query User{847D9167-EDBF-4088-B8E1-8A5F4CD59C42}C:\program files (x86)\frostwire\frostwire.exe] => (Allow) C:\program files (x86)\frostwire\frostwire.exe
FirewallRules: [UDP Query User{9C0373F2-0582-4E42-B8C1-0E40CB12D6D0}C:\program files (x86)\frostwire\frostwire.exe] => (Allow) C:\program files (x86)\frostwire\frostwire.exe
FirewallRules: [{5CF5ABF8-5868-49D2-A6AF-AE5BCECF0BAF}] => (Allow) C:\Program Files (x86)\Windows Live\Contacts\wlcomm.exe
FirewallRules: [{B6459BF9-785B-42B2-863A-81B80A72DBF9}] => (Allow) LPort=2869
FirewallRules: [{76B4AAA6-2847-489E-8356-497490667E46}] => (Allow) LPort=1900
FirewallRules: [{95888FFD-EAF8-4477-A570-9E1581095300}] => (Allow) C:\Program Files (x86)\Windows Live\Mesh\MOE.exe
FirewallRules: [TCP Query User{A2F9C2BC-4334-416B-A9D0-CE63A5BF1AF6}C:\program files (x86)\google\google earth\client\googleearth.exe] => (Allow) C:\program files (x86)\google\google earth\client\googleearth.exe
FirewallRules: [UDP Query User{DC127F7B-4CE5-4757-84D5-900A922180EB}C:\program files (x86)\google\google earth\client\googleearth.exe] => (Allow) C:\program files (x86)\google\google earth\client\googleearth.exe
FirewallRules: [TCP Query User{F10B17F2-C022-45B8-8BF0-4E37AD3534E3}C:\program files (x86)\emule\emule.exe] => (Allow) C:\program files (x86)\emule\emule.exe
FirewallRules: [UDP Query User{607974A2-9A82-43C2-9EA6-EEF572EA6468}C:\program files (x86)\emule\emule.exe] => (Allow) C:\program files (x86)\emule\emule.exe
FirewallRules: [{F920C886-9CDC-4897-8A8B-4B2859FAF384}] => (Allow) C:\Program Files (x86)\FrostWire 5\FrostWire.exe
FirewallRules: [{4007B9EE-3C20-49FA-AB29-11C61DE71EAB}] => (Allow) C:\Program Files (x86)\FrostWire 5\FrostWire.exe
FirewallRules: [{1DFD2784-BF39-41B6-BB80-C5FCEC78530D}] => (Allow) C:\Program Files (x86)\Skype\Phone\Skype.exe
FirewallRules: [TCP Query User{8A86011A-B837-4964-92F7-CAFC150C21CA}C:\program files (x86)\frostwire 5\frostwire.exe] => (Block) C:\program files (x86)\frostwire 5\frostwire.exe
FirewallRules: [UDP Query User{0BA75B1A-FD9D-47AC-8AE0-6A186A1C3220}C:\program files (x86)\frostwire 5\frostwire.exe] => (Block) C:\program files (x86)\frostwire 5\frostwire.exe
FirewallRules: [TCP Query User{CE24EB19-EB64-4657-A3DA-68BF46CBE594}C:\program files (x86)\vuze\azureus.exe] => (Allow) C:\program files (x86)\vuze\azureus.exe
FirewallRules: [UDP Query User{2E9A4FB1-0C03-4FBA-BB46-1C6C851E46FC}C:\program files (x86)\vuze\azureus.exe] => (Allow) C:\program files (x86)\vuze\azureus.exe
FirewallRules: [{895AAA03-62BB-4753-ABB6-3EB17B314F58}] => (Allow) C:\Program Files (x86)\NVIDIA Corporation\NVIDIA Update Core\daemonu.exe
FirewallRules: [{1DD6E771-A877-46E7-84F6-1E7B024DA4B8}] => (Allow) C:\Program Files (x86)\NVIDIA Corporation\NVIDIA Update Core\daemonu.exe
FirewallRules: [{0A95A715-6512-4302-83A6-E4E658731A15}] => (Allow) C:\Program Files (x86)\Vuze\Azureus.exe
FirewallRules: [{A63ECAE6-C034-4D34-9084-98597A3B2468}] => (Allow) C:\Program Files (x86)\Vuze\Azureus.exe
FirewallRules: [TCP Query User{59449A28-665E-40CC-A3C1-DC65A6AD87B9}C:\program files (x86)\videolan\vlc\vlc.exe] => (Allow) C:\program files (x86)\videolan\vlc\vlc.exe
FirewallRules: [UDP Query User{830C94E9-0672-478D-9BC2-455599F9CC27}C:\program files (x86)\videolan\vlc\vlc.exe] => (Allow) C:\program files (x86)\videolan\vlc\vlc.exe
FirewallRules: [{984E8238-F245-4788-AC29-7A370A4B2BEE}] => (Allow) C:\Program Files (x86)\Framed Display\bin\FramedDisplay.BRT.Helper.exe
FirewallRules: [{0A0F1F28-AC7B-46DB-B54D-65A3DF5E9E6E}] => (Allow) C:\Program Files (x86)\Framed Display\bin\FramedDisplay.BRT.Helper.exe
FirewallRules: [TCP Query User{1C1EEAB7-5F41-4B45-858D-67CAD13C2AF2}C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe] => (Allow) C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe
FirewallRules: [UDP Query User{99E82DD5-AAD2-4F62-A0C9-E2C697A8431F}C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe] => (Allow) C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe
FirewallRules: [{E256E811-88D2-4F8D-9155-47BFD420934E}] => (Allow) C:\Users\TECHNIC\AppData\Local\Chromium\Application\chrome.exe
FirewallRules: [{8D60B569-3AE6-498D-8875-F77039043E5D}] => (Allow) C:\Program Files\Bonjour\mDNSResponder.exe
FirewallRules: [{9678E9D6-21C4-44B7-B8C5-F821AFED5EC4}] => (Allow) C:\Program Files\Bonjour\mDNSResponder.exe
FirewallRules: [{416D92B4-5BD6-4E34-A294-4B1520C7EBFF}] => (Allow) C:\Program Files (x86)\Bonjour\mDNSResponder.exe
FirewallRules: [{AFEB30EC-F473-4D5E-8F2C-7D53F14A97F5}] => (Allow) C:\Program Files (x86)\Bonjour\mDNSResponder.exe
FirewallRules: [TCP Query User{A581FFC8-5C81-4BC4-80FA-264AB22BA70F}C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe] => (Block) C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe
FirewallRules: [UDP Query User{592A7372-0039-4C47-B3C1-8012E533E207}C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe] => (Block) C:\program files (x86)\ihmc cmaptools\jre\bin\javaw.exe
FirewallRules: [{95561DE4-1D0C-44D3-9E21-AE3083D198D3}] => (Allow) C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe
FirewallRules: [{B9F80C4A-442C-4BB8-868F-A5F7195FDF0A}] => (Allow) C:\Program Files\iTunes\iTunes.exe
FirewallRules: [{8BC35018-8063-4393-BA51-4CF1E9A931B8}] => (Allow) C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
FirewallRules: [{1ACF3CAA-9D3A-45C7-B65B-D5110B9EF0B1}] => (Allow) C:\Program Files (x86)\Ralink\Common\RaUI.exe
FirewallRules: [{DC2AE569-A5E7-4A50-9197-FB4F457A5F84}] => (Allow) C:\Program Files (x86)\Ralink\Common\RaUI.exe
FirewallRules: [{89A79A7D-3095-4E6A-8969-939F2C3E5496}] => (Allow) C:\PROGRA~2\REALTEK\USBWIR~1\RtWlan.exe
FirewallRules: [{5377BE0C-BE6D-406B-AA9D-145DD5253A37}] => (Allow) LPort=1542
FirewallRules: [{52834E21-C66A-4C74-A863-7B874C5339D7}] => (Allow) LPort=1542
FirewallRules: [{E7EF8FCD-8A7C-412D-940F-F901C067002B}] => (Allow) LPort=53
FirewallRules: [{76FCA37D-FD3F-4C24-9739-7D150B048002}] => (Allow) C:\PROGRA~2\REALTEK\USBWIR~1\Rtldhcp.exe
FirewallRules: [{B03D60E5-A3C9-4688-8C7D-87411A0FE605}] => (Allow) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RTLDHCP.exe
FirewallRules: [{D920426E-0911-44B8-AE05-703585F4E394}] => (Allow) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RTLDHCP.exe
FirewallRules: [{70D60190-8E98-4587-8776-1DBD1FFDB653}] => (Allow) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RTLDHCP.exe
FirewallRules: [{C2ECC0C8-05F2-475F-A455-B083CAC1FEF4}] => (Allow) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RTLDHCP.exe
FirewallRules: [{5408404C-07E9-4727-B50F-8E74B47A08D2}] => (Allow) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RTLDHCP.exe
FirewallRules: [{1526A6B4-81BB-45FF-9746-91150920538A}] => (Allow) C:\Program Files (x86)\Realtek\USB Wireless LAN Utility\RTLDHCP.exe
==================== Points de restauration =========================
07-07-2018 11:58:28 Windows Update
10-07-2018 14:21:48 Installé Airlink101 Wireless LAN Driver
10-07-2018 21:35:40 Installation du package de pilotes : Airlink101 Cartes réseau
11-07-2018 22:35:18 Installé Airlink101 Wireless LAN Driver
12-07-2018 20:30:20 Installé REALTEK USB Wireless LAN Driver and Utility
15-07-2018 09:19:04 Installé REALTEK USB Wireless LAN Driver and Utility
17-07-2018 16:15:21 Installé REALTEK USB Wireless LAN Driver and Utility
22-07-2018 17:25:53 Installé REALTEK USB Wireless LAN Driver and Utility
22-07-2018 19:39:48 Windows Update
24-07-2018 18:16:43 Installé REALTEK USB Wireless LAN Driver and Utility
24-07-2018 18:23:59 Installé REALTEK USB Wireless LAN Driver and Utility
24-07-2018 18:51:00 Installé REALTEK USB Wireless LAN Driver and Utility
24-07-2018 19:31:27 Installé Ralink Wireless LAN
24-07-2018 20:12:32 Supprimé Ralink Wireless LAN
25-07-2018 09:23:32 Installé REALTEK USB Wireless LAN Driver and Utility
==================== Éléments en erreur du Gestionnaire de périphériques =============
Name: Souris Microsoft PS/2
Description: Souris Microsoft PS/2
Class Guid: {4d36e96f-e325-11ce-bfc1-08002be10318}
Manufacturer: Microsoft
Service: i8042prt
Problem: : This device is not present, is not working properly, or does not have all its drivers installed. (Code 24)
Resolution: The device is installed incorrectly. The problem could be a hardware failure, or a new driver might be needed.
Devices stay in this state if they have been prepared for removal.
After you remove the device, this error disappears.Remove the device, and this error should be resolved.
==================== Erreurs du Journal des événements: =========================
Erreurs Application:
==================
Error: (07/26/2018 09:28:00 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3011) (User: AUTORITE NT)
Description: Le déchargement des chaînes de compteurs de performances pour le service WmiApRpl (WmiApRpl) a échoué. Le premier DWORD de la section Data contient le code d’erreur.
Error: (07/26/2018 09:28:00 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3012) (User: AUTORITE NT)
Description: Les chaînes de performance dans la valeur de Registre Performance sont endommagées lors du traitement du fournisseur de compteurs d’extension Performance. La valeur BaseIndex à partir du Registre de performance est le premier DWORD dans la section Données, la valeur LastCounter est le deuxième DWORD dans la section Données, et la valeur LastHelp est le troisième DWORD dans la section Données.
Error: (07/26/2018 09:28:00 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3012) (User: AUTORITE NT)
Description: Les chaînes de performance dans la valeur de Registre Performance sont endommagées lors du traitement du fournisseur de compteurs d’extension Performance. La valeur BaseIndex à partir du Registre de performance est le premier DWORD dans la section Données, la valeur LastCounter est le deuxième DWORD dans la section Données, et la valeur LastHelp est le troisième DWORD dans la section Données.
Error: (07/26/2018 09:08:51 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3011) (User: AUTORITE NT)
Description: Le déchargement des chaînes de compteurs de performances pour le service WmiApRpl (WmiApRpl) a échoué. Le premier DWORD de la section Data contient le code d’erreur.
Error: (07/26/2018 09:08:51 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3012) (User: AUTORITE NT)
Description: Les chaînes de performance dans la valeur de Registre Performance sont endommagées lors du traitement du fournisseur de compteurs d’extension Performance. La valeur BaseIndex à partir du Registre de performance est le premier DWORD dans la section Données, la valeur LastCounter est le deuxième DWORD dans la section Données, et la valeur LastHelp est le troisième DWORD dans la section Données.
Error: (07/26/2018 09:08:51 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3012) (User: AUTORITE NT)
Description: Les chaînes de performance dans la valeur de Registre Performance sont endommagées lors du traitement du fournisseur de compteurs d’extension Performance. La valeur BaseIndex à partir du Registre de performance est le premier DWORD dans la section Données, la valeur LastCounter est le deuxième DWORD dans la section Données, et la valeur LastHelp est le troisième DWORD dans la section Données.
Error: (07/26/2018 08:09:04 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3011) (User: AUTORITE NT)
Description: Le déchargement des chaînes de compteurs de performances pour le service WmiApRpl (WmiApRpl) a échoué. Le premier DWORD de la section Data contient le code d’erreur.
Error: (07/26/2018 08:09:04 AM) (Source: Microsoft-Windows-LoadPerf) (EventID: 3012) (User: AUTORITE NT)
Description: Les chaînes de performance dans la valeur de Registre Performance sont endommagées lors du traitement du fournisseur de compteurs d’extension Performance. La valeur BaseIndex à partir du Registre de performance est le premier DWORD dans la section Données, la valeur LastCounter est le deuxième DWORD dans la section Données, et la valeur LastHelp est le troisième DWORD dans la section Données.
Erreurs système:
=============
Error: (07/26/2018 09:05:02 AM) (Source: Service Control Manager) (EventID: 7034) (User: )
Description: Le service Realtek DHCP Service s’est terminé de façon inattendue pour la 1ème fois.
Error: (07/25/2018 01:18:25 PM) (Source: Service Control Manager) (EventID: 7034) (User: )
Description: Le service Realtek DHCP Service s’est terminé de façon inattendue pour la 1ème fois.
Error: (07/25/2018 01:17:49 PM) (Source: BugCheck) (EventID: 1001) (User: )
Description: L’ordinateur a redémarré après une vérification d’erreur. La vérification d’erreur était : 0x00000019 (0x0000000000000020, 0xfffffa8006627000, 0xfffffa8006627ad0, 0x0000000004ad0000). Un vidage a été enregistré dans : C:\Windows\MEMORY.DMP. ID de rapport : 072518-26660-01.
Error: (07/25/2018 01:17:43 PM) (Source: EventLog) (EventID: 6008) (User: )
Description: L’arrêt système précédant à 13:15:23 le 2018-07-25 n’était pas prévu.
Error: (07/25/2018 09:44:28 AM) (Source: nvstor64) (EventID: 3) (User: )
Description: Erreur de données sur le périphérique.
Périphérique : \Device\RaidPort0
Modèle : WDC WD6400AAKS-22A7B2
Version du microprogramme : 01.0
Numéro de série : WD-WCASY8597490
Port : 0
Error: (07/25/2018 09:44:28 AM) (Source: nvstor64) (EventID: 3) (User: )
Description: Erreur de données sur le périphérique.
Périphérique : \Device\RaidPort0
Modèle : WDC WD6400AAKS-22A7B2
Version du microprogramme : 01.0
Numéro de série : WD-WCASY8597490
Port : 0
Error: (07/25/2018 09:44:26 AM) (Source: nvstor64) (EventID: 3) (User: )
Description: Erreur de données sur le périphérique.
Périphérique : \Device\RaidPort0
Modèle : WDC WD6400AAKS-22A7B2
Version du microprogramme : 01.0
Numéro de série : WD-WCASY8597490
Port : 0
Error: (07/25/2018 09:44:26 AM) (Source: nvstor64) (EventID: 3) (User: )
Description: Erreur de données sur le périphérique.
Périphérique : \Device\RaidPort0
Modèle : WDC WD6400AAKS-22A7B2
Version du microprogramme : 01.0
Numéro de série : WD-WCASY8597490
Port : 0
Windows Defender:
===================================
Date: 2017-09-24 03:12:23.781
Description:
L’analyse Windows Defender a détecté un logiciel espion ou un autre logiciel potentiellement indésirable.
Pour plus d’informations, consultez les informations suivantes :
http://go.microsoft.com/fwlink/?linkid=37020&name=BrowserModifier%3AWin32%2FFoxiebro&threatid=235004
Nom : BrowserModifier:Win32/Foxiebro
ID : 235004
Gravité : Élevée
Catégorie : Modificateur de navigateur
Chemin d’accès trouvé : driver:{2859046f-5dca-482a-8c2d-37943d33a392}w64;driver:{6db7eb66-a30b-41a3-809c-addb2341dafb}w64;driver:{8c39d0b0-9b68-43ef-bc3c-2ef385fe5169}w64;driver:{a6762132-8e80-4305-b1ba-2bec91757ac2}Gw64;driver:{dda91daf-e6f8-4453-88d1-df18d861c904}Gw64;driver:{dda91daf-e6f8-4453-88d1-df18d861c904}w64;file:C:\Windows\system32\drivers\{2859046f-5dca-482a-8c2d-37943d33a392}w64.sys;file:C:\Windows\system32\drivers\{6db7eb66-a30b-41a3-809c-addb2341dafb}w64.sys;file:C:\Windows\system32\drivers\{8c39d0b0-9b68-43ef-bc3c-2ef385fe5169}w64.sys;file:C:\Windows\system32\drivers\{a6762132-8e80-4305-b1ba-2bec91757ac2}Gw64.sys;file:C:\Windows\system32\drivers\{dda91daf-e6f8-4453-88d1-df18d861c904}Gw64.sys;file:C:\Windows\system32\drivers\{dda91daf-e6f8-4453-88d1-df18d861c904}w64.sys
Type de détection : Concret
Source de détection : Système
État : Inconnu
Utilisateur : AUTORITE NT\SERVICE RÉSEAU
Nom du processus : c:\program files\windows defender\MpCmdRun.exe
Date: 2017-08-29 07:56:39.338
Description:
L’analyse Windows Defender a détecté un logiciel espion ou un autre logiciel potentiellement indésirable.
Pour plus d’informations, consultez les informations suivantes :
http://go.microsoft.com/fwlink/?linkid=37020&name=BrowserModifier%3AWin32%2FFoxiebro&threatid=235004
Nom : BrowserModifier:Win32/Foxiebro
ID : 235004
Gravité : Élevée
Catégorie : Modificateur de navigateur
Chemin d’accès trouvé : file:c:\programdata\ecbaef90-5696-41e1-a1c3-3e8112ce2840\maintainer.bak;file:c:\programdata\ecbaef90-5696-41e1-a1c3-3e8112ce2840\maintainer.exe;folder:c:\programdata\ecbaef90-5696-41e1-a1c3-3e8112ce2840\;process:pid:1980,ProcessStart:131484812471912000;regkey:HKLM\software\classes\Wow6432Node\clsid\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3};service:MaintainerSvc1.92.5302915
Type de détection : Concret
Source de détection : Système
État : Inconnu
Utilisateur : AUTORITE NT\Système
Nom du processus :
Date: 2017-08-28 22:34:01.988
Description:
L’analyse Windows Defender a détecté un logiciel espion ou un autre logiciel potentiellement indésirable.
Pour plus d’informations, consultez les informations suivantes :
http://go.microsoft.com/fwlink/?linkid=37020&name=BrowserModifier%3AWin32%2FFoxiebro&threatid=235004
Nom : BrowserModifier:Win32/Foxiebro
ID : 235004
Gravité : Élevée
Catégorie : Modificateur de navigateur
Chemin d’accès trouvé : file:C:\ProgramData\ecbaef90-5696-41e1-a1c3-3e8112ce2840\maintainer.exe;process:pid:1892,ProcessStart:131484430301520000
Type de détection : Concret
Source de détection : Système
État : Inconnu
Utilisateur : AUTORITE NT\Système
Nom du processus : C:\Windows\System32\svchost.exe
Date: 2014-08-28 17:50:10.652
Description:
L’analyse Windows Defender a été arrêtée avant la fin.
ID de l’analyse : {C5328E38-1441-4246-A5A8-63895CCC381E}
Type de l’analyse : Logiciel anti-espion
Paramètres de l’analyse : Analyse rapide
Utilisateur : AUTORITE NT\SERVICE RÉSEAU
Date: 2013-03-27 06:29:21.401
Description:
L’analyse Windows Defender a détecté un logiciel espion ou un autre logiciel potentiellement indésirable.
Pour plus d’informations, consultez les informations suivantes :
http://go.microsoft.com/fwlink/?linkid=37020&name=Adware%3AWin32%2FGisav&threatid=195867
Nom : Adware:Win32/Gisav
ID : 195867
Gravité : Moyenne
Catégorie : Logiciel de publicité
Chemin d’accès trouvé : bho:HKLM\SOFTWARE\Wow6432Node\MICROSOFT\WINDOWS\CURRENTVERSION\EXPLORER\BROWSER HELPER OBJECTS\{11111111-1111-1111-1111-110211181110};clsid:HKLM\SOFTWARE\CLASSES\Wow6432Node\CLSID\{11111111-1111-1111-1111-110211181110};clsid:HKLM\SOFTWARE\Wow6432Node\CLASSES\CLSID\{11111111-1111-1111-1111-110211181110};clsid:HKLM\SOFTWARE\Wow6432Node\CLASSES\CLSID\{22222222-2222-2222-2222-220222182210};file:C:\Program Files (x86)\giant savings extension\background.html;file:C:\Program Files (x86)\giant savings extension\ButtonUtil.dll;file:C:\Program Files (x86)\giant savings extension\Giant Savings Extension-bg.exe;file:C:\Program Files (x86)\Giant Savings Extension\Giant Savings Extension.dll;file:C:\Program Files (x86)\giant savings extension\Giant Savings Extension.exe;file:C:\Program Files (x86)\giant savings extension\Giant Savings Extension.ico;file:C:\Program Files (x86)\giant savings extension\Giant Savings Extension.ini;file:C:\Program Files (x86)\giant savings extension\Giant Savings ExtensionGui.exe;file:C:\Progr
Type de détection : Concret
Source de détection : Système
État : Inconnu
Utilisateur : AUTORITE NT\Système
Nom du processus :
Date: 2018-07-04 10:18:36.185
Description:
Windows Defender a rencontré une erreur lors de la tentative de mise à jour des signatures.
Nouvelle version des signatures : 1.271.442.0
Version précédente des signatures : 1.269.1075.0
Source de la mise à jour : Utilisateur
Type de signature : Logiciel anti-espion
Type de la mise à jour : Delta
Utilisateur : AUTORITE NT\Système
Version actuelle du moteur : 1.1.15000.2
Version précédente du moteur : 1.1.14901.4
Code d’erreur : 0x80070666
Description de l’erreur : Une autre version de ce produit est déjà installée. L’installation de cette version ne peut pas continuer. Pour configurer ou supprimer la version existante de ce produit utilisez Ajout/Suppression de programmes depuis le Panneau de configuration.
Date: 2018-07-04 10:18:36.185
Description:
Windows Defender a rencontré une erreur lors de la tentative de mise à jour du moteur.
Nouvelle version du moteur : 1.1.15000.2
Version précédente du moteur : 1.1.14901.4
Source de la mise à jour : Utilisateur
Utilisateur : AUTORITE NT\Système
Code d’erreur : 0x80070666
Description de l’erreur : Une autre version de ce produit est déjà installée. L’installation de cette version ne peut pas continuer. Pour configurer ou supprimer la version existante de ce produit utilisez Ajout/Suppression de programmes depuis le Panneau de configuration.
CodeIntegrity:
===================================
Date: 2012-09-25 17:50:41.489
Description:
Windows ne peut pas vérifier l’intégrité d’image du fichier \Device\HarddiskVolume3\Windows\System32\drivers\usbaapl64.sys, car le fichier à hacher est introuvable sur le système. Une modification matérielle ou logicielle récente a peut-être installé un fichier incorrectement signé ou endommagé ou il s’agit éventuellement d’un logiciel malveillant d’une source inconnue.
Date: 2012-09-25 17:50:41.469
Description:
Windows ne peut pas vérifier l’intégrité d’image du fichier \Device\HarddiskVolume3\Windows\System32\drivers\usbaapl64.sys, car le fichier à hacher est introuvable sur le système. Une modification matérielle ou logicielle récente a peut-être installé un fichier incorrectement signé ou endommagé ou il s’agit éventuellement d’un logiciel malveillant d’une source inconnue.
==================== Infos Mémoire ===========================
Processeur: Pentium(R) Dual-Core CPU E5400 @ 2.70GHz
Pourcentage de mémoire utilisée: 33%
Mémoire physique - RAM - totale: 3839.23 MB
Mémoire physique - RAM - disponible: 2565.8 MB
Mémoire virtuelle totale: 7676.64 MB
Mémoire virtuelle disponible: 6402 MB
==================== Lecteurs ================================
Drive c: (Acer) (Fixed) (Total:582.4 GB) (Free:390.7 GB) NTFS
Drive e: (USB DISK) (Removable) (Total:3.72 GB) (Free:2.26 GB) FAT32
Drive h: () (Removable) (Total:29.7 GB) (Free:24.64 GB) FAT32
\\?\Volume{3bf59a24-587f-11db-8ba8-806e6f6e6963}\ (SYSTEM RESERVED) (Fixed) (Total:0.1 GB) (Free:0.07 GB) NTFS
\\?\Volume{3bf59a23-587f-11db-8ba8-806e6f6e6963}\ (PQSERVICE) (Fixed) (Total:13.67 GB) (Free:3.73 GB) NTFS
==================== MBR & Table des partitions ==================
========================================================
Disk: 0 (MBR Code: Windows 7/8/10) (Size: 596.2 GB) (Disk ID: 918049E4)
Partition 1: (Not Active) - (Size=13.7 GB) - (Type=27)
Partition 2: (Active) - (Size=100 MB) - (Type=07 NTFS)
Partition 3: (Not Active) - (Size=582.4 GB) - (Type=07 NTFS)
========================================================
Disk: 3 (MBR Code: Windows XP) (Size: 3.7 GB) (Disk ID: C3072E18)
Partition 1: (Not Active) - (Size=3.7 GB) - (Type=0C)
========================================================
Disk: 4 (Protective MBR) (Size: 29.7 GB) (Disk ID: 00000000)
Partition: GPT.
==================== Fin de Addition.txt ============================
-
-
Contributeurre
il faut que tu postes les rapports via cjoint >> https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
merci
@+
-
Contributeurre
ok, apparemment les fichiers .txt sont complets, je vais regarder les rapports
@+
-
Contributeurre
tu as 1 webcam en USb sur le pc
fait analyser ces fichiers en gras sur VirusTotal, et poste l'URL de la page d'analyse pour chaque fichier
PS: si les fichiers ont déjà été analysé, clique sur "réanalyser"
(Sonix) C:\Windows\vsnp2std.exe
() C:\Windows\FixCamera.exe
() C:\Windows\tsnp2std.exe
() C:\Program Files (x86)\PDF Pro 10\vspdfprsrv.exe
() C:\Windows\runSW.exe
@+
-
Contributeur


- 1
- 2
Suivant


