Ordinateur très lent
Résolu
Bonjour, j'ai un ordinateur portable packard bell qui est vraiment très lent je comprend pas trop tout est lent c'est assez chiant d'autant qu'a l'achat il marchait bien.
C'est le modèle ENLE11BZ
Processeur : AMD E-300 APU 2 coeurs
4Go de ram
merci d'avance pour votre aide
C'est le modèle ENLE11BZ
Processeur : AMD E-300 APU 2 coeurs
4Go de ram
merci d'avance pour votre aide
8 réponses
-
ContributeurBonjour,
votre PC est certainement victime de "malwares et autres petites bêtes de ce genre... commencez par aller sur cette page et faites ce qui est indiqué, ce sera déjà un début
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/
Bonne soirée
-
ContributeurUne restauration à l'état "usine" est évidemment la solution radicale, mais vous allez faire hurler les "Puristes" du forum qui préconisent déjà un nettoyage (il ne faut pas grand chose pour qu'un PC se mette à ramer.)
A présent le choix est entre vos mains .. n'oubliez pas, si vous décidez de restaurez SAUVEGARDER VOTRE DOC PERSO sur un disque externe AVANT de faire cette manip.
Bonne soirée
-
Contributeur sécuritéSalut,
@ thegamehhh98 , si tu veux vérifier si ton PC est infecté :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse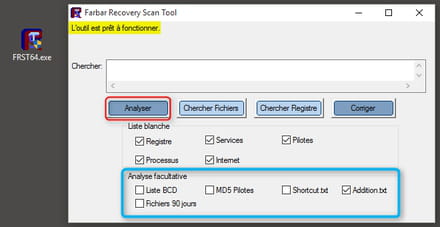
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
Bonne soirée ;)
-
Merci de votre réponse voici : FRST : https://pjjoint.malekal.com/files.php?id=FRST_20170120_n7b11p14g10c13
addition : https://pjjoint.malekal.com/files.php?id=20170120_g7p13k9g8m10
-
-
Contributeur sécuritéBonsoir,
Pour commencer :
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/libraries/force-download.php?d=Ax1rwKOGmgSX
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
2/
[*]Lancer Malwarebytes
[*] Lancer l'analyse de mbam.
[*] Patienter le temps de l'examen
[*] Une alerte s'affiche, cliquer sur Afficher les résultats d'analyse
[*] Vérifier bien que tous les éléments détectés sont cochés puis cliquer sur Quarantaine sélectionnée
[*] Cliquer sur Exporter le résumé puis sur Fichier texte (*.txt)pour enregistrer le rapport d'analyse
[*] Enregistrer le rapport sur le Bureau
[*] Valider le message de réussite
[*] Poste ensuite le rapport stp.
3/
Télécharger Eset Nod32 :
http://download.eset.com/special/eos/esetsmartinstaller_fra.exe
Il est recommandé de désactiver votre antivirus afin de ne pas ralentir le scan et d'afficher des message d'alerte !
[*] Lancer le fichier
[*] Accepter les conditions
[*] Autoriser le programme à accéder à Internet
[*] Cliquer sur paramètre avancées pour ouvrir le menu et sélectionner les options (par défaut le scanner analyse votre ordinateur entièrement)
[*] Téléchargement des signatures
[*] Le scan débute dés la fin du téléchargement
[*] Générer le rapport
[*] Cliquer sur liste des menaces détectées puis sur exporter dans un fichier texte...
[*] Vous pouvez l'enregistrer sur le bureau en lui donnant un nom. Poster le rapport sur le forum.
[*] Si le rapport n'est pas sur le bureau regarde ici ==> C:\Program Files\EsetOnlineScanner\log.txt
[*]Pour vous aider voici un tuto rédigé par dorgane :
https://www.commentcamarche.net/faq/29643-scanner-en-ligne-avec-eset-nod32
Bonne soirée ;)
-
Voici pour le premier fichier texte :
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 18-01-2017
Exécuté par PC MARIE (20-01-2017 19:17:46) Run:1
Exécuté depuis C:\Users\PC MARIE\Desktop
Profils chargés: PC MARIE (Profils disponibles: PC MARIE)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
HKLM-x32\...\Run: [LManager] => [X]
CHR Plugin: (Native Client) - C:\Program Files (x86)\Google\Chrome\Application\53.0.2785.143\ppGoogleNaClPluginChrome.dll => Pas de fichier
CHR Plugin: (Chrome PDF Viewer) - C:\Program Files (x86)\Google\Chrome\Application\53.0.2785.143\pdf.dll => Pas de fichier
CHR Plugin: (Google Update) - C:\Program Files (x86)\Google\Update\1.3.21.135\npGoogleUpdate3.dll => Pas de fichier
Task: {265CF651-B87B-478E-BBF9-F9CC2C2EE3FC} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {276A9BDF-7A63-4E9F-AE13-5424949980F9} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {591C5268-7A18-45B7-BB8F-1772D1D410C7} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {8E735D11-D123-4FDD-AF6A-39FA5EC48F70} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {8E861961-8BAB-4271-9938-77012522AA58} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {98EAC8E3-4613-4899-BA2B-742DE9667132} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {AC4A5AC2-79F7-47E1-8833-40E10DE2A165} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {B6D2BF51-AF72-4178-8992-8DBF7AF516E5} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime -> Pas de fichier <==== ATTENTION
Task: {CCF22134-8BC0-4988-B7AC-42AAF5C3F3AD} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
Task: {DAE63C60-4262-4386-A3BA-6BA89B32AA99} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
Task: {EC205822-B2CB-4C3E-8FC0-56579A571062} - \Microsoft\Windows\Setup\GWXTriggers\OnIdle-5d -> Pas de fichier <==== ATTENTION
Task: {ED2A8C6C-CD44-4CC2-9998-E7EF8D6EB84F} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {FAE936C1-BC2F-4A97-8106-2C95F7C8038F} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime -> Pas de fichier <==== ATTENTION
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
HKLM\Software\WOW6432Node\Microsoft\Windows\CurrentVersion\Run\\LManager => valeur supprimé(es) avec succès
C:\Program Files (x86)\Google\Chrome\Application\53.0.2785.143\ppGoogleNaClPluginChrome.dll => non trouvé(e).
C:\Program Files (x86)\Google\Chrome\Application\53.0.2785.143\pdf.dll => non trouvé(e).
C:\Program Files (x86)\Google\Update\1.3.21.135\npGoogleUpdate3.dll => non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{265CF651-B87B-478E-BBF9-F9CC2C2EE3FC} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{265CF651-B87B-478E-BBF9-F9CC2C2EE3FC} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Logon-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{276A9BDF-7A63-4E9F-AE13-5424949980F9} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{276A9BDF-7A63-4E9F-AE13-5424949980F9} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfig => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{591C5268-7A18-45B7-BB8F-1772D1D410C7} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{591C5268-7A18-45B7-BB8F-1772D1D410C7} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{8E735D11-D123-4FDD-AF6A-39FA5EC48F70} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8E735D11-D123-4FDD-AF6A-39FA5EC48F70} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxcontent => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{8E861961-8BAB-4271-9938-77012522AA58} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8E861961-8BAB-4271-9938-77012522AA58} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Time-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{98EAC8E3-4613-4899-BA2B-742DE9667132} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{98EAC8E3-4613-4899-BA2B-742DE9667132} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{AC4A5AC2-79F7-47E1-8833-40E10DE2A165} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AC4A5AC2-79F7-47E1-8833-40E10DE2A165} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\launchtrayprocess => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B6D2BF51-AF72-4178-8992-8DBF7AF516E5} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B6D2BF51-AF72-4178-8992-8DBF7AF516E5} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{CCF22134-8BC0-4988-B7AC-42AAF5C3F3AD} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{CCF22134-8BC0-4988-B7AC-42AAF5C3F3AD} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{DAE63C60-4262-4386-A3BA-6BA89B32AA99} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{DAE63C60-4262-4386-A3BA-6BA89B32AA99} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{EC205822-B2CB-4C3E-8FC0-56579A571062} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{EC205822-B2CB-4C3E-8FC0-56579A571062} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OnIdle-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{ED2A8C6C-CD44-4CC2-9998-E7EF8D6EB84F} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{ED2A8C6C-CD44-4CC2-9998-E7EF8D6EB84F} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{FAE936C1-BC2F-4A97-8106-2C95F7C8038F} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FAE936C1-BC2F-4A97-8106-2C95F7C8038F} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime => clé supprimé(es) avec succès
=========== EmptyTemp: ==========
BITS transfer queue => 39708 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 6506461 B
Java, Flash, Steam htmlcache => 506 B
Windows/system/drivers => 12575798 B
Edge => 0 B
Chrome => 30579008 B
Firefox => 0 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 0 B
NetworkService => 545294 B
PC MARIE => 24759777 B
RecycleBin => 0 B
EmptyTemp: => 71.5 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 19:23:01
-
Concernant l'ananlyse MBAM J'en ai fais une tout a l'heure et aucune menace trouvé
-
-
-
Contributeur sécurité
j'ai restaurer l'ordinateur a l'état d'usine et il est toujours lent juste en étant dans le bureau sans rien faire le processeur monte en pic assez souvent jusqu'à 99% d'utilisation et n'est pas du tout stable ....
Surement c'est du à un problème matériel ou de poussière...
Il n'est pas lié aux infections... -
Ok .... J'ai aussi remarquer que le processeur était a 60° tout le temps sans que je fasse rien ... Est ce normal ? De plus le ventilo n'a pas l'air de tourner tout le temps et quand je démonte la plaque arrière je n'ai pas accès au ventilo ou alors faut que je démonte mais j'ai assez peur de tout casser ^^ surtout que l'arrière ne s'enleve pas facilement ? Qu'est ce que je peux faire ? IL y a des logiciel pour controler les ventilateur ?
-
-
ContributeurBonjour à tous,
Une petite solution pour commencer:
acheter une bombe d'air comprimé et soufflez par les "ouïes" de ventilation.
C'est déjà un début pour dégager la poussière du ventilateur.
Après il faudra passer à l'étape "remplacement du ventilateur" si le problème n'est pas résolu >Réparateur
-
formater le pc